



¿Qué es el cumplimiento de StateRAMP? Una descripción general completa.


TL, DR:
| StateRAMP estandariza la seguridad en la nube para los proveedores que prestan servicios a gobiernos estatales y locales. |
| Utiliza evaluaciones de terceros y estados de seguridad como Listo, Provisional y Autorizado. |
| El artículo explica la membresía, la alineación con la norma NIST 800-53, las revisiones de 3PAO, las presentaciones y el monitoreo continuo. |
Al igual que todas las organizaciones, las agencias gubernamentales utilizan soluciones en la nube. StateRamp ofrece un modelo de "verificar una vez, servir a muchos" para que estas agencias confíen en sus proveedores de servicios externos.
En este artículo, aprenderemos todo sobre StateRAMP, incluyendo quién lo requiere, quiénes son sus miembros, el proceso de cumplimiento, su estado de seguridad, así como sus beneficios y desafíos.
¿Qué es StateRAMP?
StateRAMP es un marco de ciberseguridad y una organización sin fines de lucro que estandariza la seguridad para los proveedores de servicios en la nube (CSP) que trabajan con gobiernos estatales y locales. Ofrece un enfoque centralizado y confiable para validar y autorizar soluciones en la nube mediante monitoreo continuo y auditorías de terceros, lo que garantiza que cumplan con los rigurosos requisitos de la norma NIST 800-53 Rev. 4, la misma base que FedRAMP, su contraparte federal.
Al simplificar el cumplimiento normativo para las agencias estatales y locales de EE. UU., StateRAMP ayuda a proteger los datos públicos, reducir las dificultades en los procesos de contratación y acelerar la adopción de la nube segura. Actúa como una fuente única de información fidedigna tanto para proveedores como para agencias, lo que permite realizar evaluaciones de seguridad más rápidas y repetibles, a la vez que promueve la transparencia, la rentabilidad y las mejores prácticas de seguridad.
¿Necesita cumplir con la normativa StateRAMP y, en caso afirmativo, por qué?
Su organización necesitará cumplir con la normativa StateRAMP si proporciona servicios en la nube a gobiernos estatales y locales, instituciones de educación pública o distritos especiales.
De este modo, sus servicios estarían sujetos a requisitos de seguridad estandarizados en el manejo o procesamiento de datos gubernamentales confidenciales, como información de identificación personal (PII), información de salud protegida (PHI ) e información de tarjetas de pago o PCI.
El cumplimiento de la normativa StateRAMP protege los datos de los ciudadanos y simplifica el proceso de hacer negocios con múltiples entidades gubernamentales al verificar su nivel de seguridad.
¿Cómo funciona StateRAMP? Miembros y estados de seguridad
StateRAMP cumple con los controles de la norma NIST 800-53 Rev. 4, que exigen que los proveedores de servicios en la nube (CSP) se sometan a evaluaciones de terceros para obtener el estado de "Listo", "Provisional" o "Autorizado".
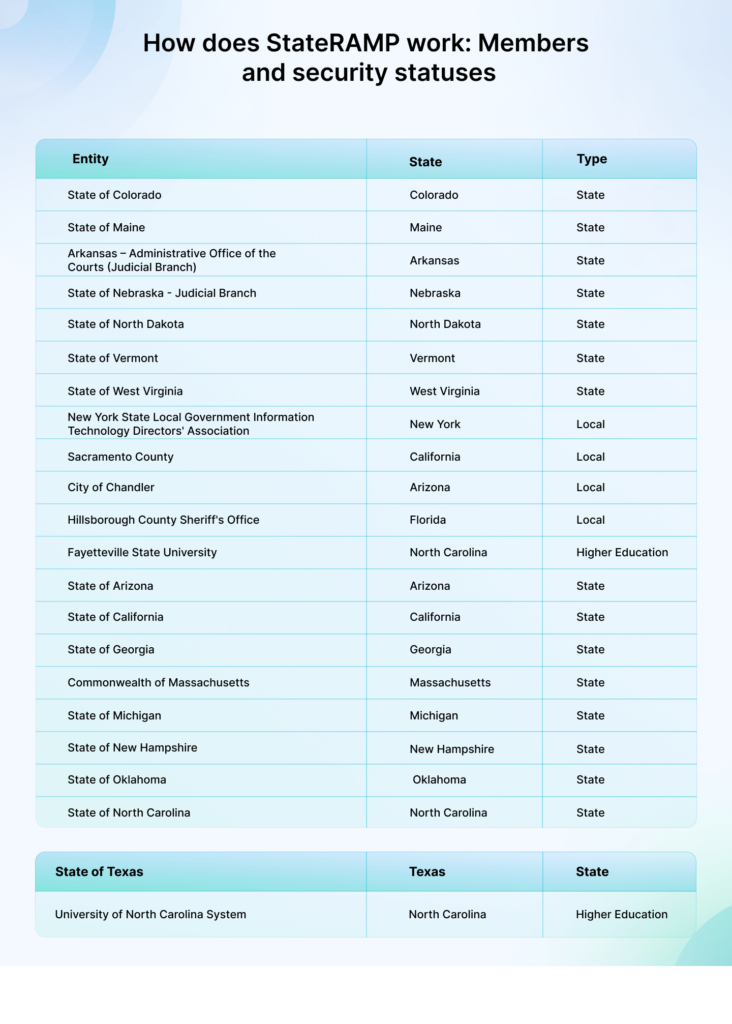
Según el sitio web oficial, algunos de los miembros participantes en los estados de StateRAMP son:
Estados de seguridad según StateRAMP
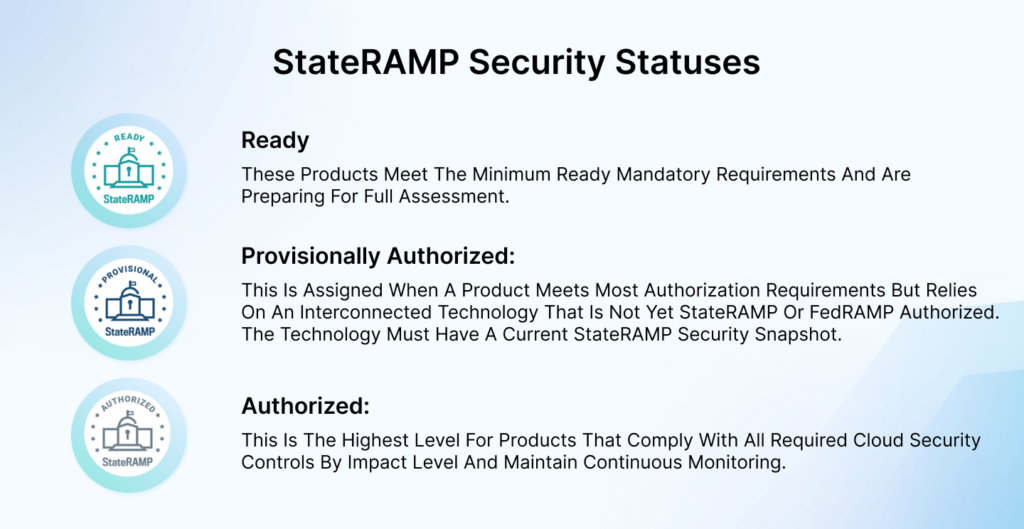
StateRAMP actualiza su sitio web periódicamente con su lista de productos autorizados según su estado de seguridad. Existen tres categorías:
- ReadyEstos productos cumplen con los Requisitos Mínimos Obligatorios de Preparación y se están preparando para la evaluación completa.
- Autorizado provisionalmenteEsta autorización se asigna cuando un producto cumple con la mayoría de los requisitos de autorización, pero depende de una tecnología interconectada que aún no está autorizada por StateRAMP o FedRAMP. La tecnología debe contar con una instantánea de seguridad StateRAMP actualizada.
- Autorizado: Este es el nivel más alto para productos que cumplen con todos los requisitos. controles de seguridad en la nube por nivel de impacto y mantener un monitoreo continuo.
Los productos también pueden obtener la autorización federal JAB si cuentan con la aprobación de las juntas de autorización conjunta (JAB) de StateRAMP y FedRAMP . Esto significa que cumplen rigurosamente con los estándares de seguridad y cumplimiento normativo.
Requisitos mínimos obligatorios según las normas de seguridad de StateRAMP
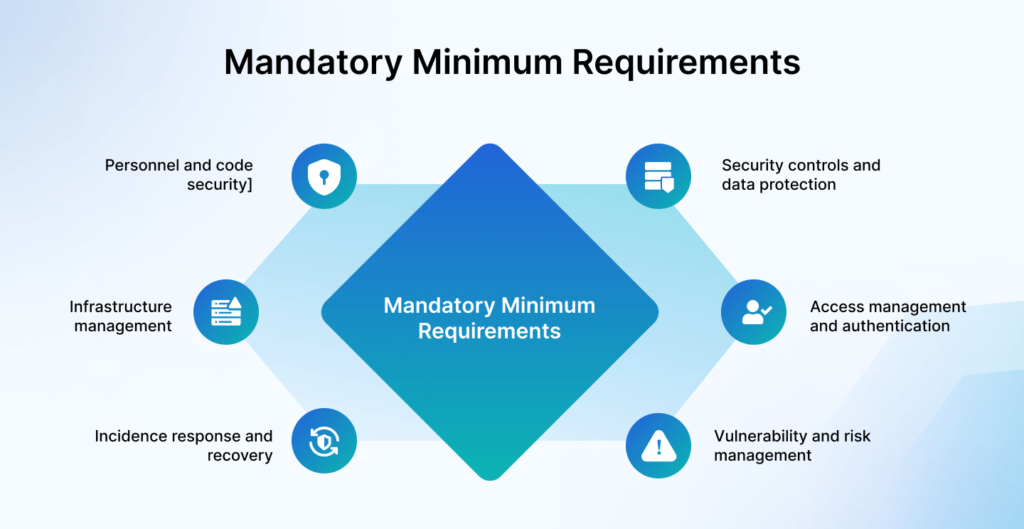
Los requisitos mínimos obligatorios ayudan a su empresa a garantizar prácticas de seguridad sólidas para los proveedores de servicios en la nube que buscan cumplir con los estándares StateRAMP.
A continuación se presenta un resumen de los requisitos del programa StateRAMP para alcanzar el estado de "Listo" para niveles de impacto moderado y alto:
1. Controles de seguridad y protección de datos
Los requisitos de StateRAMP priorizan la seguridad criptográfica y del DNS externo . Por ejemplo, debe implementar el cifrado AES-256 para la protección de datos y garantizar TLS (Transport Layer Security) 1.2 o 1.3 para una comunicación segura. Además, debe habilitar la compatibilidad con DNSSEC en las soluciones DNS externas.
Además, las empresas deben garantizar la separación de los datos de los clientes y proteger la información de auditoría contra el acceso o la modificación no autorizados.
2. Gestión de acceso y autenticación
Al prepararse para StateRAMP, debe implementar políticas de control de acceso lógico para restringir el acceso al sistema únicamente al personal autorizado. Limite los intentos de inicio de sesión no válidos y exija la autenticación multifactor (MFA) para las cuentas administrativas.
3. Gestión de vulnerabilidades y riesgos
Utilice escáneres de vulnerabilidades actualizados y solucione las vulnerabilidades con prontitud siguiendo las siguientes directrices:
- Los riesgos elevados deben resolverse en un plazo de 30 días.
- Riesgos moderados que se resolverán en un plazo de 90 días.
- Riesgos bajos en un plazo de 180 días.
Si su sistema contiene servicios, puertos y funciones no esenciales, desactívelos y analice otros sistemas para verificar la configuración adecuada. A continuación, siga un proceso formal de control de cambios, que incluya evaluaciones de impacto en la seguridad para cada modificación.
4. Incidencia, respuesta y recuperación
La gestión de respuesta a incidentes es una parte importante de un programa de ciberseguridad seguro. Considere realizar pruebas de penetración periódicas contra posibles brechas y mantener un plan integral de respuesta a incidentes.
Implemente soluciones para detectar, contener y erradicar software malicioso. Además, no olvide centrarse en soluciones de continuidad del negocio. Asegure copias de seguridad periódicas de los datos del sistema, mantenga la capacidad de recuperación y establezca sistemas de respaldo de telecomunicaciones y energía.
5. Gestión de infraestructura
StateRAMP requiere que mantenga un inventario actualizado de todos los componentes del sistema. Además, necesita realizar un mantenimiento regular del sistema para identificar posibles vulnerabilidades y garantizar su funcionamiento óptimo.
En lo que respecta a la seguridad física, es necesario restringir el acceso a los sistemas únicamente al personal autorizado, al tiempo que se realiza una supervisión activa y se responde a las alarmas de intrusión.
6. Seguridad del personal y del código
Realizar entrevistas de salida con todos los empleados despedidos para adoptar un enfoque proactivo en materia de seguridad del personal. Se deben recuperar todos los elementos relacionados con la seguridad, como tarjetas de acceso y llaves, para proteger la información confidencial.
Además de la seguridad eficaz del personal, StateRAMP también se centra en la seguridad del código. Aquí hay algunas sugerencias:
- Análisis estáticoUtilice herramientas automatizadas para buscar vulnerabilidades en el código.
- Revisiones hechas por colegas: Realizar revisiones de código para detectar riesgos de seguridad
- Actualizar dependenciasActualizar periódicamente las bibliotecas de terceros.
- Control de accesoRestringir el acceso al repositorio de código a usuarios autorizados.
- Codificación seguraSiga estándares como OWASP Top 10 para prevenir vulnerabilidades comunes.
- Pruebas: Realizar pruebas de penetración periódicas para encontrar y solucionar problemas.
- Control de versiones: Realizar un seguimiento de los cambios en el código y evaluar su impacto en la seguridad.
¿Cómo pueden los proveedores de servicios de comunicación obtener la autorización StateRAMP?
Una vez que haya cumplido con los requisitos mínimos mencionados anteriormente, podrá pasar al proceso propiamente dicho para ser incluido en la lista de productos autorizados de StateRAMP.
Hemos leído la Guía de inicio rápido de CSP StateRAMP y hemos recopilado pasos prácticos y fáciles de entender para lograr el cumplimiento de StateRAMP:
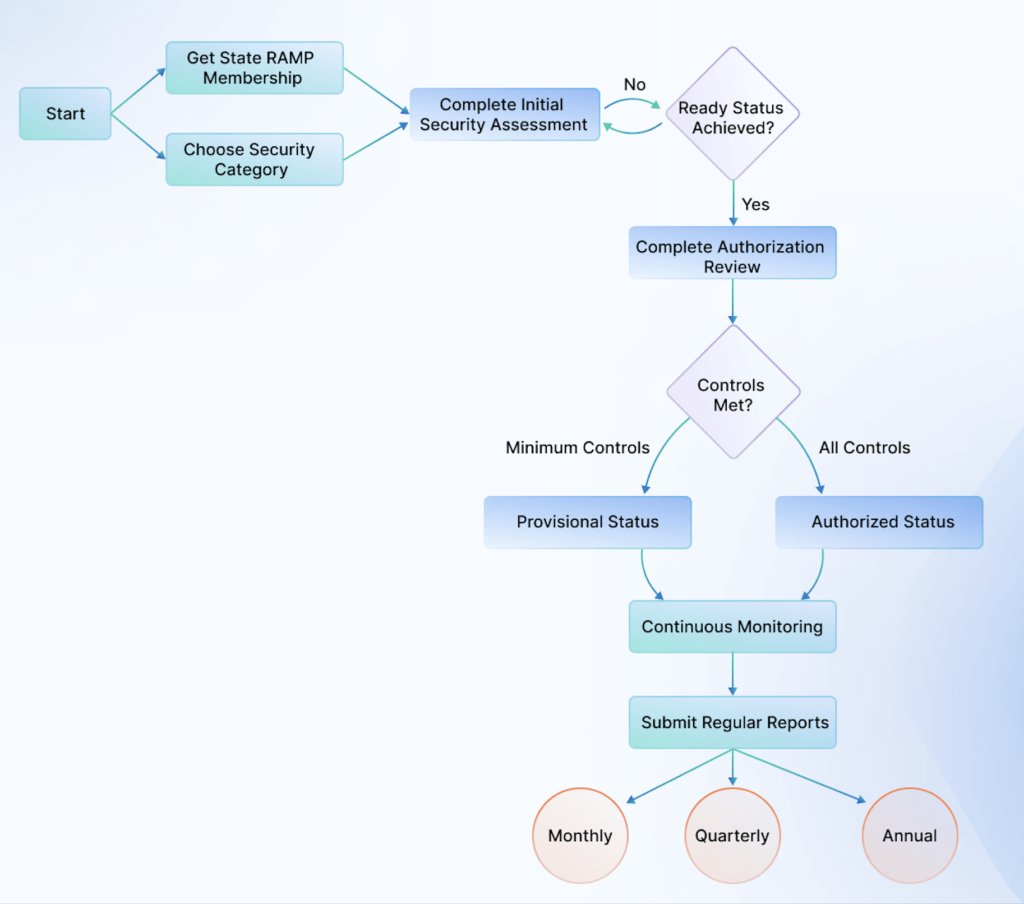
1. Obtén tu membresía de StateRAMP
Antes de hacer nada, el primer paso es hacerse miembro de StateRAMP. Los proveedores de servicios pueden obtener la membresía para toda la organización sin límite en la cantidad de productos que pueden incluir.
En el sitio web oficial , hay cuatro tipos de registro de membresía entre los que puedes elegir:
- Básico (1,500 dólares al año): Este plan proporciona un enfoque estandarizado para la seguridad en la nube, participación guiada en el programa StateRAMP Security Snapshot, inclusión del producto en la Lista de productos autorizados, credenciales transferibles, acceso al Directorio completo de miembros y una tarifa única para la Cumbre Anual.
- Prime (2,500 dólares al año): Incluye todos los beneficios básicos, además de dos tarifas especiales para miembros en la Cumbre Anual, acceso a RAMPxchange sin costo adicional y llamadas semestrales con el personal ejecutivo de StateRAMP.
- Premier (10,000 dólares al año): Incluye todos los beneficios Prime, con ventajas adicionales como tarifas especiales para cuatro miembros en la Cumbre Anual, aparición destacada en redes sociales o como panelista en el blog, invitación a mesas redondas especiales con miembros del gobierno, derecho preferente para el patrocinio de eventos, mención especial en el sitio web y está limitado a 25 membresías activas al año.
- Campeón (Disponibilidad limitada): Todos los beneficios Premier, además de seis tarifas especiales para miembros en la Cumbre Anual, oportunidades para ser orador invitado en una serie de educación virtual bianual y llamadas individuales mensuales con el Director Ejecutivo de StateRAMP.
Una vez finalizado el proceso, su organización se añadirá al directorio de miembros.
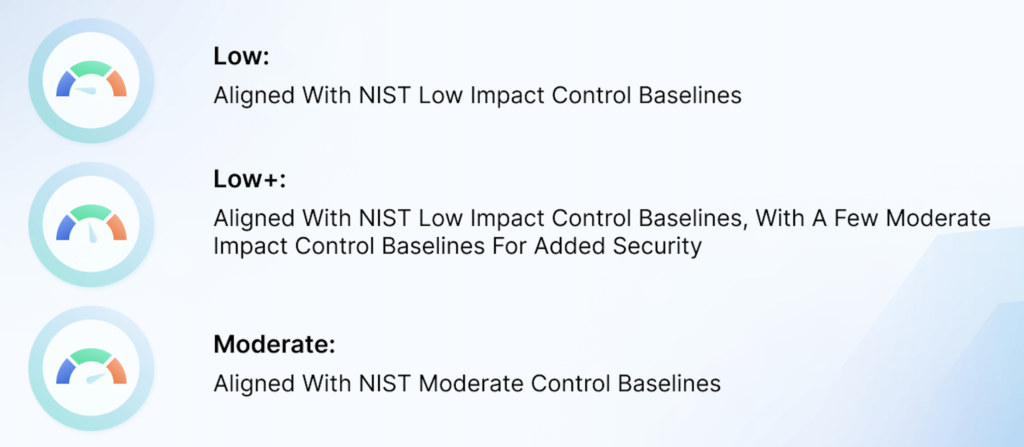
2. Elija una categoría de seguridad
Identifique la categoría de seguridad necesaria para los datos que se manejan utilizando la Herramienta de Clasificación de Datos o según lo especificado por los requisitos gubernamentales. Si ya cuenta con la certificación FedRAMP, puede aprovecharla para agilizar este proceso.
Nota:
Si la solución IaaS, PaaS o SaaS de un proveedor de servicios cuenta con la certificación FedRAMP Ready, P-ATO o ATO, puede someterse a revisión mediante el proceso StateRAMP Fast Track sin evaluaciones de seguridad adicionales. El proveedor de servicios en la nube debe primero afiliarse a StateRAMP y presentar el formulario de solicitud de revisión correspondiente, según su relación con instituciones gubernamentales o educativas.
3. Complete la evaluación de seguridad inicial (Revisión de Ready)
Para su revisión de "Ready", debe contratar a una 3PAO (Organización de Evaluación de Terceros) aprobada por StateRAMP. Algunos ejemplos son 360 Advanced, Coalfire, ControlCase, etc. Puede consultar la lista completa en el sitio web de StateRAMP.
A continuación, deberá preparar el Plan de Seguridad del Sistema StateRAMP (SR-SSP) y demás documentos que le solicite la 3PAO que haya elegido. Complete y envíe el formulario de solicitud en el sitio web y abone la tasa de revisión. De esta forma, obtendrá el estado de " Pendiente de aprobación ".
Si su 3PAO confirma que está listo y la PMO (Oficina de Gestión de Programas) de StateRAMP verifica y resuelve cualquier problema, su estado se actualizará a "Activo" en la AVL (Lista de Proveedores Autorizados).
4. Complete la revisión de autorización.
A continuación, se realiza la "Revisión de autorización". En este paso, deberá seleccionar nuevamente un 3PAO. Puede ser el mismo o uno diferente para la evaluación final.
Prepare documentos adicionales como el Plan de Acción y Hitos (POA&M) de la Plantilla de Controles de Seguridad StateRAMP (SR-SCT) y cualquier otro documento que solicite la 3PAO. Posteriormente, envíe el formulario de solicitud de revisión de autorización y abone las tasas correspondientes a la revisión exhaustiva.
Si se cumplen todos los controles, obtendrá el estado "Autorizado" en la AVL; si los controles mínimos se consideran suficientes, obtendrá el estado "Provisional".
5. Supervisar continuamente las actividades de seguridad.
El proceso de cumplimiento de StateRAMP no termina con la autorización. Para mantener su nivel de seguridad, deberá presentar informes mensuales, trimestrales y anuales. Estos informes se centran principalmente en el monitoreo continuo de sus controles.
También deberá pagar una tarifa de monitoreo continuo, ya sea total o parcialmente, cada trimestre a partir de ese momento.
¿Cuál es la diferencia entre StateRAMP y FedRAMP?
StateRAMP y FedRAMP (Programa Federal de Gestión de Riesgos y Autorización) son marcos diseñados para garantizar que los proveedores de servicios en la nube (CSP) cumplan con estándares de seguridad rigurosos para el manejo de datos gubernamentales, pero sirven a diferentes niveles de gobierno.
FedRAMP estandariza las evaluaciones de seguridad para los proveedores de servicios en la nube que trabajan con agencias federales basándose en los controles NIST 800-53, mientras que StateRAMP está diseñado específicamente para gobiernos estatales y locales.
¿Cuáles son los beneficios de obtener la autorización StateRAMP?
Los principales beneficios de obtener la autorización StateRAMP incluyen:
1. Mayor acceso al mercado : La autorización StateRAMP abre las puertas a más contratos y asociaciones con gobiernos estatales y locales para los proveedores de servicios en la nube.
2. Se alinea con otros estándares federales : La alineación de StateRAMP con NIST 800-53 facilita la compatibilidad con marcos de seguridad federales como FedRAMP. Esto resulta ventajoso para los proveedores de servicios en la nube que buscan atender tanto a clientes estatales como federales.
3. Proporciona soporte continuo : StateRAMP ofrece monitorización y soporte continuos, lo que ayuda a los proveedores de servicios en la nube a mantener su nivel de seguridad y a abordar rápidamente los problemas que surjan.
4. Genera confianza y credibilidad : La autorización StateRAMP se compromete a cumplir con altos estándares de seguridad. Mejora la reputación del proveedor de servicios en la nube y genera confianza con los clientes gubernamentales.
Desafíos enfrentados durante la preparación para StateRAMP
StateRAMP es un proceso de autorización riguroso que requiere mucha documentación y comunicación constante con las 3PAO. Implica varios desafíos clave que las organizaciones deben superar:
1. Requiere mucho tiempo : Realizar un análisis exhaustivo de las diferencias entre las prácticas de seguridad actuales y los controles requeridos por StateRAMP puede llevar mucho tiempo. El proceso incluye dos tipos de revisiones, lo que aumenta la limitación de tiempo.
2. Altos costos : Prepararse para obtener la certificación StateRAMP puede resultar costoso, especialmente si se tienen en cuenta los costos de las auditorías, los servicios de consultoría, el tiempo del personal y las posibles actualizaciones tecnológicas.
3. Documentación y recopilación de pruebas : Esto incluye la preparación de políticas, procedimientos y registros de seguridad, así como la demostración del cumplimiento de los controles mediante auditorías, evaluaciones y otras pruebas.
4. Mantenimiento continuo : Los informes de monitoreo mensuales, trimestrales y anuales pueden resultar complicados, especialmente a medida que evolucionan los entornos de seguridad.
Integración del cumplimiento de StateRAMP con los sistemas existentes
Muchas organizaciones tienen dificultades para integrar los requisitos de StateRAMP en sus sistemas de gestión de riesgos y cumplimiento normativo. La alineación de StateRAMP con otras certificaciones o marcos de referencia (como SOC 2, ISO 27001 o FedRAMP) puede generar flujos de trabajo complejos.
A smarter solution to this would be to adopt a standard controls framework. Compliance automation solutions (such as Sprinto) usually enable this to reduce redundant work around control mapping.
Sprinto identifies overlapping controls across different certifications and provides a more straightforward path for audit readiness. Automation reduces the manual effort in tracking control adherence, evidence submission, and audit preparation.
Al aprovechar este tipo de soluciones, los proveedores de servicios en la nube pueden acelerar el proceso de certificación y mantener el cumplimiento normativo de forma continua con una mínima sobrecarga.

Trae tu propio marco
Preguntas frecuentes
Autor
Pensamiento
Pansy es una especialista en marketing de contenidos certificada por ISC2 en ciberseguridad, con formación en ingeniería informática. Últimamente, ha estado explorando el mundo del marketing desde la perspectiva de GRC (Gobierno, riesgo y cumplimiento) con SprintoCuando no está trabajando, se dedica a leer novelas políticas o a perfeccionar sus habilidades culinarias. También es posible encontrarla tomando el sol en la playa o haciendo senderismo por un bosque frondoso.Vaya más allá de la superficie y descubra los aspectos clave sobre gobernanza, riesgo y cumplimiento que realmente importan.


Gana premios digitales por tu éxito en la sala de juntas.



Explora más









Investigaciones y análisis seleccionados para ayudarte a ganarte un lugar en la mesa.


