



Alineación de las partes interesadas en ciberseguridad: conflictos, confusiones e implicaciones.


TL, DR:
| La alineación de las partes interesadas convierte la ciberseguridad en una disciplina de riesgo empresarial compartida, que conecta los controles técnicos con los presupuestos, las prioridades y la rendición de cuentas. |
| Traducir las medidas de seguridad en resultados operativos y financieros, e involucrar a los responsables de riesgos en la planificación y la financiación. |
| Invierta en función de su propio perfil de riesgo; una alineación deficiente provoca gastos innecesarios, una respuesta más lenta y una mayor exposición. |
La ciberseguridad no solo necesita más dinero; necesita una mejor dirección. Las prioridades mal alineadas cuestan más que los presupuestos ajustados.
A pesar de la mayor implicación de directivos y consejos de administración, muchos equipos de ciberseguridad siguen teniendo dificultades para comunicar los riesgos en términos empresariales. Persiste la falta de alineación entre los CISO y los CFO en materia de cumplimiento normativo y estrategia, así como entre la realidad de las amenazas del mercado y las decisiones presupuestarias para combatirlas.
Recientemente hablamos con Alex Sharpe, una de las voces más destacadas en materia de GRC y miembro del Consejo de Resiliencia Empresarial de la Federación Global de Resiliencia, para analizar las fuerzas clave en juego y explicar por qué la alineación de las partes interesadas es ahora el aspecto más crítico del panorama regulatorio.
¿Qué es la alineación de las partes interesadas en la ciberseguridad?
La alineación de las partes interesadas en ciberseguridad implica que todos los actores clave, como los equipos de TI y seguridad, los ejecutivos, los miembros del consejo de administración y los fundadores, compartan una comprensión común de los objetivos, los riesgos y las prioridades en materia de ciberseguridad. Esta alineación facilita la toma de decisiones coordinadas, la obtención de los recursos necesarios y el mantenimiento de una respuesta unificada ante las amenazas.
¿Qué causa la falta de alineación entre los miembros del equipo de TI (también conocidos como expertos en ciberseguridad) y los ejecutivos?
La falta de alineación mencionada aquí gira principalmente en torno al desafío de que los equipos de TI y seguridad hablan un idioma diferente al de los miembros de la junta directiva y los ejecutivos. Alex Sharpe lo explicó claramente:
“Los expertos en ciberseguridad —los que normalmente se han ocupado de estos problemas cibernéticos— no tienen ni idea del otro mundo. No entienden los conceptos ni la terminología empresarial. No entienden la gestión de riesgos.”
Históricamente, se han centrado en invertir en defensas técnicas, mientras que ahora debemos considerar no solo las defensas, sino también las fases de detección y respuesta. Además, debemos tener en cuenta a las personas, los procesos y las defensas organizativas, no solo la tecnología.
En esencia, por un lado, tenemos problemas técnicos y soluciones rápidas, y por otro, defensas empresariales y estrategia organizacional. Ambos objetivos son similares, pero operan con plazos diferentes y, a menudo, no se conectan, lo que resulta en prioridades desalineadas y oportunidades perdidas para gestionar el riesgo de manera efectiva.
¿Dónde se está produciendo el conflicto? ¿Cuáles son los puntos clave?
Durante nuestra conversación con Alex, descubrimos cinco puntos clave donde surge el conflicto en torno a la alineación de las partes interesadas:
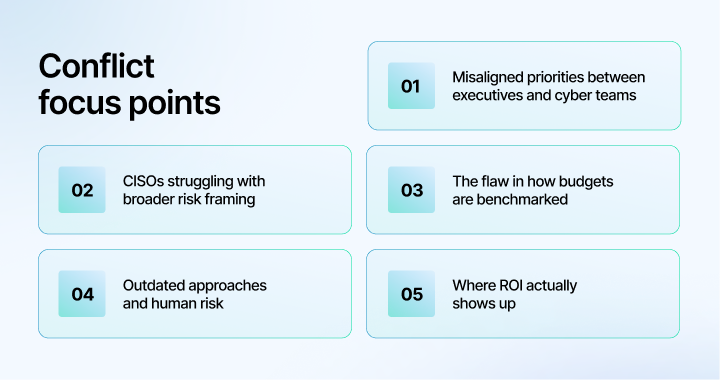
1. Prioridades desalineadas entre los ejecutivos y los equipos de ciberseguridad.
“Los altos ejecutivos quieren asignar la cantidad adecuada de recursos en las áreas correctas para obtener el resultado deseado. Pero les cuesta hablar de ello con su propio personal porque este no comprende la disciplina. Así que tenemos dos grupos que no se entienden entre sí.”
2. Los CISO tienen dificultades para definir un marco de riesgo más amplio.
“La gente de la organización CISO son buenas personas. Les cuesta aprender estas prácticas tradicionales de GRC. Y en algunos casos, simplemente desconocen lo que desconocen.”
3. El fallo en la forma en que se comparan los presupuestos
“Los únicos indicadores que tienen son: ‘¿Cuánto gastan los demás?’ Bueno, su presupuesto aumentó un 15%, el nuestro debería aumentar un 15%… Es una buena manera de empezar. Pero con el tiempo, hay que ir averiguándolo.”
4. Enfoques obsoletos y riesgo humano
“Si has dedicado las últimas dos décadas a comprar productos e implementar medidas de seguridad técnicas y te han funcionado, eso es lo que seguirás haciendo. Es la naturaleza humana. La ingeniería social se basa simplemente en aprovechar la naturaleza humana… Puedes hacer lo que quieras con la tecnología, pero los humanos no van a dejar de usar la tecnología en un futuro próximo.”
5. Dónde se refleja realmente el retorno de la inversión (ROI)
“Donde se obtiene el mayor beneficio en cualquier medida de seguridad es mediante la capacitación y la concienciación del personal. Si se evita un solo clic que hubiera provocado un ataque de ransomware, se ahorran millones de dólares.”
Fatiga por el cumplimiento normativo y confusión regulatoria
Los expertos en ciberseguridad y los altos directivos o miembros del consejo de administración tienen una prioridad en común: el cumplimiento normativo . Sin embargo, el propósito de cumplir con las normas regulatorias puede tener diferentes significados para ambas partes.
Con frecuencia, el cumplimiento normativo se reduce a un mero trámite burocrático, perdiendo su propósito estratégico: generar confianza, mejorar la ciberseguridad en todo el sector y gestionar los riesgos interconectados. Alex describe la importancia del cumplimiento normativo de la siguiente manera: « Estas regulaciones no solo suponen una carga para nosotros, sino que también nos infunden confianza en los demás actores de la cadena de suministro».
En lo que respecta al marco regulatorio, ¿quién suele tener la última palabra?
“Los consejos de administración y los altos ejecutivos comprenden la legislación, la normativa y el cumplimiento mucho mejor que los expertos en ciberseguridad. Saben en qué líos se pueden meter y las repercusiones para el negocio si no cumplen con la normativa.”
“Los expertos en ciberseguridad se limitan a seguir una lista de verificación. No entienden el proceso de cumplimiento normativo. No saben cómo aportar pruebas. No saben cómo realizar una auditoría.”
“Trato con gente del sector financiero a diario, y ellos saben cómo realizar una auditoría. En cambio, trato con gente del sector cibernético constantemente, y la mayoría de las veces, ellos no lo saben.”
¿Qué sucede cuando la seguridad y los negocios no están alineados?
El coste de la falta de alineación entre las partes interesadas puede manifestarse de diversas formas, como una respuesta lenta ante incidentes , una mayor exposición al riesgo, la fuga de talento, un gasto ineficiente, etc. Un claro ejemplo de esto se observa cuando las organizaciones se enfrentan a presiones externas pero carecen de claridad interna. Esto se vuelve especialmente peligroso durante períodos de inestabilidad generalizada.
Vamos a entender esto mejor con un ejemplo muy relevante.
Fuerzas externas como la volatilidad del mercado y sus consecuencias cibernéticas para las empresas
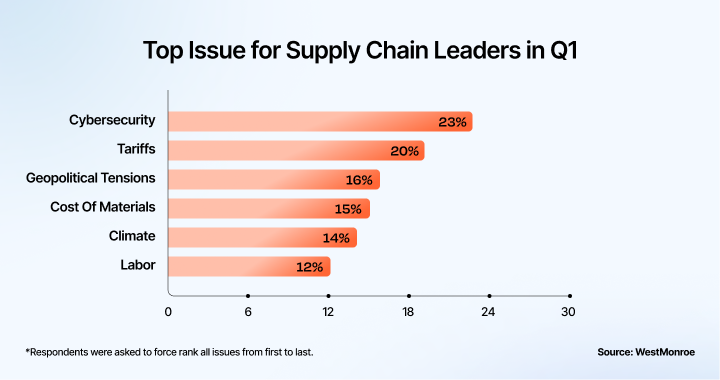
Como advierte Alex Sharpe, el aumento de los aranceles y las tensiones geopolíticas históricamente han provocado repuntes en los ciberataques, y el mundo digital actual no hace sino intensificar esta tendencia. « Cuando un país aumenta sus aranceles, también se produce un incremento en los ciberataques. Ahora que el mundo es mucho más digital, preveo que esta tendencia se acentuará ».
Y tenemos cifras que lo respaldan:
- 42% de las empresas medianas retrasaron las mejoras de seguridad debido a los aranceles (mercadosymercados)
- 23% Los líderes del sector manufacturero citan la ciberseguridad como la principal preocupación de la cadena de suministro (primer trimestre de 2025)WestMonroe)
- documentada incrementar en ciberataques de estados nación durante guerras comerciales (Mundo seguro)
A esto se suma la creciente percepción de que Estados Unidos está debilitado en materia de ciberataques, y " realmente se está gestando una tormenta perfecta " en la que los actores maliciosos se sienten envalentonados para atacar.
Las empresas se enfrentan a márgenes de beneficio más ajustados, presupuestos para ciberseguridad cada vez menores y una cantera de talento que simplemente no se ajusta a las necesidades del mundo real.
“Tenemos un déficit de personal de entre medio millón y 1.5 millones de puestos en ciberseguridad, y los recursos disponibles en este campo no cubren las necesidades.”
Imagínese la presencia de actores externos malintencionados: su empresa termina reaccionando en lugar de preparándose debido a la falta de alineación entre las partes interesadas. Esto se traduce en señales de alerta perdidas, respuestas tardías y recursos desperdiciados, lo que deja a su organización no solo vulnerable, sino también descoordinada ante un ataque.
Cómo lograr la alineación de las partes interesadas
Las inversiones en gestión de riesgos se centran fundamentalmente en la prevención. Es difícil demostrar que algo malo no ocurrió. « No se puede argumentar lo contrario », dijo Alex. Por lo tanto, incluso cuando las inversiones funcionan según lo previsto, no es obvio cómo vincularlas con los resultados que le importan al consejo de administración y a la empresa.
¿Una solución? Sharpe cree que la ciberseguridad debe dejar de tratarse como un problema técnico aislado y empezar a tratarse como cualquier otro tipo de riesgo. Esto significa que las empresas deben:
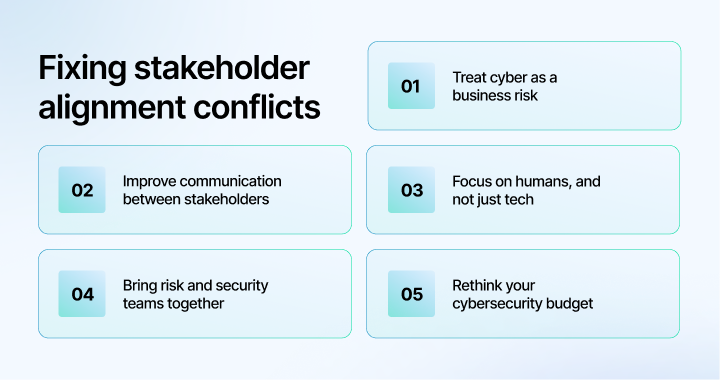
1. Considerar la ciberseguridad como un riesgo empresarial : La ciberseguridad debe integrarse en la estrategia general de la empresa y en el proceso de gestión de riesgos empresariales . Esto alinearía la ciberseguridad con el valor y las prioridades del negocio.
2. Mejorar la comunicación entre las partes interesadas: Los equipos de ciberseguridad o TI deben traducir los controles técnicos en resultados empresariales. Por ejemplo, la autenticación multifactor no es solo una medida tecnológica, sino que previene el fraude en las facturas.
3. Céntrese en las personas, no solo en la tecnología : Las empresas invierten mucho en sus herramientas y poco en recursos humanos, mientras que los ciberdelincuentes se centran principalmente en las personas. La formación y la concienciación son inversiones con un alto retorno de la inversión. Son sencillas y rentables, pero a menudo se pasan por alto.
4. Reunir a los equipos de riesgo y seguridad : Los gestores de riesgos suelen tener una mejor comprensión de la priorización y la asignación de recursos. Deben integrarse en la planificación y el presupuesto de ciberseguridad.
5. Replantea tu presupuesto de ciberseguridad.: Presupuestos de seguridad A menudo se basan en lo que gastan otros. En cambio, debería centrarse en su propio perfil de riesgo y prioridades comerciales, junto con los resultados deseados, y no solo en los parámetros de referencia de la competencia.
En definitiva, podemos concluir que una buena estrategia de ciberseguridad se basa en la claridad, la alineación y la responsabilidad. Es fundamental dejar de perseguir las herramientas más novedosas y, en cambio, centrarse en definir el nivel de riesgo aceptable, alinear las prioridades de todas las partes interesadas y responsabilizar a los líderes por los resultados.
Cuando la ciberseguridad se convierte en un facilitador estratégico, y no solo en una preocupación de TI, las empresas pueden tomar decisiones más inteligentes, gastar con mayor prudencia y desarrollar una verdadera resiliencia.

Autor
Pensamiento
Pansy es una especialista en marketing de contenidos certificada por ISC2 en ciberseguridad, con formación en ingeniería informática. Últimamente, ha estado explorando el mundo del marketing desde la perspectiva de GRC (Gobierno, riesgo y cumplimiento) con SprintoCuando no está trabajando, se dedica a leer novelas políticas o a perfeccionar sus habilidades culinarias. También es posible encontrarla tomando el sol en la playa o haciendo senderismo por un bosque frondoso.Vaya más allá de la superficie y descubra los aspectos clave sobre gobernanza, riesgo y cumplimiento que realmente importan.


Gana premios digitales por tu éxito en la sala de juntas.



Explora más













Investigaciones y análisis seleccionados para ayudarte a ganarte un lugar en la mesa.


