




TL; DR
| Este artículo compara las principales soluciones de software ISMS para ayudar a las organizaciones a construir, gestionar y mantener un Sistema de Gestión de Seguridad de la Información alineado con la norma ISO, evaluando las herramientas en función del nivel de automatización, la supervisión de los controles, la gestión de riesgos, la preparación para auditorías y la facilidad de implementación. Los mejores programas de gestión de seguridad de la información (SGSI) en 2026: 1. Esprinto 2. ISMS.online 3. Junta de Auditoría 4. Vanta 5. Hiperresistente 6. Escítala 7. Marco seguro 8. Drata 9. 6 clics 10. Thoropass |
A medida que más empresas exigen a sus proveedores que demuestren la capacidad de procesar y almacenar datos confidenciales de forma segura, los proveedores de servicios utilizan cada vez más la certificación ISO como clave para cerrar acuerdos comerciales. Si bien el cumplimiento de la norma ISO ofrece una ventaja competitiva, crear un SGSI no es fácil: los equipos de TI que gestionan el proceso manualmente se ven rápidamente abrumados por la cantidad de políticas, documentos y controles. El software SGSI ayuda a las organizaciones a certificar sus sistemas de seguridad de la información mediante un conjunto de herramientas y tecnologías para implementar un enfoque sistemático y reducir el caos.
En este artículo, analizamos las mejores soluciones del mercado en función de sus capacidades y las opiniones de los usuarios.
¿Qué es un software ISMS?
El software de SGSI se refiere a una solución que ayuda a las organizaciones a crear, implementar, gestionar y mantener un SGSI de forma integral y eficiente. Estas herramientas suelen incluir plantillas de políticas, un centro de auditoría, un sistema de recopilación de evidencias y capacidades de evaluación de riesgos.
Las herramientas del SGSI funcionan supervisando continuamente los controles en función de los requisitos, recopilando pruebas de las actualizaciones, identificando riesgos, gestionando políticas, realizando un seguimiento de los registros de acceso e implementando todas las medidas aplicables en toda la organización.
Los mejores programas de SGSI en 2026
Hemos seleccionado una lista de software ISMS para ayudarte a tomar una decisión basándote en sus características y funcionalidades. La lista está ordenada según nuestra recomendación.
pique
Sprinto ayuda a empresas de todos los tamaños a implementar, gestionar y mantener un programa de SGSI personalizado. Es compatible con ISO/IEC 27001, ISO 27017, ISO 27701 y otras normas. Automatiza hasta el 99 % de las tareas de cumplimiento, incluidos flujos de trabajo que normalmente no se pueden automatizar.
Sprinto utiliza un sistema integrado de controles y verificaciones automatizadas para optimizar y simplificar los procesos ISMS de principio a fin. La herramienta emplea un panel de control único y fácil de usar para consolidar riesgos, controles de seguridad y verificaciones de cumplimiento, lo que permite lanzar y ejecutar su programa ISO en cuestión de días.
La solución está diseñada para ayudar a los usuarios a superar con facilidad las auditorías internas, de certificación y de vigilancia , gracias a un proceso altamente eficiente y consistente. Obtenga una cobertura integral de los controles del Anexo A, con la flexibilidad de añadir controles específicos para el alcance de su SGSI.
¡Automatiza el cumplimiento del SGSI con Sprinto!
Funciones y capacidades:
- Los documentos generan evidencia de forma continua, automática y precisa en un panel de control para una rápida aprobación por parte del auditor.
- La herramienta se integra fácilmente con la infraestructura tecnológica existente para identificar riesgos mediante el análisis del comportamiento habitual del entorno. A continuación, clasifica los riesgos según su categoría, gravedad y criticidad. Admite más de 250 integraciones y API personalizadas.
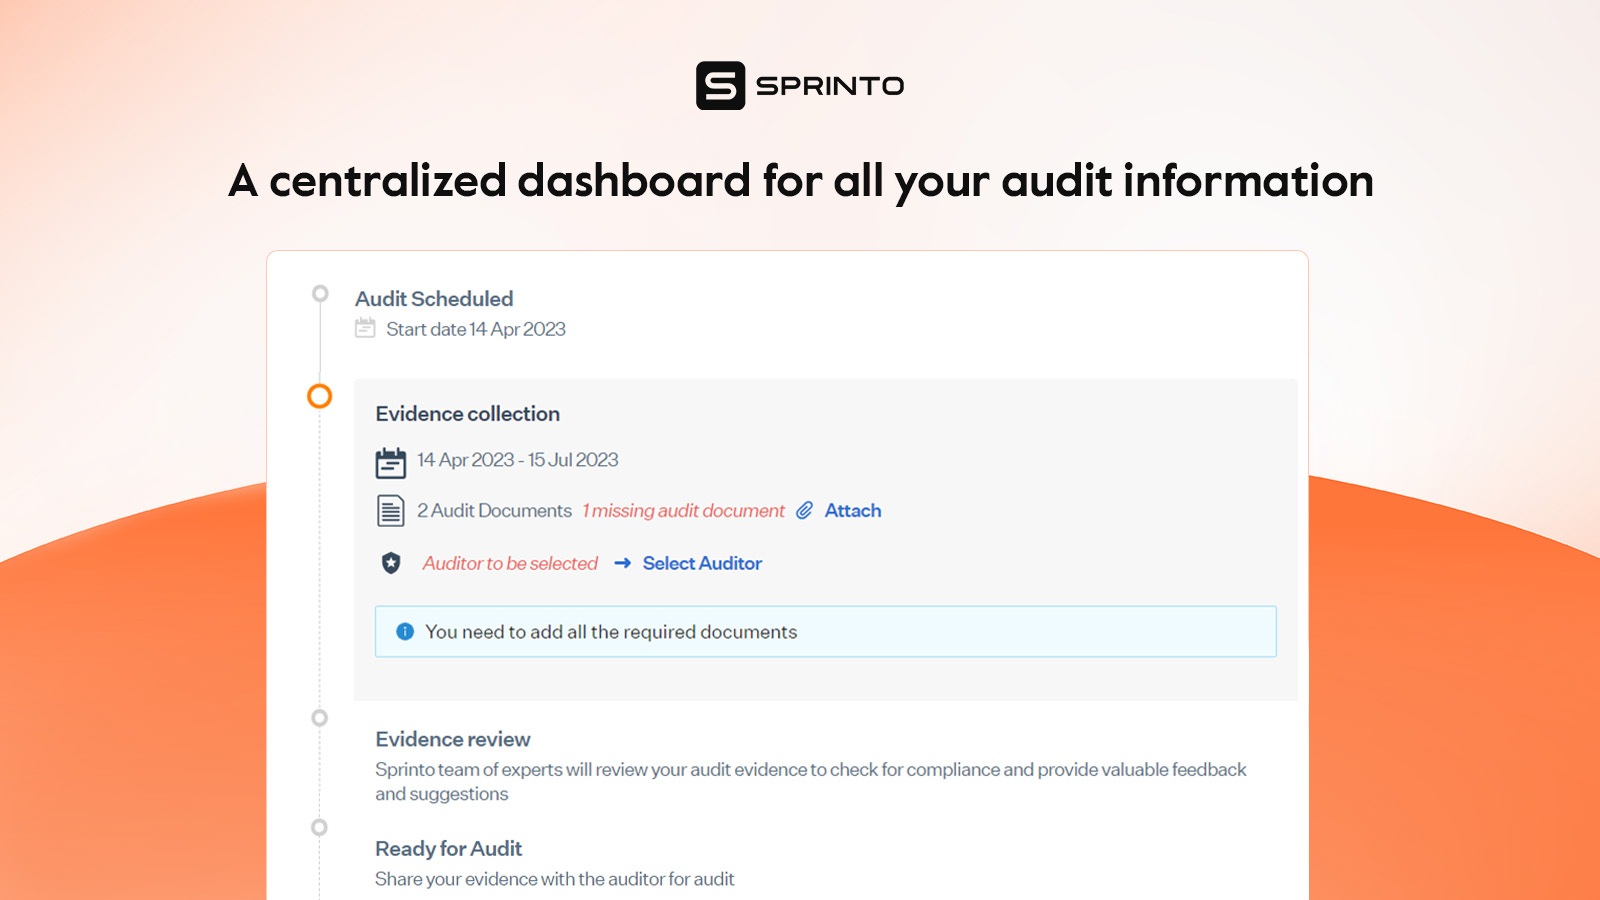
- Ayuda a los usuarios a evaluar la eficacia del SGSI mediante la ejecución de comprobaciones totalmente automatizadas de las políticas y los controles para detectar deficiencias y vulnerabilidades en materia de cumplimiento.
El módulo de gestión de vulnerabilidades comprueba continuamente el estado de los controles para facilitar la detección y mitigación rápidas de amenazas. Priorice las vulnerabilidades y repárelas según las políticas aplicables. Elimine la posibilidad de pasar por alto riesgos conectándose a múltiples herramientas de escaneo.
Elimine la necesidad de escribir políticas desde cero accediendo a una biblioteca de políticas predefinidas, listas para usar y totalmente personalizables que se adaptan perfectamente al alcance de su SGSI. Visualice, cargue, edite y comparta políticas desde el centro de políticas.
Garantiza la seguridad de los activos críticos notificando a la persona adecuada cualquier anomalía con información detallada y sugiriendo medidas correctivas para asegurar una rápida solución.
Descarga tu plantilla de manual ISMS
SGSI.online
ISMS.online es un software de gestión de ISMS todo en uno que ayuda a las empresas a gestionar los procesos de cumplimiento de las normas ISO, como ISO 27001, ISO 42001, ISO 27001, ISO 27701, ISO 22301, ISO 9001 y otras.
La plataforma ofrece soluciones personalizables tanto para organizaciones sin experiencia previa como para aquellas que desean mejorar su programa actual. Es compatible con idiomas como francés, alemán y español.
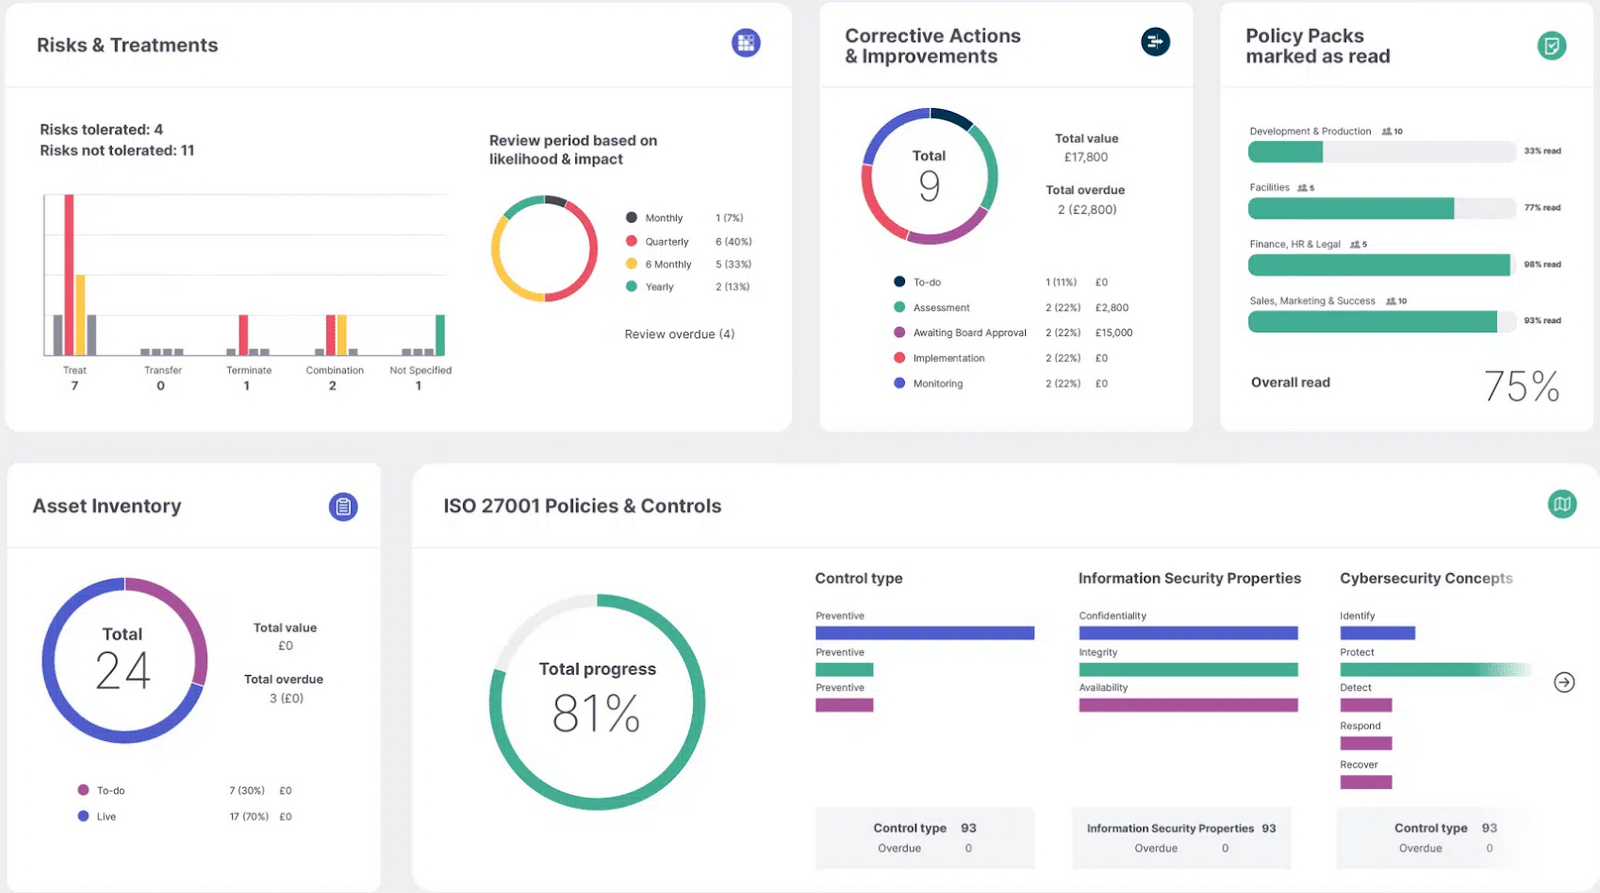
Panel de control de ISMS.online. Fuente: ISMS.online
Funciones y capacidades:
- Un conjunto de soluciones preconfiguradas, como políticas y controles, elimina la necesidad de crear programas de cumplimiento desde cero.
- Ofrece un banco de riesgos integral, personalizable y fácil de gestionar que asigna automáticamente los riesgos al control adecuado.
- La herramienta de gestión de activos elimina la necesidad de mantener múltiples hojas de cálculo, ya que vincula los activos al control adecuado, realiza un seguimiento centralizado de los mismos y crea un inventario personalizado.
- El módulo ARM (Método de Resultado Garantizado) ofrece una guía paso a paso para desglosar los controles en procesos sencillos desde un único panel de control que muestra el progreso de cada paso.
AuditoríaJunta
AuditBoard es una plataforma de gestión de riesgos inteligente y conectada que simplifica el cumplimiento de la norma ISO mediante la consolidación de riesgos, controles, activos y políticas. Unifica las capacidades de gestión de riesgos, como la identificación, la mitigación, la evaluación y el monitoreo de riesgos.
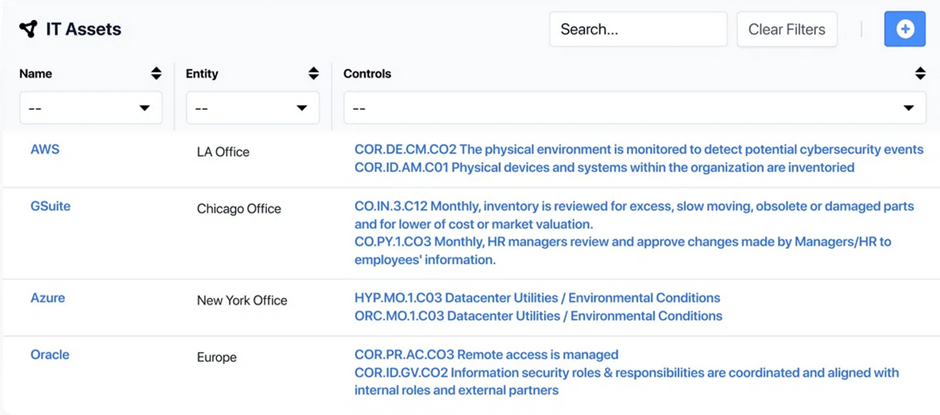
El producto estrella de AuditBoard es su solución de auditoría, que unifica todos los proyectos de auditoría en una única plataforma, muestra el estado de los problemas en tiempo real y prioriza los riesgos clave.
Sistema de gestión de activos de AuditBoard. Fuente: auditboard.com
Funciones y capacidades:
- Realiza el seguimiento, consolida y gestiona los activos ISO en un único panel de control. Muestra los requisitos de información clave, los riesgos y los controles de los activos para crear un inventario actualizado.
- Reduce la fatiga de las partes interesadas al reutilizar la evidencia para múltiples auditorías y evaluaciones. Los usuarios pueden programar, compartir, acceder y recopilar evidencia desde una única ubicación.
- El panel de auditoría facilita la colaboración con las partes interesadas, implementa encuestas de auditoría, automatiza la recopilación de pruebas, y mantiene una pista de auditoría.
- Automatiza la gestión de problemas de cumplimiento normativo mediante la automatización del flujo de trabajo de seguimiento de incidencias, el control del progreso y la generación automática de informes listos para auditoría.
Vanta
Vanta automatiza una parte importante de los procesos manuales necesarios para obtener y mantener la certificación ISO 27001:2022, ISO 27017 e ISO 42001. La plataforma ayuda a las empresas a crear e implementar un SGSI fácil de gestionar mediante una biblioteca de plantillas personalizables. Los usuarios pueden definir el alcance del SGSI, asignar roles, identificar riesgos, implementar controles de mitigación de riesgos y demostrar el cumplimiento de los requisitos ISO específicos para su caso de uso.
Funciones y capacidades:
- Permite a los usuarios añadir fácilmente las certificaciones ISO 27017 y 27018 para demostrar buenas prácticas de seguridad en la protección de los datos personales desplegados en la nube.
- Un equipo interno de expertos en ISO guía a los usuarios durante todo el proceso de certificación para ayudarles a obtenerla más rápidamente.
- El módulo de gestión de riesgos se basa en las directrices de la norma ISO 27005 para garantizar una cobertura exhaustiva de las evaluaciones de riesgos, priorizar los riesgos, identificar deficiencias y reducir periódicamente las deficiencias de cumplimiento.
- Se integra fácilmente con herramientas de escaneo de vulnerabilidades Para facilitar la rápida identificación, clasificación, mitigación y corrección de las vulnerabilidades del sistema. Comparta los resultados de los análisis de vulnerabilidades con el auditor.
Recomendado: Las mejores alternativas a Vanta: compara características, opiniones y precios.
Hiper prueba
Hyperproof centraliza las actividades de la norma ISO 27001 en un único lugar para ayudar a las empresas a priorizar, rastrear, mitigar y recopilar riesgos sin perder el ritmo. Ofrece una biblioteca de plantillas y controles de SGSI predefinidos que se pueden personalizar según las necesidades de cada negocio.
Hyperproof es compatible con las normas ISO 27001:2013 e ISO 27001:2022 y permite a los clientes adoptar la última versión sin interrumpir sus procesos de negocio. El sistema facilita la reutilización de los controles del marco de referencia para que los usuarios puedan cumplir con los requisitos de otras normativas mediante la asignación de los controles ISO existentes.
Funciones y capacidades:
- La sólida plataforma centralizada ayuda a gestionar fácilmente los controles, evaluar los riesgos, recopilar pruebas y crear una vista de seguridad personalizada.
- Ayuda a generarDeclaración de aplicabilidad ISO 27001 (SoA) utilizando la función de campos personalizados.
- Permite a las empresas y a los clientes implementar, mantener y gestionar sus controles y funciones ISO específicos.
- El panel de control y la función de informes del auditor permiten a los usuarios ver el estado de finalización de las solicitudes del auditor para compartir pruebas con las partes interesadas.
Scytale
Scytale optimiza el cumplimiento de la norma ISO mediante la automatización de procesos integrales, desde la auditoría hasta la certificación. La plataforma ayuda a implementar controles de forma simplificada y lógica, lo que permite a los clientes realizar un seguimiento del cumplimiento sin interrupciones.
El equipo de expertos de Scytale ayuda a las empresas a mejorar su rendimiento y a ganarse la confianza de sus clientes mediante asesoramiento personalizado para las normas ISO 27017:2015, ISO 27018:2014 e ISO 27701:2019. El equipo desglosa el complejo proceso en partes fáciles de entender para eliminar la dificultad de comprender las complejidades del cumplimiento normativo.
Funciones y capacidades:
- Ayuda a las organizaciones a crear una lista de controles personalizados según sus requisitos de seguridad y alinea las políticas y los procesos mediante plantillas de políticas listas para usar y aprobadas por auditores.
- El sistema supervisa continuamente los controles y alerta a la persona adecuada en cuanto detecta una actividad que no cumple con las normas.
- El portal de auditoría permite a los usuarios seleccionar un auditor del programa de socios. La herramienta recopila automáticamente la evidencia ISO para cumplir con los requisitos de auditoría.
- Identifica, prioriza y corrige los riesgos de seguridad utilizando herramientas de evaluación de riesgos.
marco seguro
Secureframe ayuda a las empresas a obtener y mantener la certificación ISO 27001 mediante el establecimiento, mantenimiento, gestión y mejora continua de su SGSI (Sistema de Gestión de la Seguridad de la Información).
Secureframe ayuda a los usuarios a implementar un programa ISO 27001 en cuatro etapas: certificación de la etapa 1, certificación de la etapa 2, auditoría de vigilancia y auditoría de recertificación. Además, ayuda a los clientes a mantener la certificación ISO 27001 mediante el monitoreo continuo de la infraestructura tecnológica para detectar tareas pendientes e incumplimientos, alertar a las personas adecuadas y garantizar una pronta resolución.
Funciones y capacidades:
- Desarrolla un SGSI (Sistema de Gestión de la Seguridad de la Información) alineado con los controles seleccionados y los requisitos de la organización.
- Consolida y automatiza procesos como la creación de políticas, la formación de empleados, la gestión de riesgos y la seguridad en la nube.
- Realiza un seguimiento, recopila y consolida datos sobre las comprobaciones superadas y las que no lo son para ayudar a los equipos de TI a cumplir con los requisitos de cumplimiento normativo.
- Califica a los proveedores en función del nivel de riesgo estimado que implica asociarse con ellos.
- Ofrece una biblioteca de plantillas prediseñadas de planes y procedimientos. Los usuarios pueden crear o comparar estos planes.
Drata
Drata automatiza las actividades de cumplimiento y agiliza la preparación para auditorías según las normas ISO 27001, ISO 27701 e ISO 27018. Ayuda a los usuarios a acelerar la implementación de su SGSI mediante controles preconfigurados, eliminando así la duplicación de esfuerzos.
Funciones y capacidades:
- Utiliza un manual detallado que ofrece orientación paso a paso sobre el cumplimiento de las normas para garantizar auditorías sin contratiempos.
- Minimiza las actividades tediosas y repetitivas al ofrecer un conjunto de herramientas y procesos, como kits de herramientas de evaluación de riesgos prediseñados, soluciones de monitoreo de puntos finales, políticas editables y módulos de capacitación de empleados integrados.
- Las empresas pueden crear e implementar rápidamente sus sistemas de gestión de la seguridad de la información (SGSI) mediante flujos de trabajo bien estructurados. Esto ayuda a optimizar las actividades de documentación, la aceptación por parte de los empleados y el historial de versiones.
- Ofrece una visibilidad profunda del SGSI mediante la monitorización continua de los controles. Recopila información de forma automática, realiza el seguimiento de los activos y automatiza el flujo de trabajo del control de acceso.
- Genere confianza en sus clientes y mantenga la transparencia respondiendo a las preguntas de diligencia debida utilizando la biblioteca de informes de seguridad de Drata.
¿Buscas una alternativa a Drata? Compara todas las características, el precio y las opiniones de los 5 principales competidores.
6clicks
6clicks es un software de gestión de seguridad de la información basado en inteligencia artificial que ayuda a las empresas a proteger sus activos y a generar confianza con sus clientes. Utiliza marcos de trabajo automatizados y personalizables para ayudar a las empresas a alcanzar sus objetivos de cumplimiento normativo específicos, al tiempo que impulsa la eficiencia.
La solución está diseñada para agilizar el proceso de certificación ISO 27001, facilitando la colaboración con los auditores y preparando adecuadamente a las empresas para las auditorías.
Funciones y capacidades:
- Implementar, gestionar y supervisar el rendimiento del SGSI utilizando un conjunto de herramientas y sistemas como plantillas de evaluación de auditoría, conjuntos de políticas, bibliotecas de riesgos, manuales de proyectos y mucho más.
- El sólido sistema de evaluación de riesgos ayuda a las empresas a analizar las amenazas y evaluar su impacto. Optimiza todo el ciclo de vida del riesgo, desde la identificación, mitigación, evaluación y migración hasta la remediación y la elaboración de informes.
- El sistema de gestión de activos consolida los activos en una única consola para facilitar su supervisión, se conecta con aplicaciones de terceros para asignar los activos al riesgo correcto y realiza un seguimiento de los activos para ofrecer visibilidad de los registros históricos.
Thoropass
Thoropass automatiza los procesos de auditoría ISO 27001 eliminando la necesidad de múltiples herramientas y hojas de cálculo, y utilizando la recopilación de datos en tiempo real. Simplifica el cumplimiento de la norma ISO al ofrecer transparencia y previsibilidad.
El equipo interno de expertos en auditoría de Thoropass ayuda a las empresas a iniciar múltiples auditorías sin problemas, creando un alcance personalizado y detallado para dar inicio al proceso de cumplimiento normativo. La herramienta es compatible con una amplia gama de sectores, como finanzas, sanidad, software como servicio (SaaS), manufactura, telecomunicaciones, medios de comunicación y marketing.
Funciones y capacidades:
- Automatiza todos los pasos de los procesos de certificación ISO 27001, como la recopilación de pruebas, la implementación de políticas, la evaluación de riesgos y el seguimiento de los controles.
- Agiliza el proceso de incorporación mediante políticas predefinidas y un enfoque estructurado para gestionar los controles, integrar a los proveedores y automatizar la recopilación de datos.
- Los flujos de trabajo guiados, la supervisión continua del control y un conjunto de herramientas de gestión de proyectos ayudan a optimizar el proceso de cumplimiento normativo de principio a fin.
- Un registro de riesgos exhaustivo proporciona una visión completa y personalizable de todos los riesgos para facilitar la mitigación, el análisis y el seguimiento de los mismos.
¿Cómo elegir el software ISMS adecuado?
A la hora de seleccionar la herramienta adecuada, recuerde que nunca es una decisión objetiva y que, en todos los casos, depende de sus objetivos comerciales y requisitos normativos. Teniendo esto en cuenta, aquí le ofrecemos algunos consejos para elegir el mejor software de SGSI:
- Busque funcionalidades de automatización. Puede que esto no parezca un consejo acertado, ya que el objetivo de usar software de gestión de seguridad de la información (SGSI) suele ser reducir el trabajo manual; sin embargo, el nivel de automatización varía de una herramienta a otra. A menudo, los usuarios terminan realizando manualmente tareas que suponían que estarían automatizadas.
- Verifique si su proveedor ofrece plantillas prediseñadas. Redactar políticas de seguridad desde cero es un problema común que enfrentan las organizaciones en su proceso de cumplimiento normativo. Compruebe si las políticas son personalizables y se adaptan a sus necesidades específicas.
- Lo ideal es buscar una solución integral que incluya socios de auditoría, auditorías posteriores a la certificación, herramientas de análisis de vulnerabilidades y más. No conviene invertir en herramientas aisladas y sistemas dispersos, ya que esto no solo aumentará los costos, sino que además dificultará su gestión.
Su herramienta ISMS de confianza todo en uno: Sprinto
Esperamos que esto te haya ayudado a tomar una decisión. Si no es así, lo entendemos perfectamente: elegir una herramienta es más complejo que tomar una decisión tras leer un artículo.
Si aún tienes dudas, consulta el proceso de cumplimiento de la norma ISO 27001 de Capptions con Sprinto para saber cómo ayudamos a empresas similares a la tuya.
La solución ISMS completa de Sprinto :
- Admite la clasificación de entidades y la asignación de tareas a propietarios específicos.
- Admite una amplia gama de casos especiales y permite marcar algo como una excepción.
- Garantice el cumplimiento continuo sin interrupciones y deje que la herramienta haga el trabajo pesado.
- Ofrece módulos de capacitación en seguridad integrados y completos.
- Ofrece una única fuente de información fidedigna y reduce los falsos positivos.
Cuéntenos cómo podemos ayudar a su empresa. Reserve hoy mismo una demostración con nuestros expertos.
Preguntas Frecuentes
El software ISMS ayuda a las empresas a gestionar los sistemas de gestión de seguridad de la información (SGSI) de forma sistemática para obtener la certificación más rápidamente, automatizar actividades y supervisar continuamente los controles para cumplir con los requisitos de auditoría.
Algunas de las herramientas disponibles para la norma ISO 27001 son Sprinto, ISMS.online, AuditBoard, Drata, Vanta e Hyperproof.
Idealmente, una solución ISMS debería permitirle supervisar continuamente los controles, identificar riesgos, capacitar a los empleados, realizar un seguimiento del acceso, cargar políticas, recopilar evidencia y facilitar la colaboración con los auditores.

Autor
Anwita
Anwita es una apasionada de la ciberseguridad y bloguera veterana. Su amor por todo lo relacionado con la ciberseguridad la impulsó a adentrarse en el mundo del cumplimiento normativo. Con múltiples certificaciones en ciberseguridad, busca simplificar temas complejos relacionados con la seguridad para todo tipo de público. Le encanta leer no ficción, escuchar rock progresivo y ver comedias de situación los fines de semana.Vaya más allá de la superficie y descubra los aspectos clave sobre gobernanza, riesgo y cumplimiento que realmente importan.


Gana premios digitales por tu éxito en la sala de juntas.



Explora más









Investigaciones y análisis seleccionados para ayudarte a ganarte un lugar en la mesa.


