




TL, DR:
| Un plan de recuperación ante incidentes restablece las operaciones comerciales después de una amenaza cibernética contenida. |
| Reduce el tiempo de inactividad al definir los responsables, los pasos de recuperación, las comunicaciones y las prioridades del sistema. |
| El artículo explica por qué los planes necesitan pruebas y actualizaciones anuales tras los cambios en el negocio. |
Hay una llamada que nadie quiere recibir: sus sistemas han sufrido un ciberataque.
¿Qué vas a hacer después?
¿Solicitas un cierre total? ¿Llamas a tu equipo de seguridad? ¿Notificas a los clientes?
Cada segundo de pausa consume dinero y confianza, y usted lo sabe.
En esas situaciones, un Plan de Respuesta a Incidentes (PRI) resulta fundamental. Es una guía preelaborada que designa a un responsable, establece el orden de las operaciones, indica qué aislar primero y define quién dice qué y cuándo. Se siguen pasos preestablecidos, se recopilan pruebas a medida que avanza la situación y se pasa del caos a la contención.
El resultado es una recuperación más rápida, menos errores y un camino claro de vuelta a la normalidad que evita que un mal día se convierta en una crisis de marca.
Siga leyendo para descubrir cómo analizamos en detalle este Plan de Recuperación ante Incidentes.
¿Qué es un plan de recuperación ante incidentes?
Un plan de recuperación ante incidentes es un enfoque estructurado para restablecer las operaciones comerciales a un estado normal después de que un incidente de seguridad haya sido contenido y erradicado. Generalmente abarca pasos clave como la identificación de la brecha, la contención de la amenaza, la recuperación de los sistemas afectados y la prevención de futuros ataques.
Si bien el plan general de respuesta a incidentes aborda las acciones inmediatas para identificar y contener una amenaza, el plan de recuperación se centra en el proceso de restablecer el funcionamiento de los sistemas y los datos de forma segura y eficiente.
A menudo se confunde con un Plan de Recuperación ante Desastres, pero son diferentes. Un Plan de Recuperación ante Desastres aborda eventos físicos a gran escala, como inundaciones o incendios, mientras que un Plan de Recuperación ante Incidentes se centra en incidentes cibernéticos, como ataques de ransomware, filtraciones de datos, etc.
Para las pequeñas empresas con recursos limitados, un Plan de Recuperación ante Incidentes debe ser un documento práctico y eficaz. Simplemente debe ser una guía clara y práctica que ayude a afrontar las consecuencias de un incidente cibernético y a retomar la normalidad.
¿Por qué es necesario un plan de recuperación ante incidentes?
Es necesario contar con un plan de recuperación ante incidentes para que las operaciones de su negocio sigan funcionando sin problemas, incluso durante brechas de seguridad inesperadas, fallas del sistema o ciberataques.
Para cualquier persona responsable del cumplimiento normativo, este plan es la prueba de que se toma sus responsabilidades en serio.
1. Te salva de la ruina financiera.
El coste medio de una filtración de datos será de 4.4 millones de dólares en 2025. No se trata solo del posible rescate o robo; el verdadero problema radica en el tiempo de inactividad. Cada hora que tus sistemas están fuera de servicio, estás perdiendo dinero.
Un plan sólido de recuperación ante incidentes está diseñado para reducir al mínimo el tiempo de inactividad. Le ayuda a volver a estar operativo en cuestión de horas, en lugar de días o semanas. Cuando se oye que la mayoría de las pequeñas empresas quiebran a los seis meses de un ciberataque importante , suele ser porque el impacto financiero del tiempo de inactividad fue simplemente demasiado grande para absorberlo.
2. Protege tu reputación
Si roban los datos de tus clientes o no pueden confiar en tus servicios, su confianza en tu marca puede desvanecerse en un instante. La clave está en cómo gestionas las consecuencias de un ataque.
Si cuenta con un plan de recuperación que incluya una comunicación clara y honesta, demuestra a sus clientes competencia y control, incluso durante una crisis. Por otro lado, una recuperación improvisada da una imagen caótica y poco profesional, y puede provocar que los clientes se vayan a la competencia.
3. Te ayuda a cumplir con las normas.
Cada vez más, las leyes y regulaciones exigen que las empresas tengan un plan para manejar las filtraciones de datos. Debes considerar estándares como
- GDPR (Reglamento general de protección de datos)Si tiene clientes en Europa, esta ley le exige proteger sus datos e informar rápidamente sobre cualquier violación de seguridad.
- HIPAA (Ley de responsabilidad y portabilidad de seguros médicos)Para cualquier persona que trabaje en el sector sanitario, es imprescindible contar con planes de contingencia para proteger la información de los pacientes.
- PCI DSS (Estándar de seguridad de datos de la industria de tarjetas de pago): Si aceptas tarjetas de crédito, se supone que debes tener una plan de respuesta a incidentes Preparado para actuar en caso de que los datos de la tarjeta se vean comprometidos.
4. Te hace más resistente a las amenazas.
Finalmente, una de las mejores partes de tener un plan de recuperación es la fase de "lecciones aprendidas". Después de recuperarte, puedes sentarte y analizar exactamente qué sucedió y cómo lo manejaste. Este proceso es invaluable.
Descubrirás puntos débiles que desconocías y encontrarás maneras de fortalecer tus defensas. Esto convierte un evento negativo en una valiosa oportunidad de aprendizaje, haciendo que tu negocio sea más resistente ante futuras amenazas.
Mapea los flujos de trabajo de recuperación y realiza un seguimiento automático de los objetivos RTO/RPO.
👉 Reserva una demostración de Sprinto →
Componentes clave de un plan eficaz de recuperación ante incidentes
Un plan de recuperación ante incidentes eficaz es una guía práctica que cualquier miembro del equipo puede consultar y seguir en caso de crisis. Un plan de recuperación ante desastres cibernéticos independiente rige el trabajo de restauración a largo plazo que sigue a la respuesta inmediata al incidente, abarcando la secuencia de restauración del sistema, los objetivos de recuperación de datos y la coordinación con terceros, aspectos que los documentos del plan de recuperación rara vez abordan con suficiente profundidad.
Estos son los elementos esenciales de un plan de recuperación sólido:
- Funciones y responsabilidades definidas: Un plan de recuperación ante incidentes adecuado especifica claramente quién es responsable de cada parte del proceso de recuperación. Esto incluye al personal técnico, la gerencia, el personal de comunicaciones y los asesores legales.
- Procedimientos de restauración del sistema y de los datos: El plan debe detallar los procedimientos paso a paso para restaurar los sistemas y datos afectados a partir de copias de seguridad seguras. [Esto implica priorizar los sistemas críticos que se restaurarán primero para minimizar el impacto en el negocio.
- Pruebas y verificación: Antes de volver a poner los sistemas en plena producción, deben someterse a pruebas y un seguimiento exhaustivos para garantizar que estén libres de cualquier amenaza residual y que funcionen correctamente.
- Protocolos de comunicación: Una estrategia de comunicación clara es vital para mantener informados a los grupos de interés internos, a los clientes y a los organismos reguladores sobre el progreso de la recuperación.
- Análisis post incidente: Una vez completada la recuperación, es necesario un análisis exhaustivo del incidente y de la respuesta. En esta fase se determina qué salió mal, qué salió bien y cómo reforzar las medidas de seguridad para evitar que vuelva a ocurrir.
Diferencia entre respuesta a incidentes y plan de recuperación
Es muy común que la gente use los términos "Respuesta a incidentes" y "Recuperación a incidentes" indistintamente, pero son dos cosas distintas, aunque estrechamente relacionadas.
La respuesta a incidentes es el proceso general para gestionar emergencias de seguridad, mientras que la recuperación a incidentes es la fase centrada en restaurar los sistemas una vez contenida la amenaza. El plan de respuesta a incidentes abarca todo el ciclo de vida del incidente, y el plan de recuperación a incidentes es un subconjunto del mismo, que guía la reconstrucción y el retorno a las operaciones normales.
Aquí tienes una tabla sencilla para desglosar las diferencias:
| Plan de respuesta a incidentes | Plan de recuperación ante incidentes | |
| Objetivo principal | Localizar, contener y detener la amenaza inmediata. | Restablezca las operaciones comerciales a la normalidad de forma segura una vez que la amenaza haya desaparecido. |
| cuando se usa | Desde el primer indicio de problemas hasta que el atacante es expulsado. | Una vez que el atacante ha sido neutralizado y el peligro inmediato ha pasado |
| Pregunta clave | ¿Qué está sucediendo ahora mismo y cómo podemos detenerlo? | ¿Cómo podemos retomar la actividad empresarial de forma segura y rápida? |
| Actividades primarias | Detectar la brecha, identificar los sistemas afectados, aislarlos para evitar su propagación y eliminar la amenaza. | Restaurar datos a partir de copias de seguridad, reconstruir servidores, probar la funcionalidad de los sistemas y volver a poner los servicios en línea para los usuarios. |
| Enfócate | Defensivo y reactivo; control de daños y lucha contra la amenaza activa. | Metódico y reparador; reconstruyendo cuidadosamente y volviendo a un estado conocido de bienestar. |
| ¿Quién está al mando? | A menudo liderado por un equipo de seguridad o un responsable de TI centrado en neutralizar la amenaza. | A menudo liderado por un responsable de operaciones de TI o de continuidad del negocio centrado en la restauración |
Pasos para desarrollar un plan de recuperación ante incidentes
Siga estos pasos para crear un plan claro y práctico que guíe a su organización en el restablecimiento de las operaciones tras un incidente de seguridad.
1. Identificar las funciones y activos críticos del negocio.
Primero, determine qué operaciones comerciales son absolutamente esenciales. Haga una lista de todas sus funciones clave, como procesar ventas, administrar la nómina o dirigir su línea de producción.
Para cada función, identifique el software, el hardware, los datos y el personal específicos necesarios para su funcionamiento. Este inventario de activos críticos es la base de su plan, ya que determina qué debe recuperarse primero.
2. Reúna al equipo de recuperación y defina las funciones.
Designa un equipo específico responsable de ejecutar el plan de recuperación. Este equipo debe incluir representantes de los departamentos de TI, administración, comunicaciones y legal.
Asigne un líder claro al equipo. Para cada miembro, documente sus funciones y responsabilidades específicas durante las labores de recuperación. Incluya un contacto principal y uno de respaldo para cada función, junto con su información de contacto actualizada.
3. Determinar los objetivos de tiempo y puntos de recuperación.
Para cada activo que identificó en el Paso 1, debe establecer
Objetivo de Tiempo de Recuperación (RTO): Este es el tiempo máximo aceptable que un sistema puede estar fuera de servicio antes de que cause daños significativos a la empresa. Un RTO de 2 horas significa que el sistema debe restablecerse y estar operativo dentro de las dos horas posteriores al incidente.
Objetivo de punto de recuperación (RPO): Define la cantidad máxima de pérdida de datos aceptable. Un RPO de 4 horas significa que debe poder restaurar los datos a partir de una copia de seguridad con una antigüedad máxima de cuatro horas.
Estos objetivos determinarán su estrategia de respaldo y la urgencia de sus procedimientos de recuperación.
4. Desarrollar procedimientos de restauración detallados
Cree instrucciones paso a paso para restaurar cada sistema importante y sus datos. Esta sección debe ser muy detallada y estar escrita para un público técnico. Debe incluir:
a) La ubicación de copias de seguridad seguras y limpias
b) El proceso para validar que las copias de seguridad estén libres de malware antes de la restauración.
c) La secuencia exacta para volver a poner los sistemas en línea y evitar conflictos.
d) Procedimientos para reconstruir servidores o estaciones de trabajo, si fuera necesario.
e) Instrucciones para restablecer la conectividad de red y las configuraciones de seguridad.
5. Crea un plan de comunicación.
Describe cómo gestionarás las comunicaciones internas y externas durante el proceso de recuperación. Este plan debe especificar:
a) ¿Quién está autorizado a comunicarse con los empleados, clientes, proveedores y medios de comunicación?
b) Plantillas de mensajes preaprobadas para diferentes escenarios y audiencias.
c) Los canales que se utilizarán para la comunicación (por ejemplo, correo electrónico, sitio web de la empresa, redes sociales)
d) La frecuencia necesaria de las actualizaciones para mantener informados a todos los interesados.
6. Documentar el plan completo.
Reúna toda la información anterior en un único documento formal. El plan debe estar redactado en un lenguaje claro y conciso.
Asegúrese de que sea fácil de navegar, quizás con un índice y encabezados claros. Guarde el plan en una ubicación segura pero accesible donde el equipo de recuperación pueda acceder a él incluso si la red principal falla. Las copias impresas y el almacenamiento seguro en la nube son buenas opciones.
7. Capacitar al equipo y probar el plan.
Un plan solo es efectivo si el equipo sabe cómo usarlo. Realice sesiones de capacitación periódicas para garantizar que todos los miembros comprendan sus funciones. Y lo que es aún más importante, ponga a prueba el plan al menos una vez al año.
Se puede realizar un ejercicio de simulación en el que el equipo repase un incidente simulado, o una prueba de conmutación por error más completa en la que se restauren los sistemas en un entorno que no sea de producción. Las pruebas permiten identificar fallos y debilidades antes de que se produzca una crisis.
8. Mantener y actualizar el plan.
Su entorno empresarial y tecnológico no es estático, y su plan de recuperación debe mantenerse actualizado.
Revise y actualice el plan al menos una vez al año, o siempre que se produzcan cambios significativos, como la implementación de nuevos sistemas críticos, cambios de personal o nuevas relaciones con proveedores. Un plan obsoleto puede ser tan peligroso como no tener ningún plan.
Demuestra que la recuperación funciona, sin hojas de cálculo ni capturas de pantalla.
👉 Inicia tu consulta gratuita →
Integración de la recuperación en ISO 27001 o SOC 2
La norma ISO 27001 integra la recuperación dentro del ciclo del SGSI (Sistema de Gestión de la Seguridad de la Información) de evaluación de riesgos, selección de controles y mejora continua. En la práctica, esto significa definir objetivos de RTO (Objetivo de Tiempo de Recuperación) y RPO (Objetivo de Punto de Recuperación), mantener copias de seguridad probadas y conservar un registro auditable de pruebas, incidentes y correcciones; todo ello como evidencia dinámica y revisable.
Gestionar todo eso manualmente es una tarea titánica, y ahí es donde una plataforma de automatización del cumplimiento normativo cobra todo el sentido.
Una plataforma de cumplimiento como Sprinto se integra en ese ciclo al monitorear continuamente los controles mapeados, recopilar evidencia con marca de tiempo y detectar deficiencias para que puedan corregirse rápidamente en lugar de descubrirse durante una auditoría de vigilancia.
¿Cómo se ve esto en sus operaciones diarias?
- Riesgo para mapeo de control Esto incluye controles de recuperación, como copias de seguridad, restauración y puntos de control de respuesta a incidentes, vinculados a los requisitos del Anexo A.
- Supervisión continua del control para que las tareas de copia de seguridad, el endurecimiento del acceso y los manuales de procedimientos de restauración no queden obsoletos entre auditorías.
- Captura automática de pruebas (artefactos, registros y resultados de pruebas adjuntos a los controles ISO pertinentes) para que pueda demostrar que la recuperación funciona, no solo decirlo.
Los criterios de servicios de confianza de SOC 2, especialmente los de disponibilidad y seguridad, exigen que demuestre su capacidad para detectar incidentes, restaurar sistemas en plazos aceptables y documentar toda la cadena, desde la contención hasta el análisis posterior al incidente.
Sprinto ayuda centralizando los controles SOC 2, integrándose con su entorno y recopilando evidencia de calidad de auditor en segundo plano para que su proceso de recuperación esté respaldado por telemetría real.
Para los equipos SOC2, esto significa
- Un único lugar para ver el estado de control en la nube, la identidad, los repositorios, los dispositivos y mucho más, con alertas sobre desviaciones de control que podrían poner en peligro la recuperación.
- Evidencia automatizada de preparación (por ejemplo, prueba de que las copias de seguridad están habilitadas, se aplica el principio de mínimo privilegio y se ejecutan las pruebas de restauración según lo programado).
- Semanas previas a la auditoría más limpias porque las capturas de pantalla y las hojas de cálculo se reemplazan con evidencia recopilada continuamente y con marca de tiempo, vinculada al TSC.
Cómo Sprinto puede ayudar a automatizar la documentación de recuperación
La documentación de recuperación se configura en el momento en que comienza un incidente y continúa evolucionando hasta que se completan las lecciones aprendidas. Sprinto automatiza esa documentación de principio a fin.
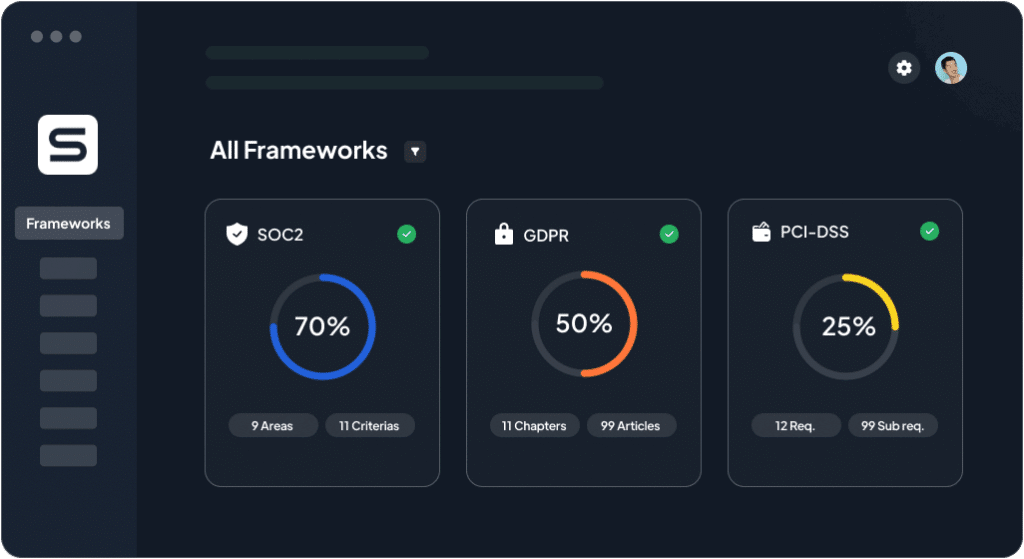
Sprinto se integra con su infraestructura y asigna los controles a los requisitos de ISO 27001 y SOC 2, ejecutando comprobaciones automatizadas en segundo plano. Cuando se producen incidentes o se completan las pruebas, Sprinto adjunta los artefactos correctos al control correspondiente y crea un registro fiable y fácil de respaldar para los auditores, sin necesidad de copiar y pegar manualmente.
Se automatiza
- Mapeo de controles a requisitos para marcos, incluidos controles y pruebas relevantes para la recuperación.
- Monitoreo continuo de habilitadores de recuperación (copias de seguridad, acceso, configuraciones) con alertas proactivas cuando los controles se desvían
- Recolección de evidencias hasta un 90 % mediante integraciones y flujos de trabajo basados en reglas, con registros de auditoría y marcas de tiempo claros.
Cuando algo se rompe, la documentación debe comenzar de inmediato y dar seguimiento al trabajo hasta su finalización.
Las directrices de Sprinto hacen hincapié en la monitorización, los flujos de trabajo de escalamiento y la captura de pruebas como las primeras automatizaciones que se deben implementar; exactamente la infraestructura necesaria para obtener registros fiables de incidentes y recuperación que satisfagan a los auditores y ayuden a los equipos a mejorar.
¿Desea crear un plan de recuperación ante incidentes infalible y cumplir con los últimos marcos de seguridad de la información? Hable hoy mismo con nuestros expertos.
Mapea los RTO, prueba las copias de seguridad y recopila pruebas automáticamente.
✔ Monitoreo en tiempo real | ✔ Menos incidencias de auditoría | ✔ Cumplimiento continuo
👉 Vea Sprinto en acción →
Preguntas frecuentes

Autor
Pensamiento
Pansy es una especialista en marketing de contenidos certificada por ISC2 en ciberseguridad, con formación en ingeniería informática. Últimamente, explora el mundo del marketing desde la perspectiva de GRC (Gobierno, Riesgo y Cumplimiento) con Sprinto. En su tiempo libre, se sumerge en la novela política o perfecciona sus habilidades culinarias. También es posible encontrarla tomando el sol en la playa o haciendo senderismo en un bosque frondoso.Vaya más allá de la superficie y descubra los aspectos clave sobre gobernanza, riesgo y cumplimiento que realmente importan.


Gana premios digitales por tu éxito en la sala de juntas.



Explora más









Investigaciones y análisis seleccionados para ayudarte a ganarte un lugar en la mesa.


