




TL, DR:
| Un responsable de cumplimiento de HIPAA desarrolla, implementa y supervisa el programa de cumplimiento con dos funciones: un responsable de privacidad que gestiona las políticas de información de salud protegida (PHI) y las investigaciones de violaciones de seguridad, y un responsable de seguridad que gestiona las medidas de seguridad técnicas y las evaluaciones de vulnerabilidad. |
| La HIPAA se aplica a las entidades cubiertas (hospitales, proveedores, planes de salud), socios comerciales (proveedores de TI con acceso a información de salud protegida) y subcontratistas. Los ataques de ransomware contra el sector sanitario aumentaron un 94 % en un solo año. |
| Entre las responsabilidades clave se incluyen la realización de evaluaciones de riesgos, la capacitación de los empleados, la investigación de violaciones de información de salud protegida (PHI) y la garantía del cumplimiento tanto de la Regla de Privacidad como de la Regla de Seguridad. |
En mayo de 2017, hospitales de todo el Reino Unido y Estados Unidos se vieron obligados a interrumpir sus operaciones durante unas horas. Dispositivos médicos, sistemas y otras infraestructuras quedaron inaccesibles tras ser atacados por una serie de ataques de ransomware llamado WannaCry. Esto provocó retrasos en cirugías, la cancelación de citas y puso en riesgo los datos confidenciales de miles de pacientes.
Si bien los ataques de esta magnitud no son comunes, no se trata de un incidente aislado. Los ataques de ransomware contra organizaciones sanitarias aumentaron un 94 % en tan solo un año. Recuperarse de las consecuencias de estos incidentes no es fácil, ya que incluso unos minutos de inactividad en el sector sanitario pueden tener consecuencias fatales.
La Ley de Portabilidad y Responsabilidad del Seguro Médico (HIPAA, por sus siglas en inglés), una ley federal estadounidense, se promulgó en 1996 para proteger los servicios de atención médica contra actores malintencionados y salvaguardar la información médica de los pacientes. Estas regulaciones son implementadas por los responsables de cumplimiento de HIPAA.
Este artículo se centra en las funciones y responsabilidades de un responsable de cumplimiento de la HIPAA. Analiza las competencias necesarias para este puesto y explica las diferencias entre un responsable de privacidad de la HIPAA y un responsable de seguridad.
¿Qué es el cumplimiento de HIPAA?
HIPAA es un conjunto de regulaciones que establece las directrices para que todas las partes involucradas almacenen y accedan a información médica confidencial de los pacientes. Esta regulación aborda la privacidad, la integridad y la seguridad de los datos de información de salud protegida (PHI).
Los datos de PHI se refieren a información de salud que permite identificar a una persona. Cualquier dato que contenga identificadores individuales se considera PHI. Estos identificadores incluyen, entre otros, nombre, número de seguro social, número de matrícula del vehículo, número de historial médico, dirección IP, fotografía de rostro completo y más. Estos datos pueden presentarse en formato físico, electrónico o verbal.
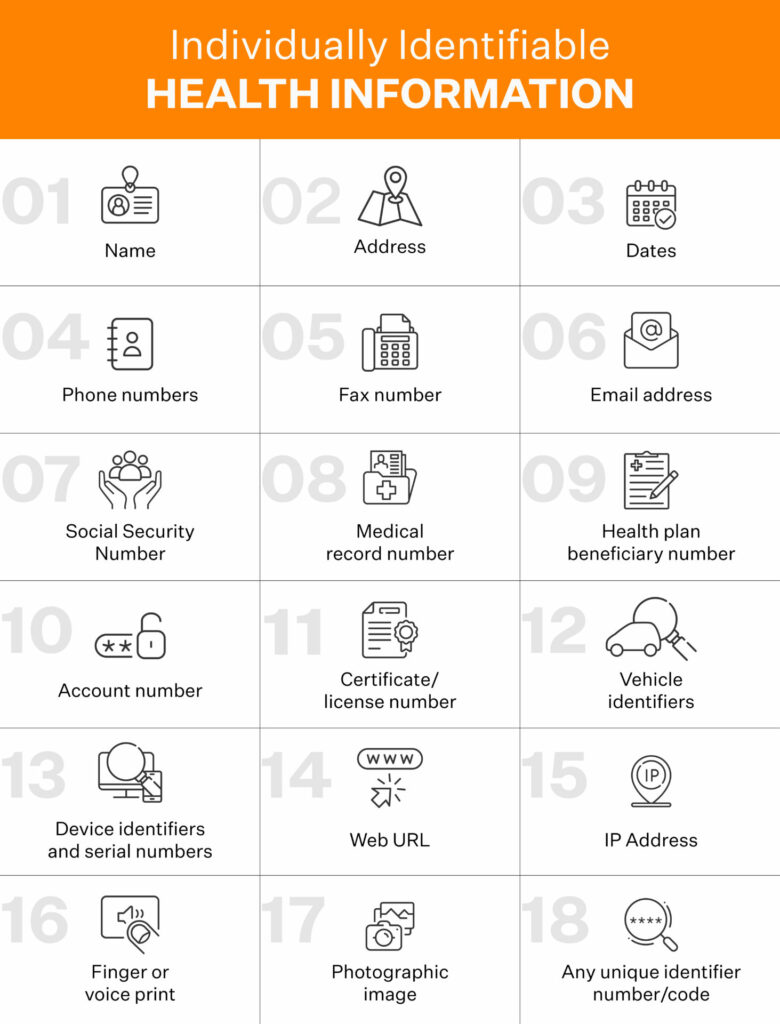
La certificación HIPAA se aplica para evitar que las empresas o proveedores de servicios de salud divulguen datos médicos privados sin el consentimiento del paciente. Los pacientes pueden solicitar un aviso de prácticas de privacidad (NPP), un documento que describe las políticas sobre su información de salud protegida (PHI). También tienen derecho a revisar los datos de su perfil o solicitar modificaciones. Los pacientes pueden solicitar que se les comunique esta información por medios no convencionales o en ubicaciones alternativas para mantener la confidencialidad.
El Departamento de Salud y Servicios Humanos (HHS) lo regula y la Oficina de Derechos Civiles (OCR) lo hace cumplir.
Las entidades , socios comerciales o subcontratistas cubiertos por la HIPAA que manejen información de salud protegida (PHI) deben seguir estos protocolos.
Las entidades cubiertas son aquellas que transmiten electrónicamente datos relacionados con la atención médica. Algunos ejemplos son los hospitales, los proveedores de atención médica, los consultorios médicos, los planes de salud y las aseguradoras médicas.
Los socios comerciales que prestan servicios con acceso a información médica protegida (PHI) también están sujetos a los requisitos de capacitación de HIPAA , lo que significa que las obligaciones de capacitación del responsable de cumplimiento se extienden más allá de los empleados directos e incluyen a proveedores y contratistas. Algunos ejemplos son los proveedores de TI, los transcriptores médicos y los consultores.
Los subcontratistas también tienen acceso a información de salud protegida (PHI) y trabajan para un socio comercial.
Las tres partes mencionadas anteriormente deben implementar medidas físicas, de red y de seguridad adecuadas para garantizar el cumplimiento de la HIPAA y evitar sanciones. Esto se debe a que trabajan con sistemas electrónicos o informatizados, un proceso que simplifica el trabajo diario pero que también implica un riesgo.
Detangle the complexities of HIPAA compliance with Sprinto
Caos en la atención médica y cómo ayuda la HIPAA
Según IBM, el sector sanitario ha registrado los mayores costes por filtraciones de datos durante 11 años consecutivos. Una solución de cumplimiento normativo para el sector sanitario ayuda a las organizaciones a subsanar las deficiencias en los controles que dan lugar a estas filtraciones, mediante la monitorización continua de las medidas de seguridad de la información sanitaria protegida y la detección de fallos en tiempo real.
Los profesionales sanitarios manejan datos altamente sensibles que, en algunos casos, pueden afectar la vida de los pacientes. Esto, sumado al hecho de que los médicos dependen de los historiales clínicos para el tratamiento, convierte a este sector en un objetivo fácil para los ciberdelincuentes.
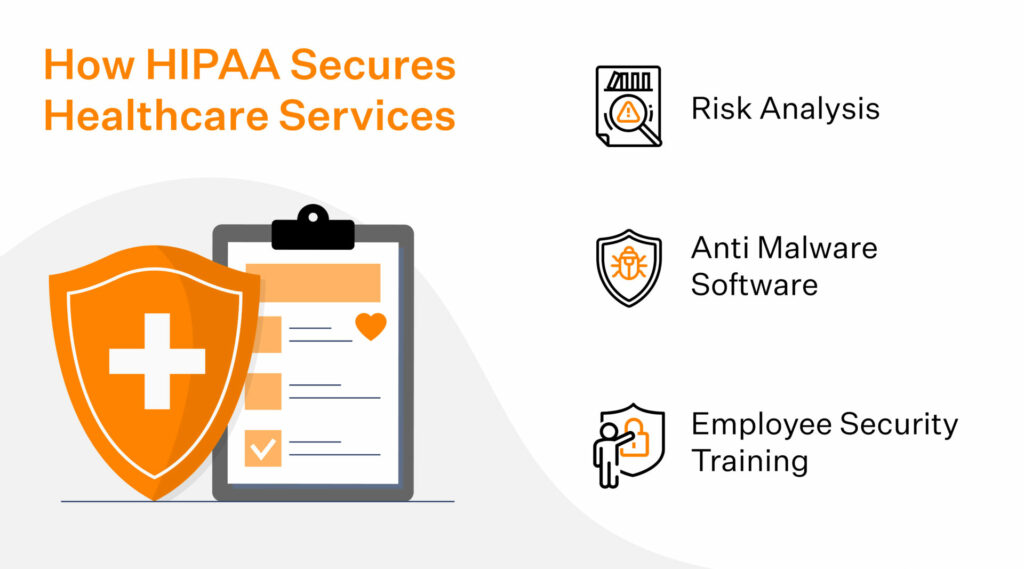
La HIPAA permite que su empresa de atención médica y sus asociados refuercen su postura de seguridad mediante la implementación de ciertas medidas. Estas incluyen:
- Análisis de riesgos para identificar y mitigar posibles amenazas.
- Instale los procedimientos para bloquear el software malicioso.
- Capacitar a los empleados para que manejen los datos y reporten comportamientos riesgosos.
¿Quién es un responsable de cumplimiento de la HIPAA?
Un responsable de cumplimiento de HIPAA es la persona encargada de implementar las políticas de privacidad de su organización y garantizar la seguridad de la información de salud protegida (PHI). En la práctica, desarrolla las políticas y los procedimientos de la organización basándose en una lista de verificación de cumplimiento de HIPAA que relaciona cada requisito de la Regla de Privacidad, Seguridad y Notificación de Incumplimientos con un control documentado que el responsable puede justificar en una auditoría.
Puede designar a un nuevo empleado o asignar a uno existente para esta función.
¿Cuáles son las responsabilidades de un responsable de cumplimiento de la HIPAA?
La norma de seguridad HIPAA 164.308 exige que toda organización de atención médica designe a un responsable de seguridad para desarrollar e implementar las políticas requeridas. Más allá de los requisitos legales, es prácticamente imposible lograr un cumplimiento riguroso sin un responsable. Puede designar a un nuevo empleado o asignar esta función a uno ya existente.
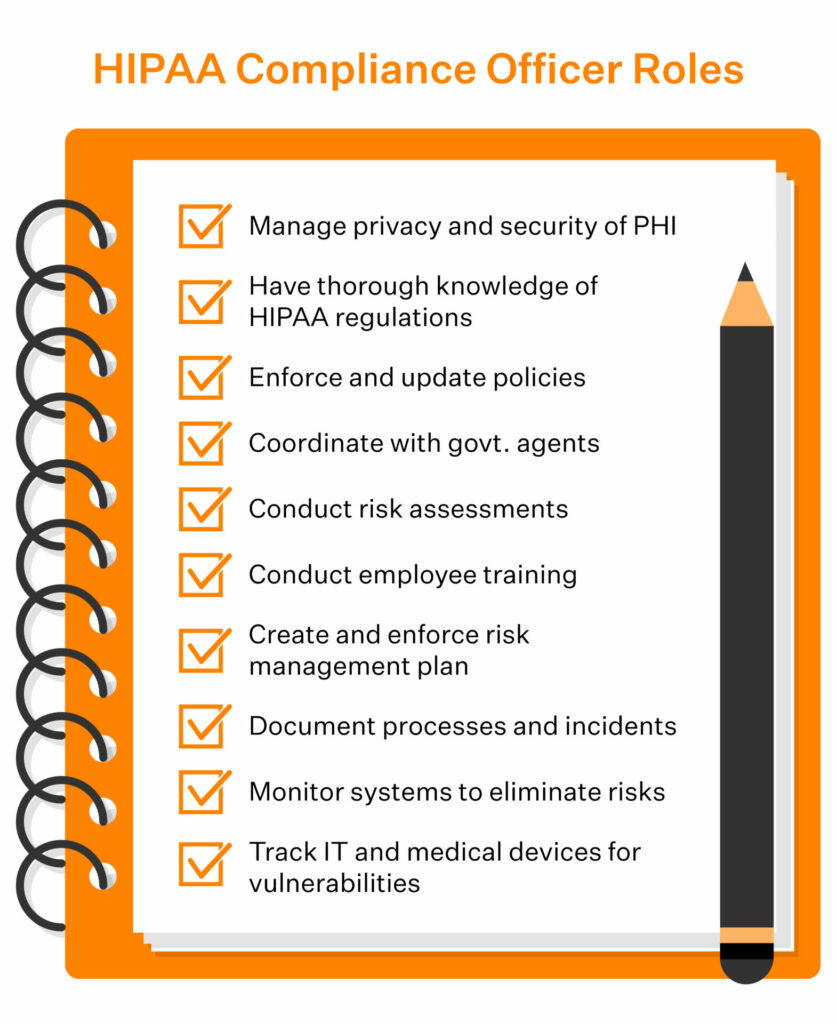
Las funciones y responsabilidades de un responsable de HIPAA dependen del tamaño de su organización y del volumen de datos que se procesan. Generalmente, sus tareas diarias incluyen:
- Desarrollar, implementar y mantener las políticas y los procedimientos de privacidad y seguridad de la información de salud protegida (PHI).
- Tener un conocimiento exhaustivo de las políticas y los procedimientos.
- Aplicar las políticas de privacidad de la organización y actualizarlas según sea necesario.
- Supervisar la implementación de las políticas y mantenerse al día con las nuevas regulaciones de HIPAA.
- Ser el punto de contacto para todos los asuntos relacionados con el manejo de información de salud protegida (PHI) a través de autorizaciones, solicitudes o procesos de aprobación.
- Capacitación del personal sobre HIPAA y creación de materiales didácticos. El tipo y nivel de capacitación dependerán del rol de cada persona. Se recomienda realizarla al menos una vez al año, y el responsable debe asegurarse de que todos la completen.
- Servir como punto de contacto y coordinación para el gobierno/HSS/abogados estatales en caso de una violación o incidente.
- Documente minuciosamente el cumplimiento utilizando capturas de pantalla, fotos, hojas de cálculo y más.
- Realizar evaluaciones de riesgos y responder preguntas sobre las políticas. En muchos casos, los responsables del cumplimiento de la HIPAA carecen de la capacitación necesaria para llevarlas a cabo. En tales casos, puede contratar a un consultor.
- Documenta y lleva un registro de los empleados que infrinjan alguna política. Recuerda que, si está documentado, desde un punto de vista legal, no ocurrió.
- Elabore un plan de gestión de riesgos para contrarrestar las vulnerabilidades documentadas durante la evaluación de riesgos.
- Modificar e implementar las leyes organizativas existentes de acuerdo con las nuevas regulaciones.
- Comunique a los pacientes sus derechos de privacidad y cómo se utilizarán sus datos. Cree políticas para garantizar la privacidad del paciente y asegure el acceso de los pacientes para consultar y modificar sus registros.
- Elabore un plan de contingencia para los datos que garantice su recuperación, realice copias de seguridad frecuentes y cifrelos. Pruebe y documente los planes de copia de seguridad y recuperación.
- Garantizar el seguimiento del inventario de cada equipo informático o dispositivo médico que contenga información médica protegida electrónicamente (ePHI, por sus siglas en inglés).
- Coordinar activamente con el equipo de seguridad de la información para garantizar una supervisión eficaz de los sistemas y el cumplimiento de las restricciones.
Cómo convertirse en un Oficial de Cumplimiento de HIPAA: Habilidades y aptitudes
Muchas personas desean saber cómo convertirse en responsable de cumplimiento de HIPAA. La normativa HIPAA no especifica ningún título universitario para este puesto, y si bien se prefiere un título universitario en gestión de información sanitaria, no es obligatorio. Cualquier persona de la organización puede optar a esta designación, pero requiere una formación más especializada que la de un miembro promedio del equipo, y existen numerosos programas educativos en este campo. Las organizaciones que no están preparadas para contratar a un responsable a tiempo completo suelen recurrir a consultores de HIPAA : especialistas externos que realizan evaluaciones de privacidad, redactan políticas y gestionan las revisiones de notificaciones de incumplimiento según cada proyecto.
Algunas de las habilidades y capacidades que debe buscar en un responsable de privacidad para HIPAA o en un puesto de seguridad son:
- Capacidad para prestar atención a los detalles
- Demostrar excelentes habilidades analíticas
- Conocimientos básicos de las directrices para la divulgación de información.
- Buenas habilidades de comunicación y coordinación.
- Capacidad para documentar eficazmente procesos, planes y problemas en detalle.
- Capacidad para tratar con los responsables de privacidad en caso de infracción y abordar las preocupaciones de privacidad de los pacientes.
Es fundamental otorgar a su responsable de cumplimiento de HIPAA la autoridad necesaria para realizar los cambios requeridos e implementar las regulaciones. La autoridad sin rendición de cuentas representa un riesgo real: una infracción de HIPAA atribuible a un funcionario que carecía de poder de decisión claro sigue recayendo sobre la entidad cubierta. Por lo tanto, el cargo debe contar con el mandato y las responsabilidades cuantificables que lo respalden.
¿Cuál es la diferencia entre las funciones del responsable de privacidad y del responsable de seguridad según la HIPAA?
El responsable de cumplimiento normativo es el primer punto de contacto para las autoridades gubernamentales en caso de que se requiera una investigación por incumplimiento. Si su organización carece de un responsable de cumplimiento normativo, ya ha incumplido el acuerdo y se enfrenta a fuertes sanciones.
Debe designar al menos a una persona para este puesto. La mayoría de las organizaciones contratan a una persona para desempeñar las funciones de responsable de seguridad y privacidad, una para cada una. En cualquier caso, la HIPAA no establece directrices estrictas para los responsables de cumplimiento normativo.
Deberes comunes de un responsable de privacidad de HIPAA
- Garantizar la confidencialidad de la información de salud protegida (PHI) y establecer límites sobre quién puede acceder a estos datos según lo establecido. norma de privacidad de HIPAA.
- Desarrollar e implementar planes de privacidad específicos para las necesidades de cumplimiento de la HIPAA de la organización.
- Asegúrese de que las políticas cubran la información de salud protegida (PHI) de la organización. Desarrolle nuevas políticas si es necesario para subsanar las deficiencias existentes.
- Asegúrese de brindar capacitación en privacidad a los empleados y supervise todo el proceso.
- Realizar una investigación exhaustiva de las violaciones de la información de salud protegida (PHI).
- Realizar evaluaciones de riesgos y crear planes para abordar adecuadamente las vulnerabilidades.
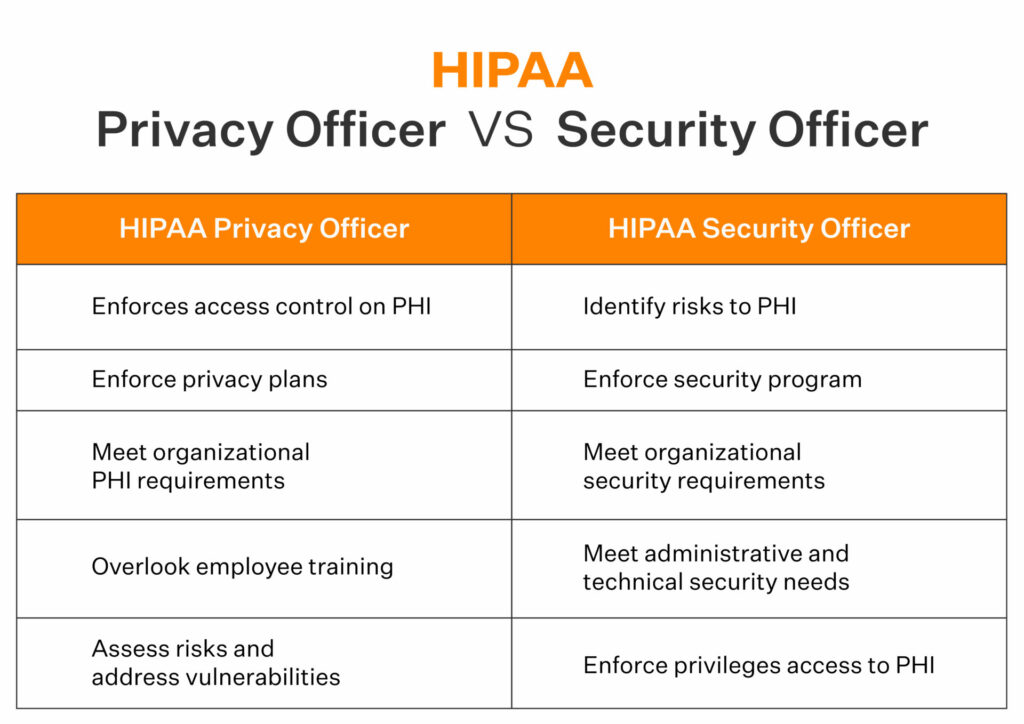
Deberes comunes de un oficial de seguridad de HIPAA
- Identificar vulnerabilidades y riesgos para la información de salud protegida (PHI). Desarrollar planes de recuperación en caso de una violación de seguridad.
- Desarrollar e implementar un programa de seguridad sólido para la organización.
- Asegúrese de que el programa de seguridad aborde suficientemente los factores administrativos y técnicos.
- Realizar una investigación exhaustiva de los incidentes si se ha producido una violación de la información de salud protegida (PHI).
- Implementar un sistema fuerte Plan de recuperación ante desastres de HIPAA
- Garantizar el acceso privilegiado a la información de salud protegida (PHI) en cualquier formato en que esté almacenada.
Cómo Sprinto helps you become HIPAA compliant
Cumplir con la normativa no es tarea fácil. Tus socios comerciales a veces necesitan meses, e incluso años, de práctica para garantizar que su nivel de seguridad esté en consonancia con el tuyo y se mantenga así.
At Sprinto, we enable business associates to meet the technical, administrative, and regulatory requirements of HIPAA. automation platform continuously monitors all the connected devices, trains employees, enforces custom policies, flags suspicious behavior. And much more.
Recibir el boletín SprintoMás de 450 clientes satisfechos que han logrado el cumplimiento normativo.
Si eres socio comercial, ponte en contacto con nosotros hoy mismo para comenzar tu proceso de cumplimiento de la HIPAA.
Preguntas frecuentes

Autor
Anwita
Anwita es una apasionada de la ciberseguridad y bloguera veterana. Su amor por todo lo relacionado con la ciberseguridad la impulsó a adentrarse en el mundo del cumplimiento normativo. Con múltiples certificaciones en ciberseguridad, busca simplificar temas complejos relacionados con la seguridad para todo tipo de público. Le encanta leer no ficción, escuchar rock progresivo y ver comedias de situación los fines de semana.Vaya más allá de la superficie y descubra los aspectos clave sobre gobernanza, riesgo y cumplimiento que realmente importan.


Gana premios digitales por tu éxito en la sala de juntas.



Explora más









Investigaciones y análisis seleccionados para ayudarte a ganarte un lugar en la mesa.


