




La Ley de Resiliencia Operativa Digital (DORA, por sus siglas en inglés) es un Reglamento de la UE (2022/2554) destinado a mejorar la seguridad digital y mitigar los riesgos cibernéticos de las entidades financieras. Se aplica a todas las empresas de servicios financieros y a terceros que dan soporte a las TIC (tecnologías de la información y la comunicación).
DORA es jurídicamente vinculante en la UE y consta de nueve capítulos con 64 artículos. Se centra en la gestión de riesgos de las TIC, el seguimiento y la notificación de incidentes, las pruebas de penetración, las políticas y los procedimientos, y la uniformidad general de las medidas de seguridad.
Este artículo desglosa los requisitos obligatorios y no obligatorios de la normativa DORA y analiza cómo las empresas financieras deben abordar este nuevo marco regulatorio.
| TL; DR DORA es una normativa de la UE destinada a mejorar la seguridad digital y mitigar los riesgos cibernéticos para las entidades financieras y sus proveedores de TIC. DORA tiene cuatro requisitos obligatorios (gestión de riesgos de las TIC, respuesta e informes de incidentes, pruebas de resiliencia operativa digital y TPRM) y un requisito no obligatorio (intercambio de información). Las entidades financieras deben cumplir con la DORA antes del 17 de enero de 2025, o se enfrentarán a sanciones importantes, incluidas multas de hasta el 2 % de su volumen de negocios global anual. |
¿Cumple usted los requisitos para recibir el programa DORA?
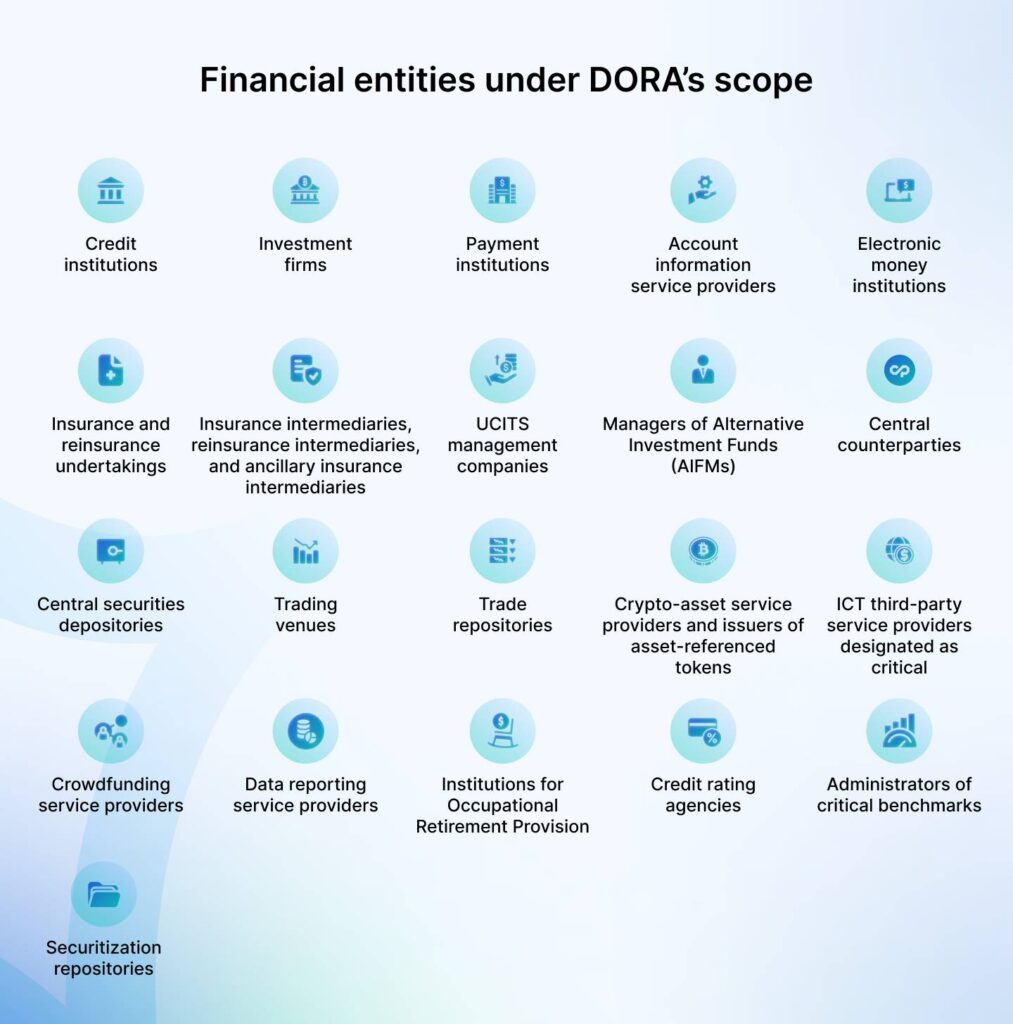
Las entidades financieras comprendidas en el ámbito de aplicación de la Ley de Resiliencia Operativa Digital (DORA, por sus siglas en inglés), según lo identificado por la Comisión Europea, incluyen:
- Entidades de crédito (bancos)
- Empresas de inversion
- Instituciones de pago
- Proveedores de servicios de información de cuentas
- instituciones de dinero electrónico (instituciones de dinero electrónico)
- Empresas de seguros y reaseguros
- Intermediarios de seguros, intermediarios de reaseguros e intermediarios de seguros auxiliares
- Sociedades gestoras de UCITS
- Gestores de Fondos de Inversión Alternativos (AIFM, por sus siglas en inglés)
- Contrapartes centrales
- Depósitos centrales de valores
- lugares de negociación
- Repositorios comerciales
- Proveedores de servicios de criptoactivos y emisores de tokens referenciados a activos.
- Proveedores de servicios de TIC de terceros designados como críticos
- Proveedores de servicios de financiación colectiva
- Proveedores de servicios de informes de datos
- Instituciones de Previsión para la Jubilación Ocupacional
- Agencias de calificación crediticia
- Administradores de puntos de referencia críticos
- Repositorios de titulización
¿Cuál es el plazo para cumplir con DORA y cuáles son las consecuencias del incumplimiento?
El plazo para cumplir con la normativa DORA vence el 17 de enero de 2025. El tiempo se agota y la normativa impone sanciones muy elevadas para garantizar altos estándares de cumplimiento en todas las entidades financieras y sus proveedores de TIC.
Así son las sanciones:
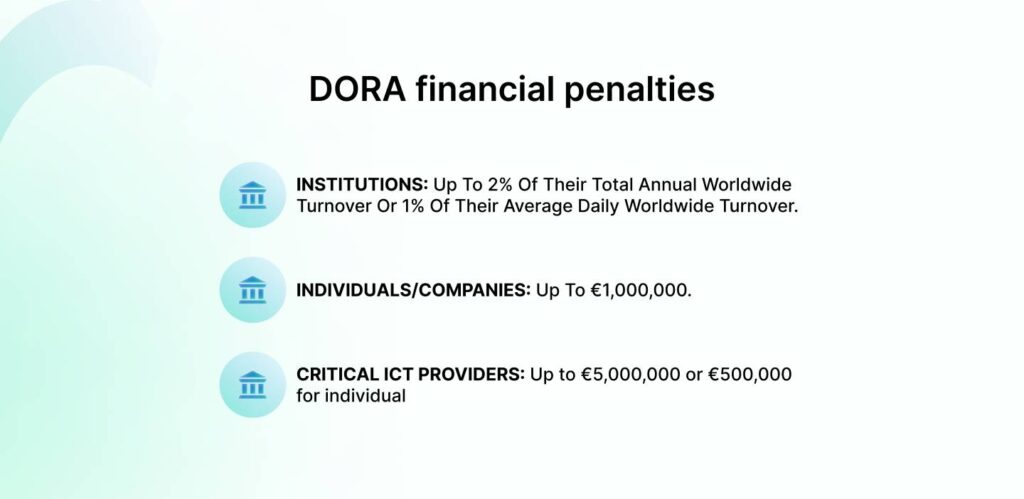
- Las instituciones pueden ser multadas hasta 2% del total de su facturación anual mundial o el 1% de su facturación diaria promedio mundial.
- Las personas físicas y jurídicas pueden enfrentarse a multas de hasta €1,000,000.
Sin embargo, los proveedores de servicios de TIC considerados "críticos" se enfrentan a multas aún más severas:
- Los proveedores de servicios TIC de terceros podrían ser multados con hasta €5,000,000 por incumplimiento.
- Las personas asociadas con estos proveedores podrían enfrentar sanciones de hasta €500,000.
Requisitos obligatorios y no obligatorios según DORA
Las directrices de DORA mencionan cuatro componentes o requisitos obligatorios:
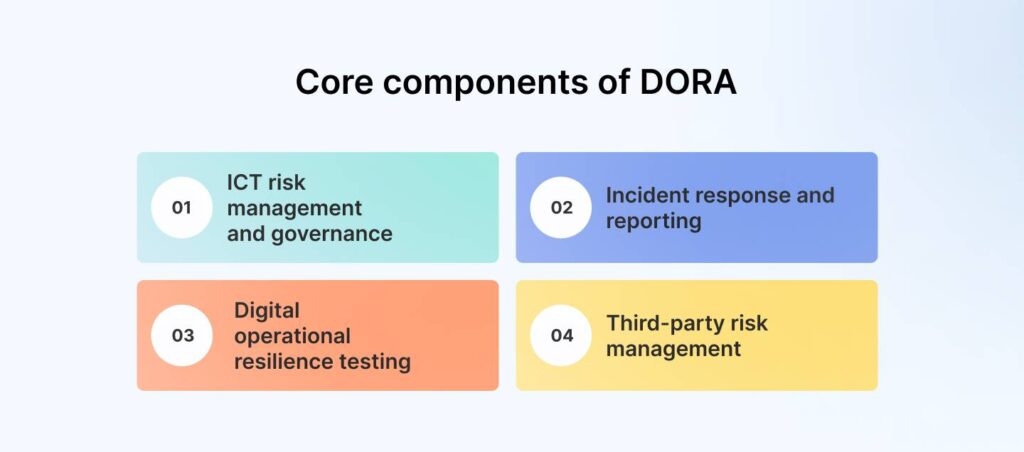
1. Gestión y gobernanza de riesgos de las TIC
La DORA exige que todas las entidades financieras cuenten con un sólido marco de gestión y gobernanza de riesgos de las TIC (tecnologías de la información y la comunicación). Pero, a nivel de controles de seguridad, ¿qué implica esto para usted?
- Desarrollar políticas de seguridad de las TIC que aborden el cifrado, la seguridad de la red y la gestión de activos.
- Realizar evaluaciones periódicas de riesgos de las TIC para identificar vulnerabilidades, amenazas y posibles repercusiones en el negocio.
- Asigne roles y responsabilidades claros para la gestión de riesgos de las TIC a fin de garantizar la rendición de cuentas.
- Implementar una estructura de gobernanza que incluya la supervisión de la alta dirección y revisiones periódicas de los riesgos de las TIC.
Para una estructura aún más sólida, considere utilizar herramientas automatizadas para rastrear y documentar sus riesgos y procesos de mitigación. Esto también permite la creación de un panel de control centralizado, que posibilita el monitoreo en tiempo real de los riesgos y las métricas de resiliencia.
Monitoreo y mitigación integral de riesgos
2. Respuesta y notificación de incidentes
La gestión de riesgos y la gobernanza son incompletas sin una estrategia de gestión de incidentes para detectar, responder e informar sobre eventos e incidentes relacionados con las TIC. Es necesario contar con procedimientos claros para la detección, la escalada, la contención y la recuperación de incidentes.
Además, existen directrices para notificar los incidentes a las autoridades competentes dentro de los plazos establecidos. Esto debe hacerse simultáneamente con el mantenimiento de registros detallados y pruebas que respalden los incidentes para la presentación de informes regulatorios y las investigaciones.
Algunas herramientas útiles en este caso son las soluciones SIEM (Gestión de Información y Eventos de Seguridad) que implementan la generación automatizada de informes de incidentes para la presentación oportuna y precisa de pruebas.
3. Pruebas de resiliencia operativa digital
Si su empresa está sujeta a la normativa DORA, debe hacer hincapié en la importancia de realizar pruebas periódicas para validar que sus sistemas son resistentes a las amenazas operativas y cibernéticas. Implemente pruebas de penetración, evaluaciones de vulnerabilidad y ejercicios de equipo rojo, como simulaciones de ataques reales.
Para garantizar la integridad de los datos, compruebe que sus sistemas de copia de seguridad y recuperación funcionan correctamente. Las herramientas de simulación de ataques y brechas de seguridad (BAS, por sus siglas en inglés), como Attack IQ, XM Cyber y Picus Security, pueden automatizar estos procesos.
4. Gestión de riesgos de terceros
DORA reconoce el papel fundamental de los proveedores externos de TIC y exige a las entidades financieras que gestionen de forma proactiva los riesgos asociados. Estos riesgos deben evaluarse y documentarse según las normas técnicas establecidas e incluirse en los acuerdos contractuales (por ejemplo, actualizaciones y elaboración de informes periódicos).
Nota:
El requisito de "intercambio de información" no es una solicitud obligatoria por parte de la DORA, pero se recomienda encarecidamente.
No obligatorio: Intercambio de información
Se fomenta el intercambio de información entre instituciones financieras como una práctica clave para reforzar la ciberseguridad general del sector financiero. ¿Cómo participa usted en esto?
- Únase a plataformas como los ISAC (Centros de Análisis e Intercambio de Información) o redes de ciberseguridad específicas del sector para intercambiar información sobre amenazas y mejores prácticas.
- Comparta información sobre las amenazas, vulnerabilidades y estrategias de mitigación recientemente identificadas con sus colegas y los organismos reguladores.
- Utilice herramientas automatizadas como las plataformas de inteligencia sobre amenazas (TIP, por sus siglas en inglés) para realizar intercambios estructurados y seguros.
Implementación de DORA según las Normas Técnicas Regulatorias (RTS).
El primer lote de RTS (Normas Técnicas Regulatorias) se finalizó bajo la DORA en enero de 2024, y junto con el segundo lote, el borrador final se publicó en julio de 2024.
Desde julio de 2024 hasta enero de 2025, las entidades financieras de la UE dispusieron de seis meses para implementar estas normas y garantizar el cumplimiento de los requisitos reglamentarios. Considerando ambos conjuntos de normas técnicas de regulación (RTS), este es un resumen de la implementación de DORA.
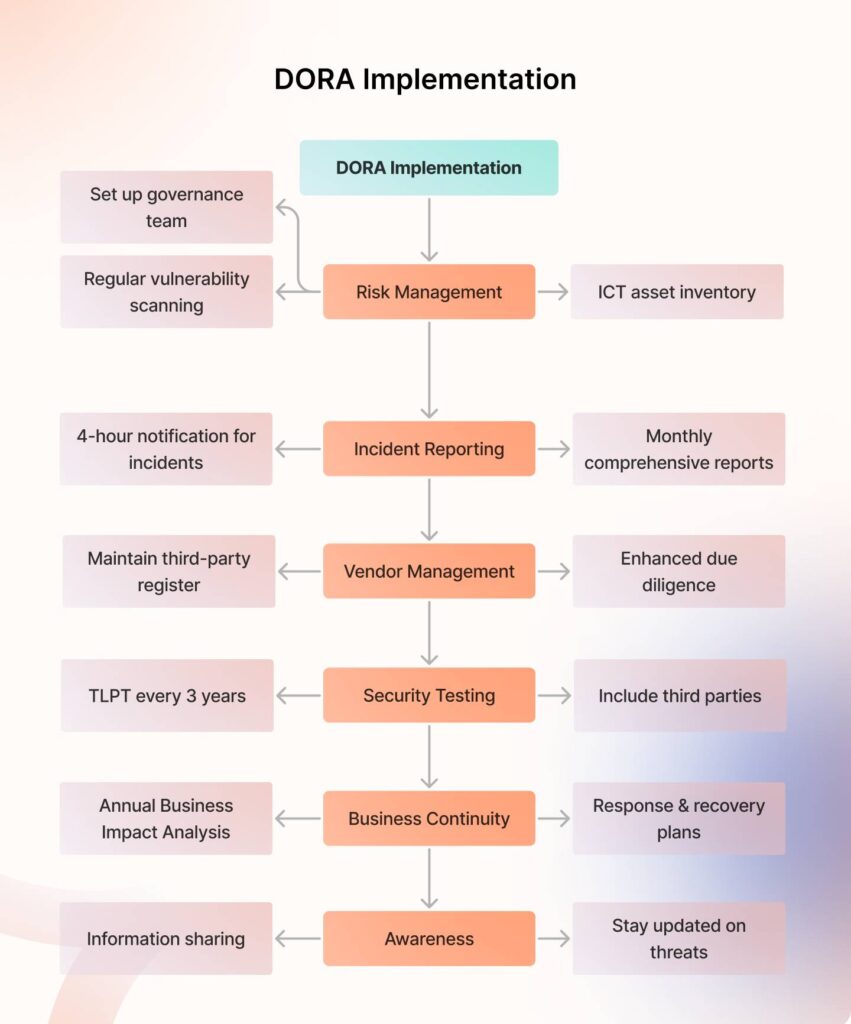
1. Priorizar la gestión de riesgos con políticas claras.
Según los estándares técnicos de DORA, su marco de gestión de riesgos debe priorizar la gobernanza. Esto significa que todos deben saber quién es responsable de los riesgos de las TIC. Asigne roles y cree un equipo (o incluso un comité) para supervisar todo.
Anticípese a los riesgos utilizando herramientas para detectar vulnerabilidades y realizando pruebas de penetración cada seis meses. Mantenga un inventario actualizado de todos los activos de TI, incluyendo la fecha de finalización de su soporte. Aísle los sistemas críticos, aplique reglas de firewall y utilice herramientas como SIEM para la monitorización en tiempo real.
2. Establecer un sistema sólido de notificación de incidentes.
Comience clasificando todos los incidentes según las reglas claras establecidas en el Artículo 18. Por ejemplo: ¿Cuántos clientes se vieron afectados? ¿Qué tan crítico fue el servicio? ¿Cuál fue la duración del incidente? ¿Cuál fue el impacto geográfico?
Notifique a los organismos reguladores en un plazo de 4 horas tras un incidente grave y presente un informe completo en el plazo de 1 mes. Utilice plantillas para documentar los incidentes de forma coherente y mantenga registros detallados e inalterables.
3. Realiza un seguimiento constante de tus proveedores.
Los proveedores externos son una parte esencial de su ecosistema. Según los requisitos, mantenga un registro de proveedores externos para documentar los detalles clave, incluidos los servicios, la duración del contrato y los niveles de riesgo. Actualice este registro periódicamente o tras cambios importantes.
Para fortalecer aún más la gestión de terceros :
- Diferenciar a los proveedores según su criticidad y realizar una debida diligencia reforzada para los proveedores de alto riesgo.
- Asegúrese de que los proveedores presenten planes de respuesta ante incidentes y cumplan con los acuerdos de nivel de servicio (SLA) para la notificación y resolución oportunas.
Nota:
Los reguladores de la UE (AES) supervisarán directamente a los proveedores externos de TIC críticos. La Comisión Europea está ultimando los criterios para identificar a estos proveedores «críticos». Una vez designados, un supervisor principal velará por el cumplimiento de la DORA y podrá impedir que los proveedores contraten con entidades financieras o proveedores de TIC que no cumplan con la normativa.
4. Realizar pruebas de penetración avanzadas basadas en amenazas (TLPT).
Excepto las microempresas y otras entidades mencionadas en el artículo 16(1) , todas las entidades financieras deben realizar pruebas de penetración basadas en amenazas (TLPT, por sus siglas en inglés) cada tres años.
También debes incluir a terceros durante la realización de la prueba TLPT y asegurarte de que cumplan con las directrices de DORA. DORA establece directrices específicas según si vas a utilizar evaluadores externos o internos para la prueba TLPT.
Para evaluadores externos:
- Los evaluadores deben tener una buena reputación y demostrar experiencia en inteligencia de amenazas, pruebas de penetración y operaciones de equipo rojo.
- Deben estar certificados por un organismo reconocido o adherirse a marcos éticos y códigos de conducta formales.
- Deben proporcionar informes de auditoría o garantías independientes que abarquen la gestión de riesgos, la protección de la información confidencial y la mitigación de riesgos empresariales.
- Los contratos deben garantizar una gestión adecuada de los datos TLPT, incluyendo su generación, almacenamiento, presentación de informes y destrucción, para evitar riesgos para la entidad financiera.
Para evaluadores internos:
- El uso de evaluadores internos debe ser aprobado por la autoridad competente correspondiente.
- Las autoridades deben verificar que se disponga de recursos suficientes y evitar conflictos de intereses durante el diseño y la ejecución de las pruebas.
- La información sobre amenazas debe obtenerse de fuentes externas.
5. Centrarse en la continuidad del negocio de las TIC (respuesta y recuperación).
DORA hace hincapié en que las entidades financieras deben contar con políticas y procesos suficientes para mantener la continuidad operativa incluso en caso de un incidente relacionado con las TIC. Esto requiere una política integral de continuidad del negocio , directrices de respuesta y recuperación, y una función de gestión de crisis.
De acuerdo con las directrices mencionadas en el Artículo 11 , también debe realizar un Análisis de Impacto Empresarial (BIA, por sus siglas en inglés) al menos una vez al año.
Además, se deben mantener registros detallados de todas las actividades durante las interrupciones. Comparta los resultados de las pruebas con las autoridades pertinentes y, si se le solicita, estime los costos y las pérdidas ocasionadas por incidentes importantes relacionados con las TIC.
6. Sensibilizar sobre las amenazas cibernéticas
Una de las principales razones por las que DORA fomenta el intercambio de información es para concienciar sobre las ciberamenazas y limitar su propagación en el sector financiero. Sin embargo, para garantizar la fiabilidad, el conocimiento debe compartirse únicamente dentro de redes de confianza de entidades financieras.
Para participar, es imprescindible contar con el equipo y las herramientas necesarias para identificar vulnerabilidades y ciberamenazas. Manténgase al día sobre las nuevas tecnologías y evalúe cómo afectan a su ciberseguridad y resiliencia operativa.
Además, recuerde que compartir debe seguir protocolos estrictos que:
- Proteja los datos personales y comerciales confidenciales (Cumplimiento del RGPD)
- Cumplir con las políticas de confidencialidad empresarial y de competencia.
- Definir reglas de conducta claras
¿Cómo Sprinto ¿Ayudamos a las entidades financieras a cumplir con DORA?
Sprinto Colabora con socios implementadores que evalúan la infraestructura, los procesos y las políticas de la entidad financiera para ajustar los requisitos de DORA. El socio implementador diseña controles específicos basados en los criterios de DORA, adaptándolos al contexto particular de la organización.
La plataforma traducirá los controles recomendados alineados con DORA en acciones concretas y automatizará las comprobaciones de control para supervisar el cumplimiento en tiempo real, reduciendo al mismo tiempo el esfuerzo manual.
Si ya cumple con otros estándares de ciberseguridad, SprintoCCF demarco de control común) elimina la redundancia al identificar superposiciones entre los controles de DORA y los marcos existentes.
Con SprintoLas entidades financieras pueden implementar y mantener con confianza el cumplimiento de DORA sin verse abrumadas por su complejidad. Garantizar la resiliencia operativa digital al tiempo que se cumplen las expectativas regulatorias: See Sprinto en acción.

Autor
Pensamiento
Pansy es una especialista en marketing de contenidos certificada por ISC2 en ciberseguridad, con formación en ingeniería informática. Últimamente, ha estado explorando el mundo del marketing desde la perspectiva de GRC (Gobierno, riesgo y cumplimiento) con SprintoCuando no está trabajando, se dedica a leer novelas políticas o a perfeccionar sus habilidades culinarias. También es posible encontrarla tomando el sol en la playa o haciendo senderismo por un bosque frondoso.Vaya más allá de la superficie y descubra los aspectos clave sobre gobernanza, riesgo y cumplimiento que realmente importan.


Gana premios digitales por tu éxito en la sala de juntas.



Explora más









Investigaciones y análisis seleccionados para ayudarte a ganarte un lugar en la mesa.


