



Cumplimiento normativo frente a gestión de riesgos: diferencias y similitudes clave


TL, DR:
| El cumplimiento normativo se rige por las leyes, reglamentos y estándares definidos; la gestión de riesgos se prepara para posibles amenazas. |
| El cumplimiento normativo es más específico y se basa en requisitos, mientras que la gestión de riesgos abarca una exposición empresarial más amplia. |
| El artículo compara el enfoque, los resultados, el plazo, la tolerancia al riesgo, la gestión de crisis y las categorías de herramientas. |
Un informe de Bloomberg indica que las empresas destinan entre el 6 % y el 10 % de sus ingresos exclusivamente al cumplimiento normativo. Además, más del 50 % de los ejecutivos consideran que el cibercrimen es uno de los cinco principales riesgos, tanto ahora como en los próximos tres años, y la preocupación va en aumento.
Las estadísticas anteriores demuestran que, en caso de incumplimiento normativo, su negocio puede perder dinero y la confianza de sus clientes. ¿Son suficientes los requisitos de cumplimiento de los organismos reguladores? No. También debe comprender los riesgos potenciales y cómo abordarlos.
Por lo tanto, este artículo profundizará en el cumplimiento normativo y la gestión de riesgos, sus diferencias y cómo gestionarlos eficazmente con un enfoque integral.
¿Qué es el cumplimiento normativo?
El cumplimiento normativo es el proceso mediante el cual una organización sigue de forma consistente las reglas, leyes y estándares aplicables a sus procesos de negocio. Determina si una empresa cumple con las regulaciones establecidas por organismos nacionales e internacionales.
¿Por qué es importante el cumplimiento?
El cumplimiento normativo permite a las empresas expandir su alcance a mercados más amplios, donde pueden dirigirse a clientes preocupados por la seguridad. Además, se puede generar mayor confianza y, por lo tanto, atraer a clientes más experimentados.
En consecuencia, al cumplir con la normativa, una organización puede minimizar las multas económicas y el daño a la reputación de la marca, entre otras cosas que resultan de las filtraciones de datos o del incumplimiento.
¿Qué es la gestión de riesgos?
La gestión de riesgos es un proceso continuo que identifica, evalúa y predice posibles amenazas u oportunidades que podrían suponer un peligro para su negocio. Busca maneras de mitigar dichos riesgos y comparte información sobre su impacto en su organización.
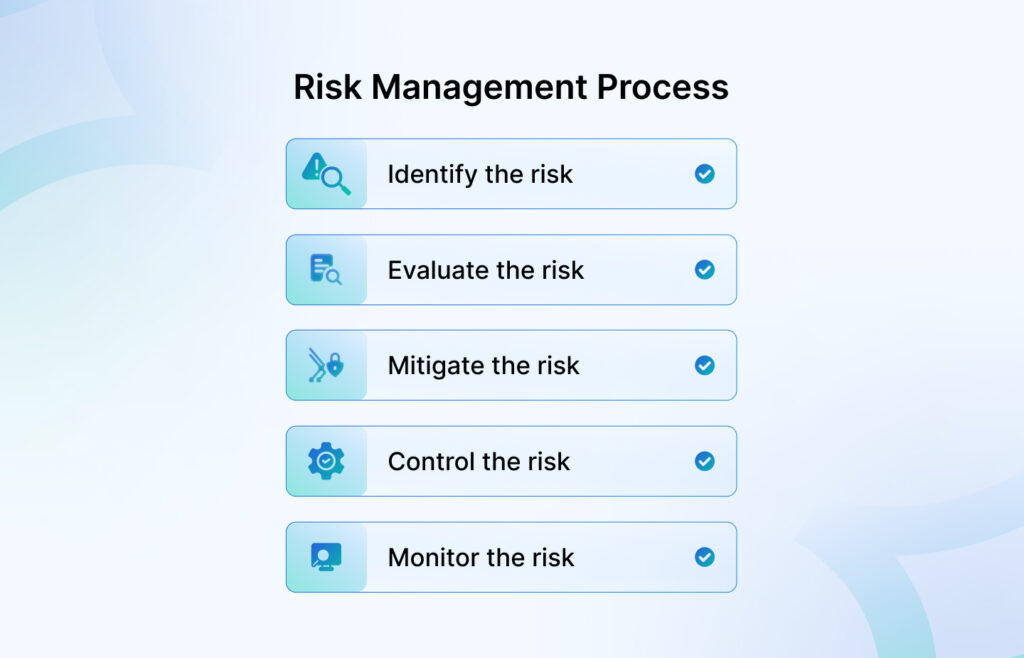
El proceso de gestión de riesgos incluye cinco pasos clave:
- Identificar el riesgo
- Evaluar el riesgo
- Mitigar el riesgo
- Controlar el riesgo
- Monitorear el riesgo
¿Por qué es importante la gestión de riesgos?
La gestión de riesgos es fundamental para cualquier empresa, ya que protege sus finanzas, garantiza el buen funcionamiento de las operaciones y salvaguarda su reputación. Funciona prediciendo y analizando los riesgos futuros e identificando problemas incluso antes de que se produzcan.
Las actividades de gestión de riesgos deben llevarse a cabo durante todo el ciclo de vida de cualquier proyecto empresarial para detectar amenazas en sus fases iniciales y mitigarlas. La postura de cumplimiento de la organización plantea las mismas consideraciones reputacionales y financieras desde una perspectiva diferente, ya que los reguladores y los clientes evalúan cada vez más a las empresas en función de la madurez demostrada en sus controles, en lugar de las garantías futuras prometidas.
Cumplimiento normativo frente a gestión de riesgos: diferencias clave
Analicemos en una tabla las diferencias fundamentales entre cumplimiento normativo y gestión de riesgos.
| Factor | Cumplimiento | Gestión de riesgos |
| Enfócate | Cumplir con las normas establecidas. | Identificar, analizar y mitigar los riesgos futuros. |
| Objetivo | Demuestra confiabilidad a los clientes. | Mitigar y minimizar el impacto de los riesgos futuros. |
| <b></b><b></b> | Particular: Normativa predefinida | Amplio: Todos los riesgos posibles |
| Acercamiento estratégico | Reactivo: respuesta a las actualizaciones | Proactivo: preparándose para eventos futuros |
| Duración | prescrito | Análisis predictivo |
| Tolerancia al riesgo | Aversión al riesgo | Evalúa el riesgo |
| Gestión De Crisis | Limitado (solo aspectos legales) | Central (minimizando el impacto) |
1. Cumplimiento normativo frente a gestión de riesgos: Enfoque
Si bien el cumplimiento normativo se rige por mandatos externos y, a menudo, solo se activa una vez definidos los requisitos, la gestión de riesgos se prepara con antelación, diseñando controles y salvaguardas incluso cuando ninguna normativa lo exige.
2. Cumplimiento normativo frente a gestión de riesgos: resultados
El cumplimiento normativo consiste en marcar las casillas correspondientes para cumplir con las obligaciones. En cambio, la gestión de riesgos se centra en desarrollar la resiliencia estratégica y la ventaja competitiva mediante el control de las vulnerabilidades potenciales.
3. Cumplimiento normativo frente a gestión de riesgos: Plazo
El tiempo que una empresa necesita para cumplir con un marco específico suele estar preestablecido y fijado de antemano en las directrices correspondientes. Sin embargo, esto no ocurre con la gestión de riesgos. El plazo de un proceso de gestión de riesgos suele ser predictivo y proporciona una estimación aproximada.
4. Cumplimiento normativo frente a gestión de riesgos: tolerancia al riesgo
El departamento de cumplimiento suele tratar los requisitos como aprobados o suspensos, mientras que la gestión de riesgos documenta el apetito de riesgo, el riesgo residual y las decisiones de tratamiento.
5. Cumplimiento normativo frente a gestión de riesgos: Gestión de crisis
Si bien el cumplimiento normativo puede respaldar la gestión de crisis desde una perspectiva de defensa legal, la gestión de riesgos abarca todo el ámbito. Coordina personas, procesos y recursos para minimizar los daños y acelerar la recuperación.
Cuándo una brecha de cumplimiento debe convertirse en un elemento de gestión de riesgos.
La mayoría de las deficiencias de cumplimiento se reducen a tareas pendientes: un control falla, alguien lo corrige y la tarea se da por concluida. Sin embargo, algunas deficiencias no se limitan al ámbito del cumplimiento normativo. La prueba es sencilla: si la deficiencia puede afectar la seguridad, las operaciones, la confianza del cliente o el resultado de la auditoría, y no se puede simplemente corregir y olvidar, debe considerarse un riesgo, no solo una tarea pendiente.
La diferencia radica en la toma de decisiones, no en la gravedad de los problemas. El cumplimiento normativo indica qué requisito se está incumpliendo. La gestión de riesgos decide qué hacer al respecto: quién es responsable, cuán grave es realmente, si se mitiga o se acepta conscientemente, y con qué frecuencia se revisará. Un control defectuoso que se soluciona el mismo día sigue siendo una tarea de cumplimiento. Un control defectuoso que no se puede cerrar por completo, o con el que se ha decidido convivir por ahora, representa un riesgo, ya que alguien debe asumir la responsabilidad de esa decisión y respaldarla en una auditoría.
En la práctica, en el momento en que una brecha requiera alguna de las siguientes acciones, debe pasar al registro de riesgos:
- Un propietarioNo se trata solo de asignar la tarea de solucionarlo, sino de ser la persona responsable de la decisión al respecto. En los equipos de gestión de riesgos, el responsable del riesgo es quien puede optar por aceptarlo o mitigarlo, y quien lidera cualquier proyecto para reducirlo. Su rol es diferente al de quien cierra un ticket de Jira.
- Puntuación de impacto: Un juicio sobre la importancia real de esto. Podría tratarse del acceso o los datos expuestos y el impacto operativo en caso de que algo salga mal. Esta puntuación es subjetiva por naturaleza, razón por la cual debe registrarse y controlarse, en lugar de dejarla implícita en el estado rojo de un panel de cumplimiento.
- Una perspectiva de riesgo residual: Si un control solo es parcialmente efectivo —por ejemplo, al 86% en lugar de al 100%— la diferencia no es binaria. El riesgo residual que persiste después de que el control cumple su función imperfecta es una cuestión de gestión de riesgos, no de cumplimiento normativo.
- Una decisión de tratamiento: Mitigar, aceptar o escalar. Una brecha que has decidido aceptar ya no es un incumplimiento que debas investigar; es un riesgo aceptado que debe registrarse con una justificación, para que el próximo auditor entienda el motivo.
- Aprobación de la gerencia: Cuando una brecha supera el nivel de riesgo aceptable, la decisión ya no recae únicamente en el profesional. El asunto se remite al responsable de la cartera o del negocio, y esta remisión solo se produce si la brecha figuraba en el registro de riesgos.
Así es como se ve esto en la naturaleza.
Algunas brechas comunes que deberían pasar de la tarea de cumplimiento al elemento de riesgo:
- Resultados aceptados de la prueba de penetración o VAPT: Un hallazgo que usted ha decidido no corregir de inmediato no se considera un caso cerrado; es un riesgo aceptado. Requiere una justificación documentada y una fecha de revisión, o de lo contrario, pasará a formar parte de la lista de problemas que un auditor detectará en el próximo ciclo.
- Fallos recurrentes en la revisión de acceso: Una excepción de acceso única es una tarea. mismo Que la revisión de acceso falle cada trimestre es un patrón que indica un riesgo mayor, como un aprovisionamiento defectuoso y una propiedad poco clara, y la recurrencia es la señal para elevarlo de la lista de tareas y registrarlo.
- Evidencia incompleta del proveedorCuando un tercero no puede proporcionar la evidencia que usted necesita, no se trata simplemente de un documento faltante. El riesgo depende del acceso que tenga el proveedor y de los datos que usted comparta con él, lo cual es un ejercicio de evaluación de riesgos, no una simple casilla de verificación.
- Nuevas obligaciones en materia de IA y privacidad: Nuevas regulaciones como la Ley de IA de la UE A menudo, aparecen como entradas en el registro de riesgos antes de que exista un programa de cumplimiento formal. Una señal que indica que «este sistema afecta a la nueva normativa» mientras los requisitos aún se están definiendo. El riesgo es donde se detecta hoy la brecha de cumplimiento del futuro.
- Cualquier cosa que requiera la aprobación de un superiorSi cerrar o aceptar la brecha requiere que alguien por encima del profesional la avale con su nombre, se trata, por definición, de una decisión de riesgo, y el registro es donde reside esa decisión.
Una brecha de cumplimiento se convierte en un problema de gestión de riesgos en el momento en que requiere una decisión, en lugar de una simple solución . El cumplimiento detecta la brecha. La gestión de riesgos determina cómo se gestiona.
Las 3 mejores herramientas de gestión de cumplimiento
Las herramientas de gestión de cumplimiento consisten en software que ayuda a las organizaciones a cumplir con sus requisitos normativos mediante controles automatizados y paneles de control. Además, estas herramientas ayudan a las empresas a mantener el cumplimiento a través de flujos de trabajo eficientes.
Estas son las tres mejores herramientas de cumplimiento normativo:
1. Sprinto
Sprinto es un Herramienta de automatización GRC que ayuda a las empresas tecnológicas a mantenerse continuamente en cumplimiento y a completar auditorías de seguridad de forma rápida y exitosa. Construido sobre una arquitectura inteligente y escalable, ayuda a las empresas a mantenerse en cumplimiento en cada fase de crecimiento. Algunas de las características principales de Sprinto son:
- Panel de control dedicado y fácil de usar para auditores
- Centro de confianza integrado
- Plantillas de políticas listas para usar
- Módulos de capacitación integrados para la seguridad
- Más de 200 integraciones
- Gestión del cumplimiento basada en roles
Cumplimiento continuo para su tranquilidad las 24 horas del día, los 7 días de la semana.
2. Junta de Auditoría
AuditBoard es una plataforma de automatización del cumplimiento normativo diseñada para optimizar y centralizar diversos aspectos de la gestión del cumplimiento. Ayuda a las empresas con flujos de trabajo automatizados y la generación de informes para garantizar la coherencia en la gestión del cumplimiento.
La plataforma facilita la comunicación y la colaboración entre los equipos involucrados en las actividades de cumplimiento normativo. Esto fomenta la transparencia y permite el seguimiento en tiempo real del progreso hacia los objetivos de cumplimiento.
3. Libryo
Libryo es un software de gestión de cumplimiento normativo que ayuda a las empresas a comprender qué marcos regulatorios son necesarios para una ubicación geográfica específica. Cumple con las regulaciones legales y facilita la toma de decisiones gerenciales con mayor rapidez.
La plataforma ofrece programas de capacitación en cumplimiento normativo para toda la organización o para departamentos específicos. También brinda asistencia con auditorías tradicionales presenciales, auditorías remotas y auditorías por áreas.
Las 3 mejores herramientas de gestión de riesgos
Las herramientas de gestión de riesgos utilizan automatización y algoritmos para identificar riesgos, realizar un seguimiento de su probabilidad y evaluar su impacto en su negocio. Dado el alto costo de no monitorear los riesgos, contar con una herramienta de este tipo es una excelente opción.
Estas son las tres mejores herramientas de gestión de riesgos:
1. Sprinto
SprintoEl software de [nombre de la empresa] está diseñado para optimizar y fortalecer las actividades de gestión de riesgos de su empresa, especialmente en lo que respecta a los riesgos de seguridad de la información.
Sprinto Te ayuda a anticiparte a los riesgos de seguridad analizando tu entorno en la nube y las tendencias del sector. Prioriza las amenazas, sugiere soluciones e integra los requisitos de cumplimiento, todo ello para facilitar la toma de decisiones de seguridad más inteligentes.
No solo te avisa de que existe un riesgo, sino que también te explica cómo afrontarlo y evitar que vuelva a ocurrir. ¡Además, está diseñado para empresas de todos los tamaños!
Monitoreo y mitigación integral de riesgos
2. Resolver
Resolver proporciona a la gestión de riesgos empresariales una amplia gama de herramientas. Ayuda a identificar y evaluar riesgos, y permite priorizarlos de forma eficaz. También gestiona incidentes y ayuda a identificar posibles deficiencias en el marco de gestión de riesgos.
Como ventaja adicional, tome el control de los incidentes con facilidad utilizando nuestra plantilla de ejemplo de política de gestión de incidentes.
Simplifique la respuesta ante incidentes con nuestra plantilla de política de gestión de incidentes de ejemplo.
Resolver va más allá de la gestión básica de riesgos al proporcionar análisis avanzados. Le ayuda a comprender la interconexión de los riesgos e identificar amenazas emergentes antes de que se conviertan en problemas graves.
3. nTarea
Si sois un equipo pequeño que no está familiarizado con el concepto de gestión de riesgos, nTask puede ser una buena opción, ya que ofrece un enfoque más fácil de usar para las actividades relacionadas con el riesgo.
nTask convierte la gestión de riesgos en un esfuerzo de equipo. Es como un centro neurálgico donde puedes identificar fácilmente los riesgos, asignar responsables y hacer un seguimiento del progreso de las soluciones.
Unificar el cumplimiento normativo y la gestión de riesgos.
El cumplimiento normativo y la gestión de riesgos van de la mano. De hecho, el cumplimiento normativo es un subconjunto de la gestión de riesgos. Generalmente, resulta más eficaz cuando las organizaciones adoptan un enfoque más integral al abordar ambos aspectos.
El cumplimiento normativo se centra en las reglas específicas que debe seguir, mientras que la gestión de riesgos considera el panorama general de todo aquello que podría perjudicar a su negocio. Los controles de cumplimiento pueden reducir algunos riesgos conocidos cuando se implementan, supervisan y mantienen actualizados. Una lista de verificación práctica de cumplimiento de TI proporciona un punto de partida concreto para este enfoque integral, al enumerar las familias de controles específicas que la mayoría de las organizaciones reguladas deben demostrar, independientemente del marco normativo que finalmente se aplique.
Una única plataforma compartida para ambos
Contar con una plataforma única para el cumplimiento normativo y la gestión de riesgos elimina la fragmentación de datos y permite un enfoque más integrado. Esto ahorra tiempo y esfuerzo a su empresa.
Generar informes de cumplimiento y de riesgos en dos plataformas diferentes llevaría el doble de tiempo. Sin embargo, al unificarlos, se podría obtener una visión integral de su negocio, lo que le permitiría comprender mejor sus necesidades.
Aquí tienes algo de ayuda: Elimine el trabajo tedioso de los equipos de cumplimiento y riesgo con Sprinto. Ayude a su equipo a concentrarse en cosas más importantes mientras Sprinto Se encarga de las tareas manuales con evaluaciones claras y bien organizadas.
Manténgase a la vanguardia con el cumplimiento continuo automatizado.
Cerrar la brecha
El cumplimiento normativo y la gestión de riesgos son como las dos caras de una misma moneda, ambos cruciales para una estrategia empresarial sólida. Sin embargo, aunque trabajan en conjunto, sus enfoques difieren significativamente.
Al cumplir con las normativas, se abordan automáticamente ciertos riesgos. Sin embargo, un programa sólido de gestión de riesgos va más allá del simple cumplimiento de las normas. Profundiza para identificar y abordar otras amenazas potenciales que quizás no estén contempladas explícitamente en la normativa.
El mejor enfoque combina el cumplimiento normativo y la gestión de riesgos. Un programa de cumplimiento sólido garantiza que opere dentro del marco legal. Sin embargo, una estrategia de gestión de riesgos con visión de futuro va un paso más allá, protegiendo proactivamente su negocio y creando una base más sólida para el éxito futuro.
Preguntas Frecuentes
Mediante controles. Todo riesgo comienza con un nivel inherente, que se mide por la gravedad que tendría sin ninguna medida. Un control de cumplimiento (por ejemplo, la autenticación multifactor obligatoria, las revisiones de acceso SOC 2 o ISO 27001) se sitúa sobre ese riesgo y lo reduce. Lo que queda después de que el control cumple su función es el riesgo residual. Por lo tanto, cuando el artículo afirma que el cumplimiento reduce ciertos riesgos, el mecanismo es el siguiente: un control asociado a un riesgo, evaluado según su eficacia, reduce ese riesgo desde su nivel inherente a un nivel residual. Esta es también la razón por la que el cumplimiento es un subconjunto de la gestión de riesgos, y no lo mismo: los controles abarcan los riesgos que aborda un marco de gestión, dejando el resto al programa de gestión de riesgos.
En la gestión de riesgos, cada riesgo tiene un responsable que decide si mitigarlo (implementar controles o un proyecto para reducirlo) o aceptarlo (reconocerlo y convivir con él conscientemente, generalmente porque el costo de solucionarlo supera el riesgo). Las organizaciones definen un nivel de tolerancia al riesgo —un umbral de severidad que están dispuestas a tolerar— y solo los riesgos que superan dicho umbral se elevan a la dirección para que tome una decisión. El cumplimiento normativo no funciona así: no se puede «aceptar» el incumplimiento de un requisito. Este contraste es la clave de la diferencia en la tolerancia al riesgo entre ambos.
No, y confundir ambos conceptos es un error común y costoso. El cumplimiento normativo confirma que se cumplió con un conjunto definido de requisitos en un momento dado; no dice nada sobre las amenazas que esos requisitos no cubren. Los profesionales suelen describir el trabajo de cumplimiento como un mero trámite: necesario, pero no lo mismo que reducir realmente la amenaza. Una empresa puede aprobar una auditoría mientras que los riesgos reales permanecen sin abordar porque no se ha implementado un marco para cubrirlos. Esa es la brecha que llena la gestión de riesgos: analiza el panorama completo de lo que podría perjudicar al negocio, incluidas las amenazas que la regulación aún no ha contemplado. El cumplimiento normativo es una base sólida, no un programa de seguridad completo.
No. Las deficiencias puntuales y menores en la documentación generalmente pueden considerarse tareas de cumplimiento. Se debe agregar una deficiencia al registro de riesgos cuando tenga un impacto en el negocio, se repita en los ciclos de revisión, requiera aceptación formal, necesite seguimiento de mitigación o pueda afectar los resultados de la auditoría, la confianza del cliente, la postura de seguridad o la exposición regulatoria.
Sí. Cuando el cumplimiento normativo y la gestión de riesgos se gestionan en sistemas separados, los controles que reducen los riesgos se encuentran en un lugar y los riesgos en sí en otro, por lo que la conexión entre ellos debe mantenerse manualmente. Una plataforma compartida permite vincular un control de cumplimiento directamente con el riesgo que mitiga y utilizar la efectividad en tiempo real de dicho control para calcular automáticamente el riesgo residual.
Autor
Pensamiento
Pansy es una especialista en marketing de contenidos certificada por ISC2 en ciberseguridad, con formación en ingeniería informática. Últimamente, ha estado explorando el mundo del marketing desde la perspectiva de GRC (Gobierno, riesgo y cumplimiento) con SprintoCuando no está trabajando, se dedica a leer novelas políticas o a perfeccionar sus habilidades culinarias. También es posible encontrarla tomando el sol en la playa o haciendo senderismo por un bosque frondoso.Vaya más allá de la superficie y descubra los aspectos clave sobre gobernanza, riesgo y cumplimiento que realmente importan.


Gana premios digitales por tu éxito en la sala de juntas.



Explora más









Investigaciones y análisis seleccionados para ayudarte a ganarte un lugar en la mesa.


