



13 Cybersicherheitsstandards, die Sie kennen müssen (branchenspezifisch)


TL, DR:
| Cybersicherheitsstandards bieten eine strukturierte Anleitung zum Schutz von Daten, Systemen und Abläufen. |
| Gemeinsame Standards unterstützen Compliance, Unternehmensführung, Risikomanagement und Kundenzufriedenheit. |
| Die Auswahl von Standards sollte von der Branche, dem Geschäftsmodell, der Datensensibilität und dem regulatorischen Geltungsbereich abhängen. |
4.99 Millionen US-Dollar – das sind die weltweiten Durchschnittskosten eines Datenlecks im Jahr 2026, ein Rekordwert und ein Anstieg von 12 % gegenüber dem Vorjahr. Das exponentielle Wachstum von Cyberbedrohungen hat Cybersicherheitsstandards zu einer unerlässlichen Voraussetzung für alle Unternehmen gemacht.
Cybersicherheitsstandards sind längst nicht mehr nur Richtlinien zur Datenverwaltung und zum Datenschutz. Sie sind zu einem Indikator für die Sicherheitslage Ihres Unternehmens geworden. Bei den meisten Geschäftsabschlüssen fragen Lieferanten oder Kunden nach den von Ihnen eingehaltenen Standards.
Lassen Sie uns 13 Cybersicherheits-Compliance-Standards näher betrachten, die Branchen, für die sie geeignet sind, und wie Sie diese einhalten können.
Was ist ein Cybersicherheitsstandard?
Ein Cybersicherheitsstandard ist ein von einer maßgeblichen Stelle veröffentlichter Leitfaden zum Schutz von Daten, die in einem Produkt oder einer Technologieinfrastruktur implementiert sind. Er enthält Prozesse, Anforderungen und Sicherheitskontrollen, um bewährte Verfahren zur Verbesserung Ihrer Sicherheitslage darzulegen.
Der Cybersicherheitsstandard, den Sie implementieren möchten, hängt von verschiedenen Faktoren ab: dem Standort Ihres Unternehmens, der Branche, in der Sie tätig sind, der Art der Daten, die Sie sammeln, Ihren Zielkunden usw.
Liste der Cybersicherheitsstandards, die Sie nicht verpassen dürfen
Einige Cybersicherheitsstandards sind für Unternehmen bestimmter Branchen oder Regionen verpflichtend, andere dienen lediglich der Vertrauenswürdigkeit und Glaubwürdigkeit. Die folgende Liste hebt einige der gängigsten und wichtigsten Cybersicherheitsrahmen hervor:
1. HIPAA
Der HIPAA-Standard, der in den USA als Goldstandard für den Schutz von Gesundheitsdaten gilt, schreibt vor, wie Organisationen geschützte Gesundheitsinformationen (PHI) handhaben, speichern und übermitteln.
HIPAA ist oft eher für seine strengen Strafen bei Nichteinhaltung als für seinen proaktiven Schutz der Patientendaten bekannt. Dies lässt sich damit erklären, dass die Strafen für HIPAA-Verstöße bis zu 3.2 Millionen US-Dollar betragen können.
Wenn Sie also im US-amerikanischen Gesundheitswesen tätig sind oder auch nur Patientendaten aus der Ferne erfassen und verarbeiten, sollten Sie unbedingt die HIPAA-Regeln kennen und einhalten.
2. DSGVO
Die DSGVO ist eine Verordnung bzw. ein Gesetz zum Datenschutz, das für alle Organisationen gilt, die in der Europäischen Union tätig sind oder mit ihr in Verbindung stehen . Dies gilt für jedes Unternehmen ( auch für Startups ), das personenbezogene Daten von EU-Bürgern verarbeitet. Das Gesetz legt besonderen Wert auf Datenschutz, Einwilligung der Nutzer und Rechenschaftspflicht.
Die Strafen bei Nichteinhaltung können bis zu 20 Millionen Euro oder 4 % des weltweiten Jahresumsatzes Ihres Unternehmens betragen. DSGVO-Strafen können das Wachstum von Unternehmen erheblich beeinträchtigen und werden daher auf dem europäischen Markt sehr ernst genommen.
3. PCI DSS
Wenn Ihr Unternehmen Kreditkarteninformationen verarbeitet, ist PCI DSS unerlässlich, um Karteninhaberdaten zu schützen und alle Zahlungssysteme abzusichern.
Der neue PCI DSS 4.0-Standard umfasst zwölf neue Anforderungen und ist für Unternehmen, die Zahlungsinformationen verarbeiten, verpflichtend. Dies gilt auch für Organisationen, die den Standard bereits erfüllen.
PCI-Strafen in den USA können zwischen 5,000 und 100,000 US-Dollar pro Monat liegen!
4. ISO-27001
ISO 27001 ist ein weltweit anerkannter Standard für Informationssicherheit, der die Kriterien für ein Informationssicherheits-Managementsystem (ISMS) festlegt. Ziel ist es, Organisationen dabei zu helfen, ihre Informationen systematisch und nachhaltig zu schützen.
Die letzte Aktualisierung des Standards erfolgte im Oktober 2022 als ISO 27001:2022 , wodurch er besser auf die aktuellen Herausforderungen der Cybersicherheit abgestimmt wurde. Er berücksichtigt nun verstärkte Kontrollmechanismen zur Sicherung von Informationen in Cloud-Diensten und Remote-Arbeitsumgebungen.
Die Nichteinhaltung der ISO 27001-Norm ist nicht mit Strafen verbunden, außer dass Sie keine Verträge mit den Lieferanten Ihrer Kunden abschließen können. Die Zertifizierung stärkt nicht nur die Sicherheit, sondern signalisiert auch Vertrauenswürdigkeit.
5. SOC 2
Die SOC-2-Konformitätsnorm ist für SaaS-Unternehmen, die Kundendaten verarbeiten, nahezu unerlässlich. Sie bewertet, wie gut Ihr Unternehmen Vertrauensprinzipien wie Sicherheit, Vertraulichkeit und Verfügbarkeit umsetzt und gewährleistet so, dass Ihre Datenverarbeitungspraktiken absolut zuverlässig sind.
Einer der größten Vorteile von SOC 2 ist seine Flexibilität. Es handelt sich nicht um einen Einheitsstandard, sondern um einen inklusiven Ansatz, der sich an die individuellen Bedürfnisse Ihres Unternehmens anpassen lässt. Doch Vorsicht: Prüfer nehmen keine Abkürzungen. Bereiten Sie sich daher mit wasserdichten Prozessen vor.
6. NIST
Das NIST-Rahmenwerk für Cybersicherheit konzentriert sich auf fünf Schlüsselfunktionen: Identifizieren, Schützen, Erkennen, Reagieren und Wiederherstellen. Es bietet einen strukturierten Ansatz für das Management von Cybersicherheitsrisiken.
Die NIST-Cybersicherheitsstandards wurden ursprünglich nur für Bundesbehörden entwickelt, später erkannte man jedoch, dass jedes Unternehmen, das eine starke Cybersicherheitsfront aufbauen möchte, ihren Richtlinien folgen kann.
Ob Sie in der kritischen Infrastruktur oder im KMU-Technologiebereich tätig sind, NIST ist flexibel. Und da es kostenlos ist , ist es besonders attraktiv für Unternehmen, die ihre Cybersicherheit verbessern möchten, ohne dabei ihr Budget zu sprengen.
7. COBIT
Bei COBIT geht es darum, die Lücke zwischen IT-Management und Geschäftszielen zu schließen. Es ist besonders in Branchen wie dem Finanzwesen und dem öffentlichen Sektor beliebt , wo die Ausrichtung der IT-Strategie an den Unternehmenszielen unerlässlich ist.
Betrachten Sie COBIT als Leitfaden, um sicherzustellen, dass Ihre IT-Abteilung nicht nur eine Supportfunktion, sondern ein strategischer Werttreiber ist. Es betont Governance, Risikomanagement und Compliance (GRC) – alles in einem.
Der GRC-Ansatz der Standards enthält praxisorientierte Leitlinien für Bereiche wie Zugriffsmanagement, Benutzerverifizierung, Datenverschlüsselung, Aktivitätsüberwachung und Vorfallsbearbeitung. Er unterstützt Ihr Unternehmen bei der Etablierung umfassender Kontrollmechanismen für strategisches Risikomanagement und -monitoring.
8. CCPA
Der CCPA ist eine kalifornische Landesverordnung zur Stärkung der Datenschutzrechte von Einwohnern Kaliforniens . Wenn Ihr Unternehmen Daten von Kaliforniern erhebt, unterliegt diese Verordnung, auch wenn Ihr Hauptsitz nicht in Kalifornien liegt.
Die Nichteinhaltung kann mit Geldbußen von bis zu 7,500 US-Dollar pro vorsätzlichem Verstoß geahndet werden. Während die DSGVO in Europa den Standard setzt, dient der CCPA als entsprechendes kalifornisches Gesetz.
9. CMMC (Cybersecurity Maturity Model Certification)
Wenn Sie Teil der Lieferkette des US-Verteidigungsministeriums (DoD) sind, ist die Einhaltung der CMMC-Standards für Sie verpflichtend. Dieser Standard wurde speziell entwickelt, um Informationen aus Bundesverträgen (FCI) und kontrollierte, nicht klassifizierte Informationen (CUI) zu schützen. Er erfordert von Ihrem Unternehmen den Nachweis eines bestimmten Reifegrads im Bereich Cybersicherheit.
Das Modell umfasst fünf Stufen, von grundlegenden Maßnahmen zur Cybersicherheit bis hin zu fortgeschrittenen Fähigkeiten. Selbst Stufe 1 beinhaltet 17 verschiedene Praktiken. Ihr Compliance-Level hängt von der Art der Informationen ab, die Sie mit dem US-Verteidigungsministerium (DoD) verarbeiten.
10. FISMA (Federal Information Security Management Act)
FISMA gilt für Bundesbehörden und Auftragnehmer und verpflichtet diese zur Entwicklung, Dokumentation und Implementierung umfassender Informationssicherheitsprogramme. Dieser Cybersicherheitsstandard basiert auf den Richtlinien des NIST; daher ist ein sorgfältiger Umgang mit der Sicherung von Bundesdaten zu erwarten.
Wenn Sie im öffentlichen Sektor oder mit Bundesbehörden zusammenarbeiten , ist dieser Standard unerlässlich, da die meisten Anbieter die Einhaltung fordern werden. Dies gilt für alle Drittanbieter, Auftragnehmer, Subunternehmer, Behörden usw.
11. HITRUST CSF (Gemeinsamer Sicherheitsrahmen)
HITRUST CSF, ein beliebter Standard im Gesundheitswesen und darüber hinaus , integriert verschiedene Standards wie HIPAA, NIST und ISO 27001 in ein einziges Framework. Dies erleichtert Unternehmen verschiedenster Branchen die Einhaltung von Vorschriften bei gleichzeitig hohen Sicherheits- und Datenschutzstandards.
Interessante Tatsache : HITRUST-Zertifizierungen werden oft als Wettbewerbsvorteil angesehen, da sie das Engagement für strenge Sicherheitsmaßnahmen belegen.
12. SOX (Sarbanes-Oxley Act)
Der Sarbanes-Oxley Act (SOX) ist ein US-Bundesgesetz, das sich auf finanzielle Transparenz und unternehmerische Verantwortung konzentriert . Seine IT-Bestimmungen machen ihn zu einem wichtigen Standard für Cybersicherheitsteams in Unternehmen. Er schreibt Kontrollen zum Schutz von Finanzdaten vor und reduziert so das Risiko von Betrug und Datenschutzverletzungen.
Der SOX-Cybersicherheitsstandard gilt für alle börsennotierten Unternehmen in den USA, einschließlich ihrer Tochtergesellschaften. Er stellt außerdem Anforderungen an externe Wirtschaftsprüfer und Wertpapieranalysten, um Interessenkonflikte zu vermeiden und das Vertrauen der Anleger zu stärken.
13. FedRAMP (Federal Risk and Authorization Management Program)
FedRAMP ist für Cloud-Service-Anbieter, die mit US-Regierungsbehörden zusammenarbeiten möchten, unerlässlich. Es standardisiert Sicherheitsbewertungen und -überwachung für Cloud-Produkte und stellt sicher, dass diese die strengen Anforderungen des Bundes erfüllen.
Die Erlangung der FedRAMP-Zulassung kann Türen zu lukrativen Regierungsaufträgen öffnen, aber man sollte sich auf einen langen und detaillierten Prüfprozess einstellen.

Bleiben Sie mit automatisierter, kontinuierlicher Compliance immer einen Schritt voraus.
Welchen Nutzen haben Cybersicherheits-Compliance-Standards für Ihr Unternehmen?
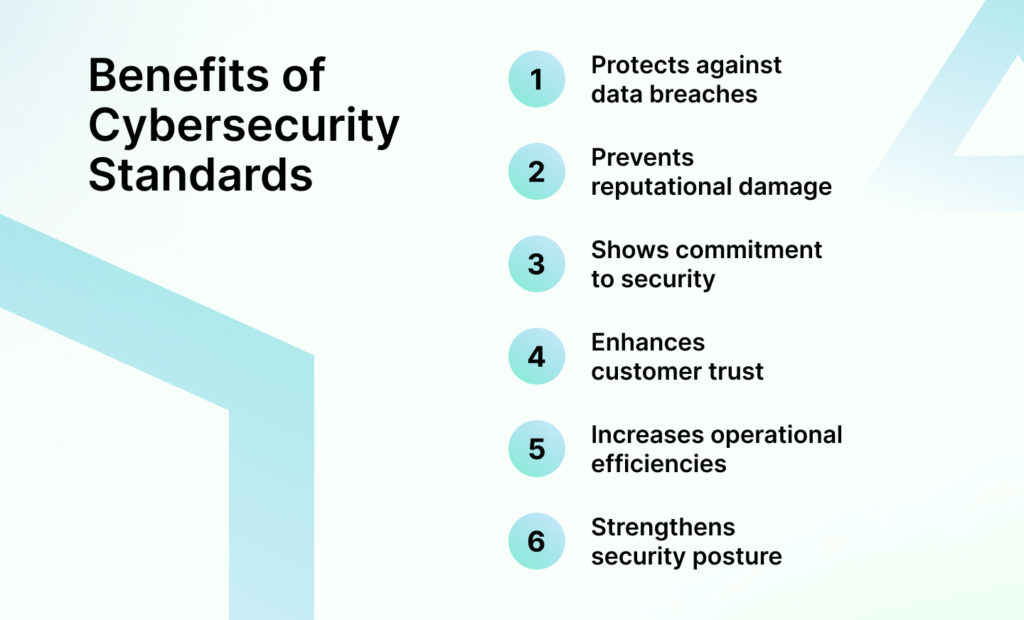
Cybersicherheitsstandards schützen Ihr Unternehmen vor Risiken im Zusammenhang mit Datenschutzverletzungen, behördlichen Strafen und Reputationsschäden. Beispielsweise schreiben HIPAA, PCI DSS und DSGVO strenge Kontrollen für sensible Daten vor und gewährleisten so deren Verwaltung und sichere Speicherung.
Abgesehen von den rechtlichen Aspekten demonstrieren diese Standards auch Ihr Engagement für Sicherheit und fördern somit das Vertrauen Ihrer Kunden, Partner, Stakeholder, Lieferanten usw.
Standards wie ISO 27001 oder SOC 2 zeigen beispielsweise, dass Ihr Unternehmen proaktive Maßnahmen zur Bewältigung von Cybersicherheitsrisiken ergreift. Dies ist eines der wichtigsten Unterscheidungsmerkmale in wettbewerbsintensiven Märkten.
Darüber hinaus optimiert die Anwendung solcher strukturierter Compliance-Frameworks Prozesse wie die Reaktion auf Sicherheitsvorfälle und die Datenverwaltung erheblich. Dies reduziert operative Ineffizienzen und stärkt Ihre allgemeine Sicherheitslage. Ein weit verbreitetes Cybersicherheits-Framework wie das NIST CSF bietet Teams eine gemeinsame Terminologie für diese Praktiken der Reaktion auf Sicherheitsvorfälle und der Datenverwaltung. Aus diesem Grund orientieren sich die meisten Unternehmen letztendlich bei ihrem umfassenderen Compliance-Programm an einem solchen Framework.
Wie lässt sich ein Cybersicherheitsstandard am einfachsten einhalten?
Es gibt verschiedene Möglichkeiten, Cybersicherheitsstandards einzuhalten, z. B. durch den Einsatz interner Teams und Berater, die Zusammenarbeit mit zertifizierten Auditoren, die Einstellung von Compliance-Experten usw.
Der einfachste und effizienteste Weg wäre jedoch die Verwendung eines GRC-Automatisierungstools für eine konsistente Überwachung und kontinuierliche Compliance.
GRC-Automatisierungstools, wie SprintoSie ordnen die Anforderungen der Cybersicherheitsstandards automatisch internen Kontrollen und den jeweiligen Risiken jeder Kontrolle zu. Anschließend überwachen sie Ihre Systeme kontinuierlich und melden Anomalien in Echtzeit, wodurch Sie eine lückenlose Prüfspur erstellen können. Dies reduziert das Risiko manueller Fehler.
Automatisierung ist der beste Weg in die Zukunft, da sie die termingerechte Erledigung von Aufgaben wie Risikobewertungen, Richtlinienüberprüfungen und Mitarbeiterschulungen gewährleistet. Das Tool kann Ihre Richtlinien zudem gemäß sich ändernder Vorschriften abbilden und aktualisieren, um eine kontinuierliche Anpassung an die sich entwickelnden Standards zu gewährleisten.

Gängige Steuerelemente frameworkübergreifend problemlos zuordnen
Häufig gestellte Fragen
Autorin
Stiefmütterchen
Pansy ist eine ISC2-zertifizierte Content-Marketing-Expertin im Bereich Cybersicherheit mit einem Hintergrund in Informatik. In letzter Zeit hat sie die Welt des Marketings aus der Perspektive von GRC (Governance, Risk & Compliance) erkundet. SprintoWenn sie nicht arbeitet, vertieft sie sich entweder in politische Romane oder perfektioniert ihre Kochkünste. Manchmal trifft man sie auch beim Sonnenbaden am Strand oder beim Wandern durch dichte Wälder an.Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Mehr erfahren













Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


