




TL, DR:
| Die CMMC-Konformität beweist, dass Rüstungsunternehmen DoD-Daten unter Einhaltung der erforderlichen Cybersicherheitspraktiken verarbeiten können. |
| Das Programm umfasst drei Stufen, von grundlegenden Hygienemaßnahmen bis hin zu erweiterten Kontrollmechanismen für sensible Daten. |
| Der Artikel behandelt die Auswahl der Einsatzstufen, die Verfolgung von CUI-Daten, die Zuständigkeit der Beamten, die Risikominderung und die laufende Überwachung. |
Die Daten Ihres Unternehmens sind womöglich Ihr wertvollstes Gut. Der Schutz ihrer Sicherheit, Vertraulichkeit und Integrität ist entscheidend für die Sicherheit Ihres Unternehmens. Diese Notwendigkeit des Informationsschutzes gewinnt noch mehr an Bedeutung, wenn Sie mit dem US-Verteidigungsministerium (Department of Defense, DoD) zusammenarbeiten, das großen Wert auf die Einhaltung des Cybersecurity Maturity Model Certification (CMMC) legt.
Das CMMC gewährleistet die Einhaltung der Cybersicherheitsstandards des US-Verteidigungsministeriums und unterstützt die Auftragnehmer des US-Verteidigungsministeriums bei der Umsetzung notwendiger Cybersicherheitspraktiken.
Die Einhaltung des CMMC-Programms ist entscheidend, um Ihre Fähigkeit zum sicheren Umgang mit DoD-Daten nachzuweisen.
Wenn Sie Dienstleister für das US-Verteidigungsministerium (DoD) oder Subunternehmer eines Hauptauftragnehmers des DoD sind oder in den Verteidigungsindustriesektor (DIB) einsteigen möchten, ist die CMMC-Zertifizierung Voraussetzung. Hier finden Sie einen Überblick über das CMMC-Konformitätsprogramm, seine Anforderungen und das Vorgehen.
Was ist CMMC-Konformität??
Das Cybersecurity Maturity Model Certification, kurz CMMC, ist ein einheitliches Cybersicherheits-Framework, das vom US-Verteidigungsministerium entwickelt wurde, um die Federal Contract Information (FCI) und die Controlled Unclassified Information (CUI) in jedem Schritt der Lieferkette des Verteidigungsministeriums zu schützen.
Das CMMC-Programm standardisiert die Anforderungen an Cybersicherheitspraktiken und unterstützt das US-Verteidigungsministerium (DoD) bei der Feststellung, inwieweit Organisationen diese Praktiken implementiert haben. Die CMMC-Konformität gibt dem DoD somit die Gewissheit, dass seine Auftragnehmer und Unterauftragnehmer die Cybersicherheitsanforderungen erfüllen und über die notwendigen Mittel zum Schutz sensibler Daten verfügen.
Darüber hinaus hilft es Organisationen, die die Verteidigungsindustrie (Defense Industrial Base, DIB) bilden, ihre aktuelle Sicherheitslage zu beurteilen , Sicherheitslücken zu identifizieren, ihre Prozesse zu optimieren und die Cyberhygiene gemäß den Anforderungen des Verteidigungsministeriums aufrechtzuerhalten.
Warum ist die Einhaltung der CMMC-Richtlinien für Unternehmen so wichtig?
Die Einhaltung der CMMC-Vorgaben ist entscheidend für den Erfolg bei Verteidigungsaufträgen. CMMC ist mehr als nur eine Checkliste: Es unterstützt Organisationen dabei, auditbereit zu sein, die Einhaltung staatlicher Vorgaben sicherzustellen und sichere Systeme zu entwickeln, die den regulatorischen Anforderungen von Bundesverteidigungsprogrammen entsprechen. Anpassbare CMMC-Vorlagen können die frühen Phasen dieser Arbeit um Wochen verkürzen, insbesondere die Erstellung des Systemsicherheitsplans und der POA&M-Dokumente, die die Prüfer des Verteidigungsministeriums von jedem Auftragnehmer in einheitlicher Form erwarten.
Das Hauptziel besteht darin, sensible Regierungsinformationen, einschließlich FCI und CUI, zu schützen und gleichzeitig die Sicherheit der Verteidigungslieferkette zu stärken.
CMMC-konform werden – ganz einfach
CMMC 2.0: Was sind die wichtigsten Neuerungen?
CMMC 2.0 ist die neueste Version des Cybersicherheits-Reifegradmodells des US-Verteidigungsministeriums (veröffentlicht im November 2021). Anstelle der fünf Stufen von CMMC 1.0 wurden die Anforderungen auf drei Stufen reduziert: Grundlagen, Fortgeschritten und Experte.
Diese Änderungen fördern zudem eine klarere Durchsetzung der Richtlinien und erleichtern es Organisationen, Cybersicherheitspraktiken einzuführen und auszuweiten.

Wer muss die CMMC-Vorgaben einhalten?
Die CMMC-Zertifizierung richtet sich an Organisationen, die mit Informationen des US-Verteidigungsministeriums (DoD) arbeiten. Der erforderliche Konformitätsgrad hängt von der Art der Informationen ab, auf die die Organisation Zugriff hat. Beispielsweise benötigt eine Organisation, die mit nicht klassifizierten DoD-Informationen arbeitet, möglicherweise nur eine Sicherheitsfreigabe der Stufe 3 oder niedriger. Für die Verarbeitung hochsensibler Informationen ist hingegen eine Sicherheitsfreigabe der Stufe 4 oder höher erforderlich. Interessanterweise sind diese Klassifizierungen projektbezogen.
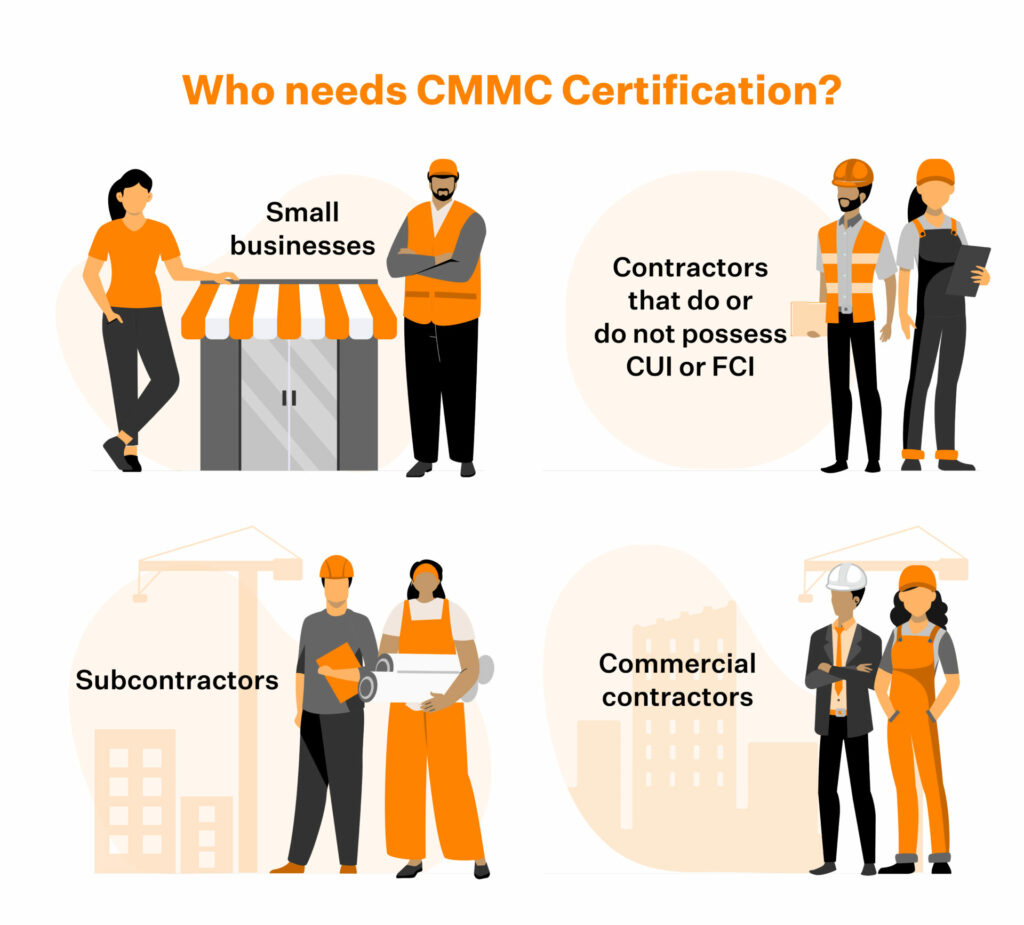
Alle Rüstungsunternehmen benötigen eine CMMC-Zertifizierung. Dies umfasst:
• Kleinunternehmen
• Auftragnehmer, die über CUI oder FCI verfügen oder nicht.
• Subunternehmer
• Gewerbliche Auftragnehmer
CMMC gilt nur für Verträge des US-Verteidigungsministeriums, nicht für alle Auftragnehmer der US-Regierung.
Um die CMMC-Zertifizierung zu erhalten, müssen Unternehmen eine externe CMMC-Prüfung durch autorisierte und akkreditierte CMMC-Prüfstellen (C3PAOs) durchführen und bestehen. C3PAOs müssen von der Cyber AB (ehemals CMMC Accreditation Body) akkreditiert sein. Eine Liste der akkreditierten C3PAOs finden Sie auf deren Marktplatz.
Im Rahmen der Bewertung müssen die Organisationen dokumentierte Nachweise für die erforderlichen Prozesse und Praktiken vorlegen und die notwendigen Fähigkeiten demonstrieren.
Erfolgreiche Bewertungen führen zur Ausstellung von CMMC-Zertifikaten an die DIB-Organisation auf dem entsprechenden Reifegrad. Sie fragen sich, was die Reifegrade sind? Das haben wir in einem späteren Abschnitt erläutert.
Die CMMC-Konformitätsanforderungen werden ab dem Geschäftsjahr 2026 in allen Verträgen enthalten sein. Dies bedeutet, dass Auftragnehmer des Verteidigungsministeriums diese Anforderungen erfüllen müssen, um sich um solche Aufträge bewerben zu können.
Das könnte Sie auch interessieren: PCI-DSS-Zertifizierung
Welche verschiedenen CMMC-Konformitätsstufen gibt es?
Das Rahmenwerk umfasst drei verschiedene CMMC-Konformitätsstufen, anhand derer das US-Verteidigungsministerium (DoD) Auftragnehmer und Unterauftragnehmer hinsichtlich des Schutzes sensibler Regierungsdaten durch ihre Systeme bewertet. Diese Bewertungen tragen dazu bei, den Reifegrad und die Effektivität ihrer Cybersicherheitspraktiken zu ermitteln.
Natürlich erleichtert diese Änderung es Organisationen, die Mindestanforderungen an die Cybersicherheit zu erfüllen, die der Sensibilität der von ihnen verarbeiteten Daten angemessen sind.
Hinweis: Die bisherige fünfstufige Struktur (Grundlagen, Mittelstufe, Gut, Proaktiv und Fortschrittliche Cyberhygiene) ist nicht mehr gültig. CMMC 2.0 legt weniger Wert auf die Prozessreife und mehr auf die tatsächliche Umsetzung. Da jede Stufe auf den darunterliegenden aufbaut, müssen Auftragnehmer, die Stufe 3 anstreben, auch die Anforderungen der Stufen 1 und 2 vollständig erfüllen.
Hier sind die drei aktuellen CMMC-Konformitätsstufen:
CMMC Level 1 (Grundlagen)
Diese Stufe gilt weiterhin nur für Organisationen mit FCI und verpflichtet sie zur Anwendung derselben 17 grundlegenden Schutzmaßnahmen. Organisationen der Stufe 1 verarbeiten und übermitteln keine CUI und müssen jährlich selbst bestätigen, dass sie die 17 Maßnahmen einhalten. Die CMMC-Selbstbewertung sollte anhand des CMMC-Bewertungsleitfadens für die entsprechende CMMC-Stufe durchgeführt werden.
Eine falsche Zertifizierung gemäß Stufe 1 kann zu Betrugsansprüchen nach dem False Claims Act führen.
CMMC Level 2 (Fortgeschritten)
Diese Stufe gilt für Unternehmen, die CUI und FCI verarbeiten. Sie entspricht Stufe 3 von CMMC 1.0, umfasst jedoch weniger Praktiken. Sie beinhaltet nun 110 Praktiken aus NIST SP 800-171r2 und verpflichtet die meisten Organisationen, sich alle drei Jahre externen Bewertungen zu unterziehen. Eine vollständige Übersicht über alle drei CMMC-Stufen und deren Anforderungen ist für Auftragnehmer, die die für ihren Vertragstyp zutreffende Stufe bestimmen möchten, mit einem Klick verfügbar. Je nach Art der Informationen müssen einige Organisationen die Konformität möglicherweise durch Selbstbewertungen nachweisen.
Darüber hinaus ermöglicht CMMC 2.0 Organisationen, Auftragsvergaben mit einem zeitlich festgelegten Aktions- und Meilensteinplan (POA&M) zur Erfüllung der CMMC-Anforderungen zu erhalten.
CMMC Level 3 (Experte)
Diese Stufe vereint die früheren CMMC 1.0-Stufen 4 und 5 und gilt für Organisationen, die Programme mit höchster Priorität und CUI (Controlled Unified Information) bearbeiten. Ähnlich wie bei Stufe 2 müssen auch Organisationen der Stufe 3 alle drei Jahre eine Bewertung bestehen.
Das US-Verteidigungsministerium (DoD) hat erklärt, dass es die Aufnahme einer CMMC-Anforderung in Verträge erst nach Abschluss des CMMC-2.0-Regelungsverfahrens genehmigen wird. Sobald CMMC 2.0 durch ein Regelungsverfahren kodifiziert ist, wird das DoD Unternehmen verpflichten, den überarbeiteten CMMC-2.0-Rahmen einzuhalten. Das DoD schätzt, dass dieses Verfahren ab November 2021 neun bis 24 Monate dauern wird.
Welche CMMC-Konformitätsanforderungen gelten?
Um die Anforderungen des CMMC-Rahmenwerks zu erfüllen, müssen Sie je nach Stufe verschiedene Sicherheitsmaßnahmen implementieren. Stufe 1 umfasst 17 Maßnahmen in sechs Domänen. Für Stufe 2 müssen Sie 110 Maßnahmen in 14 Domänen implementieren. Spezielle CMMC-Software überwacht jede dieser Maßnahmen anhand von Echtzeitdaten und kennzeichnet automatisch diejenigen, die nicht den Anforderungen entsprechen. Dies ist der Unterschied zwischen einer vierteljährlichen und einer kontinuierlichen Überprüfung.
Alle Domains sind unten aufgelistet:
- Zugangskontrolle (AC)
- Reaktion auf Vorfälle (IR)
- Risikomanagement (RM)
- Zugriffsverwaltung (AM)
- Wartung (MA)
- Sicherheitsbewertung (CA)
- Sensibilisierung und Schulung (AT)
- Medienschutz (MP)
- Prüfung und Rechenschaftspflicht (AU)
- Personelle Sicherheit (PS)
- System und Kommunikation (SC)
- Konfigurationsmanagement (CM)
- Physischer Schutz (PE)
- System- und Informationsintegrität (SI)
- Identifizierung und Authentifizierung (IA)
- Wiederherstellung (RE)
- Situationsbewusstsein (SA)
Alle Lieferanten des US-Verteidigungsministeriums müssen gemäß den CMMC-Vorgaben auf dem entsprechenden CMMC-Niveau zertifiziert sein, um weiterhin mit dem Ministerium Geschäfte tätigen zu können. NSF-ISR wurde als einer der ersten C3PAO-Kandidaten für die Teilnahme am CMMC-Programm ausgewählt.
Giles schlägt vor, dass Organisationen den CMMC-Prozess mit einer grundlegenden Frage beginnen: Verfügt meine Organisation über kontrollierte, nicht klassifizierte Informationen? Diese von der Regierung erstellten oder besessenen Informationen müssen geschützt und dürfen nur unter angemessenen, rechtlichen und regulierten Kontrollen freigegeben werden, wie beispielsweise Teile für ein neues Verteidigungsflugzeug oder Spezifikationen für Militäruniformen.
Wie man CMMC-konform wird: Schritt-für-Schritt-Anleitung
Die CMMC-Konformität beginnt mit der Festlegung des Anforderungsniveaus, der Ernennung eines Compliance-Managers und endet mit der kontinuierlichen Überwachung der Einhaltung. Dieser gesamte Prozess erfordert Zeit, Aufwand, Fachwissen und Engagement.
Wir haben mit unseren internen Auditoren gesprochen, um die CMMC-Compliance-Checkliste zusammenzufassen und Ihnen den Einstieg zu erleichtern.
1. Ermitteln Sie Ihr Anforderungsniveau
Die für Ihr Unternehmen relevanten Kontrollmechanismen hängen vom Reifegrad Ihrer Organisation ab. Jede Stufe baut auf der vorherigen auf, daher ist es entscheidend, die richtige Stufe zu kennen.
2. Einen Compliance-Manager ernennen
Wählen Sie eine Person aus, die die Aktivitäten zur Einhaltung der CMMC-Richtlinien überwacht. Diese Person arbeitet mit externen Partnern zusammen, entwickelt die passenden Richtlinien zur Erreichung der Unternehmensziele, stellt sicher, dass alle Aktivitäten mit der CMMC-Checkliste übereinstimmen, und erstellt einen Zeitplan für jede Aktivität.
3. Zusammenarbeiten, kommunizieren und dokumentieren
Machen Sie sich mit den Personen, Prozessen und Technologien Ihrer Infrastruktur vertraut. Wissen Sie, wer für welches sensible System verantwortlich ist und welche Schutzsysteme vorhanden sind. Koordinieren Sie sich mit allen Abteilungen, um einen einheitlichen Kommunikationskanal für Compliance-Maßnahmen zu entwickeln. Dokumentieren Sie die Rollen von Auftragnehmern und externen Partnern. Die häufigsten Herausforderungen für CMMC-Compliance -Teams in diesem Schritt sind die eindeutige Zuordnung der Verantwortlichkeiten von Subunternehmern und der Nachweis, dass diese auf dem gleichen Reifegrad arbeiten wie der Hauptauftragnehmer.
4. Verfolgen Sie den CUI-Fluss in Ihren Systemen.
Um CUI zu schützen, sollten Sie wissen, wo und wie die Daten in Ihrer IT-Umgebung fließen. Sobald die Daten identifiziert sind, reduzieren Sie deren Speicherung auf möglichst wenige Endgeräte.
Durch die Reduzierung der CUI-Datenmenge müssen Sie weniger Endpunkte schützen, was Ihnen wiederum hilft, Compliance-Anforderungen schneller zu erfüllen und Kosten zu senken. Sobald die Datenmenge reduziert ist, identifizieren Sie alle Systeme und Datenverarbeitungsprozesse mit CUI und erstellen Sie ein Inventar. Entwickeln Sie ein Netzwerkdiagramm, um den Datenfluss innerhalb und außerhalb des Netzwerks Ihrer Organisation zu visualisieren.
5. Entwickeln Sie einen SSP und einen PoA&M
Ein Systemsicherheitsplan (SSP) dokumentiert die von Ihnen eingeführten Richtlinien, Prozesse und Maßnahmen. Überprüfen und aktualisieren Sie den Plan regelmäßig, wenn Sie einen Prozess ändern, eine neue Richtlinie implementieren oder eine neue Technologie einführen. Er sollte die ausgewählten Kontrollen und Sicherheitspraktiken enthalten, die Sie implementieren möchten.
Erstellen Sie einen Maßnahmen- und Meilensteinplan (POA&M), ein Dokument zur Nachverfolgung des Fortschritts Ihrer CMMC-Compliance-Checkliste. Dieser sollte die im Rahmen des Audits festgestellten Lücken, Korrekturmaßnahmen und Zeitpläne für die Umsetzung der Maßnahmenpunkte enthalten.
6. Führen Sie eine interne Bewertung durch
Führen Sie mithilfe des CMMC-Selbstbewertungsleitfadens eine Selbsteinschätzung durch, um den Fortschritt und die Wirksamkeit der implementierten Kontrollen zu bewerten . Erstellen Sie einen Sicherheitsbewertungsbericht (SAR), um Ihre Ergebnisse zu dokumentieren und Verbesserungsvorschläge aufzunehmen.
7. Reichen Sie Ihre Dokumente beim SPRS ein.
Das Supplier Performance Risk System (SPRS) ist ein zentrales Archiv aller CMMC-Dokumente. Reichen Sie Ihren SSP, SAR und POA&M im SPRS ein. Teilen Sie außerdem Ihre Selbsteinschätzung mit, damit das Verteidigungsministerium Ihre Situation und Ihren Fortschritt beurteilen kann.
8. Bestehende Risiken angehen und beheben
Nutzen Sie Ihr Selbstbewertungsergebnis, um bestehende Lücken zu schließen. Verwenden Sie den Maßnahmenplan als Leitfaden für die Umsetzung der verbleibenden Kontrollen und Maßnahmen. Sobald Sie die Risiken behoben haben, reichen Sie den Sicherheitsplan (SSP), den Risikobewertungsbericht (SAR) und den Maßnahmenplan erneut beim SPRS ein. Sie erhalten nun eine aktualisierte Bewertung.
9. CMMC-Zertifizierung
Wenden Sie sich an eine CMMC-zertifizierte Drittorganisation (C3PAO), um Ihren Status mitzuteilen und einen Zeitplan festzulegen. Die C3PAO wird Ihren Fortschritt bewerten und einen detaillierten Bericht über ihre Ergebnisse erstellen.
Sobald der Bericht durch den CMMC Assessment Process (CAP) verifiziert wurde, wird er zur weiteren Überprüfung durch das Verteidigungsministerium an den CMMC Enterprise Mission Assurance Support Service (EMASS) hochgeladen.
10 Kontinuierliche Überwachung
Die Implementierung Ihres CMMC-Rahmenwerks endet nicht mit der Zertifizierung. Um Ihre Zertifizierung aufrechtzuerhalten, müssen Sie Ihre Schulungsunterlagen regelmäßig aktualisieren, Richtlinien überprüfen, Dokumente aktualisieren und sicherstellen, dass alle Kontrollen und Maßnahmen wie vorgesehen funktionieren.
Neben der Überwachung müssen Sie interne Bewertungen durchführen und die Ergebnisse an das SPRS übermitteln, um die Einhaltung der Vorschriften zu gewährleisten.
Wie hoch sind die Kosten für die Implementierung der CMMC-Konformität?
Die Kosten für die Umsetzung der CMMC-Konformität variieren je nach Reifegrad: Stufe 1 kostet jährlich 1,000 US-Dollar, Stufe 2 kostet 25,000 US-Dollar und Stufe 3 kostet rund 50,000 US-Dollar.
Hier finden Sie eine Aufschlüsselung der Kosten für die CMMC-Zertifizierung.
| Kategorie | Details/Bereich |
| Lückenbewertung | $ 3.5k bis $ 20k |
| Remediation | $ 35,000 bis $ 115,000 |
| Audits | $ 20,000 bis $ 40,000 |
| Beratung | $ 250 bis $ 400 pro Stunde |
| CUI-Enklave | 300 bis 4,000 US-Dollar pro Monat und Nutzer |
Weitere Informationen finden Sie in unserem Compliance-Kostenrechner und Compliance-Aufwandsrechner.
Preparing for CMMC with Sprinto
Auch wenn die genauen Zeitpläne noch unklar sind (voraussichtlich Mai 2023), ist das kein Grund, die Vorbereitungen zu unterbrechen. Im Gegenteil: Jetzt ist es an der Zeit, die Prozesse und Kontrollen Ihres Unternehmens zu optimieren, um die CMMC-Zertifizierung zu erreichen.
Sprinto is built to automate your cybersecurity compliance requirements intelligently. With its in-app integrated risk assessment and gap analysis, your journey with Sprinto needn’t end with completing the certification process. Sprinto offers a real-time continuous monitoring feature that can free up your engineering leadership’s time to pursue the organization’s more productive growth needs, a must-have for your CMMC certification.
Mit dem Wachstum Ihres Unternehmens können Sie weitere Cybersicherheitsrahmenwerke wie SOC 2 , PCI DSS, DSGVO und ISO 27001 hinzufügen und dabei auf den bereits implementierten Sicherheitskontrollen aufbauen.
Sprechen Sie noch heute mit uns , um die richtige Unterstützung bei der Erreichung der CMMC-Konformität zu erhalten.
Häufig gestellte Fragen

Autorin
Anwita
Anwita ist Cybersicherheits-Enthusiastin und erfahrene Bloggerin in einer Person. Ihre Leidenschaft für Cybersicherheit führte sie in die Welt der Compliance. Mit zahlreichen Cybersicherheitszertifizierungen im Gepäck hat sie es sich zum Ziel gesetzt, komplexe Sicherheitsthemen für alle Zielgruppen verständlich zu machen. Sie liest gern Sachbücher, hört Progressive Rock und sieht sich am Wochenende Sitcoms an.Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Mehr erfahren









Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


