




TL; DR
| Los controles ISO 9001 son los procesos, responsabilidades y verificaciones documentados que ayudan a que un Sistema de Gestión de la Calidad (SGC) funcione de manera consistente en lo que respecta a los requisitos del cliente, la gestión de proveedores, la verificación de la calidad, las no conformidades y las acciones correctivas. |
| Los controles de documentos de la norma ISO 9001 se rigen por la cláusula 7.5, que exige que la información documentada esté actualizada, aprobada, controlada por versiones, accesible según sea necesario y protegida contra la pérdida, la manipulación o el uso accidental de copias obsoletas. |
| Un control documental riguroso, según la norma ISO 9001, debe abarcar la creación y actualización, el acceso en el punto de uso, la copia de seguridad y la protección, la distribución, la retirada de documentos obsoletos, la retención, los documentos externos, la propiedad y la formación de los empleados. |
| Los documentos controlados ayudan a los equipos a reducir los errores de calidad, preservar los registros de auditoría, respaldar las auditorías internas y externas, y evitar puntos de fallo comunes, como documentos huérfanos, fatiga de versiones, registros dispersos y discrepancias entre documentos en papel y digitales. |
Un aumento repentino en la rotación de clientes revela que los equipos de soporte utilizaban procedimientos de resolución de problemas inconsistentes, cada uno basándose en su propia versión del proceso. Este tipo de fallo de calidad es precisamente lo que la norma ISO 9001 busca prevenir mediante procesos estandarizados y bien controlados.
Los controles operativos garantizan que los procesos se desarrollen dentro de los límites definidos, mientras que los controles documentales aseguran que los procedimientos y registros de apoyo estén siempre actualizados, sean rastreables y se mantengan de forma segura.
En este artículo, analizaremos ambas capas: cómo los controles de la norma ISO 9001 guían el trabajo diario y cómo los controles de documentos de la cláusula 7.5 mantienen unida la evidencia.

¿Qué son los controles ISO 9001?
Los controles ISO 9001 son los procesos, procedimientos y responsabilidades documentados que una organización establece para cumplir con las cláusulas específicas de la norma ISO 9001:2015 sobre sistemas de gestión de la calidad (SGC).
Cada control respalda uno o más requisitos fundamentales, como el contexto de la organización, el liderazgo, la planificación, el apoyo, la operación, la evaluación del desempeño y las mejoras. Esto garantiza que los objetivos de calidad se planifiquen, ejecuten, supervisen y perfeccionen continuamente.
En términos prácticos, los controles traducen los principios de la norma en acciones cotidianas. Definen cómo se recopilan los requisitos del cliente, se evalúa a los proveedores, se verifica la conformidad del producto, se gestionan las no conformidades y se implementan acciones correctivas. Dado que la norma ISO 9001 sigue el ciclo Planificar-Hacer-Verificar-Actuar, cada control debe dictar qué sucede y especificar cómo se mide la eficacia y se incorporan las lecciones aprendidas al sistema.
Solo en 2023, los organismos de certificación emitieron 837,978 certificados ISO 9001:2015 válidos en todo el mundo. Esto demuestra claramente que cada vez más organizaciones recurren a estos controles de calidad para obtener contratos, optimizar sus operaciones y reducir los costosos retrabajos.
Control de documentos en ISO 9001
La norma ISO 9001 utiliza el término general "información documentada" para referirse a todo aquello que se debe crear, actualizar y conservar para demostrar que el SGC funciona.
La cláusula 7.5 exige que todos los documentos, ya sean formularios digitales, procedimientos en formato PDF o libros de registro en papel, estén aprobados, controlados en versión, accesibles cuando sea necesario y protegidos contra pérdidas o manipulaciones accidentales.
Una gestión deficiente de la documentación es una de las principales razones por las que las empresas no superan las auditorías ISO 9001, junto con la falta de Acciones Correctivas y Preventivas (CAPA) y las auditorías internas deficientes. Cuando los registros están dispersos o circulan versiones obsoletas, los auditores lo detectan y la confianza en los procesos se ve afectada.
A continuación se detallan los pilares de la información documentada que la norma exige que usted gestione:
- Manuales de calidad y alcance del SGC: El "qué y el por qué" de su sistema, incluyendo políticas, objetivos y el mapa de procesos de alto nivel que lo une todo.
- Procedimientos operativos estándar (SOP): Un conjunto de instrucciones paso a paso, diagramas de flujo o guías visuales que indican a las personas cómo realizar el trabajo de forma consistente.
- récordsFormularios completos, listas de verificación, certificados de calibración, registros de capacitación y resultados de auditoría que demuestren que se siguieron los procedimientos.
- Documentos de respaldoInstrucciones de trabajo, plantillas, registros de riesgos y cuadros de mando de proveedores que detallan las tareas o funciones específicas.
Cuando estos elementos se almacenan en un repositorio controlado (cada uno con un propietario, historial de revisiones y distribución automática), se proporciona a los empleados y auditores una única fuente de evidencia.
¿Por qué son importantes los controles de documentos ISO 9001?
Los controles de documentación ISO 9001 impactan directamente en el desempeño empresarial. Garantizan que los procesos sean consistentes, repetibles y se basen en la información más reciente y aprobada.
Las organizaciones con certificación ISO 9001 suelen observar mejoras cuantificables en la calidad de sus productos y servicios una vez que se implementa una gestión documental rigurosa.
Una documentación clara y accesible también facilita una incorporación más rápida, auditorías más fluidas y datos fiables para la mejora continua.
Como dijo el experto en calidad W. Edwards Deming : «Si no puedes describir lo que haces como un proceso, no sabes lo que haces». Una buena gestión de los documentos convierte las tareas diarias en procesos controlados, y esa es la base de la excelencia operativa.
Controles de documentos ISO 9001
La cláusula 7.5 de la norma ISO 9001 detalla cómo las organizaciones deben crear, actualizar y proteger la información documentada. Si bien la norma no prescribe un formato único, sí insiste en un conjunto riguroso de controles que garanticen la fiabilidad de la información desde el primer borrador hasta su almacenamiento a largo plazo.
1. Creación y actualizaciones
Cada documento debe ser revisado y aprobado antes de su publicación. Esta revisión se repite cada vez que cambia el contenido, y la aprobación es obligatoria. Cada archivo requiere un título, un identificador único, un nivel de revisión, un autor y una fecha.
2. Disponibilidad y acceso en el punto de uso
Un control solo es efectivo si las personas pueden encontrarlo. Por lo tanto, la norma ISO 9001 exige que los documentos estén disponibles y sean adecuados para su uso, donde y cuando se necesiten. En la práctica, esto significa incluir los procedimientos operativos estándar (POE) en las wikis de equipo, almacenar los manuales de respuesta a incidentes en el portal de SecOps y otorgar a los auditores remotos acceso seguro de solo lectura a las carpetas de políticas en Google Drive o SharePoint.
3. Protección, copia de seguridad y seguimiento de cambios
Las organizaciones deben prevenir las violaciones de confidencialidad, las alteraciones indebidas o la destrucción accidental. Las medidas de seguridad habituales incluyen permisos basados en roles en un sistema de gestión documental, copias de seguridad automáticas diarias y registros de auditoría que documentan quién editó qué y cuándo.
4. Distribución y retirada de copias obsoletas
Una vez que un documento queda obsoleto, las versiones desactualizadas deben eliminarse para evitar que vuelvan a circular. Los planos de ingeniería incluyen una marca de agua roja en negrita y se almacenan en una carpeta de archivo aparte; los sistemas digitales logran el mismo resultado moviendo los archivos retirados a un área de archivo no editable.
5. Almacenamiento, retención y disposición
La norma ISO 9001 distingue entre documentación o instrucciones prácticas y registros (evidencia del trabajo realizado). Los registros se conservan durante periodos establecidos por la ley, el cliente o los requisitos internos. Una vez transcurrido dicho plazo, su eliminación controlada evita su reutilización involuntaria.
6. Control de documentos externos
Las normas, los códigos reglamentarios y los manuales de proveedores suelen tener su origen fuera de la empresa, pero influyen en la calidad de igual manera. La cláusula 7.5.3.2 explica la necesidad de identificar estas fuentes, verificar su exactitud y ponerlas a disposición junto con los documentos internos.
7. Separación de funciones y formación
Finalmente, la gerencia debe asignar responsabilidades claras: quién dentro del equipo redacta, aprueba y archiva las políticas. Los registros de capacitación demuestran que las personas comprenden sus responsabilidades, cerrando así el ciclo entre el diseño del proceso y su ejecución diaria.
Otros controles ISO 9001
El control de documentos no es un proceso aislado; por el contrario, vincula todas las cláusulas de la norma ISO 9001. La cláusula 7.5 indica cómo gestionar la información documentada, mientras que las cláusulas 4 a 10 detallan qué información debe recopilarse, actualizarse y protegerse para demostrar la eficacia del SGC.
Descargue la lista de verificación ISO 9001 cláusula por cláusula.
Cláusula 4: Contexto de la organización
La norma comienza solicitándole que describa el ecosistema en el que opera: procesos internos, partes interesadas externas y requisitos legales. Esta información se documenta y define el alcance del SGC y el mapa de procesos de alto nivel que los auditores seguirán posteriormente.
Cláusula 5: Liderazgo
La alta dirección debe publicar una política de calidad, asignar roles y demostrar compromiso. La política en sí es un documento controlado; las actas de las reuniones y los organigramas de delegación son registros que demuestran que los líderes predican con el ejemplo. Dado que la dirección es responsable de la aprobación de las versiones, también marca la pauta para un control de versiones riguroso.
Cláusula 6: Planificación
Aquí, usted traduce el contexto empresarial en planes de acción. Documenta objetivos de calidad medibles y las acciones que tomará para abordar los riesgos y las oportunidades. Los registros de riesgos, los planes de contingencia y los sistemas de seguimiento de objetivos se rigen por las mismas reglas 7.5 y garantizan que cada revisión se registre y que las evaluaciones obsoletas se retiren.
Cláusula 7: Soporte
Los recursos, la competencia, la concienciación y la comunicación dependen de información precisa. Las matrices de formación, los programas de calibración y las especificaciones de los proveedores son registros; los procedimientos que los rigen son documentos.
La cláusula 7 culmina con los requisitos explícitos de control de documentos de la cláusula 7.5, que establecen normas de aprobación, distribución, protección y retención para todo lo demás.
Cláusula 8: Operación
Esta es la fase de “Ejecución” y abarca el diseño, la producción, la prestación de servicios y el control de los procesos subcontratados. Las instrucciones de trabajo, los planes de inspección, los criterios de aceptación y los registros de no conformidades se aplican a las operaciones diarias y deben mantenerse actualizados y ser trazables.
Cláusula 9: Evaluación del desempeño
La norma ISO 9001 exige seguimiento, medición, análisis, auditorías internas y revisiones de la dirección. Las hojas de recopilación de datos, los informes de auditoría, los paneles de indicadores clave de rendimiento (KPI) y las actas de las revisiones constituyen registros que impulsan la mejora continua. La cláusula 9 también verifica la eficacia de las acciones planificadas en la cláusula 6, creando un registro de evidencias que se almacena en el mismo repositorio controlado.
Cláusula 10: Mejora
Finalmente, la norma cierra el ciclo con acciones correctivas, gestión de no conformidades y mejora continua. Esto incluye la creación de informes 8D, análisis de causa raíz y formularios de control de cambios que documentan qué salió mal y cómo se solucionó. Integrar estos elementos en el flujo de trabajo de control de documentos ayuda a preservar los aprendizajes clave y prevenir la recurrencia.
Requisitos de control de documentos ISO 9001
La norma ISO 9001 dedica la cláusula 7.5 a la "información documentada", pero dicha cláusula se divide en dos conjuntos de reglas distintos que deben cumplirse en todo momento:
7.5.2: Creación y actualización
Antes de que se emita cualquier procedimiento, formulario o registro, una persona competente debe revisarlo para comprobar su idoneidad y aprobarlo formalmente. El documento necesita un título, un identificador único, un nivel de revisión, un autor y una fecha para que los usuarios puedan ver, al instante, si tienen la copia actual. Cuando el contenido cambia, se repite el mismo ciclo de revisión y aprobación, y la nueva revisión reemplaza a la anterior en todos los lugares donde se utilice.
7.5.3: Control de la información documentada
Una vez aprobada, toda la información documentada debe permanecer legible, fácilmente identificable y recuperable durante el tiempo que lo requiera el SGC (o un contrato, ley o cliente). La norma ISO enumera seis puntos de control: distribución, acceso, recuperación, uso, almacenamiento o conservación y disposición. Un repositorio en la nube con permisos basados en roles, copias de seguridad automáticas y un registro de auditoría inmutable suele cumplir con los seis.
Dado que ambos contribuyen a la mejora continua, los requisitos de control se aplican por igual a un registro de capacitación de una página y a un manual de calidad para múltiples sitios.
Buenas prácticas para el control de documentos según la norma ISO 9001
Cuando el control de documentos funciona, los empleados encuentran el formulario correcto en segundos y los auditores ven una cadena de evidencia ininterrumpida. Estos hábitos mantienen el sistema en funcionamiento:
- Centralizar el accesoUtilice un único repositorio bien estructurado (SharePoint, software QMS o una unidad de red protegida) y prohíba las carpetas "sombra" en los ordenadores portátiles personales.
- Aplicar metadatosEstablezca el título, la revisión, el propietario y la fecha de aprobación como campos obligatorios, para que cada archivo cuente su propia historia de un vistazo.
- Automatizar el flujo de trabajo: Enrutar los borradores a través de una ruta de aprobación breve basada en roles, y luego publicar copias de solo lectura en el punto de uso para evitar ediciones accidentales.
- Programar el servicio de limpieza: Vincule las revisiones anuales de documentos al calendario de revisiones de gestión y envíe alertas automatizadas a los propietarios para recordárselo.
- Entrenar para la propiedad: Asignar a cada responsable de proceso la responsabilidad clara de mantener sus procedimientos actualizados y archivar las versiones antiguas.
Una regla general sencilla: si un nuevo empleado puede localizar el procedimiento operativo estándar (POE) más reciente sin ayuda, sus controles están funcionando.
Errores comunes que afectan a las auditorías ISO 9001
Incluso los sistemas maduros flaquean cuando la disciplina se desvanece. Presta atención a estas señales de advertencia:
- Documentos huérfanosLa falta de un propietario definido implica que las revisiones quedan en un limbo y que las copias obsoletas permanecen en unidades compartidas.
- Fatiga por control de versionesLos equipos cambian el nombre de los archivos manualmente ("Final_v4") en lugar de usar campos de revisión bloqueados, lo que obliga a los auditores a adivinar cuál es la versión actual.
- Externos ignoradosLos planos de los clientes, los códigos normativos y los manuales de los proveedores envejecen silenciosamente hasta que alguien descubre que en la planta de producción se está utilizando una especificación de hace dos años.
- carpetas de “estacionamiento”Los borradores temporales, las copias de seguridad personales y los archivos adjuntos de correo electrónico sin revisar saturan los resultados de búsqueda y ocultan el archivo aprobado.
- Desajuste entre papel y formato digitalEl procedimiento operativo estándar (POE) principal está disponible en línea, pero la copia impresa en el banco de trabajo nunca se actualiza; esto crea una discrepancia en la práctica.
Detecte estos problemas a tiempo, corríjalos con decisión y su control de documentos seguirá siendo una ventaja cuando llegue el auditor.
Optimice el control de documentos ISO 9001 con Sprinto
Sprinto Ofrecemos implementación interna de la norma ISO 9001:2015, adaptada a empresas de software como servicio (SaaS) y de servicios de software. Al integrarse con su infraestructura tecnológica, recopila automáticamente evidencia con marca de tiempo y reduce considerablemente el trabajo manual de gestión de registros.
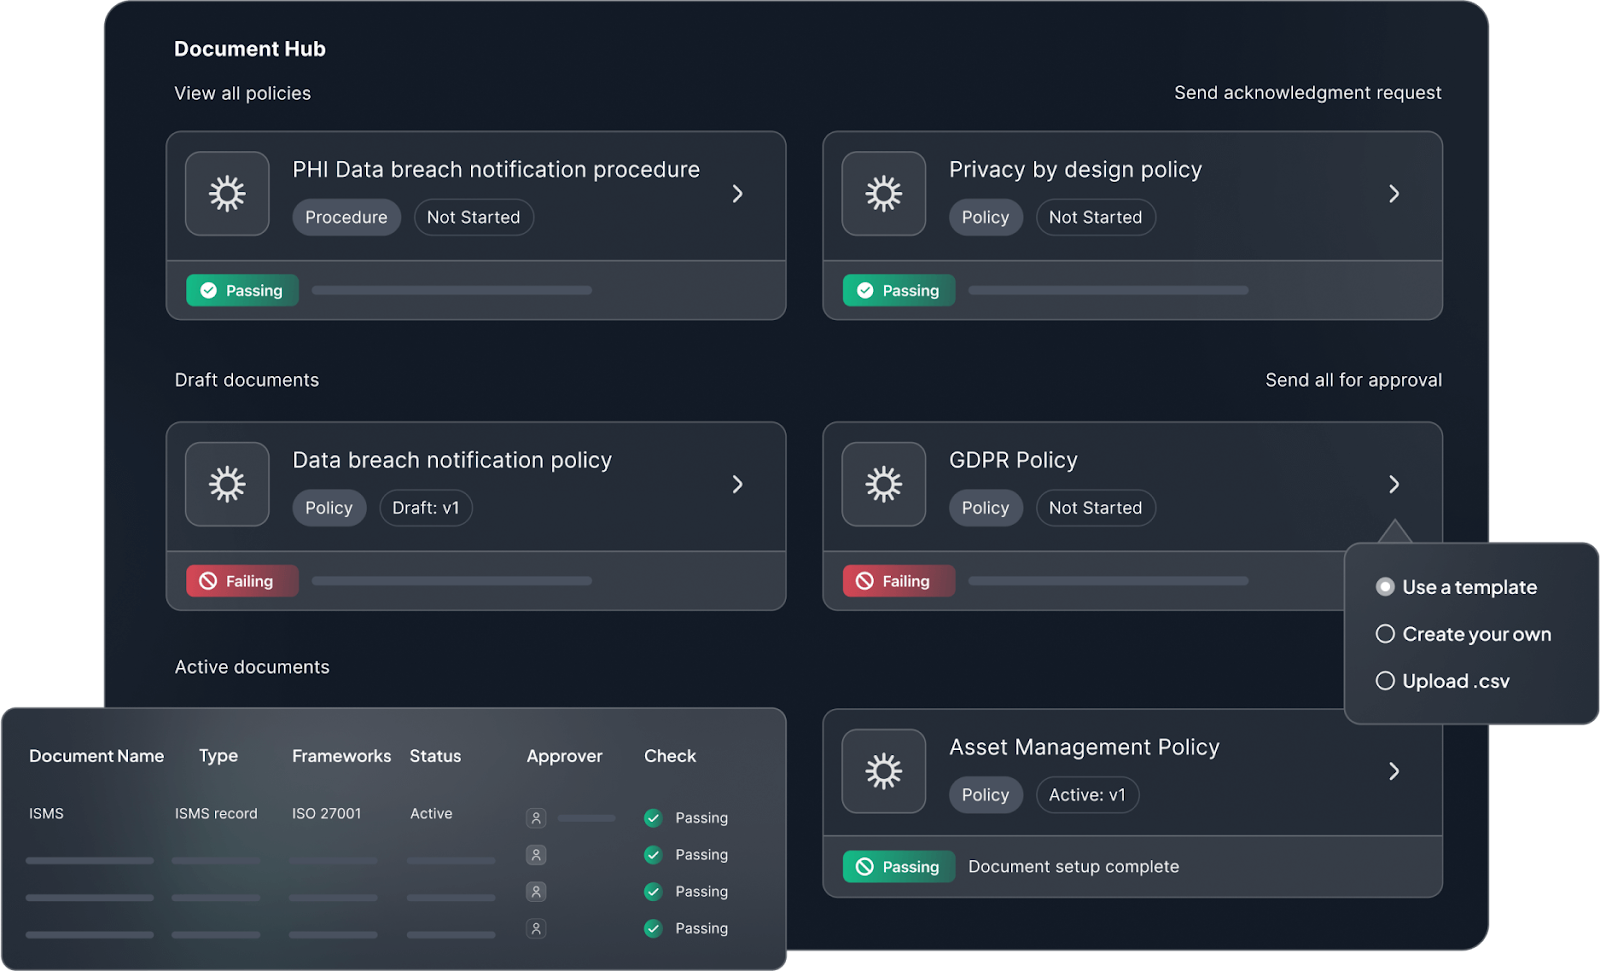
Esto es lo que puede esperar:
- 10–12 documentos de política preelaborados por Sprintopersonalizado para su negocio
- Sesiones de capacitación sobre el Sistema de Gestión de Calidad (SGC) para su equipo.
- Plantillas para revisar obligaciones legales, reglamentarias y contractuales
- Guía para revisiones de gestión y registros de cumplimiento
¡Y mucho más! ¿Listo para dar el siguiente paso? Agenda una demostración hoy mismo.

Preguntas Frecuentes
La norma ya no exige un “manual de calidad” formal, pero sí insiste en la documentación que demuestre la eficacia del Sistema de Gestión de la Calidad (SGC). Como mínimo, debe incluir el alcance del SGC, una política de calidad por escrito, los procedimientos necesarios para su funcionamiento, registros y evidencia de las acciones correctivas.
La norma ISO 9001 no establece un intervalo de tiempo fijo; simplemente indica que los documentos deben mantenerse "adecuados y adecuados". La mayoría de las empresas sincronizan las revisiones con el ciclo anual de revisión de la dirección y activan actualizaciones intermedias cuando cambia un proceso, un requisito del cliente o una normativa.
Trátelos exactamente como archivos internos. Identifique el origen, verifique la última revisión, almacénelos en el mismo repositorio controlado y restrinja la edición. Un registro simple que enumere los títulos de los documentos, los propietarios y las fechas de vigencia cumple con la cláusula 7.5.3.2 e impide que los equipos utilicen tolerancias o códigos obsoletos.
Las versiones antiguas generan dos problemas principales: errores operativos y hallazgos en las auditorías. El uso de instrucciones de trabajo obsoletas puede provocar directamente defectos en el producto, retrabajos y reclamaciones de garantía. Los auditores también detectarán una no conformidad si encuentran copias no controladas o contradictorias, lo que puede retrasar la certificación.

Autor
Pensamiento
Pansy es una especialista en marketing de contenidos certificada por ISC2 en ciberseguridad, con formación en ingeniería informática. Últimamente, ha estado explorando el mundo del marketing desde la perspectiva de GRC (Gobierno, riesgo y cumplimiento) con SprintoCuando no está trabajando, se dedica a leer novelas políticas o a perfeccionar sus habilidades culinarias. También es posible encontrarla tomando el sol en la playa o haciendo senderismo por un bosque frondoso.Vaya más allá de la superficie y descubra los aspectos clave sobre gobernanza, riesgo y cumplimiento que realmente importan.


Gana premios digitales por tu éxito en la sala de juntas.



Explora más









Investigaciones y análisis seleccionados para ayudarte a ganarte un lugar en la mesa.


