




La mayoría de las empresas terminan adoptando herramientas de GRC de TI después de haber visto lo que sucede sin ellas. Cada nueva integración de proveedor, cada nueva implementación en la nube, las expone a nuevos riesgos y vulnerabilidades.
La antigua forma de gestionar el riesgo está diseñada para un mundo más pausado . Al principio, es manejable, con algunas hojas de cálculo y documentos. Pero los procesos heredados, con informes estáticos y responsabilidades dispersas, no pueden seguir el ritmo de la infraestructura moderna.
Las herramientas modernas de GRC (Gobierno, Riesgo y Cumplimiento) de TI te ayudan a fortalecer tu defensa frente a los riesgos cambiantes, al tiempo que cumplen con los complejos requisitos de cumplimiento normativo. En este blog, explicaremos cómo funcionan las herramientas de GRC de TI, por qué son importantes y qué debes tener en cuenta al elegir la plataforma adecuada para tu empresa.
- Las herramientas modernas de GRC (Gobierno, Riesgo y Cumplimiento) de TI integran la gobernanza, el riesgo y el cumplimiento en un sistema automatizado, reemplazando los procesos manuales obsoletos.
- Centralizan la visibilidad, agilizan las auditorías y permiten el cumplimiento continuo en marcos como SOC 2, ISO 27001 y GDPR.
- Al automatizar la recopilación de pruebas, el seguimiento de los controles y la elaboración de informes, las herramientas de TI GRC transforman el cumplimiento normativo, que antes era una tarea con plazos definidos, en una ventaja constante.
¿Qué son las herramientas GRC de TI?
Las herramientas de GRC de TI son plataformas para gestionar políticas y controles, riesgos y marcos de cumplimiento en una única plataforma. En lugar de tener que gestionar las políticas en una herramienta, los registros de riesgos en otra y la evidencia de auditoría en docenas de carpetas, lo centralizan todo en una sola plataforma.
El objetivo principal de utilizar herramientas GRC de TI es proteger los sistemas de TI de riesgos evitables, garantizar que se sigan los controles y mantener todos los marcos alineados a medida que evoluciona el negocio.
Estas plataformas son fundamentales para el funcionamiento de los equipos de seguridad y cumplimiento, ya que permiten a los CISO obtener visibilidad de todo el entorno. La recopilación automatizada y constante de evidencia proporciona a los auditores un registro sólido de pruebas. Más que un simple panel de control, las herramientas de GRC de TI constituyen la infraestructura que mantiene la seguridad, el riesgo y el cumplimiento alineados con los objetivos de negocio.
¿Por qué son importantes las herramientas GRC de TI?
Las herramientas de GRC de TI son importantes porque ayudan a crear la infraestructura de seguridad y confianza dentro de organizaciones complejas. A medida que los entornos tecnológicos se interconectan cada vez más, resulta imposible aislar la gobernanza, el riesgo y el cumplimiento normativo. Las herramientas de GRC de TI integran estas funciones en una única plataforma donde se pueden evaluar, gestionar y mitigar riesgos, cumplir con los requisitos normativos y supervisar la gestión de controles y políticas.
La vinculación de los marcos de gobernanza con los sistemas en funcionamiento permite que la gestión de riesgos sea continua en lugar de cíclica. Los equipos pueden ver los cambios en tiempo real, rastrear la responsabilidad en todos los flujos de trabajo y mantener altos estándares de seguridad y cumplimiento.
Esta solución integrada transforma la supervisión en resiliencia. En lugar de añadir más controles, las herramientas de GRC de TI proporcionan a los equipos el contexto necesario para identificar cuáles son realmente importantes. Al mismo tiempo, permite mantener una gobernanza activa en lugar de reactiva.
Características clave de las herramientas GRC de TI
La verdadera fortaleza de las herramientas de gobernanza, riesgo y cumplimiento de TI reside en su capacidad para centralizar, gestionar y ofrecer funciones de GRC (Gobierno, Riesgo y Cumplimiento) en toda la empresa.
Estas son las cinco características importantes que debe incorporar una plataforma GRC de TI:
Gobernanza
Las mejores herramientas de GRC de TI hacen que la gobernanza sea tangible. Eliminan la complejidad de implementar y realizar el seguimiento de los controles sin esfuerzo. Además, ayudan a gestionar todo el ciclo de vida de las políticas, desde su creación hasta su revisión y aprobación.
Gestión del riesgo
Las herramientas de GRC (Gobierno, Riesgo y Cumplimiento) de TI están diseñadas para ayudarle a proteger su negocio contra posibles riesgos y amenazas. Esto significa que le ayudan a llevar a cabo todos los pasos importantes, incluyendo la evaluación, identificación, mitigación y monitorización de riesgos.
Cumplimiento
Antes, cumplir con las normativas implicaba buscar a toda prisa pruebas y documentación en el último momento. Cumplir con estándares regulatorios como ISO 27001 , SOC 2 , PCI DSS y HIPAA no debería ser un proceso complejo.
Las herramientas GRC para TI gestionan la mayoría de los pasos del proceso de cumplimiento normativo, desde la unificación de controles entre diferentes estándares hasta la automatización de la recopilación de pruebas. De esta forma, ya no gestiona el cumplimiento de forma fragmentada, sino en una única plataforma unificada.
Gestión de riesgos de proveedores
El riesgo de terceros no debe aislarse de la tríada de GRC. Las herramientas avanzadas de GRC integran evaluaciones de terceros, revisiones de acceso y mapeo de dependencias en un mismo ecosistema. Esto le ayuda a evaluar el desempeño de los proveedores, realizar un seguimiento de las dependencias y el acceso, y mantener la responsabilidad compartida.
Informes
Tu equipo necesita herramientas GRC para detectar lo que las hojas de cálculo no pueden. Cuando un control se desvía, un proveedor cambia o surgen nuevos riesgos, la plataforma lo muestra de inmediato. En lugar de esperar a las revisiones trimestrales, los informes son constantes y accesibles para tu equipo en cualquier momento.
Las mejores herramientas de GRC de TI en 2025
El panorama actual de GRC (Gobierno, Riesgo y Cumplimiento) en TI ofrece una variedad de soluciones, cada una con sus propias ventajas y desventajas. A continuación, presentamos algunas de las herramientas de GRC líderes en este ámbito:
1. Sprinto
Sprinto Es una herramienta de GRC (Gobierno, Riesgo y Cumplimiento) de TI basada en la automatización, diseñada para empresas nativas de la nube y de rápido crecimiento. Integra riesgo, cumplimiento y gobernanza en una única plataforma que se adapta a medida que crece su empresa.
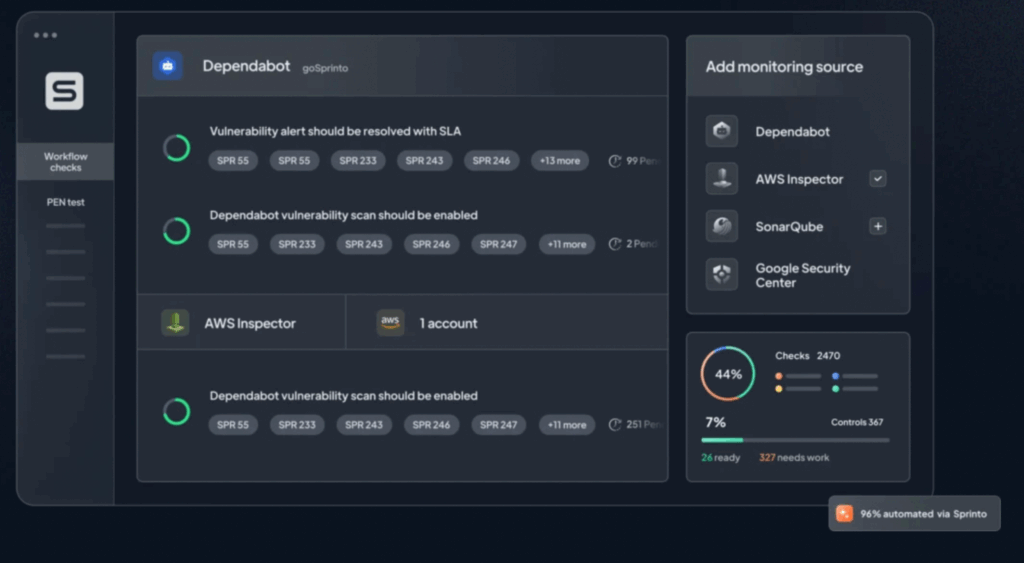
Sprinto Ofrece una amplia gama de funciones, entre las que se incluyen las siguientes:
- Ofrece un cumplimiento normativo basado en la automatización, con la recopilación de pruebas gestionada automáticamente, lo que elimina la carga de trabajo de las auditorías.
- Sprinto ofrece 20+ marcos de cumplimientoIncluyendo las certificaciones SOC 2, ISO 27001, GDPR, HIPAA y PCI DSS, lo que garantiza su viabilidad a futuro para equipos que se expanden globalmente.
- Le ayuda a supervisar los controles en tiempo real, detectar desviaciones y mantener el nivel de cumplimiento, sin los cuellos de botella.
- Simplifica gestión de riesgos de proveedores mediante la categorización y evaluación inteligente del riesgo de los proveedores para obtener un contexto profundo.
- Sprinto Se integra con más de 200 servicios y plataformas en la nube, por lo que puedes incorporarlo fácilmente a tu infraestructura tecnológica existente.
SprintoSu principal ventaja radica en el mínimo esfuerzo que exige a los equipos internos. Lo que antes requería cientos de horas de consultoría, ahora se convierte en un sistema sencillo y accesible. Todo se gestiona desde un panel de control único e integral, lo que lo convierte en la solución ideal tanto para equipos medianos como para grandes empresas.
Marcas como WebEngage use Sprinto Automatizaron el cumplimiento de múltiples marcos de trabajo y se mantuvieron siempre preparados para auditorías, logrando certificaciones ISO más rápidamente y manteniendo una sólida postura de seguridad. Redujeron el tiempo de certificación a tan solo 6 meses y crearon un programa proactivo de GRC de TI que les ha permitido mantenerse libres de incidentes durante más de 6 años.
2. Nube de riesgos de LogicGate
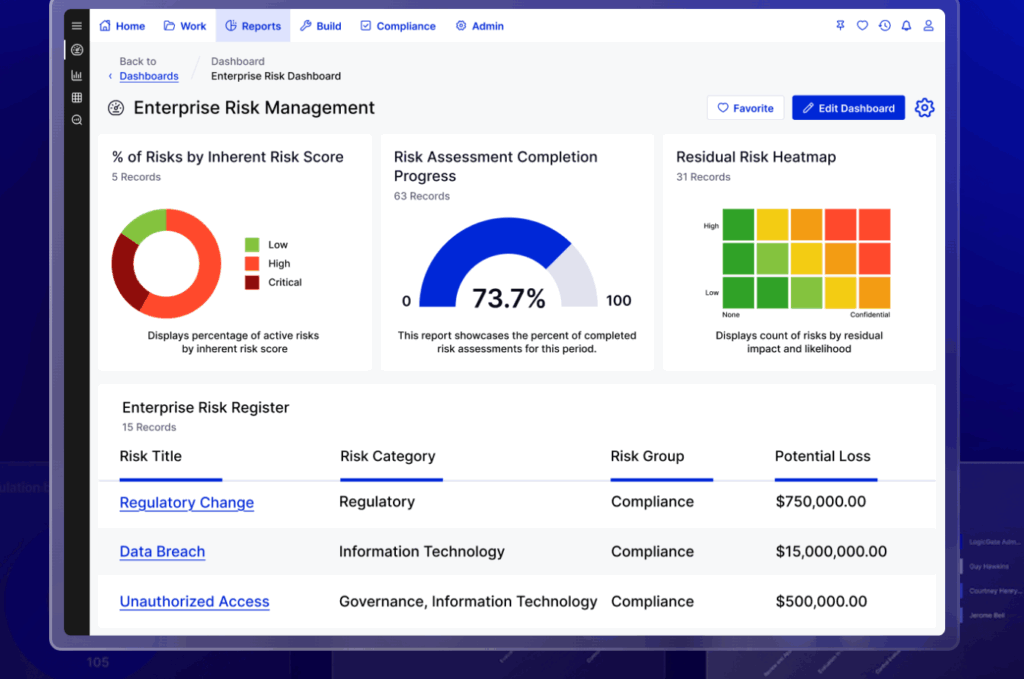
LogicGate ofrece una plataforma GRC modular y de bajo código diseñada para equipos que buscan añadir flexibilidad y velocidad a sus flujos de trabajo de GRC. Ayuda a las organizaciones a automatizar la gobernanza, el riesgo y el cumplimiento sin necesidad de una implementación compleja.
Esto es lo que ofrece en términos de características:
- Flujos de trabajo personalizables, desde la evaluación de riesgos hasta la gestión de auditorías.
- Gestión automatizada de políticas, desde la revisión y aprobación hasta la detección de deficiencias en los marcos y sistemas de cumplimiento.
- Visibilidad de riesgos integrada que vincula activos, amenazas y vulnerabilidades en una única vista conectada.
- Gobernanza de la IA para gestionar la ética y la innovación en IA, manteniendo al mismo tiempo el cumplimiento de las políticas y los estándares.
La principal fortaleza de LogicGate Risk Cloud reside en su adaptabilidad y capacidad de configuración.
3. GRC de ServiceNow
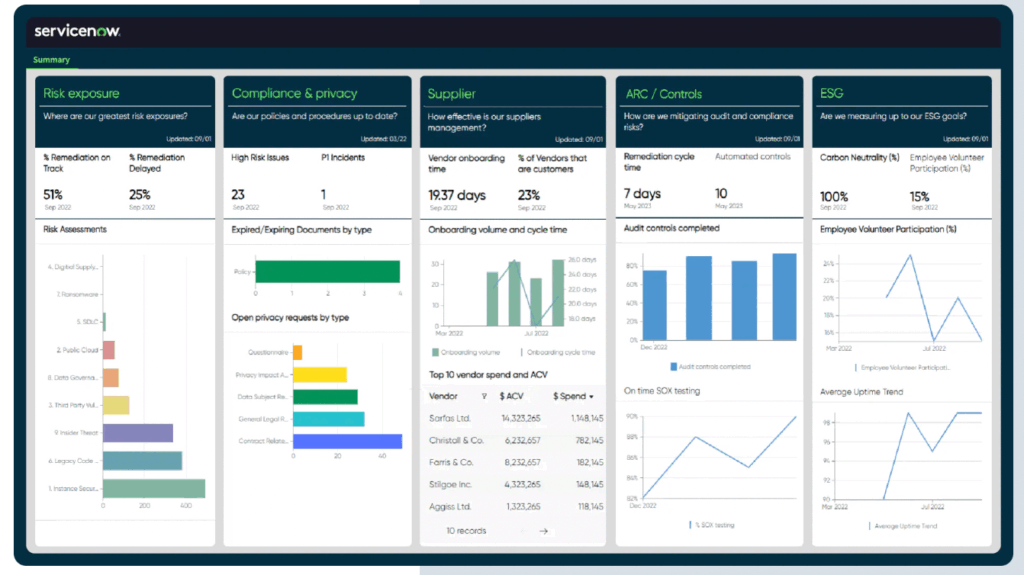
ServiceNow GRC promete un enfoque integrado para la gestión de riesgos y la resiliencia operativa. Reúne a los equipos de negocio, TI y seguridad para supervisar los riesgos, automatizar los flujos de trabajo y desarrollar la resiliencia operativa en toda la empresa.
Sus características principales incluyen:
- Gestión integrada de riesgos mediante la consolidación de los procesos de riesgo y cumplimiento, que antes estaban aislados, en una única plataforma.
- Gestión y automatización de ciclos de vida completos de las pólizas, junto con capacidades de monitorización.
- Análisis del impacto en el negocio, planificación de la continuidad y gestión de la resiliencia operativa para garantizar la continuidad general del negocio.
- Ofrece gobernanza de la privacidad de los datos mediante evaluaciones de impacto en la privacidad y pruebas de control automatizadas.
ServiceNow GRC transforma los procesos aislados en flujos de trabajo conectados que se adaptan al crecimiento del negocio.
4. Flujo métrico

MetricStream es una plataforma GRC de TI consolidada, conocida por su amplia cobertura GRC en materia de riesgos, cumplimiento normativo y ciberseguridad.
La plataforma MetricStream ofrece las siguientes características:
- Ofrece a los equipos y a las partes interesadas una visibilidad integral de su entorno de gobernanza.
- Incorpora la automatización a la gestión del cambio normativo mediante alertas basadas en IA y análisis prospectivo.
- Utiliza la cuantificación de riesgos para capturar la exposición al riesgo de TI y de la empresa en términos financieros.
- Ofrece marcos ESG como GRI, TCFD y SASB para organizaciones que buscan alcanzar objetivos de crecimiento de forma sostenible.
MetricStream destaca por su cobertura integral y escalabilidad. Sin embargo, su complejidad y el alcance de su implementación lo hacen ideal para organizaciones con equipos GRC bien establecidos.
5. una confianza
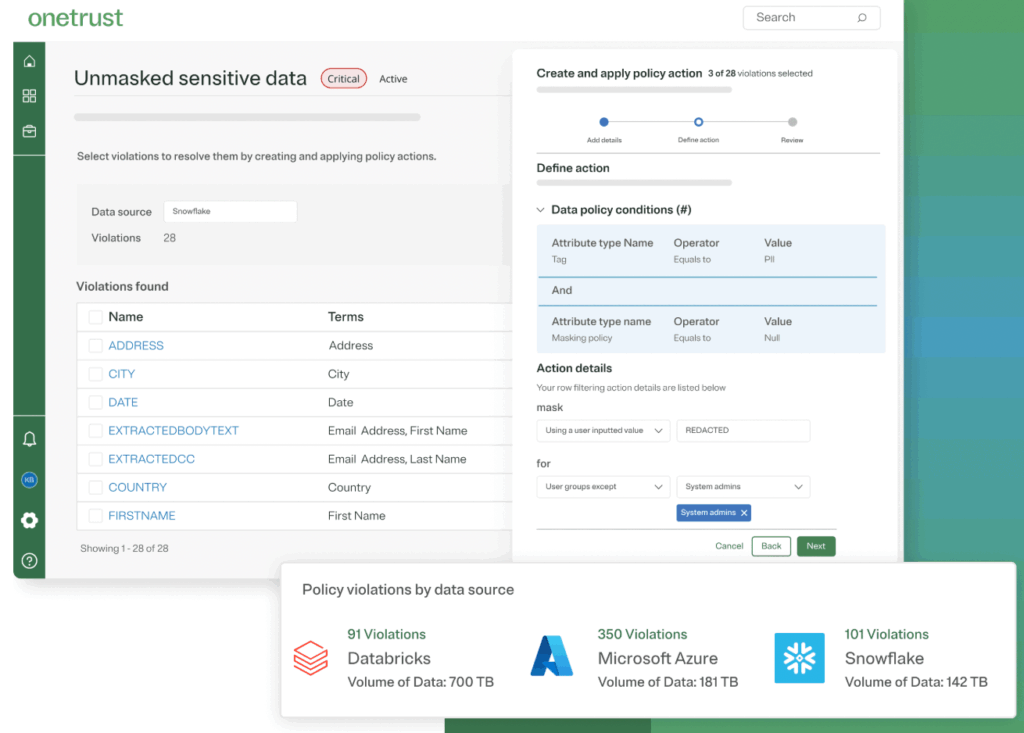
OneTrust se centra en la seguridad y la gestión responsable de los datos. Se posiciona como una plataforma que ofrece una visión general exhaustiva de los riesgos de privacidad, las relaciones con terceros y la resiliencia operativa.
Esto es lo que OneTrust ofrece como parte de su conjunto de funciones:
- Un modelo de datos compartido que conecta los flujos de trabajo de privacidad, riesgo, seguridad y gobernanza, donde los equipos pueden colaborar fácilmente.
- Centralización de datos interfuncional que abarca análisis exhaustivos de la confianza y comparativas con el sector.
- Motor de cumplimiento automatizado con flujos de trabajo sin código para eliminar tareas redundantes y simplificar el cumplimiento normativo.
- Detectar, identificar, gestionar y mitigar los riesgos tanto internos como externos.
OneTrust destaca por su capacidad para obtener información valiosa sobre el uso de datos, la postura de riesgo de los proveedores y el cumplimiento de las políticas, lo que ayuda a las organizaciones a generar confianza tanto con los clientes como con las partes interesadas.
6. DINAMICOS

Diligent se centra en integrar todas sus actividades de GRC (Gobierno, Riesgo y Cumplimiento) y la gestión del consejo de administración en una única plataforma. Con una visión global del riesgo en toda la organización, Diligent proporciona información valiosa para la toma de decisiones.
Esto es lo que ofrece Diligent en términos de características:
- Unifica la gestión del consejo de administración, la gestión de riesgos, la auditoría y las funciones ESG en una plataforma integrada.
- Proporciona paneles de control listos para presentar a las partes interesadas, lo que simplifica la supervisión e impulsa debates informados.
- La monitorización continua y la generación de informes con un solo clic hacen que la gestión de riesgos sea rápida y sencilla.
- Ofrece datos exclusivos sobre tendencias de los accionistas, exposición al cambio climático y parámetros de referencia en materia de gobernanza.
Diligent es una de las herramientas de GRC de TI que conecta el GRC operativo con la toma de decisiones ejecutivas. Esto la hace ideal para organizaciones que buscan alinear la visibilidad del consejo con la gestión de riesgos diaria.
Casos de uso de herramientas GRC de TI
Cada equipo tiene necesidades únicas de GRC (Gobierno, Riesgo y Cumplimiento) según su tamaño, exposición regulatoria y nivel de madurez. Siempre es útil tener claridad sobre los casos de uso que estas herramientas de GRC de TI pueden abordar para su negocio.
Empresas
Para las empresas, el mayor desafío reside en el enfoque tan disperso de GRC (Gobierno, Riesgo y Cumplimiento). La documentación se encuentra dispersa en diferentes herramientas, los datos de riesgo están aislados en distintos equipos y el cumplimiento normativo también está fragmentado.
Las herramientas de GRC de TI integran todos estos elementos en un único sistema automatizado. Mapean los controles superpuestos entre diferentes marcos de trabajo, automatizan la recopilación de evidencia y supervisan continuamente la exposición al riesgo. Los sistemas GRC empresariales simplifican y agilizan las iniciativas de GRC en toda la organización. Así, lo que antes requería trimestres de coordinación manual, ahora se realiza de forma consistente gracias a la automatización.
Empresas emergentes de SaaS
Para las startups SaaS de rápido crecimiento, el cumplimiento normativo es un factor clave. Impulsa el negocio y genera confianza entre socios, clientes y demás partes interesadas. La mayoría de las empresas exigen la certificación ISO 27001 o SOC 2 antes de firmar contratos. Sin embargo, los equipos más nuevos no pueden permitirse el lujo de desviar recursos del crecimiento del negocio.
Las herramientas de GRC de TI solucionan este problema al automatizar todo el ciclo de vida de las políticas y la implementación de marcos de cumplimiento. Automatizan el mapeo de políticas, el seguimiento de la propiedad de los controles y la recopilación de evidencia directamente desde la infraestructura en la nube. Esto ayuda a las startups a estar preparadas para auditorías en cuestión de semanas y les brinda la credibilidad esencial para cerrar acuerdos y generar confianza entre los inversores.
Industria de la salud y las tecnologías financieras (Fintech)
En sectores como la sanidad y las fintech, la privacidad de los datos es primordial. Por ello, es fundamental cumplir con los marcos de cumplimiento y las normativas como HIPAA, PCI DSS y GDPR. El incumplimiento puede acarrear multas o sanciones legales.
Las herramientas de GRC de TI supervisan continuamente los controles, detectan desviaciones y mantienen registros de auditoría de forma automática. Proporcionan a los equipos de cumplimiento y seguridad una plataforma para identificar problemas antes de que se conviertan en infracciones. Las herramientas de gobernanza, riesgo y cumplimiento basadas en la automatización están diseñadas para garantizar que cada flujo de trabajo cumpla con las obligaciones de privacidad de datos.
negocios globales
El desafío adicional para las empresas multinacionales radica en la fragmentación de los requisitos regulatorios. Lo que cumple con la normativa en un país puede infringir las leyes y normas regulatorias en otro.
Las herramientas GRC (Gobierno, Riesgo y Cumplimiento) adaptan los marcos locales a los estándares globales. Esto generalmente implica consolidar los informes de auditoría y proporcionar a la dirección una visión única y transparente del nivel de cumplimiento a nivel mundial.
Beneficios del uso de herramientas GRC de TI
Una sólida herramienta de GRC (Gobierno, Riesgo y Cumplimiento) de TI constituye una sólida defensa para empresas de todos los tamaños. Al integrar la gobernanza, el riesgo y el cumplimiento en un solo sistema, los equipos están en una posición ideal para incorporar la seguridad a la actividad diaria.
La implementación de herramientas GRC de TI conlleva múltiples beneficios, tales como:
Visibilidad centralizada de los riesgos y los controles.
Al integrar los controles, los riesgos y los marcos de cumplimiento en una sola plataforma, las herramientas GRC eliminan la fragmentación y la complejidad. Esto permite que su equipo obtenga una visión única y precisa de su situación de cumplimiento. De esta manera, se garantiza que la toma de decisiones se base en hechos, no en suposiciones.
Flujos de trabajo automatizados para la recopilación de pruebas y el cumplimiento normativo.
La automatización de la recopilación de pruebas y el mapeo de controles elimina las tareas manuales repetitivas que ralentizan a los equipos. Las herramientas de GRC de TI permiten escalar la seguridad sin aumentar la plantilla. Esto permite ampliar los programas sin sobrecargar al equipo.
Reducción de la fatiga por auditoría y de la carga de trabajo manual.
Las auditorías ya no requieren semanas de preparación manual, seguimiento de versiones ni coordinación entre equipos. Las plataformas de GRC de TI almacenan y organizan la evidencia de auditoría mediante la automatización, lo que garantiza que cada control sea verificable y rastreable. Para cuando llega la temporada de auditorías, la preparación ya está integrada.
Tiempo de certificación más rápido
Obtener certificaciones como SOC 2, ISO 27001 y GDPR puede parecer un proceso complejo. La multiplicidad de controles, riesgos, herramientas de equipo y documentos genera una sensación de caos. Sin embargo, las herramientas de GRC de TI automatizadas simplifican el mapeo de controles, la recopilación de evidencia y la elaboración de informes.
Las herramientas GRC convierten los largos ciclos de auditoría en ciclos cortos y estructurados. sprintcon la ayuda de evidencia de auditoría generada automáticamente y flujos de trabajo de cumplimiento.
Monitoreo continuo de la postura de seguridad de TI
Las herramientas de GRC de TI ayudan a los equipos a desarrollar una postura de seguridad proactiva en lugar de reactiva. Con alertas en tiempo real y comprobaciones de control automatizadas, estas herramientas detectan desviaciones antes de que se produzcan incidentes. Funciones como la monitorización continua de controles ayudan a detectar automáticamente cambios de configuración, deficiencias en los controles e incumplimientos.
Cree una base sólida y fácil de auditar para sus operaciones de GRC de TI: Obtenga más información.
Desafíos comunes sin herramientas de GRC de TI
Gestionar manualmente las iniciativas de GRC puede funcionar en las primeras etapas. Pero a medida que las empresas crecen, las hojas de cálculo, los correos electrónicos y la documentación dispersa empiezan a colapsar bajo el peso de nuevos marcos de trabajo, proveedores y auditorías.
Estos son algunos de los desafíos que las herramientas de GRC de TI le ayudan a resolver:
- Sistemas desconectados y seguimiento manual:
Los riesgos, documentos, controles y datos almacenados en diferentes herramientas o bandejas de entrada pueden aumentar la complejidad. La mayoría de los equipos terminarían perdiendo visibilidad sobre los distintos componentes de sus iniciativas de GRC, lo que debilitaría su postura de seguridad. Esto también dificulta demostrar la eficacia de los controles cuando más importa.
- Dificultad para ampliar los programas de cumplimiento:
Los procesos manuales pueden ser muy limitantes. Resulta difícil mantenerse al día con múltiples marcos de trabajo o equipos en crecimiento. Esto suele generar esfuerzos duplicados y documentación inconsistente. Como consecuencia, la función de cumplimiento se vuelve reactiva en lugar de estratégica.
- Falta de informes estandarizados para las auditorías:
Si cada equipo realiza el seguimiento del cumplimiento de forma diferente, la elaboración de informes implica una compleja conciliación manual en cada etapa. La falta de pruebas, los formatos contradictorios y los datos imposibles de rastrear convierten la auditoría en un proceso costoso y prolongado.
- Gestión ineficiente del riesgo de los proveedores:
La visibilidad limitada de los riesgos de terceros puede comprometer la seguridad de los datos o el cumplimiento normativo. Sin evaluaciones automatizadas y una monitorización continua, la gestión de riesgos de terceros seguirá siendo un punto ciego.
Cómo elegir la herramienta GRC de TI adecuada?
Encontrar el mejor software GRC de TI en un mercado saturado puede resultar abrumador. Pero aquí tienes una lista de verificación de aspectos a tener en cuenta al evaluar las diferentes opciones:
- Defina sus marcos y necesidades de cumplimiento
Antes de comparar herramientas, identifique las normas y regulaciones que realmente necesita cumplir, como ISO 27001, SOC 2, HIPAA, GDPR, etc. Es fundamental definir sus prioridades a corto plazo y su plan de cumplimiento a largo plazo. Las mejores herramientas le permitirán comenzar con un sistema básico y ampliarlo a otros marcos de cumplimiento sin tener que empezar de cero. Le permitirán vincular los controles superpuestos con los diferentes marcos de cumplimiento.
- Evaluar la automatización y las integraciones.
La automatización y la integración no son solo un conjunto de funciones sofisticadas que se añaden a la plataforma GRC. Aportan la comodidad necesaria y eliminan las complejidades asociadas al trabajo manual.
Las herramientas que se integran con tu infraestructura tecnológica actual, como Jira, AWS, Slack, Okta y Google Workspace, pueden recopilar automáticamente información, realizar un seguimiento de los cambios de configuración y alertarte sobre desviaciones en los controles. Esto reduce los errores humanos y garantiza un cumplimiento continuo, en lugar de depender de eventos puntuales.
- Garantizar la escalabilidad para la gobernanza a nivel empresarial.
Una buena plataforma GRC crece contigo. Idealmente, debería brindar soporte a programas de cumplimiento tempranos y modelos de gobernanza de nivel empresarial. Gestionar múltiples marcos de trabajo y unidades de negocio se vuelve difícil sin una plataforma GRC de TI.
Busque una herramienta que pueda gestionar múltiples marcos de trabajo, entidades y equipos distribuidos sin perder el control. La escalabilidad va más allá del tamaño y abarca también la evolución de la madurez de la gobernanza a lo largo del tiempo.
- Evaluar las capacidades de presentación de informes y de preparación para auditorías.
Las herramientas de GRC de TI deben integrar la preparación para auditorías en las operaciones diarias, en lugar de obligarlas a realizar auditorías de última hora. Busque funcionalidades como controles preconfigurados, paneles de control en tiempo real e informes listos para auditoría. Estas características ayudan a ahorrar semanas de idas y venidas.
- Revisar el soporte al cliente y el tiempo de implementación.
Una herramienta potente no está completa sin una sólida incorporación y un soporte eficaz. Priorice las soluciones que incluyan soporte para la implementación, la incorporación, la capacitación y la resolución de problemas en tiempo real. El socio adecuado no solo le venderá software, sino que también le ayudará a implementar y poner en marcha GRC de una manera que se adapte a los flujos de trabajo de su equipo.
Cómo Sprinto simplifica el GRC de TI
Sprinto Simplifica la gobernanza, el riesgo y el cumplimiento normativo al convertir programas manuales complejos en sistemas automatizados y listos para auditorías. Diseñado para empresas modernas que operan en la nube, ayuda a su equipo a mantener el cumplimiento normativo de forma continua, reducir el trabajo manual y agilizar las auditorías.
Esto es lo que SprintoLa plataforma GRC de TI ofrece:
- Controles preconfigurados adaptados a más de 20 marcos de trabajo como SOC 2, ISO/27001 y HIPAA.
- Supervisión continua del cumplimiento que detecta desviaciones en los controles y riesgos en tiempo real.
- Gestión de proveedores e incidentes integrada para mantener la seguridad en todo su ecosistema.
- Recopilación automatizada de pruebas y paneles de control para una preparación inmediata para auditorías.
- Integraciones perfectas con más de 200 herramientas, incluyendo AWS, Jira, Okta y Slack.
Por ejemplo, Anaconda, una plataforma de IA líder a nivel mundial, comenzó a utilizar Sprinto para optimizar el cumplimiento de la norma ISO 27001. Con la validación de controles automatizada y el seguimiento de riesgos, eliminaron la supervisión manual y mejoraron los tiempos de respuesta de las auditorías. Con SprintoSu equipo podría pasar de la gestión del control táctico a la supervisión del riesgo estratégico, y además con un 50 % menos de esfuerzo humano.
Listo para ver como Sprinto ¿Puede simplificar y ampliar su programa GRC de TI? Reserve una demostración hoy.
Conclusión sobre las herramientas de GRC de TI
Las herramientas de GRC (Gobierno, Riesgo y Cumplimiento) de TI se han convertido en la columna vertebral de las operaciones modernas de seguridad y cumplimiento. Al unificar la gobernanza, el riesgo y el cumplimiento en una sola plataforma, brindan a las organizaciones la visibilidad y el control necesarios para gestionar el panorama actual de amenazas.
Lo que antes dependía de revisiones manuales, ahora funciona gracias a la automatización, la colaboración y la inteligencia en tiempo real. Y con plataformas como Sprinto, el cumplimiento se convierte en un proceso continuo y no solo en un evento único. Desde controles automatizados y recopilación de evidencia hasta monitoreo en todos los marcos, Sprinto Proporciona a los equipos todas las capacidades necesarias para estar preparados para las auditorías.
Agendar demo con nuestros expertos para ver cómo Sprinto Puede automatizar el cumplimiento normativo y la gestión de riesgos de TI desde el primer día.
Preguntas Frecuentes
¿Qué son las herramientas o el software GRC?
Las herramientas GRC son plataformas que ayudan a las organizaciones a gestionar las funciones de riesgo, gobernanza y cumplimiento en un solo lugar. Automatizan la gestión de políticas, la recopilación de pruebas, la evaluación de riesgos y la preparación de auditorías.
¿Cuáles son los cuatro módulos de GRC?
Los cuatro módulos principales de GRC incluyen la gestión de riesgos, la gestión del cumplimiento normativo, la gestión de políticas y la gestión de auditorías.
¿Quién necesita herramientas GRC de TI?
Las herramientas de GRC de TI satisfacen las necesidades de equipos diversos, desde startups SaaS que buscan certificaciones ISO 27001 o SOC 2 hasta empresas que gestionan múltiples marcos de trabajo. También son útiles para sectores regulados como la sanidad, las fintech y los seguros.

Autor
Srikar Sai
Como especialista sénior en marketing de contenidos en SprintoSrikar Sai cree que el buen contenido debería ser digno de guardar en favoritos por defecto. Escribe sobre ciberseguridad y GRC, con el objetivo de generar un impacto con cada artículo. Además, es auditor líder certificado según la norma ISO 27001.Vaya más allá de la superficie y descubra los aspectos clave sobre gobernanza, riesgo y cumplimiento que realmente importan.


Gana premios digitales por tu éxito en la sala de juntas.



Explora más









Investigaciones y análisis seleccionados para ayudarte a ganarte un lugar en la mesa.


