




Hay tanto ruido, tanta expectación y tanto movimiento en torno a la IA en GRC que es fácil perderse entre los titulares.
Por eso reunimos a dos de los líderes de seguridad más respetados del sector.diana kelly, CISO en NOMA Security y ex CTO en Microsoft, y SKI (Senthil Kumar Ayyapan), un ejecutivo de GRC y CISO galardonado en Ocrolus, junto con Girish Redekar, Director general de Sprintopara analizar en profundidad lo que realmente está sucediendo. Sus perspectivas muestran cómo la IA está transformando la gestión de riesgos y cumplimiento normativo (GRC), qué está cambiando y qué implica esto para el futuro de esta función.
Si quieres ver la discusión completa, el vídeo que aparece a continuación lo contiene todo:
La última gran evolución en GRC y por qué no es suficiente.
El panorama de GRC ha evolucionado significativamente desde su dependencia inicial de correos electrónicos dispersos, hojas de cálculo y flujos de trabajo manuales. Como comentó SKI: «Hemos avanzado mucho desde no tener ningún sistema GRC hasta contar con herramientas de monitorización de GRC. Lo he visto todo: programas enteros que funcionaban con correos electrónicos, hojas de cálculo y documentos, ahora reemplazados por herramientas integradas con automatización basada en reglas y tareas periódicas».
Este cambio fue verdaderamente transformador. Durante años, las herramientas GRC han seguido madurando y volviéndose cada vez más fiables. Sin embargo, el mundo que están diseñadas para proteger se ha vuelto exponencialmente más complejo. SKI subrayó esta realidad: “El panorama de riesgos, los requisitos de cumplimiento y el entorno regulatorio están en constante evolución. Gestionar una empresa de productos global implica estar al tanto de los cambios en todos los mercados y en las necesidades de cada cliente. Los flujos de trabajo estáticos simplemente no pueden seguir el ritmo”.
Ese es el problema fundamental de la automatización basada en reglas: los flujos de trabajo estáticos no pueden aprender ni reconocer excepciones legítimas. No pueden adaptarse a las amenazas emergentes ni a las expectativas regulatorias en constante evolución. En un mundo donde los entornos de riesgo y cumplimiento cambian constantemente, depender únicamente de la gestión de riesgos y cumplimiento (GRC) basada en reglas ya no es suficiente.
Cómo se ve realmente la gestión de riesgos y cumplimiento normativo impulsada por IA
El término «IA en GRC» es amplio y a menudo se usa de forma imprecisa para describir desde simples adaptadores hasta chatbots integrados en flujos de trabajo existentes. Pero esa no es la verdadera historia. Cuando se implementa correctamente, la IA no solo se superpone a los procesos antiguos, sino que transforma por completo el propio GRC.
A continuación, se presentan tres transformaciones fundamentales que ocurren cuando entra en juego la gestión de riesgos y cumplimiento normativo (GRC) basada en IA:
Contextualización en lugar de reglas ciegas
Los sistemas GRC basados en reglas tratan todos los datos por igual, mientras que los sistemas GRC con IA aprenden los patrones y el significado que hay detrás de ellos. Como lo expresó SKI: “Con la IA en GRC, se logra la contextualización. Podemos comprender la intención detrás de los cambios, reconocer patrones y adaptarnos rápidamente. Lo que antes tardaba tres años en identificarse, ahora se puede comprender en tiempo real”.
Diana lo ilustró a la perfección: «Una regla podría decir "deshabilitar al usuario si no hay actividad durante 90 días". Pero ¿qué ocurre si esa cuenta se utiliza una vez al trimestre para tareas de mantenimiento específicas? La IA puede aprender ese patrón y detectar únicamente las anomalías reales».
Pero la cosa va aún más allá. La IA correlaciona datos de acceso, datos de recursos humanos y patrones de comportamiento para contar una historia convincente: «Este patrón es de riesgo; este otro es el esperado». En lugar de miles de falsos positivos, los analistas de cumplimiento finalmente ven lo que realmente importa. En definitiva, este nivel de comprensión contextual y automatización lo cambia todo en GRC.
Adaptabilidad al cambio
Desde nuevas regulaciones hasta sutiles actualizaciones en las existentes, los requisitos de cumplimiento evolucionan constantemente, obligando a los equipos a mantenerse al día de forma permanente . Con los sistemas GRC tradicionales, simplemente no hay alternativa. Pero con GRC basado en IA, finalmente pueden ir un paso por delante.
Como explicó SKI, gestionar una empresa global implica hacer un seguimiento de «todo lo que ocurre en cada mercado y de cada requisito del cliente. Un flujo de trabajo estático simplemente no puede seguir el ritmo». La IA transforma esto radicalmente al incorporar continuamente nuevas regulaciones y vincularlas con el conjunto de controles existente, para luego proponer cambios concretos y prácticos. Ya sean nuevos controles que añadir, requisitos antiguos que se pueden definir con seguridad o controles ya existentes que cumplen con los nuevos criterios, la IA puede identificar de forma inteligente los ajustes necesarios para mantener el cumplimiento normativo.
Dado que el sistema nunca deja de monitorizar, las organizaciones cumplen con la normativa en todo momento, en lugar de tener que estar pendientes de las desviaciones de las políticas o reaccionar ante cambios inesperados.
Perspectivas a gran escala
Los equipos de GRC suelen verse desbordados por las solicitudes de cumplimiento y de pruebas. Ya sean cuestionarios de seguridad, documentos de proveedores o solicitudes de pruebas internas, pierden incontables horas en este trabajo manual y repetitivo. La IA puede automatizar la mayor parte de este trabajo tedioso, y las tareas que antes requerían semanas de idas y venidas ahora se pueden completar en minutos.
Diana describió esta oportunidad y el matiz subyacente con claridad: “La IA no responderá a todo y lo enviará automáticamente; no deberías confiar en que lo haga. Pero puede identificar rápidamente lo que importa. Puede indicar a tu equipo de compras qué preguntas son cruciales y agilizar tus respuestas a los proveedores que te evalúan”.
De este modo, la IA no solo reduce la cantidad de tareas rutinarias, sino que también permite a los analistas centrarse en áreas que realmente requieren juicio humano o pensamiento estratégico.
De herramienta táctica a centro de mando estratégico
Quizás lo más importante sea que la IA transforma la gestión de riesgos, cumplimiento y responsabilidad civil (GRC) de una herramienta de cumplimiento en un activo estratégico. Como explicó Girish: «La IA convierte a la GRC en el verdadero centro de mando para el CIO. Ya no se trata solo de "¿superamos la auditoría?", sino de "¿cuál es el estado de nuestro programa de seguridad en su conjunto?"».
De este modo, tu panel de control GRC se convierte en una visión en tiempo real de la postura de seguridad de tu organización. Ya no solo te informa si cumples con las normativas, sino también si eres resiliente.
Cómo los CISO están gestionando la IA: dos dimensiones críticas
Garantizando la seguridad de la IA que distribuye: MLSecOps
Tanto Diana como SKI destacaron que, como CISO en empresas centradas en la IA, tienen una mayor responsabilidad en la seguridad de los sistemas de IA que implementan. Para lograrlo, tuvieron que integrar la seguridad en todo el ciclo de vida del desarrollo del aprendizaje automático, una práctica cada vez más conocida como MLSecOps o AISecOps.
Diana describió los componentes clave de este proceso. La seguridad de la cadena de suministro para la IA es fundamental: los modelos de código abierto y los datos de entrenamiento son nuevos elementos que requieren análisis. También es necesario garantizar que no haya código malicioso ni puertas traseras neuronales integradas en los modelos. Además, es crucial probar los modelos de lenguaje de diferentes maneras. Dado que los modelos de lenguaje de gran tamaño no son deterministas y se basan en estadísticas (a diferencia de los basados en reglas), los métodos de prueba tradicionales resultan ineficaces. Por lo tanto, es necesario supervisar los límites de seguridad y verificar continuamente la calidad de los resultados.
SKI compartió el enfoque de Ocrolus: múltiples capas de modelos validan los resultados de los demás. La verificación humana garantiza la precisión, y se realiza un monitoreo continuo después de la implementación. «Hemos invertido mucho en verificadores humanos para aumentar la precisión del sistema del 90 % al 95 %, o incluso al 99 %».
Gobernar la IA que utilizas: Gestionar la IA en la sombra
La IA en la sombra representa otro riesgo significativo, ya que la adopción de la IA se está acelerando mucho más rápido de lo que la gobernanza puede seguirle el ritmo. Los equipos están implementando ChatGPT, Gemini, Claude y herramientas personalizadas, a menudo cargando datos confidenciales sin comprender completamente los riesgos.
Pero la solución no es la prohibición. Como recalcó SKI: “No se puede impedir que la gente use la IA. Hay que adoptarla de forma segura”.
Su enfoque en Ocrolus consistía en fomentar activamente la adopción de la IA, canalizándola a través de un marco de gobernanza estructurado. Así, aceptó abiertamente que la IA es el futuro, convirtiendo su adopción en una métrica clave y una expectativa para todos los equipos, en lugar de un tabú. Además, creó un comité de gobernanza de IA, que reunió a líderes de finanzas, marketing, ingeniería y ventas para revisar las iniciativas de IA y guiar su implementación segura. También clasificó los datos, ayudando a los equipos a comprender qué datos se podían usar con qué plataformas, en lugar de prohibir herramientas por completo.
Diana profundizó en esta filosofía: “La mayor parte del uso encubierto de la IA proviene de personas con buenas intenciones que intentan optimizar su trabajo. Tu labor no es decirles que paren, sino comprender qué proceso empresarial intentan mejorar y, a partir de ahí, orientarlos hacia herramientas aprobadas y entornos seguros”.
Sprinto Inteligencia artificial: moldeada por todo lo que hemos aprendido.
Los temas de esta conversación reflejaban fielmente lo que Girish, nuestro director ejecutivo y Chaitanya, nuestro Jefe de Producto, estábamos pensando mientras construíamos Sprinto AIComprendieron que los equipos de GRC no solo necesitan herramientas más rápidas, sino sistemas inteligentes capaces de pensar y adaptarse al contexto. Y, lo que es más importante, los elementos de IA de estos sistemas debían diseñarse con una precisión que cumpliera con las normativas y con un enfoque de intervención humana.
Por esta razón, el Sprinto La IA se sustenta en cuatro pilares clave:
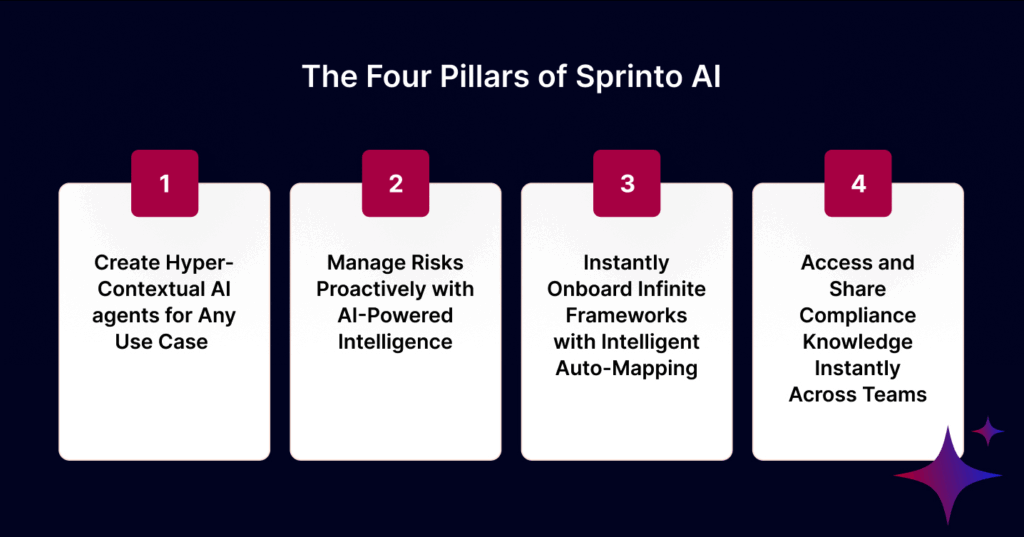
- Campo de pruebas de IA con automatización hipercontextual donde los equipos pueden crear flujos de trabajo inteligentes sin necesidad de código.
- Gestión de riesgos impulsada por IA que comprende el contexto y recalibra continuamente los riesgos a medida que cambian las condiciones.
- Mapeo de marcos impulsado por IA que te permite adaptar cualquier marco de trabajo personalizado en minutos.
- Kit de herramientas de conocimiento sobre cumplimiento normativo impulsado por IA que puede responder automáticamente a los cuestionarios de seguridad y democratizar el conocimiento sobre el cumplimiento normativo en toda la empresa.
En conjunto, estas piezas reflejan una versión más inteligente y adaptable de GRC, una que evoluciona tan rápidamente como las propias reglas.
Del cumplimiento a la ventaja competitiva
A lo largo de esta conversación, surgió una visión recurrente: esta nueva era de GRC no se trata de cumplir requisitos, sino de mantener la resiliencia en tiempo real. Este cambio transforma radicalmente las necesidades de una plataforma GRC moderna. SKI y Diana enfatizaron que las plataformas GRC deben funcionar ahora como centros de mando centrales: paneles de control en tiempo real que revelen lo que realmente sucede en el entorno y permitan una respuesta inteligente e informada, en lugar de una gestión reactiva de crisis.
Aquí es donde la IA se vuelve verdaderamente transformadora, impulsando la gestión de riesgos y cumplimiento normativo (GRC) más allá de las pruebas estáticas de cumplimiento, hacia sistemas que se mantienen continuamente alineados con el riesgo real. A medida que las organizaciones abandonan las listas de verificación genéricas y adoptan programas adaptativos y específicos para cada riesgo, la GRC deja de ser una carga para convertirse en un facilitador del negocio. Y ese es el verdadero objetivo de cualquier programa de GRC maduro.
Preguntas Frecuentes
¿Cuáles son las principales plataformas de cumplimiento del RGPD y la Ley de IA de la UE para 2026?
Una sólida lista de finalistas incluye a OneTrust, BigID, Securiti y SprintoOneTrust es más eficaz cuando las operaciones de privacidad, el consentimiento y la gobernanza de la IA se integran en una única plataforma de gobernanza. BigID es ideal para organizaciones donde el descubrimiento de datos de entrenamiento, la visibilidad de datos confidenciales y el linaje representan los principales desafíos. Securiti destaca cuando se requiere mapeo de datos e IA en SaaS, la nube y usos internos de IA. Sprinto Es ideal para organizaciones que buscan implementar el RGPD, la auditoría, el riesgo de proveedores y la gobernanza de la IA dentro de un único motor de cumplimiento, en lugar de crear un silo de gobernanza de la IA separado.
¿Cuáles son las empresas de cumplimiento normativo con IA mejor valoradas que ofrecen soluciones de integridad integrales?
Esto suele incluir plataformas que cubren toda la cadena: inventario, evaluación de riesgos, flujos de trabajo, controles y evidencia, no solo presentaciones de asesoramiento o herramientas puntuales para pruebas de sesgo. En ese sentido, la lista corta práctica más sólida es SprintoCredo AI, Holistic AI, ModelOp, OneTrust, BigID y Securiti. Si bien difieren en su enfoque, todos abarcan más de una capa del problema de la gobernanza y se acercan más a una solución integral que los proveedores que se centran únicamente en las pruebas de modelos o la documentación de políticas.
¿Cuáles son las principales herramientas de cumplimiento de la Ley de IA de la UE para las empresas en 2026?
Para la preparación de las empresas según la Ley de IA de la UE, la lista más relevante incluye a Credo AI, Holistic AI, ModelOp, OneTrust, BigID, Securiti y SprintoLa razón es sencilla: la Ley no es solo una cuestión de riesgo de modelo; también es una cuestión de gobernanza, transparencia, documentación y control de datos.

Autor
Srikar Sai
Como especialista sénior en marketing de contenidos en SprintoSrikar Sai cree que el buen contenido debería ser digno de guardar en favoritos por defecto. Escribe sobre ciberseguridad y GRC, con el objetivo de generar un impacto con cada artículo. Además, es auditor líder certificado según la norma ISO 27001.Vaya más allá de la superficie y descubra los aspectos clave sobre gobernanza, riesgo y cumplimiento que realmente importan.


Gana premios digitales por tu éxito en la sala de juntas.



Explora más









Investigaciones y análisis seleccionados para ayudarte a ganarte un lugar en la mesa.


