




TL, DR:
| TISAX es una certificación unificada para la industria automotriz que reemplaza los cuestionarios de seguridad individuales, lo que permite a las organizaciones demostrar su resiliencia a socios nuevos y existentes a través de una única evaluación estandarizada. |
| Existen dos tipos de participantes: participantes activos (organizaciones que se someten a la evaluación y comparten los resultados con sus socios) y participantes pasivos (empresas que solicitan a sus socios que demuestren su nivel de seguridad mediante la certificación TISAX). |
| El proceso de certificación consta de 3 pasos principales: navegar por el proceso de registro en el portal ENX, realizar una autoevaluación según los criterios TISAX y contratar a un proveedor de auditoría acreditado para validar los resultados. |
Los expertos del sector automotriz conocen bien el procedimiento: movilizar todos los recursos para responder a la avalancha de cuestionarios de seguridad que conlleva cada nueva alianza. Nadie se libra si los proveedores o los fabricantes de equipos originales venden sus productos en colaboración con otro grupo automotriz.
TISAX ofrece una certificación unificada para demostrar su resiliencia. La automatización de la recopilación de evidencias simplifica la preparación de la documentación de certificación. Elimina la complejidad de gestionar evaluaciones individuales, lo que se traduce en un comercio más ágil y fluido en el sector. Sin embargo, las evaluaciones de TISAX son exhaustivas e implican varios pasos, como la definición del alcance, la comprensión de los requisitos y los matices necesarios para la certificación por parte de terceros.
En este blog, te guiamos a través del manual del participante de TISAX, detallando todo lo que necesitas saber para obtener la certificación.
Entonces empecemos:
¿Quiénes son los participantes de TISAX?
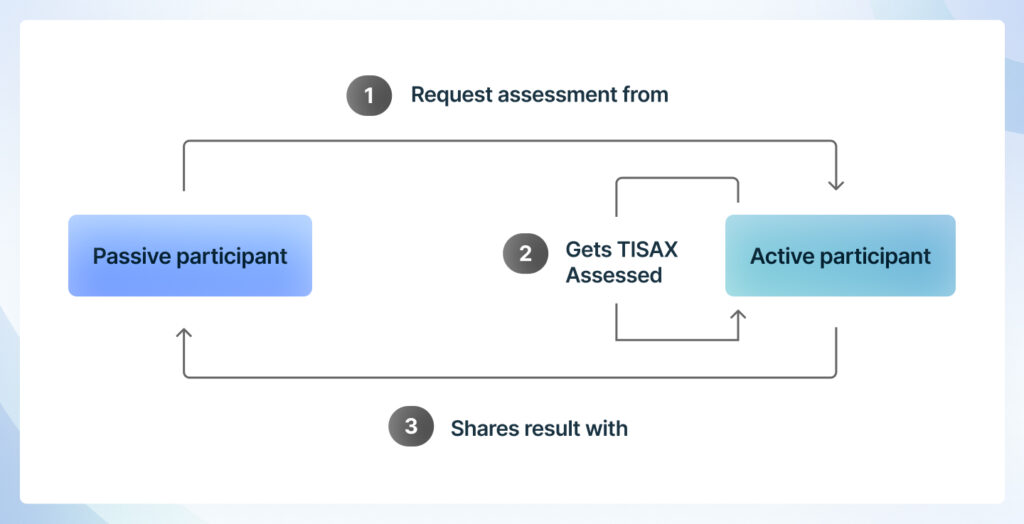
Un participante de TISAX es cualquier organización a la que el socio le haya solicitado o que se haya registrado voluntariamente para realizar la evaluación estandarizada de TISAX. Sin embargo, existen dos tipos de participantes: pasivos y activos.
- Los participantes activos son las organizaciones que evalúan y validan sus prácticas de resiliencia y seguridad de la información. Estas empresas optan por obtener la certificación TISAX en diferentes niveles, según la solicitud de sus socios o por decisión propia. Una vez certificadas, las organizaciones participantes activas pueden compartir los detalles de la evaluación con sus socios para generar confianza sin necesidad de completar formularios de evaluación individuales para cada uno.
- Los participantes pasivos son empresas que solicitan a una empresa asociada que demuestre su resiliencia, ya sea respondiendo a su cuestionario de seguridad o mediante una certificación estándar del sector, TISAX. Una certificación TISAX simplifica el proceso de verificación de la resiliencia tanto para la organización que solicita la prueba como para la que debe demostrarla. Un participante activo puede observar el proceso y los resultados de la auditoría.
Para mayor claridad, aquí les presentamos una infografía sobre quién asume el rol de participante activo y qué empresa se convierte en participante pasivo.
Manual del participante de TISAX simplificado: Los pasos clave del proceso de certificación
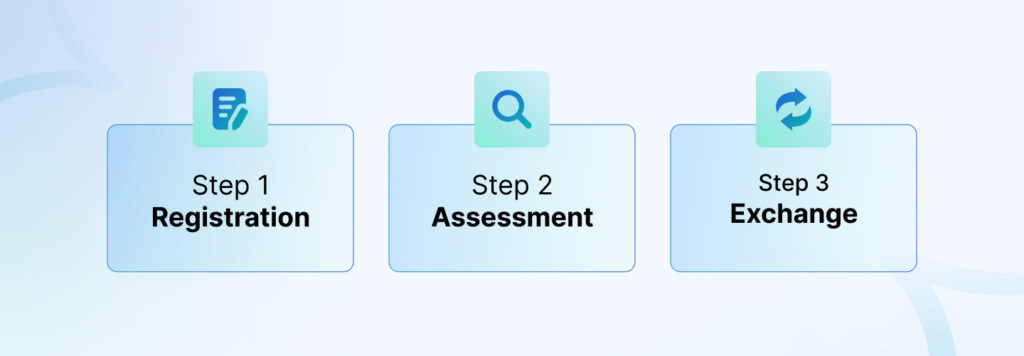
Para obtener la certificación TISAX, existen principalmente tres pasos: completar el proceso de registro, evaluar su seguridad y contactar al organismo auditor para validar su autoevaluación. Sin embargo, cada paso presenta muchos más matices, que abordaremos a continuación.
Registración de
El proceso de registro comienza con la inscripción en el portal ENX, donde se solicitan datos básicos sobre usted y su empresa. Según el manual del participante, esta es la información que se solicita durante el registro:
- Tus datos de contacto y facturación. Esto podría incluir la dirección de facturación de la oficina de tu empresa y el número de teléfono proporcionado por tu organización.
- El proceso de registro te llevará a la página de términos y condiciones. Es fundamental leerlos y aceptarlos antes de continuar con los siguientes pasos.
- Te preguntan sobre el alcance de tu evaluación de seguridad de la información.
Existen tres tipos de evaluaciones de seguridad de la información entre las que puede elegir. Hemos detallado todas ellas en la siguiente sección sobre el alcance de su evaluación.
Alcance
La definición del alcance consiste en delimitar el perímetro de la evaluación, lo que permite clasificarla en diferentes niveles. Generalmente, existen tres niveles: evaluación de seguridad de la información, objetivos del prototipo (si corresponde al proveedor) y protección de datos. Cada uno de estos niveles puede tener matices adicionales.
Además, es necesario especificar claramente qué unidades de negocio o sistemas de gestión de la seguridad de la información (SGSI) se incluirán en la evaluación. Por lo general, deben abarcarse las unidades y áreas de la organización que gestionan o gestionarán la información de los socios.
Al definir el alcance de la evaluación, puede optar por el enfoque de alcance estándar o bien por una evaluación personalizada.
- Estándar: El alcance estándar de la evaluación TISAX abarca un conjunto de criterios predefinidos, pero amplios, generalmente aplicables a toda la industria automotriz. Esto incluye la evaluación de los procesos de gestión de la información y la protección de datos personales, financieros y de propiedad intelectual, abarcando áreas como TI y otras funciones empresariales que manejan información confidencial. Por defecto, el alcance estándar incluye todas las ubicaciones físicas y proveedores externos asociados a su organización.
- Alcance personalizado: En ocasiones, sus socios del sector podrían requerir evaluaciones adicionales y adaptar mejor el proceso a sus necesidades o a las circunstancias de su organización. De este modo, se puede enfocar la atención en las áreas más importantes para la resiliencia de las operaciones comerciales y las alianzas.
Aquí te explicamos cómo puedes personalizar la evaluación según tus necesidades:
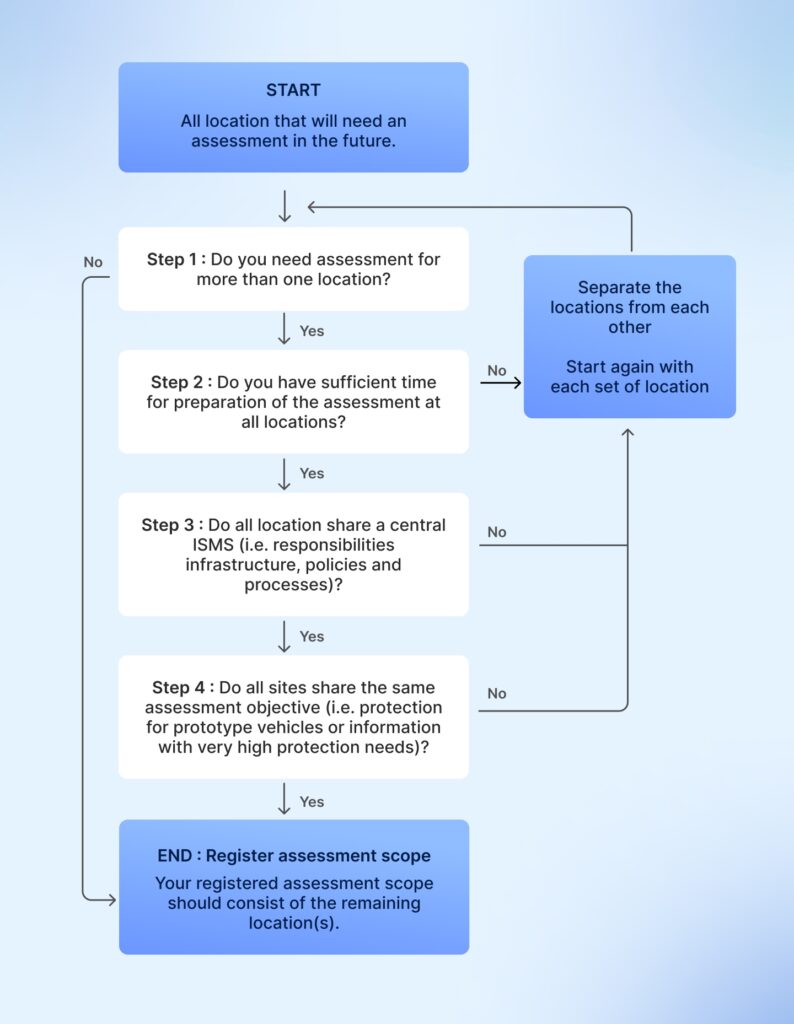
En resumen, puedes llegar a una conclusión respondiendo a estas preguntas:
- ¿Necesita una evaluación para más de una ubicación? Si no, deberá separar las ubicaciones y obtener una certificación nueva para cada una. Si la respuesta es sí, continúe.
- ¿Dispone de tiempo suficiente para preparar la evaluación en todas las ubicaciones? Si no, separe las ubicaciones. Si sí, continúe.
- ¿Todas las ubicaciones comparten el mismo objetivo de evaluación (es decir, protección de prototipos de vehículos o información con necesidades de protección muy elevadas)? Si no es así, separe las ubicaciones. Si la respuesta es afirmativa, continúe.
Auto evaluación
Una vez finalizada la fase de definición del alcance, se llega a la fase de autoevaluación. En esta fase, se auditarán internamente los activos y las unidades de negocio declaradas en el alcance y el evaluador validará el informe.
Sin embargo, el objetivo de la evaluación determinará el camino a seguir, y este dependerá del tipo de datos que planee manejar para su socio.
Por ejemplo, estos son los diferentes tipos de datos y niveles de evaluación que requieren:
evaluación de la seguridad de la información
| Tipo de evaluaciones | Nombre | Mareas Ideales para Lecciones |
| Seguridad de la información | Alta seguridad | Elija esta opción si necesita manejar datos que requieren alta protección pero no muy alta protección. |
| Muy alta seguridad | Seleccione esta opción si los datos que procesará y gestionará requieren una protección muy alta. | |
| Confidencial | Seleccione esta opción si la información requiere un nivel de seguridad muy alto y controles de acceso más estrictos, con acceso privilegiado limitado al usuario previsto. | |
| Estrictamente confidencial | Elija esta opción si maneja información que requiere protección de datos y estrictos controles de acceso para una alta confidencialidad. | |
| Alta disponibilidad | Seleccione esta opción si la información que maneja necesita estar altamente disponible para las partes interesadas previstas. | |
| Muy alta disponibilidad | Seleccione esta opción si la información que maneja debe estar disponible para todas las partes interesadas en tiempo real. | |
| Información del prototipo | Partes | Elige esta opción si solo trabajas con la creación de prototipos de piezas. |
| Vehículos prototipo | Seleccione esta opción si maneja información relativa a prototipos del vehículo completo. | |
| Vehículos de prueba | Seleccione esta opción si su organización también gestiona vehículos de prueba o si necesita información sobre ellos. | |
| Eventos prototipo | Seleccione esta opción si su organización solo maneja prototipos durante eventos, exposiciones, etc. | |
| Datos | Los datos personales | Protección de datos según el artículo 28 («Encargado del tratamiento») del Reglamento General de Protección de Datos (RGPD) europeo. |
| Datos especiales | Protección de datos de conformidad con el artículo 28 («Encargado del tratamiento») del Reglamento General de Protección de Datos (RGPD) europeo, con las categorías especiales de datos personales especificadas en el artículo 9 del RGPD. |
Pago de la cuota y registro en el portal ENX
La certificación TISAX tiene un costo para todas las empresas. El participante activo debe asumir el costo del proceso.
Dado que la evaluación varía en función de su nivel de evaluación y otros factores, la tarifa de la certificación también cambia dependiendo de la intensidad de la auditoría y la certificación.
En general, la certificación TISAX puede generar los siguientes costos:
- Cuota de inscripción: Las empresas suelen pagar entre 400 y 700 euros por la inscripción en ENX.
- Tarifa de evaluación: Este es el componente principal del desglose total. Para pequeñas y medianas empresas, la tarifa puede variar entre 5 y 15000 euros. Para grandes corporaciones, el precio puede ser personalizado según el tamaño; sin embargo, se estima que rondará los 15 euros o más.
- Cuota anual de etiquetado: Las empresas también deben abonar una cuota anual de etiquetado de entre 1,000 y 3,000 euros, dependiendo de su tamaño y otros factores.
Cómo prepararse para las evaluaciones TISAX
Autoevaluación detallada y análisis de deficiencias
Antes de la certificación formal de un auditor, es fundamental evaluar rigurosamente el cumplimiento de las directrices de seguridad alineadas con la norma ISO/IEC 27001. Esto le permitirá determinar el nivel de cumplimiento de su organización con respecto a los controles y las áreas que requieren mayor atención. Evalúe y revise las políticas cuando sea necesario y realice evaluaciones internas hasta alcanzar un alto nivel de cumplimiento con los requisitos.
Si ya cumple con la norma ISO/IEC 27001, lo más probable es que también obtenga una puntuación alta en las autoevaluaciones de TISAX.
Acelere su cumplimiento con la norma ISO 27001.
Involucre a su equipo
Prepare a su equipo para las próximas evaluaciones. Esto podría incluir recopilar evidencia de las partes interesadas y de departamentos como Recursos Humanos, Compras y Operaciones sobre el desempeño y la implementación de los controles de seguridad. Identifique las deficiencias y capacite al equipo en aspectos de seguridad de la información, definiendo claramente su rol y los requisitos para cumplir con los estándares de seguridad.
Realice auditorías y capacitaciones periódicas para ayudar a su equipo a comprender los requisitos para cumplir con TISAX.
Elija el socio de evaluación adecuado y realice una evaluación previa.
Consulte con un auditor acreditado por TISAX que comprenda las necesidades y el tamaño de organizaciones como la suya. Colabore con él para realizar una evaluación previa y simulacros antes de la evaluación final para la certificación. Esto le ayudará a medir su nivel de preparación. Una vez finalizado este proceso, puede autoevaluarse o trabajar con un auditor antes de presentar la certificación.
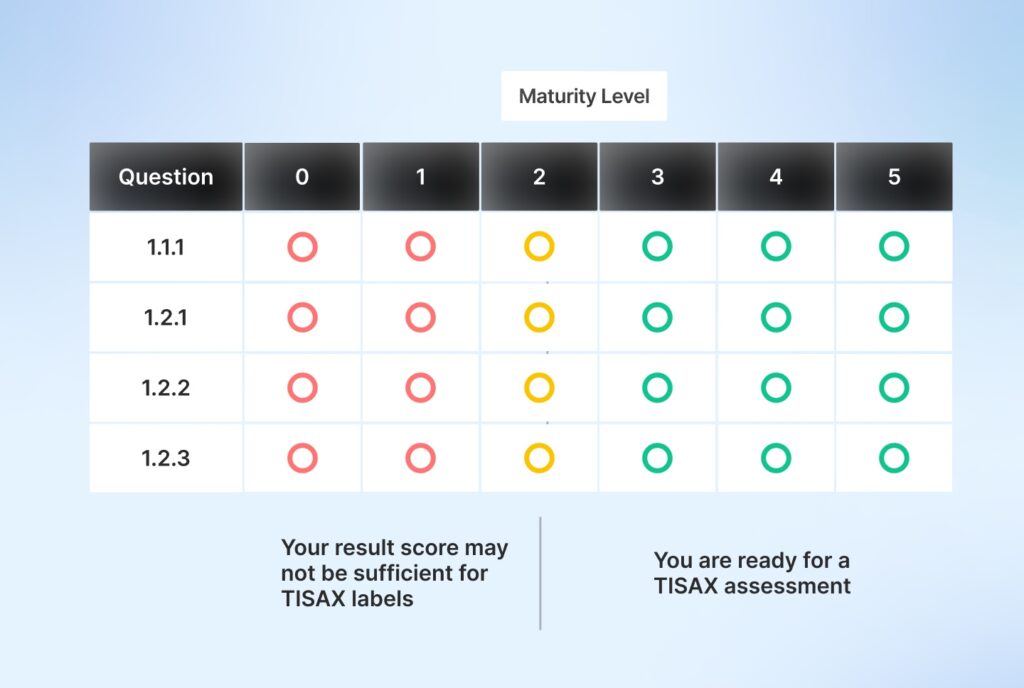
Una vez que tenga las puntuaciones correspondientes a todas las preguntas de las evaluaciones TISAX, podrá evaluar su nivel de preparación con una sencilla representación visual:
Obtenga la certificación TISAX
Una vez que usted y su consultor de auditoría se sientan seguros, pueden comenzar la evaluación TISAX. El proceso comienza con reuniones iniciales con usted y el auditor TISAX. El auditor validará su autoevaluación con los documentos, políticas y demás información que usted presente. Esto generalmente incluye inspecciones in situ, videoconferencias y entrevistas presenciales.
Tras esto, su evaluador le proporcionará los resultados y un informe de evaluación TISAX provisional. Podrá revisar su puntuación y ofrecer aclaraciones y comentarios adicionales si algo se ha malinterpretado.
Como informe final, su evaluador verificará si las inquietudes se resolvieron y le comunicará el informe final.
Prepara TISAX con Sprinto
Asigne automáticamente los criterios TISAX a los controles mediante SprintoLas integraciones receptivas de y supervisan continuamente estos controles para capturar evidencia lista para auditoría sin obstaculizar su ancho de banda crítico. SprintoLa biblioteca de controles integral y las políticas preconfiguradas de simplifican el cumplimiento al garantizar una amplia cobertura y eliminar la complejidad del seguimiento manual del cumplimiento. Con monitoreo continuo de controles y recopilación automatizada de evidencia, Sprinto Facilitamos tu proceso de preparación y certificación. Además, con la orientación de nuestros asesores expertos en cumplimiento normativo, estarás bien preparado para tu evaluación de certificación.
Desde definir procesos y políticas hasta lograr que todos los empleados cumplan con la normativa, cada uno debidamente capacitado, Sprinto Fue fundamental para nuestro éxito. La plataforma recopilaba todos los datos y yo solo tenía que categorizarlos: todo era muy sencillo.
Shreerang Gondegaonkar , director de tecnología, regalo
Consigue un compañero para tu cumplimiento
Preguntas frecuentes

Autor
Virgil
Virgil es un especialista en marketing en Sprinto Combina su perspicacia mediática con su experiencia en ciberseguridad para crear contenido que conecta de verdad con el público. Conocido por simplificar temas complejos de ciberseguridad y GRC (Gobierno, Riesgo y Cumplimiento), aporta profundidad técnica y un toque narrativo a su trabajo. Cuando no está escribiendo, probablemente esté explorando las últimas tendencias en ciberseguridad, debatiendo sobre geopolítica o relajándose con una buena taza de café.Vaya más allá de la superficie y descubra los aspectos clave sobre gobernanza, riesgo y cumplimiento que realmente importan.


Gana premios digitales por tu éxito en la sala de juntas.



Explora más









Investigaciones y análisis seleccionados para ayudarte a ganarte un lugar en la mesa.


