




TL, DR:
| La escala de phishing del NIST va más allá del seguimiento básico de la tasa de clics al introducir dimensiones de contexto y dificultad que califican las simulaciones de phishing en función de las señales técnicas, la complejidad de la ingeniería social y los niveles de concienciación de los empleados. |
| Una encuesta realizada a 1,400 organizaciones reveló que el 26% experimentó un aumento en los intentos de phishing durante el último año, y el 88% de ellas fueron víctimas de ransomware, lo que subraya la relación entre la vulnerabilidad al phishing y las graves consecuencias para las empresas. |
| Esta escala ayuda a los responsables de seguridad a identificar a qué tipos de ataques de phishing es más vulnerable su organización, dónde existen deficiencias en la formación y cómo crear simulaciones que generen información valiosa sobre el comportamiento en lugar de métricas superficiales. |
Tasa de incidentes del 82 %. Pérdidas de 10.3 millones de dólares. Aumento del 30 % en los intentos de phishing. ¿Hace falta decir más? El phishing es más frecuente y perjudicial de lo que pensamos. Sin embargo, nuestros intentos por frenarlo se limitan a capacitaciones puntuales y al seguimiento de indicadores superficiales para medir la resistencia al phishing.
Presentamos la escala de phishing del NIST: un enfoque sencillo pero eficaz para comprender por qué algunos empleados caen en ataques de phishing, por qué otros no, y cómo usted, como líder en seguridad, puede utilizar estos aprendizajes para crear mejores programas de capacitación, realizar un seguimiento de las métricas adecuadas para medir la resiliencia de toda la organización contra los ataques de phishing e implementar planes de acción eficaces para detener el phishing de raíz.
¿Qué es la escala de phishing del NIST?
A diferencia del enfoque rudimentario de "tasa de clics" que la mayoría de las organizaciones utilizan para medir el éxito de su capacitación en seguridad, la Escala Phish del NIST introduce dimensiones cruciales: el contexto y la dificultad. Ayuda a evaluar las simulaciones de phishing en función de factores como las señales técnicas, la ingeniería social y la realidad de los empleados. También ayuda a identificar correctamente a qué tipo de ataques de phishing es más vulnerable la organización y dónde se deben subsanar las deficiencias en la capacitación.
La forma en que la mayoría de las organizaciones miden la concienciación sobre el phishing es fundamentalmente errónea. Si su equipo de seguridad sigue centrándose en las bajas tasas de clics en lugar de obtener información valiosa sobre el comportamiento de los usuarios, está causando más daño que beneficio. La Escala de Phish del NIST es la llamada de atención que necesita el sector, y sin embargo, pocos la escuchan. Dejemos de lado las distracciones y analicemos por qué sus métricas de phishing necesitan una revolución."
Rachna Dutta, Consultora de Seguridad de la Información, Sprinto
¿Por qué es importante ahora la escala de detección de phishing del NIST?
Un estudio que encuestó a 1,400 organizaciones reveló que el 26 % experimentó un aumento en los intentos de phishing durante el último año, y el 88 % de esas organizaciones fueron víctimas de ransomware, lo que subraya la relación entre el phishing y las consecuencias críticas para el negocio. La adopción del cumplimiento con NIST CSF 2.0 proporciona un enfoque estructurado para reducir estos riesgos interconectados.
¿El denominador común? Un entrenamiento de phishing aislado. No todos los correos electrónicos de phishing son iguales. Algunos están ingeniosamente diseñados y adaptados a un grupo específico de personas, mientras que otros son genéricos y fáciles de detectar. Monitorear las tasas de éxito de las simulaciones sin probarlas contra técnicas complejas como la ingeniería social y las trampas contextuales que utilizan los ciberdelincuentes genera una falsa sensación de seguridad.
He aquí un ejemplo: un correo electrónico de phishing mal redactado y con errores ortográficos evidentes podría engañar solo a unos pocos usuarios. En cambio, un correo electrónico bien elaborado y contextualizado que imite una comunicación interna legítima podría despistar incluso a los empleados más conscientes de la seguridad. Si bien la tasa de clics podría ser la misma, las lecciones aprendidas serían muy diferentes.
La escala Phish no se trata solo de medir el rendimiento del usuario y contextualizarlo. Obliga a las organizaciones a plantearse preguntas más difíciles:
- ¿El correo electrónico fue realmente un desafío?
- ¿Los usuarios cayeron en la trampa debido a su sofisticación o a deficiencias en la capacitación?
- ¿Cómo influyen factores ambientales, como el momento oportuno o el estrés, en su proceso de toma de decisiones?
La ciencia de la escala de phishing del NIST
El phishing no es solo una vulnerabilidad, es un problema humano. Y, como todos los problemas humanos, tiene su origen en factores psicológicos. Cada clic en un enlace de phishing probablemente esté motivado por una combinación de sesgos cognitivos, niveles de estrés, desencadenantes emocionales y la tendencia a tomar decisiones precipitadas bajo presión.
No se trata tanto de un problema de inteligencia, sino más bien de los factores externos que influyen en las decisiones humanas.
¿Cuáles son, entonces, estos factores?
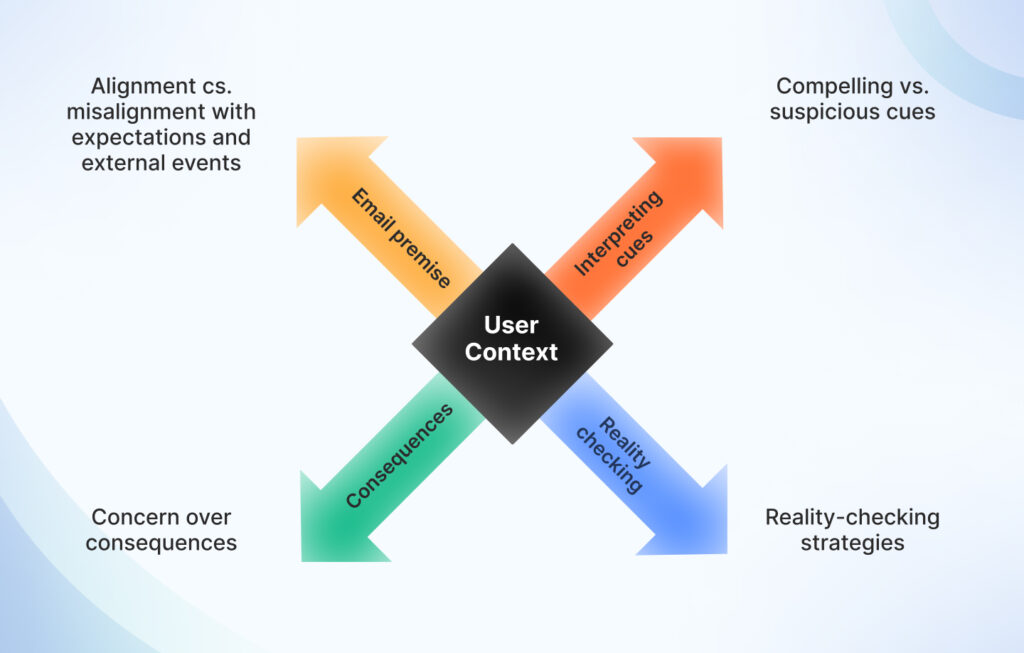
Estos factores se pueden dividir en cuatro categorías: alineación de premisas, legitimidad percibida, urgencia y diligencia.
Vamos a discutirlos en detalle:
1) Alineación de premisas
La alineación de premisas es una técnica que los ciberdelincuentes utilizan para explotar la rutina del destinatario, un proyecto reciente, un contacto de confianza o una tarea pendiente, con el fin de ganarse su confianza y bajar sus defensas. Al alinear el contexto del correo electrónico con señales familiares, imitan su realidad para parecer más legítimos y evitar sospechas. Esta táctica se basa en una característica humana común: confiar en lo que resulta familiar.
Por ejemplo, un ciberdelincuente ataca a un jefe de proyecto en una empresa constructora. El dominio del correo electrónico imita al de un proveedor y menciona el proyecto en el que el jefe de proyecto está trabajando o detalla la lista de artículos suministrados para el proyecto. A continuación, el ciberdelincuente plantea un problema urgente por la falta de pago y amenaza con retener la entrega del resto del material hasta que se efectúe el pago.
El contexto detallado y urgente del correo electrónico apunta directamente al jefe de proyecto. Lo obliga a actuar con rapidez, sin darle tiempo a confirmar la factura ni la legitimidad del remitente. El jefe de proyecto puede abrir un archivo de factura infectado adjunto al correo electrónico o iniciar un pago mediante el enlace.
2) Complejidad de Cueus
No todos los correos electrónicos de phishing son iguales. Algunos son más fáciles de detectar, y otros requieren una gran atención al detalle para observar incluso las anomalías más pequeñas.
Al analizar la anatomía de un correo electrónico de phishing, es fundamental que todos los profesionales, no solo el equipo de seguridad informática, comprendan y reaccionen ante las señales más sutiles que distinguen un mensaje genuino de un intento malicioso.
En un estudio realizado por investigadores del NIST, descubrieron que las personas que hacían clic en correos electrónicos de phishing y las que no lo hacían percibían las señales de manera diferente. Quienes no hicieron clic sospechaban incluso ante las más mínimas incongruencias. Por ejemplo, un correo electrónico que mencionaba un PDF adjunto, cuando el archivo adjunto real era un Docx.
3) Urgencia y consecuencias
En entornos profesionales, donde el desempeño laboral está estrechamente relacionado con la seguridad en el puesto, el temor a que una situación se agrave, a que se descubra un descuido o a recibir comentarios negativos puede motivar acciones específicas. Especialmente cuando estas acciones conllevan un tono autoritario.
Este tipo de ataques de phishing explotan una emoción básica: el miedo a las consecuencias.
Imagina recibir un correo electrónico que imita a tu jefe, preguntándote severamente por qué no has entregado un informe crucial al cliente. Omiten los detalles de tu error y dejan que descubras por ti mismo. El correo te sugiere que revises el informe que te faltó en el archivo adjunto o, peor aún, que les proporciones tus credenciales de acceso para verificar el trabajo que has realizado hasta el momento.
En este caso, el estafador no solo imita una dirección de correo electrónico, sino que también crea una situación que genera urgencia y ansiedad.
4) Diligencia
Los investigadores del NIST reconocen que las tácticas maliciosas podrían detenerse de inmediato si una persona recibe capacitación para evaluar la realidad de la situación. Tomemos el ejemplo anterior: si el receptor está seguro de que no se omitió ninguna tarea o recuerda que no se solicitaron tales informes, puede sortear la sensación de urgencia y verificar la información a través de canales más seguros y privados como Slack o Microsoft Teams.
Cómo aplicar la escala de phishing del NIST
Con estos aprendizajes, los responsables de seguridad pueden replantearse sus estrategias para diseñar mejores programas de formación contra el phishing, definir métricas más significativas para el seguimiento y comprender cómo se comporta su capacidad de respuesta ante los ataques de phishing.
Por ejemplo, si representaras gráficamente la dificultad de detección en el eje Y y las pistas en el eje X.
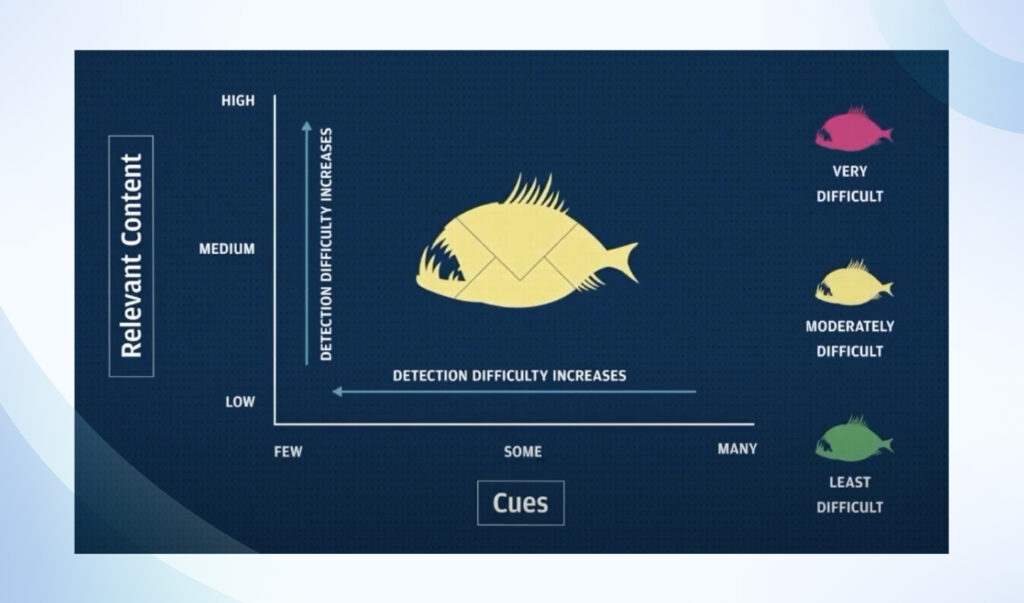
O bien, puedes modificarlo para incluir estímulos cognitivos como la urgencia, la autoridad y otros, utilizando una tabla para crear una matriz.
| Alineación de las premisas | Dificultad de detección | Complejidad de las señales | Dificultad de detección | Táctica cognitiva | Impulso de acción | Puntuación final |
| Imita un proceso de lugar de trabajo | Alto | Errores ortográficos y gramaticales. | Bajo | Miedo a las consecuencias | Alto | Media |
| Tiene relevancia en el ámbito laboral. | Media | Falta de datos del firmante | Alto | Pérdida de dinero/reputación | Alto | Alto |
| Se alinea con otras situaciones o eventos. | Alto | Saludo genérico | Media | Pérdida de la oferta de cupón | Bajo | Media |
Una vez que tenga la matriz, puede comenzar a crear mejores simulaciones de phishing mediante el seguimiento de:
1) Tasas de clics frente a puntuación de complejidad de phishing
Medir las tasas de clics en función de la complejidad de los ataques de phishing ayuda a determinar con precisión dónde falla su organización. Con esta información, puede adaptar sus programas de capacitación en phishing y realizar un seguimiento de su progreso, midiendo así su eficacia.
Por ejemplo, si las tasas de clics son altas en correos electrónicos con una premisa muy alineada pero con un bajo impulso a la acción, puedes adaptar tu formación para evaluar este tipo de correos electrónicos.
2) Pulsadores repetitivos
Identificar a los usuarios que hacen clic repetidamente puede ayudarle a centrar la atención en los empleados que necesitan formación adicional, fortaleciendo así el eslabón más débil de la cadena. Este enfoque específico no solo ayuda a reducir las vulnerabilidades, sino que también convierte a los eslabones débiles en campeones de la seguridad una vez que comprenden plenamente sus puntos de activación y puntos de fallo.
3) Identificar a los promotores de la seguridad
Identificar y empoderar a los líderes de seguridad dentro de una organización puede reforzar significativamente los programas de prevención de phishing, especialmente cuando los equipos de seguridad están sobrecargados de trabajo. Estos líderes actúan como representantes del equipo central de seguridad, extendiendo su alcance e influencia a toda la organización. Al aprovechar el conocimiento y la pasión de los empleados, las empresas pueden garantizar que la concienciación sobre seguridad y las mejores prácticas se promuevan continuamente en todos los niveles, incluso en áreas donde el equipo de seguridad no puede estar presente físicamente.
4) Gamificar la seguridad en todos los ámbitos
Estas métricas también pueden utilizarse para gamificar el buen comportamiento y las prácticas de seguridad sólidas en todos los ámbitos. Las organizaciones pueden implementar fácilmente un sistema de recompensas por niveles, realizar un seguimiento del progreso de los empleados y asignarles insignias a medida que avanzan para convertirse en referentes de seguridad.
Capacita a los equipos y mantén una postura de seguridad impecable con Sprinto
Herramientas de automatización del cumplimiento como Sprinto mejorar significativamente la capacidad de una organización para mantener una postura de seguridad sólida contra las amenazas a través de características como la monitorización continua del control y la implementación automatizada de la formación. Al automatizar la programación y la entrega de la formación de concienciación sobre el phishing, Sprinto garantiza que los empleados reciban regularmente formación actualizada, manteniendo un alto nivel de concienciación sobre seguridad y permitiendo que el personal reconozca mejor y responda a los intentos de phishing. Además, SprintoEl monitoreo continuo de los controles garantiza que las medidas de seguridad, como los filtros antiphishing, las pasarelas de correo electrónico y otros controles técnicos, funcionen correctamente de forma constante. Esta supervisión permanente ayuda a identificar y corregir rápidamente las desviaciones de la configuración de seguridad prevista, previniendo posibles brechas de seguridad y manteniendo sólidas las defensas de la organización contra sofisticados ataques de phishing.
Obtenga una visión en tiempo real del riesgo.
Preguntas frecuentes

Autor
Virgil
Virgil es un especialista en marketing en Sprinto Combina su perspicacia mediática con su experiencia en ciberseguridad para crear contenido que conecta de verdad con el público. Conocido por simplificar temas complejos de ciberseguridad y GRC (Gobierno, Riesgo y Cumplimiento), aporta profundidad técnica y un toque narrativo a su trabajo. Cuando no está escribiendo, probablemente esté explorando las últimas tendencias en ciberseguridad, debatiendo sobre geopolítica o relajándose con una buena taza de café.Vaya más allá de la superficie y descubra los aspectos clave sobre gobernanza, riesgo y cumplimiento que realmente importan.


Gana premios digitales por tu éxito en la sala de juntas.



Explora más









Investigaciones y análisis seleccionados para ayudarte a ganarte un lugar en la mesa.


