




TL; DR
| El Marco de Ciberseguridad del NIST (NIST CSF), desarrollado por el Instituto Nacional de Estándares y Tecnología (NIST), cuya misión es impulsar la innovación y la competitividad de Estados Unidos en la industria, proporciona un marco voluntario pero sistemático para la gestión de riesgos de ciberseguridad. |
| El despliegue eficaz del Marco de Ciberseguridad del NIST (NIST CSF) implica la aplicación adaptada de sus funciones principales, niveles de madurez y perfil a las especificidades de la organización, evitando la aplicación genérica para la gestión de riesgos y la alineación estratégica. |
| El error típico consiste en tratar el Marco de Ciberseguridad del NIST como una lista de verificación de cumplimiento estática en lugar de una metodología dinámica basada en riesgos que debe adaptarse y ajustarse continuamente al contexto particular de una organización y al entorno de amenazas en constante evolución. |
Según un estudio realizado en 2024, el costo promedio global de una filtración de datos fue de 4.88 millones de dólares , lo que justifica la necesidad de marcos de ciberseguridad robustos. El Marco de Ciberseguridad (CSF) del NIST proporciona un método sistemático para mitigar estos riesgos, ofreciendo directrices que ayudan a las organizaciones a proteger sus valiosos activos.
Si bien los controles de ciberseguridad del NIST ofrecen una base sólida en este ámbito, es posible que las empresas no sepan por dónde empezar, cómo se relacionan estos controles con evaluaciones de riesgos anteriores y qué deben hacer en la práctica para mejorar la integridad de los datos y los sistemas.
Además, existe el dilema entre el cumplimiento obligatorio y la adopción voluntaria. Este blog describe la estrategia de ciberseguridad, desde su concepción como mandato hasta su implementación como manual práctico para construir un mundo digital más seguro y mejor.

¿Qué son los controles del marco de ciberseguridad del NIST?
El Marco de ciberseguridad del NIST (CSF) es una colección voluntaria de estándares, directrices y mejores prácticas desarrolladas por el Instituto Nacional de Estándares y Tecnología (NIST) para ayudar a organizaciones de todos los tamaños y tipos a gestionar y reducir el riesgo de ciberseguridad.
Inicialmente, los controles de ciberseguridad del NIST se centraban en la infraestructura crítica, pero el CSF 2.0 amplía este enfoque a las organizaciones. Adopta una arquitectura de ciberseguridad multicapa que abarca seis funciones principales: Gobernar, Identificar, Proteger, Detectar, Responder y Recuperar.
Este marco ofrece un enfoque sistemático para fortalecer la protección de datos, implementar la ciberseguridad dentro de la gestión de riesgos empresariales, la gestión de riesgos de la cadena de suministro, la privacidad y la seguridad del IoT, y cumplir con los estándares globales.
Lista de controles CSF del NIST
Cuando hablamos de los controles del Marco de Ciberseguridad del NIST (CSF), es importante aclarar que este marco no proporciona una lista fija de controles prescriptivos. En cambio, describe un conjunto de funciones, categorías y subcategorías de alto nivel, que representan, en esencia, los resultados deseados en materia de ciberseguridad. Estos resultados están diseñados para guiar a las organizaciones en la gestión y reducción del riesgo de ciberseguridad.
El Marco de Seguridad Crítica (CSF) se organiza en torno a cinco funciones principales : Identificar, Proteger, Detectar, Responder y Recuperar , cada una de las cuales se divide en 23 categorías y 108 subcategorías . Si se busca un mapeo a nivel de control, las organizaciones suelen utilizar el CSF junto con catálogos de control como NIST 800-53 para derivar acciones específicas.
Desde el punto de vista de la seguridad, el marco NIST CSF está diseñado para ayudarle a gestionar los riesgos e identificar dónde se encuentran. Además, como factor clave para el negocio, si sus clientes operan en el sector de infraestructuras críticas, todos ellos tendrán ciertos requisitos relacionados con los estándares NIST.
Steve Siedeman, Director de Innovación de Prescient Security
Los buenos consejos suman. Obtén más información de las mentes más brillantes en GRC: únete ahora.
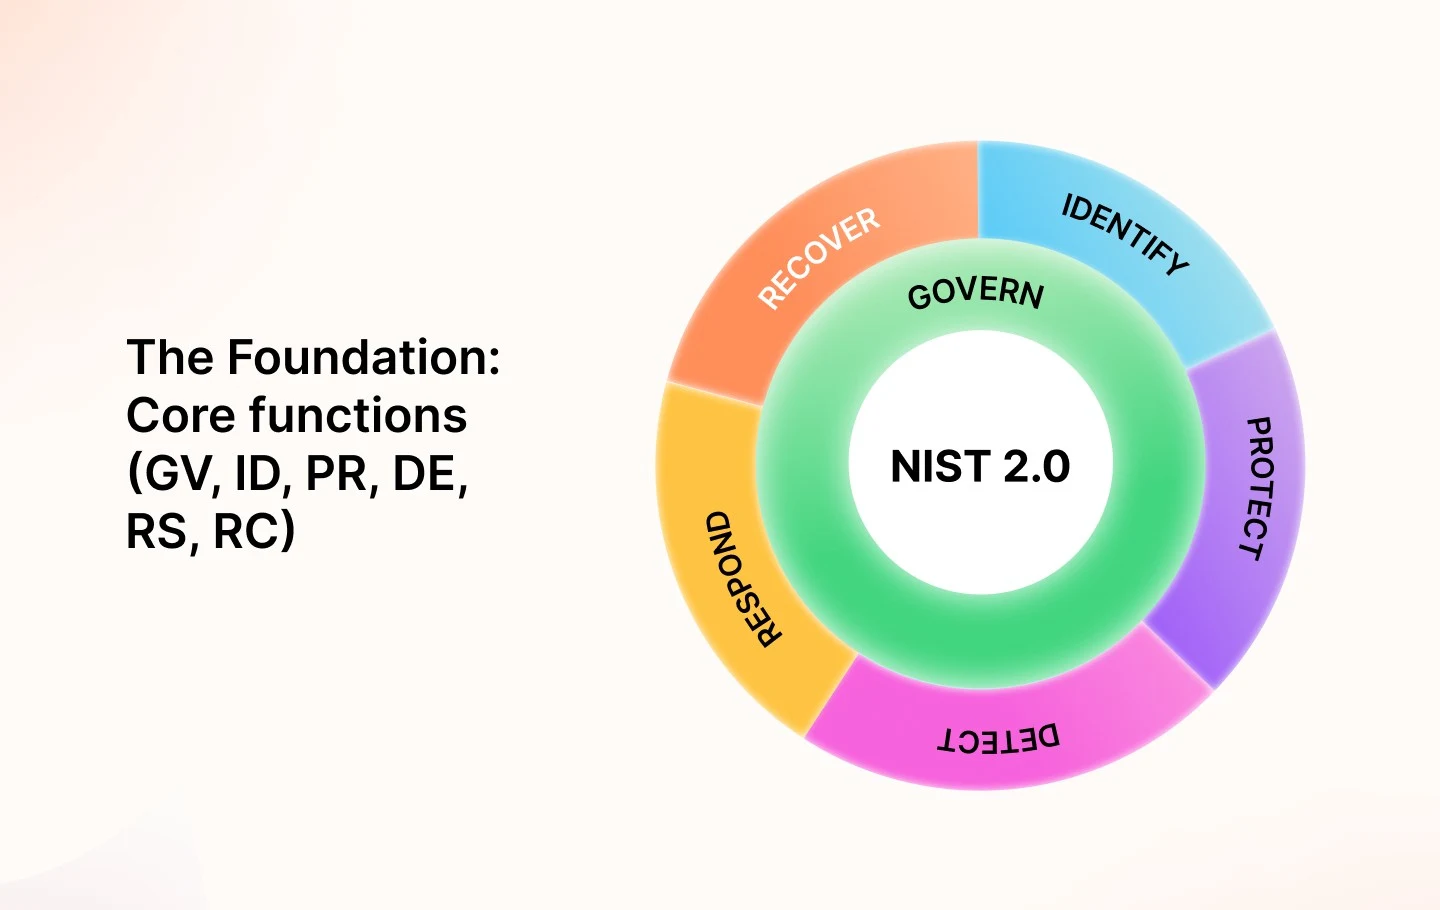
Aquí se presenta un resumen de cómo el Marco de Ciberseguridad NIST 2.0 organiza la ciberseguridad, una explicación detallada de la lista de controles del Marco de Ciberseguridad NIST, destacando la relación entre funciones, categorías, subcategorías y dónde se implementan los controles:
La Fundación: Funciones principales (GV, ID, PR, DE, RS, RC)
El Marco de Ciberseguridad (CSF) del NIST proporciona una buena base para la gestión de riesgos de ciberseguridad. Sus seis funciones principales —Gobernar (GV), Identificar (ID), Proteger (PR), Detectar (DE), Responder (RS) y Recuperar (RC)— se manifiestan como procesos de seguridad prácticos.
| Función | Categoría | Subcategoría |
| Gobernar (GV): Establecimiento de la supervisión estratégica La gobernanza establece las políticas de ciberseguridad de la organización y alinea la tolerancia al riesgo con la estrategia. Los roles, las políticas y el cumplimiento vinculan la ciberseguridad con la gestión de riesgos empresariales. | Contexto organizacional: La organización conoce la misión, las expectativas de las partes interesadas, las dependencias y los requisitos legales/contractuales que influyen en sus decisiones de gestión de riesgos de ciberseguridad. | GV.OC-01: Comprender la misión de la organización y cómo influye en la gestión del riesgo de ciberseguridad. GV.OC-02: Conocimientos y expectativas de las partes interesadas internas y externas en materia de ciberseguridad GV.OC-03: Gestión de los requisitos legales, reglamentarios y contractuales de ciberseguridad (incluidas las libertades civiles y la privacidad). GV.OC-04: Objetivos, capacidades y servicios críticos de los que dependen y se comunican las partes interesadas externas. GV.OC-05: Determinar y describir las dependencias de la organización con respecto a resultados, capacidades y servicios externos. |
| Estrategia de gestión de riesgos: La organización establece, comunica y utiliza sus prioridades, limitaciones y tolerancia al riesgo para orientar las decisiones sobre riesgos operativos. | GV. RM-01: Establecer y acordar objetivos de gestión de riesgos con las partes interesadas. GV. RM-02: Establecer, comunicar y revisar las declaraciones de tolerancia y apetito de riesgo. GV. RM-03: Alinear las actividades y los resultados de la gestión de riesgos de ciberseguridad con los procesos de gestión de riesgos empresariales. GV. RM-04: Establecer y comunicar una dirección estratégica para opciones de respuesta al riesgo adecuadas. GV. RM-05: Establecer líneas de comunicación para los riesgos de ciberseguridad en toda la organización, incluidos los riesgos de terceros y proveedores. GV. RM-06: Estandarización y comunicación del marco para el cálculo, la documentación, la categorización y la priorización de las amenazas a la ciberseguridad. GV. RM-07: Descubrimiento e integración de oportunidades estratégicas (riesgos positivos) en las evaluaciones de riesgos de ciberseguridad de las organizaciones. | |
| Funciones, responsabilidades y autoridades (GV. RR): La organización establece y comunica las funciones, responsabilidades y autoridades en materia de ciberseguridad para garantizar la rendición de cuentas y la mejora continua. | GV.RR-01: Establecer la responsabilidad y la rendición de cuentas del liderazgo organizacional en materia de riesgos de ciberseguridad y fomentar una cultura ética, de mejora continua y consciente de los riesgos. GV.RR-02: Definir, distribuir, comprender y ejecutar las funciones, responsabilidades y autoridades en materia de ciberseguridad. GV.RR-03: Asignación de recursos adecuados según la estrategia, las funciones, las responsabilidades y la política de riesgos de ciberseguridad. GV.RR-04: Integración de la ciberseguridad en las prácticas de recursos humanos | |
| Política (GV. PO): Establecer y hacer cumplir las normas de ciberseguridad. | GV.PO-01: Crear, informar y aplicar una política de gestión de riesgos de ciberseguridad basada en el contexto organizacional, la estrategia y las prioridades. GV.PO-02: Revisar, modificar, comunicar e implementar la política de gestión de riesgos de seguridad de la información para mitigar los cambios en los requisitos, las amenazas, la tecnología y la misión organizacional. | |
| Supervisión (GV.OV): Supervisión y mejora del programa de ciberseguridad | GV.OV-01: Examinar los resultados de la estrategia de gestión de riesgos de ciberseguridad para influir y modificar la estrategia y la dirección. GV.OV-02: Reestructuración y mejora del enfoque de gestión de riesgos de ciberseguridad para ofrecer requisitos organizativos y cobertura de riesgos. GV.OV-03: Evaluación y seguimiento del desempeño de la gestión de riesgos de ciberseguridad de la organización para determinar las modificaciones necesarias. | |
| Gestión de riesgos de ciberseguridad en la cadena de suministro (GV. SC): Gestión de riesgos en las relaciones con terceros | GV.SC-01: Establecer y acordar un programa, estrategia, objetivos, políticas y procesos de gestión de riesgos de la cadena de suministro de ciberseguridad. GV.SC-02: Establecer, comunicar y coordinar las funciones y responsabilidades de ciberseguridad de proveedores, clientes y socios, tanto interna como externamente. GV.SC-03: Integración de la gestión de riesgos de la cadena de suministro de ciberseguridad en los procesos de gestión, evaluación y mejora de riesgos de ciberseguridad y empresariales. GV.SC-04: Priorizar e identificar proveedores en función de su criticidad. GV.SC-05: Desarrollar, priorizar e incluir requisitos para abordar los riesgos de ciberseguridad de la cadena de suministro en los acuerdos y contratos. GV.SC-06: Realizar la planificación y la debida diligencia para prevenir riesgos antes de entablar relaciones formales con proveedores o terceros. GV.SC-07: Identificar, documentar, priorizar, evaluar, responder y monitorear los riesgos planteados por los proveedores y otros terceros durante la relación. GV.SC-08: Integración de proveedores relevantes y organizaciones de terceros en las actividades de planificación, respuesta y recuperación ante incidentes. GV.SC-09: Integración de los controles de seguridad de la cadena de suministro en los programas de ciberseguridad y gestión de riesgos empresariales, y gestión de su rendimiento a lo largo del ciclo de vida de los productos y servicios tecnológicos. GV.SC-10: Incluir consideraciones para las actividades al final de un acuerdo de asociación o de prestación de servicios en los planes de gestión de riesgos de la cadena de suministro de ciberseguridad. | |
| Identificar (ID): Mapeo de riesgos y activos La identificación de controles requiere un inventario de activos y una evaluación de riesgos para determinar las prioridades de las acciones de seguridad. Exige un profundo conocimiento del entorno empresarial y de las amenazas potenciales. | Gestión de activos (ID.AM): Identificación y gestión de activos críticos para el negocio (datos, hardware, etc.) en función de su importancia y riesgo. | ID.AM-01: Se mantienen los inventarios de hardware. ID.AM-02: Se mantienen inventarios de software, servicios y sistemas. ID.AM-03: Se mantienen representaciones de los flujos de datos y comunicación de red autorizados. ID.AM-04: Se mantienen inventarios de los servicios prestados por el proveedor. ID.AM-05: Los activos se priorizan en función de su clasificación, criticidad, recursos e impacto en la misión. ID.AM-07: Se mantienen inventarios de datos y metadatos asociados. ID.AM-08: Gestión de sistemas, hardware, software, servicios y datos a lo largo de su ciclo de vida. |
| Evaluación de riesgos (ID.RA): Comprensión de las amenazas de ciberseguridad para la organización. | ID.RA-01: Descubrimiento, confirmación y documentación de vulnerabilidades de activos ID.RA-02: Recepción de información de inteligencia sobre amenazas cibernéticas procedente de fuentes y grupos de intercambio de información. ID.RA-03: Detección y documentación de amenazas, internas y externas. ID.RA-04: Descubrimiento y documentación de posibles impactos de amenazas y probabilidades de explotación. ID.RA-05: Utilizar amenazas, vulnerabilidades, probabilidades e impactos para comprender el riesgo inherente y orientar la priorización de la respuesta al riesgo. ID.RA-06: Selección, priorización, planificación, seguimiento y comunicación de las respuestas ante riesgos. ID.RA-07: Administración, análisis del impacto del riesgo, registro y seguimiento de cambios y excepciones. ID.RA-08: Realización de procesos para recibir, analizar y responder a las divulgaciones de vulnerabilidades. ID.RA-09: Evaluación de la autenticidad e integridad del hardware y el software antes de su adquisición y uso. ID.RA-10: Evaluación de proveedores críticos antes de la adquisición | |
| Mejora (ID.IM): Identificación de oportunidades para mejorar la gestión del riesgo de ciberseguridad. | ID.IM-01: Reconocimiento de las mejoras a partir de las evaluaciones ID.IM-02: Identificación de mejoras derivadas de la capacitación y las pruebas de seguridad, incluidos los proveedores. ID.IM-03: Identificación de mejoras derivadas de la ejecución de procesos operativos. ID.IM-04: Desarrollo, mantenimiento y mejora de planes de respuesta a incidentes y otros planes de seguridad. | |
| Proteger (PR): Implementación de medidas preventivas Protect integra controles para reducir los riesgos, desde la administración de identidades, la capacitación y la seguridad de los datos hasta herramientas de defensa en los ámbitos técnico, físico y administrativo. | Gestión de identidades, autenticación y control de acceso (PR.AA): Control de acceso a los activos | PR.AA-01: Administración de servicios, identidades de hardware y credenciales de usuarios autorizados PR.AA-02: Verificación y vinculación de identidades basadas en el contexto de interacción con credenciales PR.AA-03: Verificación de usuarios, servicios y hardware PR.AA-04: Protección, envío y verificación de aserciones de identidad PR.AA-05: Definir, gestionar, hacer cumplir y auditar los permisos de acceso, los derechos y las autorizaciones, incluidos el principio de mínimo privilegio y la separación de funciones. PR.AA-06: Administrar, supervisar y hacer cumplir el acceso físico a los activos. |
| Sensibilización y formación (PR.AT): Formación de empleados en procedimientos de ciberseguridad | PR.AT-01: Concienciación y formación básica en ciberseguridad para todos los empleados. PR.AT-02: Proporcionar capacitación y concienciación específicas sobre ciberseguridad a personas que desempeñan funciones específicas. | |
| Seguridad de los datos (PR.DS): Preservar la confidencialidad, la integridad y la disponibilidad de los datos. | PR.DS-01: Protección de la confidencialidad, integridad y disponibilidad de los datos en reposo. PR.DS-02: Mantener la confidencialidad, la integridad y la disponibilidad de los datos en tránsito. PR.DS-10: Mantener los datos en uso confidenciales, disponibles y completos. PR.DS-11: Creación, protección, mantenimiento y autenticación de copias de seguridad de datos | |
| Seguridad de la plataforma (PR.PS): Protección de hardware, software y servicios. | PR.PS-01: Poner en práctica y hacer cumplir las medidas de gestión de la configuración PR.PS-02: Mantener, reemplazar y eliminar software sobre riesgos PR.PS-03: Mantenimiento, reemplazo y eliminación de hardware sobre riesgo PR.PS-04: Generación y acceso a registros de log para monitoreo continuo PR.PS-05: Prevención de la instalación y ejecución de software no autorizado PR.PS-06: Integración de prácticas de desarrollo de software seguro y evaluación de su eficacia. | |
| Resiliencia de la infraestructura tecnológica (PR.IR): Garantizar la resiliencia de la infraestructura tecnológica | PR.IR-01: Protección de redes y entornos contra el acceso y uso lógico no autorizado. PR.IR-02: Protección de los activos tecnológicos frente a las amenazas ambientales. PR.IR-03: Ejecución de mecanismos de resiliencia en condiciones normales y desfavorables. PR.IR-04: Poseer la capacidad de recursos adecuada para brindar disponibilidad | |
| Detectar (DE): Monitoreo sostenido de amenazasDetect se centra en la monitorización de la seguridad y el análisis de anomalías para detectar amenazas en tiempo real, lo que permite una seguridad inmediata. | Monitoreo Continuo (MCC): Monitorear regularmente los activos para detectar eventos adversos y negativos. | DE.CM-01: Monitoreo de servicios y redes tecnológicas DE.CM-02: Monitoreo del espacio físico DE.CM-03: Tecnología de monitoreo y actividad humana DE.CM-06: Monitoreo de las actividades y servicios de proveedores de servicios externos. DE.CM-09: Monitoreo del hardware, software y datos empleados en la informática. |
| Análisis de eventos adversos (DE.AE): Investigación de eventos para determinar si existe un incidente. | DE.AE-02: Investigación de posibles eventos adversos para comprender mejor la actividad relacionada. DE.AE-03: Correlación de información de múltiples fuentes DE.AE-04: Determinación del alcance y el efecto estimados de los eventos adversos DE.AE-06: Proporcionar datos de eventos adversos al personal y equipos autorizados. DE.AE-07: Incluir inteligencia sobre amenazas cibernéticas y otra información situacional en el análisis. DE.AE-08: Notificación de incidentes cuando los eventos adversos alcanzan criterios específicos | |
| Responder (RS): Acciones y mitigación de incidentesLa respuesta abarca la gestión de incidentes desde la planificación hasta las comunicaciones, el análisis y la mitigación, de modo que se pueda obtener una respuesta rápida y aprender de los incidentes. | Gestión de incidentes (RS.MA): Respuesta a los incidentes detectados | RS.MA-01: Ejecución del plan de respuesta a incidentes en coordinación con terceros pertinentes. RS.MA-02: Clasificación y verificación de informes de incidentes. RS.MA-03: Categorización y priorización de incidentes. RS.AN-04: Escalada o elevación de incidentes según sea necesario. RS.MA-05: Empleo de criterios para activar la recuperación de incidentes. |
| Análisis de incidentes (RS.AN): Análisis de incidentes | RS.AN-03: Realizar análisis para determinar la ocurrencia del incidente y su causa raíz. RS.AN-06: Registro de las acciones realizadas durante una investigación y preservación de su integridad. RS.AN-07: Recopilación y preservación de la integridad de los datos y metadatos de incidentes. RS.AN-08: Estimación y confirmación de la magnitud de un incidente. | |
| Informes y comunicación de respuesta a incidentes (RS.CO): Informes y comunicación de incidentes | RS.CO-02: Notificación de incidentes a las partes interesadas internas y externas RS.CO-03: Suministrar información a las partes interesadas internas y externas designadas. | |
| Mitigación de incidentes (RS.MI): Tomar medidas para reducir el impacto de los incidentes. | RS.MI-01: Contención de incidentes RS.MI-02: Erradicación de incidentes | |
| Recuperación (RC): Restablecimiento de la resiliencia operativaLa recuperación se centra en restablecer los sistemas y las operaciones tras un incidente, haciendo hincapié en la planificación, la comunicación y la mejora para minimizar las interrupciones. | Ejecución del Plan de Recuperación de Incidentes (RC.RP): Realización de actividades de restauración | RC.RP-01: Ejecución de la fase de recuperación del plan de respuesta ante incidentes. RC.RP-02: Selección, alcance, priorización y ejecución de acciones de recuperación RC.RP-03: Verifique la integridad de las copias de seguridad antes de la restauración. RC.RP-04: Consideración de las funciones críticas de la misión y la gestión del riesgo de ciberseguridad en la planificación de las operaciones posteriores a un incidente. RC.RP-05: Verificar la integridad de los activos restaurados y dar fe de su funcionamiento normal. RC.RP-06: Notificación de la finalización de la recuperación del incidente y cierre de la documentación relacionada. |
| Comunicación para la recuperación ante incidentes (RC.CO): Coordinación de las actividades de restauración | RC.CO-03: Informar sobre el progreso de la recuperación a las partes interesadas internas y externas designadas. RC.CO-04: Distribución de actualizaciones públicas de recuperación a través de canales autorizados |
La interconexión de las funciones centrales
Estas funciones esenciales son interdependientes y, en conjunto, conforman un marco integral de ciberseguridad. Al conocer y aplicar estas funciones fundamentales, las organizaciones pueden establecer una sólida postura de seguridad que aborde eficazmente los riesgos y proteja sus activos.
Importancia de los controles de LCR del NIST:
El Marco de Ciberseguridad (CSF) del NIST es importante porque proporciona un enfoque estructurado, flexible y ampliamente aceptado para gestionar el riesgo de ciberseguridad. Ayuda a organizaciones de todos los tamaños a comprender su postura de seguridad actual, identificar deficiencias y priorizar las mejoras en función de las necesidades del negocio y la tolerancia al riesgo.
Gestión de riesgos: El Marco de Ciberseguridad (CSF) proporciona una metodología estructurada para definir, analizar y priorizar los riesgos de ciberseguridad, permitiendo a las organizaciones comunicarse de forma unificada tanto interna como externamente. La transparencia les permite vincular las iniciativas de ciberseguridad con la estrategia empresarial, mejorando la priorización y el análisis de riesgos.
Mejora continua: Los perfiles organizacionales permiten a las empresas detectar deficiencias y mejorar. La metodología del marco facilita la revisión y calibración periódicas. La garantía de integración facilita la mejora continua basada en la retroalimentación de diversas fuentes, incluidos los procesos de negocio y las pruebas de seguridad.
Flexibilidad: La lista de controles CSF del NIST está diseñada de forma no prescriptiva e independiente del sector, el país y la tecnología, de modo que las organizaciones puedan implementarla según sus necesidades específicas. Puede combinarse con los esquemas y marcos de gestión de riesgos existentes de una organización, como ISO 27001 y HIPAA.
Integración: El CSF integra otras iniciativas de integración de la gestión de riesgos de las TIC, como la Gestión de Riesgos Empresariales (ERM), y las relaciona con marcos estándar, mejorando así la gestión de riesgos a nivel holístico.
Mejora la comunicación: Proporciona un lenguaje común para describir los riesgos de ciberseguridad, facilitando la comunicación bidireccional entre las partes interesadas. Los perfiles organizacionales también facilitan la comunicación sobre la postura de ciberseguridad de una organización.
La función “Gobernar” de CSF 2.0 demuestra la creciente importancia de la ciberseguridad y su relación con los objetivos empresariales y las normativas. El sistema también mejora la resiliencia cibernética, la respuesta a incidentes, la recuperación y la presentación de informes al consejo de administración, convirtiéndose así en una fuente de información fundamental para las organizaciones modernas.
NIST CSF control made easy with Sprinto:
Working with the NIST Cybersecurity Framework (CSF) will soon be an exercise in futility without its prescriptive language and application to concrete security practice. What if this were easy for you and transformed the intimidating task of implementing the NIST CSF into an effortless, streamlined process? Sprinto hace eso
Sprinto allows you to easily apply and map Controles de LCR del NIST to your entire infrastructure, from tactical processes to technical assets. Good cybersecurity is not a box-ticking exercise; it’s about building a strong and resilient security position. Sprinto achieves that by streamlining the most critical processes for compliance, providing clear visibility of your risk profile, and driving sustained cyber readiness.
Sprinto Optimiza el cumplimiento del marco de seguridad crítica (CSF) de NIST mediante la automatización y la gestión transparente de riesgos, la asignación inteligente de controles y la monitorización continua. Esto permite una seguridad personalizada que va más allá de las listas de verificación, facilita la toma de decisiones informadas a través de un registro de riesgos completo y se alinea con los pilares del CSF de NIST para una seguridad flexible de confianza cero en todos los marcos.
Preguntas Frecuentes
¿Cuál es la diferencia entre NIST y NIST CSF?
CSF es un estándar voluntario para organizaciones, mientras que NIST 800-53 es obligatorio para contratistas del gobierno estadounidense, sistemas de información federales y agencias federales. CSF es un marco de trabajo, mientras que NIST 800-53 es un conjunto de estándares. CSF se centra en la gestión de riesgos, pero NIST 800-53 ofrece controles de seguridad integrales.
¿Cuáles son los dos marcos de referencia del NIST?
Los dos marcos de referencia del NIST son CSF y RMF.
El NIST CSF es un marco de ciberseguridad voluntario para la gestión de riesgos que utiliza funciones básicas. El NIST RMF (marco de gestión de riesgos) es un proceso para implementar la seguridad en el desarrollo de sistemas, específicamente para sistemas federales.
¿Cuántos controles NIST CSF 2.0?
La versión 1.1 del NIST CSF tenía 23 categorías y 108 subcategorías o controles. Tras una profunda reestructuración, eliminación y reorganización de estas categorías y controles, la nueva versión cuenta con 22 categorías y 107 subcategorías.

Autor
Heer Chheda
Heer es un especialista en marketing de contenidos en SprintoCon una licenciatura en Comunicación, tiene un don para crear textos persuasivos que generan resultados. Cuando no está analizando temas cibernéticos complejos, se la puede encontrar nadando o relajándose cocinando. Apasionada de la geopolítica, siempre está dispuesta a debatir.Vaya más allá de la superficie y descubra los aspectos clave sobre gobernanza, riesgo y cumplimiento que realmente importan.


Gana premios digitales por tu éxito en la sala de juntas.



Explora más









Investigaciones y análisis seleccionados para ayudarte a ganarte un lugar en la mesa.


