




TL, DR:
| La NIS2 es la directiva actualizada de la UE sobre ciberseguridad, que amplía su alcance más allá de los grandes operadores para incluir a organizaciones medianas y otros sectores críticos, y cuyos altos directivos son ahora legalmente responsables de los fallos de ciberseguridad. |
| Los requisitos clave incluyen la notificación de incidentes a las autoridades en 24 horas, marcos obligatorios de gestión de riesgos y gobernanza, seguridad de la cadena de suministro en todos los proveedores, planificación de la continuidad del negocio y auditorías de seguridad continuas. |
| El cumplimiento de NIS2 puede acelerarse reutilizando los controles de ISO 27001, SOC 2 y GDPR. Las organizaciones deben implementar capacitación en ciberhigiene, gestión segura del ciclo de vida del sistema y monitoreo continuo para cumplir con la directiva. |
Ante el aumento de las ciberamenazas en sectores vitales como la energía, la sanidad, las finanzas y el transporte, la Unión Europea (UE) reconoció la urgencia de abordar estos riesgos. En 2016, introdujo la Directiva NIS para sentar las bases de la mejora de la ciberseguridad en todos los Estados miembros.
Sin embargo, con el paso del tiempo, quedó claro que la directiva tenía sus limitaciones. Muchas organizaciones tuvieron problemas con la aplicación inconsistente de la normativa, y la atención se centró principalmente en los grandes operadores de servicios esenciales, lo que dejó lagunas en la protección.
Para afrontar estos retos, la UE introdujo la Directiva NIS2, que se basa en la directiva original. Este marco actualizado amplía significativamente su alcance, incluyendo ahora a las organizaciones medianas y a otros sectores críticos. Uno de los aspectos clave de la Directiva NIS2 es su énfasis en responsabilizar a la dirección de la gobernanza de la ciberseguridad.
Mientras lees esto, es posible que el plazo para que los Estados miembros de la UE transpongan la Directiva NIS2 a sus legislaciones nacionales ya haya vencido. Sin embargo, comprender la Directiva NIS2 implica mucho más contexto y matices que simplemente implementarla.
¿Qué es NIS2?
La Directiva NIS2 de la UE sobre ciberseguridad, que amplía su alcance a más sectores y responsabiliza legalmente a los líderes, exige la notificación de incidentes de seguridad en 24 horas, la gestión de riesgos y la seguridad de la cadena de suministro para proteger los servicios digitales esenciales.
¿Qué novedades incluye NIS2?
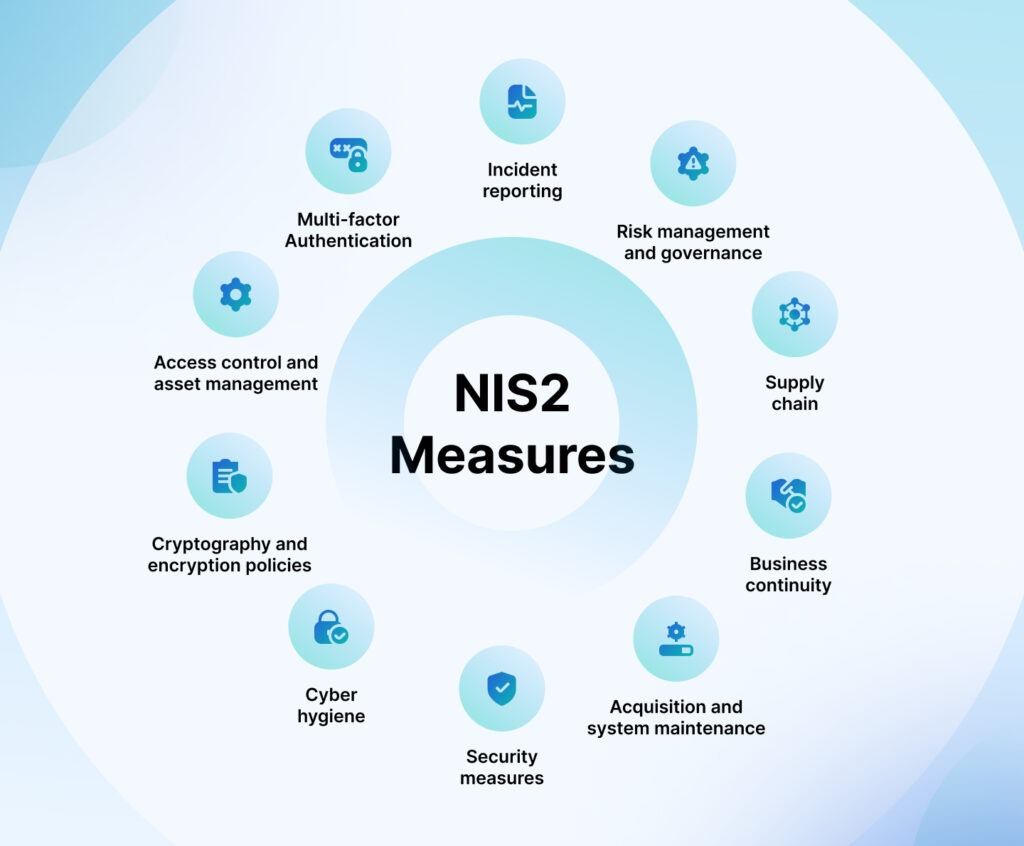
NIS2 marca un cambio profundo en la forma en que debe abordarse la ciberseguridad. Eleva el nivel de exigencia en cuanto a la responsabilidad del liderazgo, la seguridad de los proveedores y la preparación operativa. Pero antes de profundizar en lo que implica cada cambio, aquí les presentamos un breve resumen de las novedades:
Notificación de incidentes en 24 horas : Se debe notificar a las autoridades sobre incidentes cibernéticos importantes dentro de las 24 horas posteriores a su detección.
Gestión de riesgos y gobernanza : La alta dirección es ahora legalmente responsable de los fallos de ciberseguridad.
Seguridad de la cadena de suministro : Exige medidas de ciberseguridad en toda su red de proveedores y socios.
Continuidad del negocio : Garantiza planes sólidos de continuidad y recuperación ante desastres, no solo en papel, sino también en la práctica.
Ciclo de vida seguro del sistema : La seguridad debe estar integrada en todo el ciclo de vida del sistema, desde la adquisición hasta el mantenimiento.
Revisiones de seguridad continuas : El uso de software de auditoría de cumplimiento para realizar auditorías periódicas garantiza que los controles sigan siendo eficaces y estén alineados con los requisitos de NIS2.
Cultura de higiene cibernética : Capacitación obligatoria para los empleados, simulacros y aplicación de las mejores prácticas.
Cifrado y criptografía : Requiere políticas de cifrado robustas para los datos en tránsito y en reposo.
Gestión de acceso y activos : Los controles deben respaldar los principios de mínimo privilegio y la revocación oportuna de permisos.
Autenticación multifactor : NIS2 exige la autenticación multifactor como parte de unos controles de gestión de acceso más amplios para la verificación de identidad.
A continuación, analizamos con más detalle qué significa cada cambio para su organización y cómo prepararse para él:
Informe de incidentes
Uno de los cambios más significativos de la NIS2 es la norma obligatoria de notificación de incidentes en un plazo de 24 horas . Las organizaciones deben notificar a las autoridades pertinentes los incidentes cibernéticos importantes en un plazo de 24 horas desde su detección.
Este control representa un cambio sustancial con respecto a la directiva NIS original, que permitía plazos de notificación más flexibles y variados entre los Estados miembros de la UE. Ahora, las organizaciones tienen obligaciones claras, con sanciones significativas por incumplimiento. Este cambio exige que las empresas cuenten con sistemas sólidos de detección de incidentes y protocolos de respuesta bien definidos .
Gestión de riesgos y gobernanza
La directiva exige que las organizaciones establezcan marcos integrales de gestión de riesgos que identifiquen y mitiguen los riesgos de ciberseguridad tanto a nivel interno como en el sector en general. Es importante destacar que la alta dirección ahora es legalmente responsable de garantizar el cumplimiento de la NIS2. Esto significa que los equipos directivos podrían enfrentar consecuencias financieras y legales por deficiencias en la gobernanza de la ciberseguridad.
Este mayor nivel de responsabilidad garantiza que la gestión de riesgos esté integrada en la estructura de los marcos de gobierno corporativo, asegurando que reciba la atención y los recursos que merece.
Cadena de suministro
Quizás uno de los elementos más transformadores de NIS2 sea su énfasis en la seguridad de la cadena de suministro . La ciberseguridad ya no puede limitarse a los sistemas internos de una organización. Ahora, las empresas deben garantizar que toda su cadena de suministro esté protegida contra los riesgos cibernéticos. Esto incluye no solo a los proveedores directos, sino también a cualquier proveedor externo que interactúe con datos o servicios críticos.
La norma NIS2 exige que las organizaciones realicen evaluaciones exhaustivas de los riesgos de sus cadenas de suministro, garantizando que todos los socios y proveedores cumplan con los estándares de ciberseguridad establecidos. Este enfoque proactivo reconoce que los ciberataques suelen explotar las vulnerabilidades de los proveedores menos seguros como puerta de entrada para infiltrarse en organizaciones más grandes y mejor protegidas.
Continuidad del negocio
Uno de los mandatos fundamentales de la NIS2 es su firme enfoque en la continuidad del negocio. La directiva anima a las organizaciones no solo a desarrollar, sino también a mantener rigurosamente planes que garanticen que sus servicios esenciales sigan operativos ante interrupciones.
No se trata solo de tener un plan en papel, sino de implementar estrategias para la protección de datos, la recuperación ante desastres y el mantenimiento de las funciones clave durante las crisis.
Adquisición y mantenimiento del sistema
NIS2 va más allá de la seguridad básica de los sistemas internos, haciendo hincapié en la necesidad de integrar la seguridad a lo largo de todo el ciclo de vida de los sistemas de red e información. Desde la adquisición y el desarrollo hasta el mantenimiento continuo, las medidas de seguridad deben incorporarse en cada fase. Esto implica adoptar prácticas de desarrollo seguras, corregir vulnerabilidades periódicamente y mantener los sistemas actualizados.
Las medidas de seguridad
La norma NIS2 exige que las organizaciones evalúen periódicamente la eficacia de sus medidas de ciberseguridad, garantizando que las políticas y los procedimientos de seguridad sigan siendo relevantes ante la evolución de las amenazas. Esto implica evaluaciones periódicas para detectar cualquier deficiencia o práctica obsoleta que pueda dejar a la organización vulnerable.
Higiene cibernética
La norma NIS2 hace especial hincapié en fomentar una cultura de concienciación sobre ciberseguridad. Esto implica no solo formación periódica para ayudar a los empleados a reconocer amenazas como el phishing, sino también reforzar la importancia de informar con prontitud sobre actividades sospechosas. Medidas prácticas, como la aplicación de políticas de contraseñas seguras y la organización de simulacros de ciberseguridad regulares, también forman parte de la directiva que impulsa la seguridad.
Políticas de criptografía y cifrado
La norma NIS2 exige el uso de prácticas criptográficas robustas para proteger la información sensible, tanto en tránsito como en reposo. Las organizaciones deben implementar cifrado de extremo a extremo y soluciones seguras de acceso remoto para salvaguardar los datos contra el acceso no autorizado. Es fundamental establecer políticas sobre el uso de la criptografía, garantizando así que los datos sensibles estén adecuadamente protegidos contra las ciberamenazas.
Esto incluye el uso de redes privadas virtuales (VPN) y acceso a la red de confianza cero (ZTNA) para proteger las comunicaciones.
Control de acceso y gestión de activos
Las organizaciones deben establecer procedimientos claros para la incorporación y la desvinculación de empleados, garantizando que los derechos de acceso se ajusten con prontitud cuando se produzcan cambios de personal. La implementación de los principios de acceso con privilegios mínimos ayuda a limitar la exposición a información confidencial y reduce el impacto potencial de una posible vulneración de credenciales.
Autenticación multifactorial
La autenticación multifactor (MFA) es una medida fundamental para mejorar la seguridad de las cuentas de usuario. Al requerir múltiples formas de verificación, las organizaciones reducen significativamente la probabilidad de acceso no autorizado. Esto puede incluir una combinación de contraseñas, tokens de seguridad o verificación biométrica.
Existen similitudes evidentes entre ISO y NIS2. Los controles que se implementan para ISO 27001 pueden contribuir significativamente al cumplimiento de NIS2. Cabe destacar que ISO 27001 no es el único marco que comparte controles con NIS2.
¿Cuál es la diferencia entre NIS1 y NIS2?

Las principales diferencias entre NIS1 y NIS2 radican en su alcance, aplicación y claridad. Mientras que NIS1 se centraba principalmente en los grandes operadores de servicios esenciales y un número limitado de proveedores de servicios digitales, NIS2 amplía su alcance para incluir a organizaciones medianas y varios sectores previamente excluidos, como las telecomunicaciones, la administración pública y la industria manufacturera crítica.
Mientras que la NIS1 permitía a los Estados miembros de la UE interpretar e implementar la directiva de forma independiente, lo que resultaba en una protección fragmentada, la NIS2 introduce definiciones más armonizadas y una aplicación más estricta en toda la UE. Ya sea mediante plazos de notificación de incidentes más claros o una mayor responsabilidad por parte de los líderes, la NIS2 está diseñada para subsanar las deficiencias normativas que debilitaron la directiva original.
Cuando se introdujo la primera Directiva NIS en 2016, supuso un importante avance para el panorama de la ciberseguridad en la UE. El objetivo era claro: mejorar la protección de las redes y los sistemas de información en sectores críticos. Sin embargo, no logró adaptarse a la naturaleza cambiante de las ciberamenazas. Una de sus deficiencias más importantes fue su enfoque limitado y su aplicación inconsistente, lo que dio lugar a diversas interpretaciones y a una falta de cohesión transfronteriza. Para subsanar estas deficiencias, la Directiva NIS2 ofrece un enfoque más inclusivo, coherente y aplicable a la gobernanza de la ciberseguridad en la UE.
Anexos I y II de la NIS2
La Directiva NIS2 no solo amplía los sectores cubiertos por la Directiva NIS, sino que también introduce un sistema de clasificación crítico para las entidades, categorizándolas como esenciales o importantes.
El Anexo I se centra en entidades esenciales sujetas a supervisión proactiva. Estas grandes organizaciones, que operan en sectores críticos como la energía, la sanidad y la infraestructura digital, son reconocidas por su papel fundamental en el mantenimiento de la seguridad y la estabilidad social. Debido a su importancia, están sujetas a un escrutinio riguroso y deben cumplir con medidas de ciberseguridad más estrictas que las entidades mencionadas en el Anexo II.
Sectores esenciales según el Anexo I
- Energía
- Incluye electricidad, petróleo, gas, calefacción urbana e hidrógeno.
- Logística de transporte
- Abarca el transporte aéreo, ferroviario, marítimo y por carretera.
- Bancario
- Engloba a las entidades de crédito y las infraestructuras del mercado financiero.
- Salud
- Incluye a proveedores de atención médica, como hospitales y laboratorios.
- Agua potable
- Aborda el suministro y la distribución de agua potable.
- Aguas residuales
- Se centra en el tratamiento y la gestión de aguas residuales.
- Infraestructura digital
- Incluye centros de datos, servicios de computación en la nube y puntos de intercambio de internet.
- Administración Pública
- Cubre los servicios gubernamentales que dependen de sistemas digitales.
- Espacio
- Engloba las comunicaciones por satélite y otros servicios relacionados con el espacio.
En cambio, el Anexo II abarca entidades importantes sujetas a supervisión reactiva . Estas empresas medianas, que operan en sectores como los servicios postales y la gestión de residuos, desempeñan un papel fundamental en el mantenimiento de la integridad operativa, pero no están sujetas al mismo nivel de control a menos que se produzca un incidente de seguridad.
Sectores importantes según el Anexo II
- Proveedores digitales
- Incluye plataformas de redes sociales y motores de búsqueda.
- Servicios postales
- Incluye servicios de mensajería y entrega de correo.
- Gestión de los desechos
- Comprende la gestión de residuos sólidos y los servicios de reciclaje.
- Manufactura
- Abarca las industrias que producen bienes, en particular aquellas con componentes críticos.
- Producción de Alimentos
- Engloba los sectores relacionados con la seguridad alimentaria y las cadenas de suministro.
- Productos químicos
- Incluye la fabricación y distribución de productos químicos esenciales para diversas industrias.
ISO 27001 y NIS2: Entendiendo la superposición técnica
Muchos profesionales han reconocido importantes coincidencias entre NIS2 e ISO 27001 , destacando cómo estos marcos pueden complementarse para fortalecer las prácticas de ciberseguridad. Por ejemplo, ambos marcos enfatizan la necesidad de una gestión de incidentes sólida. La notificación obligatoria de incidentes en 24 horas de NIS2 se alinea estrechamente con los procesos estructurados descritos en el Anexo A.16 de ISO 27001, que se centra en abordar eficazmente los eventos de seguridad.
Además, la norma NIS2 responsabiliza directamente a la dirección de los fallos de ciberseguridad, a diferencia de la norma ISO 27001, que fomenta la implicación de la dirección sin imponer el mismo nivel de obligación legal.
La seguridad de la cadena de suministro es otro ámbito donde convergen estos marcos. La norma NIS2 exige que las organizaciones realicen evaluaciones exhaustivas de las prácticas de ciberseguridad de sus proveedores, de acuerdo con los principios del Anexo A.15 de la norma ISO 27001.
Además, el enfoque de NIS2 en la continuidad del negocio se alinea estrechamente con el Anexo A.17 de la norma ISO 27001, que subraya la importancia de mantener las funciones esenciales durante las interrupciones. NIS2 aborda específicamente la resiliencia de los servicios esenciales dentro de un marco regulatorio, garantizando que las organizaciones estén preparadas para diversos tipos de incidentes que podrían afectar las operaciones críticas.
¿Significa esto que NIS2 deja obsoleto el estándar ISO 27001?
No, NIS2 no deja obsoleta la norma ISO 27001. De hecho, ambos marcos pueden complementarse . Si bien NIS2 establece una base regulatoria para la ciberseguridad en sectores críticos, ISO 27001 ofrece un marco más completo y reconocido internacionalmente que va más allá de los mandatos específicos de NIS2.
La norma ISO 27001 resulta especialmente beneficiosa para organizaciones que operan en múltiples países y sectores, donde la NIS2 podría no ser directamente aplicable. Mientras que la NIS2 se centra en los requisitos legales dentro de la UE, la ISO 27001 respalda objetivos empresariales más amplios, como la confianza, la reputación internacional y la resiliencia empresarial.
La principal diferencia entre NIS2 e ISO 27001 radica en su obligatoriedad. NIS2 es una directiva jurídicamente vinculante emitida por la Unión Europea, que exige su cumplimiento a las organizaciones que operan en sectores esenciales e importantes, como la energía, la sanidad y la infraestructura digital. El incumplimiento puede acarrear multas cuantiosas y consecuencias legales para la alta dirección.
Por otro lado, la norma ISO 27001 es un marco voluntario reconocido internacionalmente que proporciona un enfoque estructurado para la gestión de los riesgos de seguridad de la información.
La norma ISO 27001 sirve como facilitadora para NIS2.
RGPD y NIS2: La geografía superpuesta
Dado que tanto el Reglamento General de Protección de Datos (RGPD) como la Directiva NIS2 provienen de la Unión Europea, es comprensible que exista cierta confusión sobre sus respectivos ámbitos de aplicación y posibles solapamientos. En términos generales, mientras que el RGPD se centra en la protección de datos personales, la Directiva NIS2 está diseñada para garantizar la seguridad de los servicios esenciales.
Observamos una convergencia en sus enfoques respecto a la seguridad de la cadena de suministro. El RGPD exige que las organizaciones garanticen que sus proveedores externos de tratamiento de datos cumplan con las normas de protección de datos, mientras que la NIS2 va un paso más allá al requerir evaluaciones detalladas de las prácticas de ciberseguridad en toda la cadena de suministro.
El requisito de notificación de violaciones de datos del RGPD exige una respuesta en un plazo de 72 horas, mientras que la NIS2 define un plazo más estricto de notificación de incidentes de 24 horas.
Tanto el RGPD como la NIS2 destacan la importancia de la rendición de cuentas. Mientras que el RGPD subraya la necesidad de que los responsables y encargados del tratamiento de datos sean responsables del cumplimiento, la NIS2 impone obligaciones legales a la alta dirección, haciéndola directamente responsable de los fallos en ciberseguridad.
¿Por qué necesitas ambos?
Para las empresas que operan en la UE, el cumplimiento tanto de la NISF2 como del RGPD son requisitos normativos obligatorios impuestos por la UE. En este sentido, se complementan entre sí.
El RGPD hace hincapié en la gestión de datos, centrándose en cómo las organizaciones manejan la información personal, mientras que la NIS2 prioriza la protección de los sistemas que gestionan esos datos, garantizando la integridad y la seguridad de la infraestructura que respalda estos procesos.
Una filtración de datos puede dar lugar a infracciones tanto del RGPD como de la NISF, lo que obliga a notificarlas conforme a ambos marcos normativos. Al establecer un sólido marco de ciberseguridad —basado en el RGPD—, las organizaciones pueden reducir significativamente el riesgo de filtraciones de datos y, por consiguiente, las infracciones de ambas normativas.
Si bien el RGPD es la más estricta de las dos, la NIS2 complementa estos esfuerzos al proporcionar una base sólida para implementar los controles y las medidas necesarias para salvaguardar los sistemas que gestionan esos datos.

Desafíos de la implementación de NIS2
La NIS2 es relativamente nueva, y es comprensible que las organizaciones tengan reservas o inquietudes al intentar cumplir con sus requisitos. De hecho, existen posibles obstáculos, ya sea la confusión sobre cómo interpretar aspectos específicos de la normativa o la dificultad para conciliar las obligaciones regulatorias con las operaciones diarias.
A menudo, basta con un pequeño recordatorio sobre las responsabilidades personales derivadas del incumplimiento para que los líderes comprendan plenamente la urgencia.
Otro desafío radica en la falta de requisitos técnicos detallados en la propia directiva. Si bien la NIS2 describe las estructuras de gobernanza necesarias y las obligaciones de presentación de informes, no proporciona instrucciones explícitas sobre la implementación de medidas técnicas de ciberseguridad. Esta ambigüedad dificulta que las organizaciones interpreten los requisitos de manera efectiva.
Esta ambigüedad también podría provocar interrupciones durante una auditoría, ya que existirían diferentes criterios para evaluar el cumplimiento, principalmente porque la NIS2 puede adoptarse de manera diferente en los distintos Estados miembros de la UE.
Dicho esto, la directiva NIS2 entiende que las medidas de seguridad universales ya no son suficientes. Las empresas deben adaptar sus estrategias de seguridad en función de sus propios riesgos, incorporando las mejores prácticas de marcos establecidos como ISO 27001 o GDPR.
NIS 2 compliance with Sprinto: Your fast track to always-on readiness
NIS 2 introduces a seismic shift in how organizations across the EU must approach cybersecurity — from 24-hour breach notifications to accountability at the board level. It’s no longer about preparing for audits once a year. It’s about maintaining operational resilience every single day. The challenge? Most companies are still using static tools for a dynamic problem. That’s where Sprinto entra en juego.
Sprinto’s agentic AI engine delivers self-healing, hyper-contextual, and embedded compliance that adapts to real-time changes in your systems and regulatory landscape. Whether it’s automated evidence gathering, risk-agent triggered remediation workflows, or AI copilots that guide your team across Slack, Jira, or Notion, Sprinto ensures you’re not just NIS 2 compliant, but audit-ready every day. Trusted by high-growth tech teams globally, Sprinto is built to meet your now and scale for your next.
Lo que Sprinto Delivers for NIS 2 Readiness:
- Monitoreo de cumplimiento las 24 horas del día, los 7 días de la semana
Supervise los controles de forma continua con alertas de desviación automatizadas y flujos de trabajo de escalamiento. - Mapeo de riesgos impulsado por IA
Vincula automáticamente los riesgos con los controles y los marcos de trabajo para una implementación más rápida. - Gestión de riesgos de proveedores
Realice evaluaciones con inteligencia artificial sobre terceros y detecte al instante las deficiencias críticas. - Paneles de control listos para auditoría
Centralice los datos de cumplimiento y genere evidencia lista para auditorías en tiempo real. - Cobertura multiframe
Reutilice los controles ISO 27001, SOC 2 y GDPR para una alineación acelerada con NIS 2. - Copilotos de guía en tiempo real
Obtén ayuda instantánea y contextualizada dentro de Slack, Docs y herramientas de colaboración. - Motor de cumplimiento autorreparable
Actualizar automáticamente las políticas y los controles cuando cambien los riesgos o los sistemas. - Ejecución integrada en todos los equipos
Permite ejecutar acciones dentro de los flujos de trabajo existentes sin cambiar de herramienta ni de contexto.
Preguntas frecuentes

Autor
Heer Chheda
Heer es un especialista en marketing de contenidos en SprintoCon una licenciatura en Comunicación, tiene un don para crear textos persuasivos que generan resultados. Cuando no está analizando temas cibernéticos complejos, se la puede encontrar nadando o relajándose cocinando. Apasionada de la geopolítica, siempre está dispuesta a debatir.Vaya más allá de la superficie y descubra los aspectos clave sobre gobernanza, riesgo y cumplimiento que realmente importan.


Gana premios digitales por tu éxito en la sala de juntas.



Explora más









Investigaciones y análisis seleccionados para ayudarte a ganarte un lugar en la mesa.


