



De las actas de la junta directiva a los registros de riesgos: la insólita trayectoria de un profesional de GRC


La mayoría de la gente en GRC te dirá que "cayó en" este campo.
Para Will Haddix, ese camino comenzó lejos de la trayectoria profesional habitual en seguridad. Ahora subdirector de seguridad de la información en una empresa de tecnología financiera, su incursión en GRC se forjó a través de años observando a ejecutivos tomar decisiones, en lugar de mediante código o certificaciones.
Su trayectoria revela qué habilidades determinan realmente la eficacia de un profesional de GRC (Gobierno, Riesgo y Cumplimiento).
Parte 1: Cómo llegó Will hasta aquí
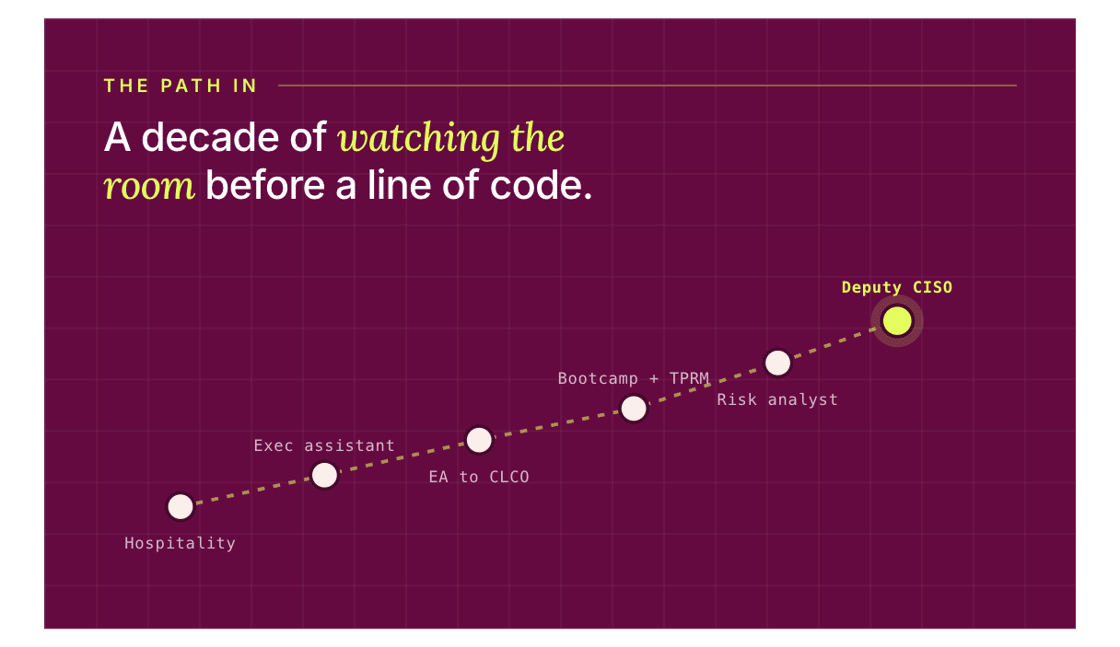
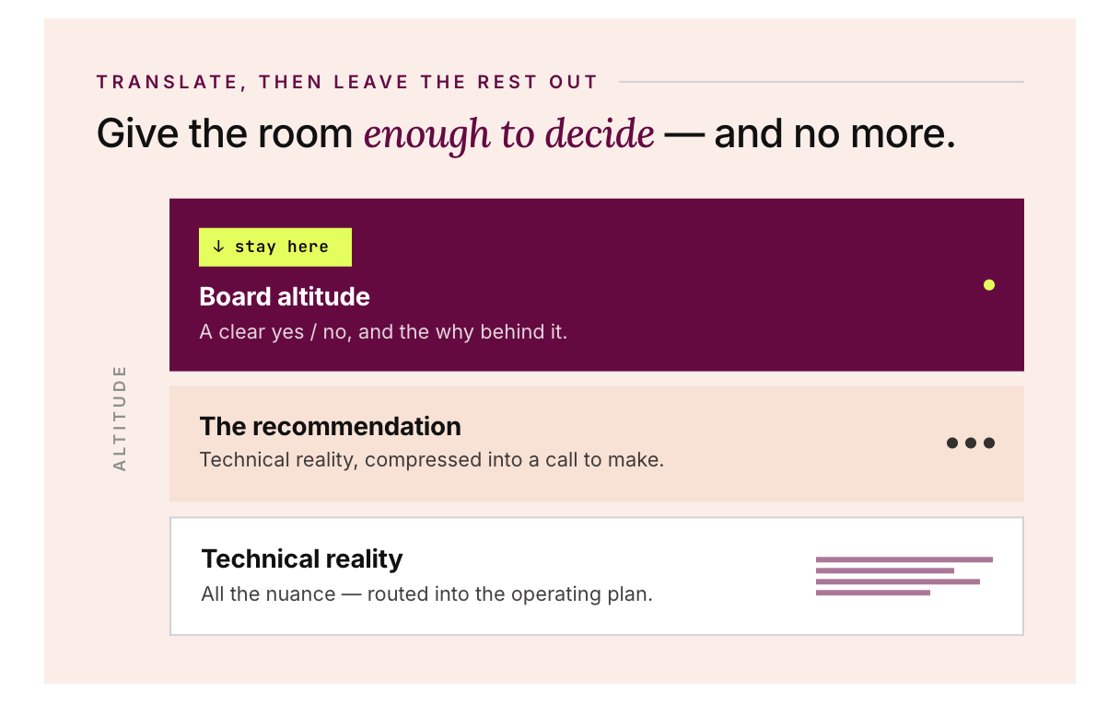
Will pasó su primera década en el sector de la hostelería. Primero en recepción, luego como asistente ejecutivo de un subdirector general. Preparaba informes para comités, redactaba actas de juntas directivas y elaboraba presentaciones para ejecutivos que, a su vez, eran líderes en marketing, finanzas y derecho. Aprendió a traducir la complejidad en información útil para que la junta pudiera tomar decisiones. Aprendió qué información omitir.
Como dijo Will: “Hay que asegurarse de mantenerse a la altitud correcta. Solo hay que darles suficiente información para que tomen decisiones informadas”.
Finalmente, se incorporó a una empresa de tecnología financiera como asistente ejecutivo del director jurídico y de cumplimiento normativo. Ese puesto le permitió trabajar por primera vez junto a la función de GRC (Gobierno, Riesgo y Cumplimiento) y se dio cuenta de que el ámbito cibernético era donde quería estar.
Así que hizo algo de lo que muchos hablan, pero pocos hacen. Le preguntó al equipo de GRC si podía encargarse de la gestión de riesgos de terceros, además de su rol como EA. Luego se matriculó en un curso intensivo de ciberseguridad de seis meses en Northwestern, tres noches a la semana, con entre seis y ocho horas de trabajo los fines de semana. Era simultáneamente EA, miembro junior del equipo de GRC y estudiante del curso intensivo. Al finalizar, obtuvo la certificación Security+. El gerente de gobernanza lo contrató a tiempo completo como analista de riesgos.
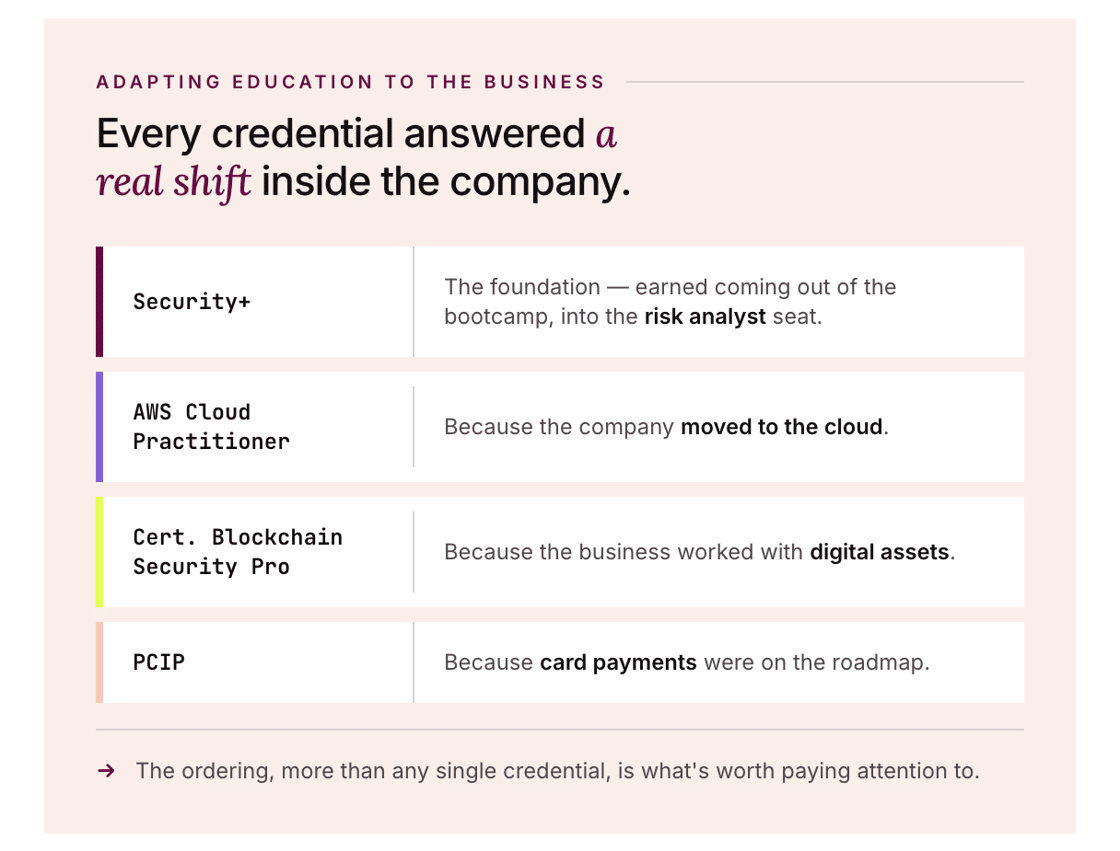
Luego siguió acumulando experiencia, deliberadamente. AWS Cloud Practitioner cuando la empresa migró a la nube. Profesional certificado en seguridad blockchain porque el negocio trabajaba con activos digitales. PCIP porque los pagos con tarjeta estaban en la hoja de ruta.
Hace unos meses, Will fue ascendido a CISO adjunto. El título ya es impresionante de por sí, pero lo realmente destacable es el tiempo transcurrido: en poco tiempo, pasó de colaborar voluntariamente en la gestión de riesgos de terceros, además de desempeñar su función de asistente ejecutivo, a ayudar a liderar el departamento de seguridad en una empresa de tecnología financiera.
No se trata solo de un cambio de rumbo profesional. Es un caso de estudio sobre lo que realmente influye en la gestión de riesgos y cumplimiento normativo (GRC).
Parte 2: Lo que su viaje revela realmente
La interpretación más sencilla es que Will trabajó duro y tuvo suerte. Es cierto, pero se pasa por alto lo que es realmente útil. Cuatro habilidades le permitieron superar cada transición, las mismas cuatro que distinguen a los profesionales eficaces de GRC de aquellos que se estancan.
Traducción entre dos mundos
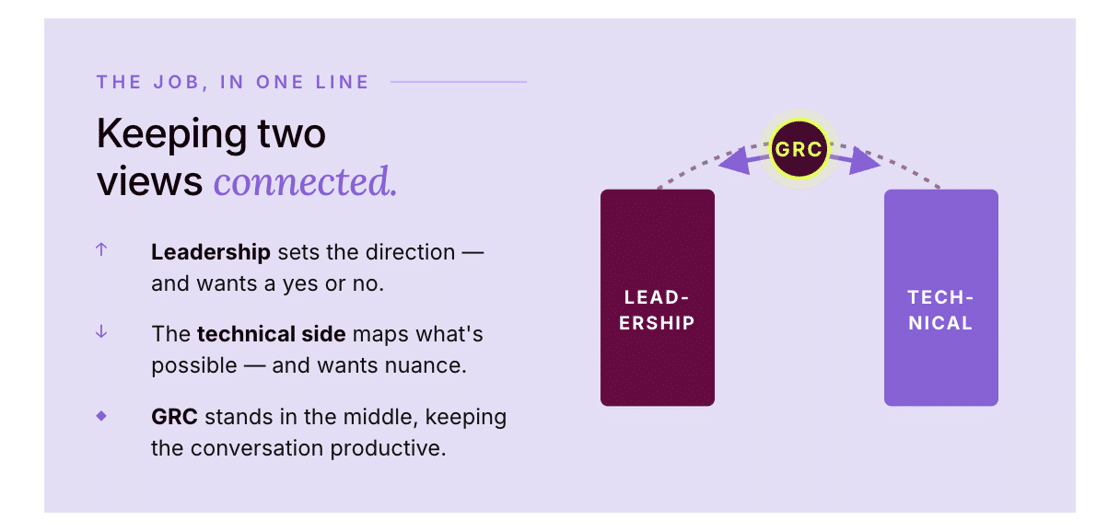
Esa frase resume una de las partes más importantes del trabajo de GRC: la traducción.
Los profesionales de GRC suelen encontrarse entre dos grupos que se malinterpretan constantemente. La dirección busca una recomendación clara, mientras que los equipos técnicos necesitan margen para los matices. El trabajo no consiste en eliminar esos matices, sino en transformarlos en información útil para la toma de decisiones empresariales. Un buen profesional de GRC convierte la realidad técnica en criterio ejecutivo y, posteriormente, integra la complejidad restante en el plan operativo.
La formación de Will en este ámbito provino de sus años como agente inscrito, mucho antes del curso intensivo. Para cuando pasó a ocupar un puesto de analista de riesgos, esta habilidad ya estaba desarrollada.
La segunda habilidad, a primera vista, resulta insultantemente básica. Pero si analizamos lo que contiene un programa GRC de nivel intermedio, vemos una biblioteca de controles con cientos de elementos, un inventario de proveedores que crece cada trimestre y un registro de riesgos que solo es útil si está actualizado. Todo es conceptualmente sencillo, pero todo se desmorona sin un seguimiento riguroso.
La clave reside en que la organización en GRC va más allá de la productividad personal. Se trata de construir sistemas que se mantengan estables por sí solos, incluso cuando uno se ausenta. Cuando Will asumió la gestión de riesgos de terceros, heredó un proceso diseñado para un equipo completo que, desde entonces, se había reducido. En lugar de trabajar más, rediseñó la estructura para adaptarla a las nuevas limitaciones. Esa es la clave: diseñar sistemas bajo restricciones, mucho más allá de simplemente hacer listas.
Anclar todo al riesgo
La mayoría de los programas GRC acumulan controles de la misma manera que un ático acumula cajas. La disciplina de Will contra esto:
El aspecto más complejo de esta cuestión es la disposición a abandonar un control. Cada control implica un costo en términos de atención, fricción y mantenimiento, y la acumulación de controles injustificados desvía la atención de los que realmente importan. Ser capaz de afirmar «esto no aborda un riesgo real para nosotros» y documentar el porqué es lo que determina si el programa beneficia al negocio o se perjudica a sí mismo.
Aprendizaje continuo alineado con el negocio
La trayectoria de certificación de Will es un claro ejemplo. Cada una de ellas se tradujo en un cambio real dentro de la empresa. Esa disciplina, la de analizar la hoja de ruta de la propia organización con la misma atención con la que se leen los marcos de trabajo, es la que la mayoría de los profesionales olvida aplicar a su propio aprendizaje.
También destacó un consejo que no se incluye en ningún programa de seguridad: si hablar con ejecutivos te pone nervioso, toma una clase de improvisación o únete a Toastmasters. Es la inversión en habilidades más valiosa que la mayoría de los profesionales de GRC al inicio de su carrera pueden hacer, y va mucho más allá de cualquier certificación.
La línea que pasa
Estas cuatro habilidades son independientes de la experiencia técnica profunda, la especialización en marcos de trabajo o la certificación CISSP.
La trayectoria de Will parece inusual sobre el papel. El denominador común es que cada puesto le proporcionó formación en al menos una de esas habilidades antes de adentrarse en el mundo de la seguridad. Las certificaciones llegaron después, y fueron importantes. Pero se basaron en una sólida base que la mayoría de las carreras centradas en la seguridad suelen pasar por alto.
Ese proceso de pedido, más que cualquier credencial, es lo que merece atención.
Suscríbete a nuestro boletín para tener acceso completo al contenido.

Autor
Srikar Sai
Como especialista sénior en marketing de contenidos en SprintoSrikar Sai cree que el buen contenido debería ser digno de guardar en favoritos por defecto. Escribe sobre ciberseguridad y GRC, con el objetivo de generar un impacto con cada artículo. Además, es auditor líder certificado según la norma ISO 27001.Vaya más allá de la superficie y descubra los aspectos clave sobre gobernanza, riesgo y cumplimiento que realmente importan.


Gana premios digitales por tu éxito en la sala de juntas.



Explora más









Investigaciones y análisis seleccionados para ayudarte a ganarte un lugar en la mesa.


