



Nuevos riesgos que surgen en los ecosistemas de proveedores (y qué significan para la gestión de riesgos de terceros)


Los ecosistemas de proveedores se han convertido en una de las mayores superficies de riesgo para las organizaciones modernas. Las empresas ahora dependen de cientos, a menudo miles, de proveedores, incluidas plataformas SaaS, servicios en la nube, procesadores y subcontratistas, para llevar a cabo las operaciones diarias.
Incidentes recientes han demostrado la rapidez con la que los fallos en estos ecosistemas pueden desencadenar una serie de consecuencias en cadena.
Los ciberataques a la cadena de suministro ya han demostrado la vulnerabilidad de los ecosistemas de proveedores. La brecha de seguridad de SolarWinds comprometió a miles de organizaciones mediante una actualización de software de confianza. El fallo en la actualización de CrowdStrike en 2024 puso de manifiesto otro tipo de riesgo: un único error de software de un proveedor puede interrumpir simultáneamente millones de sistemas en todo el mundo.
Las dependencias operativas también están generando un riesgo de concentración en la infraestructura física, como se pudo observar en el ataque de ransomware de septiembre de 2025 contra el proveedor de TI aeroespacial Collins Aerospace, que interrumpió las operaciones aeroportuarias en toda Europa.
Mientras tanto, la rápida adopción de la IA está generando nuevos riesgos y nuevos enfoques para la gestión de los ecosistemas de proveedores. Este blog ofrece un breve análisis del panorama de riesgos de proveedores en 2026 y cómo afecta a su ecosistema.
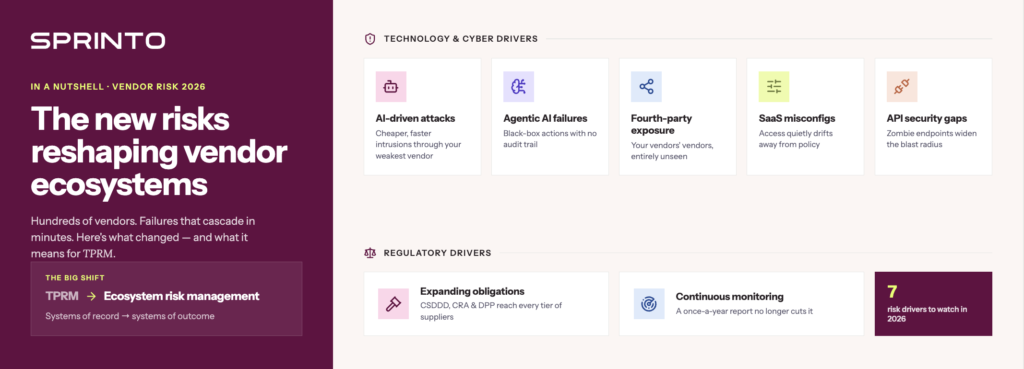
Factores de riesgo tecnológico y cibernético
1. Ataques impulsados por IA
La IA está reduciendo el coste y la velocidad de los ataques sofisticados, y los proveedores suelen ser el punto de entrada más fácil.
Un ejemplo de cómo un proveedor puede convertirse en el eslabón débil: a finales del año pasado, Discord sufrió una brecha de seguridad después de que unos atacantes comprometieran a un proveedor externo de atención al cliente, accediendo a un sistema de gestión de incidencias que contenía datos confidenciales de los usuarios. El incidente expuso documentos de identidad oficiales, selfies e información personal de aproximadamente 70 000 usuarios que los habían subido para verificar su edad, y Discord sigue enfrentándose a una enorme desconfianza por parte de sus usuarios.
2. Fallos de la IA con agentes
La IA también se está integrando en las plataformas de los propios proveedores. Esto introduce nuevos riesgos, como la lógica de "caja negra" (donde no se pueden ver ni explicar las decisiones de la IA), la filtración de datos y las acciones automatizadas sin supervisión humana.
De acuerdo con SprintoInforme de riesgo de IA de CISO Pulse Check 2026Más del 31 % de los líderes de GRC temen la fuga de datos derivada del uso de herramientas de IA públicas por parte de los empleados. Esto representa casi un tercio de sus colegas que expresan preocupación por la filtración de datos debido a una gobernanza deficiente.
En cuanto a la exfiltración impulsada por intenciones maliciosas, cabe mencionar cómo una vulnerabilidad en Microsoft 365 Copilot el año pasado permitió a los atacantes extraer datos confidenciales mediante la inserción de mensajes maliciosos que incitaban a la IA a revelar documentos y comunicaciones confidenciales. Otro ejemplo conocido de 2025 fue el agente de IA Replit, que eliminó de forma autónoma partes de una base de datos en funcionamiento mientras intentaba repararla, a pesar de las instrucciones explícitas del usuario para que se detuviera.
Además, cuando un agente de IA integrado en el sistema de un proveedor realiza una acción incorrecta o no autorizada, a menudo no está claro quién es el responsable contractual y resulta difícil reconstruir lo sucedido cuando estos sistemas no están diseñados para proporcionar registros listos para auditoría o rastros de decisiones explicables.
Más del 31% de los líderes de GRC temen la fuga de datos derivada del uso que hacen los empleados de herramientas de IA públicas.
– SprintoInforme de riesgo de IA de CISO Pulse Check 2026
3. Exposición a terceros
Muchas organizaciones tienen un buen control sobre sus proveedores directos. Sin embargo, es posible que no tengan una visión completa de las dependencias de estos. Una sola herramienta SaaS que utilice su equipo podría depender de proveedores de la nube, servicios de autenticación, plataformas de análisis y decenas de subprocesadores. Cuando una de estas capas se ve comprometida, como ocurrió en el incidente de CrowdStrike en 2024, el impacto puede ser devastador.
El principal desafío es la invisibilidad, lo que dificulta considerablemente la evaluación de riesgos y la respuesta ante incidentes.
4. Configuraciones incorrectas de SaaS
Las organizaciones tienen cientos o miles de proveedores. Esta proliferación de SaaS conlleva una pérdida de control. Es prácticamente imposible gobernar estos entornos fragmentados de forma coherente. Y aquí está el porqué:
- Ningún equipo tiene visibilidad ni control totales.
- El almacenamiento de datos suele estar controlado por el proveedor.
- El acceso se divide entre los equipos de TI y los equipos de negocio.
- El uso compartido y los permisos son controlados por los usuarios finales (a través de integraciones, enlaces o funciones de IA), a menudo al margen de la gobernanza formal.
Por eso persisten las configuraciones erróneas. No porque sean difíciles de corregir, sino porque son difíciles de detectar y de aplicar de forma continua en todo el ecosistema de proveedores.
Imaginemos un escenario en el que un equipo habilita una nueva herramienta SaaS y la conecta a Google Drive o Slack para mayor comodidad. La herramienta hereda los permisos existentes y su capa de IA indexa las carpetas compartidas, exponiendo involuntariamente contratos confidenciales o datos financieros a un público interno mucho más amplio del previsto.
En sí no hay nada que esté roto, pero el acceso se ha desviado discretamente de las políticas establecidas y ningún equipo central lo está supervisando.
5. Brechas de seguridad en las API
Las API se han convertido en una capa de integración fundamental entre proveedores y sistemas internos. En entornos empresariales, las API se crean, actualizan y abandonan constantemente. Esto da lugar a las " API zombi ": puntos finales que ya no se utilizan activamente, pero que permanecen expuestos y accesibles.
Unos controles de autenticación deficientes, tokens expuestos o una limitación de velocidad débil pueden permitir a los atacantes moverse lateralmente entre sistemas, ampliando el radio de acción mucho más allá del punto de compromiso original.
| Las configuraciones erróneas persisten, no porque sean difíciles de corregir, sino porque son difíciles de detectar y de aplicar de forma continua en todo el ecosistema de proveedores. |
El cambio regulatorio como factor de riesgo
6. Ampliación de las obligaciones de cumplimiento
La gestión de riesgos y cumplimiento normativo (GRC) ya no se limita a la ciberseguridad. Se está expandiendo para abarcar el riesgo de la cadena de suministro de principio a fin, incluyendo los aspectos ESG y las dependencias operativas, convirtiendo el cumplimiento en un ejercicio de gestión de obligaciones cada vez mayores para mantener la confianza.
Normativas como la Directiva de la UE sobre la debida diligencia en materia de sostenibilidad corporativa (CSDDD), la Ley de Resiliencia Cibernética de la UE (CRA) y los requisitos emergentes para los Pasaportes de Producto Digital (DPP) están impulsando a las organizaciones a asumir la responsabilidad de todo su ecosistema de proveedores. Esto implica mapear y supervisar no solo a los proveedores directos, sino también a los subproveedores en múltiples niveles. Asimismo, implica que los clientes más importantes sujetos a estas normativas les soliciten datos, pruebas e información.
7. Expectativas de monitoreo continuo
Los organismos reguladores y los clientes empresariales están dejando de lado las evaluaciones estáticas y puntuales.
Las agencias federales estadounidenses utilizan marcos de trabajo como NIST SP 800-161 y NIST SP 800-53 Rev. 5 (y los aplican en todas sus cadenas de suministro), así como sectores regulados como las finanzas, la sanidad y la defensa, y grandes organizaciones que manejan datos confidenciales u operan en entornos de alto riesgo. Al mismo tiempo, el nuevo DPDP de la India y las expectativas en constante evolución de SOC 2 están impulsando a las organizaciones a demostrar un control continuo sobre el manejo de los datos de los proveedores.
Esto significa que ya no basta con recopilar un informe una vez al año. Cada vez se espera más que las organizaciones demuestren que los controles de los proveedores se implementan de forma continua mediante evidencias como registros de acceso, señales de seguridad e indicadores de riesgo en tiempo real.
| Ya no basta con recopilar un informe una vez al año. Cada vez se espera más que las organizaciones demuestren que los controles de proveedores se aplican de forma continua. |
De VRM/TPRM a la gestión de riesgos de los ecosistemas
La gestión de riesgos de terceros está experimentando un cambio fundamental, pasando de sistemas de registro a sistemas de resultados . Esto suele implicar minimizar y gestionar activamente su potencial de causar daño, en lugar de limitarse a mantener un registro de la debida diligencia de los proveedores.
El seguimiento de los datos de los proveedores y la recopilación de informes ya no son suficientes. La magnitud, la complejidad y la interconexión de los ecosistemas de proveedores modernos implican que el riesgo es dinámico, continuo y, a menudo, está fuera del control directo. Y a pesar de todo esto, es necesario generar confianza demostrando cómo se supervisa y gestiona el riesgo en todo el ecosistema de proveedores.
¿Cómo deberían afrontar esto los equipos experimentados?
La segmentación basada en riesgos es ahora una práctica estándar en la mayoría de las organizaciones maduras. Esto garantiza que los proveedores críticos sean sometidos a un escrutinio más profundo en lugar de aplicar evaluaciones idénticas a todos. Dicho esto, Muchas organizaciones aún están perfeccionando la monitorización continua, lo cual es un buen punto de partida.
Probablemente ya utilices la IA para resumir cuestionarios de proveedores, revisar informes SOC 2 o detectar deficiencias evidentes durante la incorporación. Sin embargo, aún se están explorando casos de uso avanzados, como la validación automatizada de pruebas o la evaluación de riesgos en tiempo real entre proveedores.
El cambio es evidente: su cometido ha pasado de documentar el riesgo de los proveedores a minimizarlo activamente. Un programa sólido de gestión de riesgos del ecosistema de proveedores se define por una visibilidad integral, una clara definición de las responsabilidades y la capacidad de realizar un seguimiento continuo, validar y actuar ante las señales de riesgo de los proveedores. Así es como se gestiona el riesgo de los proveedores en 2026.
Autor
Raynah
Raynah es estratega de contenido en SprintoEn este campo, crea historias que simplifican el cumplimiento normativo para las empresas modernas. Durante los últimos dos años, ha trabajado en diversos formatos y funciones para que la seguridad y el cumplimiento normativo resulten menos complicados y estén más alineados con las necesidades del negocio.Vaya más allá de la superficie y descubra los aspectos clave sobre gobernanza, riesgo y cumplimiento que realmente importan.


Gana premios digitales por tu éxito en la sala de juntas.



Explora más









Investigaciones y análisis seleccionados para ayudarte a ganarte un lugar en la mesa.


