




TL; DR:
| Muchos incumplen el plazo de cumplimiento de DORA: a fecha de 17 de enero de 2025, casi el 50 % de las organizaciones obligadas a cumplir con la Ley de Resiliencia Operativa Digital (DORA) no han cumplido el plazo, arriesgándose a multas de hasta el 1 % de sus ingresos diarios globales durante seis meses. |
| Por qué es importante DORA: si bien no es obligatoria, la certificación DORA ayuda a las instituciones financieras a demostrar el cumplimiento normativo, fortalecer la resiliencia en ciberseguridad, estandarizar la seguridad de las TIC en toda la UE y obtener una ventaja competitiva en el mercado. |
| Camino hacia el cumplimiento y costos: lograr el cumplimiento de DORA requiere implementar la gestión de riesgos de TIC, la notificación de incidentes, las pruebas de resiliencia y la supervisión de proveedores. Las grandes instituciones pueden gastar alrededor de 1 millón de euros en dos años para lograr el cumplimiento total. |
A fecha de 17 de enero de 2025, es posible que el 50 % de las organizaciones sujetas al cumplimiento de la Ley de Resiliencia Operativa Digital (DORA) en la UE y otros países no hayan cumplido con el plazo establecido. Si su organización aún busca obtener la certificación DORA, ¡es hora de actuar! El tiempo apremia y las sanciones podrían aumentar rápidamente.
Las empresas que aún no han obtenido la certificación DORA pueden perder hasta el 1 % de sus ingresos diarios globales en multas y sanciones durante un máximo de seis meses. El panorama regulatorio es muy competitivo para las empresas que buscan ingresar al mercado de la UE.
Así pues, aprendamos sobre la certificación DORA, quiénes deben cumplir con ella y qué se necesita hacer para conseguirla.
¿Qué es una certificación DORA?
La certificación DORA es generalmente una acreditación emitida por auditores externos acreditados que certifica que su organización cumple con los estándares regulatorios de ciberseguridad y gestión de riesgos de terceros establecidos por la Ley de Resiliencia y Operaciones Digitales (DORA). Sin embargo, la certificación DORA también se suele otorgar a personas que aprueban la capacitación DORA. El objetivo principal de la certificación es validar que una organización cumple con cinco requisitos principales y que las personas están capacitadas para implementar estos principios.
¿Por qué se requiere la certificación DORA?
Si bien la normativa emitida por la UE no exige explícitamente una validación o certificación por parte de terceros, dicha certificación ayuda a demostrar que usted cumple con todos los requisitos de seguridad como institución financiera. Además, dado que el alcance de DORA también abarca a proveedores de servicios de terceros y cuartos, una certificación de las autoridades competentes facilita la colaboración entre empresas. A continuación, se detallan algunas razones por las que el cumplimiento de DORA (a menudo denominado informalmente «certificación DORA») es esencial:
1. Cumplimiento normativo
La DORA establece medidas obligatorias que las instituciones financieras, como bancos, proveedores de TIC, compañías de seguros y empresas de inversión, deben implementar. Si bien normalmente las organizaciones deben realizar auditorías internas y presentar informes de autoevaluación, la certificación de un auditor acreditado ofrece una protección adicional contra multas y sanciones regulatorias. Además, este certificado facilita la actividad comercial en el sector financiero de la UE, incluso si la organización no tiene su sede principal en la UE, pero opera en la región.
2. Fortalecimiento de la resiliencia cibernética y de las TIC
DORA se diseñó desde cero para garantizar una mayor protección contra las amenazas específicas de las instituciones financieras. Implementa marcos estrictos de gestión de riesgos de TIC, informes de incidentes, pruebas de penetración y gestión de riesgos de terceros. El cumplimiento de DORA aumenta la resiliencia de los activos, la infraestructura, los procesos y los sistemas en la nube frente a las ciberamenazas que explotan vulnerabilidades en los sistemas de los proveedores para comprometer gradualmente las redes y los ecosistemas de los socios.
3. Normalización en toda la UE
Al estandarizar DORA los estándares de seguridad de las TIC en todo el sector financiero, se reduce la fragmentación y se garantiza un enfoque unificado basado en el riesgo para la gestión de las amenazas a las TIC. Esto permite a las empresas actuar con mayor rapidez sin comprometer la resiliencia.
4. Pruebas obligatorias e informes de incidentes
Dado que DORA exige evaluaciones de riesgos e informes de incidentes, ayuda a las instituciones financieras a adoptar prácticas rigurosas y a fomentar una cultura de ciberseguridad. Informar sobre los incidentes también permite contener el problema a tiempo, lo que permite a las empresas minimizar los daños o las interrupciones y mejorar significativamente la eficiencia operativa a largo plazo.
5. Ventaja competitiva y confianza en el mercado
El cumplimiento de DORA le brinda una ventaja competitiva real en el mercado. Cuando clientes y socios ven que usted cumple con estos estándares, demuestra que se toma en serio la ciberseguridad. Esto genera confianza y puede abrirle las puertas a nuevas oportunidades de negocio que de otro modo permanecerían cerradas.
Pasos para obtener la certificación DORA
Para cumplir con la normativa DORA, es necesario identificar los requisitos reglamentarios, evaluar los riesgos, implementar controles, probar la resiliencia y garantizar la supervisión y la presentación de informes continuos.
Aquí tienes un resumen de los pasos para obtener tu certificación DORA:
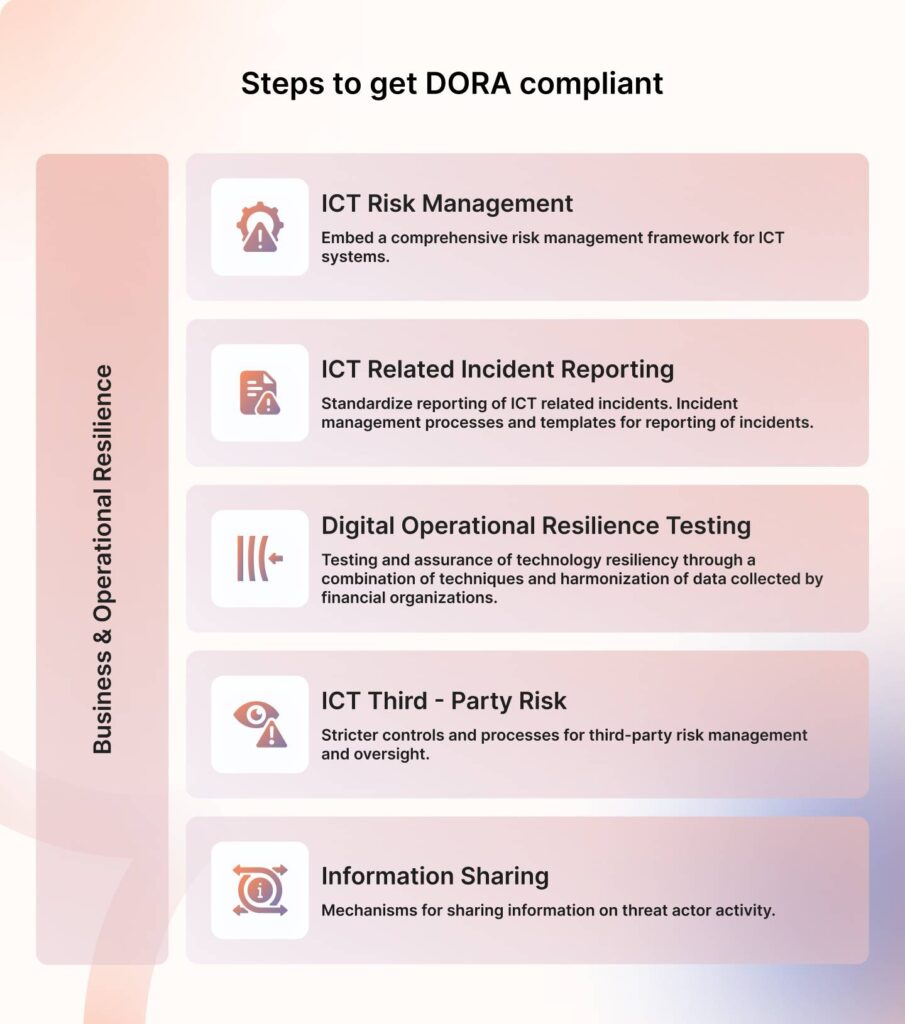
Ahora que ya tienes una visión general clara, profundicemos en cada paso para cumplir eficazmente con la normativa DORA.
1) Gestión de riesgos de las TIC
Un programa integral de gestión de riesgos gira en torno a aspectos como garantizar la protección de los activos y los sistemas en la nube, detectar y notificar las amenazas, implementar medidas para neutralizarlas y contenerlas, y documentar las lecciones aprendidas para que su práctica sea más resiliente.
Este marco es fundamental para mantener la seguridad y la estabilidad de los servicios financieros dentro de la Unión Europea.
Estos son los pasos clave para implementar la gestión de riesgos de las TIC en el marco de DORA:
1. Establecer una base sólida para la gestión y mitigación de riesgos:
La resiliencia es un trabajo en equipo, y las políticas, la gobernanza y la supervisión unen a todo el equipo para establecer prácticas fundamentales que definirán la resiliencia de la organización en el futuro. Piénsalo así:
- Estrategias y políticas: Las políticas bien definidas y con visión de futuro abordan todos los objetivos y directrices para gestionar los riesgos de las TIC.
- Implementar protocolos y herramientas de TIC: Las herramientas y los protocolos reducen las posibilidades de error humano al tiempo que mejoran la eficiencia general.
2. Responsabilidad federada
Al federar la responsabilidad, la seguridad se convierte en una responsabilidad compartida, lo que integra la resiliencia en todas las funciones empresariales. Así es como se logra:
- Designa una función de control: Asigne una función principal para que asuma la responsabilidad de los controles regidos por las políticas. Esta función podrá trabajar con cierto grado de independencia para resolver conflictos y hacer cumplir las salvaguardias establecidas.
- Asegúrese de establecer límites claros entre las funciones: Mantén a tus equipos de gestión de riesgos, funciones de control y auditores internos en áreas separadas. Esto funciona como un sistema de contrapesos: cada grupo debe realizar su trabajo sin interferir en el de los demás. Esta separación ayuda a garantizar que todos puedan trabajar con objetividad y que nadie intente evaluar el trabajo ajeno.
3) Documentar y realizar revisiones anuales:
Mantenga un registro detallado de su sistema de gestión de riesgos; considérelo como un registro de mantenimiento exhaustivo para su automóvil. Documente minuciosamente todas sus estrategias, herramientas y procesos. Además, acostúmbrese a realizar una revisión exhaustiva de todo al menos una vez al año, como una evaluación anual de sus prácticas de seguridad.
4) Fomentar una comunicación clara entre las partes interesadas:
Garantizar la alineación de las partes interesadas es fundamental para una gestión eficaz del riesgo y la ciberseguridad, ya que, en última instancia, toda iniciativa de seguridad debe estar vinculada a la estrategia empresarial general. Por lo tanto, identifique el nivel de riesgo aceptable y tolerante de su organización, comuníquelo a todos los niveles, capacite a los empleados para que comprendan correctamente las políticas y defina planes de acción para su implementación.
2) Notificación de incidentes en horas
La notificación de incidentes en DORA no es solo un requisito de cumplimiento, sino un arma estratégica contra la interrupción operativa y el caos. Cumple tres propósitos clave:
- Responsabilidad empresarial: Las instituciones financieras deben supervisar, contener y resolver activamente las amenazas antes de que se conviertan en perturbaciones importantes.
- Confianza y seguridad: Garantizar que las empresas solo se asocien con proveedores fiables minimiza el riesgo de que las amenazas se propaguen a través de redes de terceros.
- Resiliencia en todo el sector: El objetivo final es crear un sector financiero que pueda resistir las perturbaciones y recuperarse rápidamente.
DORA establece uno de los estándares más estrictos para la gestión y el reporte de incidentes. Esto es lo que exige:
- Los incidentes graves relacionados con las TIC deben ser notificados. en 24 horas de descubrimiento.
- An informe intermedio Se deben presentar detalles adicionales. en 72 horas de la notificación inicial.
- A reporte finalEs obligatorio incluir un plan de resolución completo y las lecciones clave aprendidas del incidente.
3) Implementar pruebas de resiliencia
DORA exige a las organizaciones que demuestren su resiliencia certificando los resultados de pruebas de penetración periódicas en autoevaluaciones. De este modo, se diseña un programa de pruebas que aprovecha diversas metodologías de pruebas de penetración para identificar diferentes tipos de vectores de ataque y vulnerabilidades en el sistema.
Aquí tienes algunos métodos eficaces de pruebas de penetración que puedes utilizar:
- Integración de inteligencia de amenazas: Ponga en práctica información actualizada sobre amenazas para simular las tácticas, técnicas y procedimientos (TTP) de los verdaderos ciberdelincuentes. De esta forma, se explorarán las vulnerabilidades de su sistema en diferentes escenarios, lo que le permitirá determinar con precisión qué controles implementar, qué políticas aplicar y qué medidas de contención planificar.
- Simulación de ataque integral: No todos los ataques son iguales; algunos presentan vectores de ataque que se intensifican con la intervención humana, redes adyacentes e incluso ingeniería social. Las pruebas de penetración en estos casos permiten a las organizaciones identificar con precisión sus vulnerabilidades y sus causas.
- Implementar pruebas de penetración basadas en amenazas (TLPT): Métodos como Las pruebas de penetración basadas en amenazas (TLPT) son un requisito fundamental para la certificación DORA, ya que validan los resultados de las pruebas de resiliencia. Las TLPT simulan ataques reales con complejidades similares a las del mundo real y registran el desempeño de las distintas áreas de la organización en comparación con los parámetros establecidos. Generalmente, siguen las tácticas, técnicas y procedimientos (TTP) de los exploits activos, lo que las hace especialmente relevantes para las instituciones financieras.
4) Reforzar las prácticas de gestión de proveedores externos.
La certificación DORA exige requisitos de cumplimiento más estrictos para los proveedores a lo largo de la cadena de suministro, lo que significa que la responsabilidad no se limita a los proveedores externos, sino que se extiende a los proveedores de cuarta y quinta categoría. Por lo tanto, exige que una organización:
- Mapeo integral de la cadena de suministro: En este sentido, se recomienda a las organizaciones identificar claramente los activos a los que pueden acceder los proveedores y los riesgos que pueden provenir de terceros, cuartos proveedores y otras fuentes. Esto suele requerir un conocimiento profundo de toda la cadena de suministro.
- Supervisión continua y pruebas de proveedores: Las empresas deben establecer controles para garantizar que cualquier anomalía en la seguridad de sus proveedores se detecte rápidamente y que los flujos de trabajo de mitigación se activen a tiempo. Este enfoque ofrece una cobertura más completa que las evaluaciones periódicas, que solo muestran el estado de seguridad en un momento dado.
- Obligaciones contractuales reforzadas: Al trabajar con proveedores y prestadores de servicios, asegúrese de que sus contratos estipulen claramente que deben cumplir con los requisitos de seguridad de DORA. Considere esto como extender sus estándares de seguridad a lo largo de toda su cadena de suministro: todos deben estar alineados en cuanto a mantener la seguridad y la resiliencia.
5) Directrices para el intercambio de información e inteligencia
Las instituciones financieras pueden protegerse mejor a sí mismas y a los demás compartiendo su conocimiento sobre las ciberamenazas. Todos se benefician cuando los bancos y otras empresas comparten información sobre amenazas, revelando intentos de intrusión, vectores de ataque exitosos y estrategias de defensa. La certificación DORA convierte el intercambio de información en uno de sus principios fundamentales: el quinto pilar. La idea es simple: si una institución aprende a detener un ataque específico, compartir ese conocimiento ayuda a proteger todo el sistema financiero. Este enfoque colaborativo permite que el sector desarrolle mejores medidas de seguridad con mayor rapidez que si cada institución trabajara de forma aislada.
¿Cuánto cuesta una certificación DORA?
La certificación DORA no es un simple trámite, sino una inversión financiera significativa para la organización. Requeriría tiempo y dinero en capacitación y certificación, desarrollar una infraestructura resiliente, adquirir herramientas de automatización del cumplimiento e invertir en herramientas de gestión de riesgos de terceros.
Además, el coste de la certificación DORA puede variar en función de factores como el tamaño de la empresa. Se estima que las grandes instituciones invierten alrededor de 1 millón de euros en dos años para obtener la certificación DORA.
Sin embargo, si necesita estimar el costo para que su empresa obtenga la certificación DORA, aquí hay algunos factores que debería considerar:
- Actualizaciones de infraestructura: Mantener la certificación DORA requiere herramientas de monitoreo continuo, sistemas de respuesta a incidentes y soluciones de gestión de riesgos de infraestructura en la nube, todo lo cual puede generar costos adicionales.
- Pruebas de resiliencia operativa: Es fundamental realizar pruebas constantes de vulnerabilidad mediante pruebas de penetración y análisis de fallos de seguridad. Esto requiere un compromiso real, tanto económico como humano. Por lo tanto, invertir en las herramientas adecuadas, contratar servicios de pruebas y contar con personal cualificado para gestionar este trabajo continuo supone un coste mucho mayor del que las empresas estiman.
- Expansión y capacitación de la fuerza laboral: Para obtener la certificación DORA, las organizaciones deben conformar equipos de cumplimiento, designar responsables y capacitar a ejecutivos para cumplir con las exigencias regulatorias de DORA y evitar errores costosos. Contratar personal directivo con conocimientos sobre DORA puede resultar costoso, con un gasto anual que oscila entre 500 y un millón de euros.
- Gestión de riesgos de terceros: Los proveedores de servicios de TIC de terceros deben asegurarse de que sus proveedores cumplan con los estándares de resiliencia de DORA, lo que exige una supervisión constante, garantías contractuales y evaluaciones de riesgos.
- Tarifas regulatorias: Los proveedores de servicios críticos de TIC deben pagar tasas de supervisión, que parten de los 50,000 euros, lo que supone un coste adicional en materia de cumplimiento normativo.
Sprinto puede ayudar a todas las entidades financieras a cumplir con DORA más rápidamente.
Sprinto Acelera el cumplimiento de DORA con tres características principales: monitoreo continuo de controles, implementación del marco de controles seguros y recopilación automática de evidencia. Solo tiene que integrar Sprinto en su entorno, sistemas en la nube y activos, y Sprinto Le proporciona un programa de cumplimiento listo para implementar que incluye plantillas de políticas, controles preconfigurados según los criterios y mucho más.
Nuestros socios de implementación pueden ayudarle a identificar los controles necesarios para DORA, reduciendo así el tiempo de cumplimiento. Estos expertos evalúan su infraestructura, procesos y políticas para diseñar controles adecuados que se ajusten a los requisitos de DORA.
Sprinto Transforma estos controles en tareas prácticas, automatizando las comprobaciones de cumplimiento para garantizar la supervisión en tiempo real y minimizando el esfuerzo manual.
Sin embargo, si ya cumple con otros estándares de ciberseguridad como SOC 2 o ISO 27001, SprintoEl Marco de Control Común (CCF) de simplifica el cumplimiento al identificar superposiciones, eliminar el trabajo redundante y acelerar su preparación para DORA.
Cumpla con DORA más rápidamente mediante la automatización.
Preguntas Frecuentes
¿Cuáles son las sanciones para DORA?
Las infracciones de la DORA pueden resultar costosas. Las instituciones financieras se enfrentan a multas de hasta el 2 % de su facturación anual global, y los empleados individuales podrían recibir sanciones de hasta 1 millón de euros. Los proveedores de servicios tecnológicos se enfrentan a consecuencias aún más graves: multas de hasta 5 millones de euros y posibles suspensiones operativas. Los trabajadores de estas empresas podrían ser multados con hasta 500 000 euros. Estas sanciones protegen tanto contra daños financieros como contra la reputación.
¿Qué es TPRM bajo la certificación DORA?
La gestión de riesgos de terceros (TPRM, por sus siglas en inglés) según la Ley DORA implica la supervisión y el control continuos de los proveedores críticos, aquellos que manejan datos confidenciales u operan sistemas esenciales. Requiere verificaciones de antecedentes rigurosas, auditorías de seguridad periódicas y monitoreo en tiempo real. En lugar de revisiones anuales, la Ley DORA exige un monitoreo continuo, lo que garantiza la detección y respuesta rápidas ante cualquier problema. Además, deben existir planes claros para la rendición de cuentas, la resolución de problemas y las contingencias en caso de que un proveedor no cumpla con sus obligaciones, lo que convierte a la TPRM en un enfoque proactivo y resiliente para la gestión del riesgo de proveedores.
¿A quién se aplica la certificación DORA?
La DORA se aplica a todas las entidades del sector financiero. Asimismo, se incluyen los proveedores externos críticos (PTC) que prestan servicios de TIC a estas entidades, los cuales estarán sujetos a un marco de supervisión de la UE.
¿Pueden las personas obtener la certificación DORA?
Sí, las personas pueden obtener la certificación DORA (Ley de Resiliencia Operativa Digital) a través de diversos programas de capacitación diseñados para brindar a los profesionales los conocimientos y habilidades necesarios para el cumplimiento normativo. Los profesionales pueden asistir a capacitaciones y realizar exámenes en línea para obtener su acreditación. A continuación, se presentan algunos proveedores de capacitación destacados:

Autor
Virgil
Virgil es un especialista en marketing en Sprinto Combina su perspicacia mediática con su experiencia en ciberseguridad para crear contenido que conecta de verdad con el público. Conocido por simplificar temas complejos de ciberseguridad y GRC (Gobierno, Riesgo y Cumplimiento), aporta profundidad técnica y un toque narrativo a su trabajo. Cuando no está escribiendo, probablemente esté explorando las últimas tendencias en ciberseguridad, debatiendo sobre geopolítica o relajándose con una buena taza de café.Vaya más allá de la superficie y descubra los aspectos clave sobre gobernanza, riesgo y cumplimiento que realmente importan.


Gana premios digitales por tu éxito en la sala de juntas.



Explora más









Investigaciones y análisis seleccionados para ayudarte a ganarte un lugar en la mesa.


