




TL, DR:
| Un acuerdo de protección de datos define las funciones del responsable del tratamiento y del encargado del tratamiento cuando los proveedores manejan datos personales. |
| El artículo 28 del RGPD exige cláusulas que abarquen las instrucciones de procesamiento, la seguridad, los subencargados del tratamiento, las auditorías y la asistencia en caso de violación de seguridad. |
| El artículo abarca los componentes del acuerdo de procesamiento de datos (DPA), las deficiencias en la redacción, las obligaciones del encargado del tratamiento y una plantilla descargable. |
El Reglamento General de Protección de Datos (RGPD) exige que todas las organizaciones sujetas a su ámbito de aplicación firmen acuerdos de procesamiento de datos (APD) por escrito con sus proveedores y terceros. Sin embargo, la UE no es la única región que exige los APD.
Los acuerdos de protección de datos (DPA, por sus siglas en inglés) también son obligatorios según diversas normativas en países como Estados Unidos (CCPA), China, Tailandia, Turquía, India, Sudáfrica, Brasil, etc. En resumen, si le otorgas a un proveedor poder sobre tus datos, necesitas un acuerdo por escrito.
Este blog trata sobre todo lo relacionado con los Acuerdos de Procesamiento de Datos (APD): su significado, componentes, requisitos, beneficios y una plantilla descargable que puede utilizar para empezar a trabajar de inmediato.
¿Qué es un DPA?
Un Acuerdo de Procesamiento de Datos (APD) es un documento legal que vincula a los responsables del tratamiento de datos con los encargados del tratamiento para proteger a las personas, garantizando el almacenamiento, el acceso y el uso seguros de sus datos personales. Define las responsabilidades y las limitaciones del responsable del tratamiento.
| Procesador de datosUna empresa o persona que procesa datos personales en nombre del responsable del tratamiento, siguiendo sus instrucciones. Por ejemplo, un proveedor de servicios de nómina que procesa datos de empleados para una empresa. Controlador de datosEntidad que determina la finalidad y los medios del tratamiento de datos personales. Decide el porqué y el cómo se procesan los datos. Por ejemplo, una empresa recopila información de sus clientes con fines de marketing. Los datos personalesCualquier información sobre una persona identificable (titular de los datos). Por ejemplo: nombre, correo electrónico, número de identificación, datos de localización o identificadores en línea, así como factores específicos de la identidad física, genética, mental, económica, cultural o social. |
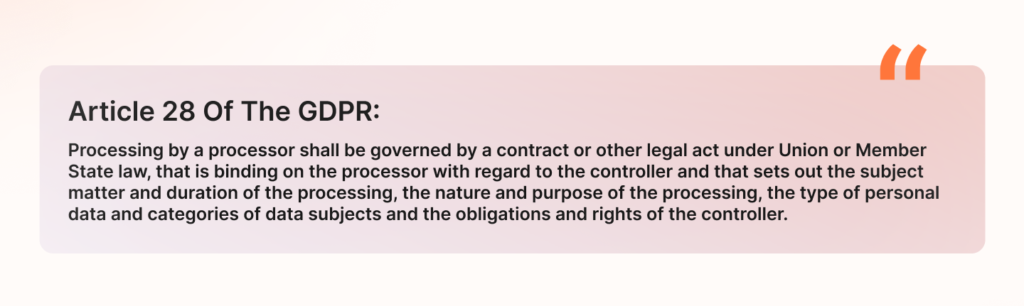
Un acuerdo de procesamiento de datos conforme al RGPD, también llamado anexo de procesamiento de datos, contiene cláusulas sobre los derechos y obligaciones relacionados con el procesamiento de datos. Este documento es de cumplimiento obligatorio (Artículo 28) si recopila información sobre ciudadanos de la UE, independientemente de la ubicación de su empresa.
Además de un mandato, ¿por qué es necesario un acuerdo de procesamiento diferido (DPA)?
Un Acuerdo de Procesamiento de Datos (APD) actúa como una garantía legal para que los responsables del tratamiento puedan colaborar con confianza con los encargados del tratamiento, cumpliendo así con sus obligaciones regulatorias. Incluso si opera en una región donde no es obligatorio, contar con un APD le protege de prácticas de procesamiento de datos poco éticas.
- Mantiene la rendición de cuentas: El acuerdo de protección de datos formaliza las obligaciones del encargado del tratamiento para que no pueda extralimitarse en sus prácticas éticas. Lo responsabiliza en caso de incumplimiento y garantiza que ambas partes comprendan sus responsabilidades y los recursos legales a su disposición.
- Define las responsabilidades: El acuerdo define claramente las funciones y responsabilidades tanto del responsable del tratamiento como del encargado del tratamiento para minimizar malentendidos y disputas.
- Constituye una garantía de seguridad: Un acuerdo de protección de datos (DPA, por sus siglas en inglés) también incluye medidas y prácticas de seguridad que se ajustan a los requisitos del RGPD, lo que garantiza que el encargado del tratamiento pueda proteger los datos de forma eficaz.
- Resulta útil durante las auditorías: Con frecuencia, incluye disposiciones para auditorías o inspecciones, lo que permite al responsable del tratamiento verificar que el encargado del tratamiento cumple con las normas acordadas.
¿Qué elementos debe contener su acuerdo de protección de datos según el RGPD?
Según el artículo 28 del RGPD , un Acuerdo de Procesamiento de Datos (APD) debe contener toda la información relativa a las actividades de procesamiento. Pero la realidad es algo más compleja.
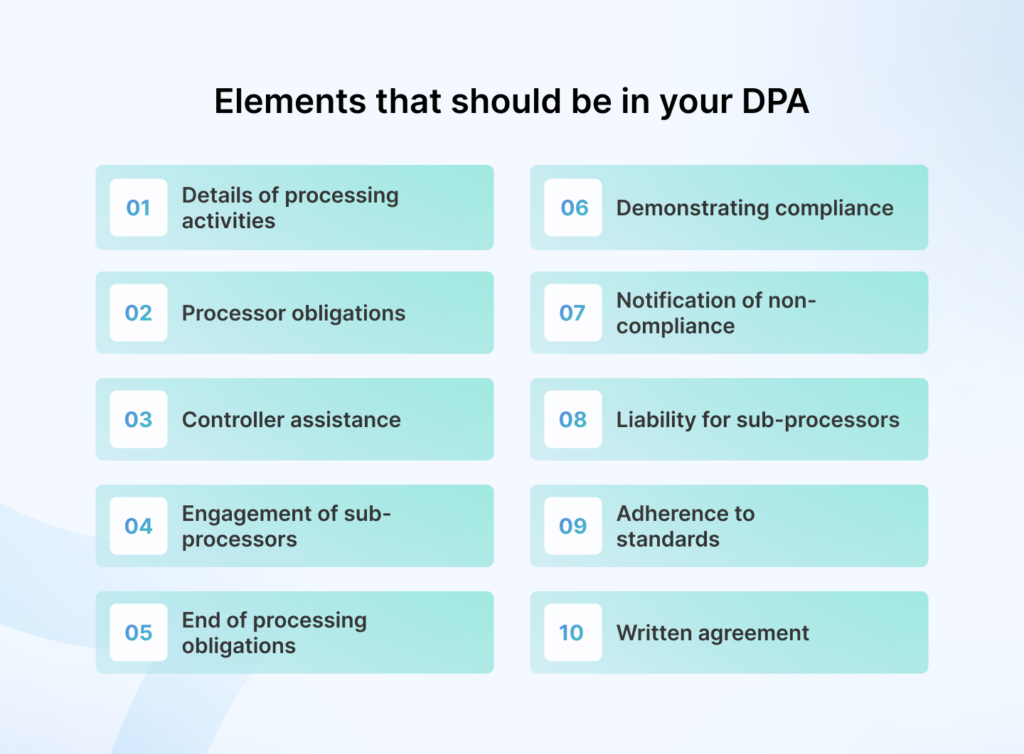
Aquí tienes diez elementos imprescindibles en tu Acuerdo de Procesamiento de Datos del RGPD:
1. Detalles de las actividades de procesamiento
Los detalles incluyen el tema, la duración, la naturaleza, la finalidad, el tipo de datos procesados y las categorías de interesados.
Describa las tareas o procesos específicos que realizará el procesador, como el alojamiento web, el almacenamiento de datos, el marketing por correo electrónico o el procesamiento de nóminas. Especifique el período exacto durante el cual el procesador gestionará los datos personales, ya sea durante la vigencia del contrato o hasta que los datos dejen de ser necesarios.
Incluya detalles sobre los tipos de datos personales, como nombres, direcciones de correo electrónico, información financiera o historiales médicos. Por último, identifique a quién pertenecen los datos que se procesan, por ejemplo, empleados, clientes o usuarios del sitio web.
2. Obligaciones del procesador
El procesador solo puede procesar datos siguiendo las instrucciones del responsable del tratamiento . Por lo tanto, la autoridad de protección de datos debe indicar explícitamente que el procesador no puede procesar datos para sus propios fines y debe seguir instrucciones escritas, incluidas restricciones a las transferencias de datos a países no pertenecientes a la UE sin las garantías adecuadas.
Asegúrese de que todo el personal que maneje los datos esté obligado, ya sea por contrato o por ley, a mantener la confidencialidad, y que reciba capacitación periódica para reforzar estas obligaciones.
Como se menciona en el artículo 32, se utilizan medidas detalladas como el cifrado, la pseudonimización, los controles de acceso, los cortafuegos, las pruebas periódicas del sistema y los protocolos de respuesta a incidentes para prevenir el acceso no autorizado, la pérdida o la violación de seguridad.
3. Asistencia del controlador
Los encargados del tratamiento deben facilitar el ejercicio de derechos como el acceso, la rectificación, la supresión (derecho al olvido) y la portabilidad de los datos. Por ejemplo, deben proporcionar herramientas o procesos para recuperar o eliminar datos previa solicitud.
Ayudar al responsable del tratamiento a realizar evaluaciones de impacto en la protección de datos (EIPD) y a cumplir con los plazos de notificación de violaciones de seguridad. Proporcionar documentación o certificaciones que acrediten las medidas de cumplimiento.
4. Contratación de subprocesadores
Los subprocesadores necesitan la autorización adecuada para determinar si el controlador proporciona una autorización específica (caso por caso) o general (previa aprobación).
Establezca plazos para informar al responsable del tratamiento sobre los cambios previstos para los subencargados del tratamiento, permitiendo la presentación de objeciones dentro de un período definido. Es recomendable exigir a los subencargados del tratamiento que implementen los mismos estándares que el RGPD, garantizando así que no introduzcan nuevos riesgos para los datos personales.
5. Obligaciones de fin de procesamiento
Una vez finalizado el período de procesamiento, especifique cómo el procesador eliminará o devolverá de forma segura los datos al finalizar el contrato, incluyendo los plazos y los métodos para la eliminación segura.
En caso de excepciones, aborde las situaciones en las que los requisitos legales o reglamentarios exijan la conservación de los datos, como por ejemplo para fines fiscales o de auditoría.
6. Demostración de cumplimiento
La documentación es fundamental para demostrar el cumplimiento. Para demostrar la adhesión al RGPD, mantenga registros detallados de las actividades de procesamiento, las medidas de seguridad y los registros de incidentes.
Para las inspecciones, se deben autorizar auditorías programadas por parte del interventor o auditores externos, detallando los plazos de notificación anticipada, el alcance de las auditorías y los acuerdos de reparto de costes.
7. Notificación de incumplimiento
En caso de incumplimiento legal, mencione la obligación de los encargados del tratamiento de notificar de inmediato al responsable del tratamiento si alguna instrucción entra en conflicto con el RGPD u otras obligaciones legales, para que este pueda modificar dichas instrucciones.
Los encargados del tratamiento también deben proporcionar recomendaciones sobre prácticas de tratamiento que cumplan con la ley cuando sea necesario.
8. Responsabilidad de los subencargados del tratamiento
En aras de la rendición de cuentas, especifique que el procesador inicial sigue siendo totalmente responsable del rendimiento del subprocesador, garantizando así que el responsable del tratamiento no asuma riesgos adicionales derivados de los acuerdos de subprocesamiento.
El procesador también es responsable de resolver los problemas causados por los subprocesadores, incluidos los incumplimientos o las faltas de cumplimiento.
9. Adherencia a las normas
Si el procesador cumple con los estándares de ciberseguridad , incluya referencias a códigos de conducta (Artículo 40) que demuestren el cumplimiento del RGPD (por ejemplo, certificaciones de seguridad de la información como ISO 27001).
10. Acuerdo por escrito
El acuerdo de protección de datos (DPA) debe estar formalmente documentado y ser jurídicamente vinculante, ya sea como un acuerdo independiente o como un anexo al contrato de servicios principal. Debe incluir cláusulas para su modificación en función de cambios normativos o de las necesidades cambiantes del negocio.
Los diez requisitos mencionados anteriormente se presentan de forma diferente en el Acuerdo de Protección de Datos (APD) formal. Dado que se trata de un documento legal, asegúrese de seguir la plantilla correcta. Puede descargar una plantilla lista para usar a continuación.
Descargue la plantilla del acuerdo de procesamiento de datos del RGPD.
Función de los controladores y procesadores en un DPA
En un Acuerdo de Procesamiento de Datos (APD), los responsables del tratamiento de datos y los encargados del tratamiento de datos tienen funciones distintas pero interconectadas.
Los responsables del tratamiento determinan por qué y cómo deben procesarse los datos personales. Al contratar a un encargado del tratamiento, deben asegurarse de que este cuente con las medidas de seguridad técnicas y organizativas adecuadas para proteger los datos.
Recuerde:
En última instancia, los responsables del tratamiento de datos siguen siendo los encargados de la protección de datos, incluso si la violación de seguridad se produce por culpa del encargado del tratamiento.
Por otro lado, los encargados del tratamiento actúan siguiendo las instrucciones del responsable del tratamiento. Su función es gestionar los datos de forma segura, garantizando su protección contra el acceso no autorizado, la pérdida o el uso indebido. Deben mantener la confidencialidad e implementar todas las medidas previstas en el acuerdo de protección de datos.
Tal y como se menciona en el Acuerdo de Protección de Datos, si trabajan con subencargados del tratamiento, necesitan la aprobación del responsable del tratamiento y deben transmitirles las mismas obligaciones de cumplimiento.
Retos que debe esperar al redactar un acuerdo de procesamiento diferido (con soluciones)
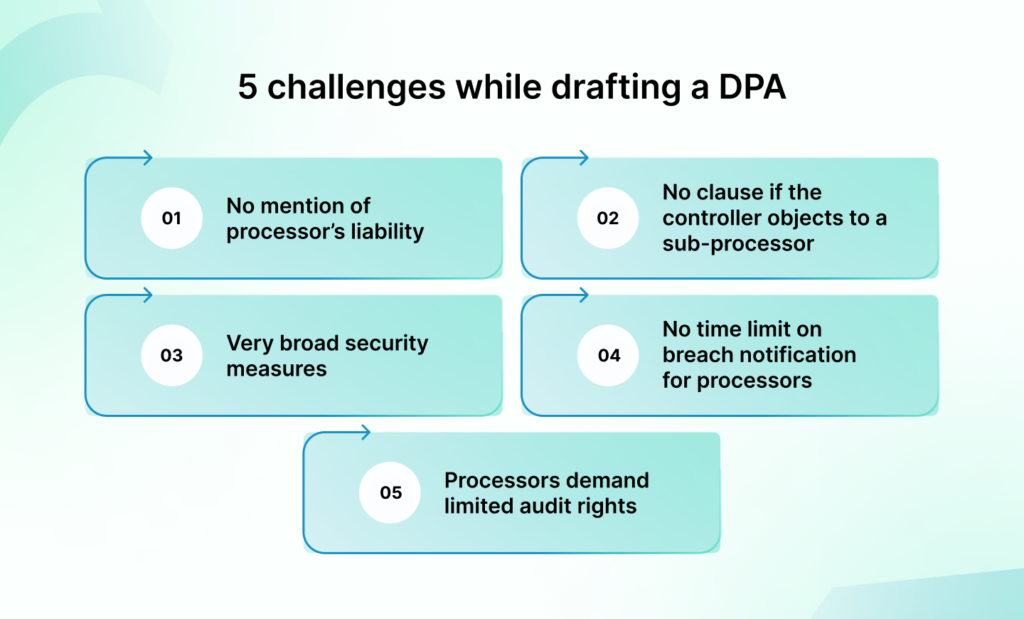
Al negociar las cláusulas de un Acuerdo de Procesamiento de Datos, algunos puntos conflictivos pueden estancar las conversaciones entre las dos partes involucradas.
A continuación, se presentan cinco desafíos comunes y algunas formas prácticas de resolverlos, según lo sugerido por Michael Whitener, abogado y socio de VLP:
1. El artículo 28 no menciona la responsabilidad del procesador.
El RGPD no aborda los límites de responsabilidad, por lo que la negociación recae en usted. Los responsables del tratamiento suelen querer que no existan límites de responsabilidad para las violaciones de la protección de datos, mientras que los encargados del tratamiento presionan para que se incluyan. Este tira y afloja puede generar situaciones complicadas.
Solución : Un enfoque claro consiste en establecer los límites de responsabilidad en el contrato principal de servicios, no en el propio acuerdo de protección de datos. Muchas empresas ahora acuerdan un límite máximo para las infracciones de protección de datos. Se paga una cantidad fija o un múltiplo de las tarifas. Esto proporciona equilibrio y claridad para ambas partes.
2. No se requiere ninguna cláusula si el controlador se opone a un subprocesador.
Los encargados del tratamiento suelen necesitar subencargados para prestar sus servicios, pero los responsables del tratamiento temen perder el control. El RGPD permite la autorización «general» (con notificación) o la autorización «específica» para los subencargados; pero ¿qué ocurre si el responsable del tratamiento se opone? El artículo 28 no contempla esta posibilidad, lo que genera un dilema.
Solución : Una solución intermedia consiste en que el procesador notifique al controlador sobre cualquier nuevo subprocesador, otorgándole un plazo determinado (por ejemplo, 15 días) para presentar objeciones. Si no se llega a una resolución, el controlador puede rescindir el acuerdo. Esto protege a los controladores sin que una sola objeción interrumpa las operaciones del procesador.
3. El artículo 32 menciona medidas de seguridad generales.
El artículo 32 del RGPD establece requisitos de seguridad generales basados en el riesgo, pero los responsables del tratamiento suelen intentar imponer sus propios estándares detallados a los encargados del tratamiento. Esto puede generar conflictos, especialmente cuando los encargados del tratamiento trabajan con varios responsables del tratamiento.
Solución : Los encargados del tratamiento deben basarse en sus propios marcos de seguridad, pero demostrar que cumplen con los estándares del RGPD. Los responsables del tratamiento, por su parte, deben centrarse en si dichas medidas se ajustan a los requisitos del artículo 32, en lugar de imponer reglas personalizadas.
4. No hay límite de tiempo para que los procesadores notifiquen durante las violaciones de seguridad.
Según el RGPD, los encargados del tratamiento deben notificar a los responsables del tratamiento las violaciones de datos « sin dilación indebida », pero estos últimos suelen presionar para que se establezcan plazos más estrictos, como 24 horas. Esto puede resultar poco realista para los encargados del tratamiento, ya que evaluar correctamente una violación requiere tiempo.
Solución : Una solución viable es un plazo de notificación de 48 horas, que comienza solo cuando el procesador confirma una infracción real (no solo sospechas). Esto les da tiempo a los procesadores para proporcionar detalles útiles, mientras que los responsables del tratamiento aún tienen margen para cumplir con sus obligaciones de notificación de 72 horas.
5. Los procesadores exigen derechos de auditoría limitados.
Los responsables del tratamiento tienen derecho a auditar a los encargados del tratamiento para verificar su cumplimiento, pero estos últimos suelen querer limitar el alcance, la frecuencia y las intrusiones. Los responsables del tratamiento incluso pueden solicitar auditorías de los subencargados del tratamiento, lo que puede complicar aún más la situación.
Solución : Los responsables del control deben comenzar por la documentación. Los procesadores pueden compartir certificaciones como los informes SOC 2 o la norma ISO 27001. Si esto no es suficiente, se puede realizar una auditoría in situ, con plazos, alcance y condiciones de confidencialidad acordados. Esto permite un equilibrio entre transparencia y practicidad.
El acuerdo de procesamiento diferido (DPA) es la parte legal; ¿qué hay de los aspectos técnicos?
Sin duda, un acuerdo de protección de datos bien estructurado es necesario para cumplir con el RGPD al transferir datos personales, especialmente fuera del EEE (Espacio Económico Europeo).
Junto con las Cláusulas Contractuales Tipo (CCT), los Acuerdos de Protección de Datos (APD) proporcionan la base legal para proteger los datos y cumplir con los requisitos normativos. Sin embargo, es importante comprender que, si bien el RGPD impone obligaciones legales como la redacción de APD y CCT, también hace hincapié en la necesidad de controles técnicos y de seguridad sólidos para proteger los datos personales.
Sprinto simplifies the technical side of GDPR compliance, helping you bridge the gap between legal requirements and operational readiness.
¿Cómo te ayudamos?
- Hemos establecido una política de protección de datos y mantenemos el consentimiento del personal.
- Proporcionamos materiales de formación en seguridad actualizados para capacitar al personal sobre las responsabilidades que conlleva el RGPD.
- Realizamos evaluaciones exhaustivas de riesgos de los proveedores para evaluar el cumplimiento normativo de terceros.
- Ayudamos a mantener registros de las actividades de procesamiento para garantizar la transparencia.
- Implementamos los controles técnicos y de seguridad exigidos por el RGPD para sistemas críticos (ideal para clientes que se inician en las certificaciones SOC 2 o ISO).

Prepárate para el RGPD en semanas.
Watch how Factors AI got GDPR and SOC 2 compliant with Sprinto:
Preguntas frecuentes

Autor
Pensamiento
Pansy es una especialista en marketing de contenidos certificada por ISC2 en ciberseguridad, con formación en ingeniería informática. Últimamente, ha estado explorando el mundo del marketing desde la perspectiva de GRC (Gobierno, riesgo y cumplimiento) con SprintoCuando no está trabajando, se dedica a leer novelas políticas o a perfeccionar sus habilidades culinarias. También es posible encontrarla tomando el sol en la playa o haciendo senderismo por un bosque frondoso.Vaya más allá de la superficie y descubra los aspectos clave sobre gobernanza, riesgo y cumplimiento que realmente importan.


Gana premios digitales por tu éxito en la sala de juntas.



Explora más











Investigaciones y análisis seleccionados para ayudarte a ganarte un lugar en la mesa.


