




Existe un dicho que afirma que si se puede acceder a algo de forma remota, los hackers también pueden. La creciente conectividad y convergencia, por un lado, han reducido los perímetros físicos, lo cual es positivo. Sin embargo, también han traído consigo una mayor afluencia de nuevas clases de amenazas. En lo que respecta a la infraestructura crítica, las consecuencias son mucho más graves: las interrupciones pueden afectar a los servicios esenciales e incluso desencadenar disturbios y tensiones a nivel mundial.
Según una encuesta de Sophos, el 67 % de las empresas de energía, gas y otros servicios públicos sufrieron ataques de ransomware entre 2023 y 2024, y el coste de recuperación para dos sectores críticos —energía y agua— se cuadruplicó hasta alcanzar los 3 millones de dólares en un año. Si a esto le sumamos la creciente prevalencia de los ataques a dispositivos IoT, queda claro lo crucial que es proteger la confianza y la fiabilidad de estos servicios.
En este blog, exploraremos por qué la ciberseguridad de las infraestructuras críticas es esencial, los principales desafíos y cómo construir un programa sólido de ciberseguridad para salvaguardar los servicios importantes.
TL; DR
| La creciente dependencia de la infraestructura crítica de los sistemas digitales aumenta las posibilidades de amenazas y ataques. Marcos como NIST CSF, ISO 27001, CIRCIA y NIS2 proporcionan directrices sólidas para proteger estos activos, garantizando la continuidad operativa y la resiliencia. |
| Las organizaciones de infraestructura crítica se enfrentan a obstáculos como sistemas obsoletos, ciberataques sofisticados y una gobernanza fragmentada. Abordar estos desafíos exige esfuerzos de modernización, una mayor concienciación sobre ciberseguridad y una coordinación unificada entre todas las partes interesadas. |
| La creación de un programa sólido de ciberseguridad para infraestructuras críticas implica evaluaciones de riesgos personalizadas, inversión en la tecnología adecuada, creación de procesos estructurados y monitoreo y mejoras continuas. |
¿Qué es la ciberseguridad de las infraestructuras críticas?
La ciberseguridad de la infraestructura crítica consiste en el uso de estrategias, programas y medidas de protección tecnológica para salvaguardar los activos, sistemas y redes esenciales de una nación. La infraestructura crítica es fundamental para el funcionamiento del gobierno y de la ciudadanía, e incluye servicios esenciales como los servicios financieros, la atención médica, la energía y el transporte.
Importancia de la ciberseguridad para las infraestructuras críticas
Según un informe de KnowBe4, entre enero de 2023 y 2024 se produjeron 13 ataques por segundo contra infraestructuras críticas, lo que pone de manifiesto la necesidad de resiliencia digital.
A medida que el mundo se digitaliza cada vez más, la mayoría de los servicios esenciales de los que depende la sociedad —como la banca, la sanidad o incluso las redes energéticas— cuentan con sistemas digitalizados. Esto ha creado nuevos puntos de entrada para los ciberdelincuentes, y la continuidad de estos servicios y la seguridad nacional dependen de sólidas medidas de ciberseguridad.
Tomemos el caso de la interrupción del servicio de atención médica. El sistema Change Healthcare de EE. UU., que gestiona 14 millones de transacciones Hace un año, sufrió un ataque de ransomware. El sistema estuvo inactivo durante aproximadamente un mes, y la demora en el servicio afectó no solo las finanzas, sino también la atención al paciente.
Por lo tanto, más allá de la protección, la ciberseguridad para infraestructuras críticas también es crucial para proteger los datos sensibles, minimizar las pérdidas económicas y mantener la confianza pública en la fiabilidad de los servicios.
Algunos de estos ataques también tienen motivaciones geopolíticas. No buscan robar datos, sino simplemente interrumpir servicios, como la brecha en la estación de agua de Pensilvania, que los obligó a operar manualmente. Es simplemente la naturaleza cambiante del conflicto.
Contar con una estrategia de ciberseguridad para proteger los servicios críticos es ahora fundamental para garantizar la estabilidad social, el crecimiento y el bienestar público.
Regulaciones en infraestructura crítica
Las normativas sobre infraestructuras críticas proporcionan un conjunto de directrices estructuradas para ayudar a los operadores a aplicar medidas de ciberseguridad y cumplimiento normativo, y a garantizar la fiabilidad y disponibilidad de los servicios esenciales.
Algunos marcos de trabajo para mejorar la ciberseguridad de las infraestructuras críticas incluyen:
LCR del NIST
El Marco de Ciberseguridad NIST Desarrollada por el Instituto Nacional de Estándares y Tecnología, esta guía es ampliamente reconocida en materia de ciberseguridad para infraestructuras críticas. Se trata de un marco flexible que adopta un enfoque basado en el riesgo para integrar las actividades de ciberseguridad en las operaciones comerciales y fortalecer la resiliencia frente a amenazas y ataques.
El marco del NIST para mejorar la ciberseguridad de la infraestructura crítica se basa en cinco funciones principales: identificar, proteger, detectar, responder y recuperar, que ayudan a las organizaciones a comprender los riesgos cibernéticos, implementar las medidas necesarias y recuperarse de los incidentes sin problemas.
CIRCIA
La Ley de Notificación de Incidentes Cibernéticos para Infraestructuras Críticas (CIRCIA, por sus siglas en inglés) de 2022 es una ley federal estadounidense que exige la notificación de incidentes cibernéticos relacionados con infraestructuras críticas a la Agencia de Ciberseguridad y Seguridad de Infraestructuras (CISA, por sus siglas en inglés). Los incidentes deben notificarse dentro de las 72 horas posteriores a su detección, y en el caso de ataques de ransomware, el plazo es de 24 horas.
El objetivo principal de la ley es garantizar una respuesta rápida ante amenazas y ataques dirigidos a servicios críticos. Asimismo, contribuye a crear un entorno de colaboración donde CISA pueda trabajar con las industrias afectadas para minimizar el tiempo de inactividad operativa.
NIS2
La Directiva sobre redes y sistemas de información 2 (Directiva NIS2) es una ley de la Unión Europea que garantiza la ciberseguridad de las infraestructuras críticas y los servicios esenciales. Sustituye a la Directiva NIS original y amplía su ámbito de aplicación para abarcar más servicios críticos. La ley se centra en una gestión de riesgos sólida, la notificación oportuna de incidentes, una mejor gobernanza, la seguridad de la cadena de suministro y la cooperación transfronteriza.
La Directiva impone multas y sanciones estrictas para garantizar el cumplimiento y promover una preparación proactiva en estos sectores clave.
ISO 27001,
La norma ISO 27001 es un estándar líder en sistemas de gestión de seguridad de la información (SGSI) que implementa sistemáticamente prácticas de seguridad sólidas para proteger la infraestructura crítica. Orienta a las organizaciones en la evaluación de riesgos y los planes de tratamiento, y ofrece orientación a través de los controles integrales del Anexo A para abordar las vulnerabilidades.
Este estándar es aceptado a nivel mundial debido a su flexibilidad y credibilidad, y ayuda a garantizar la confidencialidad, la integridad y la disponibilidad de los datos, lo que lo hace ideal para organizaciones de servicios críticos.
Get ISO 27001 compliant with Sprinto
Ley de Información sobre Infraestructura Crítica de 2002 (Ley CII)
La Ley de Información sobre Infraestructura Crítica de 2002 (Ley CII) es otra ley federal estadounidense que fomenta el intercambio de información entre el sector privado y el gobierno sobre las ciberamenazas a la infraestructura crítica. Está supervisada por el Departamento de Seguridad Nacional (DHS) para promover la colaboración entre entidades gubernamentales y privadas con el fin de mitigar los riesgos sin temor a la divulgación pública ni a responsabilidades legales.
La información compartida en virtud de esta ley ayuda al gobierno a priorizar los esfuerzos de seguridad para la infraestructura crítica y a tomar decisiones bien fundamentadas.
Pasos para crear un programa de ciberseguridad para infraestructuras críticas
La creación de un programa de ciberseguridad para infraestructuras críticas requiere definir el alcance e identificar los activos críticos, establecer la gobernanza, invertir en la tecnología adecuada y desarrollar un plan de respuesta a incidentes, contribuyendo cada paso a una base sólida.
Siga estos pasos para crear un programa de ciberseguridad para infraestructuras críticas:
Definir el alcance y los objetivos
Comience con un ejercicio de definición del alcance para identificar los sistemas, redes y activos, ya que son los sistemas más críticos del negocio. Para un proveedor de atención médica, esto podría ser una base de datos de pacientes o dispositivos médicos, y para una compañía eléctrica, podrían ser las redes eléctricas. A continuación, establezca los objetivos en función del alcance, como proteger la información confidencial o garantizar la continuidad del servicio. Esto proporciona claridad a su programa de ciberseguridad y ayuda a priorizar los esfuerzos de manera efectiva.
Realizar una evaluación de riesgos para identificar deficiencias.
El siguiente paso consiste en identificar riesgos específicos en función de las amenazas, vulnerabilidades, oportunidades y desafíos. Gartner sugiere un ejercicio de planificación de escenarios para ello, en el que se consideren diversos escenarios relevantes para el contexto empresarial, se comprendan los factores clave que los impulsan y se trabaje en los elementos de alta probabilidad y alto impacto.
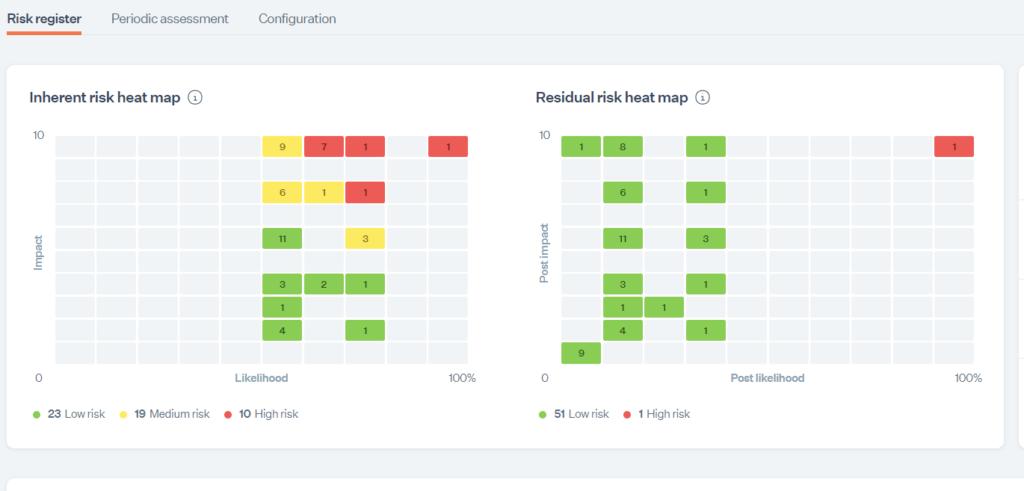
También puedes utilizar un mapa de calor de riesgos para identificar los riesgos adecuados y vincular las prioridades con tu estrategia.
Identifique los controles y procesos existentes y relaciónelos con los riesgos de alta y media prioridad para comprender las posibles deficiencias. Esto le ayudará a establecer un plan de mitigación.
Establecer gobernanza y políticas
Establezca un marco de gobernanza con una estructura que defina las funciones y responsabilidades clave, así como las líneas de comunicación para todas las partes interesadas. A continuación, cree políticas de ciberseguridad pertinentes, como la clasificación de datos, el control de acceso, la respuesta a incidentes y el uso aceptable. Adoptar un marco de ciberseguridad como NIST CSF o ISO 27001 es una buena estrategia para alinear las políticas y lograr una seguridad básica.
Un comité de gestión de riesgos con líderes multidisciplinarios puede supervisar el proceso de implementación y el cumplimiento de las políticas.
Invertir en la tecnología adecuada
Invierta en las soluciones tecnológicas adecuadas para mejorar la capacidad de su organización para prevenir, detectar y responder a las ciberamenazas. Las soluciones fundamentales incluirán un firewall de última generación, sistemas de detección de intrusiones, detección y respuesta en endpoints, soluciones de gestión de acceso, monitorización continua y herramientas de cifrado. Elija soluciones escalables que se integren sin problemas con su infraestructura tecnológica actual.
Cobertura Herramientas GRC como Sprinto make more sense if you are subject to compliance. Sprinto has in-built security solutions such as ongoing monitoring, automated risk assessments, role-based access controls, Dr Sprinto MDM solutions and much more. This helps you save cost and labor while integrating cybersecurity efforts to business functions.
Desarrollar un plan de respuesta a incidentes
Implemente un proceso estructurado para detectar, responder y recuperarse de incidentes de ciberseguridad mediante un plan de respuesta a incidentes bien definido. El plan debe especificar los niveles de clasificación de incidentes (de baja a alta gravedad), los procedimientos de escalamiento, los protocolos de comunicación y los pasos para la contención, erradicación y recuperación. Defina las funciones y responsabilidades del equipo de respuesta a incidentes, capacítelos sobre el plan y evalúe su eficacia para mejorar la comprensión y la preparación.
Crear un programa de gestión de proveedores
La infraestructura crítica depende en gran medida de terceros para diversas necesidades, por lo que es crucial abordar los riesgos derivados de la cadena de suministro y las relaciones con proveedores. Identifique y clasifique a todos sus proveedores como de alto, medio o bajo riesgo según la información a la que tengan acceso.
Realizar la debida diligencia y evaluaciones de riesgos para todos los proveedores y utilizar cuestionarios de seguridad Comprender el nivel de madurez en seguridad del proveedor. Establecer expectativas básicas de seguridad para los proveedores, como el cumplimiento de un marco básico de ciberseguridad, el cifrado o la autenticación multifactor. Finalmente, hacer cumplir los contratos con los proveedores, incluyendo requisitos de seguridad bien definidos.
Supervisar y probar continuamente los mecanismos de defensa.
Utilice herramientas automatizadas o mecanismos de monitoreo continuo para rastrear indicadores clave de rendimiento, actividades de red, registros y otros controles de desempeño, con el fin de identificar vulnerabilidades en tiempo real. Esto facilita la pronta resolución de las vulnerabilidades y garantiza que la organización se mantenga siempre alerta. Además del monitoreo continuo, es fundamental realizar evaluaciones de seguridad periódicas, como análisis VAPT (pruebas de penetración y evaluación de vulnerabilidades) y auditorías internas de cumplimiento, para asegurar una sólida postura de ciberseguridad y resistir las amenazas digitales nuevas y en constante evolución.
Realizar revisiones frecuentes para analizar las mejoras.
Programe una reunión de revisión con la alta dirección para presentar informes detallados con todos los hallazgos clave, como el desempeño de los controles, los incidentes recientes y las actualizaciones regulatorias. Analice las deficiencias detectadas y los comentarios de las partes interesadas clave para elaborar un plan de mejora, alineándolo con los objetivos de ciberseguridad y de negocio a largo plazo.
Manage cybersecurity and compliance with Sprinto
¿Cómo gestionar la ciberseguridad de las infraestructuras críticas?
Para gestionar eficazmente la ciberseguridad de las infraestructuras críticas se requieren tres factores clave para el éxito: la colaboración entre organismos privados, estatales y federales, un liderazgo comprometido y una defensa por capas.
La colaboración entre los sectores público y privado permite aunar la experiencia única de cada uno. Las organizaciones privadas pueden compartir información sobre amenazas emergentes, vulnerabilidades y riesgos a tener en cuenta. Los gobiernos estatales pueden unificar esfuerzos entre los distintos organismos y supervisar la financiación, el intercambio de recursos y la creación de un entorno compartido. Las agencias federales o de ciberseguridad, como el Departamento de Seguridad Nacional (DHS), pueden ofrecer orientación y herramientas a nivel nacional, al tiempo que gestionan la rendición de cuentas a nivel local.
El compromiso del liderazgo es fundamental para transmitir un sentido de urgencia a los niveles inferiores en lo que respecta a las iniciativas de ciberseguridad. Los líderes deben asegurarse de revisar y abordar periódicamente las preocupaciones en materia de ciberseguridad y promover una cultura de responsabilidad en todos los niveles funcionales. Esto mantiene a los equipos motivados y contribuye a crear un entorno de gestión de riesgos en toda la organización.
Un enfoque de defensa por capas es esencial para mantener la resiliencia ante la rápida evolución de las amenazas. Este enfoque combina dos o tres controles, ya sean preventivos, de detección o correctivos, para garantizar una defensa integral que permita gestionar los riesgos y minimizar las interrupciones operativas de forma proactiva. Ejemplos de controles preventivos incluyen la gestión de accesos y la formación de empleados, mientras que los controles de detección y correctivos incluyen los sistemas de detección de intrusiones y los sistemas de respaldo, respectivamente.
Desafíos para la ciberseguridad de las infraestructuras críticas
Desde tecnología obsoleta hasta la brecha entre el sector público y el privado, estos son los principales desafíos en la ciberseguridad de infraestructuras críticas:
La sofisticación de las amenazas ha aumentado
Si bien la mayoría de las organizaciones aún lidian con problemas fundamentales como las contraseñas débiles, los atacantes mejoran día a día y lanzan ataques altamente sofisticados. Entre las amenazas avanzadas que pueden paralizar instantáneamente servicios esenciales y causar un impacto masivo se incluyen la explotación de vulnerabilidades de día cero, ataques de ransomware, ataques a la cadena de suministro, ataques basados en inteligencia artificial y la explotación de dispositivos IoT.
Esta creciente complejidad de las amenazas pone de relieve la necesidad de contar con capacidades avanzadas de detección y respuesta, así como con una cultura de ciberseguridad.
Muchos sistemas dependen de tecnología obsoleta.
Muchas organizaciones de infraestructura crítica utilizan sistemas y tecnologías obsoletas que datan de hace veinte o treinta años. Estos sistemas no cuentan con el soporte de los proveedores modernos, carecen de parches y actualizaciones, y no se integran con las herramientas más recientes. Esto genera vulnerabilidades que los atacantes pueden explotar, aumentando así la superficie de ataque.
Es hora de que los servicios críticos colaboren con entidades privadas y adopten herramientas de última generación para mantener su resiliencia y garantizar la sostenibilidad de sus operaciones a largo plazo.
Existe una división entre el sector público y el privado.
La propiedad de la infraestructura crítica sigue fragmentada, lo que genera objetivos y prioridades divergentes entre los sectores público y privado. La percepción del riesgo por parte del gobierno se basa en la «seguridad pública» y la «seguridad nacional», mientras que el sector privado se centra en proteger los datos de los clientes y garantizar la continuidad del negocio. Si bien ambos tienen razón en sus planteamientos, es necesaria la colaboración y la coordinación para adoptar un enfoque unificado de la ciberseguridad, maximizando así el interés público y el valor empresarial.
Escasez de mano de obra cualificada
Según un informe de BCG, existe una escasez global de 2.8 millones de profesionales de ciberseguridad. Ante el aumento de las brechas de seguridad y los ataques, las organizaciones necesitan expertos cualificados en áreas especializadas como inteligencia de amenazas, pruebas de penetración, responsables de cumplimiento normativo y analistas de seguridad. Esta falta de talento ralentiza la adaptación a las amenazas emergentes y deja al sector crítico más vulnerable.
La única manera de abordar este problema es conservar la plantilla actual e invertir en programas de concienciación y formación.
Las organizaciones más pequeñas se enfrentan a la escasez de recursos.
Si bien las grandes organizaciones cuentan con presupuestos y personal dedicados a la ciberseguridad, las pequeñas suelen ser reacias a adquirir herramientas avanzadas debido a la escasez de recursos. Además, generalmente tienen dos o tres personas del departamento de TI sobrecargadas de trabajo y agotadas por tener que gestionar múltiples responsabilidades: operaciones diarias, ciberseguridad y cumplimiento normativo.
To overcome this challenge, organizations can consider cost-effective and comprehensive and are purpose-built for small and medium businesses. Check out how Sprinto puede ayudar aqui
Las redes internacionales están interconectadas.
A medida que los gobiernos dependen cada vez más del intercambio de información transfronterizo y de redes que abarcan múltiples países, las ciberamenazas se extienden por diversos países e industrias. Las vulnerabilidades en las cadenas de suministro o los ataques patrocinados por estados, derivados de las tensiones entre ellos, son ahora algo habitual. Además, las distintas regulaciones y mecanismos de ciberseguridad de cada país dificultan una respuesta coordinada.
Para hacer frente a este desafío, los gobiernos deberían centrarse en la cooperación internacional y en la armonización de las normas de ciberseguridad.
Ensure resilience and continuous compliance with Sprinto
La funcionalidad y el bienestar de cada país sustentan el funcionamiento eficaz de la infraestructura crítica, y el enfoque principal de los operadores debe estar en brindar los servicios esenciales. Las amenazas, los ataques o el cumplimiento de los requisitos regulatorios de cada región no deben obstaculizarlos. Por eso, herramientas como Sprinto Su finalidad es ayudarles a automatizar el cumplimiento normativo, garantizar una sólida implementación de los controles de seguridad y mejorar la resiliencia.
La herramienta GRC de última generación le quita la carga de encima y proporciona un retorno de la inversión instantáneo con:
- Flujos de trabajo automatizados para ayudarle a lograr el cumplimiento normativo en marcos como NIST CSF, ISO 27001, SOC 2 y otros.
- Plantillas de políticas integradas para eliminar la necesidad de crearlas desde cero y garantizar una aplicación coherente de las mismas.
- Gestión de riesgos integrada con una plataforma centralizada para evaluar, priorizar y mitigar riesgos.
- Supervisión continua del control con actualizaciones en tiempo real, junto con alertas multicanal ante cualquier desviación.
- Recopilación automatizada de pruebas para la preparación de auditorías.
- Soluciones escalables para crecer según las necesidades crecientes de su organización.
Observa la plataforma en acción y comienza tu aventura hoy mismo.
Preguntas Frecuentes
¿Qué papel desempeña el sector privado en la seguridad de las infraestructuras críticas?
El sector privado es responsable de la gestión y el mantenimiento de la mayor parte de la infraestructura crítica. Este sector contribuye a mejorar la resiliencia de la infraestructura mediante la gestión de riesgos, la inversión en medidas de seguridad tecnológicas, la colaboración con organismos gubernamentales y el intercambio de información sobre amenazas emergentes.
¿Cuáles son los ciberataques más comunes a los que se enfrentan las infraestructuras críticas?
Los ciberataques más comunes a los que se enfrentan las infraestructuras críticas incluyen el ransomware, los ataques a dispositivos IoT, las amenazas persistentes avanzadas, las vulnerabilidades de día cero, los ataques a la cadena de suministro y los ataques DDoS.
¿Qué es CIP en ciberseguridad?
La Protección de Infraestructuras Críticas (CIP, por sus siglas en inglés) es un conjunto de estándares de ciberseguridad que ofrecen orientación sobre medidas para salvaguardar servicios críticos como las redes de energía, el suministro de agua o el transporte frente a amenazas y ataques. Contribuye a garantizar la continuidad y la fiabilidad de estos servicios al asegurar la resiliencia y la mitigación rápida de los riesgos.

Autor
Payal Wadhwa
Payal es una experta en cumplimiento normativo de confianza, ¡y además cuenta con la certificación ISC2! Transforma la jerga compleja del cumplimiento en consejos prácticos para mantener tu negocio digital seguro y eficiente. Cuando no está salvando mundos virtuales, escribe reflexiones poéticas o participa en micrófonos abiertos locales. Experta en ciberseguridad de día, poeta de noche.Vaya más allá de la superficie y descubra los aspectos clave sobre gobernanza, riesgo y cumplimiento que realmente importan.


Gana premios digitales por tu éxito en la sala de juntas.



Explora más









Investigaciones y análisis seleccionados para ayudarte a ganarte un lugar en la mesa.


