



Inteligencia sobre amenazas cibernéticas: comprensión e implementación de estrategias efectivas


TL, DR:
| La inteligencia sobre amenazas cibernéticas es la información que se recopila, procesa y analiza para comprender por qué atacan los ciberdelincuentes, a quiénes atacan y cómo lo hacen. Permite a las organizaciones pasar de una postura de seguridad reactiva a una proactiva. |
| La inteligencia sobre amenazas difiere de los datos sobre amenazas: los datos son una lista de amenazas potenciales, mientras que la inteligencia examina el contexto para crear narrativas que guíen la toma de decisiones y la asignación de recursos en todo el programa de seguridad. |
| La implementación requiere establecer fuentes de recopilación, desarrollar capacidades de análisis, integrar la inteligencia con las herramientas de seguridad existentes, como las plataformas SIEM, y crear bucles de retroalimentación para perfeccionar continuamente la detección y la respuesta. |
Recientemente, Check Point Research ha publicado un informe con algunos de sus hallazgos:
- La agencia espacial japonesa, JAXA, confirmó un ciberataque.
- Las agencias gubernamentales israelíes informaron de un incidente cibernético que afectó a la red del Hospital Ziv.
- Los Laboratorios Aeroespaciales Nacionales de la India sufrieron un ataque de ransomware.
Ahora bien, ¿cómo creen que se detectaron estos ataques? Los organismos gubernamentales y las organizaciones invierten grandes cantidades de dinero y recursos en la detección y solución de brechas de seguridad, y este proceso se enmarca dentro de la inteligencia sobre amenazas cibernéticas. Este recurso fundamental ayuda a determinar qué falló y dónde falló.
¿No quieres que tu empresa aparezca en las estadísticas de brechas de ciberseguridad? Si es así, la inteligencia sobre amenazas cibernéticas es la clave. Este artículo te ayudará a comprender en detalle las amenazas cibernéticas y la inteligencia operativa, y a explorar posibles soluciones de inteligencia sobre amenazas cibernéticas que puedes utilizar para minimizar las brechas de seguridad.
Vamos a bucear en ...
¿Qué es la inteligencia sobre amenazas cibernéticas?
La inteligencia sobre amenazas, también conocida como inteligencia cibernética, es información recopilada, procesada y analizada para comprender por qué actúan los ciberdelincuentes, a quiénes atacan y cómo ejecutan sus ataques. La inteligencia sobre amenazas evoluciona de una defensa reactiva a una proactiva.

Sin embargo, aún persiste la confusión entre “datos sobre amenazas” e “inteligencia sobre amenazas”. He aquí la diferencia a simple vista.
- Los datos de amenazas son una lista de amenazas potenciales.
- La inteligencia sobre amenazas va más allá del análisis de los datos y el contexto general para crear una narrativa que guíe la toma de decisiones.
Recuerde que la ciberinteligencia no es una solución aislada, sino parte de la arquitectura de seguridad. A medida que las amenazas evolucionan, la eficacia de las soluciones de ciberinteligencia depende de la inteligencia que las sustenta.
¿Por qué es importante la inteligencia sobre amenazas?
CTI facilita la toma de decisiones de seguridad rápidas e informadas, garantizando que sus respuestas ante los ciberdelincuentes sean proactivas en lugar de reactivas. Analicemos en detalle sus características y expliquemos su importancia.
Por ejemplo, si se detecta un archivo y se marca como "malicioso" mediante CTI, se puede bloquear instantáneamente en todas las redes globales.
La inteligencia sobre amenazas cibernéticas también ayuda:
- Evite la pérdida de datos: Un programa CTI bien estructurado ayuda a las organizaciones a detectar amenazas cibernéticas y evitar filtraciones de datos que podrían revelar información confidencial.
- Mejora la eficiencia del equipo de seguridadLos equipos de seguridad pueden obtener información detallada sobre las amenazas, sus responsables, objetivos y otros detalles cruciales. De esta forma, se pueden tomar decisiones informadas.
- Guía de medidas de seguridad: CTI identifica los patrones que utilizan los hackers, lo que le permite implementar medidas de seguridad para protegerse contra futuros ataques.
Ciclo de vida de la inteligencia sobre amenazas
El ciclo de vida de la inteligencia de amenazas es un marco que los equipos de CTI siguen al investigar o reportar amenazas específicas. Este ciclo es un proceso continuo en el que el equipo de seguridad es responsable de preparar y difundir la inteligencia de amenazas.
Los ajustes y detalles pueden variar de una empresa a otra, pero la mayoría sigue la misma versión del proceso de seis pasos que hemos enumerado a continuación:
Como organización, es necesario preocuparse por diferentes tipos de amenazas, y este marco ayuda a los equipos de CTI a adaptar sus esfuerzos.
Por ejemplo:
- Una gran empresa de servicios en la nube podría solicitar informes sobre amenazas persistentes avanzadas de estados nación dirigidas a sus instituciones.
- Por otro lado, un equipo de inteligencia de amenazas sanitarias en una gran empresa puede centrarse en analizar las tácticas, técnicas y procedimientos de los grupos de ransomware que atacan a las empresas del sector sanitario.
Para dejar esto claro, hemos explicado una por una las fases del ciclo de vida de la inteligencia sobre amenazas:

<b></b><b></b>
Además de las tareas diarias, como vigilar las actividades en la web oscura y los foros en busca de menciones de la empresa, la mayoría de los proyectos de inteligencia sobre amenazas comienzan con la identificación de los requisitos.
En esta fase, el equipo de CTI o los responsables de la recopilación de inteligencia trabajan directamente con otras unidades de negocio o ejecutivos para determinar qué información se necesita y qué objetivos persigue el proyecto.
Las preguntas importantes que debemos plantearnos aquí son:
- ¿Cuáles son las principales amenazas?
- ¿Cuál debería ser nuestra máxima prioridad?
- ¿Qué recursos necesitas?
Esto también incluye comprender y declarar claramente:
- Identifique cuáles de sus activos de información requieren protección. Antes de hacerlo, considere también el impacto potencial que estos activos podrían tener si se pierden o se interrumpen.
- Determinar las soluciones de ciberinteligencia para salvaguardar los activos y responder a las amenazas emergentes.
- Obtenga acceso inicial a los ciberdelincuentes que piratean entornos informáticos corporativos y venden el acceso en foros de la web oscura.
- Haz una lista de los perfiles que utilizan estos hackers, incluyendo datos sobre el tamaño de las empresas que probablemente atacan.
Colección
En esta etapa, debe centrarse en identificar fuentes de inteligencia sobre amenazas y comenzar la recopilación de datos brutos.
Si su empresa utiliza una plataforma específica de inteligencia sobre amenazas, puede recopilar los datos directamente desde allí; de lo contrario, deberá recurrir a otras fuentes relevantes.
Ejemplos de esto incluyen:
- Estudio de investigaciones e informes sobre amenazas
- Recopilación de datos del firewall y otros SIEM
- Contenido disponible en fuentes web de datos
La cantidad de datos puede ser abrumadora, pero estos pasos la reducirán significativamente. Para garantizar la precisión, es fundamental elegir las herramientas adecuadas para recopilar la información.
La recopilación de información se realiza de diversas maneras, incluyendo:
- Implementar procedimientos de procesamiento específicos, como la reducción del volumen de datos sin procesar.
- Traducir conversaciones obtenidas de mercados en la web oscura y foros ilícitos en idiomas extranjeros.
- Extraer metadatos de muestras de malware
- Monitorea las noticias y blogs de código abierto.
- Extraer información mediante el rastreo y la recopilación de datos de sitios web y foros.
- Infiltrarse en fuentes cerradas como los foros de la web oscura.
Procesabilidad
La siguiente fase comienza una vez que se hayan recopilado todos los datos relevantes durante el proceso anterior. En esta fase, el equipo los procesará filtrando la información irrelevante y estructurándola para la fase de análisis, que se abordará en la siguiente sección.
El equipo utiliza diferentes métodos para procesar los datos brutos y facilitar este proceso. Además, los informes humanos incluidos en los datos deben clasificarse y verificarse con gran atención al detalle.
El mejor ejemplo sería extraer direcciones IP de un informe de un proveedor de seguridad y agregarlas a un archivo CSV de un producto SIEM.
Análisis
El análisis de inteligencia sobre amenazas es la siguiente fase. Aquí es donde los macrodatos se transforman en información valiosa que puede ayudarle a tomar decisiones futuras sobre procesos importantes.
En este caso, la decisión implica si es necesario investigar la amenaza potencial, si se deben tomar medidas de inmediato o cómo bloquear un ataque inminente, entre otras cosas.
Aquí tienes un análisis detallado de lo que debería hacer un equipo de análisis de CTI:
- Analizar la información y comunicarla al público adecuado.
- El análisis creado para el gestión de vulnerabilidades El equipo puede incluir jerga técnica. Sin embargo, el informe destinado a las partes interesadas debe ser claro y conciso para que puedan hacer las recomendaciones adecuadas.
- Expresar fácilmente el análisis en términos comerciales claros.
Diseminación
La fase de difusión consiste principalmente en finalizar el informe de inteligencia y distribuirlo a los destinatarios pertinentes. Si bien esta fase puede parecer sencilla, muchas empresas deben enviarlo a las partes interesadas adecuadas, quienes pueden implementar medidas concretas para mitigar la amenaza.
Para que esto funcione, debes hacerle a tu audiencia un par de preguntas como las siguientes:
- ¿Qué tipo de inteligencia sobre amenazas necesita? ¿Cómo ayuda la información recopilada en sus actividades?
- ¿Qué medidas se han previsto en caso de que planteen más preguntas?
- ¿Con qué frecuencia deberías actualizarlos con información nueva y otros eventos?
- ¿Cómo desea que se le presente la información? ¿Es fácil de entender y de aplicar?
La última fase: retroalimentación
Ahora que la información se ha enviado a las partes interesadas, es momento de recabar comentarios. Estos comentarios deben basarse en si la información fue útil, oportuna, fácil de entender y práctica para desarrollar procesos en torno a ella.
Estas son algunas de las preguntas que el equipo hace para obtener comentarios:
- ¿El informe de inteligencia ayudó a elaborar medidas correctivas y a reducir el riesgo?
- ¿Qué tipo de datos se recopilarán en el futuro?
- ¿Es necesario que otro grupo de interés difunda la información en un formato diferente?
- ¿El informe completo incluía el nivel adecuado de detalle técnico?
Soluciones de inteligencia sobre amenazas en acción. Manténgase a la vanguardia, manténgase seguro.
4 tipos de inteligencia sobre amenazas
Hay 4 tipos de inteligencia sobre amenazas, a saber:
- Inteligencia técnica sobre amenazas
- Inteligencia de amenazas estratégicas
- Inteligencia técnica sobre amenazas
- Inteligencia de amenazas operativas
Ahora, profundicemos en qué son:
Inteligencia de amenazas técnicas
En la inteligencia técnica sobre amenazas, la atención se centra en señales o pruebas específicas de un ataque, que constituyen la base para el análisis de incidentes de seguridad.
Un analista de seguridad de inteligencia de amenazas se centra en los indicadores de compromiso (IOC), los canales de comando y control y las herramientas. Esto incluye verificar las direcciones IP reportadas, el contenido de los correos electrónicos de phishing, las muestras de malware y las URL engañosas.
Analicemos esto con más detalle y veamos algunos ejemplos:
- Vectores de ataque: Cómo los ciberdelincuentes ejecutan sus ataques.
- Dominios de mando y control (C&C): Identificación de los dominios que controlan los sistemas comprometidos.
- Vulnerabilidades explotadas: Identificación de las debilidades aprovechadas por los atacantes.
- Registros de robo de información: Examinando los registros en busca de actividades de robo de información.
- Datos de Vulnerabilidades y Exposiciones Comunes (CVE): Mantenerse al tanto de las vulnerabilidades conocidas.
Inteligencia de amenazas estratégicas
La inteligencia estratégica sobre amenazas es un análisis de alto nivel diseñado para aquellos que no están muy familiarizados con los aspectos técnicos, como los consejos de administración de las empresas o los líderes organizativos.
Está diseñado para proporcionar a los responsables de la toma de decisiones fuera del ámbito de las TI, como directores generales y ejecutivos, una visión clara de las ciberamenazas a las que se enfrenta su empresa.
Aborda cuestiones clave como:
- ¿Qué vectores de ataque se utilizan actualmente?
- ¿Qué medidas se pueden tomar para reducir el nivel de riesgo?
- ¿Quiénes son tus adversarios y cuáles son sus motivaciones?
- ¿Qué grupos terroristas operan en su sector o región?
- ¿Ha habido algún ataque recientemente o existe una amenaza inminente?
- ¿Cómo podría lanzarse un ataque contra su organización?
- ¿Qué rutas e información podrían ser objetivo de un atacante que te tenga como objetivo?
Inteligencia táctica sobre amenazas
La inteligencia táctica sobre amenazas detalla las tácticas, técnicas y procedimientos (TTP) que emplean los ciberdelincuentes. Proporciona a los responsables de la seguridad una comprensión clara de cómo podría ser atacada su empresa y ofrece estrategias para defenderse o reducir el impacto de dichos ataques.
¿Cómo funciona?
Al detectar indicios claros llamados IOC (indicadores de compromiso), como direcciones IP maliciosas, dominios maliciosos conocidos, tráfico inusual, inicios de sesión sospechosos o un aumento repentino en las solicitudes de archivos, estos indicadores sirven de guía para que los equipos de ciberseguridad localicen y eliminen amenazas específicas en una red.
Algunos de los ejemplos son:
- Firmas de malware: Estas firmas ayudan a reconocer tipos específicos de malware.
- Listas negras de IP y URL: Se utiliza para bloquear o filtrar conexiones de fuentes con un historial de actividades maliciosas.
- Patrones de tráfico: Comprender los patrones de tráfico típicos permite identificar anomalías.
Inteligencia de amenazas operativas
La inteligencia operativa sobre amenazas es práctica y utiliza los datos recopilados para responder a las amenazas o ataques en curso.
Ante los ataques inminentes, siempre hay un «quién», un «por qué» y un «cómo» ocultos. Ahí es donde entra en juego la inteligencia operativa. ¿Su función? Analizar ciberataques anteriores , desentrañar el misterio y descubrir quién, por qué y cómo se llevaron a cabo.
Aquí, los CISO, CIO y otros responsables de la toma de decisiones empresariales en ciberseguridad utilizan esta información para identificar amenazas activas. Con este conocimiento, pueden implementar controles de seguridad y tomar medidas para frustrar posibles ataques.
Por ejemplo, la inteligencia operativa sobre amenazas ayuda a los equipos de respuesta a incidentes. Esto se debe a que el equipo de respuesta a incidentes obtendrá información útil para reconocer y neutralizar los ataques contra su empresa.
Nunca está de más ir un paso por delante.
Cómo crear e implementar un programa de inteligencia sobre amenazas cibernéticas.
Las ciberamenazas son cada vez más sofisticadas, y las repercusiones de una brecha de seguridad pueden variar de leves a graves. Es fundamental implementar un programa eficaz de inteligencia sobre ciberamenazas para proteger su negocio.
1. Definir el alcance y los objetivos
Poner en marcha un programa de inteligencia sobre amenazas comienza con un paso crucial: definir su alcance y objetivos. Piense en esto como sentar las bases del programa.
La primera tarea consiste en identificar las amenazas y vulnerabilidades maliciosas que su programa deberá abordar. Esto implica comprender qué tipo de amenazas son relevantes para su empresa.
Por ejemplo, primero puedes reducir la búsqueda a malware o amenazas persistentes avanzadas.
Para que quede más claro, algunos de los objetivos clave de un programa de inteligencia sobre amenazas que debes conocer son:
- Gestionar los riesgos de privacidad de datos, como la identificación de infracciones relevantes.
- Reducir la amplia gama de superficies de ataque activas de la organización.
- Detecta usuarios o sistemas comprometidos antes de que sean víctimas de un ataque.
- Gestionar los riesgos cibernéticos dentro de la cadena de suministro
- Afrontar los riesgos para la reputación de la marca vinculados al phishing y al abuso de la marca.
2. Recopilación y análisis de riesgos

Por lo tanto, al elaborar un plan, asegúrese de que su programa pueda recopilar la información que necesita para mantener segura a su empresa.
Así es como funciona: primero, hay que identificar las distintas fuentes de inteligencia sobre amenazas. Pueden ser información de código abierto, informes del sector o cualquier material publicado por otras empresas.
Recurrir a estas fuentes le brinda una visión general de la amenaza y ayuda a identificar nuevas amenazas reales emergentes.
Esto simplifica el trabajo de los analistas a la hora de leer e interpretar los datos o combinarlos con otras herramientas para una toma de decisiones rápida.
3. Etapa de procesamiento
Tras la recopilación y el almacenamiento de datos, el siguiente paso es su procesamiento, para que sean fáciles de usar y se aprovechen al máximo. A continuación, se describen algunas de las acciones que se realizan en esta etapa:
- Creación de visualizaciones de datos
- Mejorar los eventos de seguridad actuales con inteligencia sobre amenazas.
- Creación de gráficos relacionados para un análisis de seguridad más profundo.
4. Compartir resultados e integraciones
Tras recopilar y analizar la información sobre amenazas, el equipo de inteligencia sobre ciberamenazas debe decidir cuál es el público objetivo de esos datos y cómo transferirlos de forma eficaz.
Esto implica el establecimiento de canales de comunicación dentro de la organización y con otros socios externos, así como garantizar que la información fluya de forma libre e instantánea para una mejor comprensión.
5. Automatizar el ciclo de vida de la inteligencia sobre amenazas.
No olvides que el proceso de inteligencia sobre amenazas consta de varias etapas: recopilación, normalización, correlación, enriquecimiento, análisis y difusión.
Una vez que haya determinado qué tipo de inteligencia sobre amenazas cibernéticas necesita, es hora de recopilar la información. Utilizar una plataforma de proveedores de inteligencia sobre amenazas cibernéticas le ayudará a recopilar información de diversas fuentes, tanto internas como externas a su organización.
Una vez recopilados, normalizados, correlacionados y enriquecidos los datos, se convierten en información útil.
Ahora, consideremos Sprinto as your go-to alternative for a threat intelligence platform. It goes beyond spotting cybersecurity threats; it’s a plataforma de monitoreo continuo garantizar el cumplimiento.
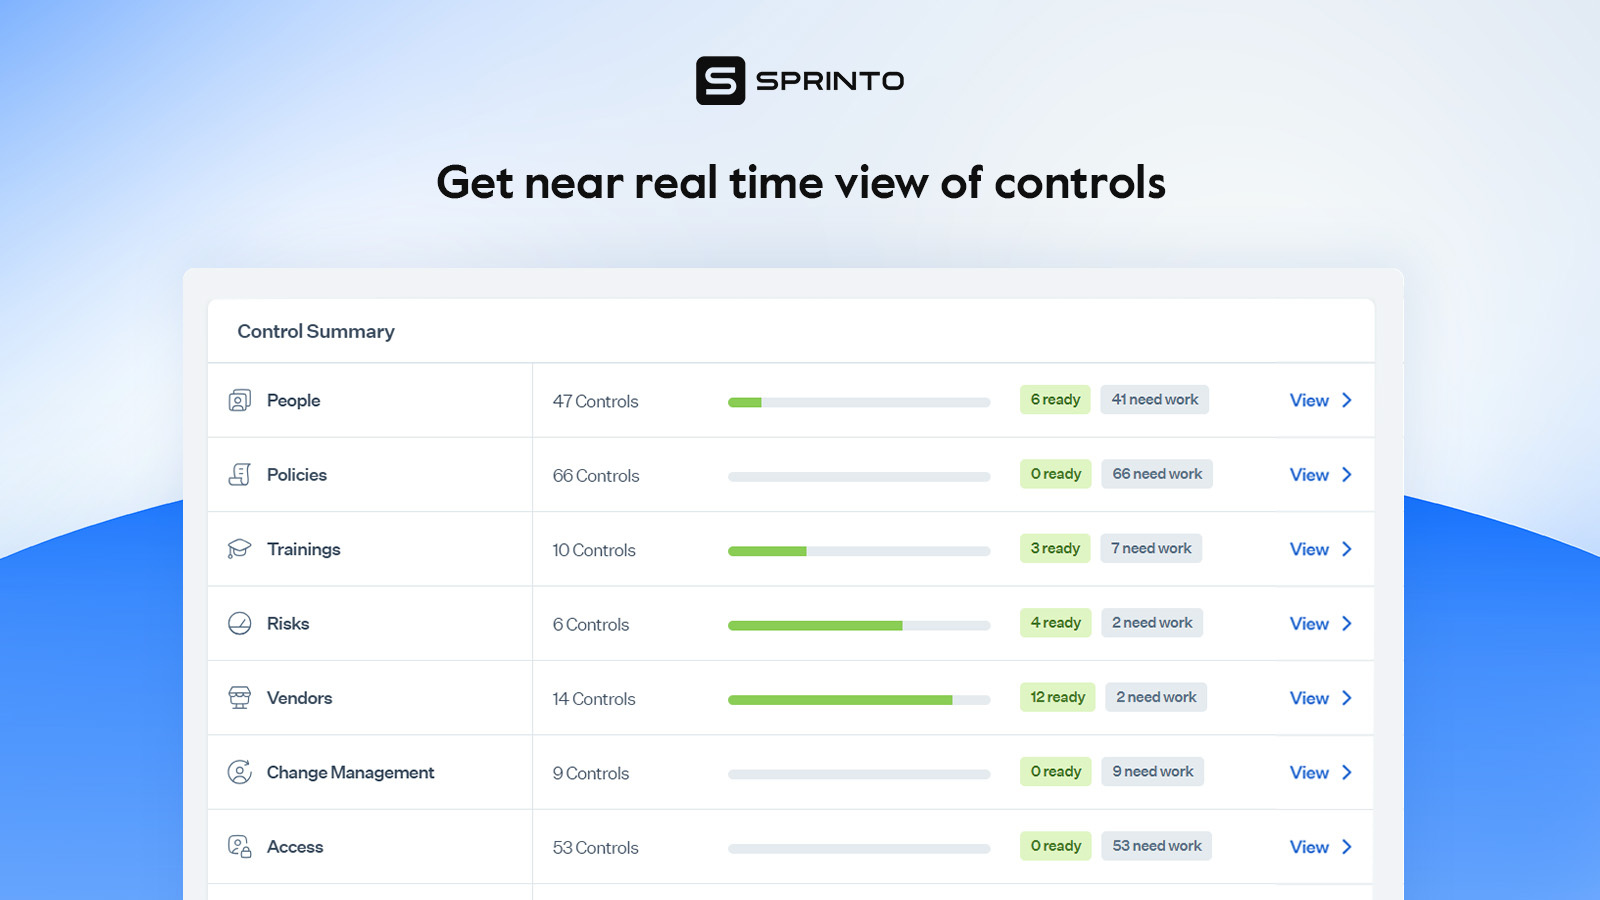
Con Sprinto, conduct risk assessments, activate checks, and launch activities like security training and policy acknowledgment. Keep track and fix issues in real-time to meet compliance standards.
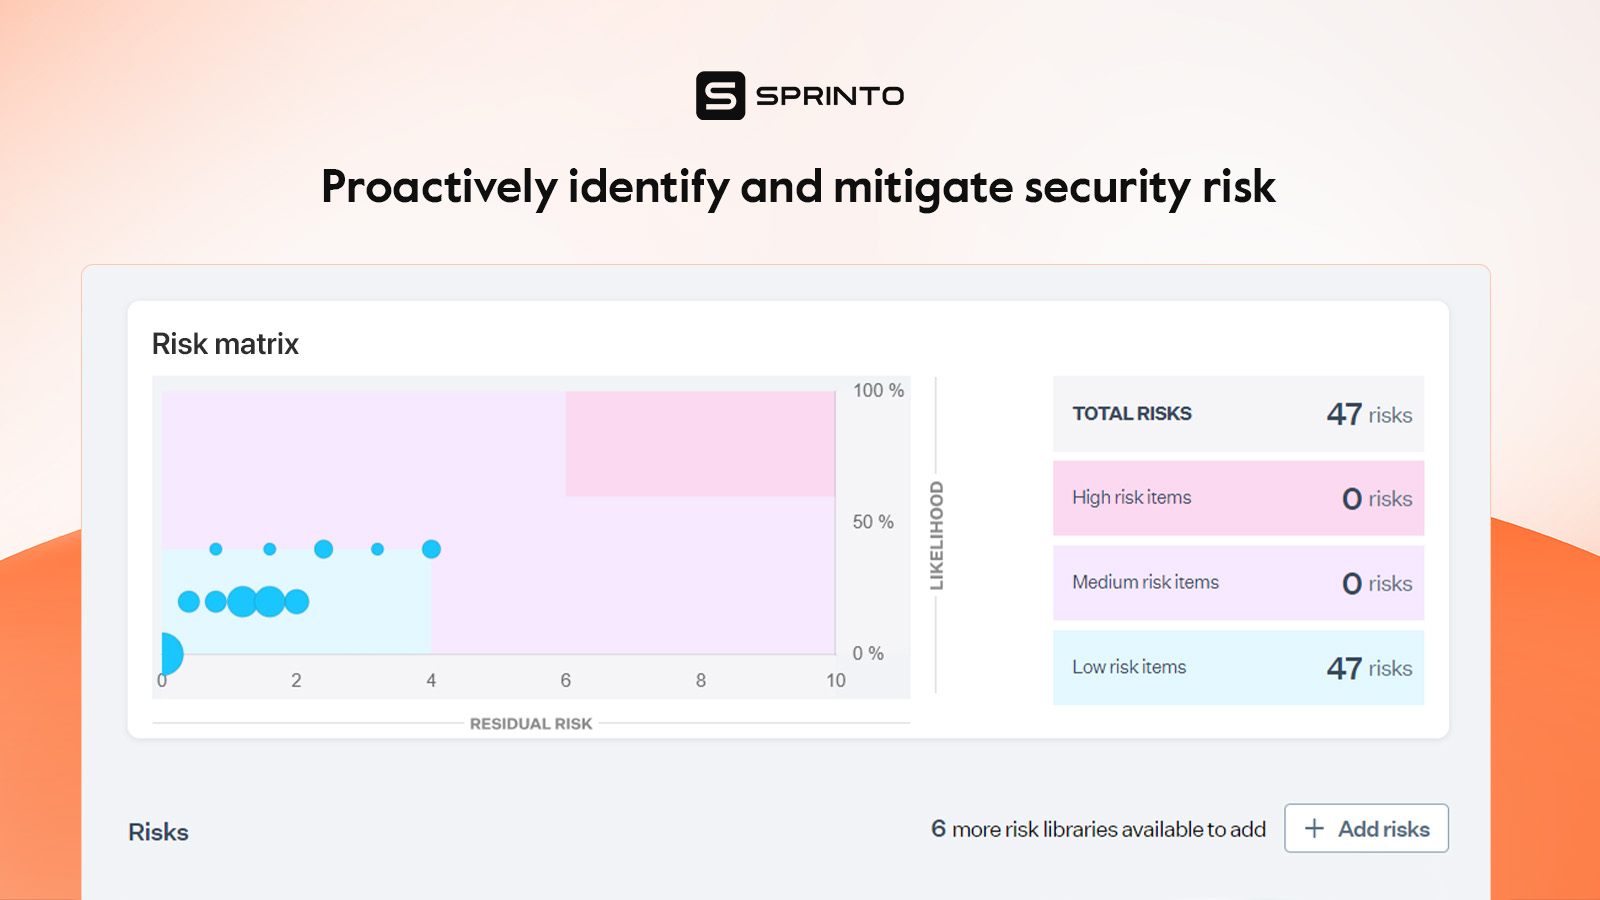
Con Sprinto, usted obtiene:
- Plataforma integral de gestión de cumplimiento centrada en la automatización y adaptable al impacto de su negocio.
- Programas de cumplimiento prediseñados pero personalizables para sus objetivos de auditoría.
- Un plan de cumplimiento bien organizado y con plazos definidos, vinculado a resultados claros y alineado con sus objetivos.
- Asesoramiento experto a demanda para obtener orientación y mantenerse en el buen camino.
6. Implementar controles de seguridad
Ahora llega la parte crucial: implementar los controles de seguridad necesarios para protegerse contra las amenazas identificadas. Comience actualizando las prácticas y los procedimientos de seguridad para estar al día con las últimas amenazas y vulnerabilidades. Esto podría incluir la actualización de los planes de respuesta a incidentes y la realización de capacitaciones sobre seguridad.
Así es cómo Sprinto makes the process of implementing security controls smoother.
Puedes configurar tus propios controles personalizados y aplicarlos a diferentes plataformas. Esto significa que puedes mantener el programa de seguridad que diseñaste previamente, pero optimizarlo con monitoreo automatizado y recopilación de evidencia. De esta manera, se simplifica el tedioso proceso.
Curious about how scalable and efficient this process is? Talk to our security compliance experts to dive deep and know how Sprinto Simplifica el cumplimiento.
Si tienes la agenda llena, aquí tienes un contenido de lectura ligera sobre cómo te ayudamos. Nitropack para agilizar el cumplimiento normativo y reforzar la seguridad mediante la automatización.
7. Evaluación y retroalimentación
Para garantizar que su programa de inteligencia sobre amenazas siga siendo útil y beneficie a la organización, es fundamental evaluarlo y recopilar comentarios periódicamente a lo largo de su ciclo de vida.
Esto significa que todos los involucrados deben verificar si el programa mejora la seguridad y reduce el impacto de los incidentes a lo largo del tiempo. La clave es mantener una comunicación abierta entre proveedores, analistas y quienes utilizan la información.
De esta forma, podrá identificar cualquier problema, subsanar deficiencias, eliminar redundancias y corregir cualquier fallo para garantizar que el programa siga por el buen camino.
Mantén un ojo en estas métricas clave para evaluar la eficacia de tus esfuerzos en ciberseguridad:
- Número de problemas de configuración de seguridad detectados y resueltos
- Número de identidades y sistemas comprometidos detectados y rectificados
- Tiempo promedio para detectar una falla de seguridad crítica o una configuración incorrecta
- Número de amenazas o incidentes sospechosos y confirmados detectados y abordados.
- Evite pérdidas, multas o tiempo identificando y solucionando los problemas a tiempo.
Casos de uso de la inteligencia sobre amenazas
Un programa de inteligencia sobre amenazas de calidad puede mejorar su posición general en ciberseguridad. Teniendo esto en cuenta, veamos cómo funciona la inteligencia sobre amenazas en la práctica.
Detección temprana
Más vale prevenir que curar, y esto pone de relieve una de las funciones principales de la detección de amenazas como sistema de alerta temprana. Identifica posibles escenarios de amenazas mediante la detección de actividades sospechosas e identificadores de compromiso (IoC).
Para facilitar su comprensión, la inteligencia sobre amenazas identifica los intentos de inicio de sesión sospechosos en la red de una organización. Pero, ¿cómo beneficia esto a su empresa? La detección temprana permite a sus equipos de seguridad actuar casi de inmediato ante los problemas.
Gestión de vulnerabilidades
En este contexto, la inteligencia sobre amenazas ayuda a identificar las vulnerabilidades del sistema que los atacantes podrían aprovechar. Esta información orienta a las empresas en las primeras acciones, como la aplicación de parches y la implementación de medidas de mitigación basadas en las amenazas identificadas.
Por ejemplo, la inteligencia sobre amenazas revela una vulnerabilidad conocida en una versión de software muy utilizada. Con esta información, se pueden aplicar rápidamente parches para corregir la vulnerabilidad. Esto reducirá el riesgo de que los atacantes la exploten para lograr un ataque exitoso.
Análisis de malware
La inteligencia sobre amenazas ayuda a reconocer diferentes tipos de malware. Esta información es valiosa para actualizar y mejorar el software antivirus, los cortafuegos y otras herramientas de ciberseguridad para protegerse contra amenazas de malware específicas.
Por ejemplo, si la inteligencia sobre amenazas detecta una nueva variante de ransomware que circula en el ciberespacio, las empresas pueden actualizar las definiciones de sus antivirus para reconocer y bloquear ese malware específico. Esto previene posibles infecciones y la pérdida de datos.
¿Cómo puede Sprinto Ayuda?
En los últimos años, las líneas entre los diferentes tipos de amenazas y los actores de amenazas se han vuelto difusas. Un gran ejemplo es el Grupo de agentes en la sombra liberar código y poner exploits avanzados a disposición de grupos criminales que normalmente no tendrían acceso a herramientas tan sofisticadas.
Una solución de inteligencia sobre amenazas que vaya más allá de recopilar, normalizar, enriquecer y sugerir medidas correctivas sobre los posibles atacantes, sus motivos y los posibles escenarios de ataque puede ayudar a ganar esta batalla.
Y Sprinto is all that and more—a purpose-built powerhouse. It goes beyond automating vulnerability scans, slashing incident response time, and offering data-driven insights on risk.
Sus capacidades de escaneo de vulnerabilidades y monitoreo continuo abarcan las más de 100 integraciones que ofrece con proveedores de servicios en la nube, al tiempo que ayudan a las operaciones comerciales y garantizan el cumplimiento en más de 15 marcos normativos.
Global businesses, especially those rapidly expanding in the cloud environment, trust Sprinto to fortify their cloud compliance security.
Discover how HubEngage revolutionized its compliance processes with Sprintoautomatización – una prueba de la eficacia de la plataforma en la práctica.
Preguntas frecuentes
Autor
Meeba Gracy
Meeba, especialista en ciberseguridad certificada por ISC2, se dedica con pasión a descifrar y ofrecer contenido relevante sobre cumplimiento normativo y temas complejos de seguridad digital. Experta en transformar conceptos complejos en ideas accesibles, está comprometida con el aprendizaje de sus lectores. En su tiempo libre, disfruta leyendo las últimas novelas de suspense o explorando nuevos rincones de la ciudad.Vaya más allá de la superficie y descubra los aspectos clave sobre gobernanza, riesgo y cumplimiento que realmente importan.


Gana premios digitales por tu éxito en la sala de juntas.



Explora más













Investigaciones y análisis seleccionados para ayudarte a ganarte un lugar en la mesa.


