




TL, DR:
| La seguridad de la nube híbrida protege las cargas de trabajo en entornos de nube pública, nube privada y locales. |
| El artículo aborda los desafíos relacionados con la visibilidad, el control de acceso, el cumplimiento normativo y la gestión de incidentes. |
| Las prácticas fundamentales incluyen auditorías internas, monitorización en tiempo real, cifrado, marcos de seguridad, SIEM y DLP. |
Imagínese un centro de control ferroviario donde todos los trenes se operan desde un único centro. Este módulo es bastante sencillo. Ahora imagine ese mismo centro de control sobrecargado con la gestión de aviones y barcos con horarios interdependientes, lo que complica aún más las operaciones.
Una configuración de nube híbrida se asemeja a un centro de operaciones como el descrito anteriormente. Sin un flujo de datos estandarizado desde una única plataforma que proporcione una visibilidad integral y armonice los diferentes componentes, la gestión de los subcomponentes puede resultar complicada. Los sistemas de seguridad de nube híbrida buscan subsanar las deficiencias causadas por estos sistemas aislados, integrándolos.
En este artículo, exploramos qué implica la seguridad en la nube híbrida, los desafíos y las mejores prácticas para garantizar su seguridad.
¿Qué es la seguridad en la nube híbrida?
La seguridad en la nube híbrida se refiere a la protección de datos confidenciales, sistemas y otras instalaciones de una arquitectura de TI que incluye al menos una nube privada y una pública. Combina cierto nivel de gobernanza de cargas de trabajo, tecnologías y prácticas que permiten a los equipos de seguridad gestionar permisos, cambios en el sistema, requisitos de cumplimiento, políticas y otros componentes complejos desde una única plataforma unificada.
Para los equipos cuya configuración híbrida depende en gran medida de SaaS para la mitad de la nube pública, un Lista de verificación de seguridad SaaS para CTO Cubre los controles de acceso, proveedores y flujo de datos que no siempre aparecen en los modelos de seguridad basados en la infraestructura.
“La seguridad siempre te costará más si la pospones y tratas de hacerla más tarde. El costo no es solo desde el punto de vista económico, sino también desde el punto de vista del tiempo y los recursos”.
Ayman Elsawah (vCISO) con Sprinto
Desafíos de seguridad de la nube híbrida
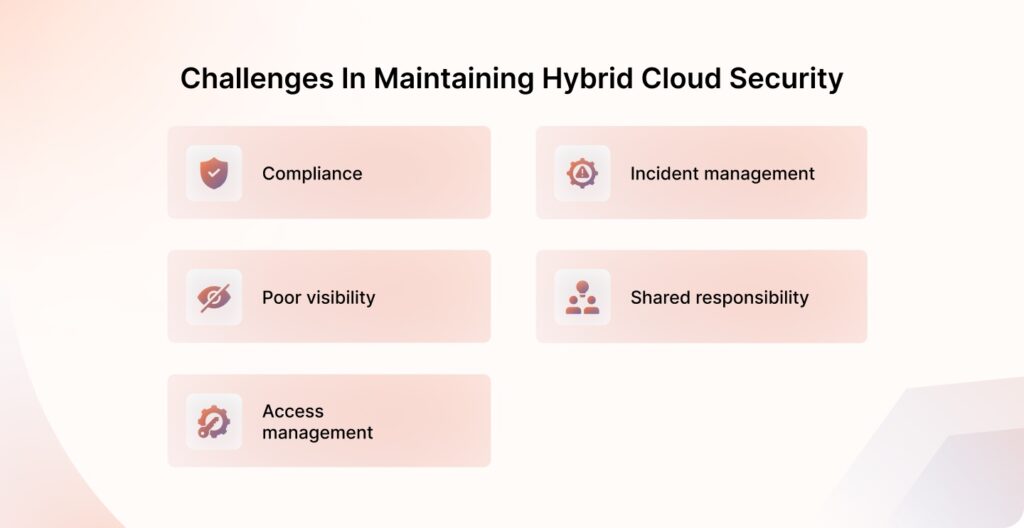
Dado que un modelo de nube híbrida presenta una mayor superficie de ataque, su implementación conlleva importantes inconvenientes. Algunos de los desafíos de seguridad en la nube híbrida son la gestión del cumplimiento normativo, la implementación de políticas de seguridad para cada almacenamiento, la configuración del control de acceso basado en roles y la mitigación de una amplia gama de ciberamenazas.
Cumplimiento
Un entorno de nube híbrida facilita un mayor control gracias a la compartimentación de sistemas y procesos. Sin embargo, un entorno distribuido introduce nuevos desafíos y complejidades, especialmente para sectores altamente regulados como los servicios financieros, la sanidad y el gobierno. Cumplir con requisitos normativos adicionales como HIPAA , GDPR y NIST añade más listas de verificación y complejidad a la ya compleja infraestructura híbrida.
Automatice el cumplimiento de las normas ISO 27001, HIPAA y GDPR sin esfuerzo. Solicite una demostración ahora.
Pobre visibilidad
Gestionar todos los componentes de una configuración de nube híbrida requiere visibilidad en tiempo real, especialmente para cumplir con los requisitos de los marcos regulatorios obligatorios. Sin un panel de administración centralizado y dedicado, es fácil pasar por alto deficiencias que podrían derivar en un incidente de seguridad.
Gestión de Acceso
Debido a su naturaleza descentralizada, el control de acceso implica mayor complejidad en comparación con un ecosistema exclusivamente local. Esto se debe a la existencia de múltiples sistemas en la nube con diferentes roles, cada uno con un conjunto único de requisitos de acceso. Su equipo debe determinar la combinación de permutaciones para cada caso de uso que se desee sortear.
Administracion de incidentes
Una de las desventajas de un entorno distribuido es la investigación de incidentes. Al implementar múltiples sistemas, rastrear la cadena de ataque cibernético puede ser un desafío. Solucionar problemas y aislar el incidente lleva más tiempo, ya que el proceso difiere para cada sistema. Incluso después de identificarlo, coordinar la respuesta en múltiples entornos resulta complicado.
Responsabilidad compartida
Si la responsabilidad de gestionar el cumplimiento, la seguridad, los riesgos y los procesos de la arquitectura en la nube recae en un solo equipo o persona, cabe esperar menos complejidad que en un escenario de responsabilidad compartida. En casos de múltiples nubes con un responsable asignado a cada una, es fundamental segmentar correctamente la responsabilidad, las expectativas y los requisitos para las partes interesadas, los departamentos internos y los clientes. Todos los implicados deben comprender claramente sus tareas.
Controles de seguridad para proteger un entorno de nube híbrida
En una configuración híbrida, los controles pueden ser de tres tipos: físicos, técnicos y administrativos. Analicemos qué implica cada uno.
En una configuración híbrida, los controles pueden ser de tres tipos: físicos, técnicos y administrativos. Analicemos qué implica cada uno. El punto de partida para elegir la combinación adecuada suele ser una evaluación de seguridad en la nube que identifica qué controles ya cubren el entorno híbrido y qué deficiencias existen entre la nube pública y la nube privada.
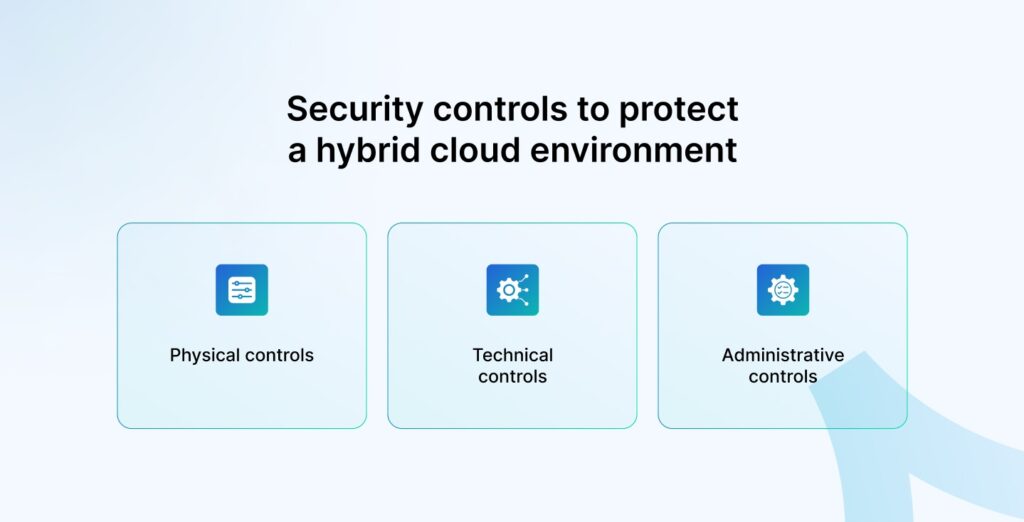
Controles físicos
Dado que las infraestructuras de nube híbrida se implementan en múltiples ubicaciones, la seguridad física es una responsabilidad importante. A diferencia de los sistemas alojados exclusivamente en la nube, no se puede proteger mediante un perímetro de red ni utilizar contraseñas o cifrado como cerradura.
Algunos ejemplos de controles de seguridad física son los detectores de movimiento, los sistemas de vigilancia como las cámaras de circuito cerrado de televisión (CCTV), los sistemas de escaneo biométrico e incluso los generadores de respaldo para garantizar que el ecosistema en la nube funcione durante los cortes de energía.
Nota: Si comparte la gestión de las instalaciones en la nube con un proveedor externo, se recomienda contar con un Acuerdo de Nivel de Servicio (SLA).
Controles técnicos
Los controles técnicos son la base de un entorno en la nube. Para construir una arquitectura de seguridad de nube híbrida altamente resiliente, estos controles son imprescindibles:
- Cifrado de datosLa práctica de transformar información legible en código ilegible la protege del acceso no autorizado. De esta forma, se reduce el riesgo de exposición de datos en caso de una vulneración y de posibles daños derivados de una transmisión accidental o involuntaria. El cifrado se puede utilizar tanto para datos en reposo como para datos en tránsito.
- Autenticacion de usuarioUna configuración de nube híbrida crea un ecosistema de interdependencia; una aplicación puede depender de uno o más proveedores para funcionar. Por lo tanto, si un usuario solicita servicios de múltiples entornos de nube, debe autenticarse.
- SOARLos sistemas de orquestación, automatización y respuesta de seguridad ayudan a coordinar, optimizar y automatizar tareas entre personas y herramientas. Dado que los procesos pueden volverse algo complejos en un ecosistema híbrido, centralizar la carga de trabajo resuelve estas complejidades.
- Gestión unificada de terminalesLas soluciones UEM proporcionan una interfaz única para proteger todos los dispositivos finales, como dispositivos IoT, teléfonos inteligentes, tabletas, computadoras portátiles y más. Este enfoque integral ayuda a administrar todos los sistemas en múltiples nubes.
Controles administrativos
Los componentes de la nube se gestionan mediante la tríada de personas, políticas y tecnología. El factor humano es crucial, ya que la responsabilidad humana puede determinar el éxito o el fracaso de la estrategia.
Los controles administrativos ayudan a las empresas a prepararse para la recuperación ante desastres. Por ejemplo, en caso de una interrupción o fallo en cualquier punto de la nube, un plan de continuidad del negocio debe activarse para garantizar que todos los componentes sigan funcionando según lo previsto. Esto incluye protocolos, políticas, responsabilidades y sistemas de respaldo bien definidos.
¿Cuáles son los componentes clave de la seguridad en la nube híbrida?
Una arquitectura híbrida se compone de elementos críticos como sistemas de autenticación multifactor, redes privadas, estándares de seguridad, herramientas de protección de datos en la nube, segmentación de red y soluciones de seguridad para la nube híbrida. Analicemos estos elementos de un entorno de seguridad híbrido:
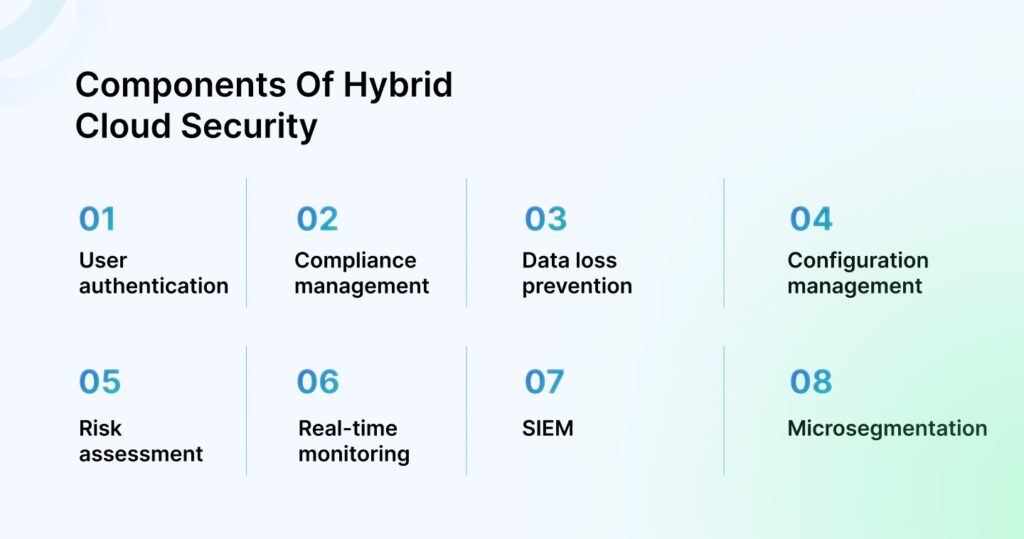
- Autenticacion de usuarioPermite que solo las personas autorizadas vean, accedan y administren herramientas y aplicaciones confidenciales mediante herramientas de gestión de identidades y accesos.
- Gestión de cumplimientoAyuda a los equipos de TI y seguridad a cumplir con las normativas de seguridad y privacidad de datos e implementar sus directrices.
- Prevención de pérdida de datos: Supervisa los datos que entran y salen de los perímetros de la red para evitar transferencias no autorizadas, daños involuntarios y cualquier uso indebido.
- gestión de la configuración: Seguimiento, actualización y evaluación de sistemas alojados en la nube, como soluciones antivirus, para reducir vulnerabilidades y ejecutar la última versión.
- Evaluación del riesgoEvaluar la postura de riesgo ayuda a identificar vulnerabilidades de seguridad que pueden desencadenar un incidente y a determinar si los controles funcionan según lo previsto.
- Monitoreo en tiempo real: Es fundamental, sobre todo si su objetivo es adherirse a un marco para saber si existen deficiencias con respecto al conjunto esperado de políticas, implementaciones de control y otros elementos de la lista de verificación.
- SIEMHerramientas de gestión de información y eventos de seguridad para supervisar y analizar los eventos de seguridad y el entorno de datos en tiempo real.
- Microsegmentación: Una práctica de seguridad que consiste en zonificar las redes a nivel de aplicación para reforzar la seguridad, mejorar la visibilidad y aumentar la granularidad del control.
Cómo implementar una estrategia de seguridad en la nube híbrida
Para implementar una seguridad de nube híbrida, debe familiarizarse con estos pasos clave para garantizar la protección de datos, aplicaciones e infraestructura tanto en entornos locales como en la nube:
1. Evaluar la infraestructura actual
Evalúe sus entornos locales y en la nube existentes para identificar brechas de seguridad, vulnerabilidades y requisitos de cumplimiento. Esto le ayudará a comprender el estado actual y a planificar la integración.
2. Definir políticas de seguridad
Establezca políticas de seguridad coherentes que se apliquen en ambos entornos. Esto incluye controles de acceso, medidas de protección de datos, estándares de cifrado y cumplimiento de los requisitos normativos.
3. Implementar la gestión de identidades y accesos:
Implemente una solución IAM unificada para administrar el acceso de los usuarios en entornos locales y en la nube. Implemente la autenticación multifactor (MFA), el control de acceso basado en roles (RBAC) y el inicio de sesión único (SSO).
4. Implementar herramientas de monitoreo de seguridad:
Implemente herramientas de monitoreo y registro que brinden visibilidad tanto en entornos locales como en la nube. Estas herramientas deben poder detectar y alertar sobre eventos de seguridad, actividades sospechosas y posibles brechas de seguridad.
5. Establecer controles de seguridad de red:
Configure firewalls, sistemas de detección/prevención de intrusiones (IDS/IPS) y redes privadas virtuales (VPN) para proteger el flujo de datos entre entornos locales y en la nube. Segmente la red para limitar el acceso y reducir la superficie de ataque.
6. Implementar la prevención de pérdida de datos:
Implemente soluciones DLP para evitar el acceso no autorizado, el intercambio o la pérdida de datos confidenciales. Esto garantiza la protección de los datos independientemente de su ubicación dentro del entorno híbrido.
7. Actualizar y parchear los sistemas periódicamente:
Asegúrese de que todos los sistemas, aplicaciones y herramientas de seguridad se actualicen y parcheen periódicamente para protegerse contra las vulnerabilidades. Automatice este proceso siempre que sea posible para mantener una seguridad uniforme.
Mejores prácticas de seguridad en la nube híbrida
La seguridad en la nube híbrida es compleja y multicapa. Para abordar los riesgos y las vulnerabilidades, es necesario adoptar estas mejores prácticas:
- Realizar auditorías frecuentesEvaluar la postura de seguridad internamente o a través de proveedores de servicios en la nube de terceros ayuda a identificar los controles adecuados y a priorizar los riesgos para prevenir incidentes, cumplir con los requisitos reglamentarios y reforzar la resiliencia.
Sprinto Elimina el trabajo manual y organiza todo lo necesario para superar con éxito las auditorías de seguridad. Implementa programas de seguridad de nivel auditor para demostrar el cumplimiento de marcos como SOC 2, ISO 27001 y PCI. Sprinto Elimina el trabajo manual y organiza todo lo necesario para superar con éxito las auditorías de seguridad. Implementa programas de seguridad de nivel auditor para demostrar el cumplimiento de marcos como SOC 2, ISO 27001 y PCI.
- Utilice una solución de seguridad unificadaEn lugar de implementar una solución para cada componente, opte por una solución integral que ofrezca capacidades completas para detectar, monitorear, identificar, mitigar e investigar posibles amenazas y vulnerabilidades. Esto permite a su equipo abordar los problemas desde un único panel de control y reduce significativamente los costos de seguridad.
- Cifrar datos confidencialesLa información, independientemente de dónde se encuentre almacenada (en la nube o en las instalaciones), debe estar cifrada. Dado el creciente número de ataques de ransomware, el cifrado de datos confidenciales garantiza que, incluso si los ciberdelincuentes acceden a su información, no podrán descifrarla.
- Utilice un marco de seguridad: Configurar una infraestructura de seguridad de nube híbrida desde cero tiene una serie de complejidades, y los administradores de seguridad a menudo pasan por alto detalles importantes. Marcos de seguridad como ISO 27001 y LCR del NIST Ofrecemos directrices detalladas, mejores prácticas, recomendaciones y procesos para que las empresas de todos los tamaños puedan establecer y mantener una posición sólida.
- Supervisa continuamente tu entorno.Las auditorías se realizan cada pocos meses; si bien son necesarias, no son suficientes dada su frecuencia. Por ello, es fundamental implementar un sistema automatizado que supervise continuamente el entorno para identificar y corregir vulnerabilidades en tiempo real.
- Mapea tus datos y controlesAlgunos datos son más importantes que otros. Proteger toda la información de su infraestructura es una tarea que consume mucho tiempo, recursos y dinero. Identifique los activos críticos implementados en los sistemas en la nube, analice los posibles riesgos de la nube híbrida e identifique las medidas para protegerlos.
Cómo superar los desafíos de los sistemas de nube híbrida
A estas alturas ya deberías saber que gestionar un entorno de nube híbrida no es tarea fácil. Si se te escapa un pequeño detalle, puede convertirse en un incidente que paralice todas las operaciones en cuestión de minutos.
Herramientas de automatización del cumplimiento de seguridad como Sprinto Ayudar a los profesionales de la seguridad a supervisar continuamente el entorno en busca de comportamientos anómalos, alertar a la persona adecuada sobre fallos en los controles y realizar análisis de vulnerabilidades en tiempo real.
Sus módulos de gestión de vulnerabilidades y riesgos permiten a las empresas de la nube supervisar y gestionar continuamente las amenazas en redes, código e implementaciones. La herramienta se integra fácilmente con las configuraciones de nube existentes para realizar un seguimiento del estado general de los controles de seguridad e identificar y solucionar los problemas a medida que surgen.
Sprinto Incluye una biblioteca de riesgos con parámetros de referencia del sector para evaluar su impacto. Esto le ayuda a priorizar los riesgos específicos de su negocio y a evaluarlos con rigor empírico.
La plataforma garantiza el cumplimiento de las políticas de seguridad y la resolución oportuna de los riesgos a lo largo de todo su ciclo de vida. Hable con nuestros expertos en seguridad en la nube para saber cómo podemos ayudar a su empresa.
Preguntas frecuentes

Autor
Anwita
Anwita es una apasionada de la ciberseguridad y bloguera veterana. Su amor por todo lo relacionado con la ciberseguridad la impulsó a adentrarse en el mundo del cumplimiento normativo. Con múltiples certificaciones en ciberseguridad, busca simplificar temas complejos relacionados con la seguridad para todo tipo de público. Le encanta leer no ficción, escuchar rock progresivo y ver comedias de situación los fines de semana.Vaya más allá de la superficie y descubra los aspectos clave sobre gobernanza, riesgo y cumplimiento que realmente importan.


Gana premios digitales por tu éxito en la sala de juntas.



Explora más









Investigaciones y análisis seleccionados para ayudarte a ganarte un lugar en la mesa.


