



7 fallos operativos que han pasado desapercibidos en su pila de confianza


Las grandes organizaciones suelen contar con sistemas de seguridad impresionantes. Sus herramientas abarcan la detección de endpoints y la gestión de la seguridad en la nube. Disponen de IAM con políticas sólidas. Incluso podrían estar utilizando una plataforma GRC completa con integraciones de gestión de incidencias y recopilación automatizada de pruebas.
Sobre el papel, parece un producto maduro.
Y, sin embargo, es probable que te encuentres en estas situaciones con bastante frecuencia:
- Los cuestionarios de seguridad tardan días, a veces una semana entera.
- Las solicitudes de estado de cumplimiento requieren combinar actualizaciones de múltiples sistemas.
- Las preguntas sobre la postura de riesgo se responden con: “Según nuestra última revisión…”.
- Las actualizaciones de proveedores comienzan con: “Durante el ciclo de revisión/auditoría de proveedores anterior…”
Todo este esfuerzo a pesar de que las herramientas están funcionando, los controles existen y los paneles de control están en verde. Entonces, ¿dónde está el problema?
La deficiencia radica en la coherencia operativa . Por eso, las fallas se hacen especialmente evidentes cuando se necesita demostrar que todo funciona según lo previsto.
En los programas de seguridad que aparentan ser maduros, observamos sistemáticamente siete puntos débiles que contribuyen a esta incoherencia operativa:
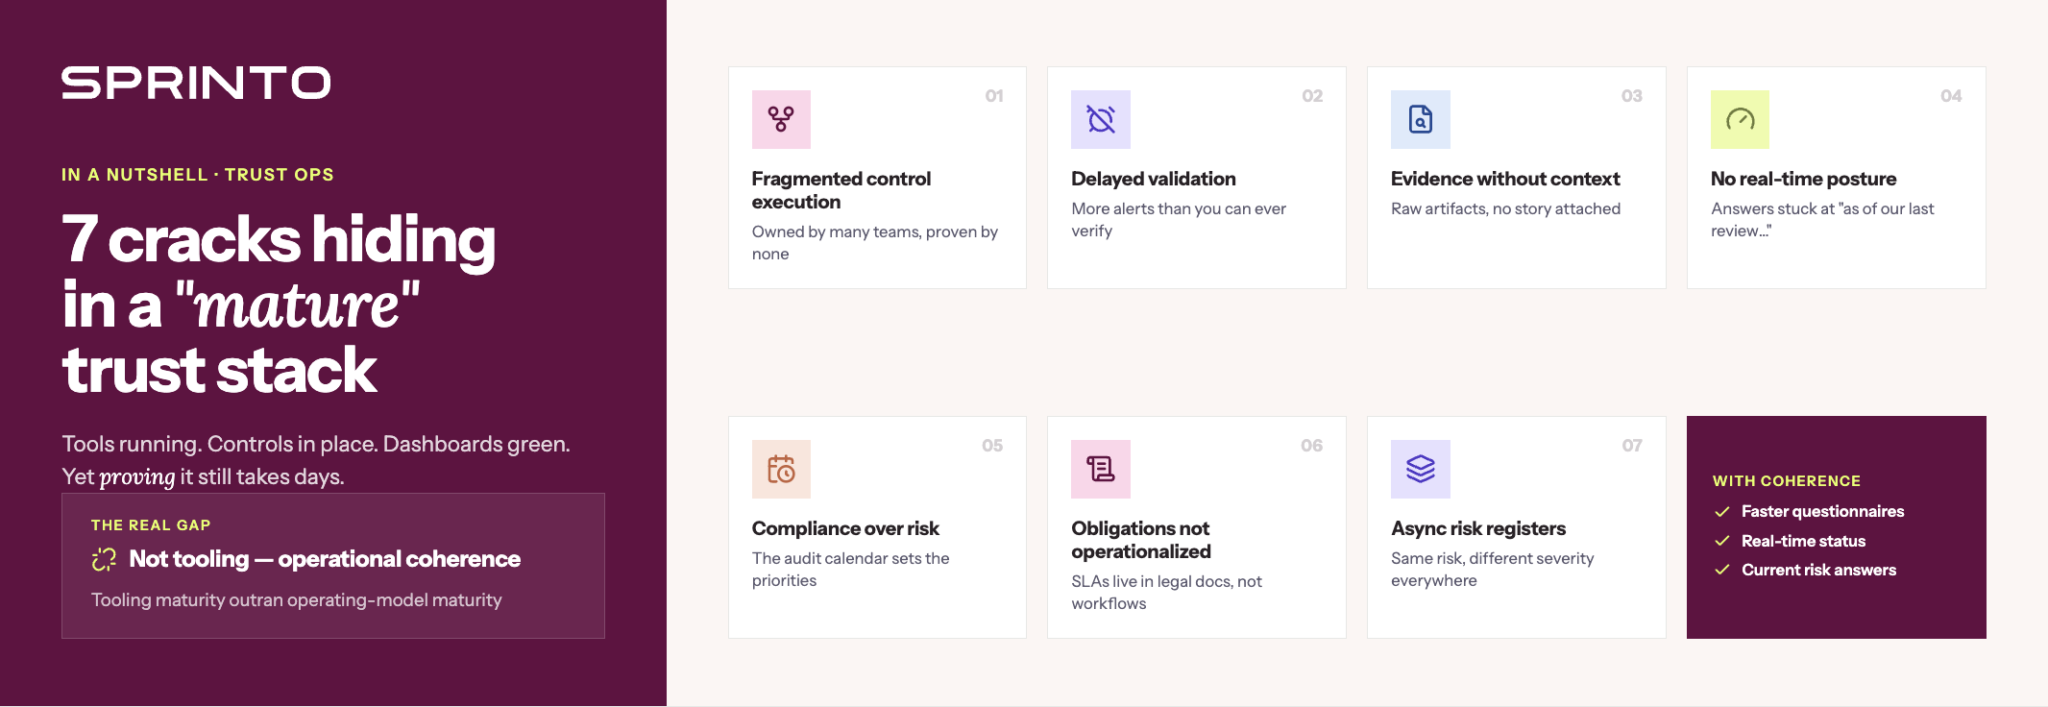
1. Ejecución de control fragmentada; garantía de control singular
En los entornos modernos, los controles rara vez recaen en una sola función. Las configuraciones de IAM están a cargo de TI. Las configuraciones en la nube están a cargo de DevOps. Las políticas de endpoints están a cargo de Seguridad. GRC se encarga de la documentación y los informes.
Esta distribución tiene sentido. Refleja la especialización y la escala.
Pero cuando es necesario demostrar la eficacia de un control (como el aprovisionamiento de acceso, la aplicación del principio de mínimo privilegio o la preparación para la respuesta ante incidentes) de principio a fin, se requiere coordinación entre los equipos.
Entonces, cuando un miembro de la junta pregunta: "¿Estamos seguros de que este control es efectivo ahora mismo?", la respuesta a menudo depende de obtener señales de múltiples sistemas, conciliar los límites de propiedad y confirmar que nada se ha desviado. Al preguntar a otros equipos.
La parte de "preguntar a otros equipos" es donde falla el modelo operativo, porque así es como se terminan teniendo cargas de coordinación agotadoras (dejando al equipo exhausto y frustrado) y el riesgo de retrasos.
2. Retrasos en la validación del control y el estado del sistema.
Gracias a la automatización, las alertas se generan automáticamente. La IA incluso resume los incidentes y detecta anomalías. Esto supone un avance y debería facilitarte el trabajo.
Pero toda esa automatización también aumenta el volumen de información que usted y su equipo deben revisar. Incluso con el filtrado, es posible que las alertas sigan siendo demasiadas para gestionarlas eficazmente.
Los cambios temporales de acceso o configuración permanecen vigentes más tiempo del previsto. Los problemas abiertos siguen sin resolverse porque siguen llegando nuevas alertas.
Lo que sucede es que la automatización te brinda más visibilidad de la que puedes validar continuamente, por lo que terminas confiando en el sistema más de lo debido porque no tienes tiempo para verificarlo.
Y esa deficiencia se hace evidente cuando necesitas demostrar que existen controles para una auditoría, una revisión de clientes o una reunión de la junta directiva. Así es como terminas teniendo que improvisar con frecuencia para corregir las cosas.
| La automatización es un arma de doble filo. Si bien te da más visibilidad, Se También aumenta los gastos generales operativos.lo que provoca que dependas más del sistema, lo que conlleva retrasos en la validación del mismo. |
3. Se recogen pruebas, pero no se contextualizan.
Es muy probable que su programa GRC cuente con abundante evidencia, pero es posible que con frecuencia se encuentre tratando de reconstruir cómo esta se relaciona con requisitos de control específicos.
Responder a un cuestionario o a una solicitud de cumplimiento implica contextualizar el momento, el alcance y la aplicabilidad, así como conciliar las inconsistencias entre los sistemas.
Se ve así: La evidencia suele presentarse como artefactos sin procesar, como registros, capturas de pantalla, exportaciones y tickets. En ese formato, no hay forma de responder de inmediato a preguntas cruciales relacionadas con cada artefacto de evidencia, tales como: ¿Qué control respalda? ¿Para qué período? ¿En qué sistemas? ¿Bajo la propiedad de quién?
Así que, cuando un cliente o auditor hace una pregunta aparentemente sencilla, no solo se genera una respuesta, sino que se reconstruye toda la historia. Hay que confirmar que el documento esté actualizado, verificar que refleje el alcance correcto y asegurar que se corresponda perfectamente con el control que se está evaluando.
Por eso acabas pasando días coordinando las respuestas a los cuestionarios de seguridad.
4. No hay una visión en tiempo real del nivel de confianza.
Actualmente, muchos entornos funcionan con herramientas de monitorización continua que proporcionan alertas instantáneas sobre configuraciones incorrectas en la nube, detección de anomalías en tiempo real y registro automático de cambios de acceso.
Pero no existe un estado de control visible de forma continua. Se reconstruye durante los ciclos de revisión. Las excepciones no siempre tienen una fecha de caducidad ni una responsabilidad definidas. La evidencia no se vincula a los controles en tiempo real. Cuando se pregunta: "¿En qué situación nos encontramos ahora?", la respuesta suele requerir consultar varios sistemas en lugar de obtener una visión clara, actual y actualizada.
Las respuestas empiezan a sonar como “Según nuestra última revisión de acceso…” o “Según la evaluación más reciente…” Pero constantemente se añaden nuevas integraciones y entornos completamente nuevos al entrar en nuevos mercados. Así que acabas teniendo dificultades para justificar la validación “según nuestra última…” en el entorno actual, que ha cambiado tanto.
5. Las tareas de cumplimiento tienen prioridad sobre la gestión de riesgos.
El riesgo no se ajusta al calendario de auditorías.
Pero cuando no se tiene visibilidad sobre cómo se vinculan los controles con la exposición al riesgo actual, lo que usted y su equipo consideran urgente empieza a estar condicionado por plazos externos. Así, el calendario de auditorías se convierte en el organizador de prioridades de toda la organización.
Los riesgos emergentes que quedan fuera de los puntos de control de auditoría a menudo carecen de la misma inmediatez porque no se resaltan en la pantalla de la misma manera que los hitos de la auditoría.
Así es como se terminan superando las auditorías mientras que los puntos ciegos crecen en segundo plano hasta que un evento externo los hace imposibles de ignorar.
6. Las obligaciones están documentadas, pero no operativas.
En las grandes organizaciones, las obligaciones varían y se multiplican constantemente. Los contratos con los clientes definen diferentes plazos de notificación, lenguaje de informes, derechos de auditoría y expectativas de control. A esto se suman los requisitos regulatorios. La tolerancia al riesgo interna añade otra dimensión.
Los equipos de respuesta a incidentes suelen operar con manuales estandarizados. Los acuerdos de nivel de servicio (SLA) se encuentran en documentos legales, no en sistemas de ejecución. Los requisitos específicos de las obligaciones se conocen en algún lugar de la organización, pero no siempre se ponen de manifiesto en el momento de la acción. Esto se debe a que no están integrados en los flujos de trabajo operativos.
En consecuencia, su equipo no pregunta en el momento adecuado: "¿Tiene este cliente condiciones diferentes?" o "¿Estamos cumpliendo con el plazo acordado?".
Así, acabas descubriendo riesgos contractuales durante un incidente o una queja de un cliente.
7. Varios registros de riesgos se ejecutan de forma asíncrona.
El riesgo cibernético, el riesgo de los proveedores, el riesgo de privacidad y el riesgo empresarial suelen registrarse en diferentes registros de riesgos, están a cargo de diferentes equipos y se comunican a diferentes públicos.
El problema surge cuando la misma exposición subyacente se presenta de forma diferente en todos esos registros. Cada entrada puede mostrar diferentes niveles de gravedad, propietarios y plazos de remediación.
Por ejemplo, una configuración incorrecta en la nube puede registrarse en el registro de ciberseguridad como un fallo de control de alta gravedad. En el registro de riesgos de proveedores, puede figurar como una exposición contractual vinculada a clientes específicos. En el registro corporativo, puede aparecer como un riesgo más general para la marca o un riesgo regulatorio.
Cuando los registros no están vinculados, las actualizaciones no se sincronizan. Cuando la dirección solicita aclaraciones, hay que comparar manualmente las entradas, explicar las diferencias y llegar a un acuerdo sobre la exposición real . Se dedica tiempo a gestionar los gastos operativos en lugar de centrarse en reducir el riesgo material, fortalecer los controles críticos, mejorar la resiliencia de los proveedores o abordar los desafíos de la IA y la gobernanza de datos.
| Ninguna de estas grietas operativas es un reflejo de su pila tecnológica. En cambio, son una llamada a evaluar madurez del modelo operativo. |
El camino a seguir: Repensar el modelo operativo
Ninguna de estas deficiencias constituye una crítica a su infraestructura tecnológica. En la mayoría de los casos, la tecnología está bien elegida y correctamente implementada. Simplemente, la madurez de las herramientas ha superado la madurez del modelo operativo.
¿Les resulta familiar este escenario? Las capacidades de seguridad se escalan rápidamente, la ejecución de los controles se distribuye entre equipos especializados, la automatización ha aumentado el volumen de señales y los ciclos de revisión siguen un cronograma determinado por el cumplimiento normativo. Lo que no siempre se escala al mismo ritmo es el nexo de unión: los mecanismos que unifican los controles distribuidos, validan continuamente la automatización, contextualizan la evidencia, alinean la cadencia de las señales con la cadencia de las garantías y equilibran el cumplimiento normativo con la evolución del riesgo.
Sin embargo, para implementar estos mecanismos se requeriría una mayor claridad en la responsabilidad de los controles, ciclos de validación integrados para la automatización, un mapeo en tiempo real de la evidencia con los objetivos de control y una alineación estructurada entre el riesgo en evolución y la supervisión formal.
Es entonces cuando se logra la coherencia operativa.
Y con la coherencia operativa establecida:
- Los cuestionarios avanzan más rápido porque las narrativas ya están estructuradas
- Las actualizaciones del estado de cumplimiento son en tiempo real. opiniones, no informes elaborados
- Las respuestas sobre la postura de riesgo están actualizadas. y no requieren calificadores vinculados a reseñas anteriores.
- Conversaciones ejecutivas pasar de la recolección de artefactos a las compensaciones de riesgos
La pila puede seguir siendo la misma, pero el sistema que la rodea funciona con mucha menos fricción.
Autor
Raynah
Raynah es estratega de contenido en SprintoEn este campo, crea historias que simplifican el cumplimiento normativo para las empresas modernas. Durante los últimos dos años, ha trabajado en diversos formatos y funciones para que la seguridad y el cumplimiento normativo resulten menos complicados y estén más alineados con las necesidades del negocio.Vaya más allá de la superficie y descubra los aspectos clave sobre gobernanza, riesgo y cumplimiento que realmente importan.


Gana premios digitales por tu éxito en la sala de juntas.



Explora más









Investigaciones y análisis seleccionados para ayudarte a ganarte un lugar en la mesa.


