




TL, DR:
| Der CCPA gilt für gewinnorientierte Unternehmen, die mit Einwohnern Kaliforniens in Kontakt treten und eines der folgenden drei Kriterien erfüllen: Jahresumsatz von mehr als 25 Millionen US-Dollar, Verarbeitung von Daten von mehr als 100,000 Verbrauchern oder Haushalten oder Erzielung von mehr als 50 % des Umsatzes durch den Verkauf personenbezogener Daten. |
| Die Checkliste zur Einhaltung der Vorschriften umfasst die Bestandsaufnahme und Zuordnung von Daten, die Aktualisierung von Datenschutzrichtlinien, die Implementierung von Mechanismen für Verbraucheranfragen (Zugriff, Löschung, Widerspruch), die Schulung von Mitarbeitern zu den Pflichten gemäß CCPA und die Überprüfung von Verträgen mit Anbietern hinsichtlich der Einhaltung der Datenschutzbestimmungen. |
| Der CCPA gewährt Verbrauchern das Recht zu erfahren, welche Daten gesammelt werden, die Löschung zu beantragen, dem Datenverkauf zu widersprechen und unabhängig davon, ob sie ihre Datenschutzrechte ausüben, den gleichen Service zu erhalten. |
Der CCPA ist einer der strengsten Compliance-Rahmenwerke überhaupt. Dies markiert einen bedeutenden Wandel, der Verbrauchern mehr Kontrolle denn je darüber gibt, wie ihre personenbezogenen Daten verarbeitet werden.
Wenn Ihr Unternehmen also Daten über Einwohner Kaliforniens erhebt, sollten Sie sich fragen: „Wann werde ich die Vorschriften einhalten?“ Überstürzen Sie nichts; bevor es zur offiziellen Prüfung kommt, können Sie einige Schritte unternehmen, um den Prozess deutlich zu erleichtern.
Am Ende dieses Artikels sind Sie bestens gerüstet, um die CCPA-Vorgaben problemlos zu erfüllen. Lesen Sie weiter, um mehr über die CCPA-Checkliste zu erfahren!
Was ist CCPA-Compliance?
Der CCPA (California Consumer Privacy Act) gewährt Verbrauchern Rechte an ihren personenbezogenen Daten und reiht sich in die wachsende Liste von Datenschutzbestimmungen ein , die Unternehmen weltweit einhalten müssen. Er verbietet Dienstleistern zudem, Verbraucher aufgrund der Ausübung dieser Rechte zu benachteiligen. Dieses Gesetz gilt für in Kalifornien ansässige Organisationen, die bestimmte Kriterien erfüllen.
Überraschenderweise ist dieses Gesetz noch jung; es wurde im Juni 2018 als Reaktion auf zahlreiche Fälle von Unternehmen erlassen, die private/sensible Daten unsachgemäß behandelten oder missbrauchten.
Als das Gesetz schließlich in Kraft trat, verankerte es die Grundsätze, nach denen Unternehmen einen legitimen Grund für die Erhebung personenbezogener Daten haben müssen. Es ermöglicht Kaliforniern, ihre von Dienstleistern verwalteten personenbezogenen Daten einfach anzufordern, zu löschen oder zu schützen.
Für wen gilt das also? Schauen wir uns das unten an, bevor wir uns die CCPA-Checkliste ansehen…
Für wen gilt die CCPA-Compliance-Checkliste?
Die Einhaltung des CCPA ist für Unternehmen unter besonderen Umständen erforderlich. Im Gegensatz zur DSGVO , die für alle Organisationen gilt, die personenbezogene Daten von EU-Bürgern verarbeiten, gilt der CCPA nur für Unternehmen, die mit Einwohnern Kaliforniens in Kontakt stehen und eines von drei Kriterien erfüllen.
Zu den personenbezogenen Daten gehören Sozialversicherungsnummer, E-Mail-Adresse, Name usw. Deshalb haben Verbraucher Rechte, Auskunftsersuchen und die Möglichkeit einer ausdrücklichen Einwilligung, um die Bestimmungen des CCPA einzuhalten. Aus diesem Grund benötigen Sie eine CCPA-Checkliste, um stets über die neuesten Cybersicherheitspraktiken und rechtlichen Verpflichtungen informiert zu sein.
- Jährlicher Bruttoumsatz von über 25 Millionen US-Dollar
- Umgang mit personenbezogenen Daten von 50,000 Haushalten oder mehr Verbrauchern oder Geräten zu kommerziellen Zwecken
- Sie erzielen 50 Prozent oder mehr ihres Jahresumsatzes durch den Verkauf personenbezogener Daten.
Angenommen, Ihr Unternehmen erfüllt eine dieser Bedingungen. In diesem Fall müssen Sie die Verbraucher im Rahmen ihrer Datenschutzrechte und Datenschutzbestimmungen darüber informieren, welche Art von personenbezogenen Daten Sie erheben und zu welchem Zweck diese Daten erhoben werden.
Checkliste zur Einhaltung des CCPA: Wichtige Punkte, die Sie beachten sollten
Wir empfehlen Ihnen, die Checkliste sorgfältig durchzugehen und zu vermerken, ob die Punkte bereits umgesetzt wurden. Bitte beachten Sie, dass das Gesetz Ihrem Unternehmen verschiedene Verpflichtungen auferlegt.
Hier ist die 10-Punkte-CCPA-Checkliste, die wir für Sie zusammengestellt haben:

1. Fällt Ihr Unternehmen unter die Bestimmungen des CCPA?
Diese Frage zu stellen ist sehr wichtig. Der CCPA gilt nicht für Unternehmen, die bereits unter die Bestimmungen des HIPAA oder anderer bundesstaatlicher Datenschutzgesetze fallen. Zu verstehen, welche Vorschriften für Ihr Unternehmen gelten, ist der erste Schritt.
Wenn Ihr Unternehmen jedoch in Kalifornien tätig ist und nicht unter diese Kategorien fällt, müssen Sie den CCPA einhalten, wenn eine der folgenden Bedingungen auf Sie zutrifft:
- Wenn Ihr Jahresumsatz 25 Millionen Dollar übersteigt (gewinnorientiertes Unternehmen).
- Wenn Sie personenbezogene Daten von 50,000 oder mehr Einwohnern, Haushalten oder Geräten Kaliforniens zu kommerziellen Zwecken kaufen, verkaufen, erhalten oder weitergeben.
- Wenn mehr als 50 % der Einnahmen Ihres Unternehmens aus dem Verkauf personenbezogener Daten stammen.
Unternehmen, die diese Kriterien nicht erfüllen, sind nicht verpflichtet, die Bestimmungen des CCPA einzuhalten. Die Berücksichtigung der CCPA-Konformität kann jedoch das zukünftige Wachstum fördern oder Ihre Initiativen zur sozialen Verantwortung von Unternehmen stärken.
2. Erstellen Sie Ihr persönliches Informationsinventar.
Okay, der nächste Schritt auf der CCPA-Anforderungsliste ist die Erstellung eines Verzeichnisses personenbezogener Daten. Das ist ganz einfach, da es sich dabei um personenbezogene Daten im Sinne des CCPA handelt und diese dokumentiert werden.
Um diese Daten zu schützen, müssen Sie den Weg aller personenbezogenen Daten (PII), die Sie verarbeiten und speichern, nachverfolgen.
Sie müssen erneut die Systeme, Geräte und Netzwerke identifizieren, die sensible personenbezogene Daten enthalten. Alle Daten, die sich auf eine Person oder einen Verbraucher beziehen, diese identifizieren, beschreiben oder mit ihr verknüpft werden können, müssen den Bestimmungen des CCPA unterliegen.
3. Durchführung von Datenerfassungsprüfungen
Dies hilft Ihnen, ein tiefes Verständnis dafür zu gewinnen, welche personenbezogenen Daten Sie sammeln, wie diese gespeichert, verwendet, verkauft oder weitergegeben werden und wer innerhalb Ihres Unternehmens Zugriff darauf hat.
Um diesen Prozess zu vereinfachen, empfiehlt sich der Einsatz einer Compliance-Automatisierungsplattform mit kontinuierlicher Kontrollüberwachung . Sprinto ist hierfür optimal geeignet. Die Plattform für kontinuierliche Überwachung arbeitet nicht mit Stichproben, sondern analysiert die vollständigen Datensätze.

Ausnahmen können in Echtzeit erkannt und schnell und effektiv behoben werden (anstatt wie bisher üblich erst Wochen oder Monate nach dem tatsächlichen Auftreten der Ausnahme Korrekturmaßnahmen zu ergreifen).
4. Überarbeiten Sie Ihre Datenschutzrichtlinien
Hier müssen Sie eine Datenschutzerklärung erstellen; wichtig ist, dass Sie nicht einfach irgendeine CCPA-Datenschutzerklärung erstellen , sondern eine, die den CCPA-Anforderungen entspricht.
Beachten Sie außerdem, dass Sie es alle 12 Monate mit einer ordnungsgemäßen Einwilligungserklärung und/oder Einwilligung von Minderjährigen aktualisieren müssen.
Vermeiden Sie bei der Erstellung der Richtlinie Fachjargon. Stellen Sie sicher, dass Ihre Datenschutzrichtlinie leicht verständlich ist.
Was sollte in der CCPA-Datenschutzrichtlinien-Checkliste erwähnt werden?
- Geben Sie klar an, welche Arten von personenbezogenen Daten Sie erheben und aus welchen Gründen diese Datenerhebung erfolgt (Kategorien der erhobenen Informationen).
- Erläutern Sie, wie Verbraucher diese Datenschutzmaßnahmen gemäß CCPA ausüben können.
- Erläutern Sie, wie und warum Sie diese personenbezogenen Daten verwenden (Zwecke der Erhebung personenbezogener Daten im Rahmen der Verbraucherrechte auf Datenschutz).
- Geben Sie Ihre Kontaktdaten an, damit Verbraucher Sie bei Fragen oder Anliegen leicht erreichen können.
- Wenn Sie Kundendaten verkaufen, geben Sie bitte Einzelheiten darüber an, wer diese personenbezogenen Daten erhält und zu welchen Zwecken (Kategorien der verkauften Informationen).
- Erläutern Sie die Rechte, die Verbraucher gemäß dem CCPA haben, wie beispielsweise das Recht zu erfahren, welche personenbezogenen Daten über sie gesammelt werden, das Recht, die Löschung zu verlangen, und das Recht, dem Datenverkauf zu widersprechen (Verbraucherrechte).
5. Die Anfragen bearbeiten
Bei der Vorbereitung auf die Einhaltung des CCPA-Gesetzes gelten für den Datenschutz eigene Richtlinien und Ausnahmen. Daher sollten Sie im Vorfeld einen Reaktionsplan erstellen, um das Fehlerrisiko zu minimieren.
Hier ist die Liste der Checklisten für die Bearbeitung von Anfragen, die Sie befolgen müssen:
- Richten Sie ein System ein, das es Ihren Kunden ermöglicht, Zugriff auf ihre Daten zu beantragen oder diese zu löschen.
- Dies ist kein Scherz; antworten Sie innerhalb von 45 Tagen, sonst drohen Konsequenzen.
- Die Anfragen können über Online-Portale, gebührenfreie Telefonnummern oder E-Mail-Kanäle erfolgen.
- Stellen Sie sicher, dass Sie eine Möglichkeit haben, die Identität des Anfragenden zu bestätigen.
6. Fügen Sie eine Abmelde-Schaltfläche hinzu
Sie sollten eine Abmeldeoption hinzufügen. Dadurch wird der manuelle Aufwand für Aktualisierungen minimiert. Da Sie die personenbezogenen Daten Ihrer Kunden verkaufen, sollten Sie ein einfaches Abmeldeverfahren anbieten. Die Haftungsausschlüsse auf Ihrer Website sollten beispielsweise den Hinweis „Meine personenbezogenen Daten nicht verkaufen“ enthalten.
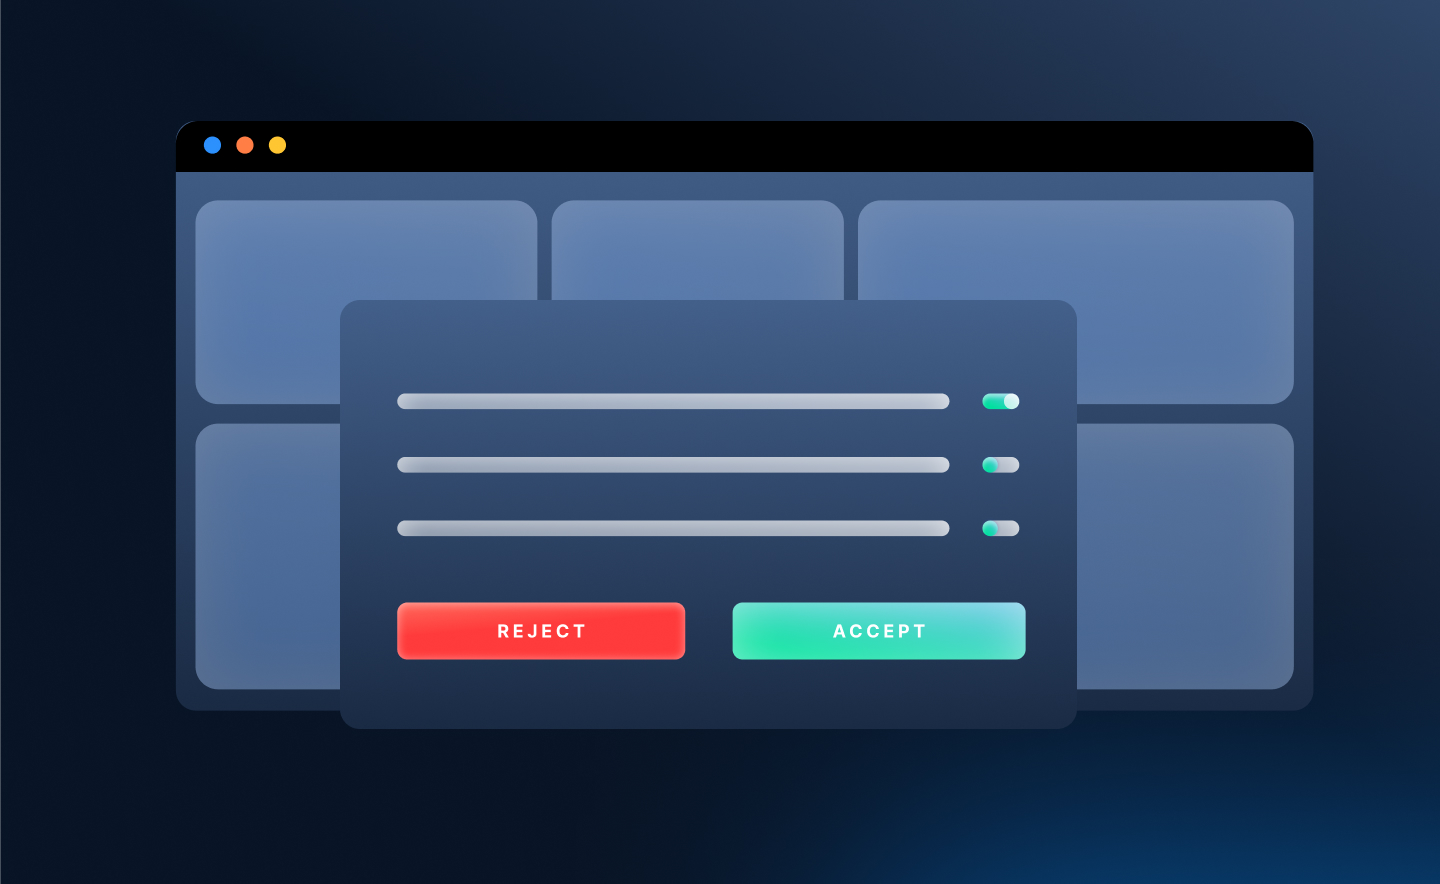
Auf diese Weise können sich diejenigen, die kein Interesse haben, ganz einfach abmelden.
7. Erstellen Sie einen Notfallplan.
Nichts ist perfekt; deshalb benötigen Sie einen soliden Notfallplan. Probleme im Zusammenhang mit Verstößen gegen den CCPA betreffen in der Regel den Diebstahl personenbezogener Daten oder Datenschutzverletzungen. Dieser Plan kann als eigenständiger Prozess oder als Teil Ihrer umfassenderen Risikomanagementstrategie umgesetzt werden.
So gehen Sie dabei im Rahmen der Compliance-Anforderungen vor:
- Weisen Sie den relevanten Akteuren in Ihrem Unternehmen konkrete Verantwortlichkeiten zu, um vorsätzliche Verstöße zu vermeiden.
- Schaffen Sie einen klaren Prozess zur Reaktion auf Sicherheitsvorfälle, falls es zu Verstößen gegen den CCPA kommt, und schützen Sie sich vor Reputationsschäden.
- Führen Sie regelmäßig Schulungen und Übungen durch, um Ihr Team auf die Reaktion auf potenzielle Vorfälle vorzubereiten und es vor unbefugtem Zugriff zu schützen.
8. Bilden Sie Ihre Mitarbeiter aus
Um sicherzustellen, dass alle Teammitglieder die Anforderungen des CCPA genau verstehen, sollten Sie regelmäßig Schulungen durchführen. Dies ist besonders wichtig für Mitarbeiter, die Verbraucheranfragen bearbeiten.
Stellen Sie sich beispielsweise vor, Sie betreiben ein E-Commerce-Unternehmen. Die Anforderung an Unternehmen in diesem Fall wäre, dass Ihr Kundenservice-Team Anfragen von Einwohnern Kaliforniens bezüglich ihrer personenbezogenen Daten bearbeitet. Schulungen helfen ihnen, die Bestimmungen des CCPA zu verstehen.
Wenn Sie sie nicht über direkte Einwilligung oder Einwilligungspräferenzen geschult haben, besteht die Möglichkeit, dass sie die Anfragen auch auf mehr als 45 Tage verzögern.
Hier kommt Sprinto mit seinen Sicherheitsschulungsmodulen ins Spiel. Sie können die Schulungen an das jeweilige Framework und andere Richtlinienanforderungen anpassen.

9. Dokumentieren Sie alle Kundenanfragen.
Sie müssen detaillierte Aufzeichnungen über alle Kundenanfragen und deren Bearbeitung führen und diese Informationen mindestens 24 Monate lang aufbewahren. Dokumentieren Sie daher alle Unterlagen, in denen ein Kunde eine Anfrage stellt und wann Sie diese bearbeiten.
Es dient als wichtiges Mittel, um Ihre Einhaltung der Vorschriften nachzuweisen, insbesondere im Falle von Prüfungen oder Anfragen.
Stellen Sie sich beispielsweise ein Finanzinstitut vor, das Anfragen von Kunden auf Auskunft oder Löschung ihrer personenbezogenen Daten gemäß CCPA erhält. Die Dokumentation dieser Anfragen und ihrer Bearbeitung ist unerlässlich, um die Einhaltung der Vorschriften im Falle von Anfragen seitens Aufsichtsbehörden oder Wirtschaftsprüfern nachweisen zu können.
10. Automatisierungsplattformen nutzen
Die manuelle Nachverfolgung von CCPA-konformen Datenschutzrichtlinien ist nicht praktikabel, und wir verstehen Ihre Bedenken. Auch die Verwaltung des Rechts auf Löschung, der Auskunftserteilung und der Notfallpläne kann sehr aufwendig sein.
Beachten Sie, dass der CCPA keine regelmäßigen Audits vorschreibt. Es liegt jedoch in Ihrer Verantwortung, die Datensicherheit und die Einhaltung der CCPA-Vorgaben kontinuierlich zu überwachen. Am effizientesten gelingt dies durch die Investition in eine Plattform zur Automatisierung von Compliance-Prozessen.
Sprinto ist hierbei Ihr idealer Partner. Mit effektiven Funktionen wie kontinuierlicher Kontrollüberwachung, gemeinsamer Kontrollzuordnung, Risikomanagement und automatisierter Nachweiserfassung können Sie Compliance-Aufgaben zu bis zu 90 % automatisieren.
Hinweis
Sind Sie neugierig auf die neuesten Entwicklungen im Bereich der regulatorischen Compliance? Klicken Sie hier. Hier können Sie unseren Newsletter entdecken.Hier finden Sie handverlesene GRC-Inhalte mit praktischen Einblicken für Ihren Alltag.
Liste der Verbraucherrechte, die Sie gemäß CCPA kennen müssen
Ihr Unternehmen ist verpflichtet, Verbraucher über ihre Rechte gemäß dem CCPA zu informieren. Wir haben die Rechte einzeln aufgelistet, um Ihnen zu helfen, diese in Ihre Checkliste für die CCPA-Datenschutzrichtlinie aufzunehmen.
- Das Recht auf Berichtigung unrichtiger personenbezogener Daten
- Das Recht auf Zugang zu gesammelten personenbezogenen Daten
- Das Recht, über die Erhebung personenbezogener Daten informiert zu werden
- Das Recht, der Weitergabe, Verarbeitung und dem Verkauf von Daten zu widersprechen
- Das Recht, die Nutzung und Weitergabe sensibler personenbezogener Daten einzuschränken
- Das Recht, sich von automatisierten Entscheidungstechnologien abzumelden
- Das Recht von Minderjährigen, sich zu entscheiden
- Das Recht auf Datenübertragbarkeit
- Das Recht auf Nichtdiskriminierung und Schutz vor Vergeltungsmaßnahmen
- Das Recht, die Löschung personenbezogener Daten von dem Unternehmen, das die Daten erhoben hat, und von allen Dritten, an die es die Daten weitergegeben hat, zu verlangen.
Sprinto eilt zur Hilfe!
Viele Unternehmen unterliegen den Bestimmungen des CCPA und sind zur Einhaltung verpflichtet. Einige Schritte, wie die Aktualisierung von Datenschutzrichtlinien oder die Löschung von Daten, können sehr einfach sein.
Doch selbst ein einziger Verstoß gegen die Vorschriften kann Konsequenzen wie hohe Bußgelder nach sich ziehen. Dabei kann es sich um so harmlose Fälle handeln wie das Vergessen, innerhalb einer bestimmten Frist auf eine Kundenanfrage zu antworten.
Daher ist es unter Umständen nicht zielführend, sich auf traditionelle Compliance-Methoden zu verlassen, da diese nicht für die heutigen schnelllebigen und komplexen Anforderungen ausgelegt sind. Dies könnte Ihren Fortschritt bei der Umsetzung des CCPA um Monate verzögern. Glücklicherweise gibt es effiziente Lösungen (Compliance-Automatisierung), mit denen Sie die CCPA-Konformität schnell erreichen können.
Sprinto bietet eine automatisierte Lösung, die Ihr Unternehmen innerhalb weniger Wochen vollständig auf die CCPA-Compliance-Standards vorbereitet – ohne teure Rechtsberatungen oder aufwendige technische Implementierungen. Von der Beweissicherung bis zur Überwachung der Wirksamkeit jeder einzelnen Kontrollmaßnahme spart Ihnen Sprinto über 100 Arbeitsstunden, die Sie sonst für Ihre Kernprozesse aufwenden müssten.
Nehmen Sie Kontakt mit unserem Team auf, um zu erfahren, wie wir Ihr Unternehmen bei der schnellen Erfüllung der Compliance-Vorgaben unterstützen können.
Häufig gestellte Fragen

Autorin
Meeba Gracy
Meeba, eine ISC2-zertifizierte Cybersicherheitsspezialistin, analysiert und vermittelt mit Leidenschaft wirkungsvolle Inhalte zu Compliance und komplexen digitalen Sicherheitsthemen. Sie versteht es, komplizierte Konzepte verständlich zu erklären und ihre Leser zu inspirieren. In ihrer Freizeit liest sie gerne Thriller oder erkundet neue Orte in der Stadt.Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Mehr erfahren












Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


