



Was ist ISO 27701 (PIMS): Vorteile, Schwerpunkte und Schritte?


TL, DR:
| ISO/IEC 27701:2025 definiert ein Datenschutzinformationsmanagementsystem für personenbezogene Daten und Datenschutzrisiken. |
| Die Version 2025 ist eigenständig, kann aber weiterhin in ISO 27001 integriert werden. |
| Der Artikel erläutert den Anwendungsbereich von PIMS, die Datenschutzrollen, die Pflichten von Verantwortlichen und Auftragsverarbeitern, die Einwilligung, DSARs, die Reaktion auf Datenschutzverletzungen und die Beweisführung. |
Datenschutz ist für Organisationen, die personenbezogene Daten erheben, verarbeiten oder speichern, mittlerweile eine Frage des Vertrauens auf Vorstandsebene. Kunden, Aufsichtsbehörden und Unternehmenskäufer erwarten klare Nachweise dafür, dass Datenschutzrisiken gemanagt werden, und nicht nur leere Versprechungen.
ISO/IEC 27701 unterstützt Organisationen beim Aufbau dieser Nachweise mithilfe eines Datenschutzinformationsmanagementsystems (PIMS). Der Standard bietet Organisationen eine strukturierte Methode, um Datenschutzrollen zu definieren, Datenschutzrisiken zu bewerten, personenbezogene Daten (PII) zu verwalten, Kontrollen zu überwachen und revisionssichere Aufzeichnungen zu führen.
Die Revision von 2025 hat den Standard in einem wichtigen Punkt verändert. ISO/IEC 27701:2025 ist nun ein eigenständiger Managementsystemstandard und nicht mehr nur eine Erweiterung von ISO/IEC 27001 und ISO/IEC 27002. Organisationen können ihn weiterhin mit ISO 27001 integrieren, und viele werden dies auch tun, aber ISO 27001 ist nicht mehr der einzige Weg zu ISO 27701.
ISO 27701 unterstützt zudem die Einhaltung von Datenschutzbestimmungen gemäß Gesetzen wie DSGVO, CCPA, LGPD und POPIA, indem es Teams ein praktisches System für die Verwaltung von Einwilligungen, Betroffenenrechten, Maßnahmen bei Datenschutzverletzungen, die Überwachung von Dienstleistern und den Nachweis des Datenschutzes bietet. Es ersetzt nicht die Einhaltung gesetzlicher Bestimmungen, trägt aber dazu bei, die Datenschutzkonformität operativ und auditierbar zu gestalten.
Was ist ISO 27701 und wie funktioniert es?
ISO/IEC 27701:2025 ist ein internationaler Standard für die Einrichtung, Implementierung, Aufrechterhaltung und kontinuierliche Verbesserung eines Datenschutzinformationsmanagementsystems (PIMS). Ein PIMS unterstützt Organisationen beim Management von Datenschutzrisiken im Zusammenhang mit personenbezogenen Daten (PII), einschließlich der Art und Weise, wie personenbezogene Daten erhoben, verwendet, gespeichert, weitergegeben, aufbewahrt und gelöscht werden.
Die frühere Version der ISO 27701 aus dem Jahr 2019 war als Erweiterung der ISO 27001 und ISO 27002 konzipiert. Die Version von 2025 ändert diese Struktur. ISO 27701 kann nun als eigenständiger Standard für Datenschutzmanagementsysteme implementiert werden und bleibt gleichzeitig mit ISO 27001 kompatibel, sodass Organisationen, die Sicherheits- und Datenschutzmaßnahmen gemeinsam verwalten möchten, weiterhin davon profitieren.
In der Praxis hilft ISO 27701 Organisationen dabei:
- den Geltungsbereich ihres Datenschutzmanagementsystems definieren
- Datenschutzverantwortlichkeiten teamübergreifend zuweisen
- Ermitteln, ob sie als PII-Controller, PII-Prozessor oder beides fungieren.
- Datenschutzrisiken bewerten und behandeln
- Richtlinien, Prozesse und Kontrollen zum Datenschutz in Dokumenten
- Verwaltung von Anfragen betroffener Personen, Einwilligungen, Aufbewahrungsfristen und Reaktionen auf Datenschutzverletzungen
- Die Leistung überwachen und das PIMS im Laufe der Zeit verbessern
Für Unternehmen, die bereits ISO 27001 anwenden, kann ISO 27701 auf bestehenden Prozessen in den Bereichen Governance, Risikobewertung, interne Revision, Managementbewertung und Datenerfassung aufbauen. Für Unternehmen ohne ISO 27001 macht die Version 2025 ISO 27701 als eigenständigen Standard für Datenschutzmanagement zugänglicher.
Dr. Andreas Wolf, Vorsitzender des technischen Komitees der ISO/IEC, das den Standard erarbeitet hat, erwähnte dies im Jahr 2019:
„ISO/IEC 27701 definiert Prozesse und bietet Leitlinien für den fortlaufenden und sich ständig weiterentwickelnden Schutz personenbezogener Daten.“
Was hat sich in ISO 27701:2025 geändert?
ISO/IEC 27701:2025 ersetzt ISO/IEC 27701:2019. Die wichtigste Änderung besteht darin, dass ISO 27701 nun ein eigenständiger Standard für Managementsysteme für Datenschutzinformationen ist. Die Version von 2019 basierte auf ISO 27001 und ISO 27002; die Version von 2025 kann unabhängig implementiert und auditiert werden.
Wichtige Änderungen umfassen:
- Eigenständige PIMS-Struktur: Organisationen können ISO 27701 implementieren, ohne vorher nach ISO 27001 zertifiziert zu sein.
- Fortsetzung der ISO 27001-Kompatibilität: Unternehmen, die bereits über ein ISMS verfügen, können ISO 27701 dennoch mit ISO 27001 integrieren, um doppelte Governance-, Audit- und Nachweisverfahren zu vermeiden.
- Aktualisierte Anforderungen an das Datenschutzmanagement: Der überarbeitete Standard bietet Datenschutzteams eine klarere Struktur für den Umgang mit personenbezogenen Daten, Datenschutzrisiken, Verantwortlichkeit, Überwachung und kontinuierlicher Verbesserung.
- Modernisierte Implementierungsleitfäden: Die Version von 2025 trägt den neueren Erwartungen an die Datenschutz-Governance Rechnung und ist besser auf die aktuellen ISO-Managementsystemstrukturen abgestimmt.
- Übergangsanforderungen für bestehende Zertifikatsinhaber: Organisationen, die nach ISO/IEC 27701:2019 zertifiziert sind, sollten die Übergangsfristen mit ihrer Zertifizierungsstelle abklären.
Diese Änderung ist wichtig, da ISO 27701 nicht mehr nur eine Ergänzung für Organisationen darstellt, die bereits über ISO 27001 verfügen. Es kann nun als eigenständiges Datenschutzmanagementsystem für Organisationen dienen, die eine formale Datenschutz-Governance benötigen, selbst wenn ihre unmittelbare Priorität nicht in einer vollständigen Informationssicherheitszertifizierung liegt.
Wer benötigt die ISO 27701-Zertifizierung und warum?
ISO 27701 ist relevant für Organisationen, die personenbezogene Daten erheben, verarbeiten, speichern oder weitergeben. Dies umfasst Unternehmen, die als Datenverantwortliche, Datenverarbeiter oder beides fungieren.
Der Standard ist besonders nützlich für:
- SaaS- und Cloud-Dienstleister, die Kundendaten verarbeiten
- Unternehmen aus dem Gesundheitswesen, der Finanztechnologie und regulierte Unternehmen, die sensible Informationen verarbeiten
- Unternehmen, die in mehreren Datenschutzgebieten tätig sind
- Organisationen, die unterliegen Datenschutz, CCPA, LGPD, POPIA oder ähnliche Datenschutzgesetze
- Anbieter, die im Rahmen von Unternehmensverkäufen oder Ausschreibungen ihre Datenschutzreife nachweisen müssen
- Unternehmen, die bereits über ISO 27001 verfügen und ihr Programm auf Datenschutzmanagement ausweiten möchten
Die ISO 27701-Zertifizierung liefert Kunden, Auditoren und Geschäftspartnern den Nachweis, dass der Datenschutz durch ein formalisiertes System gewährleistet wird. Sie belegt, dass Datenschutzverantwortlichkeiten, Risikobewertungen , Richtlinien, Kontrollen, Überwachungs- und Verbesserungsmaßnahmen dokumentiert und überprüfbar sind.
Es ersetzt weder Rechtsberatung noch die Einhaltung regulatorischer Vorgaben. Vielmehr bietet es Organisationen das notwendige Managementsystem, um Datenschutzmaßnahmen einheitlich umzusetzen.
Wie ISO 27701 die Einhaltung der DSGVO unterstützt
ISO 27701 unterstützt Organisationen bei der Umsetzung der DSGVO-Anforderungen in operative Datenschutzmaßnahmen. Die DSGVO definiert die Pflichten von Organisationen bei der Erhebung, Verarbeitung, Speicherung und Weitergabe personenbezogener Daten. ISO 27701 bietet die Managementsystemstruktur, um nachzuweisen, dass diese Datenschutzpraktiken dokumentiert, zugeordnet, überwacht und kontinuierlich verbessert werden.
Für Organisationen, die personenbezogene Daten aus der EU verarbeiten, kann ISO 27701 die DSGVO-Konformität in Bereichen wie den folgenden unterstützen:
- Festlegung, ob die Organisation als Datenverantwortlicher, Datenverarbeiter oder beides fungiert.
- Dokumentation der rechtmäßigen Verarbeitung, Einwilligung, Aufbewahrung und Datenminimierung
- Verwaltung der Rechte betroffener Personen, einschließlich Auskunft, Berichtigung, Löschung, Datenübertragbarkeit und Widerruf der Einwilligung
- Durchführung von Datenschutzrisikobewertungen und Datenschutzfolgenabschätzungen, wo erforderlich
- Aufrechterhaltung von Verfahren zur Reaktion auf Datenschutzverletzungen und von Nachweisen für die Einhaltung der Meldefristen für die Aufsichtsbehörden
- Überprüfung von Anbietern, Unterauftragnehmern und Datenverarbeitungsvereinbarungen
- Protokollierung von Datenschutzrichtlinien, Kontrollen, Schulungen, Überprüfungen und Korrekturmaßnahmen
Eine ISO-27701-Zertifizierung bedeutet nicht automatisch, dass eine Organisation DSGVO-konform ist. Die DSGVO ist eine Rechtsverordnung, während ISO 27701 ein zertifizierbarer Standard für Datenschutzmanagement ist. Der Wert von ISO 27701 liegt darin, dass er Datenschutzteams eine strukturierte und nachvollziehbare Möglichkeit bietet, ihre Verantwortlichkeit nachzuweisen und darzulegen, wie die DSGVO-Vorgaben in der Praxis umgesetzt werden.
Was sind die Schlüsselkomponenten der ISO 27701?
ISO 27701 bietet einen strukturierten Ansatz für das Management von Datenschutzinformationen. Hier ist eine Aufschlüsselung der einzelnen Komponenten:
1. Datenschutzinformationsmanagementsystem (PIMS)
Dieses Rahmenwerk baut auf ISO 27001 auf, indem es einen strukturierten Ansatz für die Verwaltung personenbezogener Daten hinzufügt und Sicherheits- und Datenschutzmaßnahmen in einem System zusammenführt.
2. Rollen und Verantwortlichkeiten
Für Verantwortliche und Auftragsverarbeiter im Bereich personenbezogener Daten werden klare Erwartungen formuliert, die ihre rechtlichen, vertraglichen und betrieblichen Pflichten beim Umgang mit personenbezogenen Daten umreißen.
3. Risikomanagement und Datenschutz-Folgenabschätzungen (DSFA)
Organisationen benötigen einen strukturierten Prozess, um Datenschutzrisiken zu identifizieren, zu bewerten und zu reduzieren. Dies gewährleistet auch die Einhaltung von Vorschriften wie der Datenschutz-Folgenabschätzung (DSFA) der DSGVO.
4. Datenschutzeinstellungen
Eine Kombination aus technischen und organisatorischen Maßnahmen hilft bei der Verwaltung von Datenerfassung, Klassifizierung, Verschlüsselung, Zugriff, Aufbewahrung und sicherer Entsorgung – und verringert so das Risiko eines unbefugten Zugriffs oder Missbrauchs.
5. Verwaltung der Rechte betroffener Personen
Gut definierte Prozesse erleichtern die Bearbeitung von Anfragen bezüglich Datenzugriff, Berichtigung, Löschung (Recht auf Vergessenwerden), Datenübertragbarkeit und Widerruf der Einwilligung; dank der Protokollierung aller Vorgänge lässt sich alles nachverfolgen.
6. Kontinuierliche Überwachung und Verbesserung
Regelmäßige Audits, automatisierte Überwachung und Compliance-Prüfungen helfen Organisationen, Lücken in ihren Datenschutzpraktiken zu erkennen und zu beheben, bevor sie zu größeren Problemen werden.
7. Drittanbieter- und Lieferkettenmanagement
Datenverarbeitungsvereinbarungen (DPAs) und externe Audits gewährleisten, dass Anbieter die Datenschutzbestimmungen einhalten und ihren vertraglichen Verpflichtungen nachkommen.
8. Reaktion auf Vorfälle und Management von Sicherheitsverletzungen
Ein strukturierter Reaktionsplan hilft Organisationen, Datenschutzverletzungen zu erkennen, zu untersuchen und darauf zu reagieren. Dies umfasst die Echtzeit-Anomalieerkennung, forensische Analysen und die Einhaltung gesetzlicher Meldefristen wie der 72-Stunden-Regel der DSGVO.
9. Mitarbeiterschulung und Sensibilisierung
Regelmäßige Schulungen, praktische Übungen und Beurteilungen gewährleisten, dass die Mitarbeiter ihre Datenschutzpflichten verstehen und bewährte Verfahren in realen Situationen anwenden können.
Kann der ISO-27701-Standard Ihr Informationsdatenschutzmanagement stärken?
Ja, die ISO-27701-Normen stärken Ihr Informationsdatenschutzmanagementsystem. Hier erfahren Sie, welche Vorteile das für Sie bietet:
1. Definiert klare Datenschutzrollen und -verantwortlichkeiten
ISO 27701 legt fest, wer in Ihrem Unternehmen für welche Daten zuständig ist. Sie macht die jeweiligen Personen für die Datenerfassung, -verarbeitung, -bewertung, -löschung usw. verantwortlich. Außerdem beschreibt sie die Verantwortlichkeiten von Datenverarbeitern und Datenverantwortlichen.
2. Verbessert das Management von Datenschutzrisiken
Der Standard enthält Richtlinien zur Identifizierung der Risiken im Zusammenhang mit dem Umgang mit personenbezogenen Daten sowie Kontrollmaßnahmen zur Minderung von Verstößen und Nichteinhaltung.
3. Deckt den gesamten Lebenszyklus des Datenschutzes ab
ISO 27701 regelt den Umgang mit personenbezogenen Daten von Anfang bis Ende und optimiert die Prozesse von der Erfassung bis zur Löschung.
4. Steuert die kontinuierliche Datenüberwachung
ISO 27701 verpflichtet Sie zur regelmäßigen Durchführung von Bewertungen und Audits, um die fortlaufende Einhaltung der sich entwickelnden Datenschutzbestimmungen und -bedrohungen sicherzustellen.
Wie man die ISO 27701-Konformität erreicht
Der Prozess zur Erlangung der ISO 27701-Konformität kann auf zwei Wegen verlaufen:
- Sie erfüllen bereits die Anforderungen der ISO 27001.
- Oder Sie fangen ganz von vorne an.
Beginnen wir mit dem einfacheren Fall.
ISO 27701-Zertifizierung erlangen, wenn man bereits ISO 27001-konform ist
Die Einhaltung der ISO 27701-Normen wird deutlich einfacher, wenn man bereits über die ISO 27001-Zertifizierung verfügt.
ISO 27701 umfasst insgesamt 184 Kontrollen . Sie baut auf ISO 27001 auf und führt 135 modifizierte Kontrollen ein , die bestehende Sicherheitsmaßnahmen verbessern. Darüber hinaus beinhaltet sie 49 neue Kontrollen, die speziell für die Verwaltung und den Schutz personenbezogener Daten (PII) entwickelt wurden. Dank ihrer datenschutzorientierten Kontrollen stellt ISO 27701 ein eigenständiges Datenschutz-Framework dar. Für Organisationen, die sich speziell mit dem EU-US- Datenschutzrahmen befassen , bietet unser Leitfaden eine Schritt-für-Schritt-Anleitung zu Selbstzertifizierung, Richtlinienaktualisierungen und laufender Compliance.
Hier sind also die Schritte zur Einhaltung der ISO 27701-Norm, wenn man bereits über eine ISO 27001-Zertifizierung verfügt:
1. Führen Sie eine Gap-Analyse gemäß ISO 27701 durch.
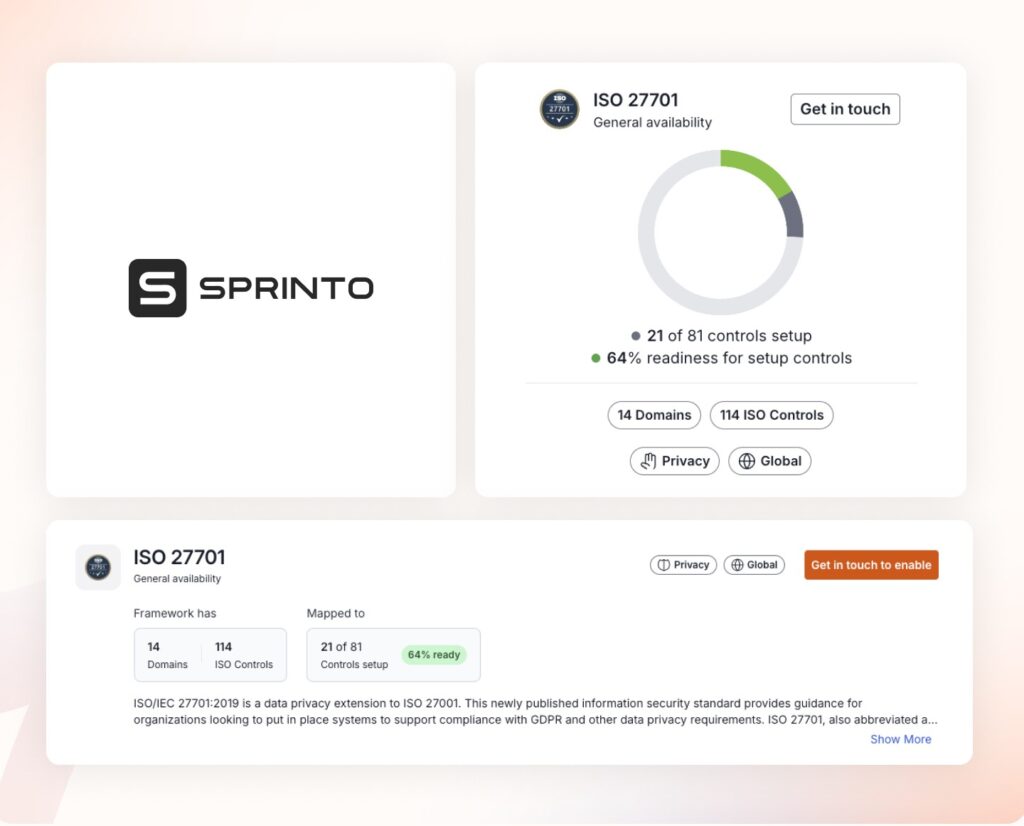
Eine Gap-Analyse vergleicht Ihre bestehenden ISO-27001-Kontrollen mit den Anforderungen der ISO 27701. Tools für Compliance-Management und GRC (Governance, Risk & Compliance) bieten in der Regel automatisierte Gap-Analyseberichte, die fehlende Datenschutzmaßnahmen aufzeigen.
2. Alle fehlenden Kontrollmechanismen implementieren.
Nach der Gap-Analyse müssen Sie die noch nicht implementierten Kontrollen einrichten. Sie können vorgefertigte Vorlagen, Workflows, Richtlinien und andere Maßnahmen verwenden, die den verbleibenden Kontrollanforderungen der ISO 27701 in Ihrer Compliance-Management-Software zugeordnet sind.
3. Führen Sie eine Bereitschaftsbewertung durch
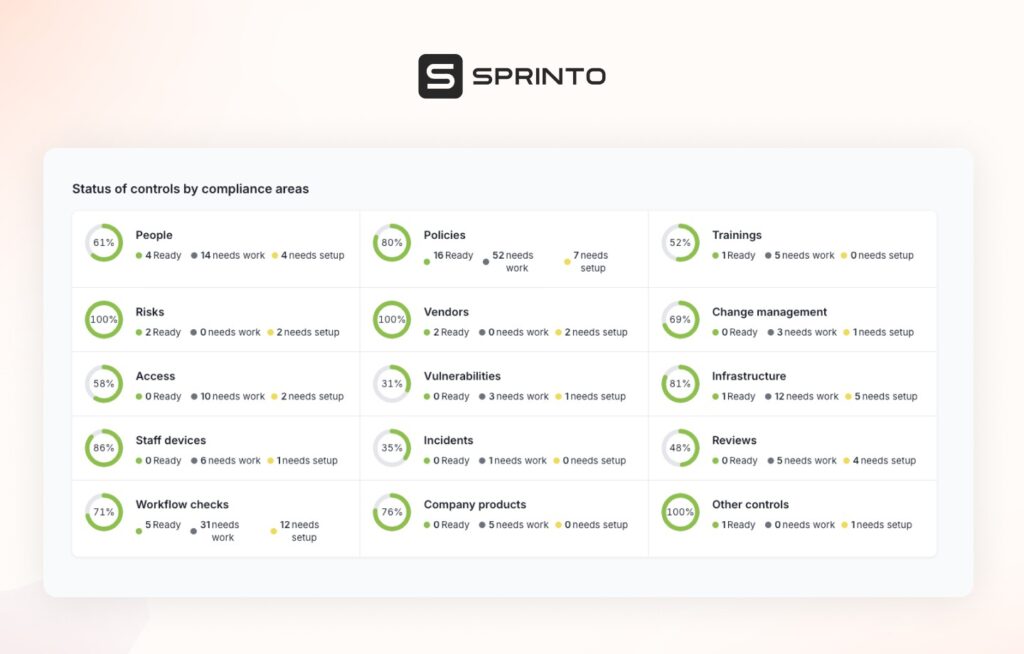
Eine Bereitschaftsanalyse stellt sicher, dass Sie die Kontrollen gemäß ISO 27701 korrekt implementiert haben und für das Audit vorbereitet sind. Die Durchführung parallel zu einem internen Audit hilft, die Wirksamkeit der Kontrollen zu validieren. Ein GRC-Tool ermöglicht die Echtzeit-Überwachung der Compliance, das Aufzeigen von Lücken und die automatisierte Nachweiserfassung, um die Auditanforderungen zu erfüllen.
Zum Beispiel in SprintoSie können einige Schritte überspringen und direkt auf den Compliance-Statusbericht zugreifen, um zu sehen, ob Sie weitere Compliance-Anforderungen haben.
4. Einen externen Wirtschaftsprüfer hinzuziehen
Sobald Ihr System eingerichtet ist, exportieren Sie Compliance-Berichte direkt von Ihrer Plattform und stellen Sie den Prüfern strukturierte Nachweise zur Verfügung. Viele Tools bieten vordefinierte Dokumentationen und Zugriffskontrollen, um den Prüfprozess zu optimieren.
Schnellere Audits dank eines dedizierten Audit-Dashboards | Siehe Sprinto in Aktion
Sobald Ihr Auditor grünes Licht gibt, erhalten Sie in Kürze die ISO 27701-Zertifizierung . Sollten hingegen Abweichungen (schwerwiegende Probleme) festgestellt werden, durchlaufen Sie einen weiteren Zyklus von Korrekturmaßnahmen.
ISO 27701 von Grund auf erfüllen
Wenn Sie noch nicht nach ISO 27001 zertifiziert sind, kann die Zertifizierung nach ISO 27701 einige Zeit in Anspruch nehmen. Zunächst müssen Sie alle Anforderungen der ISO 27001 umsetzen, bevor Sie mit den Kontrollmaßnahmen der ISO 27701 fortfahren können.
Hier ist eine schrittweise Anleitung zur Erlangung der ISO 27701-Zertifizierung:
1. Richten Sie Ihr ISMS (Informationssicherheitsmanagementsystem) ein.
Ein ISMS hilft Organisationen, sensible Informationen zu schützen und Sicherheitsrisiken systematisch zu managen. Es bildet die Grundlage für ISO 27001.
Als ersten Schritt müssen Sie den Geltungsbereich Ihres Informationssicherheitsmanagementsystems (ISMS) definieren, um festzulegen, welche Teile Ihres ISMS Sie schützen möchten – beispielsweise Geschäftsprozesse, Standorte und Datentypen. Anschließend müssen Sie eine Risikoanalyse durchführen, um potenzielle Bedrohungen zu identifizieren und zu minimieren, die Ihre Informationswerte gefährden könnten.
2. Professionelle Beratung einholen: Berater oder Tools für ISO 27001 + ISO 27701
Berater und Tools können im ersten Schritt oder nach der Definition des Geltungsbereichs Ihres ISMS einbezogen werden. ISO 27001-Berater bringen spezialisiertes Fachwissen in Ihren Compliance-Prozess ein. Sie unterstützen Sie bei Risikobewertungen, der Entwicklung von Richtlinien und Schulungen.
Ermitteln Sie Ihren Status: Vorlage für die ISO 27001-Gap-Analyse
Andererseits gibt es GRC-Tools , die dabei helfen, Arbeitsabläufe zu automatisieren, den manuellen Arbeitsaufwand zu reduzieren und den Compliance-Prozess effizienter und genauer zu gestalten.
Was sollten Sie wählen: Berater oder GRC-Tools?
Berater bieten individuelle Beratung. Allerdings kann der Weg über einen Berater recht zeitaufwändig und kostspielig sein, da es sich meist um Vertragsvereinbarungen handelt.
GRC-Tools, wie zum Beispiel SprintoIntegrieren Sie es in Ihre bestehenden Systeme, um Kontrollen abzubilden, automatisch Beweise zu sammeln und kontinuierlich zu überwachen. Sprinto Ebenfalls im Preismodell enthalten ist der Zugang zu ISO-Leadauditoren an Bord, sodass Sie sich keine Sorgen um eine individuelle Beratung machen müssen.
3. ISO 27001- und ISO 27701-Richtlinien definieren
Unabhängig davon, ob Sie ISO 27001/27701 mit einem Berater oder mithilfe eines Tools implementieren, müssen Sie alle Richtlinien bezüglich Ihrer anwendbaren Kontrollen definieren.

Bei der Verwendung eines Automatisierungstools finden Sie vorgefertigte Vorlagen für die oben genannten Richtlinien, die Sie entsprechend den Anforderungen Ihres Unternehmens anpassen können.
„Gemäß ISO/IEC 27701 ist es unerlässlich, dass das Unternehmen und seine Mitarbeiter sich zu einer internen Datenschutzrichtlinie und Datenschutzschulungen verpflichten“, fügte Akshay hinzu.
4. PIMS-Komponenten gemäß ISO 27701 integrieren
Die für das Datenschutzmanagementsystem nach ISO 27701 spezifischen Kontrollen betreffen die Verwaltung und den Schutz personenbezogener Daten (PII). Ihre Systeme sollten den Anforderungen der einschlägigen Datenschutzgesetze wie DSGVO, CCPA , PIPEDA usw. entsprechen.
Ein weiterer wichtiger Aspekt der ISO 27701 ist die Dokumentation aller Verfahren zur Erfassung, Verarbeitung und Speicherung personenbezogener Daten. Dieser Schritt ist notwendig, wenn Sie den Konformitätsprozess für beide Rahmenwerke parallel durchführen, um Zeit und Aufwand zu sparen.
5. Durchführung eines ISO 27001- und ISO 27701-Schulungsprogramms
Da Sie zwei Frameworks gleichzeitig implementieren, sollten Sie Ihren Mitarbeitern entgegenkommen und das Schulungsprogramm formalisieren, damit es leicht zugänglich und verständlich ist. Alle Mitarbeiter sollten ihre Verantwortung für die Wahrung des Datenschutzes und der Informationssicherheit kennen.
Sprinto Ermöglicht die Durchführung eines plattformspezifischen Schulungsprogramms direkt auf der Plattform. Ihre Mitarbeiter erhalten einfach eine Schulungsbenachrichtigung per E-Mail und absolvieren die Schulungsmodule fristgerecht. Sie werden in Echtzeit über den Schulungsstatus Ihrer Mitarbeiter informiert.
6. Vorbereitung auf die Zertifizierung
Bevor Sie einen externen Auditor beauftragen, müssen Sie ein internes Audit Ihres ISO 27001- und ISO 27701-Konformitätsprozesses durchführen. Die gute Nachricht: Beide Audits können parallel durchgeführt werden.
Die interne Revision prüft den Geltungsbereich Ihres ISMS, die Rollen und Verantwortlichkeiten im Rahmen des ISMS sowie den organisatorischen Kontext (z. B. Stakeholder, interne und externe Angelegenheiten usw.). Beachten Sie, dass sich all dies auch auf Ihr PIMS erstreckt.
7. Beauftragen Sie einen ISO-zertifizierten Auditor
ISO-akkreditierte Stellen führen in der Regel Zertifizierungsaudits durch. Sie bewerten Ihr ISMS und PIMS anhand der ISO-Normen und überprüfen dabei unter anderem Ihre dokumentierten Richtlinien, Verfahren und Kontrollen im Hinblick auf die Anwendbarkeitskriterien.
Nach dem Audit müssen festgestellte Abweichungen umgehend behoben werden, um die Zertifizierung zu erhalten oder aufrechtzuerhalten. Schwere Abweichungen erfordern sofortige Korrekturmaßnahmen und können die Zertifizierung bis zur Behebung verzögern.
„Bei der Erstellung der Anwendbarkeitserklärung (SoA) für interne und externe Audits können Sie Klauseln aus ISO 27001 und ISO 27701 berücksichtigen. Die Zusammenfassung in einem einzigen SoA-Dokument ist aufgrund der Überschneidungen und der gemeinsamen Ableitung vieler Anforderungen oft effizienter.“ – Akshay.

Gemeinsame Kontrollen abbilden und mehrere Compliance-Anforderungen gemeinsam verwalten
Welche Kosten entstehen durch die Einhaltung der ISO 27701?
Laut ISMS online können die Kosten für die Einhaltung der ISO 27701 zwischen ca. 3,500 und 18,000 US-Dollar liegen . Sie hängen jedoch maßgeblich von der Größe Ihres Unternehmens und anderen Faktoren wie dem Umfang Ihres ISMS, der Anzahl der anzuwendenden Kontrollen und Ihrem aktuellen Sicherheitsstatus ab.
Wenn Sie beispielsweise bereits die ISO 27001-Norm erfüllen, reduziert sich Ihr Preis auf etwa 2000–5000 US-Dollar, vorausgesetzt, Sie arbeiten mit GRC-Software wie Sprinto.
Wenn Sie ganz von vorne anfangen, können Sie sich dafür entscheiden, ISO 27701 parallel zu ISO 27001 einzuhalten, um Kosten und Aufwand zu reduzieren.
ISO 27701 vs. ISO 27001: Worin besteht der Unterschied?
ISO 27001 und ISO 27701 sind zwar verwandt, lösen aber unterschiedliche Probleme. ISO 27001 konzentriert sich auf das Informationssicherheitsmanagement, während ISO 27701 den Fokus auf das Management von Datenschutzinformationen und den verantwortungsvollen Umgang mit personenbezogenen Daten legt.
| Faktoren | ISO 27701 | ISO 27001 |
| Hauptfokus | Datenschutzmanagement und Verarbeitung personenbezogener Daten | Informationssicherheitsmanagement |
| Management System | Datenschutz-Informationsmanagementsystem (PIMS) | Informationssicherheits-Managementsystem (ISMS) |
| Kontext der aktuellen Version | ISO/IEC 27701:2025 ist ein eigenständiger Standard für Managementsysteme. | ISO/IEC 27001:2022 ist ein eigenständiger ISMS-Standard |
| Zertifizierungsabhängigkeit | Nicht mehr strikt abhängig von ISO 27001 gemäß der Version 2025 | Kann unabhängig zertifiziert werden |
| Optimale Bildschirmwahl | Organisationen, die Datenschutzverpflichtungen, Risiken im Zusammenhang mit personenbezogenen Daten, Rechte betroffener Personen und Datenschutznachweise verwalten | Organisationen, die Vertraulichkeit, Integrität, Verfügbarkeit und Sicherheitsrisiken managen |
| Beziehung | Kann eigenständig oder in Verbindung mit ISO 27001 implementiert werden. | Kann eine solide Sicherheitsgrundlage für ISO 27701 bieten |
Viele Organisationen implementieren weiterhin beide Standards parallel, da sich Datenschutz- und Sicherheitsmaßnahmen häufig überschneiden. Beispielsweise können Zugriffskontrolle, Reaktion auf Sicherheitsvorfälle, Lieferantenrisikomanagement, interne Audits und Managementbewertungen sowohl ein ISMS als auch ein PIMS unterstützen. Der Unterschied besteht darin, dass ISO 27701 zusätzlich datenschutzspezifische Governance-Vorgaben für personenbezogene Daten und Datenschutzpflichten vorsieht.
Überblick über die Kontrollen nach ISO/IEC 27701
Die aktuelle Ausgabe, ISO/IEC 27701:2025, wurde am 14. Oktober 2025 veröffentlicht und ersetzt die Version von 2019 vollständig. Die wichtigste Änderung: In der Version 2025 ist das PIMS eigenständig, sodass Unternehmen für die Implementierung keine ISMS- oder ISO-27001-Zertifizierung mehr benötigen. Es bleibt jedoch vollständig mit ISO/IEC 27001:2022 und ISO/IEC 27002:2022 kompatibel.
Die Kontrollmechanismen lassen sich in drei Gruppen einteilen:
- PII-Controller-Steuerungen (Anhang A)31 Kontrollmechanismen für Organisationen, die festlegen, warum und wie personenbezogene Daten verarbeitet werden. Sie umfassen die Bedingungen für die Erhebung und Verarbeitung personenbezogener Daten, die Pflichten gegenüber den betroffenen Personen (Zugriff, Berichtigung, Löschung), den Datenschutz durch Technikgestaltung und datenschutzfreundliche Voreinstellungen sowie die Regeln für die Weitergabe oder Übermittlung von Daten.
- PII-Prozessorsteuerungen (Anhang B)18 Kontrollen für Organisationen, die Daten im Auftrag eines Verantwortlichen verarbeiten. Der Schwerpunkt liegt auf der Verarbeitung ausschließlich gemäß dokumentierter Anweisungen, der Unterstützung der Pflichten des Verantwortlichen sowie der Verwaltung von Unterauftragnehmern und grenzüberschreitenden Datenübermittlungen.
- Informationssicherheitskontrollen: 29 Kontrollen, die für beide Rollen gelten, wurden übernommen und im Einklang mit ISO/IEC 27002:2022 umstrukturiert.
Da der Standard seine Kontrollmechanismen an die DSGVO und andere Datenschutzbestimmungen anpasst, bietet seine Implementierung eine überprüfbare und zertifizierbare Möglichkeit, die Einhaltung der Datenschutzbestimmungen nachzuweisen , anstatt sie nur zu behaupten.
Verwalten Sie Ihre ISO 27701-Konformität mit Sprinto
ISO 27701 stellt hohe Anforderungen: Dutzende von Verantwortlichen- und Auftragsverarbeiterkontrollen, die kontinuierliche Überwachung aller Datenschutzmaßnahmen, aktuelle Richtlinien und jederzeit prüfungsbereite Nachweise – alles synchronisiert mit Ihren zugrunde liegenden ISO 27001- und 27002:2022-Kontrollen. Die manuelle Umsetzung dieser Aufgaben in einem sich ständig verändernden Datenschutzprogramm ist genau der Punkt, an dem die meisten Teams scheitern.
SprintoAutonome Vertrauensplattform ist genau für diese Aufgabe konzipiert. Anstatt Lücken aufzuzeigen und auf Reaktionen zu warten, erkennt es Abweichungen, sammelt kontinuierlich Beweise und hält Ihr Datenschutzprogramm mit minimalem manuellem Aufwand auf dem neuesten Stand.
Mit Sprinto, Sie können:
- Erfassen Sie Ihre Datenschutzmaßnahmen einmalig und nutzen Sie Nachweise für ISO 27701, ISO 27001, DSGVO und andere Rahmenwerke wieder, anstatt jedes System isoliert zu betreiben.
- Automatische Erfassung von revisionssicheren Nachweisen aus Ihren integrierten Systemen
- Verwalten Sie Richtlinien, Verteilung und Bestätigungen zentral mithilfe vorgefertigter Vorlagen.
- Überwachen Sie die Kontrollen in Echtzeit und erkennen Sie Abweichungen, bevor diese zu einem Prüfungsfeststellung führen.
- Seien Sie das ganze Jahr über auditbereit, nicht nur vor einer Bewertung.
Sind Sie bereit, die Einhaltung der Datenschutzbestimmungen kontinuierlich statt hektisch zu gestalten? Vereinbaren Sie einfach einen Termin. Sprinto Demo.
Häufig gestellte Fragen
Autorin
Stiefmütterchen
Pansy ist eine ISC2-zertifizierte Content-Marketing-Expertin im Bereich Cybersicherheit mit einem Hintergrund in Informatik. In letzter Zeit hat sie die Welt des Marketings aus der Perspektive von GRC (Governance, Risk & Compliance) erkundet. SprintoWenn sie nicht arbeitet, vertieft sie sich entweder in politische Romane oder perfektioniert ihre Kochkünste. Manchmal trifft man sie auch beim Sonnenbaden am Strand oder beim Wandern durch dichte Wälder an.Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Mehr erfahren









Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


