



Datenverarbeitungsvereinbarung (DPA): Elemente & Vorlage


TL, DR:
| Eine Auftragsverarbeitungsvereinbarung (DPA) definiert die Pflichten von Verantwortlichen und Auftragsverarbeitern, wenn Anbieter personenbezogene Daten verarbeiten. |
| Artikel 28 der DSGVO verlangt Klauseln, die Verarbeitungsanweisungen, Sicherheit, Unterauftragnehmer, Audits und Unterstützung bei Datenschutzverletzungen abdecken. |
| Der Artikel behandelt die Bestandteile einer Datenschutzvereinbarung, Lücken in der Formulierung, Pflichten des Auftragsverarbeiters und eine herunterladbare Vorlage. |
Die Datenschutz-Grundverordnung (DSGVO) verpflichtet alle Organisationen, die unter ihren Geltungsbereich fallen, schriftliche Auftragsverarbeitungsvereinbarungen (AVV) mit ihren Lieferanten und Dritten abzuschließen. Die EU ist jedoch nicht die einzige Region, die AVV vorschreibt.
Datenschutzvereinbarungen sind auch in zahlreichen anderen Ländern aufgrund von Vorschriften erforderlich, beispielsweise in den USA (CCPA), China, Thailand, der Türkei, Indien, Südafrika, Brasilien usw. Grundsätzlich gilt also: Wenn Sie einem Anbieter die Kontrolle über Ihre Daten übertragen, benötigen Sie eine schriftliche Vereinbarung.
In diesem Blogbeitrag erfahren Sie alles über Datenverarbeitungsvereinbarungen (DPAs) – ihre Bedeutung, Bestandteile, Anforderungen, Vorteile und eine herunterladbare Vorlage, mit der Sie sofort loslegen können.
Was ist eine Datenschutzbehörde?
Eine Datenverarbeitungsvereinbarung (DPA) ist ein Rechtsdokument, das Datenverarbeiter und -verantwortliche zur Wahrung der Rechte von Einzelpersonen verpflichtet, indem es die sichere Speicherung, den Zugriff und die Nutzung ihrer personenbezogenen Daten gewährleistet. Sie definiert die Verantwortlichkeiten und legt fest, was der Datenverarbeiter tun darf und was nicht.
| DatenprozessorEin Unternehmen oder eine Einzelperson, die personenbezogene Daten im Auftrag des Verantwortlichen und gemäß dessen Anweisungen verarbeitet. Zum Beispiel ein Lohnabrechnungsdienstleister, der Mitarbeiterdaten für ein Unternehmen verarbeitet. DatenverantwortlicherEine Stelle, die Zweck und Mittel der Verarbeitung personenbezogener Daten festlegt. Sie entscheidet, „warum“ und „wie“ die Daten verarbeitet werden. Beispielsweise sammelt ein Unternehmen Kundendaten für Marketingzwecke. Persönliche Daten: Alle Informationen über eine identifizierbare Person (betroffene Person). Beispiele: Name, E-Mail-Adresse, Ausweisnummer, Standortdaten oder Online-Kennungen sowie Merkmale der physischen, genetischen, psychischen, wirtschaftlichen, kulturellen oder sozialen Identität. |
Eine DSGVO-Auftragsverarbeitungsvereinbarung, auch Auftragsverarbeitungszusatz genannt, enthält Klauseln zu den Rechten und Pflichten im Zusammenhang mit der Datenverarbeitung. Die Einhaltung dieser Vereinbarung ist gemäß Artikel 28 DSGVO zwingend erforderlich, wenn Sie Informationen über EU-Bürger erheben, unabhängig vom Sitz Ihres Unternehmens.
Abgesehen von einem Mandat, wozu ist eine Datenschutzvereinbarung notwendig?
Eine Auftragsverarbeitungsvereinbarung (AVV) dient als rechtliche Absicherung, damit Verantwortliche Auftragsverarbeiter vertrauensvoll beauftragen und gleichzeitig regulatorische Verpflichtungen erfüllen können. Selbst wenn Sie in einer Region tätig sind, in der eine AVV nicht vorgeschrieben ist, schützt Sie eine solche Vereinbarung vor unethischen Datenverarbeitungspraktiken.
- Es gewährleistet Verantwortlichkeit: Die Datenschutzvereinbarung formalisiert die Pflichten des Auftragsverarbeiters, sodass dieser nicht über die ethischen Verarbeitungsrichtlinien hinausgehen kann. Sie stellt sicher, dass er im Falle eines Verstoßes zur Rechenschaft gezogen wird und dass beide Parteien ihre Haftung und ihre rechtlichen Möglichkeiten kennen.
- Es definiert Verantwortlichkeiten: Die Vereinbarung definiert klar die Rollen und Verantwortlichkeiten sowohl des Verantwortlichen als auch des Auftragsverarbeiters, um Missverständnisse und Streitigkeiten zu minimieren.
- Es stellt eine Sicherheitsgarantie dar: Eine Auftragsverarbeitungsvereinbarung (DPA) enthält außerdem Sicherheitsmaßnahmen und -praktiken, die den Anforderungen der DSGVO entsprechen und die Gewissheit bieten, dass der Auftragsverarbeiter die Daten wirksam schützen kann.
- Es ist hilfreich bei Audits: Sie enthält häufig Bestimmungen für Audits oder Inspektionen, die es dem Verantwortlichen ermöglichen, zu überprüfen, ob der Auftragsverarbeiter die vereinbarten Standards einhält.
Welche Elemente sollte Ihre Datenschutzvereinbarung gemäß DSGVO enthalten?
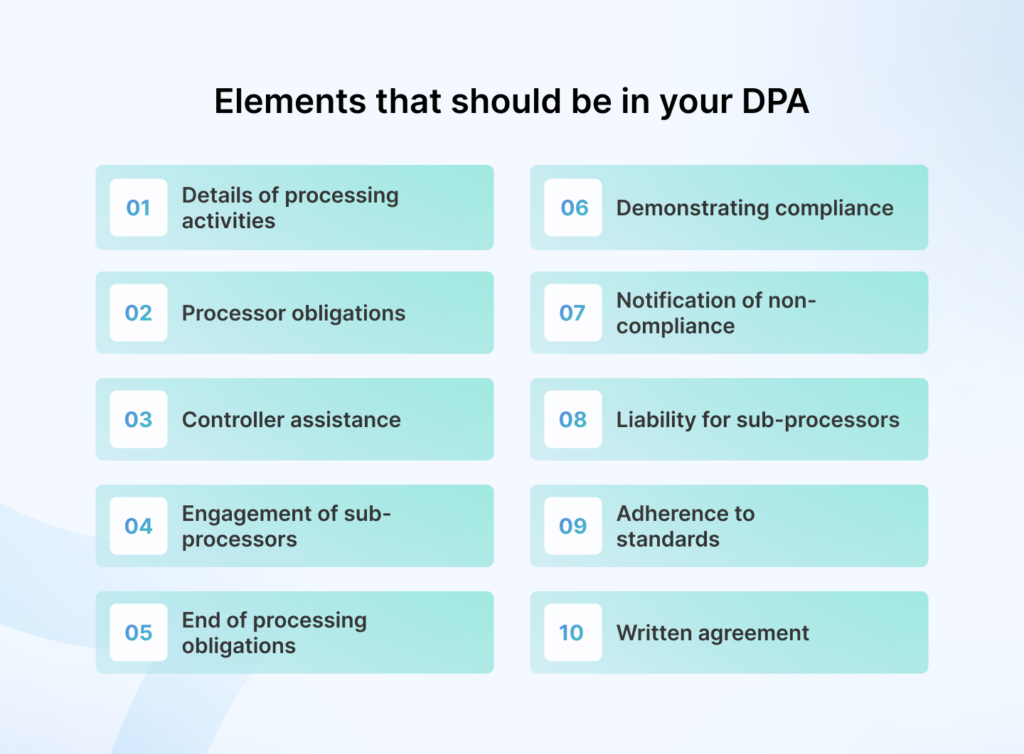
Gemäß Artikel 28 der DSGVO muss eine Vereinbarung zur Auftragsverarbeitung (AVV) alle Informationen enthalten, die sich auf die Verarbeitungstätigkeiten beziehen. Ganz so einfach ist es aber nicht.
Hier sind zehn Elemente, die in Ihrer DSGVO-Datenverarbeitungsvereinbarung unbedingt enthalten sein müssen:
1. Einzelheiten der Verarbeitungstätigkeiten
Die Angaben umfassen Gegenstand, Dauer, Art, Zweck, Art der verarbeiteten Daten und Kategorien der betroffenen Personen.
Beschreiben Sie die konkreten Aufgaben oder Prozesse, die der Auftragsverarbeiter durchführen wird, wie z. B. Hosting, Datenspeicherung, E-Mail-Marketing oder Gehaltsabrechnung. Geben Sie den genauen Zeitraum an, für den der Auftragsverarbeiter die personenbezogenen Daten verarbeitet, sei es an die Vertragslaufzeit gebunden oder bis die Daten nicht mehr benötigt werden.
Geben Sie Einzelheiten zu den Arten der personenbezogenen Daten an, wie z. B. Namen, E-Mail-Adressen, Finanzinformationen oder Gesundheitsdaten. Geben Sie außerdem an, wessen Daten verarbeitet werden, z. B. Mitarbeiter, Kunden oder Website-Nutzer.
2. Pflichten des Auftragsverarbeiters
Der Auftragsverarbeiter darf Daten nur auf Anweisung des Verantwortlichen verarbeiten . Daher sollte die Datenschutzbehörde ausdrücklich festlegen, dass der Auftragsverarbeiter Daten nicht für eigene Zwecke verarbeiten darf und schriftliche Anweisungen befolgen muss, einschließlich Beschränkungen für Datenübermittlungen in Nicht-EU-Länder ohne angemessene Schutzmaßnahmen.
Stellen Sie sicher, dass alle Mitarbeiter, die mit den Daten umgehen, entweder vertraglich oder gesetzlich zur Wahrung der Vertraulichkeit verpflichtet sind, und führen Sie regelmäßige Schulungen durch, um diese Verpflichtungen zu festigen.
Wie in Artikel 32 erwähnt, werden detaillierte Maßnahmen wie Verschlüsselung, Pseudonymisierung, Zugriffskontrollen, Firewalls, regelmäßige Systemtests und Protokolle zur Reaktion auf Sicherheitsvorfälle eingesetzt, um unbefugten Zugriff, Verlust oder Verletzung zu verhindern.
3. Unterstützung durch den Controller
Auftragsverarbeiter müssen bei der Wahrnehmung von Rechten wie Auskunft, Berichtigung, Löschung (Recht auf Vergessenwerden) und Datenübertragbarkeit behilflich sein. Beispielsweise müssen sie Werkzeuge oder Verfahren bereitstellen, um Daten auf Anfrage abzurufen oder zu löschen.
Unterstützen Sie den Verantwortlichen bei der Durchführung von Datenschutz-Folgenabschätzungen (DSFA) und der Einhaltung der Meldefristen für Datenschutzverletzungen. Stellen Sie Dokumente oder Zertifizierungen als Nachweis für die Bemühungen zur Einhaltung der Datenschutzbestimmungen bereit.
4. Einbindung von Unterauftragnehmern
Unterauftragnehmer benötigen eine entsprechende Genehmigung, um festzustellen, ob der Verantwortliche eine spezifische (fallweise) oder eine allgemeine (vorabgenehmigte) Genehmigung erteilt.
Legen Sie Fristen für die Benachrichtigung des Verantwortlichen über geplante Änderungen an Unterauftragnehmern fest und ermöglichen Sie, innerhalb eines definierten Zeitraums Einwände zu erheben. Es empfiehlt sich, von Unterauftragnehmern die Einhaltung der gleichen DSGVO-Standards zu verlangen, um sicherzustellen, dass keine neuen Risiken für personenbezogene Daten entstehen.
5. Ende der Verarbeitungspflichten
Nach Ablauf der Verarbeitungsfrist ist anzugeben, wie der Auftragsverarbeiter die Daten nach Vertragsbeendigung löscht oder sicher zurückgibt, einschließlich Zeitplänen und Methoden für die sichere Löschung.
Im Falle von Ausnahmen sind Situationen zu berücksichtigen, in denen die Aufbewahrung von Daten aufgrund gesetzlicher oder behördlicher Vorgaben erforderlich ist, beispielsweise für Steuer- oder Prüfungszwecke.
6. Nachweis der Einhaltung
Die Dokumentation ist entscheidend für den Nachweis der Compliance. Um die Einhaltung der DSGVO zu belegen, müssen detaillierte Aufzeichnungen über Verarbeitungstätigkeiten, Sicherheitsmaßnahmen und Vorfallsprotokolle geführt werden.
Bei Inspektionen sind geplante Prüfungen durch den Controller oder externe Prüfer zu genehmigen, wobei Vorankündigungsfristen, Prüfumfänge und Kostenbeteiligungsvereinbarungen detailliert aufgeführt werden müssen.
7. Benachrichtigung über Nichteinhaltung
Im Falle eines Rechtsverstoßes sollte auf die Verpflichtung der Auftragsverarbeiter hingewiesen werden, den Verantwortlichen unverzüglich zu benachrichtigen, wenn Anweisungen mit der DSGVO oder anderen rechtlichen Verpflichtungen in Konflikt stehen, damit der Verantwortliche die Anweisungen entsprechend anpassen kann.
Auftragsverarbeiter sollten bei Bedarf auch Empfehlungen für rechtskonforme Verarbeitungspraktiken abgeben.
8. Haftung für Unterauftragnehmer
Zur Gewährleistung der Verantwortlichkeit ist festzulegen, dass der ursprüngliche Auftragsverarbeiter weiterhin vollumfänglich für die Leistung der Unterauftragnehmer haftet, damit dem Verantwortlichen keine zusätzlichen Risiken aus Unterauftragsverarbeitungsvereinbarungen entstehen.
Der Auftragsverarbeiter ist auch für die Behebung von Problemen verantwortlich, die durch Unterauftragsverarbeiter verursacht werden, einschließlich Verstößen gegen Vorschriften oder Verstößen gegen die Einhaltung von Bestimmungen.
9. Einhaltung von Standards
Wenn der Auftragsverarbeiter die Cybersicherheitsstandards einhält , sollten Verweise auf Verhaltenskodizes (Artikel 40) aufgenommen werden, die die Einhaltung der DSGVO belegen (z. B. Informationssicherheitszertifizierungen wie ISO 27001).
10. Schriftliche Vereinbarung
Die Datenschutzvereinbarung muss formell dokumentiert und rechtsverbindlich sein, sei es als eigenständige Vereinbarung oder als Anhang zum Hauptdienstleistungsvertrag. Sie sollte Bestimmungen zur Anpassung der Datenschutzvereinbarung im Hinblick auf regulatorische Änderungen oder sich wandelnde Geschäftsanforderungen enthalten.
Die oben genannten zehn Anforderungen werden in der formalen Datenschutzvereinbarung jedoch anders formuliert. Da es sich um ein Rechtsdokument handelt, verwenden Sie bitte die richtige Vorlage. Sie können unten eine fertige Vorlage herunterladen.
Vorlage für eine DSGVO-Datenverarbeitungsvereinbarung herunterladen
Rolle von Controllern und Prozessoren in einem DPA
In einer Vereinbarung zur Datenverarbeitung (DPA) haben Datenverantwortliche und Datenverarbeiter unterschiedliche, aber dennoch miteinander verbundene Rollen.
Verantwortliche legen fest, warum und wie personenbezogene Daten verarbeitet werden. Bei der Beauftragung eines Auftragsverarbeiters müssen sie sicherstellen, dass dieser über die erforderlichen technischen und organisatorischen Sicherheitsvorkehrungen zum Schutz der Daten verfügt.
Merken:
Die Verantwortlichen bleiben letztendlich für den Datenschutz verantwortlich, auch wenn eine Datenschutzverletzung durch den Auftragsverarbeiter verursacht wird.
Auftragsverarbeiter hingegen handeln gemäß den Anweisungen des Verantwortlichen. Ihre Aufgabe ist die sichere Verarbeitung von Daten, um diese vor unberechtigtem Zugriff, Verlust oder Missbrauch zu schützen. Sie müssen die Vertraulichkeit wahren und alle im Datenschutzvertrag festgelegten Maßnahmen umsetzen.
Wie in der Datenschutzvereinbarung erwähnt, benötigen sie, wenn sie mit Unterauftragnehmern zusammenarbeiten, die Zustimmung des Verantwortlichen und müssen die gleichen Compliance-Verpflichtungen weitergeben.
Herausforderungen, die Sie beim Erstellen einer Datenschutzvereinbarung erwarten sollten (mit Lösungsansätzen)
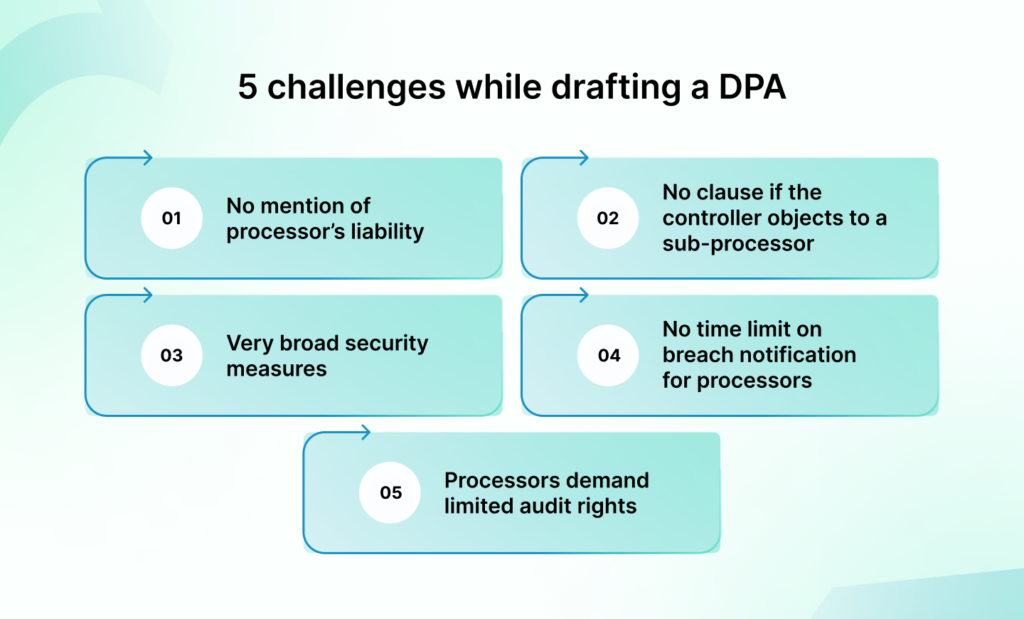
Bei der Aushandlung der Klauseln eines Datenverarbeitungsvertrags können einige strittige Punkte die Gespräche zwischen den beiden beteiligten Parteien zum Stillstand bringen.
Hier sind fünf häufige Herausforderungen und einige praktische Lösungsansätze, vorgeschlagen von Michael Whitener, Rechtsanwalt und VLP-Partner:
1. Artikel 28 erwähnt die Haftung des Auftragsverarbeiters nicht.
Die DSGVO regelt keine Haftungsbeschränkungen, daher müssen Sie diese aushandeln. Verantwortliche wollen oft keine Haftungsbeschränkungen für Datenschutzverstöße, während Auftragsverarbeiter auf deren Aufnahme drängen. Dieses Tauziehen kann die Angelegenheit kompliziert machen.
Lösung : Ein sauberer Ansatz besteht darin, Haftungsbeschränkungen im Hauptdienstleistungsvertrag und nicht in der Datenschutzvereinbarung (DPA) selbst festzulegen. Viele Unternehmen vereinbaren mittlerweile eine Haftungsobergrenze („Super Cap“) für Datenschutzverletzungen. Dabei wird entweder ein fester Betrag oder ein Vielfaches der Gebühren gezahlt. Dies schafft Transparenz und Ausgewogenheit für beide Seiten.
2. Keine Klausel, wenn der Controller Einwände gegen einen Unterprozessor erhebt.
Auftragsverarbeiter benötigen häufig Unterauftragnehmer zur Erbringung ihrer Dienstleistungen, doch Verantwortliche befürchten, die Kontrolle zu verlieren. Die DSGVO sieht eine „allgemeine“ (mit Benachrichtigung) oder eine „spezifische“ Ermächtigung für Unterauftragnehmer vor – was aber geschieht, wenn der Verantwortliche widerspricht? Artikel 28 regelt dies nicht, was zu einem Dilemma führt.
Lösung : Ein Kompromiss besteht darin, dass der Auftragsverarbeiter den Verantwortlichen über jeden neuen Unterauftragsverarbeiter informiert und ihm eine festgelegte Frist (z. B. 15 Tage) für einen Einspruch einräumt. Kommt keine Einigung zustande, kann der Verantwortliche die Vereinbarung kündigen. Dies schützt die Verantwortlichen, ohne dass ein einzelner Einspruch den Betrieb des Auftragsverarbeiters beeinträchtigt.
3. Artikel 32 erwähnt umfassende Sicherheitsmaßnahmen.
Artikel 32 der DSGVO legt umfassende, risikobasierte Sicherheitsanforderungen fest, doch Verantwortliche versuchen häufig, Auftragsverarbeitern ihre eigenen detaillierten Standards aufzuerlegen. Dies kann zu Konflikten führen, insbesondere wenn Auftragsverarbeiter mit mehreren Verantwortlichen zusammenarbeiten.
Lösung : Auftragsverarbeiter sollten auf ihre eigenen Sicherheitsframeworks zurückgreifen, aber nachweisen, dass sie die DSGVO-Standards erfüllen. Verantwortliche wiederum sollten sich darauf konzentrieren, ob diese Maßnahmen mit den Anforderungen von Artikel 32 übereinstimmen, anstatt individuelle Regeln durchzusetzen.
4. Keine Frist für die Benachrichtigung von Datenverarbeitern bei Datenschutzverletzungen
Gemäß DSGVO müssen Auftragsverarbeiter Verantwortliche unverzüglich über Datenschutzverletzungen informieren . Verantwortliche drängen jedoch häufig auf strengere Fristen wie 24 Stunden. Dies kann für Auftragsverarbeiter unrealistisch sein, da die ordnungsgemäße Beurteilung einer Datenschutzverletzung Zeit in Anspruch nimmt.
Lösung : Ein praktikabler Kompromiss wäre ein 48-Stunden-Benachrichtigungsfenster, das erst beginnt, wenn der Auftragsverarbeiter einen tatsächlichen Verstoß (und nicht nur einen Verdacht) bestätigt. Dies gibt Auftragsverarbeitern Zeit, nützliche Details bereitzustellen, während Verantwortliche weiterhin ihren 72-Stunden-Meldepflichten nachkommen können.
5. Auftragsverarbeiter fordern eingeschränkte Prüfrechte
Verantwortliche haben das Recht, Auftragsverarbeiter auf Einhaltung der Vorschriften zu prüfen, doch Auftragsverarbeiter möchten in der Regel Umfang, Häufigkeit und Eingriffe einschränken. Verantwortliche können sogar Prüfungen von Unterauftragsverarbeitern verlangen, was die Angelegenheit zusätzlich verkomplizieren kann.
Lösung : Verantwortliche sollten zunächst die Dokumentation erstellen. Auftragsverarbeiter können hierfür Zertifizierungen wie SOC-2-Berichte oder ISO-27001-Zertifikate vorlegen. Reicht dies nicht aus, kann im Anschluss ein Vor-Ort-Audit durchgeführt werden, dessen Zeitpunkt, Umfang und Vertraulichkeit jedoch im Voraus vereinbart werden. Dies gewährleistet ein ausgewogenes Verhältnis zwischen Transparenz und Praktikabilität.
Die Datenschutzvereinbarung (DPA) regelt den rechtlichen Teil; wie sieht es mit den technischen Details aus?
Eine gut strukturierte Auftragsverarbeitungsvereinbarung (AVV) ist für die Einhaltung der DSGVO bei der Übermittlung personenbezogener Daten, insbesondere außerhalb des EWR (Europäischen Wirtschaftsraums), zweifellos notwendig.
Neben Standardvertragsklauseln (SCCs) bilden Datenschutzvereinbarungen (DPAs) die rechtliche Grundlage für den Schutz von Daten und die Erfüllung regulatorischer Anforderungen. Es ist jedoch wichtig zu verstehen, dass die DSGVO zwar rechtliche Verpflichtungen wie die Erstellung von DPAs und SCCs vorschreibt, aber gleichzeitig auch starke Sicherheits- und technische Kontrollen zum Schutz personenbezogener Daten betont.
Sprinto vereinfacht die technische Seite der DSGVO-Konformität und hilft Ihnen, die Lücke zwischen rechtlichen Anforderungen und operativer Bereitschaft zu schließen.
Wie helfen wir?
- Wir haben eine Datenschutzrichtlinie erstellt und sorgen dafür, dass unsere Mitarbeiter diese bestätigen.
- Wir stellen aktualisierte Schulungsunterlagen zum Thema Sicherheit zur Verfügung, um die Mitarbeiter über ihre Pflichten gemäß DSGVO aufzuklären.
- Wir führen gründliche Lieferantenrisikobewertungen durch, um die Einhaltung der Vorschriften durch Dritte zu beurteilen.
- Wir unterstützen Sie bei der Führung von Aufzeichnungen über die Verarbeitungsvorgänge, um Transparenz zu gewährleisten.
- Wir implementieren die gemäß DSGVO erforderlichen Sicherheits- und technischen Kontrollen für kritische Systeme (ideal für Kunden, die neu im Bereich SOC 2- oder ISO-Zertifizierungen sind).

In wenigen Wochen DSGVO-konform machen
Sehen Sie, wie Factors AI die Anforderungen der DSGVO und SOC 2 erfüllt hat mit Sprinto:
Häufig gestellte Fragen
Autorin
Stiefmütterchen
Pansy ist eine ISC2-zertifizierte Content-Marketing-Expertin im Bereich Cybersicherheit mit einem Hintergrund in Informatik. In letzter Zeit hat sie die Welt des Marketings aus der Perspektive von GRC (Governance, Risk & Compliance) erkundet. SprintoWenn sie nicht arbeitet, vertieft sie sich entweder in politische Romane oder perfektioniert ihre Kochkünste. Manchmal trifft man sie auch beim Sonnenbaden am Strand oder beim Wandern durch dichte Wälder an.Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Mehr erfahren











Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


