TL; DR
| Der Risikobewertungsprozess nach ISO 27001 hilft Organisationen dabei, verschiedene Arten und Schweregrade von Risiken zu identifizieren, die für ein Unternehmen relevant sind, und diese anhand ihrer Schwere und Eintrittswahrscheinlichkeit zu bewerten. |
| Gemäß ISO 27001 umfassen die Richtlinien für das Risikomanagement die Implementierung präventiver Maßnahmen, die Erstellung eines Notfallplans, die Ermöglichung der Meldung von Vorfällen und die kontinuierliche Überwachung der Wirksamkeit der Maßnahmen. |
| Der Risikobehandlungsplan gemäß den ISO 27001-Richtlinien erfordert einen detaillierten Aktionsplan zur Minderung der Auswirkungen von Kontrollfehlern oder Verstößen gegen Sicherheitsvorkehrungen. |
Die Risikobewertung ist ein Kernbestandteil der ISO 27001-Zertifizierung. Sie hilft Ihnen, Risiken für Informationswerte zu identifizieren, zu entscheiden, welche Risiken behandelt werden müssen, und die erforderlichen Kontrollmaßnahmen auszuwählen, um diese Risiken auf ein akzeptables Niveau zu reduzieren.
In diesem Artikel stellen wir die wichtigsten Schritte einer effektiven Risikobewertung nach ISO 27001 vor und erläutern die besten Vorgehensweisen für diesen entscheidenden Schritt. Am Ende des Artikels finden Sie außerdem unsere praktische Kurzanleitung zur Risikobewertung.
Überblick über die Risikobewertung nach ISO 27001
Die Risikobewertung nach ISO 27001 ist der Prozess der Identifizierung von Informationssicherheitsrisiken, der Bewertung ihrer Eintrittswahrscheinlichkeit und ihrer Auswirkungen sowie der Festlegung der geeigneten Maßnahmen. Sie folgt der Einrichtung eines robusten und kosteneffizienten Informationssicherheits-Managementsystems (ISMS).
ISO 27001 verlangt einen strukturierten Ansatz für das Risikomanagement – von der Risikoidentifizierung über die Risikobewertung bis hin zur Umsetzung eines Risikobehandlungsplans zur Minderung der Risiken.
Risikobewertungen sind nicht nur für Audits relevant, sondern ein fortlaufender Prozess. Die Anforderungen der ISO 27001 (6.1, 6.2, 7.5) betonen die Bedeutung einer klaren Dokumentation und die Durchführung von Bewertungen regelmäßig sowie nach jeder wesentlichen Änderung.
Warum müssen Organisationen eine Risikobewertung nach ISO 27001 durchführen?
Organisationen führen Risikobewertungen nach ISO 27001 durch, um proaktiv Informationssicherheitsrisiken zu identifizieren und zu bewerten, die die Vertraulichkeit, Integrität und Verfügbarkeit ihrer Daten beeinträchtigen könnten. Die Bewertung hilft Organisationen, Sicherheitsmaßnahmen zu priorisieren und ein risikobasiertes Informationssicherheitsmanagementsystem (ISMS) aufzubauen.
Die Bewertung hilft Unternehmen, Sicherheitsmaßnahmen zu priorisieren und ein risikobasiertes Informationssicherheitsmanagementsystem (ISMS) aufzubauen. Allerdings geben 72 % der GRC-Experten an, dass ihre Risikomanagementfähigkeiten nicht mit dem Rest der Welt Schritt gehalten haben.
ISO 27001 befürwortet robuste Informationssicherheitsrichtlinien und -verfahren, wobei die Risikobewertung ein wesentlicher Bestandteil dieses Prozesses ist. Ziel der ISO-27001-Risikobewertung ist es, Organisationen dabei zu helfen, Bedrohungen und Schwachstellen sowie deren Schweregrad und Eintrittswahrscheinlichkeit zu identifizieren, damit gegen jede dieser Bedrohungen angemessene Maßnahmen ergriffen werden können.
Bevor wir in den Artikel einsteigen, hier ein interessanter Standpunkt zum Risikomanagement vom Branchenveteranen und Mitbegründer von Sprinto, Girish Redekar:

5 ISO 27001 Sicherheitsbereiche
Risikobewertungen nach ISO 27001 beginnen üblicherweise mit der Betrachtung der Systeme, Personen, Prozesse, Lieferanten und physischen Umgebungen, die die Informationssicherheit beeinflussen können. Der genaue Umfang hängt von Ihrem ISMS ab, aber die meisten Organisationen sollten die folgenden Bereiche bewerten.
1) Unternehmenssicherheitsrichtlinie
Eine Unternehmenssicherheitsrichtlinie ist typischerweise ein Dokument, das die Verfahren und Vorgehensweise einer Organisation zur Identifizierung, Behandlung und zum Management von Risiken beschreibt. Sie dient als Grundlage und hilft, wichtige Ziele, Rollen und Verantwortlichkeiten sowie Zeitpläne für die Aktivitäten festzulegen.
2) Vermögensverwaltung
Was man nicht sieht oder nicht kennt, kann man nicht schützen. Asset-Management umfasst die Identifizierung aller schutzbedürftigen Vermögenswerte, die Pflege eines aktuellen Inventars und die Einrichtung von Sicherheitsvorkehrungen zum Schutz vor bekannten Bedrohungen.
3) Physische und umweltbezogene Sicherheit
Auch wenn die Zahl der digitalen Bedrohungen die der physischen und umweltbedingten Bedrohungen bei weitem übersteigt, können physische Sicherheitslücken schwerwiegende Folgen für jede Organisation haben, weshalb bestimmte Mechanismen zur Stärkung der Widerstandsfähigkeit gegen solche Vorfälle erforderlich sind.
Dieser Abschnitt des Risikomanagements nach ISO 27001 behandelt die notwendigen Kontrollmaßnahmen zur Minderung solcher Risiken, wie beispielsweise authentifizierter Zutritt, physische Barrieren und Notstromaggregate, um Ihre wertvollen Ressourcen zu schützen und die operative Widerstandsfähigkeit angesichts potenzieller Bedrohungen zu gewährleisten.
4) Zugangskontrolle
Zugriffskontrollen definieren die Zugriffsebenen auf Informationen innerhalb einer Organisation und stellen sicher, dass Personen nur auf die ihnen zugewiesenen Informationen zugreifen können. Diese Kontrollen nutzen typischerweise Authentifizierungsprozesse, um die Identität der Benutzer zu überprüfen und ihnen entsprechend ihrer Berechtigungsstufe Zugriff zu gewähren.
Biometrische Authentifizierung in Verbindung mit rollenbasierter Zugriffskontrolle bietet beispielsweise einen grundlegenden Schutz vor Phishing-Angriffen und internen Schwachstellen innerhalb einer Organisation.
5) Vorfallmanagement
Vereinfacht gesagt, ist das Incident-Management Ihr Reaktionsplan für den effektiven Umgang mit Sicherheitsvorfällen. Es umfasst Sofortmaßnahmen zur Eindämmung von Fehlern, die Zuweisung von Verantwortlichkeiten für das Risikomanagement, die Festlegung von Verfahren und Fristen für die Meldung von Vorfällen sowie die Zusammenstellung eines Reaktionsteams. Jede Maßnahme wird nach Priorität und Schweregrad klassifiziert, um angemessene und zeitnahe Reaktionen zu gewährleisten.
Wie oft sollten Sie Risikobewertungen nach ISO 27001 durchführen?
ISO 27001 schreibt keine feste Häufigkeit für Risikobewertungen vor, es empfiehlt sich jedoch, einmal jährlich eine durchzuführen. Darüber hinaus ist es unerlässlich, eine Risikobewertung immer dann durchzuführen, wenn wesentliche Änderungen eintreten, wie beispielsweise neue Systeme, Prozesse, Vorschriften oder Sicherheitsvorfälle.
Regelmäßige Risikobewertungen tragen dazu bei, dass Ihr Risikoprofil stets aktuell ist und Ihre Kontrollmaßnahmen gegenüber sich wandelnden Bedrohungen wirksam bleiben. Die meisten Organisationen stimmen ihren Risikobewertungszyklus mit internen Audits oder ISMS-Überprüfungen ab.
Wie man eine Risikobewertung nach ISO 27001 durchführt
Die Risikobewertung nach ISO 27001 umfasst die Identifizierung von IT-Sicherheitsrisiken, die Bewertung ihrer Eintrittswahrscheinlichkeit und ihrer Auswirkungen sowie die Festlegung geeigneter Maßnahmen zu deren Minderung. Die Risikobewertung muss auf Ihren betrieblichen Kontext und die Anforderungen der ISO 27001 abgestimmt sein, um ein effektives Risikomanagement und die Einhaltung der Vorschriften zu gewährleisten.
Hier ist die fünfstufige Vorgehensweise zur Durchführung einer ISO 27001-Risikobewertung für Ihr Unternehmen:
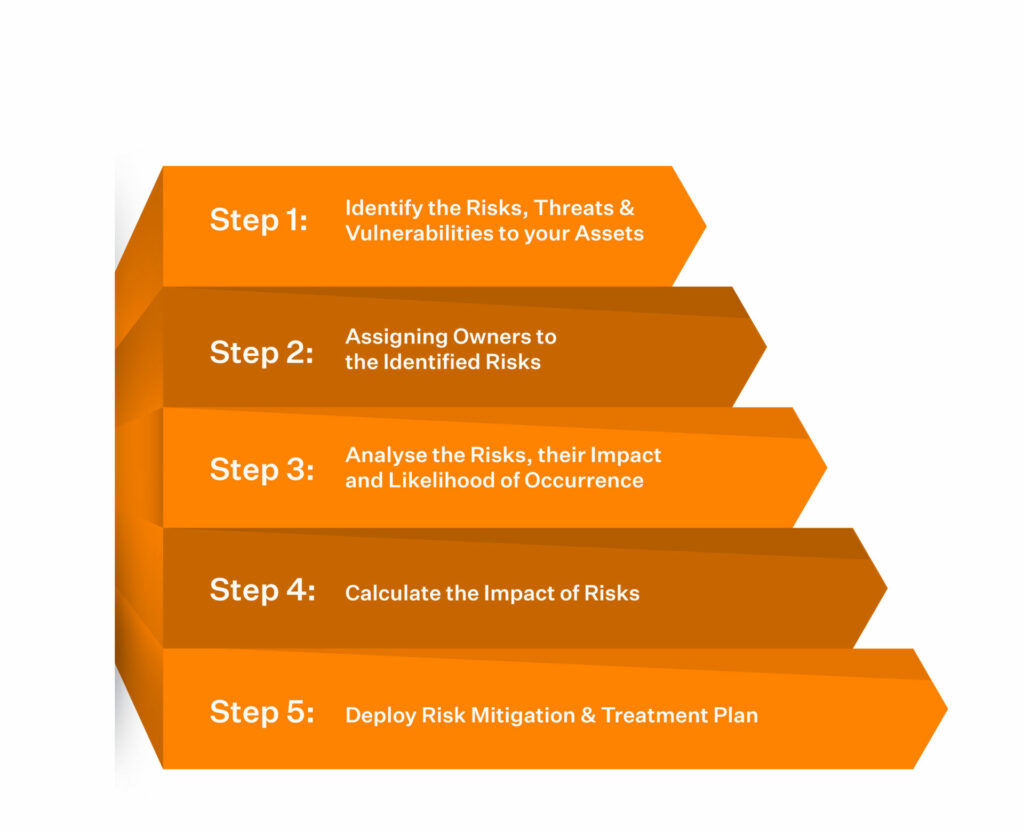
1. Legen Sie Ihre Risikokriterien fest.
Bevor Sie ein einzelnes Risiko identifizieren, benötigen Sie Regeln für dessen Messung. Abschnitt 6.1.2 der ISO 27001:2022 verlangt, dass Sie definieren, wie Sie die Eintrittswahrscheinlichkeit (Wahrscheinlichkeit eines Ereignisses) und die Auswirkungen (finanzieller, betrieblicher oder Reputationsschaden) berechnen und welches Risikoniveau Ihre Organisation zu akzeptieren bereit ist, bevor Maßnahmen verpflichtend werden.
Entscheiden Sie sich zumindest für Folgendes:
- Eine Wahrscheinlichkeits- und Auswirkungsskala (numerisch, z. B. 1–10, oder deskriptiv, z. B. niedrig/mittel/hoch)
- Eine Risikoberechnungsmethode (Wahrscheinlichkeit × Auswirkung ist die gebräuchlichste).
- Eine Risikoakzeptanzschwelle, damit jeder weiß, was „akzeptabel“ tatsächlich bedeutet, bevor die Bewertung beginnt.
Eine detaillierte Aufschlüsselung dessen, was gemäß Abschnitt 6.1.2 zu dokumentieren ist, einschließlich der Zuweisung von Risikoverantwortung und der Strukturierung für mehrere Abteilungen oder Organisationen, finden Sie im Abschnitt „Wie Sie die richtige ISO 27001-Risikobewertungsmethodik auswählen“ weiter unten auf dieser Seite.
2. Identifizieren Sie die Vermögenswerte, Bedrohungen und Schwachstellen.
Identifizierung von Vermögenswerten: Erstellen Sie eine Liste der Informationswerte in Ihrem gesamten Unternehmen. Dazu gehören unter anderem Ihre Software, Hardware, Datenbanken und Ihr geistiges Eigentum.
Risikobewertung: Sobald Sie eine vollständige Liste Ihrer Assets erstellt haben, identifizieren Sie die mit jedem Asset verbundenen Risiken. Diese Risiken könnten die Vertraulichkeit, Integrität und Verfügbarkeit der aufgeführten Informationen beeinträchtigen. Ihre Bedrohungen und Schwachstellen können beispielsweise von unbefugtem Zugriff auf Ihre Datenbank über Unterschlagung und Spionage bis hin zu unzureichender Datensicherung und Passwortverwaltung reichen.
Genau diese Frage, ob das Risiko für einzelne Vermögenswerte oder in Gruppen bewertet werden soll, wurde in einem Thread zum Risikomanagement nach ISO 27001 ausführlich erörtert. Ein Blick darauf lohnt sich, bevor Sie entscheiden, wie detailliert die Bewertung ausfallen soll.
Dieses Muster sollten Sie auch in Ihr eigenes Risikoregister übernehmen: Beschreiben Sie das Risiko so allgemein, dass es eine ganze Kategorie abdeckt, und teilen Sie es nur dann in separate Einträge auf, wenn sich Ursache, Wahrscheinlichkeit oder Auswirkungen tatsächlich unterscheiden, wie es beispielsweise bei Tailgating und Insiderbedrohungen der Fall ist, obwohl beide das gleiche „Mitarbeiter“-Guthaben betreffen.
Wie kann Sprinto helfen?
Integrieren Sie Sprinto in Ihre Cloud-Umgebung, wählen Sie Ihr Framework und beginnen Sie mit der Risikoanalyse mithilfe der umfassenden Risikobibliothek von Sprinto. Bewerten Sie Risiken hinsichtlich Eintrittswahrscheinlichkeit, Auswirkung und Priorität anhand integrierter Benchmarks, weisen Sie Verantwortliche zu und verfolgen Sie Behandlungsmaßnahmen im selben Risikoregister.
Mit Sprinto können Sie Risikoverantwortliche zuweisen und automatische Benachrichtigungen über erforderliche Abhilfemaßnahmen an die richtigen Personen senden.
Ein Risikoregister sollte so präzise sein, dass die Prüfer das Risiko, den Verantwortlichen und die Behandlungsentscheidung ohne separate Erläuterung verstehen können. Es sollte mindestens Folgendes enthalten:
- Risikobeschreibung
- betroffenes Asset, Prozess, Lieferant oder Funktion
- Risikoträger
- inhärente Wahrscheinlichkeit und Auswirkung
- bestehende Kontrollen
- Behandlungsentscheidung: lindern, verlegen, vermeiden oder akzeptieren
- Behandlungsinhaber und Fälligkeitsdatum
- Restrisiko nach der Behandlung
- Prüfdatum und Genehmigungsstatus
- Belege oder Notizen, die die Entscheidung stützen
Der Risikoverantwortliche sollte über ausreichend Kontext und Befugnisse verfügen, um im Umgang mit dem Risiko handeln zu können. Vermeiden Sie es, jedes Risiko standardmäßig dem Sicherheitsteam zuzuweisen. Infrastrukturrisiken können in den Verantwortungsbereich von Cloud- oder Engineering-Verantwortlichen fallen, Lieferantenrisiken in den Bereich Einkauf oder Sicherheit und Schulungs- oder Richtlinienrisiken in den Bereich Personalwesen, IT oder Compliance. Auditoren erwarten in der Regel, dass die Verantwortlichkeiten die tatsächliche Geschäftspraxis widerspiegeln.
3. Analysieren Sie die Risiken, deren Schweregrad und die Eintrittswahrscheinlichkeit.
ISO 27001 schreibt keine spezifische Methode für die Risikoanalyse vor. Daher ist es wichtig, einen einheitlichen, unternehmensweiten Ansatz zu definieren. Dies gewährleistet Konsistenz in Ihrem Risikomanagementprozess.
Sobald Sie Ihre Risiken identifiziert haben, analysieren Sie deren Schweregrad, indem Sie die Eintrittswahrscheinlichkeit und die potenziellen Auswirkungen bewerten – entweder auf einer Skala (z. B. 1–10) oder als niedrig, mittel oder hoch. Die Skala hilft Ihnen, die Risikobehebung nach Kritikalität zu priorisieren.
Aktuelle Daten zu Sicherheitsvorfällen zeigen, warum die Risikobewertung nach ISO 27001 über die allgemeine Schweregradanalyse hinausgehen sollte. Verizons DBIR 2026 ergab, dass 31 % aller Sicherheitsvorfälle mit Software-Schwachstellen beginnen, wodurch deren Ausnutzung zu einem der häufigsten ersten Zugriffswege wird. Die risikobasierte Schwachstellenrichtlinie der CISA von 2026 folgt derselben Logik: Die Priorität der Behebung sollte berücksichtigen, ob ein System exponiert ist, ob die Schwachstelle bekanntermaßen ausgenutzt wird, ob die Ausnutzung automatisiert werden kann und wie viel Kontrolle ein Angreifer erlangen könnte.
Für Risikobewertungen nach ISO 27001 bedeutet dies, dass eine Schwachstelle nicht allein anhand ihres CVSS-Wertes bewertet werden sollte. Eine Schwachstelle mittleren Schweregrades in einem produktiven, mit dem Internet verbundenen System erfordert möglicherweise eine schnellere Behandlung als ein schwerwiegendes Problem in einem isolierten internen Testsystem.
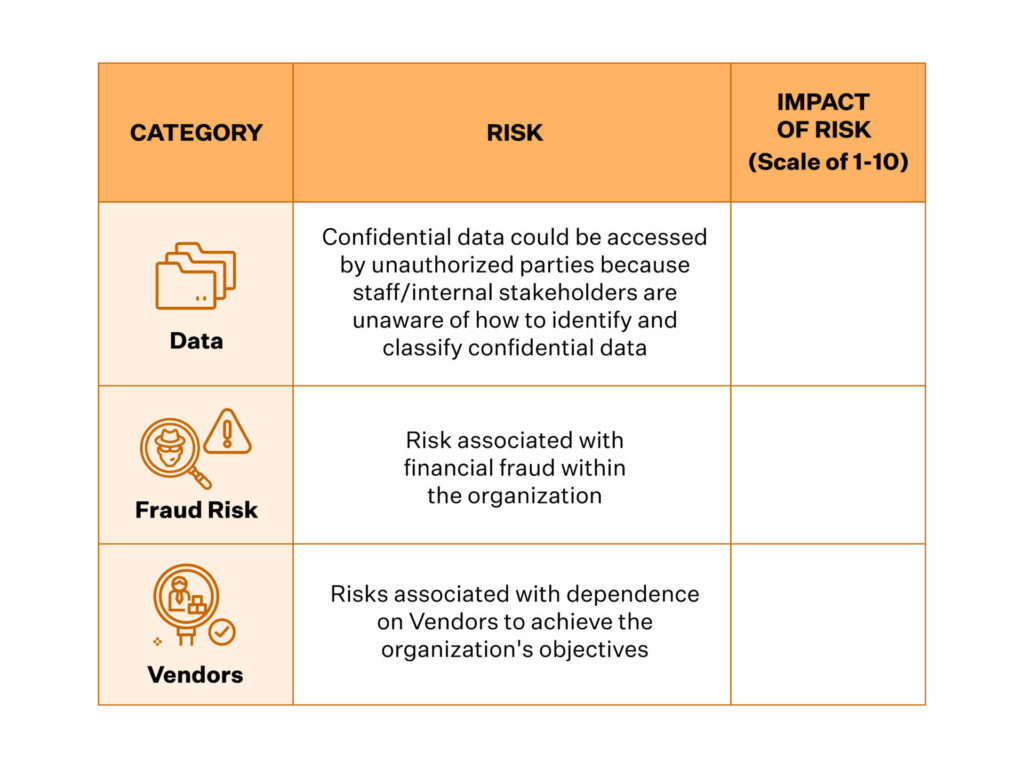
4. Bewerten Sie die Risiken im Hinblick auf Ihre Risikobereitschaft.
Sobald einem Risiko eine Eintrittswahrscheinlichkeit und eine Auswirkungsbewertung zugeordnet wurden, besteht die Aufgabe in diesem Schritt darin, diese Bewertung mit der Risikoakzeptanzschwelle zu vergleichen, die Sie in Schritt 1 definiert haben. Dies ist der eigentliche Entscheidungspunkt: Liegt das Risiko innerhalb dessen, was Ihre Organisation zu tolerieren bereit ist, oder muss es in eine Behandlungsphase überführt werden?
Es ist hilfreich, Risiken zunächst zu kategorisieren – finanzielle, rechtliche, regulatorische, Reputationsrisiken usw. –, da die akzeptable Schwelle je nach Kategorie deutlich variieren kann. Bei der Bewertung der Auswirkungen sollte nicht nur deren maximale Schwere, sondern auch deren Geschwindigkeit berücksichtigt werden.
Die von Ihnen vergebenen Punktzahlen (von 1–10 oder niedrig-mittel-hoch) fließen direkt in die Priorisierung des darauffolgenden Behandlungsschritts ein.
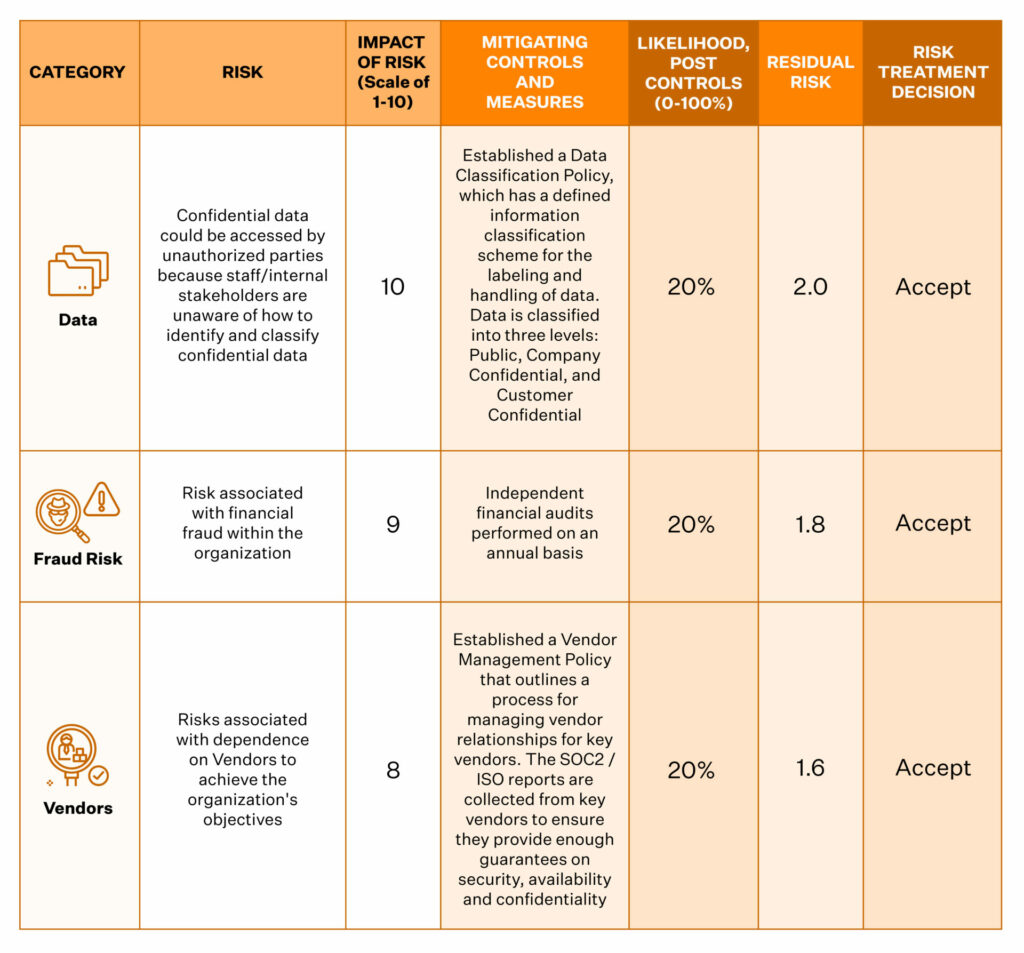
Die integrierte Heatmap von Sprinto hilft Ihnen, die Auswirkungen und die Wahrscheinlichkeit von Risiken zu visualisieren.
Anhand der Art der von uns erfassten Daten teilt Ihnen das Risikobewertungsmodul von Sprinto mit, ob ein niedriges, mittleres oder hohes Risiko besteht. Müsste ich diese Einstufung nach eigenem Ermessen vornehmen, könnte dies zu Problemen führen.
5. Risikominderungs- und Behandlungsplan umsetzen
Risikominderung und -behandlung umfassen die Priorisierung von Risiken anhand ihrer potenziellen Auswirkungen und die Auswahl aus drei Reaktionsstrategien: Akzeptanz des Risikos, Ablehnung des Risikos oder Implementierung von Kontrollmaßnahmen zur Reduzierung der Risikowahrscheinlichkeit oder der Auswirkungen auf verbleibende Risiken.
Kurz gesagt, dokumentieren Risikobehandlungspläne Ihre Maßnahmen gegen die Bedrohungen, Schwachstellen und Risiken, die Sie in Ihrer Risikoanalyse identifiziert haben. Dieses Dokument ist entscheidend für Ihre ISO 27001-Zertifizierung . Ihr externer Auditor wird es während des ISO 27001-Zertifizierungsaudits und der nachfolgenden regelmäßigen Audits detailliert prüfen.
Hier sind vier Möglichkeiten, das Risiko zu mindern:
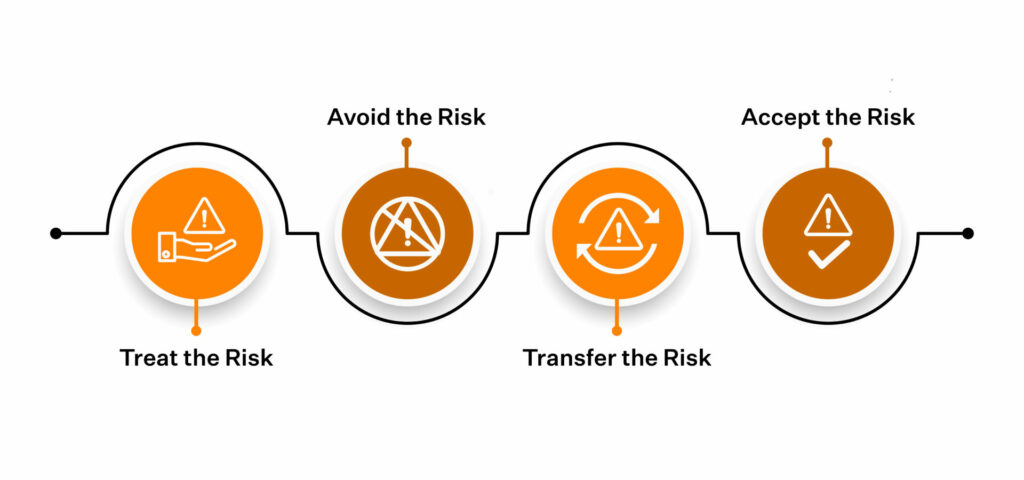
(I) Behandle das Risiko
Liegt der Risikowert über dem akzeptablen Bereich, können Sie seine Auswirkungen oder Eintrittswahrscheinlichkeit verringern, indem Sie die in Anhang A der ISO 27001 beschriebenen Sicherheitsmaßnahmen implementieren. Schulungen zur Sensibilisierung für IT-Sicherheit , Zugriffskontrolle, Penetrationstests und Lieferantenrisikoanalysen sind einige der Möglichkeiten, Risiken zu begegnen.
(II) Vermeiden Sie das Risiko
Eine weitere Reaktion auf das identifizierte Risiko besteht darin, nach Möglichkeiten zu suchen, es vollständig zu vermeiden. Ist das Risiko-Nutzen-Verhältnis unausgewogen, kann man sich entscheiden, das Risiko gänzlich zu umgehen. Beispielsweise kann ein Unternehmen, das ausschließlich remote arbeitet, das Risiko der Aufrechterhaltung der physischen Sicherheit seiner Produktionsinfrastruktur oder Rechenzentren vermeiden.
(III) Übertragen Sie das Risiko
Soweit möglich, können Sie das Risiko verringern, indem Sie es an Dritte übertragen. Dies können Sie beispielsweise durch die Beauftragung von Dienstleistern, die Auslagerung bestimmter Aufgaben oder den Abschluss einer Versicherung tun.
(IV) Akzeptiere das Risiko
Ziel Ihres Risikomanagementplans ist es, die Risiken für Ihre Informationsbestände so weit wie möglich auf ein akzeptables Niveau zu senken. Bedenken Sie, dass Sie nicht alle Risiken ausschließen können. Sie können jedoch einen detaillierten Plan für den Fall eines Risikoereignisses entwickeln. Dazu gehören Datenpannen, Cyberangriffe und ähnliche Vorfälle, die die Sicherheit Ihrer Daten gefährden. Ihr Risikomanagementplan sollte eine durchdachte Reaktion auf und ein effektives Management von Sicherheitsvorfällen umfassen.
Sprinto schlägt die passende Risikobewältigungsstrategie vor – akzeptieren, übertragen oder ablehnen. Unser Leitfaden zur Risikovermeidung versus Risikominderung erläutert die wichtigsten Unterschiede und zeigt auf, wann welcher Ansatz für Ihr Unternehmen am effektivsten ist.
(V) Risikobehandlungsplan und Anwendbarkeitserklärung
Ihr Risikobehandlungsplan und Ihre Anwendbarkeitserklärung sind zwei entscheidende Dokumente auf Ihrem Weg zur ISO 27001-Bewertung.
Abschnitt 6.1.3 der Norm ISO 27001 legt fest, dass ein SOA Folgendes enthalten muss:
- Liste der als Reaktion auf die identifizierten Risiken festgelegten Kontrollmaßnahmen
- Eine Erläuterung der Auswahl der Kontrollmaßnahmen, ihrer Umsetzung und gegebenenfalls der Gründe für das Weglassen von Kontrollmaßnahmen)
Eine Anwendbarkeitserklärung legt fest, ob die in Anhang A der ISO-27001-Norm definierten Kontrollmaßnahmen gemäß Ihrem Risikobehandlungsplan angewendet werden oder nicht. Für jedes Risiko müssen Sie die Behandlungsoptionen bewerten.
Beispielsweise die Anwendung von Kontrollmaßnahmen, die Akzeptanz, Vermeidung oder Übertragung von Risiken. Die Risikobewertung muss die auf der Grundlage der gewählten Option durchgeführten Maßnahmen umfassen. Auch hier ist für jede Situation, in der Risiken akzeptiert werden, eine Genehmigung des Managements mit entsprechender Dokumentation erforderlich.
Wenn Sie Schwierigkeiten bei der Umsetzung der ISO-Risikobewertung haben, sprechen Sie mit Experten darüber, wie Sie diesen Prozess vereinfachen können.
Wie können wir dir helfen?

Falls Ihnen die Umsetzung der ISO-Risikobewertung schwerfällt, sprechen Sie mit unseren Experten über eine Vereinfachung des Prozesses. ( Klicken Sie hier, um einen Termin zu vereinbaren .)
Wie wählt man die richtige Risikobewertungsmethodik nach ISO 27001 aus?
Eine Risikobewertung ist nicht der Ausgangspunkt von ISO 27001. Ausgangspunkt ist die Risikobewertungsmethodik, ein strukturierter und wiederholbarer Ansatz zur Identifizierung und zum Management von Risiken.
Abschnitt 6.1.2 der ISO 27001:2022 schreibt vor, dass Sie fünf Dinge in Ihrer Risikobewertungsmethodik definieren müssen:
- Wie Sie Risiken identifizieren, um die Vertraulichkeit, Integrität und Verfügbarkeit (CIA) von Informationen zu gewährleisten
- Wie Sie die Risikoverantwortung zuweisen
- Wie Sie Risiken bewerten, d. h. die Kriterien für Auswirkungen und Wahrscheinlichkeit
- Wie Sie Risikostufen berechnen
- Wie Sie Risikoakzeptanzschwellen bestimmen
So können Sie diese Anforderungen nutzen, um eine Risikobewertungsmethodik zu erstellen:
- Für die Risikoidentifizierung bietet Ihnen ISO 27001 die Freiheit zur Auswahl.
- Anlagen-Bedrohungs-Schwachstellen-Kartierung (das klassische Modell)
- Geschäftsprozessbasierte Identifizierung
- Abteilungsorientierte oder szenariobasierte Methoden
- Sprinto empfiehlt, sich zu Beginn auf die Analyse von Asset-Bedrohungen und -Schwachstellen zu konzentrieren. Diese ist umfassend, prüferfreundlich und lässt sich problemlos in Compliance-Plattformen integrieren.
- Um die Risikoverantwortung festzulegen, weisen Sie jedem Risiko eine Person zu, die sowohl die Befugnis als auch die Verantwortung für dessen Minderung besitzt. Dies ist nicht immer der Anlagenbesitzer, sondern der Funktions- oder Geschäftsinhaber, der im Zusammenhang mit dem Risiko handeln kann.
- Definieren Sie für die Risikobewertungskriterien, wie Sie die Eintrittswahrscheinlichkeit und die Auswirkungen messen werden, und legen Sie auch die Messskala fest.
- Eine gängige Methode zur Risikoberechnung ist die Multiplikation von Eintrittswahrscheinlichkeit und Auswirkung. Manche Organisationen ergänzen diese um Kriterien wie Vertraulichkeit, Integrität, Verfügbarkeit, Gefährdung durch Sicherheitslücken oder Geschäftskritikalität. Für ISO 27001 ist entscheidend, dass Ihre Methode dokumentiert, konsequent angewendet und an klare Risikoakzeptanzschwellen gebunden ist. Sprinto verwendet standardmäßig ein ähnliches Modell und automatisiert diese Berechnung für alle erfassten Risiken und Kontrollen.
- Um die Kriterien für die Risikobewertung abzuschließen, entscheiden Sie, welche Risikostufen Sie akzeptieren können und welche minimiert werden müssen, und dokumentieren Sie diese explizit.
Wie man eine ISO 27001-Risikobewertung über mehrere Funktionen oder Organisationen hinweg durchführt
Wenn sich Ihr ISO 27001-Geltungsbereich über mehrere Abteilungen, Produkte, Geschäftsbereiche oder Rechtseinheiten erstreckt, sollte nicht jedes Team seinen eigenen Ansatz zur Risikobewertung entwickeln. Verwenden Sie eine dokumentierte Methodik und erlauben Sie separate Risikoregister nur dann, wenn der Geltungsbereich dies erfordert.
Beispielsweise können die Bereiche IT, Compliance, Personalwesen, Einkauf und Entwicklung jeweils ihre eigenen Risikoeinträge führen, sollten aber dieselben Risikokriterien, Bewertungsskala, Akzeptanzschwelle, Behandlungsoptionen, Prüfintervalle und Genehmigungsprozesse verwenden. Dadurch bleibt die Bewertung für die Prüfer ausreichend konsistent, während gleichzeitig jede Funktion Risiken in ihrem jeweiligen Betriebskontext erfassen kann.
Bevor die Teams mit dem Ausfüllen des Registers beginnen, definieren Sie Folgendes:
- Wer kann Risiken erstellen oder bearbeiten?
- Wie Risikoträger ausgewählt werden
- Welche Bewertungsformel oder Skala ist anzuwenden?
- Wann ein Risiko behandelt, akzeptiert, übertragen oder vermieden werden muss.
- Wer genehmigt das akzeptierte Restrisiko?
- Wie oft jedes Register überprüft wird
- Welche Nachweise belegen, dass die Bewertung überprüft wurde?
Sie können auch ein bestehendes, tabellenkalkulationsbasiertes Risikoregister verwenden, sofern es die erforderlichen Felder enthält und Ihrer genehmigten Methodik entspricht. Entscheidend ist nicht das Format der Vorlage, sondern ob das Register einen klaren Zusammenhang zwischen Risikoidentifizierung, -bewertung, -verantwortung, -behandlung, -genehmigung und regelmäßiger Überprüfung aufzeigt.
ISO 27001 Risikobewertungsbeispiele
Die Risiken variieren je nach Branche und anderen Faktoren. Im Folgenden sehen Sie, wie eine Risikobewertungstabelle im Allgemeinen aussieht. Betrachten wir nun einige Beispiele für Risikobewertungen nach ISO 27001.
| Nr. | Bedrohung | Verwundbarkeit | Risikoauswirkung (von 10) | Mitigation |
| 1 | Schadsoftware, Ransomware und Viren | Fehlendes Antivirenprogramm und schwache Firewall-Abwehr | 7-8 | Installieren und aktualisieren Sie regelmäßig Ihr Antivirenprogramm. Sorgen Sie für eine sichere Firewall. |
| 2 | Unbefugter Zugriff auf sensible Daten | Schwache und gängige System-/Serverpasswörter sowie unorganisierte Zugriffskontrollen | 8-10 | Sorgen Sie für strenge Passwortrichtlinien mit Zwei-Faktor-Authentifizierung und implementieren Sie Zugriffskontrollen. |
| 3 | Social Engineering (Phishing-Angriffe) | Mangel an Sicherheit Aufklärungsarbeit unter den Mitarbeitern des Unternehmens | 8-10 | Führen Sie Schulungen zur Sensibilisierung der Mitarbeiter für IT-Sicherheit durch, um Social-Engineering-Angriffe zu erkennen und zu verhindern. |
| 4 | Physischer Diebstahl oder unbefugter Zugang zu Serverräumen | Mangel an physischen Sicherheitsmaßnahmen | 5-7 | Installieren Sie Überwachungskameras, Zutrittskontrollsysteme und Alarmanlagen, um Ihre physische Sicherheit zu verbessern. |
Ein Unternehmen entdeckt, dass Mitarbeiter ein nicht genehmigtes KI-Tool zur Zusammenfassung von Kundengesprächen verwenden. Das Risiko besteht nicht nur in der „KI-Nutzung“. Vielmehr besteht die Gefahr, dass Kundendaten ohne Überprüfung durch den Anbieter, Zugriffskontrollen, Aufbewahrungsfristen oder vertragliche Schutzmaßnahmen in ein nicht autorisiertes Drittanbietersystem eingegeben werden.
Im Risikoregister könnte dies als Lieferanten- und Datenschutzrisiko erfasst werden. Maßnahmen könnten die Genehmigung eines zugelassenen KI-Tools, die Sperrung nicht zugelassener Tools, die Aktualisierung der Nutzungsrichtlinie, die Aufnahme von KI-Tools in die Lieferantenprüfung und die Schulung der Mitarbeiter hinsichtlich der zulässigen und unzulässigen Dateneingabe in KI-Systeme umfassen.
Sehen Sie sich die Fallstudie unseres Kunden zum ISO 27001-Audit an.
ISO 27001 Risikobewertungsvorlage
Das übergeordnete Ziel der Risikobewertung ist die Implementierung eines Risikobehandlungsplans anhand der Kontrollliste nach ISO 27001, um das Restrisiko Ihres Unternehmens auf ein akzeptables Maß zu reduzieren. Oberstes Ziel ist die Sicherstellung der Geschäftskontinuität.
Dies sollten Sie bei der Auswahl einer Vorlage für Risikobewertung und -behandlung berücksichtigen. Es gibt zwar viele kostenlose Tools und Vorlagen für die ISO 27001-Risikobewertung , aber wählen Sie eine, die zu den Risiken Ihres Unternehmens passt. Eine einfache Tabellenkalkulation mit einem logischen Ansatz für das assetbasierte Risikomanagement kann hierbei ebenfalls hilfreich sein.
Laden Sie Ihre ISO 27001-Risikobewertungsvorlage herunter
ISO 27001 Risikobewertung rberichten
Der Risikobewertungsbericht nach ISO 27001 bietet einen Überblick über die Ergebnisse. Er wird sowohl im Rahmen der internen Audits als auch der Zertifizierungsaudits nach ISO 27001 sorgfältig geprüft. Er sollte Folgendes beinhalten:
- Liste der Informationswerte und ihrer Eigentümer, Rahmenwerk zur Risikobewertung (einschließlich der Kriterien für die Risikoakzeptanz) und Genehmigung des Managements für die Akzeptanz von Restrisiken, um nur einige zu nennen.
- Die angewandte Risikobehandlung und die Auswirkungen des Risikos auf die Verfügbarkeit, Integrität und Vertraulichkeit Ihrer Vermögenswerte vor und nach der Behandlung.
- Prioritätenreihenfolge für die Risikobehandlung, angewandte Kontrollmaßnahmen und Zielzeitplan für die Durchführung der Behandlung.
- Ein umfassendes Risikomanagement-Rahmenwerk muss alle Ziele der Risikobewertung beschreiben. Unser Leitfaden dazu Kernkomponenten des Risikomanagements – Identifizierung, Messung, Minderung, Überwachung und Steuerung – zeigt, wie jedes Element zur organisatorischen Resilienz beiträgt. Dazu gehören die Identifizierung von Vermögenswerten, die Identifizierung von Bedrohungen und Schwachstellen, die Kontrollanalyse, die Analyse der Geschäftsauswirkungen, die Risikobestimmung und Kontrollempfehlungen sowie die Dokumentation der Ergebnisse.
Darüber hinaus sollte Ihre Dokumentation auch die Häufigkeit der Kontrollbewertung enthalten. Eine interne Prüfung Ihrer Kontrollen hilft, etwaige gravierende Lücken im Prozess aufzudecken. Eine Gap-Analyse stellt sicher, dass Sie auf dem richtigen Weg sind.
Wie Sprinto die Risikobewertung nach ISO 27001 vereinfacht?
Sprinto ist eine KI-gestützte, autonome Vertrauensplattform , die Risiken, Kontrollen und Nachweise zentral zusammenführt. Die neu eingeführte Funktion „Integrierte Risikobewertung“ gewährleistet einen ebenso umfassenden wie fundierten Risikobewertungsansatz. Von der Risikoidentifizierung über die Bewertung ihrer Auswirkungen bis hin zu deren Minderung – der gesamte Risikomanagementprozess ist nun in der App in leicht verständliche, skalierbare und frameworkunabhängige Schritte unterteilt.
Darüber hinaus müssen Sie sich dank der fachmännisch organisierten Risikobibliothek von Sprinto keine Sorgen machen, relevante Risiken übersehen zu haben.
Hier ein Überblick darüber, warum Ihnen die integrierte Risikobewertungsfunktion von Sprinto helfen kann:
Kuratiertes Risikoprofil
Mit Sprintos kuratiertem Risikoregister wird Ihre Risikobewertung umfassender, aber nicht überfordernd! Dank einer umfangreichen Risikobibliothek bietet Ihnen Sprinto jetzt einen 360-Grad-Blick auf unternehmensweite und unternehmensspezifische Risiken. So konzentrieren Sie sich ausschließlich auf die für Ihr Geschäft relevanten Risiken und verschwenden keine Zeit mit irrelevanten.
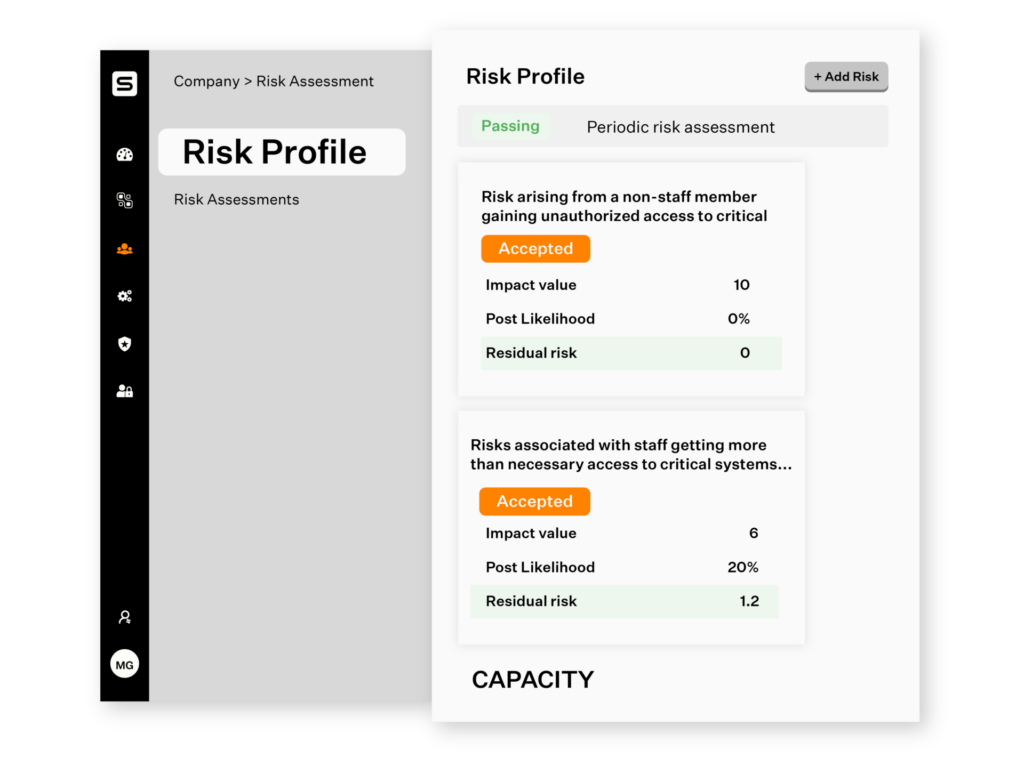
Risiken kontinuierlich überwachen
Sprinto ordnet Risiken automatisch Kontrollmaßnahmen und relevanten Compliance-Kriterien zu. Compliance-Prüfungen werden den ganzen Tag über durchgeführt, und Sie können den aktuellen Status im Health Dashboard einsehen. Bei Abweichungen werden automatisch Benachrichtigungen an die Risikoverantwortlichen gesendet, damit diese proaktiv reagieren können.
Bewerten Sie Ihre Wirkung mit Einblick
Die Bewertung der Auswirkungen identifizierter Risiken muss nicht rein intuitiv erfolgen. Nutzen Sie die in Sprinto integrierten Branchen-Benchmarks als Orientierungshilfe, um sicherzustellen, dass Sie auf dem richtigen Weg sind. Anschließend können Sie anhand der vordefinierten Kontrollliste von Sprinto Ihren Risikobehandlungs- und -minderungsplan festlegen. Sie können die Risikoverantwortlichen und die entsprechenden Arbeitsabläufe zur Risikominderung den richtigen Personen zuweisen.
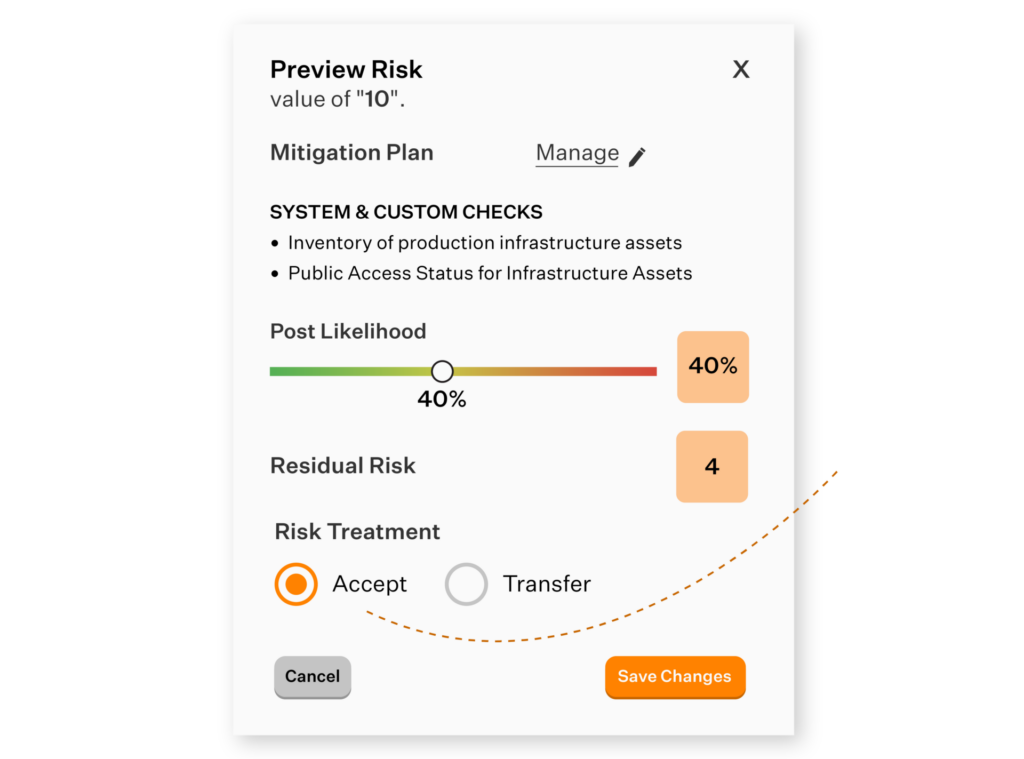
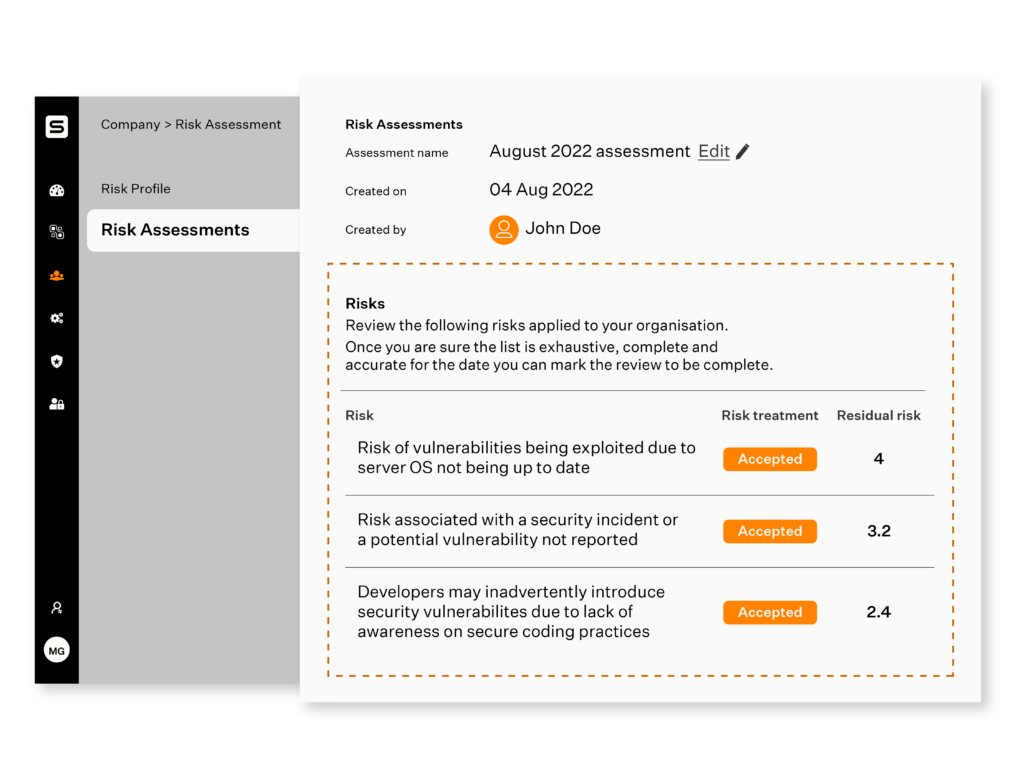
Einzelbildschirmverwaltung
Sie müssen nicht mehr mühsam Tabellenkalkulationen und E-Mails versionieren, um die Genehmigung des Managements zu erhalten. Sie können das Risikoprofil Ihres Unternehmens jetzt zentral erfassen, prüfen, bearbeiten und vorbereiten.
Sie können Ihr Management auch einfach zur Überprüfung des Risikoregisters bewegen, indem Sie es der Plattform hinzufügen. Sobald Sie die Zustimmung des Managements haben, können Ihre integrierten Prüfer Ihr Risikoprofil in ihrem Dashboard einsehen und auditieren. So einfach ist das.
Lesen Sie auch, wie Giift die ISO 27001-Implementierung in 8 Wochen abgeschlossen hat.
Fazit
Das war also alles zur Risikobewertung nach ISO 27001. Die Bedeutung der Risikobewertung liegt auf der Hand, und Sie sollten die entsprechenden Verfahren nicht nur aus Compliance-Gründen, sondern auch im Hinblick auf die allgemeine Sicherheit anwenden.
Sie können jedoch aufwendige Tabellenkalkulationen überspringen und die meisten Risikobewertungsprozesse automatisieren, um Compliance-konforme Berichte und mehr zu erstellen. Sprinto ist eine hervorragende Lösung zur Automatisierung von Risikobewertung und Compliance und könnte optimal zu Ihrem Unternehmen passen. Fordern Sie eine Demo an und überzeugen Sie sich selbst. Machen Sie Risikobewertung zu einer Stärke. Sprechen Sie uns noch heute an!
Häufig gestellte Fragen
Eine Risikoanalyse nach ISO 27001 identifiziert und bewertet Sicherheitsrisiken zum Schutz der Daten einer Organisation. Um eine ISO 27001-Zertifizierung zu erhalten, müssen Sie Folgendes tun:
- Risiken erkennen: Erkennen Sie potenzielle Sicherheitsbedrohungen für Ihre Systeme.
- Auswirkungen bewerten: Schätzen Sie die Wahrscheinlichkeit und die Auswirkungen dieser Risiken ein.
- Dokumentaktionen: Alles dokumentieren, um die Einhaltung der Vorschriften nachzuweisen.
- Risiken behandeln: Ergreifen Sie Maßnahmen, um sie zu reduzieren oder zu beseitigen.
- Überprüfen Sie regelmäßig: Aktualisieren Sie die Bewertungen nach Bedarf oder wenn sich Änderungen ergeben.
Das Risikomanagement-Framework nach ISO 27001 ist ein strukturierter Ansatz zur Identifizierung und Minderung von Informationssicherheitsrisiken. Es umfasst Risikobewertung, Risikobehandlung und kontinuierliches Risikomanagement. Unser Leitfaden zu Best Practices im Risikomanagement beschreibt die drei Überwachungsstrategien – freiwillig, obligatorisch und kontinuierlich – und erläutert den Übergang von reaktiver zu proaktiver Risikoüberwachung.
ISO 27001 schreibt eine obligatorische Dokumentation der Risikobewertungs- und Risikobehandlungsprozesse vor. Die Organisation muss Nachweise für die Risikoidentifizierung, -analyse und die Einleitung von Risikobewältigungsmaßnahmen beifügen.
Ein Asset-Eigentümer ist für die Gesamtverwaltung und den Schutz von Informationswerten verantwortlich. Ein Risikoeigentümer hingegen ist nur für spezifische, mit den Assets verbundene Risiken zuständig. Beide Rollen sind entscheidend für den Erhalt eines effektiven Informationssicherheitsmanagementsystems (ISMS).
Der Risikobehandlungsplan nach ISO 27001 ist ein Leitfaden zur Bewältigung der im Rahmen der Risikobewertung identifizierten Risiken. Er beschreibt detailliert die bewerteten Risiken, die zu ergreifenden Korrekturmaßnahmen, die verantwortlichen Akteure, den erforderlichen Budget- und Ressourcenbedarf sowie den Zeitplan für die Risikominderung.
Ja, die Risikobewertung ist eine Voraussetzung für die Norm ISO 27001. Um zertifiziert zu werden, müssen Sie die Risiken identifizieren, die mit der Vertraulichkeit, Integrität und Verfügbarkeit der im ISMS definierten Assets verbunden sind.
Die Risikobewertung nach ISO 27001 ist wichtig, da sie Unternehmen dabei hilft, potenzielle Risiken und Schwachstellen in ihrer aktuellen IT-Sicherheitsinfrastruktur zu identifizieren. Dadurch können Unternehmen Risikominderungsstrategien entwickeln, um potenzielle Sicherheitsbedrohungen zu beseitigen.

Autorin
Srividhya Karthik
Srividhya Karthik ist Content Lead bei Sprinto und versteht es meisterhaft, die komplexe Welt der Compliance in verständliche und fesselnde Texte zu verwandeln. Mit fünf Jahren Erfahrung im Compliance-Bereich und unter anderem mit Frameworks wie SOC 2, ISO 27001 und DSGVO ist sie eine anerkannte Expertin auf diesem Gebiet und führt ihre Leser mit Fachwissen und Klarheit durch die Materie.Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Entdecken Sie weitere Artikel zu ISO 27001
ISO 27001 – Überblick & Anforderungen
ISO 27001 im Vergleich zu anderen Frameworks
ISO 27001 Audit- und Zertifizierungsprozess
ISO 27001 Management & Bewertung
ISO 27001 Implementierung & Automatisierung
ISO 27001 Branchenspezifische Anwendungen
Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.