



Integriertes Risikomanagement: Ein praktischer Leitfaden für 2026


TL, DR:
| Integriertes Risikomanagement (IRM) ist ein vernetzter Ansatz zur Steuerung von Risiken in der gesamten Organisation. Dabei werden Cyber-, Compliance-, Betriebs- und Finanzrisiken an einem Ort und nicht in separaten Silos und Tabellenkalkulationen behandelt. |
| Es wurde für Teams entwickelt, die bereits Risikomanagement betreiben, dieses aber als fragmentiert, manuell und nicht mit ihren Audits verknüpft empfinden. |
| Da sich die Risiken abteilungsübergreifend verstärken und die regulatorischen Anforderungen steigen, ist eine einheitliche, technologiegestützte Sichtweise zum praktischen Standard für Teams im Mittelstand und in Großunternehmen geworden. |
| Kurz gesagt: GRC konzentriert sich auf Compliance, ERM ist die Sichtweise des Vorstands auf alle Unternehmensrisiken, und IRM ist die funktionsübergreifende Disziplin, die operative und IT-Risiken miteinander verbindet. |
Die meisten Organisationen planen nicht, Risiken fragmentiert zu managen. Es geschieht schleichend. Das Sicherheitsteam erfasst Cyberrisiken in einem Tool, die Compliance-Abteilung führt eine eigene Liste für das nächste Audit, der Betrieb dokumentiert Probleme an anderer Stelle, und Lieferantenrisiken werden in einer separaten Tabelle erfasst, die von einer Person aktualisiert wird, wenn sie daran denkt. Jede Liste ist für sich genommen sinnvoll. Zusammen ergeben sie jedoch kein vollständiges Bild, und gerade die abteilungsübergreifenden Risiken fallen durchs Raster.
IRM (Integrated Risk Management) begegnet fragmentiertem Risikomanagement durch einen einheitlichen Ansatz. Dieser Leitfaden erklärt, was IRM ist, seine sechs Kernelemente, die wichtigsten Vorteile, die Unterschiede zu ERM (Enterprise Risk Management) und GRC (Governance, Risk & Compliance) sowie die Auswahl der passenden Lösung. Ob Sie ein neues Programm starten oder Ihre bisherigen Tabellenkalkulationen modernisieren möchten – dieser Artikel hilft Ihnen, einen praktischen Weg zu einer einheitlichen, vernetzten Risikosicht zu finden.
Was ist integriertes Risikomanagement (IRM)?
Für die meisten Teams beginnt das IRM mit einem Kunden. Ein potenzieller Kunde verlangt vor Vertragsabschluss einen SOC-2-Bericht , oder in einem Vertrag wird ISO 27001 als Bedingung genannt – und plötzlich werden Risikomanagement und Compliance von Nebentätigkeiten zu einem echten Hindernis für den Vertragsabschluss. Das darauf folgende Chaos offenbart meist dasselbe: Risiken sind verstreut. Sie werden in einer von einer Person aktualisierten Tabelle erfasst, Nachweise befinden sich in einem anderen Tool, und Lieferantenbewertungen finden in einem Kalender statt, über den niemand die Kontrolle hat. Die Risiken sind zwar irgendwo notiert, aber sie sind nirgendwo damit verknüpft.
IRM (Integrated Risk Management) bezeichnet die Vorgehensweise, Risiken organisationsweit zu identifizieren, zu bewerten und zu steuern – ganzheitlich und vernetzt. Anstatt Cyber-, Compliance-, Betriebs- und Finanzrisiken als separate Arbeitsbereiche zu behandeln, bietet IRM Teams einen umfassenden Überblick über die Risiken und die notwendigen Handlungsfelder.
In der Praxis stellt IRM das Risikomanagement in den Mittelpunkt der Geschäftstätigkeit und ermöglicht es dem Unternehmen, sich kontinuierlich auf Risiken vorzubereiten und angemessen darauf zu reagieren. Ein integriertes Risikomanagementprogramm (IRMP) deckt alle Risikoarten ab, denen ein Unternehmen ausgesetzt ist – strategische, operative, finanzielle und Compliance-Risiken – und verknüpft jedes einzelne mit den übergeordneten Geschäftszielen. Ziel ist es, Risiken zu erkennen und zu beheben, bevor sie zu Problemen werden.
Das Konzept wurde erstmals 2017 von Gartner vorgestellt. Laut Gartner sollte ein effektiver IRM-Ansatz Folgendes umfassen:
- Eine klare und prägnante Risikobewältigungsstrategie.
- Detaillierte Risikobewertung.
- Kommunikation und Berichterstattung.
- Risikoüberwachung.
- Einführung einer softwarebasierten IRM-Lösung.
Was ist der Umfang eines integrierten Risikomanagementprogramms?
Ein IRM-Programm umfasst sechs Elemente: Strategie, Risikoidentifizierung und -bewertung, Reaktion, Kommunikation und Berichterstattung, Überwachung und Technologie. Am besten lässt sich deren Zusammenspiel anhand eines Beispiels veranschaulichen, das alle sechs Elemente durchläuft.
Betrachten wir ein Muster, das in unseren Gesprächen mit wachsenden Unternehmen häufig auftritt: Die Risikoverfolgung beginnt erst, wenn ein Kunde eine Zertifizierung anfordert. Das erste Register wird üblicherweise in einer Tabellenkalkulation geführt, fast ausschließlich von der Sicherheitsabteilung verwaltet und primär für Auditzwecke aktualisiert. Mit der Zeit stoßen Teams auf Risiken, die als „abgeschlossen“ markiert sind, obwohl es keinen eindeutigen Verantwortlichen, keine zugehörige Kontrollmaßnahme und keine konkreten Belege dafür gibt, dass das Problem tatsächlich behoben wurde.
Hier wird erläutert, wie jedes IRM-Element einen Teil des Problems angeht.

1. Strategie
Die Problemlösung beginnt, bevor überhaupt ein Risiko erfasst wird. Strategie bedeutet, festzulegen, welche Risiken das Unternehmen akzeptiert, mindert oder vermeidet, und eine Risikobereitschaft zu definieren, die von der Führungsebene genehmigt wird. In unserem Beispiel gab es keine vereinbarte Risikobereitschaft, sodass jedes Risiko ad hoc behandelt wurde. Eine definierte Strategie liefert einen Standard, anhand dessen jedes Risiko bewertet werden kann.
2. Risikoidentifizierung und -bewertung
Anschließend werden die verstreuten Tabelleneinträge durch einen strukturierten Prozess ersetzt: Bestehende und potenzielle Risiken werden identifiziert und nach Eintrittswahrscheinlichkeit und Auswirkung bewertet. Ab diesem Zeitpunkt hört das Team auf, über die relevanten Risiken zu raten, und beginnt, diese einheitlich über alle Geschäftsbereiche hinweg zu priorisieren.
3. Antwort
Nachdem die Risiken bewertet wurden, benötigt jedes Risiko eine Reaktion, eine Risikominderungsmaßnahme und einen Verantwortlichen. Genau hier lag das Problem in unserem Beispiel: Die Risiken wurden als abgeschlossen betrachtet, weil niemand die Verantwortung für die weitere Umsetzung trug. Die Zuweisung von Verantwortlichen für die Reaktion (oft der zuständige Abteilungsleiter, nicht ein zentraler CISO) ist entscheidend dafür, dass der Abschluss der Risikobewertung sinnvoll ist.
4. Kommunikation und Berichterstattung
Das Team benötigt daher ein System, um Führungskräfte und Stakeholder auf dem Laufenden zu halten, inklusive eines Eskalationsprozesses, sobald ein Risiko einen bestimmten Schwellenwert überschreitet. Andernfalls erfährt der Vorstand erst von einem Risiko, wenn es bereits zu einem Vorfall gekommen ist.
5. Überwachung
Kontrollen und Risikobewertungen müssen kontinuierlich überprüft werden, nicht nur einmal jährlich im Rahmen der Abschlussprüfung. Eine kontinuierliche Überwachung hätte die fälschlicherweise als abgeschlossen geltenden Risiken in unserem Beispiel aufgedeckt, bevor der Abschlussprüfer sie bemerkte.
6. Technologie
Die manuelle Verknüpfung der ersten fünf Aspekte in Tabellenkalkulationen war von Anfang an der Fehler. Technologie, genauer gesagt eine Plattform, die Risiken, Kontrollen, Verantwortliche und Nachweise zentral miteinander verbindet, ermöglicht es, die anderen fünf Aspekte auch im Wachstum des Unternehmens nachhaltig zu gestalten.
Diese sechs Elemente sind keine Checkliste. Es handelt sich um fünf miteinander verbundene Antworten auf ein einziges Problem, die durch das sechste Element zusammengehalten werden.
Vorteile des integrierten Risikomanagements
Der Nutzen von IRM zeigt sich am deutlichsten in der Woche vor einem Audit. Ein Team erstellt sein Risikoregister von Grund auf neu und sucht bei den Verantwortlichen nach Belegen; ein anderes Team nutzt ein Dashboard, in dem jedes Risiko bereits mit den zugehörigen Kontrollen, dem Verantwortlichen und den Belegen verknüpft ist.
Das bietet Ihnen ein IRM:

- Eine einzige verlässliche Quelle für Risikoinformationen: Anstelle von separaten Listen, die von IT, Compliance und Operations verwaltet werden, erhält man ein zusammenhängendes Risikoregister, mit dem alle arbeiten, sodass die Führungsebene endlich erkennen kann, wie die Risiken miteinander zusammenhängen.
- Weniger manuelle Arbeit und weniger Notfallprüfungen: Wenn Ihr Risikoregister direkt mit Kontrollen und Nachweisen verknüpft ist, wird die Auditvorbereitung deutlich einfacher. Ein Register, das die Grundlage für das Audit bildet, erspart Ihnen das Erstellen einer neuen Tabelle für jede Bewertung.
- Ein nachvollziehbarer Risikobewertungs- und Behandlungsprozess: Teams stellen dies oft fest, wenn das inhärente Risiko, das Restrisiko, die Behandlungseffektivität und die Kennzahlen auf Abteilungsebene nicht eindeutig übereinstimmen. Bevor die Führungsebene sich auf das Dashboard verlässt, sollte sie festlegen, wie die einzelnen Kennzahlen berechnet werden, wer Änderungen genehmigen kann und wie Ausnahmen erfasst werden. Andernfalls mag das Register vollständig erscheinen, während die zugrunde liegenden Zahlen noch einer Überprüfung bedürfen.
- Kosteneinsparungen durch die Entfernung doppelter Steuerelemente: Die Zuordnung eines Kontrollmechanismus zu mehreren Risiken und Rahmenwerken deckt Überschneidungen auf, für die Sie doppelt bezahlen. Durch deren Konsolidierung lassen sich sowohl der Werkzeug- als auch der Arbeitsaufwand reduzieren.
Als Apty ISO 27001 zusätzlich zu einem bestehenden SOC 2-Programm einführte , ermöglichte die gemeinsame Kontrollzuordnung ihnen, ihre SOC 2-Arbeit wiederzuverwenden und die ISO 27001-Konformität in 15 Tagen mit einem Mehraufwand von unter 20 % zu erreichen.
- Schnellere, besser fundierte Entscheidungen: Eine ganzheitliche Sichtweise ermöglicht es Führungskräften, Risiken gegen Geschäftsziele abzuwägen und Prioritäten zu setzen, anstatt nur auf das jeweils lauteste Problem zu reagieren.
- Stärkere Vertrauenssignale für Käufer und Regulierungsbehörden: Käufer fragen nicht nur nach SOC 2-, ISO 27001- oder ISO 42001-Zertifizierungen. Sie stellen konkrete Fragen zu Richtlinien, Kontrollen, Lieferanten, Datennutzung, KI-Strategie und dem Zugriff auf Nachweise. Stammen die Antworten aus verstreuten Dokumenten, wird jeder Fragebogen zu einer manuellen Überprüfung. Basieren sie hingegen auf einer vernetzten Risiko-, Kontroll- und Nachweisdatenbank, kann dasselbe System, das Audits unterstützt, auch Vertriebsprüfungen und Anfragen an das Trust Center abwickeln.
Warum benötigen Organisationen ein integriertes Risikomanagement?
In der Sprinto -Studie „Business ROI of Compliance“ unter leitenden Compliance-Entscheidern gaben 40 % der Unternehmen an, Compliance weiterhin ad hoc zu handhaben – ohne dedizierten Verantwortlichen oder ein System zur Datenerfassung. Dieses Ergebnis verdeutlicht die Notwendigkeit eines integrierten Risikomanagements (IRM): Wenn niemand die Verantwortung für Risiken trägt und kein System zur Datenerfassung existiert, sind die Defizite nicht auf mangelnden Aufwand zurückzuführen, sondern in der bestehenden Arbeitsorganisation begründet.
Fünf Veränderungen haben die Kluft immer schwerer zu ignorieren gemacht:
- Risiken bleiben nicht länger unter sich: Ein einzelner Cyberangriff verursacht nicht nur technische Probleme. Er führt gleichzeitig zu finanziellen Verlusten, Verstößen gegen Compliance-Vorgaben und Imageschäden. Wenn Risikomanagementfunktionen isoliert voneinander arbeiten, verliert man den Überblick, und die sich verstärkenden Auswirkungen bleiben unkontrolliert.
- Tabellenkalkulationen stoßen bei großem Umfang an ihre Grenzen: Die manuelle, tabellenbasierte Risikoverfolgung funktioniert – solange, bis sie es nicht mehr tut. Mit zunehmender Anzahl an Risiken, Anbietern und Frameworks wird es unmöglich, die Tabelle aktuell zu halten, und ein Risikoregister, dem niemand vertraut, ist schlimmer als gar kein Register.
- Die regulatorische Komplexität nimmt immer weiter zu: Überschneidende Verpflichtungen wie SOC 2, ISO 27001, HIPAA, DSGVO und neuere Regelungen wie DORA und NIS2 machen einen stückweisen, auf einzelne Rahmenbedingungen fokussierten Ansatz ineffizient und fehleranfällig.
Laut der globalen Compliance-Umfrage 2025 von PwC geben 85 % der Führungskräfte an, dass die Komplexität der Compliance-Vorschriften in den letzten Jahren deutlich zugenommen hat .
- Das Risiko durch Dritte ist zu einem Anliegen auf Vorstandsebene geworden: Lieferanten und deren Zugriff auf Ihre Daten zählen mittlerweile zu den größten Risiken, die Führungskräfte im Blick behalten, und sind über einen separaten, unzusammenhängenden Prozess nur schwer zu bewältigen.
- Vertrauen ist zur Voraussetzung für Geschäftsbeziehungen geworden: Kunden führen Sicherheitsüberprüfungen durch, bevor sie Verträge unterzeichnen, Aufsichtsbehörden erwarten Beweise statt bloßer Absichten, und ein einzelner Vorfall mit einem Lieferanten kann schnell zu Schlagzeilen führen. Der Nachweis eines gut funktionierenden, vernetzten Risikomanagements ist heute nicht mehr nur eine administrative Aufgabe, sondern ein wesentlicher Bestandteil erfolgreicher Vertragsabschlüsse und -erhaltung. Dieser Druck ist schwer zu bewältigen, wenn die Risikostrategie jedes Mal von Grund auf neu erstellt werden muss, wenn sie angefordert wird.
IRM adressiert alle fünf Aspekte gleichzeitig. Es verbindet die Funktionen, ersetzt die Tabellenkalkulation, ordnet sich überschneidende Verpflichtungen gemeinsamen Kontrollen zu und integriert das Drittparteienrisiko in dieselbe Betrachtungsweise wie alle anderen Aspekte.
Wie implementiert man eine IRM-Strategie?
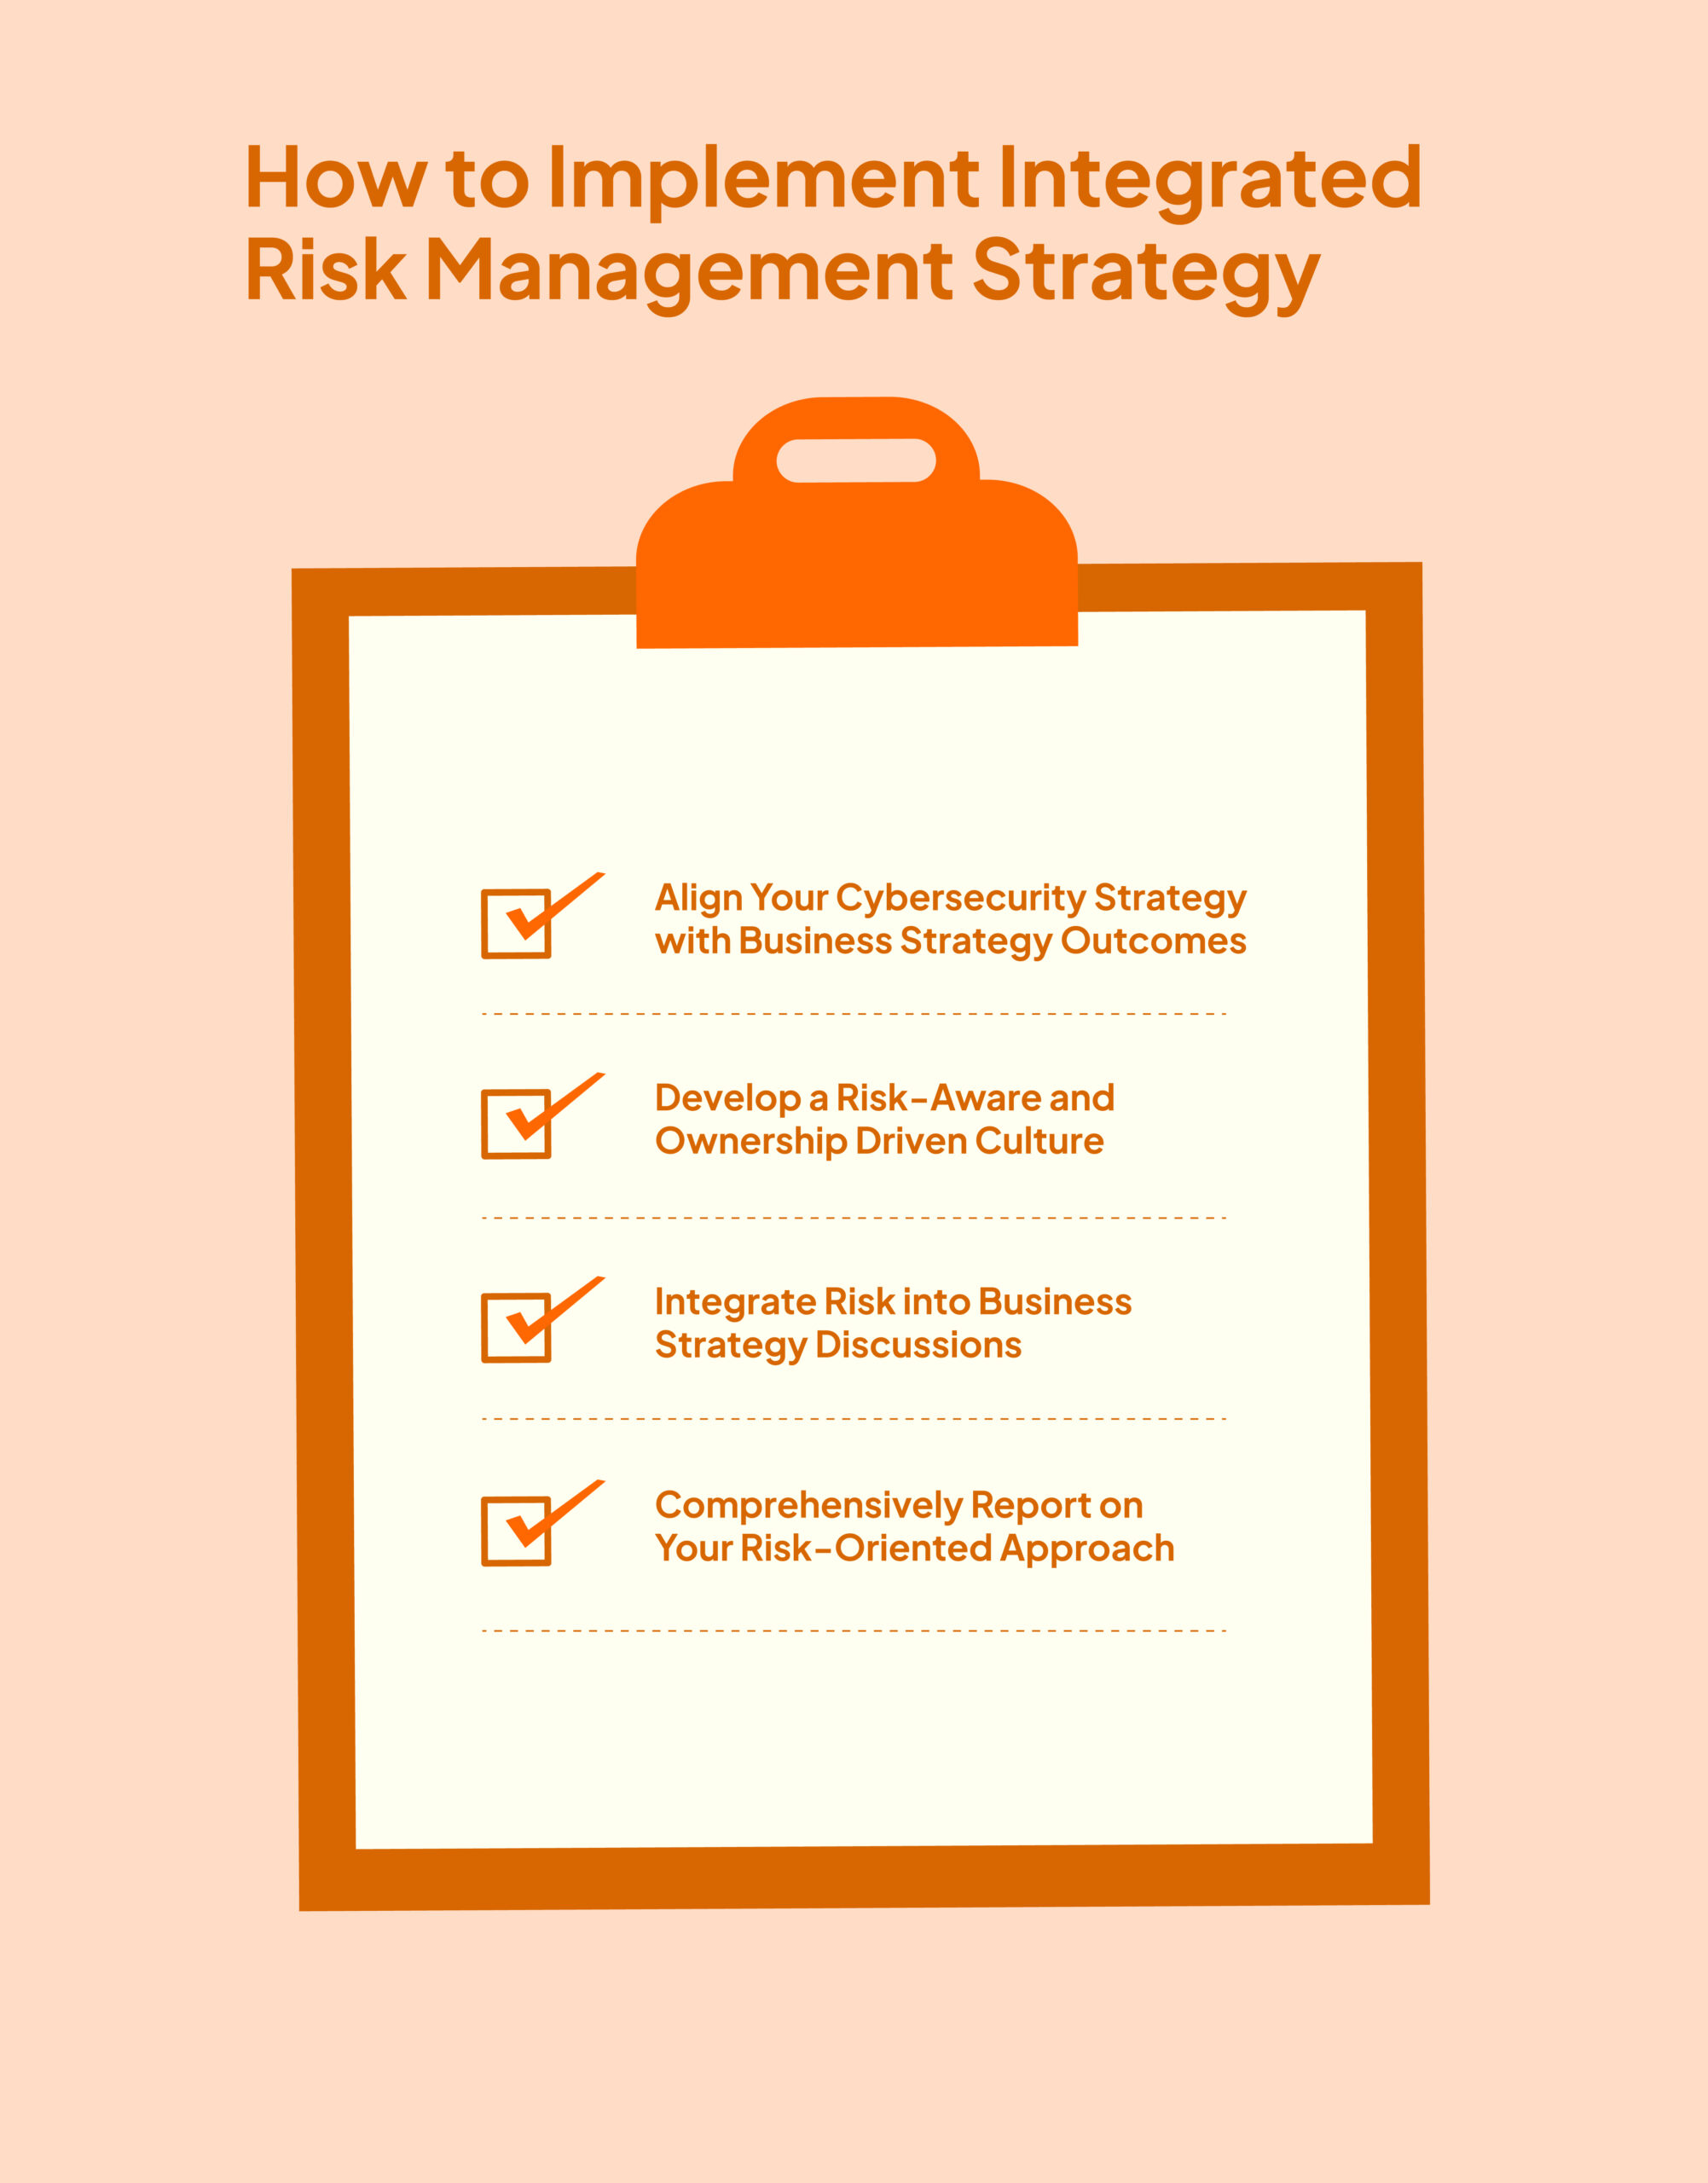
Die Implementierung eines IRM-Systems erfolgt grob in dieser Reihenfolge: Zuerst die Ausrichtung, dann die Zuständigkeiten zuweisen, Risiken in Entscheidungen einbeziehen und schließlich berichten. Nicht alle vier Schritte müssen von Anfang an ausgereift sein, aber das Überspringen der ersten führt zum Scheitern der späteren.
Schritt 1: Cybersicherheit an den Geschäftszielen ausrichten
Beginnen Sie mit einer einseitigen Risikobereitschaftserklärung, die vom Führungsteam unterzeichnet wird. Darin legen Sie fest, welche Risiken Sie akzeptieren, mindern oder vermeiden und warum. Ohne diese Erklärung artet jede spätere Priorisierungsbesprechung in eine Diskussion aus. Eine unterzeichnete Risikobereitschaftserklärung bietet Ihnen eine klare Richtlinie, auf die Sie sich berufen können, anstatt jede Entscheidung erneut zu verhandeln.
Schritt 2: Weisen Sie jedem Risiko eine verantwortliche Person außerhalb des Sicherheitsteams zu.
Das schnellste Signal dafür, dass Risiken geteilt und nicht isoliert betrachtet werden, ist ein Register, in dem Finanzen, Produktentwicklung und Betrieb jeweils eigene Einträge führen – nicht nur die IT. Wenn die Sicherheitsabteilung alle Einträge verwaltet, hat man lediglich eine Sicherheitsliste, kein integriertes Programm.
Schritt 3: Das Risiko in den Entscheidungsprozess einbeziehen
Verknüpfen Sie eine Risikoprüfung mit bereits bestehenden Ereignissen: einem neuen Lieferanten, einem neuen Markt oder einer wesentlichen Produktänderung. Jedes dieser Ereignisse sollte vor der Genehmigung eine Überprüfung seiner Auswirkungen auf Ihr Risikoprofil auslösen, damit Risiken bereits im Entscheidungsprozess und nicht erst nach einem Vorfall erkannt werden. Es sind keine zusätzlichen Meetings erforderlich; integrieren Sie die Risikoprüfung einfach in Ihre bestehenden Prüfungen.
Schritt 4: Berichten Sie über die aktuelle Lage, nicht über eine vierteljährliche Momentaufnahme.
Wählen Sie drei bis fünf Kennzahlen aus, die die Führungsebene tatsächlich im Blick hat (z. B. offene Risiken mit hoher Schwere, überfällige Behandlungen, Kontrollabdeckung) und stellen Sie diese in einem Dashboard dar, das sich kontinuierlich aktualisiert. Ein Bericht, der bereits am Tag nach der Vorstandssitzung veraltet ist, kann keine Entscheidungsgrundlage bieten.
Integriertes Risikomanagement in der Praxis
Clara , eine führende Plattform für das betriebliche Ausgabenmanagement in Lateinamerika, bietet ein anschauliches Beispiel für integriertes Risikomanagement in der Praxis . Da Clara in einem stark regulierten Umfeld agiert und an Unternehmenskunden verkauft, benötigte das Unternehmen eine zentrale Anlaufstelle für alle Informationen zu Risiken, Kontrollen, Lieferanten und Nachweisen, anstatt diese über verschiedene Dokumente und Tabellenkalkulationen zu verteilen.
Als die Vizepräsidentin für Ingenieurwesen, Raquel Hernandez, zum Unternehmen stieß, strebte dieses seine erste PCI-DSS-Zertifizierung an, und der Prozess erfolgte fast ausschließlich manuell.
Raquel beschreibt es so: „Wir haben die Audits so gut wie manuell durchgeführt, daher gab es unzählige Abstimmungsrunden, um die gesamte benötigte Dokumentation zusammenzustellen. Wir hatten kein zentrales Überwachungssystem, was die Einhaltung der Vorschriften reaktiv statt proaktiv gestaltete.“
Clara migrierte ihr Programm zu Sprinto und integrierte alle Daten in eine zentrale, vernetzte Ansicht. Das Team richtete ein vordefiniertes Risikoregister ein, verknüpfte Richtlinien mit Kontrollmaßnahmen und verband die Plattform mit ihrer Cloud-Infrastruktur (AWS, GitHub, BambooHR u. a.), sodass Kontrollmaßnahmen überwacht und Nachweise automatisch erfasst wurden. Entscheidend war, dass jedes Risiko mit den entsprechenden Kontrollmaßnahmen verknüpft war. Dadurch konnte das Team auf Risiken reagieren, sobald diese auftraten, anstatt sie erst bei Audits zu entdecken. Lieferantenrisiken wurden zusammen mit Lieferantendokumentation, Überwachung von Datenschutzverletzungen und Risikotracking im selben System verwaltet und somit konsolidiert, anstatt als separater Prozess geführt zu werden.
Diese Verknüpfung von Risiko und Kontrolle führte zu einem integrierten, nicht isolierten Programm und verbesserte die Reaktionsfähigkeit des Teams erheblich. Durch die Verknüpfung von Risiken mit Kontrollen in Sprinto konnte Clara die Reaktionsfähigkeit im Risikomanagement um bis zu 60 % steigern.
„Mit Sprinto erhalten wir Echtzeitinformationen über Risiken, sodass wir immer einen Schritt voraus sein können. Wir gehen Risiken an, sobald sie auftreten“, sagt Raquel.
Die gleiche Konsolidierung zahlte sich auch an anderer Stelle aus: Clara hat die PCI-DSS- und ISO 27001-Audits ohne Beanstandungen bestanden und beantwortet Sicherheitsfragebögen jetzt rund 70 % schneller.
„Sprinto ist ein wesentlicher Bestandteil unserer Compliance-Infrastruktur. Neben der Unterstützung bei der kontinuierlichen Auditbereitschaft nutzen wir die Plattform, um Drittparteirisiken zu managen, uns an die sich wandelnden regulatorischen Anforderungen anzupassen und die Effizienz unseres Compliance-Managements zu steigern.“ ~ Raquel Hernandez, VP of Engineering bei Clara.
Beispiele für integriertes Risikomanagement
Je nach den Zielen und Risikoprofilen der Organisation kann der Ansatz des Integrity-Risikomanagements (IRM) variieren. Einige Anwendungsfälle/Beispiele für die Implementierung von IRM sind:
Beispiel 1: Eine Organisation, die eine unternehmensweite Risikomanagementstrategie plant, wird ein IRM-Programm implementieren, das Cybersicherheit, physische Sicherheit und die Sensibilisierung der Mitarbeiter für Risiken zur Steuerung und Minderung dieser Risiken umfasst.
Beispiel 2: Eine Organisation, die eine Krisen-/Katastrophenmanagementstrategie entwickeln möchte, wird ein robustes IRM-Programm implementieren, das die im Falle einer Katastrophe oder eines Cybersicherheitsnotstands zu ergreifenden Schritte auflistet.
Beispiel 3: Eine Organisation, die sich auf Geschäftskontinuität konzentriert, wird die IRM-Strategien implementieren, die beschreiben, wie die Organisation wichtige Geschäftsabläufe während einer Krise/eines Katastrophenfalls aufrechterhalten kann.
Die Organisation kann mehrere Strategien für einen ganzheitlichen Ansatz im Bereich des Investor-Response-Managements (IRM) implementieren. Wie die Definitionen bereits andeuten, werden die gewählten Strategien jedoch unternehmensweit angewendet, um Risiken effektiv zu managen.
IRM vs. ERM: Was ist der Unterschied?
Der Unterschied zwischen IRM und ERM liegt im Umfang und in der Durchführung.
Enterprise Risk Management (ERM) ist eine Top-Down-Perspektive auf Vorstandsebene, die alle Risiken für das Unternehmen umfasst, darunter finanzielle, strategische und operative Risiken. Integrated Risk Management (IRM) ist die funktionsübergreifende Disziplin, die IT, Cybersicherheit, Compliance und operative Risiken miteinander verbindet und das Risikomanagement in die täglichen Arbeitsabläufe integriert. ERM definiert die Risiken, denen Ihr Unternehmen ausgesetzt ist. IRM beschreibt, wie Sie diese Risiken gemeinsam und ohne Silos managen.
| ERM | IRM | |
| Hauptfrage | Welchen Unternehmensrisiken bestehen? | Wie können wir Risiken gemeinsam und ohne Silos bewältigen? |
| Anleitung | Top-down (von der Geschäftsleitung/dem CRO gesteuert) | Funktionsübergreifend und operativ |
| Typischer Besitzer | Chief Risk Officer, Vorstand, Führungskräfte | Risiko-, Sicherheits- und Compliance-Teams zusammen |
| Schwerpunkt | Risikoregister, Kontrollen, regelmäßige Überprüfungen | Vernetzte Daten, Technologie, alltägliche Arbeitsabläufe |
| Schwerpunkt des Geltungsbereichs | Alle Unternehmensrisiken (finanzielle, strategische, operative) | Verknüpfung von IT/Cybersicherheit, Compliance und operationellem Risiko |
„Ich bespreche keine abteilungsbezogenen Risiken oder hundert einzelne Risiken. Ich spreche über 15 bis 20 Risikoszenarien, die katastrophale Auswirkungen auf mehrere Abteilungen haben könnten, und diese entsprechen 20 bis 30 Kontrollmaßnahmen. Dieselben Risiken und Kontrollmaßnahmen präsentiere ich einem Ingenieur, einem Abteilungsleiter und dem Vorstand.“ ~ Senthil Kumar Iyyappan, CISO & IT-Leiter bei Ocrolus, in einem Webinar von Sprinto.
IRM vs. GRC: Wichtigste Unterschiede
Der Unterschied zwischen IRM und GRC liegt in ihrer Ausrichtung.
GRC (Governance, Risk & Compliance) ist auf Compliance ausgerichtet und vorwiegend reaktiv. Es dient dazu, die Geschäftsprozesse an regulatorische Vorgaben anzupassen und dies nachzuweisen. IRM hingegen ist risikoorientiert und proaktiv. Es dient dazu, Risiken im gesamten Unternehmen zu erkennen und zu steuern, bevor sie zu einem Problem werden. GRC fragt, ob Sie Ihren Verpflichtungen nachkommen. IRM fragt, was schiefgehen könnte und wie die einzelnen Faktoren zusammenhängen.
| GRC | IRM | |
| Ausrichtung | Compliance-orientiert und reaktiv | risikoorientiert und proaktiv |
| Hauptziel | Einhaltung regulatorischer und Compliance-Vorgaben | Alle Risiken im gesamten Unternehmen identifizieren und managen |
| Ansatz | Traditionell und standardorientiert | Geschäftsorientiert und zukunftsorientiert |
| Kernfrage | Erfüllen wir unsere Verpflichtungen? | Was könnte schiefgehen und wie hängen die einzelnen Teile zusammen? |
Ein Bereich, in dem dieser Unterschied praktisch relevant wird, ist das Drittparteienrisiko. Für die meisten regulierten Organisationen ist das Lieferantenrisiko heute ein zentraler Bestandteil des Gesamtbildes und kein Nebenaspekt mehr. In der Praxis bewerten Teams jeden Lieferanten anhand der Daten, auf die er zugreifen kann, der Art der von ihm weitergegebenen Daten und der betrieblichen Auswirkungen eines Ausfalls.
Hochrisikolieferanten lösen daraufhin eine Sorgfaltsprüfung aus, beispielsweise die Anforderung ihres SOC-2-Berichts oder ISO-27001-Zertifikats , und werden in regelmäßigen Abständen neu bewertet, anstatt nur einmalig bei der Aufnahme. Für ein Unternehmen mit mehreren hundert Lieferanten ist diese Bewertung entscheidend, um den Unterschied zwischen einer bloßen Liste und einem umfassenden Programm zu erkennen, und sie gehört in dasselbe System wie Ihre internen Risiken.
Wie Girish Redekar, Mitgründer von Sprinto, es ausdrückt: „Das Problem ist, dass die Transparenz nach Vertragsunterzeichnung weitgehend abnimmt. Nach dem Onboarding hat der Käufer in der Regel keinen Live-Einblick mehr in die Veränderungen innerhalb der Systemumgebung des Anbieters. Ein treffenderer Vergleich: Die meisten Teams überprüfen einmal den Führerschein einer Person und geben ihr dann die Schlüssel für immer.“ [ Im Podcast „Risk Management Show“ gesprochen ]
Das ist der Wandel von GRC zu IRM: Das Lieferantenrisiko ist keine abgeschlossene Onboarding-Aufgabe, sondern eine dynamische Abhängigkeit, die ständige Transparenz erfordert.
Wie wähle ich die richtige IRM-Lösung für mein Unternehmen aus?
Der Markt für IRM- und GRC-Lösungen ist hart umkämpft, und die meisten Plattformen verwenden nahezu identische Formulierungen zur Selbstbeschreibung. Es ist schwierig, sie allein durch das Durchscrollen der Funktionsliste auf der Startseite zu unterscheiden. Sie müssen verstehen, wie sie die spezifischen Anforderungen Ihres Programms handhaben.
Die folgenden Kriterien unterscheiden ein Tool, das Sie tatsächlich nutzen werden, von einem, das im Archiv landet. Sie lassen sich auf zwei Fragen reduzieren: Passt es zu Ihrem Programm, und wird Ihr Team es tatsächlich verwenden?
Passt es zu Ihrem Programm?
- Abdeckung mehrerer Frameworks: Kann eine einzige Plattform alle relevanten Frameworks, einschließlich SOC 2, ISO 27001, HIPAA, DSGVO, PCI DSS und NIST, verwalten und Nachweise übergreifend wiederverwenden, sodass Sie nicht für jedes Framework doppelte Arbeit leisten müssen?
- Ein Risikoregister, das Kontrollmaßnahmen, Bewertung und Nachweisen zugeordnet ist: Dies ist das entscheidende Merkmal. Achten Sie auf ein Register, in dem jedes Risiko eine Punktzahl erhält, mit Kontrollmaßnahmen, Verantwortlichen und Behandlungsplänen verknüpft ist und auf die entsprechenden Prüfnachweise verweist, anstatt auf eine statische Liste, die Sie separat führen.
- Drittpartei- und Lieferantenrisiken an einem Ort: Wenn Ihnen das Lieferantenrisiko wichtig ist – und das trifft auf die meisten regulierten Käufer zu –, sollten Sie sicherstellen, dass das Drittanbieter-Risikomanagement auf derselben Plattform und nicht in einem separaten Tool integriert ist. Achten Sie insbesondere auf Lieferantenbewertungen, die auf Datenzugriff und der Möglichkeit zur Auslösung und Nachverfolgung regelmäßiger Neubewertungen basieren, da die manuelle Lieferantenüberwachung hier ihre Grenzen hat.
Der KI-E-Mail-Assistent Fyxer hat die Compliance in einem einzigen, stets verfügbaren System auf Sprinto zusammengeführt, wodurch die Auditvorbereitung von fünf Tagen auf zwei Stunden verkürzt und die Einstellung von drei bis vier Compliance-Mitarbeitern eingespart wurde.
„Sprinto bietet uns alles, was wir brauchen, aber auf eine Art und Weise, die es mir nicht erlaubt, drei oder vier Compliance-Mitarbeiter einzustellen, um ständig Dokumente zu aktualisieren oder Audits zu verwalten.“ – Andy Wallace, CIO, Fyxer.
Wird Ihr Team es tatsächlich nutzen?
- Automatisierte Beweiserfassung und kontinuierliche Überwachung: Im Kern geht es darum, von manuellen Tabellenkalkulationen wegzukommen. Bevorzugen Sie Plattformen, die automatisch Nachweise erfassen und Kontrollen kontinuierlich überwachen, anstatt erst zum Zeitpunkt der Prüfung.
- Integrationen mit Ihrem bestehenden System: Prüfen Sie, ob native Verbindungen zu Ihrer Cloud (AWS, Azure, GCP), Ihrem Code (GitHub, GitLab), Ihren Identitäts- und Ticketsystemen bestehen. Eine Plattform, die niemand synchron halten kann, ist letztendlich nur eine teurere Tabellenkalkulation.
- Transparente Preisgestaltung und ein realistischer Umsetzungszeitplan: Erkundigen Sie sich, wie sich die Preisgestaltung mit der Mitarbeiterzahl und den Rahmenbedingungen skaliert und wie lange die tatsächliche Implementierung dauert. Wochen im Vergleich zu Monaten verändern die Wirtschaftlichkeitsberechnung.
Die Anbieterlandschaft
Der Markt für IRM und GRC umfasst sowohl große, konfigurierbare Enterprise-Suiten als auch neuere, auf Automatisierung ausgerichtete Plattformen. Zu den Enterprise- und ERM-orientierten Optionen gehören ServiceNow, Archer, Diligent und LogicGate, wobei LogicManager häufig als besonders mittelständisch gilt. Zu den von mittelständischen Teams häufig evaluierten, auf Automatisierung ausgerichteten Compliance- und Risikoplattformen zählen Vanta, Drata und Sprinto.
Die richtige Lösung hängt von Ihrer Unternehmensgröße, den regulatorischen Rahmenbedingungen und dem Umfang der manuellen Wartung ab, den Sie tolerieren können.
Wo KI-Governance in IRM passt
Die Risiken der Künstlichen Intelligenz (KI) haben das Stadium der aufkommenden Besorgnis längst hinter sich gelassen. In der Sprinto- Umfrage „AI Pulse Check“ unter 103 US-amerikanischen CISOs gaben 52.81 % der Unternehmen an, KI-bezogene Risiken als eigene Kategorie zu erfassen, während 44.94 % sie weiterhin unter allgemeineren Risiken wie Drittanbieter- oder Datensicherheit zusammenfassen. Diese Aufteilung verdeutlicht, warum KI-Governance in das integrierte Risikomanagement (IRM) gehört: KI entwickelt sich zu einem eigenen Risikobereich, doch die damit verbundenen Risiken betreffen nach wie vor dieselben Teams, die das IRM vernetzen soll.
Die operative Lücke ist bereits deutlich sichtbar. Über 30 % der Unternehmen waren in den letzten zwölf Monaten von einem schwerwiegenden KI-bezogenen Sicherheitsvorfall betroffen, doch zwei Drittel benötigen zwischen einer Woche und sechs Monaten, um Kontrollmaßnahmen oder Richtlinienänderungen als Reaktion auf KI-bezogene Risiken umzusetzen. Anders ausgedrückt: KI-Tools werden schneller eingeführt und verändert, als die Governance-Prozesse reagieren können.
Hier wird IRM praktisch. Ein einzelnes KI-Tool birgt mehrere Risiken gleichzeitig:
- Eine Entscheidung des Anbieters (wer hat es gebaut, welche Kontrollmechanismen gibt es?).
- Eine Frage der Datensicherheit (Was wird berührt, wohin gelangen diese Daten?).
- Eine Compliance-Verpflichtung (ISO 42001 , das EU-KI-Gesetz, Branchenregeln)
- Ein operationelles Risiko (Was passiert, wenn es falsch ist?)
Wird KI separat verwaltet, entsteht eine weitere isolierte Liste. Sie wird in dasselbe Register wie Ihre anderen Risiken aufgenommen, bewertet, einem Verantwortlichen zugewiesen und wie alles andere Kontrollmechanismen zugeordnet. Zusätzlich muss erfasst werden, welche Systeme KI nutzen, welche Daten sie verarbeiten und welche Modelle zum Einsatz kommen.
Auch die regulatorischen Rahmenbedingungen entwickeln sich rasant. ISO 42001, das NIST AI Risk Management Framework und das EU-KI-Gesetz bieten strukturierte Ansätze zur Steuerung von KI-Risiken und reifen schnell heran. Wenn KI für Ihr Unternehmen an Bedeutung gewinnt, integrieren Sie sie in Ihr bestehendes Risikomanagementprogramm, anstatt ein separates zu erstellen, und wählen Sie Tools, die sich mit der Weiterentwicklung der Standards erweitern lassen.
Für KI-intensive Unternehmen beginnt die KI-Governance oft mit einer einfachen Frage: Wo wird KI tatsächlich eingesetzt? In jüngsten Implementierungsgesprächen verfolgten die Teams nicht nur KI-Richtlinien. Sie erfassten Anwendungsfälle, Modelleigentümer, Datenquellen, Drittanbietermodelle, Nachweise aus Bias-Tests, Trainingsdaten, Haftungsausschlüsse und die Kundenorientierung des Trust Centers. Genau deshalb gehört KI in das IRM (Integrated Risk Management) und nicht in eine separate Tabelle.
Jeder Anwendungsfall von KI sollte wie ein Risikoobjekt behandelt werden:
- Welches KI-System oder welche KI-Funktion wird verwendet?
- Wem gehört es?
- Welche Daten werden berührt?
- Ist es intern gefertigt oder wird es von einem Drittanbietermodell angetrieben?
- Welche Kontrollmechanismen, Tests, Haftungsausschlüsse und Prüfnachweise stützen diese Annahme?
- Was sollten Kunden im Trust Center sehen können?
Sobald KI auf diese Weise erfasst ist, kann sie wie jedes andere wesentliche Geschäftsrisiko bewertet, überprüft, zugewiesen, überwacht und nachgewiesen werden.
Erste Schritte mit IRM
Sie müssen nicht alles auf einmal umsetzen. Beginnen Sie damit, Ihre Risiken in einem zentralen Register zusammenzufassen, jedes Risiko mit den entsprechenden Kontrollen und einem Verantwortlichen zu verknüpfen und die Nachweiserfassung zu automatisieren, damit Ihre Risikolage stets aktuell bleibt und nicht zwischen den Audits veraltet. Dieser Schritt – von Tabellenkalkulationen zu einer einzigen, vernetzten Ansicht – verwandelt eine statische Risikoliste in ein funktionierendes System.
Genau für diese Aufgabe wurde Sprinto entwickelt: Die Plattform verbindet Ihr Risikoregister mit Kontrollen, bewertet Risiken einheitlich und hält Nachweise jederzeit revisionsbereit – genau wie im oben genannten Kundenbeispiel.
Probieren Sie es in einer kurzen Demo auf Ihrem eigenen System aus.
Häufig gestellte Fragen
Autorin
Sucheth
Sucheth ist Content-Marketer bei Sprinto und CompTIA Security+ zertifiziert. Er unterstützt Sicherheits- und GRC-Teams bei der Bewältigung von Audits: Er erklärt, welche Anforderungen die einzelnen Frameworks stellen, welche Fragen die Prüfer haben und mit welchen Kosten die Aufrechterhaltung verbunden ist.Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Mehr erfahren









Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


