




TL, DR:
| Die HIPAA-Richtlinien sind HHS-Regeln, die den Schutz, die Sicherheit und die Integrität von PHI (geschützten Gesundheitsdaten) anhand von drei Kernregeln gewährleisten: der Datenschutzregel, der Sicherheitsregel und der Regel zur Meldung von Datenschutzverletzungen. |
| Die Offenlegung von PHI (geschützten Gesundheitsdaten) lässt sich in drei Kategorien einteilen: erforderlich (gegenüber dem US-Gesundheitsministerium im Rahmen von Ermittlungen), zulässig (Behandlung, Zahlung, Operationen ohne Einwilligung) und autorisiert (erfordert eine ausdrückliche schriftliche Genehmigung des Patienten). |
| Der Grundsatz der minimalen Notwendigkeit beschränkt den Zugriff auf geschützte Gesundheitsdaten auf das unbedingt erforderliche Minimum. Patienten behalten das Recht, ihre Akten einzusehen, Korrekturen zu verlangen, zu erfahren, wer auf ihre geschützten Gesundheitsdaten zugegriffen hat, und Beschwerden beim US-Gesundheitsministerium (HHS) einzureichen. |
Das Fundament der ärztlichen Praxis bildet das Vertrauensverhältnis zwischen Patient und Arzt. Um dieses sensible Verhältnis zu schützen, müssen Gesundheitseinrichtungen die HIPAA-Richtlinien kennen und wissen, wie diese beim Umgang mit personenbezogenen Patientendaten anzuwenden sind.
In diesem Blogbeitrag erläutern wir die wichtigsten HIPAA-Richtlinien und warum deren Einhaltung so wichtig für den Schutz von geschützten Gesundheitsdaten (PHI) ist. Lesen Sie weiter, um alles Wichtige zu erfahren!
Was sind die HIPAA-Richtlinien?
Der HIPAA (Health Insurance Portability and Accountability Act) ist ein US-Bundesgesetz, das 1996 vom US-Gesundheitsministerium verabschiedet wurde, um sensible, persönliche Patientendaten vor Offenlegung zu schützen.
Die HIPAA-Richtlinie (PDF) enthält Regeln, die vom US-Gesundheitsministerium (HHS) festgelegt wurden, um die Vertraulichkeit, Sicherheit und Integrität von Patientendaten zu gewährleisten, die von Gesundheitsdienstleistern, Krankenkassen, Abrechnungsstellen und deren Geschäftspartnern verwaltet werden.
- Die HIPAA-Datenschutzbestimmungen bieten einen notwendigen Schutz für persönliche Gesundheitsdaten, indem sie strenge Standards und Sicherheitsvorkehrungen zum Schutz dieser Daten festlegen. Darüber hinaus dürfen die Nutzung und Weitergabe dieser vertraulichen Daten nur unter bestimmten Bedingungen und mit dem Wissen des Patienten erfolgen.
- Die Sicherheitsrichtlinie verpflichtet die Gesundheitsorganisation, angemessene technische, administrative und physische Sicherheitsvorkehrungen zu treffen, um elektronische Gesundheitsdaten vor verschiedenen Bedrohungen zu schützen.
- Das Die Regelung zur Meldung von Datenschutzverletzungen erfordert Die verantwortlichen Stellen sind verpflichtet, betroffene Personen über Verstöße gegen den Schutz ungesicherter Gesundheitsdaten zu informieren.
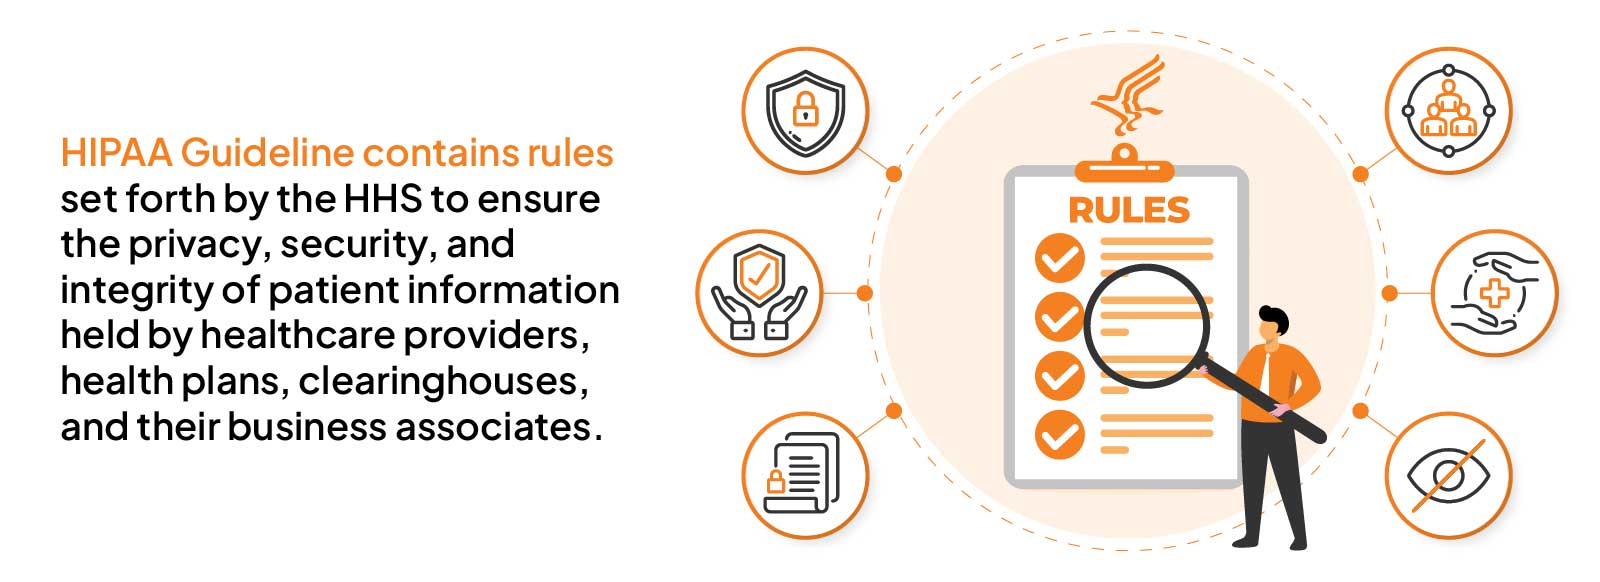
Daher ist die Einhaltung der HIPAA-Richtlinien unerlässlich, um zu gewährleisten, dass die PHI geschützt bleiben und nicht missbraucht werden können.
Liste der HIPAA-Datenschutzrichtlinien
Bevor wir zu etwas anderem kommen, sollten wir verstehen, was die HIPAA-Datenschutzbestimmungen sind:
Die Datenschutzbestimmungen schützen und verteidigen die Gesundheitsdaten jeder Person. Sie legen Grenzen und Beschränkungen für die Nutzung oder Weitergabe dieser Daten ohne vorherige Einwilligung des Patienten fest. Diese Bestimmungen schützen die Gesundheitsdaten der Menschen jederzeit.
Alle Unternehmen, die solche Daten verarbeiten (sogenannte „ verpflichtete Stellen“ ), müssen diese grundlegenden Standards einhalten. Dies umfasst Krankenversicherungen, Leistungserbringer und Tochtergesellschaften, die geschützte Gesundheitsdaten (PHI) austauschen müssen.
Hier ist ein Tool, mit dem Sie feststellen können, ob Sie eine betroffene Einrichtung sind:
Laden Sie Ihr Entscheidungstool für betroffene Unternehmen herunter
Schauen wir uns nun die verschiedenen Richtlinien an, die darunter fallen!
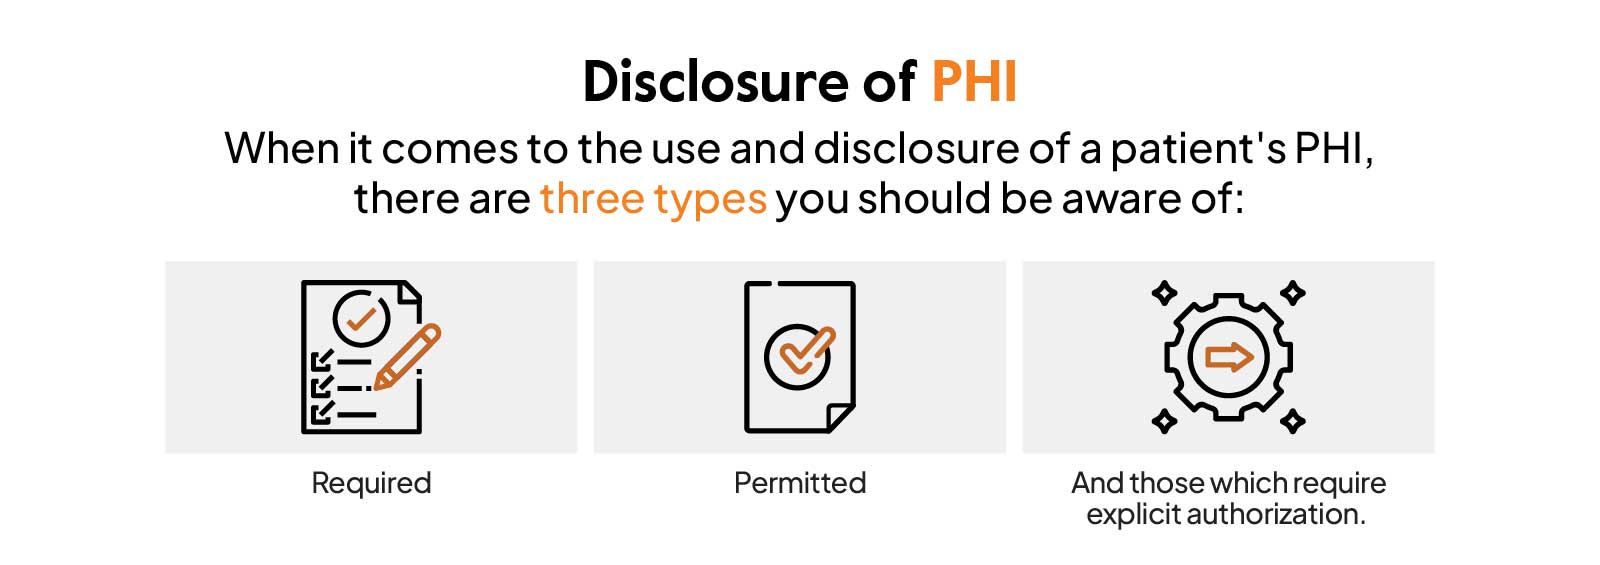
Wenn es um die Verwendung und Weitergabe von Patientendaten geht, gibt es drei Arten, die Sie kennen sollten: erforderliche, zulässige und solche, die eine ausdrückliche Genehmigung erfordern.
Hier sind die 5 HIPAA-Richtlinien:
1. Offenlegung von PHI
Im Hinblick auf die Verwendung und Weitergabe von Patientendaten sollten Sie drei Arten kennen. Dazu gehören:
- Erforderlich
- Zulässig
- Und solche, die eine ausdrückliche Genehmigung erfordern.
Beachten Sie, dass jede entsprechende Genehmigung an Bedingungen geknüpft sein kann. Sollte diese nicht den Wünschen einer Person entsprechen, kann diese jederzeit Widerspruch einlegen oder Einschränkungen hinsichtlich der Weitergabe ihrer Gesundheitsdaten beantragen.
Als zusätzliche Sicherheitsmaßnahme haben Patienten das Recht, eine „Aufstellung der Offenlegungen“ zu verlangen.
Bedenken Sie, dass beim Umgang mit Patientendaten ein sensibles Gleichgewicht gewahrt werden muss. Einerseits haben Patienten das Recht, ihre Daten einzusehen, deren Richtigkeit zu überprüfen und gegebenenfalls Korrekturen zu beantragen.
Darüber hinaus können sie ihre Daten auch an einen anderen Anbieter übertragen. Andererseits benötigen Unternehmen im Gesundheitswesen auch für andere Zwecke Zugriff auf geschützte Gesundheitsdaten (PHI). Dies umfasst beispielsweise Prüfungen durch das Office for Civil Rights des US-Gesundheitsministeriums (HHS) oder Untersuchungen zu Verstößen gegen die HIPAA-Bestimmungen.
Grundsätzlich gibt es zwei Arten zulässiger Nutzungen: Aktivitäten im Zusammenhang mit der medizinischen Versorgung und Initiativen im öffentlichen Interesse und zum Wohle der Allgemeinheit. Zu den zulässigen Nutzungen gehören auch die Warnung von Behörden vor Kindesmissbrauch oder die Benachrichtigung von Gesundheitsbehörden über Infektionskrankheiten. Darüber hinaus können weitere zulässige Nutzungen von den jeweiligen Landesgesetzen abhängen, beispielsweise die Offenlegung von Verletzungen im Rahmen eines Arbeitsunfallanspruchs.
Daher sind alle anderen Nutzungen und Offenlegungen zulässig, auch wenn sie nicht notwendig oder zwingend erforderlich sind. In einigen Fällen ist die Einwilligung des Patienten zwingend erforderlich.
2. Nutzung und Weitergabe von Daten zur Koordination und Kontinuität der Versorgung
Die HIPAA-Datenschutzbestimmungen erlauben es betroffenen Einrichtungen, geschützte Gesundheitsdaten (PHI) an Dritte weiterzugeben, sofern bestimmte Bedingungen erfüllt sind. Beide Einrichtungen müssen eine Geschäftsbeziehung zu der betroffenen Person unterhalten haben, und die Gesundheitsdaten müssen sich auf diese Geschäftsbeziehung beziehen.
Die Datenschutzbestimmungen erlauben darüber hinaus nur die Weitergabe von Daten im Zusammenhang mit den in Absatz (1) oder (2) aufgeführten Gesundheitsdienstleistungen oder zur Aufdeckung von Betrug und Missbrauch. Diese Regelungen gewährleisten den notwendigen Datenaustausch.
Wenn beispielsweise die verantwortliche Stelle A einer Person eine Krankenversicherung anbietet, die Zugang zum Versorgungsnetz eines anderen, von der verantwortlichen Stelle B angebotenen Plans hat, dann kann die verantwortliche Stelle A die geschützten Gesundheitsdaten dieser Person ohne Genehmigung zur Koordination der Versorgung offenlegen.
3. Leitlinien für Gesundheitsdienstleister zur Nutzung von Fernkommunikationstechnologien für rein audiobasierte Telemedizin
Als die Welt aufgrund der Pandemie gezwungen war, soziale Distanzierung zu praktizieren, gehörten Fernkommunikationstechnologien zu den wichtigsten Instrumenten, auf die Gesundheitsdienstleister zurückgreifen konnten.
Für viele bedeutete dies, dass ihre regulären Arzttermine nur noch per Videosprechstunde statt persönlich stattfanden. Daher müssen die Leistungserbringer bei der Nutzung dieser Technologie die HIPAA-Bestimmungen einhalten und ein entsprechendes Sicherheitsniveau gewährleisten.
Dank sicherer Technologien können medizinische Leistungserbringer die Patientenversorgung aufrechterhalten und sicherstellen, dass die Patienten ausreichend unterstützt werden.
4. Richtlinien für die Verwendung von Online-Tracking-Technologien
Tracking-Technologien sind in vielen Unternehmen unverzichtbar geworden. Selbst regulierte Einrichtungen nutzen sie mittlerweile, um Nutzer und deren Interaktion mit Websites oder Apps besser zu verstehen.
Doch genau diese Technologien bergen auch die Gefahr, dass regulierte Einrichtungen eine Grenze überschreiten: Was passiert, wenn sie unwissentlich geschützte Gesundheitsdaten von Einzelpersonen offenlegen? Dies verstößt gegen die Datenschutzbestimmungen des HIPAA und kann eine Reihe weiterer Konsequenzen nach sich ziehen – finanzieller und rechtlicher Art – für alle Beteiligten.
Deshalb ist es unerlässlich, dass jede Organisation, die diese leistungsstarken Instrumente einsetzt, sicherstellt, dass sie dies verantwortungsvoll und ethisch korrekt tut.
5. Leitlinien für Sicherheits- und betriebliche Gesundheitsprogramme
Betriebliche Gesundheitsprogramme unterliegen je nach ihrer Ausgestaltung nur unter bestimmten Umständen den HIPAA-Bestimmungen. Beispielsweise können Arbeitgeber, die Gruppenkrankenversicherungen anbieten, die Teilnahme ihrer Mitarbeiter an solchen Programmen durch Anreize wie reduzierte Prämien oder Kostenbeteiligungen fördern.
Wird ein betriebliches Gesundheitsmanagementprogramm hingegen unabhängig von einer Gruppenkrankenversicherung angeboten, unterliegt es in der Regel nicht den HIPAA-Bestimmungen. Nehmen Mitarbeitende an einem Gesundheitsmanagementprogramm teil, das mit einer Gruppenkrankenversicherung verbunden ist, müssen die vom Arbeitgeber erhobenen Daten mehreren HIPAA-Vorschriften entsprechen, um Datenschutz und Datensicherheit zu gewährleisten.
Dies umfasst die Bereitstellung einer Datenschutzerklärung, in der die Verwendung dieser Informationen erläutert und Richtlinien und Verfahren zum Schutz der Daten vor unbefugtem Zugriff implementiert werden. Dazu gehören auch geschützte Gesundheitsdaten (PHI), die im Rahmen der Verwaltung bestimmter Aspekte des Plans, wie z. B. Leistungen im Rahmen von Gesundheitsprogrammen, erfasst oder in den Unterlagen des Arbeitgebers gespeichert werden.
Arbeitgeber sind von den Regelungen nicht direkt betroffen. Allerdings gilt jede vom Arbeitgeber angebotene Gruppenkrankenversicherung als „geschützte Einrichtung“ und unterliegt somit den HIPAA-Bestimmungen.
Dies sind also einige der wichtigsten HIPAA-Richtlinien, die Sie kennen sollten. Aber keine Sorge; mit Sprinto Als zentraler Anker für die Compliance-Automatisierung können Sie überwachen, was funktioniert und was nicht! Mehr dazu Sprinto ist unten!
Warum Sprinto?
Um die Einhaltung der Vorschriften zu gewährleisten und Risiken zu minimieren, ist der richtige Ansatz gemäß HIPAA unerlässlich. Sprinto macht es einfach, HIPAA konform mit einem umfassenden Ressourcenangebot. Durch die Ausarbeitung detaillierter Richtlinien, die Einrichtung von Kontrollmechanismen und die Sammlung von Beweismitteln, Sprinto kann Ihnen dabei helfen, eine schnelle und effiziente HIPAA-Implementierung zu erreichen.
Mit unserer langjährigen Erfahrung in der Politikgestaltung und im Datenschutz haben wir Ihre Interessen stets im Blick. Zögern Sie also nicht länger – Buchen Sie noch heute eine Demo und sehen was Sprinto was wir für die HIPAA-Konformität Ihrer Organisation tun können!
Häufig gestellte Fragen

Autorin
Meeba Gracy
Meeba, eine ISC2-zertifizierte Cybersicherheitsspezialistin, analysiert und vermittelt mit Leidenschaft wirkungsvolle Inhalte zu Compliance und komplexen digitalen Sicherheitsthemen. Sie versteht es, komplizierte Konzepte verständlich zu erklären und ihre Leser zu inspirieren. In ihrer Freizeit liest sie gerne Thriller oder erkundet neue Orte in der Stadt.Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Mehr erfahren









Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


