




TL, DR:
| Eine HIPAA-konforme Website schützt Patientendaten, die über Formulare, Portale, Chat und Integrationen erfasst werden. |
| Es erfordert Sicherheitsvorkehrungen wie Verschlüsselung, Zugriffskontrollen, sicheres Hosting und Audit-Logs. |
| Websites im Gesundheitswesen sollten Anbieter, Einwilligungsprozesse, Maßnahmen bei Datenschutzverletzungen und Datenspeicherung überprüfen. |
Datenpannen sind für Organisationen im Gesundheitswesen möglicherweise unvermeidbar. Die Implementierung von HIPAA-Sicherheitsvorkehrungen kann jedoch wesentlich dazu beitragen, vertrauliche Patientendaten zu schützen.
Aber was hat das mit Ihrer Website zu tun? Eine ganze Menge. Vor allem, wenn Sie eine Website betreiben oder planen, die geschützte Gesundheitsdaten speichert oder übermittelt. Ihre Website ist nicht einfach nur eine digitale Werbefläche, wenn Sie mit geschützten Gesundheitsdaten arbeiten.
Eine der vielen Maßnahmen, die Sie auf Ihrem Weg zur HIPAA-Konformität ergreifen werden , ist die Erstellung einer HIPAA-konformen Website.
Sie fragen sich, was eine HIPAA-konforme Website ausmacht? Oder ob Ihre Website konform ist oder das Risiko besteht, dass Patientendaten in falsche Hände geraten? Dann sollten Sie diesen Artikel unbedingt lesen.
Lesen Sie weiter, um herauszufinden, ob Ihre Website HIPAA-konform sein muss. Und erfahren Sie mehr über die wichtigsten Anforderungen an eine HIPAA-konforme Website.
Was bedeutet HIPAA-Konformität für Websites?
Für diejenigen, die mit dem Thema noch nicht vertraut sind: Der Health Insurance Portability and Accountability Act (HIPAA) ist ein US-Bundesgesetz, das die besten Vorgehensweisen zum Schutz von Patientendaten (wie z. B. Krankenakten) und anderen persönlichen Gesundheitsinformationen standardisiert. Eine detaillierte Erläuterung des HIPAA-Gesetzes zeigt auf, wie das Gesetz zwischen betroffenen Einrichtungen und Geschäftspartnern unterscheidet und welche Pflichten jeweils damit verbunden sind. Beides ist relevant, wenn eine Website Teil des Datenflusses ist.
Und bevor wir fortfahren, sollten wir uns kurz ansehen, was gemäß den HIPAA-Bestimmungen als PHI (geschützte Gesundheitsinformationen) gilt:
- Identifizierbare demografische oder genetische Informationen im Zusammenhang mit der Gesundheit
- Informationen über den körperlichen oder geistigen Zustand einer Person
- Zahlungs- oder Finanzinformationen im Zusammenhang mit dem Gesundheitswesen
HIPAA-Konformitätsrichtlinie für Websites
Das Gesundheitswesen bleibt ein Hauptziel für Cyberkriminelle. Ein Beispiel: Laut einer Analyse des HIPAA Journal wurden in den USA im ersten Halbjahr 2022 über 20.2 Millionen Gesundheitsdatensätze gestohlen. Die Datenschutz- und Sicherheitsrichtlinien des HIPAA legen die Vorgaben für den Schutz von Gesundheitsdaten (Protected Health Information, PHI) fest. Auch die Sicherheit Ihrer Website gehört dazu.
Außerdem prüft das Office for Civil Rights (OCR) nach einem Datenschutzverstoß als Erstes, ob Sie die Anforderungen der HIPAA-Datenschutz- und Sicherheitsbestimmungen erfüllen . Es gibt jedoch noch weitere Möglichkeiten, Ihr Risiko zu minimieren.
Nehmen wir zum Beispiel Ihre Website. Sie möchten schließlich nicht, dass sensible Daten über Ihre Website an die Öffentlichkeit gelangen. Wie Sie vielleicht schon wissen, können Verstöße gegen HIPAA mit Strafen von bis zu 50,000 US-Dollar pro Vorfall geahndet werden. Daher ist Vorsicht besser als Nachsicht!
Sollte Ihre Website HIPAA-konform sein?
Unabhängig davon, ob Sie eine betroffene Einrichtung (Gesundheitsdienstleister, Krankenkassen und Abrechnungsstellen im Gesundheitswesen) oder ein Geschäftspartner sind, um festzustellen, ob Ihre Website HIPAA-konform sein sollte, müssen Sie diese Fragen beantworten:
Erfasst Ihre Website geschützte Gesundheitsdaten?
Wenn Ihre Website personenbezogene medizinische Informationen wie Symptome oder Erkrankungen erfasst, erfassen Sie PHI (geschützte Gesundheitsdaten).
Kommunizieren Sie PHI über Ihre Website?
Wenn Ihre Website PHI über Kontaktformulare, Online-Patientenformulare, Chatbots, Patientenportale, Patientenbewertungen und -meinungen, Tools und Live-Chats empfängt, kommunizieren Sie PHI.
Speichern Sie PHI auf einem Server, der mit Ihrer Website verbunden ist?
Wenn Sie personenbezogene medizinische Daten auf einem mit Ihrer Website verbundenen Server speichern, machen Sie sich angreifbar für Datenschutzverletzungen. Und wenn Sie Tools zur Datenerfassung oder Tracking-Tools von Drittanbietern wie Meta Pixel verwenden, die im Hintergrund auf Daten zugreifen und diese weitergeben, speichern Sie geschützte Gesundheitsdaten (PHI).
Wenn Sie eine dieser Fragen mit Ja beantwortet haben, muss Ihre Website HIPAA-konform sein. Lesen Sie weiter – wir zeigen Ihnen, wie das geht.
Falls Sie weitere Fragen dazu haben, ob Sie eine meldepflichtige Einrichtung sind, haben wir eine einfache Checkliste für Sie, die Ihnen bei der Entscheidung helfen soll:
Laden Sie Ihr Entscheidungstool für betroffene Unternehmen herunter
Wie man eine HIPAA-konforme Website erstellt
Sie können verschiedene Maßnahmen ergreifen, um die HIPAA-Konformität Ihrer Website sicherzustellen. Alle diese Bemühungen basieren auf dem Ziel der Datensicherheit. Denn wenn Ihre Daten nicht sicher sind, spielt es keine Rolle, ob Sie alle anderen HIPAA-Richtlinien einhalten.
Sie müssen daher entschiedene Maßnahmen ergreifen, um Ihre Gesundheitsdaten vor versehentlichen Datenschutzverletzungen zu schützen. Dies erreichen Sie beispielsweise durch eine SSL-zertifizierte Website, Datensicherungen, die Verschlüsselung Ihrer Datenspeicherung und vieles mehr.
Bevor wir uns mit den konkreten Schritten befassen, die Sie zur Stärkung Ihrer Datensicherheit unternehmen können , finden Sie hier einige Fragen, die Ihnen helfen können, den Compliance-Status Ihrer Website zu verstehen:
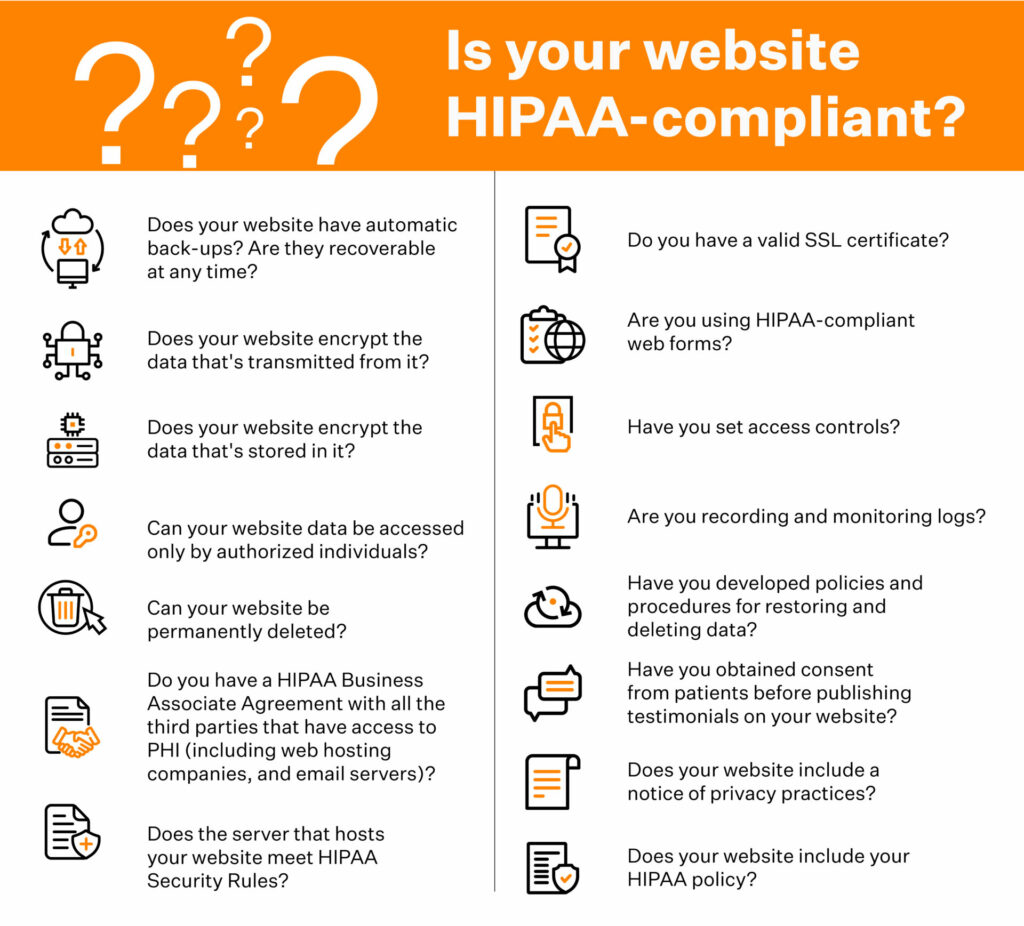
Ihre Website ist HIPAA-konform, wenn Sie alle oben genannten Fragen mit „Ja“ beantwortet haben. Andernfalls besteht noch Handlungsbedarf!
Entwirren Sie die Komplexität der HIPAA-Konformität mit Sprinto.
Ihre Website ist die digitale Schnittstelle zwischen Ihrem Unternehmen und Ihren Besuchern. Und glauben Sie uns, Sie wollen nicht, dass Ihre Gesundheitsdaten gehackt werden. Abgesehen von Strafen, Geschäftsverlusten und Vertrauensverlust birgt ein Datenleck auch ein Risiko für die betroffenen Personen.
Wussten Sie, dass Hacker mit dem Verkauf von Patientendaten ein lukratives Geschäft betreiben? Gestohlene Patientenakten erzielen im Darknet Preise von über 1,000 US-Dollar pro Stück (laut der Kreditauskunftei Experian). Warum sollten Sie es ihnen also leicht machen?
Hier erfahren Sie, wie Sie Ihre Website vor böswilligen Akteuren schützen können.

Besorgen Sie sich einen HIPAA-konformen Webhost.
Die Bereitstellung eines HIPAA-konformen Hostings ist ein entscheidender erster Schritt und Ihre erste Verteidigungslinie zum Schutz persönlicher Gesundheitsdaten (PHI).
Wie das?
Ein HIPAA-konformer Hosting-Anbieter führt regelmäßige Schwachstellenscans Ihrer Server durch, verschlüsselt Ihre Daten bei Speicherung und Übertragung, bietet Serverhärtung (Anwendung von Sicherheitsmaßnahmen auf Ihren Servern), erstellt externe Backups und bewahrt Protokolle mindestens sechs Jahre lang auf (wie von HIPAA vorgeschrieben). Und vor allem schließt er mit Ihnen eine HIPAA-Geschäftspartnervereinbarung ab.
Holen Sie sich ein SSL-Zertifikat
Um Benutzerdaten zu schützen, die Inhaberschaft der Website zu bestätigen und Angreifer daran zu hindern, gefälschte Versionen Ihrer Website zu erstellen, benötigen Sie ein Secure Sockets Layer (SSL)-Zertifikat.
SSL ist ein Sicherheitsprotokoll, das eine verschlüsselte Verbindung zwischen einem Webserver und einem Webbrowser herstellt und die Vertraulichkeit aller Informationen gewährleistet. Anders ausgedrückt: Es handelt sich um ein Protokoll zur Verschlüsselung des Internetverkehrs und zur Überprüfung der Serveridentität.
SSL (auch TLS genannt) ermöglicht es Webseiten, von HTTP auf HTTPS umzusteigen. Der Datenverkehr von HTTPS-Webseiten wird durch SSL verschlüsselt. SSL-Zertifikate tragen außerdem zur Vertrauensbildung bei, indem sie Ihre Webseite authentifizieren.
Darüber hinaus sind alle Daten, die SSL-verschlüsselt sind, gefährdet.
Informationen, die über Formulare oder Chatbots auf der Website erfasst werden, verschlüsseln.
Wenn Sie auf Ihrer Website Informationen über Webformulare oder Chatbots erfassen, enthalten diese wahrscheinlich geschützte Gesundheitsdaten (PHI). Daher ist es ratsam, HIPAA-konforme Online-Formulare zu verwenden.
Diese Formulare verschlüsseln die von Ihnen erfassten Gesundheitsdaten (PHI) in unlesbare Texte, sodass nur der Verschlüsselungsschlüssel sie entschlüsseln kann. Die Verschlüsselung schützt Ihre Gesundheitsdaten außerdem vor unrechtmäßigem und unbefugtem Zugriff. Bei der Nutzung von HIPAA-konformen Webformularanbietern benötigen Sie zudem eine unterzeichnete Vereinbarung zur Auftragsverarbeitung (Business Associate Agreement, BAA).
Ein Webformular ist jedes Formular zur Informationserfassung, das ein Patient oder Klient ausfüllt. Beispiele hierfür sind Formulare für Desktop- oder Mobilgeräte, Gesundheitsfragebögen vor dem Arztbesuch, Patientenportale und Live-Chat-Funktionen, die medizinische und Versicherungsdaten erfassen.
Lassen Sie eine BAA-Vereinbarung unterzeichnen, wenn ein Dienstleister an der Datenverwaltung beteiligt ist.
Angenommen, Ihre Lieferanten oder Dienstleister speichern, übermitteln oder haben Zugriff auf Ihre geschützten Gesundheitsdaten. In diesem Fall müssen Sie mit ihnen eine Vereinbarung zur Auftragsverarbeitung (BAA) abschließen, um eine verbindliche Haftung zu begründen, Ihr Unternehmen zu schützen und die HIPAA-Richtlinien einzuhalten (mit einigen Ausnahmen).
Ihre Verantwortung endet damit jedoch nicht. Es ist ratsam, sicherzustellen, dass Ihre Geschäftspartner über die notwendigen Kontrollmechanismen zum Schutz von Patientendaten verfügen. Sie können diese überprüfen, Risikobewertungen anfordern und Nachweise verlangen, um sich zu vergewissern, dass Ihre Patientendaten bei ihnen geschützt bleiben.
Zu Ihren Lieferanten, die eine BAA benötigen, gehören unter anderem:
- Hosting-Anbieter
- Cloud-Speicheranbieter
- Unternehmen für digitales Marketing
- IT-Anbieter
- Anbieter von Software für elektronische Verschreibungen
- Anbieter für Dateiaustausch
- Anbieter von Abrechnungssoftware
- E-Mail-Verschlüsselungsdienste
- Übersetzerdienste
- Medizinische Anrufbeantworter
Um geschützte Gesundheitsdaten zu gewährleisten, gewähren Sie nur autorisierten Mitgliedern Zugriff auf die Website.
Nur autorisierte Personen mit individuellen Zugriffskontrollen sollten Zugriff auf die Gesundheitsdaten Ihrer Website haben. Auch wenn Ihr Webhosting-Anbieter möglicherweise Zugriff auf die Gesundheitsdaten hat, muss eine Vereinbarung zur Auftragsverarbeitung (BAA) dies binden.
Wenn Ihre Website geschützte Gesundheitsdaten (PHI) erfasst und an zahlreiche Mitarbeiter Ihres Unternehmens weiterleitet, ist es entscheidend zu wissen, wer Zugriff darauf hat. Sind die Daten auch während der Übertragung geschützt? Kann jeder, der Zugriff auf Ihr E-Mail- oder Nachrichtensystem hat, darauf zugreifen?
Es empfiehlt sich, eindeutige und sichere Logins mit Multi-Faktor-Authentifizierung zu erzwingen, sodass nur autorisierte Personen Zugriff haben. Ebenso ist es ratsam, die Logins und den Datenzugriff regelmäßig zu überprüfen.
Entwickeln Sie ein System zum Speichern, Übertragen und Löschen von PHI-Daten.
Die Entwicklung eines Systems zur Speicherung, Übertragung und Löschung von Patientendaten ist unerlässlich. Daten müssen bei der Speicherung oder Archivierung verschlüsselt werden. Es muss sichergestellt werden, dass alle verschlüsselten Daten nur Personen mit den entsprechenden Schlüsseln zugänglich sind.
Dadurch wird auch die Sicherheit Ihrer Datensicherung gewährleistet. Die Verschlüsselung Ihrer Daten begrenzt Ihr Haftungsrisiko im Schadensfall.
Wie bereits erwähnt, kann Ihnen ein SSL-Zertifikat dabei helfen, die HIPAA-Anforderungen an die Datensicherheit bei der Übertragung zu erfüllen.
Das Löschen von PHI kann jedoch etwas komplex werden. Man muss alle Orte auflisten, an denen PHI gesichert und archiviert wird, jeden PHI-Berührungspunkt, der Sicherungen erstellen oder Kopien speichern könnte, und diese dann überall löschen.
So kann Sprinto Ihnen helfen
Sprinto arbeitet hauptsächlich mit Geschäftspartnern zusammen und unterstützt diese bei der Implementierung von HIPAA-Kontrollen gemäß den Sicherheits- und Datenschutzregeln des Frameworks. Mithilfe von Sprinto können Geschäftspartner ein umfassendes, kontinuierliches Überwachungsprogramm starten , um Abweichungen zu erkennen und die HIPAA-Konformität sicherzustellen.
Sprechen Sie mit uns , um mehr darüber zu erfahren, wie Sprinto Ihnen den Einstieg in die HIPAA-Compliance erleichtern kann.
Häufig gestellte Fragen

Autorin
Srividhya Karthik
Srividhya Karthik ist Content Lead bei Sprinto und versteht es meisterhaft, die komplexe Welt der Compliance in verständliche und fesselnde Texte zu verwandeln. Mit fünf Jahren Erfahrung im Compliance-Bereich und unter anderem mit Frameworks wie SOC 2, ISO 27001 und DSGVO ist sie eine anerkannte Expertin auf diesem Gebiet und führt ihre Leser mit Fachwissen und Klarheit durch die Materie.Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Mehr erfahren









Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


