Das Office of Civil Rights (OCR) des US-Gesundheitsministeriums (HHS) gibt Gesundheitseinrichtungen Richtlinien zur Umsetzung von Schutzmaßnahmen für die Privatsphäre und Sicherheit der geschützten Gesundheitsdaten (ePHI) von Patienten vor und gewährleistet die Einhaltung des HIPAA-Gesetzes. Der erste entscheidende Schritt hierbei ist jedoch die Durchführung einer HIPAA-Risikoanalyse, die kritische Risiken und Sicherheitslücken aufdeckt.
Die Risikobewertung hilft Einrichtungen des Gesundheitswesens, kritische Schwachstellen und externe Bedrohungen zu identifizieren, ihre Kontrollmechanismen zu stärken, Sicherheitslücken, Datenlecks und Geschäftsverluste abzuwehren und sogar negative PR zu vermeiden.
TL; DR
| Die HIPAA-Risikobewertung trägt zum Schutz der Vertraulichkeit, Integrität und Verfügbarkeit von PHI bei. |
| Es gibt drei Arten von HIPAA-Risikobewertungen: Sicherheitsrisikobewertungen, Datenschutzrisikobewertungen und Risikobewertungen hinsichtlich Datenschutzverletzungen. |
| Zur Durchführung einer Risikobewertung müssen die Speicherorte der Daten ermittelt, Bedrohungen und Schwachstellen identifiziert, die Wahrscheinlichkeit des Wiederauftretens der Bedrohung bewertet, die Gegenmaßnahmen dokumentiert und die Risikobewertung regelmäßig überprüft werden. |
Was ist eine HIPAA-Risikobewertung?
Die HIPAA-Risikobewertung hilft Organisationen, Sicherheitslücken zu identifizieren, die die Vertraulichkeit, Integrität und Verfügbarkeit geschützter Gesundheitsdaten (PHI) beeinträchtigen. In den meisten betroffenen Einrichtungen ist der HIPAA-Beauftragte für die Bewertung verantwortlich . Er interpretiert die Ergebnisse anhand der Sicherheits- und Datenschutzbestimmungen und entscheidet, welche Lücken behoben, akzeptiert oder an die Führungsebene weitergeleitet werden. Dies unterstützt betroffene Einrichtungen dabei, Sicherheitsvorfälle proaktiv zu erkennen, zu priorisieren, abzumildern, zu managen und zu beheben.
Um es mit den Worten von Stephane Nappo zu sagen : „ Selbst die tapferste Cyberabwehr wird eine Niederlage erleiden, wenn Schwächen vernachlässigt werden .“
Die identifizierten Risiken und Schwachstellen können die Vertraulichkeit und Integrität der elektronischen Gesundheitsdaten (ePHI) in Ihrer Umgebung beeinträchtigen.
- Einrichtungen, die unter die Bestimmungen fallen, wie z. B. Gesundheitsdienstleister (Ärzte, Krankenhäuser, Kliniken usw.), Krankenversicherungen und Abrechnungsstellen im Gesundheitswesen, die direkt mit sensiblen Patientendaten arbeiten, müssen HIPAA-Bewertungen durchführen.
- Geschäftspartner Dienstleister für Einrichtungen wie medizinische Abrechnungsunternehmen, Schadensbearbeiter usw. verarbeiten oder nutzen indirekt elektronische Gesundheitsdaten (ePHI). Daher sind sie verpflichtet, die HIPAA-Bestimmungen einzuhalten und regelmäßige Prüfungen durchzuführen.
- HIPAA-Prüfungen müssen jährlich durchgeführt werden; außerdem müssen sie erfolgen, wenn neue Technologien eingeführt oder wesentliche Änderungen vorgenommen werden, wie z. B. Aktualisierungen Ihrer IT-Systeme und -Prozesse im Gesundheitswesen.
Warum ist die HIPAA-Risikobewertung wichtig?
Die HIPAA-Risikobewertung ist wichtig, da sie die Grundlage für die Identifizierung und Implementierung von Schutzmaßnahmen bildet, die den Standards der HIPAA-Sicherheitsregel entsprechen . Sie ist eine obligatorische HIPAA-Anforderung und kann bei Nichteinhaltung zu Bußgeldern des Office for Civil Rights (OCR) führen; die Strafen reichen von 100 bis 50,000 US-Dollar pro Verstoß bis zu einem Höchstbetrag von 1.5 Millionen US-Dollar pro Jahr und Verstoß.
Hier einige der Ergebnisse, die auf Grundlage der Sicherheitsrisikobewertung (SRA) festgelegt werden:
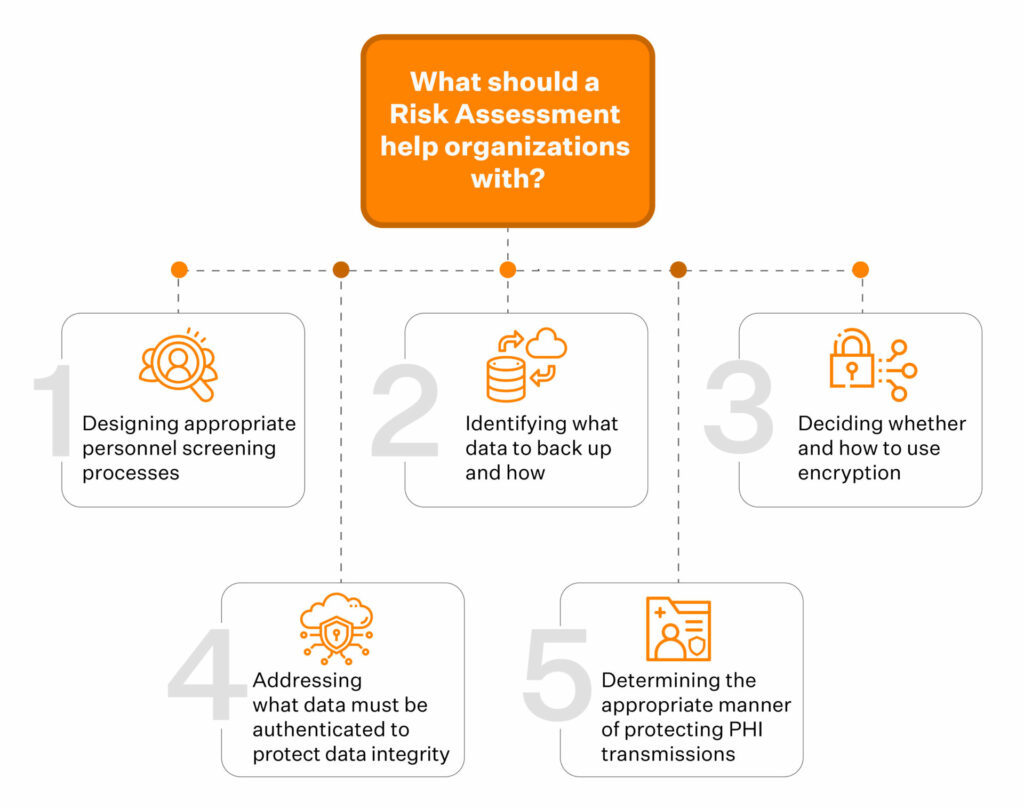
Die Risikobewertung ist zwar grundlegend für die HIPAA-Sicherheitsrichtlinie, schreibt aber keine spezifische Vorgehensweise vor. Stattdessen werden mehrere Ziele festgelegt, die unabhängig von der gewählten Bewertungsmethode erreicht werden müssen.
Das Ergebnis der jährlichen HIPAA-Risikobewertung sollte Organisationen dabei helfen zu beurteilen, ob eine Implementierungsspezifikation oder eine gleichwertige Maßnahme angemessen und geeignet ist.
Lesen Sie, wie Neurosynaptic mit der integrierten Compliance-Automatisierungsplattform von Sprinto innerhalb von 2 Wochen HIPAA-Audit-bereit wurde .
Arten der HIPAA-Risikobewertung
HIPAA empfiehlt verschiedene Arten von Risikobewertungen, um die lückenlose Sicherheit elektronischer Gesundheitsdaten (ePHI) zu gewährleisten und alle relevanten Risiken zu berücksichtigen. Unternehmen im Gesundheitswesen müssen alle diese jährlichen HIPAA-Risikobewertungen durchführen, da jede ihr spezifisches Ziel und ihren jeweiligen Schutzschwerpunkt hat.
Grundsätzlich gibt es 3 Arten von HIPAA-Risikobewertungen:
HIPAA-Sicherheitsrisikobewertungen
Die HIPAA-Sicherheitsrichtlinie schreibt vor, dass die Wirksamkeit der implementierten Schutzmaßnahmen zum Schutz vor Risiken und Schwachstellen im Zusammenhang mit PHI (geschützten Gesundheitsdaten) regelmäßig überprüft werden muss. Daher müssen Sie im Rahmen der HIPAA-Sicherheitsrisikobewertungen Folgendes sicherstellen:
- Vertraulichkeit, Integrität und Verfügbarkeit sensibler Gesundheitsinformationen durch Bewertung verschiedener Risiken wie unzureichende Zugriffskontrollen, unverschlüsselte Daten und Sicherheitslücken im System.
Welche Rolle spielen Geschäftspartnervereinbarungen?
Die Vereinbarungen mit Geschäftspartnern müssen die Erwartungen hinsichtlich der Einhaltung der Sicherheitsrichtlinien klarstellen. Geschäftspartner sind außerdem verpflichtet, jegliche Datenschutzverletzungen den zuständigen Stellen zu melden, um Transparenz und Verantwortlichkeit zu gewährleisten.
HIPAA-Datenschutzrisikobewertungen
Risikobewertungen im Rahmen der HIPAA-Datenschutzbestimmungen beurteilen den Fluss von PHI (geschützten Gesundheitsdaten) über Systeme und Netzwerke hinweg, sowohl intern als auch extern, um potenzielle Risiken für die Datenprivatsphäre eines Patienten zu identifizieren.
Welche Rolle spielt ein Datenschutzbeauftragter bei der Bewertung von Datenschutzrisiken?
Je nach Größe und Komplexität der Organisation kann ein Datenschutzbeauftragter ernannt werden, um:
- Sicherstellung der Einhaltung der HIPAA-Datenschutzbestimmungen und Entwicklung eines Datenschutz-Compliance-Programms
- Identifizieren Sie Sicherheitslücken, die PHI unbefugten Personen zugänglich machen können.
- Mitarbeiteraktivitäten überwachen und Schulungen für die Belegschaft organisieren
- Streben Sie nach kontinuierlicher Verbesserung
Risikobewertungen bei HIPAA-Verstößen
Risikobewertungen im Zusammenhang mit HIPAA-Verstößen werden immer dann durchgeführt, wenn Gesundheitsdaten von Patienten kompromittiert wurden. Ziel ist es, den Schweregrad und die Auswirkungen der damit verbundenen Risiken zu bewerten und Maßnahmen zur Verbesserung einzuleiten.
Führt eine Organisation in bestimmten Fällen keine Risikobewertung hinsichtlich eines Sicherheitsverstoßes durch, muss sie die betroffenen Personen über unbefugten Zugriff oder unzulässige Offenlegung informieren.
Am besten ist es, diese Prüfungen nicht zu überspringen und behördliche Kontrollen aufgrund von Datenschutzverletzungen zu vermeiden.
So führen Sie eine HIPAA-Risikobewertung durch: Acht Schritte
HIPAA schreibt vor, dass die betroffenen Einrichtungen und ihre Geschäftspartner regelmäßig Risikobewertungen durchführen, um Schwachstellen zu identifizieren, Verstöße zu managen und potenzielle Risiken für elektronische Gesundheitsdaten (ePHI) zu mindern.
Hier finden Sie eine 8-stufige HIPAA-Risikobewertungsanleitung, die Ihnen bei diesem Prozess helfen kann:
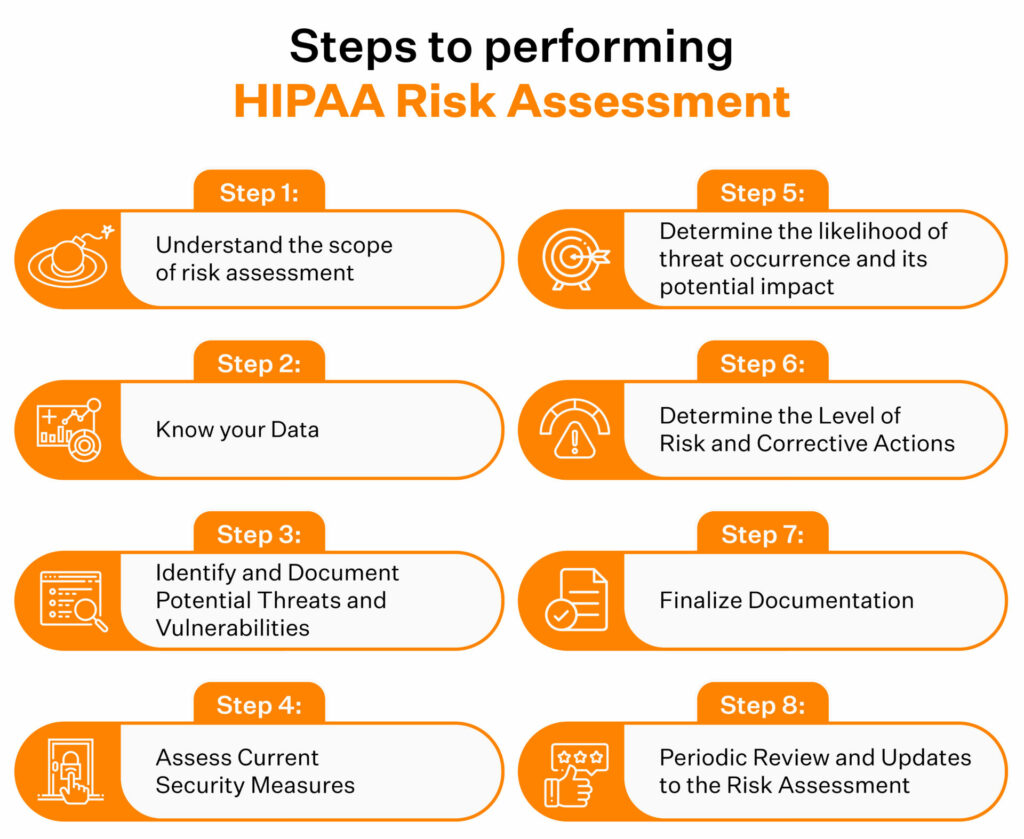
1. Den Umfang der Risikobewertung verstehen
Daher muss der Umfang der Sicherheitsrisikobewertung Ihrer Organisation alle elektronischen Gesundheitsdaten (ePHI) berücksichtigen, unabhängig vom elektronischen Medium oder dem Speicherort der ePHI.
Was die Experten von Sprinto sagen?

60 % der Unternehmen im Bereich Gesundheitstechnologie haben Schwierigkeiten mit der Definition des Geltungsbereichs und der Einhaltung der HIPAA-Risikobewertungsvorschriften. Mit Sprinto erledigen Sie Ihre Geltungsbereichsdefinition im Handumdrehen. Sprechen Sie jetzt mit unserem Compliance-Experten.
2. Kennen Sie Ihre Daten
Sie müssen ermitteln, wo in Ihrer Organisation personenbezogene Gesundheitsdaten gespeichert, empfangen, verwaltet oder übermittelt werden. Sie können vergangene und laufende Projekte der Organisation überprüfen, Interviews führen, Dokumentationen einsehen und andere Datenerhebungsmethoden anwenden, um alle für die Risikobewertung erforderlichen Informationen zu sammeln. Die gesammelten Daten zu elektronischen Gesundheitsdaten (ePHI) müssen dokumentiert werden.
Wie sollten Sie die Daten rund um elektronische Gesundheitsdaten (e-PHI) auswerten?
Das US-amerikanische Ministerium für Gesundheit und Soziale Dienste (HHS) nennt Beispiele für Fragen, die sich Organisationen in dieser Phase stellen müssen:
- Haben Sie die elektronischen Gesundheitsdaten (e-PHI) in Ihrer Organisation identifiziert? Dies umfasst e-PHI, die Sie erstellen, empfangen, verwalten oder übermitteln.
- Was sind die externen Quellen für elektronische Gesundheitsdaten (e-PHI)? Erstellen, empfangen, pflegen oder übermitteln beispielsweise Anbieter oder Berater e-PHI?
Hinweis: Der Aufwand und die Verpflichtung, die zur Identifizierung von Daten in Ihren elektronischen und nicht-elektronischen Systemen erforderlich sind, hängen im Wesentlichen von a) dem Volumen der von Ihnen verarbeiteten Daten und b) der Komplexität Ihrer IT-Infrastruktur ab.
Nehmen wir beispielsweise an, eine kleine Organisation mit überwiegend nicht automatisierten Prozessen speichert ihre medizinischen Daten auf Papier. In diesem Fall könnte sie möglicherweise alle Informationsquellen durch eine Prüfung einer einzigen Abteilung identifizieren. Im Vergleich dazu sind größere Organisationen in der Regel auf mehrere Endgeräte, Informationssysteme und physische Standorte zur Datenspeicherung angewiesen.
Wie Sprinto Kodif dabei half, die Anforderungen unternehmensweiter Compliance-Lösungen zu erfüllen
3. Potenzielle Bedrohungen und Schwachstellen identifizieren und dokumentieren
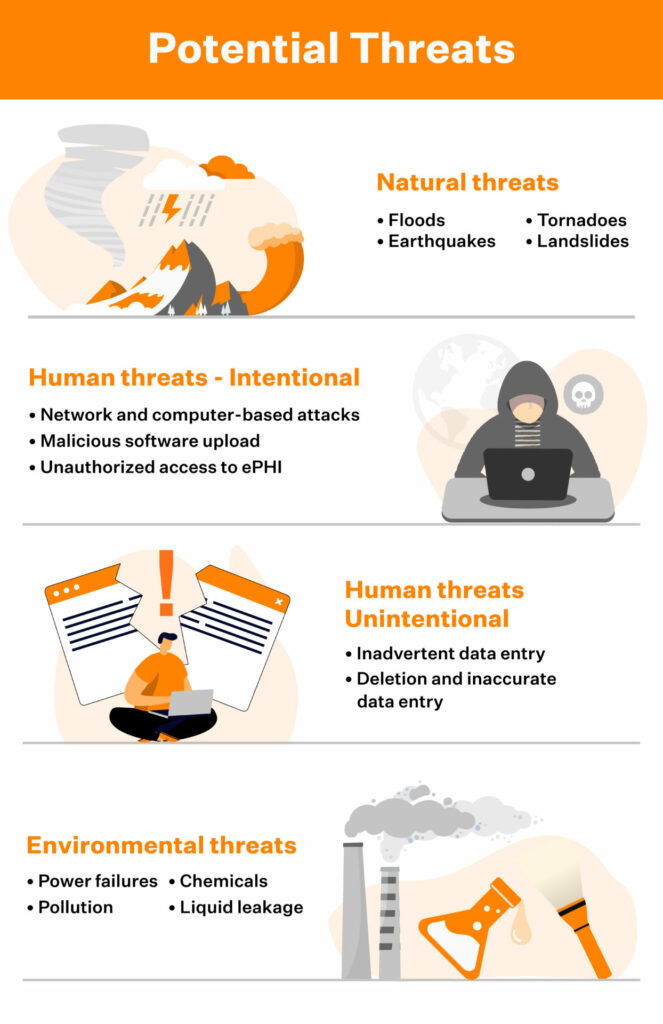
Sobald Sie wissen, wo Ihre Daten gespeichert sind, identifizieren und dokumentieren Sie die potenziellen Bedrohungen für elektronische Gesundheitsdaten (ePHI). Welche menschlichen, natürlichen und umweltbedingten Bedrohungen bestehen für Informationssysteme, die ePHI enthalten? Sie müssen auch die spezifischen Bedrohungen Ihrer Umgebung ermitteln.
HIPAA unterscheidet klar zwischen Bedrohungen und Schwachstellen.
Es definiert Schwachstellen als Fehler oder Schwächen im Design, der Implementierung oder den Kontrollmechanismen, die versehentlich ausgelöst oder absichtlich ausgenutzt werden können und zu einer Sicherheitsverletzung führen. Bedrohungen werden als das Potenzial einer Person definiert, diese Schwachstellen auszunutzen.
Aufgrund dieser Unterscheidung müssen Bedrohungen und Schwachstellen getrennt dokumentiert werden.
Wie dokumentieren wir Bedrohungen gemäß HIPAA?
Um Bedrohungen zu dokumentieren, befolgen Sie diese Schritte:
- Identifizieren und erfassen Sie alle Bedrohungen anhand ihrer Kategorisierung (menschliche, natürliche und umweltbedingte Bedrohungen).
- Sobald die Bedrohungen identifiziert sind, sollte die Liste auf das Wesentliche reduziert werden, indem nur die vernünftigerweise vorhersehbaren Bedrohungen beibehalten werden. Dazu werden Bedrohungen mit geringem oder keinem Risiko herausgefiltert. Befindet sich Ihr Unternehmen beispielsweise in einer erdbebenfreien Zone, besteht kein Risiko durch Naturgefahren.
- Analysieren Sie verschiedene Informationsquellen wie die Historie interner Datendiebstähle, Berichte über Richtlinienverstöße, Mitarbeiter, die mit elektronischen Gesundheitsdaten (ePHI) umgehen, und Beiträge von Systemadministratoren, um menschliche Bedrohungen zu identifizieren.
Wie lassen sich Sicherheitslücken gemäß HIPAA dokumentieren?
Um Schwachstellen zu dokumentieren, sollten Sie Folgendes tun:
Wenn Sie ein kleines Unternehmen sind, dessen Informationssysteme von Dritten oder Geschäftspartnern verwaltet werden, können Sie mit diesen in Kontakt treten, um Schwachstellen zu identifizieren.
Identifizieren Sie technische und nicht-technische Schwachstellen in Ihren Informationssystemen.
Als gute Quellen können beispielsweise die Ergebnisse von Risikoanalysen an Informationssystemen, Ergebnisse von Systemsicherheitstests und öffentlich verfügbare Schwachstellenlisten herangezogen werden.
Wie Sprinto hier helfen kann
Sprinto verfügt über eine integrierte Risikobibliothek, die die meisten Risiken für Cloud-Unternehmen abdeckt. Wählen Sie einfach die relevanten Risiken aus und nutzen Sie quantitative Sicherheits- und Datenschutzrisikobewertungen. Auf dem Dashboard erhalten Sie zudem einen umfassenden Überblick über Ihr gesamtes Risikoexposure und können dieses zentral über die Plattform verwalten.
4. Aktuelle Sicherheitsmaßnahmen bewerten
Im nächsten Schritt gilt es, die Wirksamkeit Ihrer bestehenden Sicherheitsmaßnahmen zum Schutz elektronischer Gesundheitsdaten (ePHI) zu überprüfen und zu bewerten, ob diese angemessen und wirksam sind. Falls ja, prüfen Sie, ob sie korrekt konfiguriert und angewendet werden. Diese Schutzmaßnahmen variieren je nach Größe und Komplexität der Organisation und können sowohl technischer als auch nichttechnischer Natur sein.
Zu den technischen Maßnahmen gehören Zugriffskontrollen, Authentifizierung, Datenverschlüsselung, automatische Sitzungsbeendigung und Prüfkontrollen. Nicht-technische Maßnahmen umfassen Sicherheitsrichtlinien, Leitlinien, betriebliche Kontrollen und physische Sicherheitsmaßnahmen.
Vergessen Sie nicht, die bereits umgesetzten Maßnahmen, einschließlich Ihrer Bewertung, zu dokumentieren. Die Dokumentation sollte bestätigen, ob die gemäß der HIPAA-Sicherheitsrichtlinie erforderlichen Sicherheitsmaßnahmen implementiert und die Kontrollen korrekt konfiguriert sind. Die Funktionen von Sprinto zur kontinuierlichen Compliance-Überwachung helfen Ihnen, stets den Überblick über Sicherheit und Compliance zu behalten. Die implementierten Kontrollen werden detailliert überwacht, und bei Abweichungen werden automatisch Warnmeldungen ausgegeben. Die noch zu implementierenden Kontrollen werden im Status-Dashboard hervorgehoben, sodass Sie einen schnellen Überblick über die verbleibenden Aufgaben erhalten. Erleben Sie Sprinto in Aktion.
5. Ermitteln Sie die Wahrscheinlichkeit des Eintretens der Bedrohung und ihre potenziellen Auswirkungen.
Ermitteln Sie anschließend die Eintrittswahrscheinlichkeit für jede identifizierte Bedrohung und Schwachstelle. Sie können die Eintrittswahrscheinlichkeit als hoch, mittel oder niedrig einstufen oder ihr Zahlen (1, 2 und 3) zuweisen.
Ermitteln Sie anschließend die potenziellen Auswirkungen (qualitativ und/oder quantitativ) auf die Vertraulichkeit, Integrität und Verfügbarkeit elektronischer Gesundheitsdaten, falls eine solche Bedrohung oder Schwachstelle auftreten sollte. Dies könnte beispielsweise unbefugten Zugriff, Datenverlust usw. zur Folge haben.
Wie lassen sich Risiken nach ihrer Eintrittswahrscheinlichkeit bewerten?
Sie können eine Skala des Auswirkungsgrades (niedrig/mittel/hoch) verwenden, um die Risiken zu bewerten.
- Eine hohe Wahrscheinlichkeit bedeutet, dass die Bedrohung mehrere Schwachstellen ausnutzen kann. Dies geschieht, wenn mehrere Sicherheitslücken vorliegen.
- Mittlere Wahrscheinlichkeit bedeutet, dass die Bedrohung aufgrund eines Mangels eine oder mehrere Schwachstellen beeinträchtigen kann.
- Eine geringe Wahrscheinlichkeit bedeutet, dass eine einzelne Schwachstelle aufgrund eines einzelnen Mangels ausgenutzt werden kann.
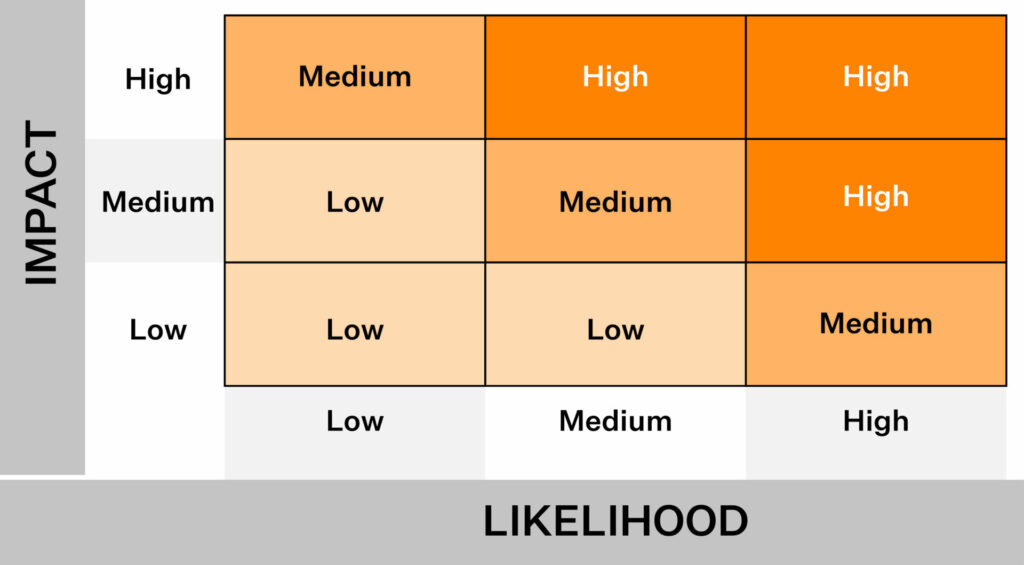
Das Ergebnis dieses Schrittes sollte eine detaillierte Dokumentation der Wahrscheinlichkeit des Eintritts einer Bedrohung und ihrer potenziellen Auswirkungen auf die elektronischen Gesundheitsdaten sein.
6. Risikograd und Korrekturmaßnahmen ermitteln
Im nächsten Schritt werden allen Bedrohungs- und Schwachstellenkombinationen Risikostufen zugeordnet. Die Risikostufe kann beispielsweise durch die Analyse der Werte für die Eintrittswahrscheinlichkeit der Bedrohung und deren Auswirkungen bestimmt werden.
Das US-Gesundheitsministerium (HHS) schlägt vor, die Risikostufen anhand des Durchschnitts der zugewiesenen Eintrittswahrscheinlichkeiten und Auswirkungsgrade zu bestimmen. Sie müssen nun die potenziellen Sicherheitsmaßnahmen identifizieren, die Sie ergreifen können, um jedes Risiko auf ein vertretbares Maß zu reduzieren.
Zu den Sicherheitsmaßnahmen gehören Organisationsrichtlinien, Verfahrensanforderungen und spezifische technische Schutzmaßnahmen wie Verschlüsselung, Datensicherung und mehr.
Die Wirkungsanalyse kann qualitativ oder quantitativ erfolgen. Wägen Sie die Vor- und Nachteile beider Methoden ab, um die Wirkung zu bestimmen, oder kombinieren Sie beide nach eigenem Ermessen.
Die qualitative Methode verwendet eine Skala von niedrig bis hoch, während die qualitative Methode eine numerische Skala zur Bewertung der Ressourcenkosten verwendet.
Wie bei jedem einzelnen Schritt ist auch hier eine Dokumentation der zugewiesenen Risikostufen und eine Liste der Korrekturmaßnahmen erforderlich, die Sie zur Minderung jeder Risikostufe ergreifen müssen.
Sprinto verfügt über ein Risikobewertungsmodul mit Angaben zu Auswirkungen, Eintrittswahrscheinlichkeit, inhärentem Risiko, Restrisiko und weiteren Details sowie Empfehlungen zur Risikobewältigung, um Ihnen zu helfen, diese Komplexität zu bewältigen.
7. Dokumentation abschließen
HIPAA legt großen Wert auf die Dokumentation. Dokumentieren Sie daher Ihren HIPAA-Bewertungsprozess sorgfältig in jedem Schritt. Die Dokumentation belegt, dass Sie die HIPAA-Risikobewertungen gewissenhaft durchgeführt haben und kann Ihnen im Falle einer Datenschutzverletzung oder eines behördlichen Verstoßes, der im Rahmen einer OCR-Prüfung Ihrer HIPAA-Datenschutz- und Sicherheitsrisikoeinhaltung festgestellt wird, von großem Nutzen sein.
„Bemühungen in gutem Glauben“ werden vom OCR positiv bewertet.
Was sollte Ihre Dokumentation für die HIPAA-Risikobewertung beinhalten?
Ihre Dokumentation sollte Folgendes enthalten:
- Sicherheitsmaßnahmen, die die identifizierten Risiken auf ein akzeptables Niveau minimieren können
- Mögliche Sicherheitsmaßnahmen zur Minimierung der Risiken für elektronische Gesundheitsdaten
- Der Risikoanalyseprozess, der die Ergebnisse jedes einzelnen Schrittes umfasst und Sicherheitsmaßnahmen identifiziert
Hinweis: Eine Dokumentation ist zwar obligatorisch, es gibt jedoch kein vorgeschriebenes Format.
Wie Sprinto dabei helfen kann:
Sprinto sammelt automatisch Nachweise zu jeder Korrekturmaßnahme und Kontrollmaßnahme, um dem Prüfer das Verständnis des Kontextes zu erleichtern. Die Nachweise werden auf einem separaten Dashboard dargestellt, um die Zusammenarbeit zu vereinfachen und den Zeitaufwand für Prüfungen zu minimieren.
8. Regelmäßige Überprüfung und Aktualisierung der Risikobewertung
Die HIPAA-Sicherheitsrisikoanalyse ist keine einmalige Angelegenheit. Obwohl die Sicherheitsregeln keine genaue Anzahl vorschreiben, sollten Risikobewertungen mindestens einmal jährlich oder nach wesentlichen organisatorischen Veränderungen durchgeführt werden, beispielsweise nach der Einführung neuer Technologien oder Geschäftsprozesse oder auch nach einem Sicherheitsvorfall.
Wenn Ihre Einrichtung beispielsweise einen Datenschutzverstoß erleidet oder einen Eigentümerwechsel erlebt, müssen Sie Ihre Risikogewichtung anpassen und entsprechende Sicherheitsmaßnahmen implementieren, um den Schutz elektronischer Gesundheitsdaten (ePHI) zu gewährleisten. Sollte die Analyse einen unzureichenden Schutz gegen die neu hinzugekommenen Risiken aufzeigen, müssen Sie rechtzeitig zusätzliche Sicherheitsvorkehrungen treffen.
Einen detaillierten Überblick bieten die HIPAA-Richtlinien zum Risikobewertungsinstrument . Dieses Instrument dient dazu, Gesundheitsdienstleister bei der Durchführung einer Sicherheitsrisikobewertung gemäß der HIPAA-Sicherheitsregel zu unterstützen.
Siehe auch: Wie man eine HIPAA-Zertifizierung erhält
Automatisieren Sie Ihre HIPAA-Risikobewertung mit Sprinto
Wie Sie sicherlich bereits bemerkt haben, ist die Risikobewertung gemäß den HIPAA-Sicherheitsrichtlinien sehr detailliert. Versäumnisse in dieser Bewertung können sich schnell zu Datenschutzverletzungen und hohen Strafen ausweiten, wenn sie nicht behoben werden. Und die Tatsache, dass Sie diese Bewertung jedes Jahr mit der gleichen, wenn nicht sogar noch größeren Sorgfalt durchführen müssen, kann eine große Belastung darstellen.
Die Compliance-Automatisierungsplattform von Sprinto optimiert das HIPAA-Risikomanagement, indem sie die unternehmensweite Einführung vordefinierter HIPAA-Richtlinien erleichtert, regelmäßige Sicherheitsschulungen ermöglicht und routinemäßige Sicherheitsprüfungen sowie Risikobewertungen automatisiert. Zudem können Sie alle benötigten Nachweise erfassen, ohne diese an verschiedenen Orten durchsuchen zu müssen. So ist Ihre HIPAA-Implementierung innerhalb von Wochen statt Monaten abgeschlossen.
Sprechen Sie noch heute mit uns , um mehr darüber zu erfahren, wie Sprinto Ihnen beim Einstieg in die HIPAA-Compliance helfen kann.
Häufig gestellte Fragen
Wie oft sollte eine HIPAA-Risikobewertung durchgeführt werden?
Sie sollten mindestens einmal jährlich eine HIPAA-Risikobewertung durchführen. Es wird empfohlen, Ihre Risikostatistiken immer dann neu zu bewerten, wenn neue Technologien implementiert werden, sich der Geschäftsbetrieb wesentlich ändert, die IT-Infrastruktur umfassend aktualisiert wird, neue Vorschriften in Kraft treten oder ein Vorfall eintritt.
Was sind die Kernelemente der HIPAA-Risikobewertung?
Zu den Kernelementen der HIPAA-Risikobewertung gehören die Identifizierung potenzieller Bedrohungen und Schwachstellen, die die Vertraulichkeit, Integrität und Verfügbarkeit von ePHI beeinträchtigen, die Bewertung der Wahrscheinlichkeit und der Auswirkungen von Risiken für PHI, die Umsetzung von Sicherheitsmaßnahmen zur Minderung von Risiken sowie die kontinuierliche Überwachung und Aktualisierung des Risikomanagementplans.
Worin besteht der Unterschied zwischen einer HIPAA-Risikobewertung und einer HIPAA-Compliance-Bewertung?
HIPAA-Risikobewertungen konzentrieren sich auf die Identifizierung potenzieller Schwachstellen, die elektronische Gesundheitsdaten (ePHI) betreffen. HIPAA-Compliance- Bewertungen hingegen bewerten die Einhaltung der HIPAA-Vorschriften, wie z. B. der HIPAA-Sicherheitsregel und der HIPAA-Meldepflicht bei Datenschutzverletzungen. Während erstere ein fortlaufender Prozess sind, werden letztere periodisch durchgeführt.
Wer ist für die Durchführung von HIPAA-Risikobewertungen verantwortlich?
Die Durchführung von HIPAA-Risikobewertungen obliegt den HIPAA-Beauftragten oder anderen Compliance-Verantwortlichen. In bestimmten Fällen können Organisationen externe Experten mit der Risikobewertung beauftragen.
Ist nach HIPAA eine Sicherheitsrisikoanalyse erforderlich?
Die Sicherheitsrichtlinie verpflichtet betroffene Einrichtungen und Geschäftspartner zur Durchführung von Risikobewertungen, um die Risiken und Schwachstellen zu ermitteln, die die Vertraulichkeit, Integrität und Verfügbarkeit elektronischer Gesundheitsdaten (ePHI) in ihrer Umgebung beeinträchtigen können. Ein Verständnis der Sicherheitsrichtlinien ist dabei hilfreich.
Was ist HIPAA-Risikomanagement?
Der HIPAA-Risikomanagementprozess umfasst die Korrekturmaßnahmen sowie zusätzliche Schutz- und Sicherheitsvorkehrungen, die Organisationen nach einer gründlichen HIPAA-Sicherheitsrisikoanalyse ergreifen. Das Risikomanagement steuert die Risiken für elektronische Gesundheitsdaten (ePHI) dynamisch und stellt gleichzeitig sicher, dass alle HIPAA-Vorschriften eingehalten werden.
Worin besteht der Unterschied zwischen einer HIPAA-Risikoanalyse und einer Risikobewertung?
In der Praxis bezeichnen beide Begriffe dieselbe Übung, die Sicherheitsrichtlinie verwendet jedoch den Begriff „Risikoanalyse“. Anforderung 164.308(a)(1)(ii)(A) schreibt eine genaue und umfassende Bewertung der potenziellen Risiken und Schwachstellen hinsichtlich der Vertraulichkeit, Integrität und Verfügbarkeit von elektronischen Gesundheitsdaten (ePHI) vor. Das OCR verwendet den Begriff „Risikoanalyse“ in seinen Durchsetzungsmaßnahmen und Leitlinien, und das Versäumnis, eine solche durchzuführen, ist der am häufigsten angeführte Befund in OCR-Vergleichen. Wenn Sie die Übung dokumentieren, erleichtert die Verwendung der OCR-Terminologie dem Prüfer die Zuordnung der Nachweise zu den Anforderungen.

Autorin
Srividhya Karthik
Srividhya Karthik ist Content Lead bei Sprinto und versteht es meisterhaft, die komplexe Welt der Compliance in verständliche und fesselnde Texte zu verwandeln. Mit fünf Jahren Erfahrung im Compliance-Bereich und unter anderem mit Frameworks wie SOC 2, ISO 27001 und DSGVO ist sie eine anerkannte Expertin auf diesem Gebiet und führt ihre Leser mit Fachwissen und Klarheit durch die Materie.Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Mehr erfahren









Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.