




| Software zur Einhaltung von Vorschriften im Gesundheitswesen hilft Ihnen dabei, stets auf Audits vorbereitet zu sein. durch die Zentralisierung von Risikobewertungen, Richtlinien, Schutzmaßnahmen, Lieferantenüberwachung (BAAs) und Nachweisen, sodass Sie bei HIPAA-Audits oder Kundenprüfungen keine Beweise neu erstellen müssen. |
| Die besten Tools im Jahr 2026 lassen sich in drei Kategorien einteilen: 1. Automatisierungsorientierter GRC-Ansatz für Gesundheitstechnologie-/Sicherheitskontrollen (kontinuierliche Überwachung, Nachweise, Bereitschaft) 2. Klinisches Personal + Einhaltung der Zulassungsvoraussetzungen (Schulung, Lizenzierung, Ausschlüsse) 3. Unternehmensethik, Hotline und Governance (Politik + Untersuchungen + Verteidigungsfähigkeit) |
| In diesem Leitfaden behandelte Plattformen: Sprinto, NAVEX One, MedTrainer, VComply, Compliancy Group, HealthStream, Healthicity, Drata, Ruya und Healthcare Compliance Pros. |
Sie benötigen eine Software zur Einhaltung der Vorschriften im Gesundheitswesen, wenn:
- Sie verarbeiten geschützte Gesundheitsdaten (PHI).
- Sie bereiten sich auf eine HIPAA-Prüfung oder eine Kundenprüfung vor.
- Sie agieren unter SOC 2, ISO 27001 , HITRUST- oder PCI-Anforderungen
- Sie wünschen sich Echtzeit-Einblicke in die Sicherheitsvorkehrungen anstatt reaktiver Auditvorbereitung.
Softwarelösungen für die Einhaltung von Vorschriften im Gesundheitswesen unterstützen Einrichtungen, Geschäftspartner und Unternehmen im Bereich digitaler Gesundheit bei der zentralen Verwaltung von Risikobewertungen, Richtlinienmanagement, Zugriffskontrollen, Lieferantenüberwachung und Auditdokumentation. Anstatt die Einhaltung von Vorschriften manuell in Tabellenkalkulationen zu verwalten, setzt die richtige Plattform Schutzmaßnahmen in die Praxis um und gewährleistet die kontinuierliche Auditbereitschaft.
Um diesen Leitfaden zu erstellen, habe ich führende Plattformen für die Einhaltung von Vorschriften im Gesundheitswesen anhand von G2-Bewertungen, Analystenkommentaren, Herstellerdokumentationen und Feedback aus der Praxis analysiert, um den Automatisierungsgrad, die regulatorische Abdeckung und die operative Benutzerfreundlichkeit zu bewerten.
Die 10 besten Tools zur Einhaltung der Vorschriften im Gesundheitswesen – bewertet nach Benutzerfreundlichkeit
Moderne Gesundheitsorganisationen suchen nach Compliance-Systemen, die die Datenerfassung automatisieren, die Zulassung von Leistungserbringern verwalten und Echtzeit-Risikotransparenz bieten. Die Wahl des richtigen Tools hängt heute davon ab, wo Sie sich im Gesundheitswesen befinden – ob Sie ein Healthtech-Startup, eine Klinikgruppe mit mehreren Standorten oder ein großer Krankenhauskonzern mit Tausenden von Arztlizenzen sind.
Unter Berücksichtigung aller Szenarien sind dies meine besten Optionen:
| Plattform | Am besten geeignet, | G2-Bewertung |
| Sprinto | HealthTech-SaaS- und Telemedizin-StartupsSchnell HIPAA-Erfüllung und andere Rahmenbedingungen für dauerhaftes Vertrauen. | 4.8 / 5 |
| NAVEX One | Integrierte Versorgungsnetzwerke (IDNs): Verwaltung von Hinweisgeber-Hotlines und Offenlegung von Ethikverstößen/Interessenkonflikten. | 3.8 / 5 |
| MedTrainer | Ambulante und zahnärztliche Gruppen an mehreren Standorten: Automatisierung der Anbieterakkreditierung (PSV) und der OSHA/HIPAA-Schulungen für Klinikpersonal mit hoher Personalfluktuation. | 4.4 / 5 |
| VComply | SpezialbehandlungEinführung eines „ComplianceOps“-Aufgabenverfolgungssystems für interne Audits in Radiologie- oder Onkologiezentren. | 4.6 / 5 |
| Compliance-Gruppe | Privatpraxen und Physiotherapie: Einzelunternehmer oder Inhaber kleiner Gruppen, die ein geführtes „Konformitätssiegel“ benötigen, um eine Stichprobenprüfung durch CMS oder OCR zu überstehen. | 4.8 / 5 |
| HealthStream | Akutkrankenhäuser: Management der klinischen Kompetenz (NRP/ACLS) und JCAHO-konforme Pflegeausbildung in stationären Hochrisikoumgebungen. | 4.2 / 5 |
| Gesundheit | Abrechnung und Umsatzzyklusmanagement (RCM)Durchführung von Prüfungen der medizinischen Kodierung zur Minderung des Risikos von Rückforderungen und Betrug im Zusammenhang mit Medicare/Medicaid. | 4.3 / 5 |
| Drata | Digitale Gesundheitsinfrastruktur: Kontinuierliche technische Kontrollüberwachung für KI-gestützte Diagnosewerkzeuge oder Hersteller von Medizinprodukten. | 4.8 / 5 |
| Ruya | Krankenhausmanagement: Navigation durch Lebensrettungspläne und Inspektionen der mobilen Pflegeumgebung (EOC) während physischer Begehungen der Einrichtung. | N / a |
| Experten für Compliance im Gesundheitswesen | Ambulante Operationszentren: Organisationen ohne hauptberuflichen CCO, die Teilzeit-Compliance-Unterstützung für das SRA- und BAA-Management benötigen. | N / a |
1. Sprinto
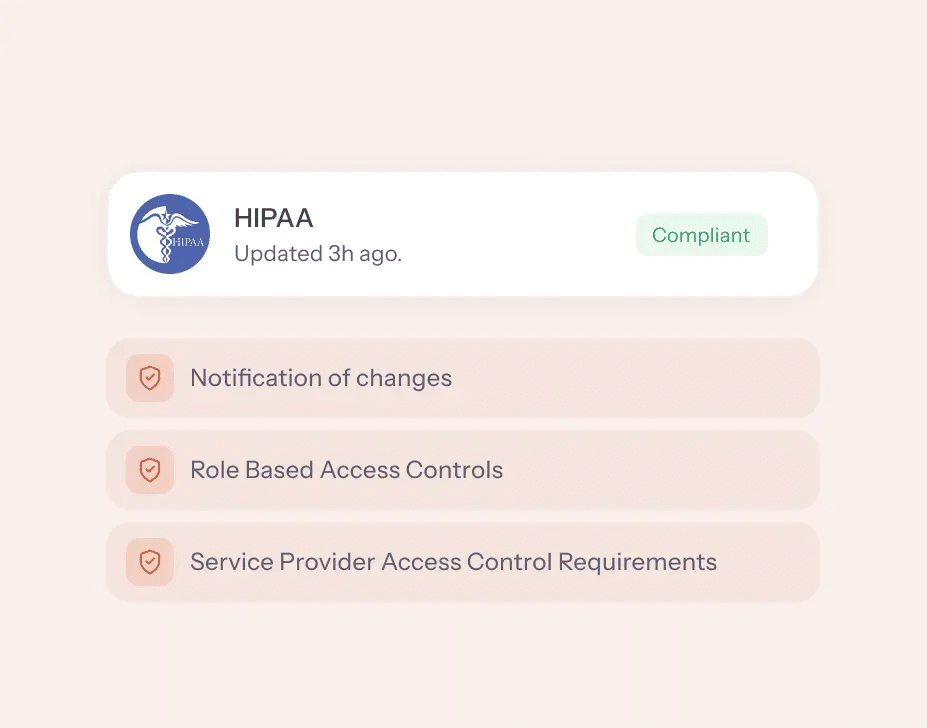
Sprinto ist ein autonome Vertrauensplattform die als „Brücke“ zwischen technischer Infrastruktur und klinischer Compliance dient durch GRC-AutomatisierungViele ältere Tools verlangen, dass Sie eine PDF-Datei hochladen, um Ihre Konformität nachzuweisen. Sprinto Lässt sich direkt in Ihre Cloud (AWS/Azure) und Ihr HRIS (Gusto/Workday) integrieren, um die Einhaltung von Vorschriften in Echtzeit zu überprüfen.
HauptunterscheidungsmerkmalEine Sache, die mir wirklich auffällt, ist Sprintodie Fähigkeit, neue Vorschriften oder vertragliche Anforderungen aufzunehmen. SprintoDie KI-Engine von [Name des Unternehmens] ordnet dies direkt bestehenden Kontrollen und Live-Systemprüfungen zu. Sie zeigt Ihnen einen Bereitschaftswert in Echtzeit an und hebt präzise Schwachstellen hervor.
Anstatt jedes Mal, wenn ein Kunde oder eine Aufsichtsbehörde eine Klausel hinzufügt, von Grund auf mit der Einhaltung der Vorschriften zu beginnen, sehen Sie sofort, wo Sie stehen und was geändert werden muss.
Hauptmerkmale:
- Bibliothek für gesundheitsbezogene Richtlinien und Risiken: Vordefinierte Kontrollmechanismen, Richtlinienvorlagen und strukturierte Risikobewertungen, die auf Folgendes abgestimmt sind HIPAA-Sicherheit und Datenschutzbestimmungen.
- Lieferantenrisiko- und BAA-Tracking: Zentralisierte Überwachung von Drittanbietern, BAA-Dokumentation und Risikostatus-Monitoring.
- Zugriffs- und Identitätskontrollprüfungen: Automatisierte Validierung des Zugriffs nach dem Prinzip der minimalen Berechtigungen, Durchsetzung der Multi-Faktor-Authentifizierung und Pflege des Benutzerlebenszyklus.
- Arbeitsabläufe bei Vorfällen und deren Behebung: Strukturierte Problemverfolgung mit Zuständigkeiten, SLAs und dokumentierten Korrekturmaßnahmen zur Gewährleistung der Prüfungssicherheit.
- Multi-Framework-Mapping: Kontrollmechanismen in HIPAA und SOC 2 wiederverwenden ISO 27001 und andere Standards, ohne dabei unnötigen Aufwand zu betreiben.
| Vorteile | Nachteile |
| Geschwindigkeit bis zur ZertifizierungKann die Zeit bis zum Erreichen der Compliance-Bereitschaft um 70-80% verkürzen. | TechnikzentriertAm effektivsten für Unternehmen mit einer Cloud-basierten Technologieinfrastruktur; weniger sofort nutzbarer Nutzen für physische Kliniken. |
| Live Support: Stellt Ihnen einen dedizierten Compliance-Experten zur Seite, der Sie durch den gesamten Auditprozess begleitet. | Alarm MüdigkeitDie „kontinuierliche“ Natur bedeutet, dass Ihr Team häufig Benachrichtigungen über kleinere Konfigurationsabweichungen erhält. |
90 % HIPAA-konform in weniger als drei MonatenBerke Buyukkucak, Mitgründer und CEO von Superbio, merkt an: „Wir bewegen uns in einem angenehmen Tempo, freuen uns aber, dass wir die 90%-Marke der Konformität überschritten haben.“ SprintoDas bestätigt uns, dass wir auf dem richtigen Weg sind.“
Komplexe Aufgaben im Gesundheitswesen mit minimalem Aufwand bewältigen | Demo buchen
2. Navex One
NAVEX One ist eine integrierte Risikomanagement-Plattform (IRM), die Ethik, Richtlinien und Drittparteienrisiken in einer zentralen Datenquelle für große Gesundheitssysteme vereint. Während andere Tools sich auf technische Datenerfassung konzentrieren, managt NAVEX die menschlichen und ethischen Risiken, die großen, verteilten Belegschaften innewohnen.
Wesentliches Unterscheidungsmerkmal: NAVEX verknüpft seine Hinweisgeber-Hotline (EthicsPoint) mit dem Richtlinienmanagement. Eine Meldung über eine Datenschutzverletzung kann automatisch eine obligatorische erneute Richtlinienbestätigung oder ein gezieltes Schulungsmodul für die betreffende Abteilung auslösen und so eine dokumentierte Korrekturmaßnahme schaffen.
Hauptmerkmale:
- Zusammenfassung der KI-Politik: Dieses Tool verwendet LLMs, um in einfacher Sprache verfasste Zusammenfassungen komplexer klinischer Richtlinien zu erstellen, wodurch das Verständnis der Mitarbeiter und die Bestätigungsraten deutlich erhöht werden.
- Umgang mit Offenlegungen im Gesundheitswesen: Automatisierte Arbeitsabläufe für die Verwaltung von Interessenkonflikten (COI) und Offenlegungspflichten gemäß dem Sunshine Act bei Ärzten, die für die Aufrechterhaltung der CMS-Berechtigung von entscheidender Bedeutung sind.
- Benchmarking-Intelligenz: Zugriff auf anonymisierte Daten von Kunden weltweit, um Ihre Melderaten von Vorfällen und Ihre „Gesundheitskultur“ mit Branchendurchschnittswerten zu vergleichen.
| Vorteile | Nachteile |
| Höchste rechtliche VerteidigungsfähigkeitIhre Prüfprotokolle und -systeme genießen das Vertrauen von Bundesermittlern und Aufsichtsbehörden des Justizministeriums. | ImplementierungsintensivDie Implementierung in einem Gesundheitssystem mit mehreren Standorten ist ein Projekt im Unternehmensmaßstab, das monatelange Konfiguration erfordert. |
| Massive weltweite UnterstützungUnterstützt Hotlines in über 150 Sprachen. | UX-KomplexitätDie Benutzeroberfläche ist unglaublich leistungsstark, kann sich aber für klinisches Personal, das nicht im administrativen Bereich tätig ist, umständlich und „nicht intuitiv“ anfühlen. |
3. MedTrainer
MedTrainer ist eine spezialisierte Komplettlösung für die Einhaltung klinischer Vorschriften, die Lernmanagement (LMS), die Zertifizierung von Leistungserbringern und die Sicherheit von Einrichtungen in einem einzigen Portal vereint. Sie digitalisiert klinische Aufgaben, die üblicherweise in separaten Ordnern oder isolierten Tabellenkalkulationen geführt werden.
Wesentliches Unterscheidungsmerkmal: MedTrainer nutzt automatisierte Arbeitsabläufe für die Kommunikation mit dem OIG, SAM und den staatlichen Zulassungsbehörden. Es speichert Lizenzen nicht nur, sondern überprüft sie täglich aktiv und meldet Leistungserbringer sofort bei Ausschluss oder Ablauf der Lizenz, um abrechnungsfähige Ereignisse durch nicht autorisiertes Personal zu verhindern.
Hauptmerkmale:
- Lernmanagementsystem für das Gesundheitswesen: Eine vorab geprüfte Bibliothek mit über 1,000 Kursen (HIPAA, OSHA, CMS), die sowohl regulatorische als auch Akkreditierungsanforderungen (The Joint Commission) erfüllen.
- Vorfallsmeldung mit KI-gestützter Priorisierung: Ein Modul, das es den Mitarbeitern ermöglicht, Beinaheunfälle oder Stürze von Patienten zu melden, wobei KI zur Kategorisierung des Schweregrades und zur sofortigen Benachrichtigung des zuständigen Risikomanagers eingesetzt wird.
- Zuordnung der Anmeldeformulare: Eine KI, die Felder in medizinischen Formularen erkennt und komplexe Qualifikationsnachweise automatisch mit verifizierten Anbieterdaten ausfüllt.
| Vorteile | Nachteile |
| Komplettwert: Verschmelzung des klinischen Personalwesens (Zulassung) mit der Compliance (HIPAA), wodurch die Notwendigkeit zweier separater Anbieter entfällt. | Beschränktes technisches GRCEs handelt sich nicht um ein Sicherheitstool; es scannt weder Ihre AWS-Server noch sucht es nach technischen IT-Schwachstellen. |
| Klinische UX: Sehr intuitiv für Pflegekräfte und Ärzte; erfordert von den Endbenutzern praktisch keine „technische Schulung“. | MeldegeschwindigkeitBenutzer haben darauf hingewiesen, dass die Generierung sehr großer, komplexer benutzerdefinierter Berichte zu Verzögerungen führen kann. |
4. VComply
VComply ist ein GRC-Betriebssystem (Governance, Risk & Compliance), das mithilfe eines „ComplianceOps“-Ansatzes regulatorische Anforderungen in nachvollziehbare, alltägliche Aufgaben umwandelt. Es eignet sich besonders für Organisationen, die einen Kanban-Ansatz für Verantwortlichkeit und Risikomanagement bevorzugen.
Wesentliches Unterscheidungsmerkmal : VComply ordnet jeder regulatorischen Kontrolle einen bestimmten „Verantwortlichen“ mit festgelegten Intervallen (täglich, monatlich, vierteljährlich) zu. Das System visualisiert die Verantwortlichkeit; wenn ein Manager den Nachweis einer monatlichen MFA-Prüfung nicht hochlädt, wird die Aufgabe rot markiert und automatisch an den Compliance-Beauftragten weitergeleitet.
Hauptmerkmale:
- Zentrales BeweismittelarchivEin Repository, in dem jede regulatorische Anforderung mit den dazugehörigen, zeitgestempelten Nachweisen (Screenshots, Protokolle, Signaturen) verknüpft ist.
- Compliance-KalenderEine einheitliche Ansicht, die mit Outlook/Google synchronisiert wird und sicherstellt, dass „Compliance-Aufgaben“ in den Kalendern der Mitarbeiter angezeigt werden.
- Schnittstellenanalyse mehrerer Frameworks: Eine einzige „Sicherheitskontrolle“ (z. B. Verschlüsselung) einmalig zuordnen und damit gleichzeitig die Anforderungen von HIPAA, SOC 2 und der Joint Commission erfüllen.
| Vorteile | Nachteile |
| Beseitigt das Tabellenchaos: Reduziert den manuellen Nachbearbeitungsaufwand drastisch durch die Automatisierung von Erinnerungen und Eskalationen. | Mangel an vorgefertigten InhaltenIm Gegensatz zu MedTrainer verfügt es nicht über eine umfangreiche Bibliothek mit Schulungskursen; man muss diese oft selbst mitbringen. |
| Schnelle UmsetzungOftmals sind sie innerhalb von Wochen statt Monaten voll funktionsfähig. | Begrenztes Vorfallmanagement: Zwar werden „Probleme“ erfasst, doch ist das Fallmanagement weniger ausgereift als bei der Enterprise-Suite von NAVEX. |
5. Compliance-Gruppe
Compliancy Group ist eine umfassende HIPAA-Compliance-Plattform, die geführte Software mit persönlichem Coaching kombiniert. Sie richtet sich an Organisationen, die eine verbindliche, von Juristen geprüfte Methode benötigen, um gegenüber den Aufsichtsbehörden ihr ernsthaftes Bemühen um die Einhaltung der Vorschriften nachzuweisen.
Wesentliches Unterscheidungsmerkmal: Die Compliancy Group stellt einen Experten zur Verfügung, der Ihre Arbeit überprüft. Sie erhalten das „Konformitätssiegel“ erst, nachdem ein persönlicher Coach Ihre Selbsteinschätzungen geprüft und sichergestellt hat, dass Ihre Dokumentation den rechtlichen Standards entspricht.
Hauptmerkmale:
- Das Wächter-Dashboard: Ein zentralisiertes „Aufgabenverwaltungssystem“, das Sanierungspläne, Mitarbeiterbestätigungen und Vorfallsprotokolle in einer Ansicht verfolgt.
- Abläufe zur Behebung von Mängeln: Wird bei einer Risikobewertung eine Lücke festgestellt, liefert das Tool spezifische, vorgefertigte Aktionspläne, um den Verstoß zu beheben.
- Konformitätssiegel: Ein anerkanntes Vertrauenssignal, das Sie auf Ihrer Website anzeigen können und das häufig als Wettbewerbsvorteil bei der Gewinnung von B2B-Aufträgen genutzt wird.
| Vorteile | Nachteile |
| Audit „Garantie“„Sie behaupten, dass noch nie ein Kunde nach Anwendung ihrer Methodik bei einer Prüfung durchgefallen sei, was ein hohes Maß an Sicherheit biete.“ | Manuelle DateneingabeEs handelt sich eher um ein „Dokumentationswerkzeug“ als um ein „technisches“ Werkzeug; es ruft nicht automatisch Protokolle aus Ihrer Cloud ab. |
| Niedrige Eintrittsbarriere: Ideal für Administratoren ohne technische Vorkenntnisse, die einen leicht verständlichen Leitfaden zum Thema Compliance benötigen. | US-zentriert: Hauptsächlich auf HIPAA ausgerichtet; weniger effektiv für globale Organisationen, die eine DSGVO- oder ISO 27001-Zuordnung benötigen. |
6. HealthStream
HealthStream ist ein umfassendes Ökosystem für die Weiterbildung und Zertifizierung von klinischem Fachpersonal. Es ist der Unternehmensstandard für Krankenhäuser, die neben den obligatorischen HIPAA- und OSHA-Vorgaben auch anspruchsvolle medizinische Zertifizierungen (BLS, ACLS) verwalten müssen.
Wesentliches Unterscheidungsmerkmal: Die HealthStream-Plattform 2026 ermöglicht die „Interoperabilität von Kompetenzen“. Sie ermöglicht es Pflegekräften, ihre verifizierten Zertifizierungen (z. B. NRP oder RQI) von einem Krankenhaussystem in ein anderes zu übertragen, wodurch redundante Schulungen am ersten Tag drastisch reduziert werden und sichergestellt wird, dass die klinischen Fähigkeiten jedes Anbieters von den Compliance-Beauftragten sofort überprüfbar sind.
Hauptmerkmale:
- hStream zum Lernen: Zugang zu über 1,000 vorab geprüften klinischen Kursen (NALS, OB-ALS), die von medizinischen Fachgesellschaften entwickelt wurden.
- Automatisierte CVO (Credentialing Verification): Eine „zentrale Informationsquelle“ für die Einarbeitung neuer Anbieter, die den Abschluss von Schulungen direkt mit der Erteilung von Berechtigungen verknüpft.
- Qualitätsverbesserung der Reanimation (RQI): Integriertes „HeartCode“-Training, das die praktischen Fertigkeiten bei lebensrettenden Eingriffen erfasst.
| Vorteile | Nachteile |
| Klinische TiefePraxisnahe Schulung in medizinischer Compliance und Aufbau klinischer Fähigkeiten. | Legacy-BenutzeroberflächeTrotz der jüngsten Aktualisierungen wirkt die Benutzeroberfläche im Vergleich zu agilen Startups „dicht“ und geschäftsmäßig. |
| IndustriestandardWird von der Mehrheit der US-amerikanischen Gesundheitssysteme verwendet und ist somit die gemeinsame Sprache der Krankenhaus-Compliance. | KostenHohe Preise für Großunternehmen; oft überdimensioniert für eine kleine Privatpraxis mit 10 Mitarbeitern. |
7. Gesundheit
Healthicity ist eine umfassende GRC- und Audit-Plattform, die speziell für Gesundheitsorganisationen entwickelt wurde, die neben HIPAA auch die Integrität der Abrechnung (Betrugsprävention bei Medicare/Medicaid) gewährleisten müssen. Sie ist die erste Wahl für Analysten und wurde entwickelt, um komplexe Daten in aussagekräftige Risikokarten umzuwandeln.
Wesentliches Unterscheidungsmerkmal : Healthicity verfügt über eine integrierte Compliance-Hotline, die mithilfe von KI Echtzeit-Transkripte, Stimmungsanalysen und anonyme Zwei-Wege-Nachrichten bereitstellt. Dadurch kann das Compliance-Team Whistleblower-Meldungen mit klinischem Kontext deutlich schneller priorisieren als bei der herkömmlichen manuellen Erfassung.
Hauptmerkmale:
- Prüfungsleiter: Ein spezialisiertes Modul zur Durchführung von Prüfungen der medizinischen Kodierung und Abrechnung (ICD-10, CPT) zur Vermeidung von Betrugsstrafen.
- Überwachung von Ausschlusskriterien: Proaktive, tägliche Überprüfung aller Mitarbeiter und Lieferanten anhand von Ausschlusslisten des Bundes (OIG) und der einzelnen Bundesstaaten.
- AAPC-zertifizierte Schulung: Mitarbeiterschulungsmodule, die speziell für die Kodierung im Gesundheitswesen und die administrative Genauigkeit zertifiziert sind.
| Vorteile | Nachteile |
| Abrechnungsintegrität: Besonders geeignet für Organisationen, die sich mit „Betrug und Missbrauch“ und der Prüfung von Honoraren befassen. | Reibung aktualisierenHäufige Funktions- und UI-Updates können manchmal Mitarbeiter verwirren, die sich nur einmal im Monat einloggen. |
| Mobil ansprechbar: Optimiert für Prüfer, um ihre Ergebnisse während der Begehung der Einrichtung direkt von einem Tablet aus zu erfassen. | EinstellungsintensitätDie Zuordnung von Finanz- und Abrechnungsdaten für das Auditmodul erfordert einen hohen anfänglichen IT-Aufwand. |
8. Drachen
Drata ist eine auf Sicherheit ausgerichtete Plattform mit Fokus auf Compliance-Automatisierung. Sie dient als digitale Triebkraft für HealthIT- und SaaS-basierte Gesundheitsunternehmen, die durch die Integration in ihre bestehende Technologieinfrastruktur gleichzeitig SOC 2- und HIPAA-Compliance erreichen müssen.
Wesentliches Unterscheidungsmerkmal: Drata verfügt über einen technischen Bot, der sich mit Ihrer Cloud (AWS/Azure), Ihrem Identitätsanbieter (Okta/Google) und Ihren Entwicklertools verbindet. Er überwacht kontinuierlich „Kontrolllücken“, wie beispielsweise eine unverschlüsselte Datenbank oder einen Entwickler ohne MFA, und benachrichtigt Sie umgehend, bevor ein Auditor die Schwachstelle entdeckt.
Hauptmerkmale:
- Automatisierte Beweismittelsammlung: Drata sammelt automatisch Nachweise (Protokolle, Screenshots) und macht so das manuelle Sammeln von Belegen für jährliche Audits überflüssig.
- Vertrauenszentrum: Ein in Echtzeit verfügbarer, teilbarer Sicherheitsbericht, mit dem Gesundheitsunternehmen potenziellen Krankenhauspartnern die Einhaltung der Vorschriften nachweisen können.
- Framework-übergreifende Zuordnung: Eine einzelne Sicherheitskontrolle (z. B. Passwortkomplexität) wird einmalig zugeordnet und erfüllt automatisch die Anforderungen von HIPAA, SOC 2 und NIST.
| Vorteile | Nachteile |
| Technische EffizienzKann den manuellen Aufwand bei Audits für technologieintensive Organisationen reduzieren. | IT-lastigNicht für klinische Aufgaben wie die medizinische Zulassung oder OSHA-Sicherheitschecklisten konzipiert. |
| Schnelle SkalierungDie beste Wahl für Startups im Gesundheitswesen, die Unternehmenskunden schnell ihre Sicherheit nachweisen müssen. | Kosten für Nicht-TechnikerKleinere Praxen zahlen möglicherweise für „Automatisierung“, für die sie nicht über die notwendige IT-Infrastruktur verfügen. |
9. Ruya
Ruya ist eine speziell entwickelte Plattform für die Einhaltung von Vorschriften und das Krankenhausmanagement, die die Lücke zwischen physischer Infrastruktur und regulatorischer Sicherheit schließt. Im Gegensatz zu rein digitalen GRC-Systemen ist Ruya auf die für die Krankenhausakkreditierung erforderlichen Standards für die Patientenumgebung (Environment of Care, EOC) und die Lebenssicherheit zugeschnitten.
Wesentliches Unterscheidungsmerkmal: Anstatt Anlagen lediglich in einer Tabelle aufzulisten, ordnet das Tool deren Compliance-Status in Echtzeit direkt einem digitalen Architekturplan zu. So können Facility Manager mit einem Tablet durch ein Krankenhaus gehen und visuell „Hotspots“ identifizieren, in denen Sicherheitsinspektionen überfällig sind.
Hauptmerkmale:
- Mobile Inspektionsmaschine: Native iOS/Android-Apps zur Ausführung von mobilen Checklisten für Lebenssicherheit und ICRA (Infektionsrisikobewertung).
- Netzwerksicherheit der Anbieter: Ein einzigartiges „Vendor-Lite“-Portal, das es externen Auftragnehmern (Klempnern, HLK-Technikern) ermöglicht, einen Zertifizierungsnachweis hochzuladen, ohne ihnen Zugang zum internen IT-Netzwerk des Krankenhauses zu gewähren.
- Standardspezifische Arbeitsabläufe: Vorgefertigte Vorlagen für NFPA- (Brandschutz) und CMS-Audits der physischen Umgebung.
| Vorteile | Nachteile |
| Fokus auf die physische WeltDas einzige Tool auf dieser Liste, das den Albtraum der „Sicherheitsbefragung“ für Facility Manager löst. | HyperspezifischEs handelt sich nicht um ein HIPAA-Tool zum Schutz der Daten, sondern um ein Tool für die physische Sicherheit und Instandhaltung. |
| Mobile-First-UX: Konzipiert für Arbeiter, die praktisch tätig sind und auf den Beinen, nicht für solche, die am Schreibtisch sitzen. | Datenintegration: Es eignet sich zwar hervorragend für Einrichtungen, benötigt aber einen „Konnektor“, um seine Daten mit umfassenderen GRC-Systemen des Unternehmens zu synchronisieren. |
10. Healthcare Compliance Pros (HCP)
Healthcare Compliance Pros ist eine hybride „Outsourced Compliance“-Plattform, die benutzerfreundliche Software mit einem Team von Experten kombiniert. Sie eignet sich optimal für Organisationen, die die Rolle des Compliance-Beauftragten vollständig auslagern und von einem Software-Abonnement zu einer flexiblen Compliance-Partnerschaft wechseln möchten.
Wesentliches Unterscheidungsmerkmal: HCP bietet nicht nur einen Helpdesk; jedem Kunden wird ein festes Team zugewiesen. Dieses Team fungiert als Ihre ausgelagerte Abteilung, führt Ihre jährliche Sicherheitsrisikoanalyse (SRA) durch und prüft Ihre Geschäftspartnervereinbarungen (BAAs) für Sie.
Hauptmerkmale:
- All-in-One-Compliance-Dashboard: Einheitliche Nachverfolgung von HIPAA-, OSHA-, HR- und Corporate-Compliance-Vorschriften in einer vereinfachten Ansicht.
- Virtueller Sicherheitsdatenblatt-Ordner: Ein digitales Sicherheitsdatenblatt-Repository, das sicherstellt, dass das Klinikpersonal stets die OSHA-Chemikaliensicherheitsstandards einhält.
- 7-Elemente-Unternehmensplan: Vorgefertigte Programme, die den „Sieben Grundelementen“ des OIG für eine effektive Einhaltung der Vorschriften folgen.
| Vorteile | Nachteile |
| Hohe PersonalisierungIdeal für Praxen, die sich den Stress ersparen und während einer Prüfung einen Ansprechpartner haben möchten. | Manuelle Eingaben: Es fehlt die „kontinuierliche Automatisierung“ (Cloud-Scraper), die bei technisch anspruchsvollen Tools wie Sprinto. |
| Akkreditierte Ausbildung: Bietet SCORM-konforme Kurse, die speziell auf klinische Rollen zugeschnitten sind. | Fokus ausschließlich auf die USA: Entspricht nicht internationalen Standards (DSGVO/PIPEDA), da seine Kernkompetenz im US-Bundesrecht liegt. |
Wie habe ich die oben genannten Instrumente bewertet?
Die Leistungsfähigkeit von Compliance-Software im Gesundheitswesen lässt sich im Jahr 2026 nicht allein anhand ihrer Funktionsliste beurteilen. Entscheidend ist, ob die Plattform regulatorische Risiken minimiert, die kontinuierliche Einsatzbereitschaft unterstützt und sich an die tatsächlichen Arbeitsabläufe von Gesundheitseinrichtungen anpasst – von kleinen Kliniken bis hin zu großen Krankenhausverbünden.
So wurde die Auswertung durchgeführt:
- Integrations- und AutomatisierungstiefeIch habe bewertet, wie das Tool Nachweise sammelt und validiert. Plattformen, die sich in Cloud-, HRIS-, IAM- oder EHR-Systeme integrieren lassen und die Überwachung automatisieren, schnitten besser ab als solche, die stark auf manuelle Uploads und jährliche Bestätigungen angewiesen sind.
- Operative EignungIch habe jedes Tool realen Rollen im Gesundheitswesen zugeordnet, wie Klinikmanagern, CISOs, Compliance-Beauftragten und Gründern von Gesundheitstechnologieunternehmen. Eine klare Zuordnung zu diesen Rollen war wichtiger als pauschale „All-in-One“-Versprechen.
- Regulatorische ReifeIch habe Plattformen priorisiert, die für kontinuierliches Monitoring, die Absicherung von Audits und moderne Risiken wie KI-Governance entwickelt wurden. Tools für punktuelle Audits wurden niedriger eingestuft als solche, die Echtzeit-Transparenz der Compliance ermöglichen.
- Marktvalidierung und Stimmungsanalyse realer NutzerIch habe G2-Berichte, Gartner-Kommentare, Capterra-Feedback, Reddit-Diskussionen und Herstellerdokumentationen ausgewertet, um die Benutzerfreundlichkeit, die Komplexität der Implementierung und die Akzeptanz in der Praxis zu verstehen.
Was sollten Sie bei der Auswahl von Software zur Einhaltung von Vorschriften im Gesundheitswesen beachten?
Bevor Sie Funktionen vergleichen, prüfen Sie, ob der Anbieter eine kostenlose Testversion oder eine Live-Demo anbietet. Im Bereich Compliance im Gesundheitswesen erwerben Sie nicht nur ein Dashboard, sondern die Sicherheit Ihrer Audits. Wenn Sie die Funktionsweise des Systems nicht in der Praxis erleben können, verlassen Sie sich auf Marketingversprechen.
Falls eine Testversion verfügbar ist, testen Sie reale Arbeitsabläufe: Laden Sie eine Richtlinie hoch, weisen Sie Schulungen zu, simulieren Sie einen Sicherheitsfehler oder erstellen Sie einen Prüfbericht. Falls keine Testversion verfügbar ist, bestehen Sie auf einer Demo mit Szenarien, die Ihrer Umgebung entsprechen, einschließlich des Umgangs mit Patientendaten, der Lieferantenverwaltung, Zugriffsprüfungen und Risikobewertungen.
Übernehmen Sie die Kontrolle über die Demo
Lassen Sie es nicht bei einer abstrakten Ebene bewenden. Stellen Sie operative Fragen wie:
- Wie erkennt und kennzeichnet die Plattform Abweichungen von der Steuerung?
- Können Sie einen vollständigen Prüfpfad für eine einzelne Sicherheitsmaßnahme vorlegen?
- Wie werden BAAs und Lieferantenrisiken erfasst?
- Was passiert bei einer Kündigung des Vertrags? Wie werden die Daten exportiert?
Was Sie sie bitten sollten, live zu zeigen:
- Die Beweise stammen aus einer realen Integration.
- Ein fehlerhafter Kontrollmechanismus löst einen Korrektur-Workflow aus.
- Risikobewertung, Nachverfolgung und Bereitschaftsbewertung
- Die für Wirtschaftsprüfer oder Aufsichtsbehörden geeignete Exportperspektive
Kann die Plattform Überwachung, Fehlerbehebung und Berichterstattung nicht klar innerhalb eines einzigen Arbeitsablaufs darstellen, wird sie bei realen Audits Schwierigkeiten haben.
Kartenfunktionen für Ihre Gesundheitsumgebung
Beschränken Sie sich nicht auf die Frage „Unterstützt es HIPAA?“. Prüfen Sie, ob es zu Ihren tatsächlichen Arbeitsabläufen passt. Die Plattform sollte sich in Ihre Cloud-, HRIS- und Identitätssysteme integrieren lassen, Mitarbeiterschulungen und Ereignisse im Zugriffslebenszyklus erfassen sowie die Anbieterüberwachung und die BAA-Dokumentation zentralisieren.
Es sollte zudem die Erweiterung auf Rahmenwerke wie SOC 2 , ISO 27001 oder HITRUST im Zuge des Unternehmenswachstums unterstützen. Tools, die isoliert arbeiten, erzeugen blinde Flecken, und genau in diesen blinden Flecken treten Compliance-Lücken zutage.
Bewerten Sie Automatisierung, Skalierbarkeit und Kostentransparenz.
Prüfen Sie genau, wie viel manueller Aufwand die Plattform erfordert. Tools, die die Beweiserfassung, das Risikomapping und die Überwachung von Sicherheitsvorkehrungen automatisieren, reduzieren den Aufwand für die Einhaltung von Vorschriften erheblich. Überprüfen Sie außerdem Implementierungszeitpläne, Preismodelle (pro Benutzer vs. pro Unternehmen) und etwaige versteckte Beratungs- oder Modulkosten.
Vergleichen Sie abschließend mindestens zwei bis drei Anbieter hinsichtlich Automatisierungsgrad, Integrationsabdeckung, Berichtsqualität und Gesamtkosten über einen Zeitraum von zwei bis drei Jahren. Ziel ist es, ein System zu entwickeln, das Sie jederzeit einsatzbereit hält, ohne Ihr Team zu überlasten.
Warum benötigen Unternehmen Software zur Einhaltung der Vorschriften im Gesundheitswesen?
Im Jahr 2026 ist Compliance-Software im Gesundheitswesen kein Luxus mehr, sondern eine unerlässliche operative Notwendigkeit. Grund dafür ist der branchenweite Trend hin zur permanenten Prüfungsbereitschaft . Aufsichtsbehörden wie das OCR und das OIG haben sich von punktuellen Audits hin zu einem Modell der kontinuierlichen Überwachung entwickelt. Organisationen müssen nun täglich ihre Einhaltung von HIPAA, HITECH und den neuen KI-Governance-Regeln nachweisen.
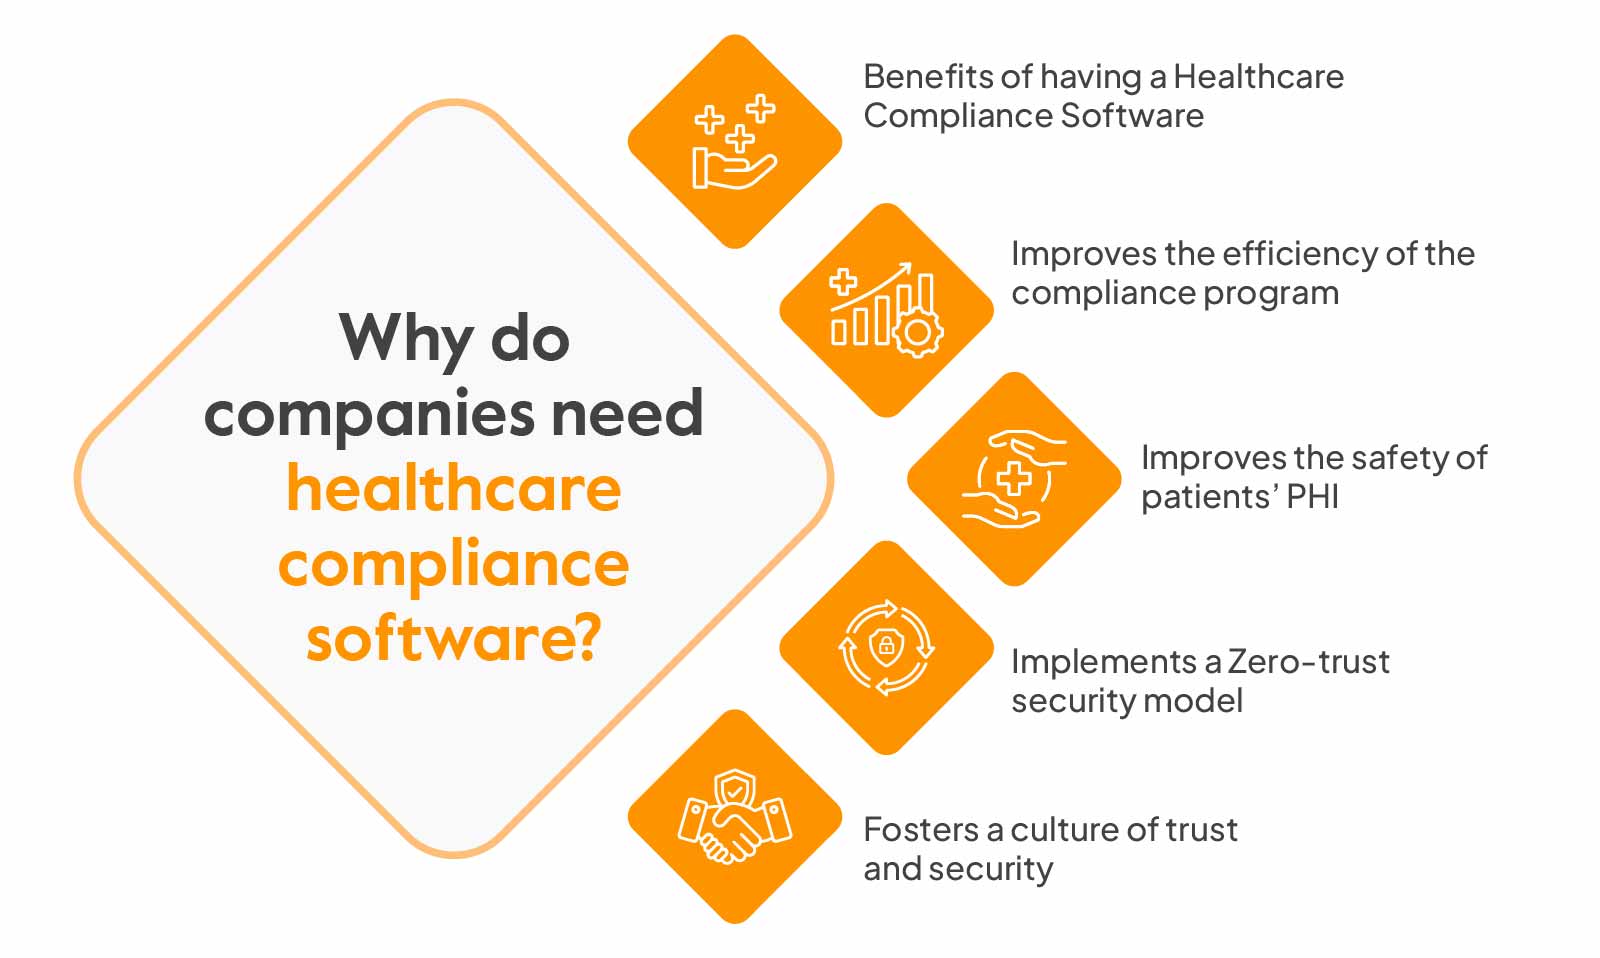
Die Software automatisiert die Herkulesaufgabe des „Beweis-Scrapings“ und ruft Echtzeitprotokolle aus Cloud-Umgebungen und HR-Systemen ab, um sicherzustellen, dass Sicherheitskontrollen wie Verschlüsselung und Multi-Faktor-Authentifizierung niemals in Nichteinhaltung ausarten.
Laden Sie einen Leitfaden für CISOs im Gesundheitswesen zur Stärkung der Widerstandsfähigkeit gegen Ransomware herunter.
Abgesehen davon, dass dadurch verheerende Geldstrafen vermieden werden können, die in der schwersten Kategorie „Vorsätzliche Fahrlässigkeit“ auf inflationsbereinigte 2,134,831 US-Dollar pro Verstoßkategorie und Jahr begrenzt sind , dient diese Software als wichtiger Schutzschild gegen die zunehmende Bedrohung durch Cyberangriffe.
Moderne Plattformen nutzen KI-gestützte Überwachung, um ungewöhnliche Zugriffsmuster in elektronischen Patientenakten (EHR) zu erkennen und den aufwendigen Prozess der Überprüfung der Qualifikation und des Ausschlussverfahrens von Leistungserbringern zu automatisieren. Dies schützt nicht nur die Patientendaten, sondern reduziert auch die administrative Belastung des Klinikpersonals erheblich.
Die Zukunft der Compliance im Gesundheitswesen liegt im autonomen Vertrauen.
Die meisten Tools helfen Ihnen bei der Dokumentation der Einhaltung von Vorschriften. Einige wenige helfen Ihnen bei deren Überwachung. Nur sehr wenige unterstützen Sie tatsächlich dabei, in einem permanenten Bereitschaftszustand zu agieren.
Das ist wo Sprinto repräsentiert die nächste Generation.
Sprinto ist nicht nur ein Compliance-Tracker. Es ist ein intelligente Vertrauensplattform Entwickelt, um technische Infrastruktur und regulatorische Anforderungen zu erfüllen. Die intelligente KI wartet nicht auf jährliche Bewertungen. Sie ordnet Ihre Schutzmaßnahmen kontinuierlich den Verpflichtungen im Gesundheitswesen zu, integriert neue Verträge oder regulatorische Klauseln, ordnet sie automatisch bestehenden Kontrollen zu, generiert Bereitschaftswerte in Echtzeit und deckt präzise Lücken auf, bevor Aufsichtsbehörden oder Kunden dies tun.
Für Organisationen im Gesundheitswesen, die mit PHI umgehen, die auf SOC 2 oder ISO 27001 umstellen oder sich mit den Anforderungen der KI-Governance auseinandersetzen müssen, ist dieser Wandel von reaktiver Dokumentation hin zu intelligenter, autonomer Überwachung von entscheidender Bedeutung.
Wenn Ihr Ziel nicht nur darin besteht, Audits zu bestehen, sondern dauerhaftes, tragfähiges Vertrauen aufzubauen, Sprinto ist für diese Realität konzipiert.
Sehen Sie, wie Sprinto sorgt dafür, dass Ihre Gesundheitsorganisation jederzeit einsatzbereit ist | Intelligentes Vertrauen aufbauen
Häufig gestellte Fragen
Je nach Anwendungsfall sind verschiedene Marken im Bereich der Einhaltung von Gesundheitsvorschriften weithin anerkannt. Sprinto Drata ist bekannt für seine automatisierungsbasierte HIPAA- und Multi-Framework-Compliance in Cloud-nativen Umgebungen. MedTrainer und HealthStream zeichnen sich durch ihre Expertise in der klinischen Ausbildung und der Erfüllung von Zertifizierungsanforderungen aus. NAVEX und Healthicity sind für ihre Unternehmensethik, ihr Hotline-Management und die Überwachung der Abrechnungsintegrität anerkannt.
Für Startups im Gesundheitswesen, insbesondere Healthtech- oder SaaS-Unternehmen, ist die beste HIPAA-Compliance-Software in der Regel auf Automatisierung und Cloud-Integration ausgelegt. Tools wie Sprinto Direkte Anbindung an Infrastruktur- und Identitätssysteme ermöglicht die automatisierte Erfassung von Nachweisen und die kontinuierliche Überwachung. Startups profitieren von Plattformen, die den manuellen Aufwand reduzieren, auditfähige Dokumentation bereitstellen und mit dem Unternehmenswachstum auf SOC 2 oder ISO 27001 skalierbar sind.
Software für Compliance im Gesundheitswesen bietet Vorteile für Leistungserbringer, Geschäftspartner, Startups im Bereich digitale Gesundheit, Klinikverbünde, Krankenhäuser und sogar Abrechnungsstellen. CISOs erhalten kontinuierliche Transparenz über den Schutz der Gesundheit, Compliance-Beauftragte zentralisieren das Risikomanagement, Klinikmanager optimieren Schulungen und Zertifizierungen, und Gründer beschleunigen Unternehmenstransaktionen durch den Nachweis der Auditbereitschaft.
Compliance-Software im Gesundheitswesen ist wichtig, da Aufsichtsbehörden eine kontinuierliche Überwachung erwarten. Angesichts der zunehmenden Kontrollen durch das Office for Civil Rights (OCR), Ransomware-Bedrohungen und des Drucks durch KI-Governance müssen Organisationen nachweisen, dass ihre Schutzmaßnahmen aktiv sind und täglich überwacht werden. Die richtige Plattform reduziert den Aufwand für Audits, stärkt die Rechtssicherheit und schützt das Vertrauen der Patienten, während gleichzeitig das Risiko von Bußgeldern und Reputationsschäden gesenkt wird.

Autorin
Stiefmütterchen
Pansy ist eine ISC2-zertifizierte Content-Marketing-Expertin im Bereich Cybersicherheit mit einem Hintergrund in Informatik. In letzter Zeit hat sie die Welt des Marketings aus der Perspektive von GRC (Governance, Risk & Compliance) erkundet. SprintoWenn sie nicht arbeitet, vertieft sie sich entweder in politische Romane oder perfektioniert ihre Kochkünste. Manchmal trifft man sie auch beim Sonnenbaden am Strand oder beim Wandern durch dichte Wälder an.Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Mehr erfahren









Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


