




Die Durchführung von Compliance-Projekten gleicht einem Zirkus. Man jongliert mit unzähligen Aufgaben gleichzeitig – alles läuft gut, bis ein wichtiges Element ausfällt und Chaos ausbricht. Ehe man sich versieht, ist das Team damit beschäftigt, Brände zu löschen, kaputte Systeme wiederherzustellen und weiß nicht mehr, wie es den Betrieb aufrechterhalten soll.
Auch wenn es keine Garantie für einen reibungslosen Ablauf gibt, können die Einhaltung einiger bewährter Compliance-Praktiken Ihnen sicherlich helfen, die Dinge besser zu managen und letztendlich Chaos zu vermeiden.
TL; DR
| Compliance stellt sicher, dass Unternehmen interne Richtlinien und regulatorische Rahmenbedingungen einhalten, um Risiken, rechtliche Strafen und Betriebsunterbrechungen zu vermeiden. Zu den besten Compliance-Praktiken gehören Risikobewertung, eine ausgeprägte Compliance-Kultur, kontinuierliche Überwachung, die Erfassung wichtiger Kennzahlen, interne Audits und Automatisierung. Zu den größten Herausforderungen zählen die Anpassung an sich ständig ändernde Vorschriften, die Balance zwischen Sicherheit und Betrieb sowie das Management von Drittparteirisiken. |
Was versteht man unter Compliance?
Im Unternehmensumfeld bezeichnet Compliance die Einhaltung interner Governance-Praktiken und -Richtlinien, verbindlicher Branchenstandards und regulatorischer Rahmenbedingungen. Je nach Art der Compliance und der zuständigen Aufsichtsbehörde kann die Nichteinhaltung zu Sicherheitslücken, rechtlichen Strafen und einem verlangsamten Geschäftswachstum führen.
Was sind die besten Vorgehensweisen im Compliance-Management?
Die Einhaltung von Vorschriften wird wesentlich einfacher, wenn man die besten Praktiken befolgt, die sich in allen Branchen bewährt haben:
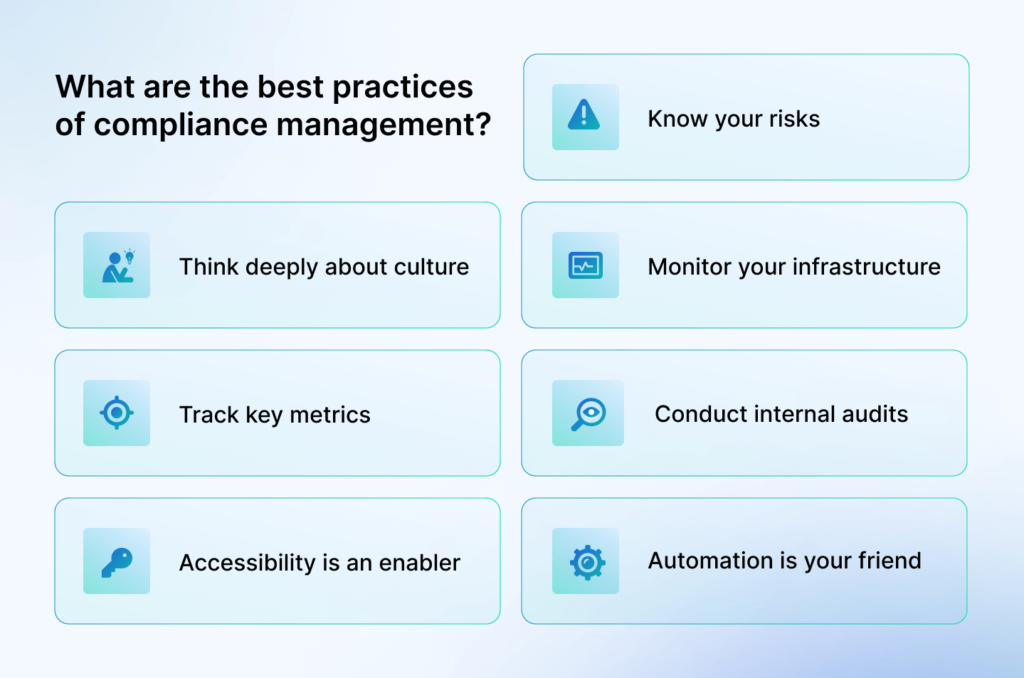
Kennen Sie Ihre Risiken
Da globale Regulierungen immer komplexer werden und Unternehmen expandieren, sind Organisationen einem höheren Risiko ausgesetzt. Dies kann die Nichteinhaltung rechtlicher Verpflichtungen, Sicherheitsbedrohungen oder auch eine mangelhafte Strategie umfassen.
Risiken lassen sich nur dann minimieren, wenn man sie kennt. Dies ist besonders gefährlich, da Compliance-Risiken direkt zu Bußgeldern, Reputationsschäden und sogar Betriebsunterbrechungen führen können.
Um Ihr Risikopotenzial zu verstehen, erstellen Sie eine Liste der Sicherheits-, Compliance- und Reputationsrisiken in Ihrem System. Bewerten Sie anschließend, welche Risiken ein höheres Schadenspotenzial und eine höhere Eintrittswahrscheinlichkeit aufweisen.
Dies hilft Ihnen, Risiken zu priorisieren, sie den richtigen Verantwortlichen zuzuordnen und einen Risikominderungsplan zu entwickeln. Rahmenwerke wie das NIST Risk Management Framework oder ISO 27001 können die Organisation und das Management von Risiken nach Domäne und Kategorie erheblich unterstützen.
Denken Sie eingehend über Kultur nach.
Der entscheidende Faktor für eine erfolgreiche Compliance-Kultur ist der Aufbau der richtigen Rahmenbedingungen. Die Führungsebene – bestehend aus Führungskräften, Vorstandsmitgliedern und Compliance-Beauftragten – spielt dabei eine zentrale Rolle. Ziel ist es, durchgängige Prozesse zu überwachen, Ressourcen zielgerichtet einzusetzen und die Erwartungen gegenüber allen Beteiligten klar zu kommunizieren.
Sobald die Richtung vorgegeben ist, sollte der Vorstand dafür sorgen, dass ethische Grundsätze und die Einhaltung der Vorschriften in eine umsetzbare Strategie und messbare Kennzahlen integriert werden.
Jeder Mitarbeiter ist jedoch für die Einhaltung der Vorschriften verantwortlich. Um eine Sicherheits- und Compliance-Kultur zu etablieren, sollten Schulungsprogramme für neue Mitarbeiter angeboten und Tests durchgeführt werden, um sicherzustellen, dass sie ihre Rolle verstehen. Auch bestehende Mitarbeiter sollten regelmäßig Schulungen absolvieren, um mit den Änderungen Schritt zu halten und ihr Wissen aufzufrischen.
Überwachen Sie Ihre Infrastruktur
Ein zentrales Ziel regulatorischer Rahmenbedingungen ist die Minimierung des Risikos von Problemen, die sich potenziell zu kostspieligen Angelegenheiten ausweiten könnten. Monitoring hilft, diese Probleme und Lücken zu erkennen, was für Compliance-Teams entscheidend ist, um sie schnellstmöglich zu beheben.
„Ein ordnungsgemäß konzipiertes Überwachungsprogramm sollte frühzeitig Warnsignale auslösen, die darauf hinweisen, dass im Unternehmen etwas vor sich geht, das zu einem Verstoß gegen Ethik- oder Compliance-Vorschriften führen könnte.“
Laurie Eissler, Direktorin, Deloitte Advisory, Deloitte
Entwerfen Sie einen risikobasierten, unabhängigen Prozess zur Überwachung der Compliance, um die Wirksamkeit der Compliance-Kontrollen und die Einhaltung der Richtlinien zu bewerten und darüber zu berichten. Konfigurieren Sie das Programm so, dass die Kontrollleistung, Risikoindikatoren und potenzielle Compliance-Verstöße kontinuierlich überwacht werden.
Die Überwachung der Aktivitäten, ob automatisiert oder nicht, sollte kontinuierlich erfolgen. Dies ist entscheidend, um Veränderungen und neu auftretende Risiken zu analysieren und Informationen über Schwachstellen im Compliance-Programm zu gewinnen.
Verfolgen Sie wichtige Kennzahlen
Bei der Einrichtung eines Compliance-Programms reicht es nicht aus, einfach nur eines zu haben; Sie müssen auch dessen Wirksamkeit überprüfen. Dazu müssen Sie Compliance-Kennzahlen erfassen , die Aufschluss darüber geben, wie effektiv Ihr Programm seine Ziele erreicht.
Mithilfe dieser Kennzahlen können Sie sowohl die quantitativen als auch die qualitativen Aspekte des Erfolgs Ihres Programms bewerten.
Denken Sie daran, dass die von Ihnen gewählten Kennzahlen ehrlich und präzise sein und den tatsächlichen Zustand Ihres Programms widerspiegeln müssen. Datenmanipulation oder die selektive Auswahl positiver Ergebnisse kann den Zweck der Einhaltung der Vorschriften gänzlich untergraben. Ethische Grundsätze erfordern Transparenz bei der Erhebung, Messung und Berichterstattung von Kennzahlen.
Die Einhaltung von Vorschriften wird anhand von KPIs (Key Performance Indicators) gemessen. Die Erfassung von KPIs liefert ein detailliertes Bild davon, wie gut Ihr Compliance-Programm im Hinblick auf interne Richtlinien, externe Vorschriften und die Kosten (Vermeidung von Verstößen und proaktives Risikomanagement) funktioniert.
Das US-Justizministerium empfiehlt, bei der Bewertung von Compliance-Programmen deren Effektivität in den Vordergrund zu stellen. Dazu rät es Unternehmen, sich einige Schlüsselfragen zur tatsächlichen Leistungsfähigkeit des Programms zu stellen:
- Ist das Compliance-Programm des Unternehmens gut konzipiert?
- Wird das Programm ernsthaft und in gutem Glauben angewendet?
- Funktioniert das Compliance-Programm in der Praxis?
Um diese Fragen zu beantworten, messen Sie diese Kennzahlen:
- Anzahl der durchgeführten Compliance-Audits
- Prozentsatz der Compliance-Probleme, die vor der Eskalation gelöst wurden
- Häufigkeit von Verstößen gegen die Compliance-Vorschriften
- Kosten der Implementierung eines Compliance-Programms im Vergleich zu potenziellen Bußgeldern oder Strafen
- Mitarbeiterbeteiligung an Compliance-Schulungsprogrammen
- Reaktionszeit bei Compliance-Verstößen
- Anzahl der gemeldeten Whistleblower-Vorfälle im Zusammenhang mit Compliance
- Die Geschwindigkeit der regulatorischen Änderungen wird im Programm erfasst und berücksichtigt.
- Ergebnisse der Compliance-Prüfung durch Dritte
- Kundenzufriedenheit im Zusammenhang mit Compliance-Transparenz
Durchführung interner Audits
Die meisten Unternehmen lassen Audits aus Pflichtgefühl durchführen, um gegenüber externen Aufsichtsbehörden die Einhaltung von Vorschriften nachzuweisen. Dies führt dazu, dass Unternehmen in einen Teufelskreis geraten, in dem sie Lücken notdürftig flicken und Verstöße im letzten Moment vertuschen. Kulturell gesehen ist dies eine schlechte Vorgehensweise und ein Rezept für Misserfolg.
Die Durchführung eines internen Audits ist eine bewährte Methode zur Einhaltung von Compliance-Vorgaben und trägt dazu bei, dass Sie diese dauerhaft gewährleisten. Dies hilft Ihnen, die Einhaltung der Vorschriften gegenüber externen Stakeholdern und potenziellen Kunden nachzuweisen, da Ihr Unternehmen jederzeit auf Überprüfungen vorbereitet ist.
Interne Auditprogramme sind zudem unerlässlich, um die Anzahl der Verstöße, die Höhe der Strafen und die Effektivität des Compliance-Programms zu erfassen. Sie helfen auch, die Compliance-Kosten und die Schwerpunkte für das nächste Budget zu ermitteln. Da Sicherheitslücken und Verstöße sich auf das Geschäftsergebnis auswirken, sind Audits für die Finanzplanung von großem Nutzen.
Barrierefreiheit ist eine Voraussetzung
Compliance-Tools können komplex sein, insbesondere wenn Nutzer Compliance-Berichte verstehen, Vorschriften nachvollziehen oder Audits nachverfolgen müssen. Um dem entgegenzuwirken, sollten Sie Ihre Prozesse und Systeme vereinfachen und zugänglicher und inklusiver gestalten.
So können Sie Barrierefreiheit als Unterstützung nutzen:
- Beginnen Sie mit dem Aufbau eines zentralen Repositorys für häufig verwendete und angeforderte Dokumente.
- Richten Sie eine automatisierte Rollenbasierte Zugriffsverwaltung System, das Zugriffsanfragen auf Basis vordefinierter Organisationsrollen ermöglicht.
- Führen Sie regelmäßig Schulungen zur Nutzung von GRC-Tools durch, mit Schwerpunkt auf Barrierefreiheitsfunktionen.
- Für Aufgaben wie Compliance-Berichterstattung, Risikobewertungen oder Audits sollten klare, schriftliche Anweisungen oder interaktive Anleitungen erstellt werden, um die Benutzer durch die einzelnen Prozesse zu führen.
- Vermeiden Sie juristische Fachsprache und übermäßig technische Ausdrücke in Berichten, Anweisungen und Warnmeldungen. Verwenden Sie eine einfache, verständliche Sprache, die jeder nachvollziehen kann.
Automatisierung ist dein Freund
Die Einrichtung und der Betrieb eines Compliance-Programms von Grund auf, insbesondere beim erstmaligen Durchführen, können herausfordernd, chaotisch und komplex sein. Solche Projekte umfassen viele verschiedene Aspekte, deren Management Zeit, Kosten und Aufwand erfordert – weshalb Führungskräfte Compliance-Verpflichtungen oft als belastenden Kostenfaktor betrachten.
Der Einsatz von Automatisierungssystemen führt zu einem Wettbewerbsvorteil. Unternehmen, die Tools zur Compliance-Automatisierung einsetzen , berichten von deutlichen Reduzierungen der Kosten, des manuellen Aufwands und der Zeit bis zur Auditvorbereitung.
Diese Tools überwachen kontinuierlich die Einhaltung der Compliance-Anforderungen durch die Kontrollen, erfassen automatisch Nachweise und kennzeichnen Risiken. So sind Sie stets optimal auf Audits vorbereitet und erleben weniger Überraschungen bei anstehenden Prüfungen.
Darüber hinaus trägt die Automatisierung dazu bei, mehrere Tools in einem System zu konsolidieren. Anstatt für verschiedene Aufgaben separate Tools zu verwenden, wird alles optimiert, wodurch der gesamte Prozess einfacher zu handhaben und skalierbar wird. Dies bedeutet auch bessere Kontrolle, weniger Doppelarbeit und einen klareren Weg zur Erfüllung regulatorischer Anforderungen.
Herausforderungen der Compliance
Um ein Compliance-Programm effektiver gestalten zu können, ist es entscheidend, die Herausforderungen bei dessen Management zu verstehen:
- Mit der dynamischen Natur von Frameworks Schritt haltenDie Vorschriften entwickeln sich ständig weiter. Täglich werden neue Bestimmungen zu Kontrollanforderungen und Risikobewertungspflichten eingeführt oder gestrichen. Unternehmen müssen mit diesen neuen Anforderungen Schritt halten, um die Einhaltung der Vorschriften nicht zu gefährden. Dies führt häufig zu einer Belastung der Ressourcen und zu Compliance-Lücken.
- Ausgewogenheit zwischen Sicherheit und BetriebStrenge Sicherheitskontrollen verlangsamen häufig den Geschäftsbetrieb und stören Arbeitsabläufe, was sich negativ auf die Produktivität auswirkt. Dies setzt das Management unter Druck, ein Gleichgewicht zwischen Sicherheitsmaßnahmen und betrieblicher Effizienz zu finden, was strategische Planung und die Zusammenarbeit aller Beteiligten erfordert.
- Management von DrittparteirisikenLieferanten und Drittanbieter bergen häufig unvorhersehbare und beispiellose Risiken für die IT-Umgebung. Um zu verhindern, dass diese Risiken zu einem Bedrohungsvorfall eskalieren, müssen Unternehmen Sicherheitsmaßnahmen für alle externen Partner und Dienstleister bewerten, überwachen und implementieren.
Wie man Compliance-Herausforderungen bewältigt
Die meisten Unternehmen konzentrieren sich zu bestimmten Jahreszeiten auf die Einhaltung von Vorschriften. Dies ist eine schlechte Vorgehensweise, da sie dadurch oft in Eile Kontrolltests durchführen, Sicherheitslücken schließen und hektisch nach Nachweisen suchen. Letztendlich kostet es die IT-Teams Nerven und ermöglicht ihnen, Audits durchzuführen.
Die Lösung für dieses Chaos? Compliance-Automatisierungstools wie SprintoSie sind für Cloud-First-Unternehmen konzipiert. Sie unterstützen über 20 Compliance-Frameworks und helfen Ihnen, Kontrollen mühelos abzubilden und zu überwachen.
Die Plattform integriert sich mit über 200 Cloud-Diensten und ermöglicht durch schreibgeschützte Prüfberechtigungen eine detaillierte Compliance-Überwachung. API-basierte Nachweise, die direkt aus den Quellsystemen erfasst werden, liefern Echtzeit-Einblicke in die Compliance.
- Kontinuierliche Kontrollüberwachung: Nutzen Sie Integrationen und benutzerdefinierte APIs, um Cloud-Anwendungen, Infrastruktur, Geräte und Personen in Echtzeit zu überwachen.
- Richtlinienverwaltung: Vermeiden Sie den Aufwand, Richtlinien von Grund auf neu zu erstellen mit vorgefertigte Vorlagen und die organisationsweite Anerkennung sicherstellen.
- Rollenbasierte Zugriffsverwaltung: Verschaffen Sie sich Einblick in die Benutzer, die auf kritische Systeme zugreifen, identifizieren Sie Fehlkonfigurationen und sichern Sie Ihre Umgebung proaktiv.
- Schwachstellen- und Vorfallmanagement: Schwachstellen und Vorfälle dokumentieren und verwalten, bis sie behoben sind, und Korrekturmaßnahmen an einem Ort erfassen.
- Modulare TrainingsprogrammeSetzen Sie integrierte Sicherheitsschulungsmodule in Ihrem gesamten Unternehmen ein und verfolgen Sie die Abschlussquoten, um das Bewusstsein für die Einhaltung der Vorschriften zu stärken.
- Automatisierte Beweismittelsammlung: Sammeln Prüffähige Nachweise automatisch und präzise, um Audits zu optimieren.
- Berichts-Dashboard: Greifen Sie auf ein detailliertes Gesundheits-Dashboard und Berichte zu, um Risiken, Kontrollen und Prüfungen übersichtlich zu sehen.
- Gemeinsam nutzbare SicherheitslageUm Vertrauen und Glaubwürdigkeit aufzubauen, teilen Sie Ihren Kunden und Partnern Ihren aktuellen Compliance-Status und Ihre Sicherheitslage mit.

Sprechen Sie noch heute mit unseren Experten, um Ihren Weg zur Einhaltung der Vorschriften zu erleichtern!
Häufig gestellte Fragen
Welche fünf Faktoren muss ein Compliance-Plan beinhalten?
Ein Compliance-Plan muss klare Richtlinien, regelmäßige Risikobewertungen, fortlaufende Schulungen, Überwachung und Audits sowie einen definierten Prozess zur Reaktion auf Vorfälle umfassen, um die Einhaltung sicherzustellen, Probleme frühzeitig zu erkennen und Verstöße effektiv zu beheben.
Was sind die 7 Elemente der Compliance?
Zu den sieben Elementen der Compliance gehören schriftliche Richtlinien, ein Compliance-Beauftragter, Mitarbeiterschulungen, Überwachung und Audits, Disziplinarrichtlinien, vertrauliche Berichterstattung und Korrekturmaßnahmenpläne, um die Einhaltung und kontinuierliche Verbesserung sicherzustellen.
Welche sind die besten Compliance-Management-Tools?
Some of the best compliance management tools are Sprinto, Drata, Vanta, OneTrust, Hyperproof, LogicGate Risk Cloud, ZenGRC, and Connecteam.

Autorin
Anwita
Anwita ist Cybersicherheits-Enthusiastin und erfahrene Bloggerin in einer Person. Ihre Leidenschaft für Cybersicherheit führte sie in die Welt der Compliance. Mit zahlreichen Cybersicherheitszertifizierungen im Gepäck hat sie es sich zum Ziel gesetzt, komplexe Sicherheitsthemen für alle Zielgruppen verständlich zu machen. Sie liest gern Sachbücher, hört Progressive Rock und sieht sich am Wochenende Sitcoms an.Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Mehr erfahren









Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


