




TL, DR:
| Compliance-Schulungen vermitteln Mitarbeitern Wissen über gesetzliche Bestimmungen, Branchenstandards und Unternehmensrichtlinien durch Workshops, Online-Kurse, Video-Tutorials oder interaktive Sitzungen, die auf spezifische Stellen zugeschnitten sind. |
| Laut DLA Piper stiegen die DSGVO-Bußgelder 2023 im Vergleich zu 2022 um 168 %. Dies unterstreicht das finanzielle Risiko unzureichender Mitarbeiterkenntnisse. Die Kosten für SOC-2-Schulungen können bis zu 15,000 US-Dollar pro Sitzung betragen. |
| Die Erstellung eines Programms umfasst sechs Schritte: Bedarfsanalyse zur Einhaltung der Vorschriften mithilfe von Risikokarten, Entwicklung rollenspezifischer Inhalte, Auswahl der Vermittlungsmethoden, Implementierung des Programms, Überwachung der Wirksamkeit und kontinuierliche Aktualisierung basierend auf Änderungen |
Vorschriften ändern sich ständig. Eine der größten Herausforderungen für Unternehmen bei der Anpassung an die sich wandelnde regulatorische und Compliance-Landschaft besteht darin, sicherzustellen, dass die Mitarbeiter gut über Vorschriften und Richtlinien informiert sind.
Die meisten Unternehmen betrachten dies jedoch immer noch eher als eine Pflichtübung denn als proaktiven Sicherheitsansatz. Diese Methode kann natürlich Millionen (manchmal sogar Milliarden) kosten.
In diesem Artikel erläutern wir die Schritte zur Erstellung einer umsetzbaren Compliance-Schulungsstrategie und stellen Ihnen ein operatives Flussdiagramm zur Verfügung, das Ihnen bei der Erreichung Ihrer Geschäftsziele helfen soll.
Was ist Compliance-Training?
Compliance-Schulungen dienen dazu, Mitarbeiter über gesetzliche Bestimmungen, Branchenstandards, Unternehmensrichtlinien und -verfahren zu informieren, die für ihre Aufgaben und ihren Arbeitsplatz relevant sind. Unternehmen erstellen in der Regel umfassende Schulungsmodule, um sich vor rechtlichen Risiken zu schützen, ethische Geschäftspraktiken zu gewährleisten und ein sicheres und respektvolles Arbeitsumfeld zu schaffen.
Compliance-Schulungen können in Form von Workshops, Online-Kursen, Videos und interaktiven Sitzungen durchgeführt werden. Automatisierungstools erfassen die Teilnahme über alle diese Formate hinweg und generieren so die von Aufsichtsbehörden und externen Prüfern erwarteten Nachweise. Die Teilnahme an diesen Schulungen ist in der Regel verpflichtend und kann individuelle Prüfungen zur Überprüfung des Verständnisses beinhalten.
Wie implementiert man ein Compliance-Schulungsprogramm?
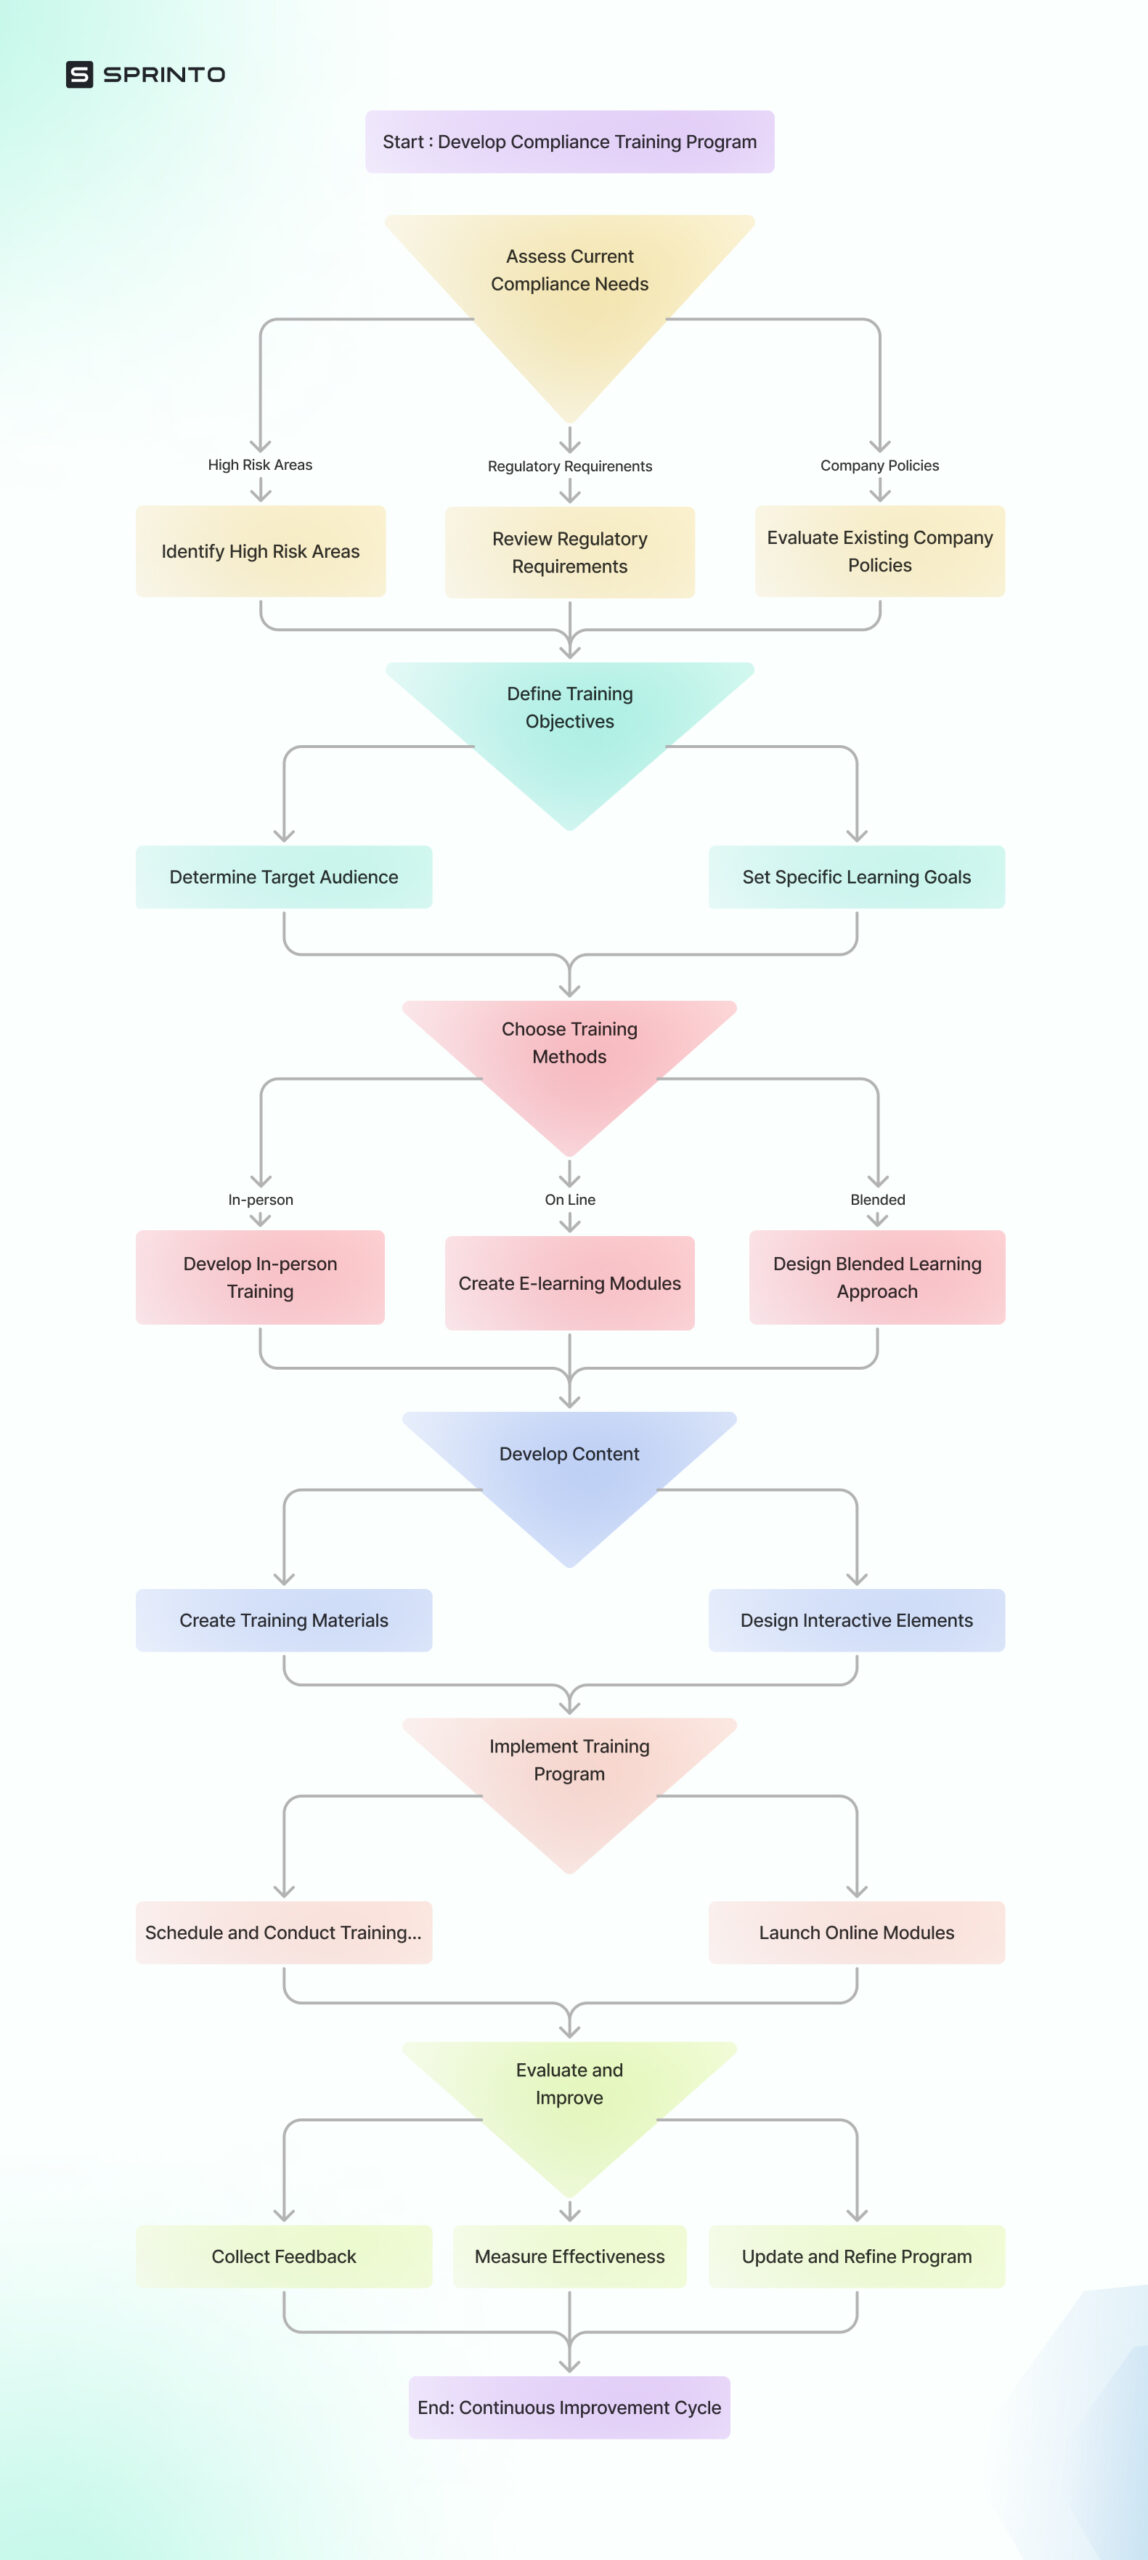
Die Entwicklung eines Compliance-Schulungsprogramms erfordert eine strategische Planung, die auf die individuellen Bedürfnisse Ihres Unternehmens zugeschnitten ist, sowie die Wahl der passenden Schulungsmethode. Strategie und Budget bedingen einander – unsere Anleitung zur Compliance-Budgetplanung zeigt Ihnen, wie Teams die Schulungskosten im Verhältnis zur Anzahl der Mitarbeiter, dem Schulungsrhythmus und den Kosten für Aktualisierungsinhalte festlegen, damit das Programm auch nach dem ersten Jahr nachhaltig ist.
Hier sind sechs Schritte für eine effektive Durchführung von Compliance-Schulungen.
1. Aktuellen Compliance-Bedarf ermitteln
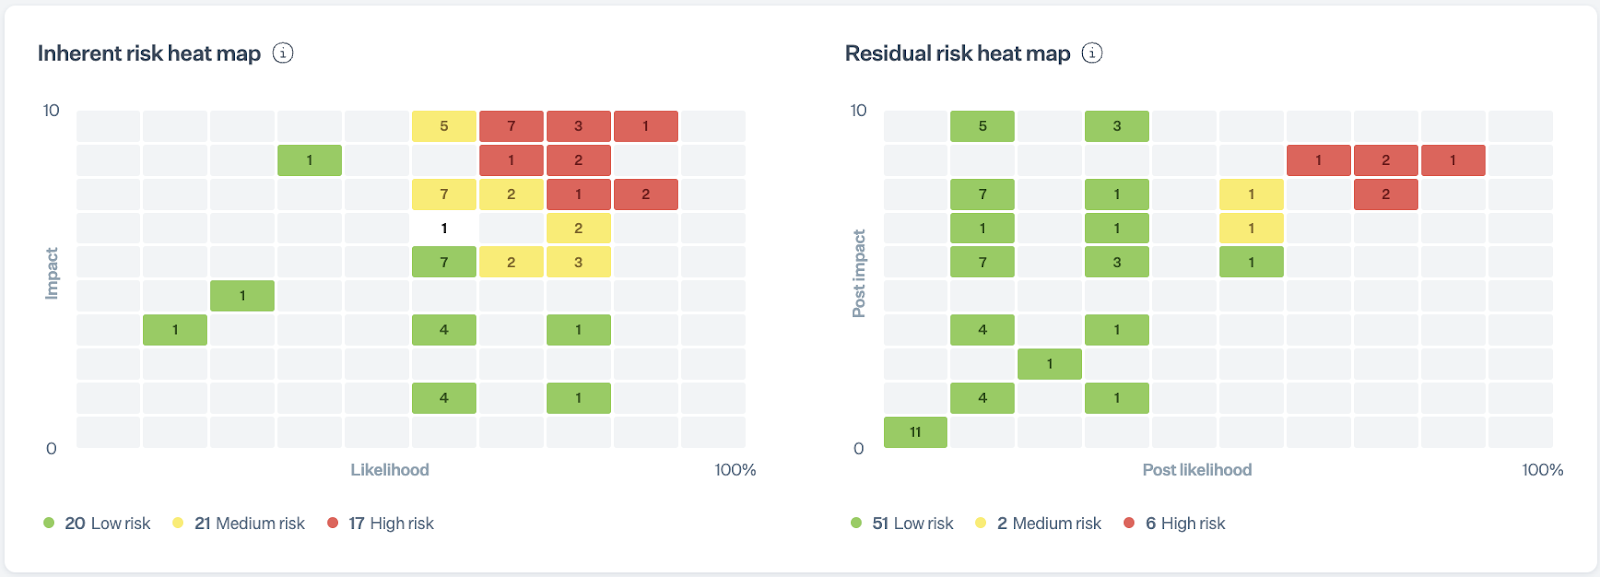
Beginnen Sie mit einer umfassenden Risikoanalyse, um Hochrisikobereiche in Ihrem Unternehmen zu identifizieren. Ein hilfreiches Werkzeug hierfür ist eine Heatmap, die Risiken anhand ihrer Eintrittswahrscheinlichkeit und potenziellen Auswirkungen visuell darstellt.
Als Nächstes sollten Sie die branchenspezifischen Compliance-Standards und -Vorschriften berücksichtigen, um eine umfassende und aktuelle Bewertung zu gewährleisten. Laut DLA Piper stiegen die DSGVO-Bußgelder 2023 im Vergleich zu 2022 um 168 %, was die Bedeutung der Kenntnis aktueller regulatorischer Änderungen unterstreicht.
Prüfen Sie bestehende Richtlinien auf Abweichungen von den aktuellen Anforderungen. Eine Richtlinienmanagement-Plattform unterstützt Unternehmen bei der Versionskontrolle von Richtlinien, der Verteilung von Aktualisierungen an Mitarbeitende und der Nachverfolgung des Empfangs. So wird sichergestellt, dass Schulungsinhalte stets den neuesten Compliance-Vorgaben entsprechen und Richtlinien bei Bedarf erstellt oder aktualisiert werden, um identifizierte Risiken zu beheben und die Einhaltung gesetzlicher Bestimmungen zu gewährleisten.
Analysieren Sie außerdem vergangene Compliance-Vorfälle in Ihrem Unternehmen. Erstellen Sie eine detaillierte Dokumentation dieser Vorfälle, ihrer Ursachen und Folgen, um Ihre Schulungsschwerpunkte festzulegen.
2. Schulungsziele definieren
Bei der Definition Ihrer Schulungsziele sollten Sie zunächst Ihre Zielgruppe nach ihren Rollen und ihrem Risikoprofil segmentieren. Beispielsweise könnten Sie separate Schulungsprogramme für Führungskräfte, Mitarbeiter im Kundenservice und Vorstandsmitglieder erstellen, um sicherzustellen, dass jede Gruppe eine auf ihre spezifischen Bedürfnisse und Verantwortlichkeiten zugeschnittene Schulung erhält.
Tipp:
Setzen Sie sich SMART-Ziele (spezifisch, messbar, erreichbar, relevant, terminiert) für Ihr Trainingsprogramm.
Ein Beispiel für ein SMART-Ziel könnte lauten: „Reduzierung der Compliance-Verstöße um 30 % innerhalb von 6 Monaten nach Abschluss der Schulung.“ Dieser Ansatz bietet ein klares Ziel und einen Zeitplan zur Messung der Wirksamkeit Ihres Programms.
3. Trainingsmethoden auswählen
Bei der Auswahl von Schulungsmethoden sollten Sie verschiedene Ansätze kombinieren, um unterschiedlichen Lernstilen gerecht zu werden. Laut der Brandon Hall Group halten 72 % der Unternehmen Blended Learning für den effektivsten Ansatz. Dieser kann beispielsweise Präsenzworkshops, Online-Module und interaktive Simulationen umfassen.
Nutzen Sie Technologie für skalierbare Lösungen mit integrierten Sicherheitsschulungsmodulen , um Abschlussquoten und Quiz-Ergebnisse zu erfassen. Dies vereinfacht nicht nur die Verwaltung, sondern liefert auch wertvolle Daten zur Bewertung der Programmeffektivität.

Bleiben Sie mit automatisierter, kontinuierlicher Compliance immer einen Schritt voraus.
4. Inhalte entwickeln
Es gibt zwei Ansätze zur Erstellung hochwertiger, szenariobasierter Compliance-Schulungsmaterialien:
a) Interne Entwicklung: Falls Sie über die entsprechenden internen Experten verfügen, erstellen Sie 3–5 realistische Szenarien für jede wichtige Compliance-Schulungsart. Diese sollten reale Situationen widerspiegeln, denen Ihre Mitarbeiter begegnen können, und ihnen ermöglichen, ihr Wissen in einer risikoarmen Umgebung anzuwenden.
b) Externe Expertise : Wenn die internen Ressourcen begrenzt sind oder Spezialkenntnisse erforderlich sind, sollten Sie Folgendes in Betracht ziehen:
- Auslagerung der Content-Produktion an Spezialisten für Compliance-Schulungen
- Beauftragung von Beratern mit branchenspezifischer Expertise zur Entwicklung oder Überprüfung von Materialien
- Kauf vorgefertigter, anpassbarer Compliance-Schulungsmodule von seriösen Anbietern
Sprinto Die App vereinfacht Mitarbeiterschulungen und die Einhaltung von Vorschriften. Sie können:
- Laden Sie eigene Schulungsmaterialien hoch oder nutzen Sie integrierte Module.
- Ermitteln Sie das Wissen der Mitarbeiter mithilfe vorgefertigter oder individuell angepasster Tests.
- Für die Schulungen sollen spezifische Zielgruppen ausgewählt werden.
Dieser flexible Ansatz ermöglicht es Ihnen, ein Schulungs- und Sensibilisierungsprogramm zu erstellen, das auf die individuellen Anforderungen und Compliance-Verpflichtungen Ihres Unternehmens abgestimmt ist.
5. Durchführung des Schulungsprogramms
Die Mitarbeitermotivation bei der Einführung eines Schulungsprogramms zu steigern, kann hier eine Herausforderung darstellen. Daher ist es notwendig, mit einer offensiven Kommunikationskampagne zu beginnen, um die Beteiligung zu maximieren.
Um die Motivation zu erhalten und positive Resonanz zu erzeugen, können Sie Slogans oder Mottos verwenden und Mitarbeiter, die eine Schulung abgeschlossen haben, würdigen. Geben Sie den Abgabetermin für alle Schulungen klar an und richten Sie automatische Erinnerungen ein.
Girish Redekar, CEO von Sprintosagte in a Webinar"Wenn Sie als Gründer eine Schulung zur Sensibilisierung für IT-Sicherheit abgeschlossen haben, ist es ratsam, dies in Ihrem allgemeinen Slack-Kanal zu veröffentlichen, um allen die Bedeutung dieser Schulung bewusst zu machen."
6. Bewerten und verbessern
Zur Evaluation empfiehlt sich das Vier-Ebenen-Trainingsevaluationsmodell von Kirkpatrick , das Reaktionen, Lernerfolge, Verhalten, Abschlussquoten und Ergebnisse bewertet. Führen Sie Vor- und Nachbereitungsbeurteilungen durch, um den Wissenszuwachs zu messen und sicherzustellen, dass keine Wissenslücken bestehen.
Da sich Branchenstandards hinsichtlich Inhalt und Anforderungen ständig ändern, müssen Ihre Schulungsmodule entsprechend angepasst werden. Eine weitere Möglichkeit zur Verbesserung besteht darin, Feedback von Mitarbeitern und Führungskräften einzuholen.
Bitten Sie außerdem Ihr Rechtsteam, die Schulungsunterlagen vierteljährlich zu überprüfen, damit Sie nichts verpassen.
Wie Sie die Effektivität Ihres Compliance-Schulungsprogramms messen können
Abschlussquoten sind zwar nützlich, belegen aber lediglich, dass die Mitarbeiter den Kurs abgeschlossen haben. Um zu verstehen, ob die Schulung erfolgreich ist, sollte gemessen werden, ob die Mitarbeiter die Inhalte verstanden, risikoreiches Verhalten geändert und zur Reduzierung von Compliance-Verstößen beigetragen haben.
Verfolgen Sie diese Kennzahlen gemeinsam:
- Abschlussquote: Wer hat die Schulung abgeschlossen, wer hat Fristen versäumt und welche Teams benötigen Nachbetreuung?
- Bewertungsergebnisse: Ergebnisse von Vor- und Nachbereitungstests, nicht bestandene Abschnitte und wiederkehrende Wissenslücken.
- Verhaltensindikatoren: Ergebnisse von Phishing-Simulationen, Bestätigungsraten der Richtlinien, Qualität der Vorfallsmeldungen und wiederholte Verstöße.
- Rollenbasierte Abdeckung: Ob Hochrisikoteams die richtige Ausbildung für ihre Aufgaben erhalten haben.
- Bereitschaft zur Prüfungsdokumentation: Ob Schulungsprotokolle, Zeitstempel, Kursversionen, Bestätigungen und Bewertungsunterlagen für die Prüfer verfügbar sind.
- Vorfalltrends: Ob relevante Vorfälle, Ausnahmen oder Richtlinienverstöße nach gezielten Schulungen zurückgehen.
- Mitarbeiter-Feedback: Ob die Mitarbeiter die Schulung als klar, relevant und für ihre tägliche Arbeit anwendbar empfanden.
Überprüfen Sie diese Kennzahlen nach jedem Schulungszyklus und nach wesentlichen Änderungen wie neuen Vorschriften, neuen Rahmenbedingungen, Sicherheitsvorfällen, Prüfungsfeststellungen oder Richtlinienaktualisierungen. Wenn Mitarbeitende den Kurs zwar absolvieren, aber die Prüfungen nicht bestehen oder dieselben Fehler wiederholen, liegt das Problem möglicherweise am Inhalt, Format, Zeitpunkt oder der Rollenzuordnung.
Welche Arten von Compliance-Schulungen sollte Ihr Compliance-Programm beinhalten?
Die acht wichtigsten Arten, Ihre Mitarbeiter über Cybersicherheitskonformität aufzuklären, sind:
1. Ethikschulung
Ethikschulungen vermitteln Mitarbeitern die Integrität der Unternehmenskultur und wie sie verantwortungsvolle Entscheidungen treffen können. Sie behandeln Themen wie Interessenkonflikte, Whistleblowing und den ethischen Umgang mit Unternehmensressourcen.
Man lernt beispielsweise, mit Situationen umzugehen, in denen ein Lieferant Geschenke anbietet oder unethisches Verhalten meldet. Dies bildet den Kern aller Compliance-Rahmenwerke wie COSO und COBIT, die verhindern, dass interne Bedrohungen in die Organisation eindringen und den Ruf des Unternehmens schädigen.
2. Datenschutz und Informationssicherheit
Diese Schulung umfasst Bestimmungen wie die DSGVO, den CCPA und den HIPAA. Die Mitarbeiter werden darin geschult, wie sie sensible Informationen handhaben, Informationen klassifizieren und Daten sicher entsorgen.
Wenn Sie beispielsweise im Gesundheitswesen tätig sind, müssen Ihre Mitarbeiter über den Schutz von Patientendaten oder elektronischen Gesundheitsdaten (ePHIs) informiert werden, um Verstöße gegen HIPAA zu vermeiden.
Darüber hinaus legen andere Rahmenwerke wie ISO 27001 und das NIST Cybersecurity Framework großen Wert auf Datenschutz und Informationssicherheit.
3. Phishing und Social Engineering
In den Schulungsmodulen zu Phishing und Social Engineering werden die Mitarbeiter über die manipulativen Methoden von Cyberkriminellen und Hackern aufgeklärt. Dazu gehören Phishing per E-Mail, Köder-Taktiken und das Vortäuschen falscher Identitäten.
Sie können Übungen anhand simulierter Phishing-Angriffe und Meldeverfahren durchführen. Diese sind wichtig für gängige Branchenstandards, insbesondere PCI DSS , und müssen Bestandteil jedes sicherheitsbewussten Schulungsprogramms sein.
4. Gerätesicherheit
Schulungen zur Gerätesicherheit sollten den sachgemäßen Umgang mit firmeneigenen und privaten Geräten im Arbeitskontext umfassen. Wichtige Themen sind die Verwaltung mobiler Geräte, die sichere Umsetzung von BYOD-Praktiken und die physische Sicherheit der Geräte.
Zur Schulung in Gerätesicherheit gehört unter anderem auch das Wissen, wie man tragbare Speichermedien verschlüsselt und die Software auf dem neuesten Stand hält.
5. Netzwerksicherheit
Schulungen zur Netzwerksicherheit gewährleisten die korrekte Nutzung von Unternehmensnetzwerken – WLAN-Sicherheit, VPN-Nutzung usw. –, damit Mitarbeiter sicher von externen Standorten aus arbeiten können. Dieselben Themen sind in nahezu jedem Cybersicherheits-Compliance- Rahmenwerk als Kontrollbereich enthalten. Daher zählt die Schulung zur Netzwerksicherheit in der Regel zu den wirkungsvollsten Investitionen zu Beginn: Ein einziger Kurs deckt die grundlegenden Verhaltensanforderungen von SOC 2, ISO 27001 und HIPAA gleichzeitig ab.
Dazu gehören Kenntnisse über die Identifizierung ungesicherter Netzwerke, die richtige Nutzung von Gast-WLAN, Gefahren durch öffentliche Hotspots und vieles mehr.
Die Schulung Ihrer Mitarbeiter im Bereich Netzwerksicherheit ist zweifellos unerlässlich, insbesondere wenn Ihre Organisation in einer Remote-Umgebung arbeitet und dabei Standards wie CIS Controls und NIST-Richtlinien berücksichtigt werden sollten.
6. Sichere Softwareentwicklungsmethoden
Die Schulungen zur Softwareentwicklung richten sich speziell an Entwicklungsteams und zielen darauf ab, bewährte Verfahren in den Bereichen sicheres Codieren, Testmethoden und die Integration von Sicherheit in den Entwicklungszyklus zu fördern.
In dieser Schulung werden Entwickler über gängige Cybersicherheitslücken wie SQL-Injection und Cross-Site-Scripting aufgeklärt und lernen, wie sie diese verhindern können.
7. Inzidenzreaktion
Die Reaktion auf Sicherheitsvorfälle kann als Baustein einer proaktiven Belegschaft zur Vorbeugung von Cyberangriffen betrachtet werden. Sie konzentriert sich auf Schulungen zum Erkennungs-, Melde- und Reaktionssystem, indem sie die Rollen der Mitarbeiter im Notfallplan, Kommunikationsprotokolle im Falle eines Angriffs und Maßnahmen zur Schadensminimierung thematisiert.
8. Frameworkspezifische Schulung
Für einige Organisationen wäre ein branchenspezifischerer Ansatz für Compliance-Schulungen angebracht, insbesondere während eines Compliance-Prozesses mit regulatorischen Rahmenbedingungen.
Beispielsweise sollten Mitarbeiter eines Finanzdienstleistungsunternehmens die PCI-DSS-Anforderungen erlernen, während Auftragnehmer der Regierung die CMMC-Konformität kennenlernen. Beide basieren auf derselben grundlegenden Definition von Compliance – der Erfüllung externer Regeln, Rahmenwerke oder Vertragsklauseln durch dokumentierte und evidenzbasierte Praktiken. Daher bauen diese rollenspezifischen Schulungen stets auf einer gemeinsamen Einführung in die Grundlagen der Compliance auf.
Compliance-Schulungen nach Branchen: Wichtigste Anforderungen
Compliance-Schulungen sollten sich an den Daten, Systemen, Vorschriften und Kundenerwartungen Ihres Unternehmens orientieren. Ein SaaS-Unternehmen, das sich auf SOC 2 vorbereitet, benötigt beispielsweise nicht denselben Schulungsschwerpunkt wie ein Gesundheitsunternehmen, das elektronische Patientenakten (ePHI) verarbeitet, oder ein Zahlungsdienstleister, der Karteninhaberdaten verarbeitet.
Folgende branchenspezifische Schulungsanforderungen sind zu berücksichtigen:
| Branche | Trainingsschwerpunkte | Gemeinsame Rahmenbedingungen/Vorschriften |
| SaaS- und Cloud-Unternehmen | Sicherer Zugriff, Umgang mit Kundendaten, Meldung von Sicherheitsvorfällen, Lieferantenrisiko, sichere Entwicklung und Sicherheitsbewusstsein | SOC 2, ISO 27001, DSGVO, CCPA |
| Unternehmen im Gesundheitswesen und Anbieter von Gesundheitstechnologie | Umgang mit geschützten Gesundheitsdaten, Datenschutzpraktiken, Meldung von Datenschutzverletzungen, Zugriffskontrollen und Gerätesicherheit | HIPAA, HITRUST, SOC 2 |
| Finanzdienstleistungen und Fintech | Betrugsprävention, Sensibilisierung für Geldwäschebekämpfung, Datenaufbewahrung, Zugriffskontrolle, operative Resilienz und Kundendatenschutz | PCI DSS, SOC 2, ISO 27001, SOX |
| E-Commerce- und Zahlungsunternehmen | Schutz von Karteninhaberdaten, Sensibilisierung für Phishing-Angriffe, Passwortsicherheit, Zugriff auf Zahlungssysteme und sichere Transaktionsabwicklung | PCI DSS, DSGVO, CCPA |
| Regierungsauftragnehmer und Rüstungslieferanten | Kontrollierter Umgang mit Informationen, Zugriffskontrolle, Meldung von Vorfällen, Lieferantenrisiko und sichere Kollaborationspraktiken | CMMC, NIST 800-171, FedRAMP |
| Globale oder multiregionale Unternehmen | Datenübertragungsregeln, Datenschutzrechte, lokale Arbeitsbestimmungen, Meldewege und regionsspezifische Richtlinienbestätigungen | DSGVO, CCPA/CPRA, lokale Datenschutz- und Arbeitsgesetze |
Integrierte Sicherheitsschulungsmodule zur beschleunigten Einhaltung der Vorschriften
Warum sind Compliance-Schulungen für Unternehmen wichtig?
Die Bedeutung von Compliance-Schulungen liegt darin, dass sie Arbeitgebern einen standardisierten Prozess bieten, um Mitarbeitern die gesetzlichen Vorgaben zu vermitteln. Sie schaffen das für den Geschäftsbetrieb notwendige Sicherheitsbewusstsein, sodass Mitarbeiter wissen, was erlaubt und was verboten ist.
Zu den fünf wichtigsten Vorteilen von Compliance-Schulungen gehören:
1. Unterstützt Rechtsschutz und Risikomanagement
Die Schulung Ihrer Mitarbeiter in Bezug auf gesetzliche Bestimmungen schützt Ihr Unternehmen vor Verstößen, Bußgeldern und Klagen. Sie beweist Sorgfaltspflicht , die im Streitfall als rechtliche Verteidigung dienen kann.
2. Fördert eine ethische Geschäftskultur
Wenn Mitarbeiter ethische Standards verstehen und einhalten, spiegelt sich dies in einer Unternehmenskultur wider, die auf konsequenter und werteorientierter Entscheidungsfindung basiert.
3. Gewährleistet finanzielle Stabilität und Kundenvertrauen.
Die Einhaltung von Compliance-Vorgaben stärkt das Kundenvertrauen, insbesondere im Umgang mit sensiblen Daten. Dieses Vertrauen führt zu besseren Kundenbeziehungen, höherer Kundenbindung und potenziell mehr Geschäftsmöglichkeiten.
4. Verbessert die Wettbewerbsfähigkeit auf dem Markt
Die Mitarbeiter erhalten aktuelles Wissen, das ihnen hilft, in komplexen regulatorischen Umfeldern fundierte Entscheidungen zu treffen. In stark regulierten Branchen kann diese Anpassungsfähigkeit beispielsweise den entscheidenden Unterschied zwischen dem Gewinn oder Verlust eines Auftrags oder einer Partnerschaft ausmachen.
5. Steigerung der betrieblichen Effizienz und Sicherheit
Es trägt zur Sicherheit am Arbeitsplatz bei, indem es Unfälle reduziert und ein sichereres Arbeitsumfeld schafft. Die damit einhergehende Standardisierung minimiert Fehler und verbessert die Gesamteffizienz.
Welche Herausforderungen sind mit Compliance-Schulungen für Mitarbeiter verbunden?
Für Unternehmer und Personalverantwortliche kann die Durchführung von Compliance-Schulungen manchmal wie ein Kampf gegen Windmühlen erscheinen. Hier sind einige der realen Probleme, mit denen sie konfrontiert sind:
1. Die Mitarbeiter finden es nicht ansprechend.
Seien wir ehrlich – die meisten Mitarbeiter empfinden Compliance-Schulungen als langweilig. Es fällt schwer, konzentriert zu bleiben, wenn man nur Folien durchklickt. Die Personalabteilung versucht zwar, die Schulungen etwas aufzulockern, aber es ist schwierig, Richtlinien spannend zu gestalten.
2. Die Mitarbeiter sind beschäftigt
Für manche Mitarbeiter erscheint die Einplanung von Zeit für Compliance-Schulungen aufgrund der hohen Arbeitsbelastung als unnötige Zusatzaufgabe. Sie absolvieren die Schulungen nur schnell, um sie abzuhaken, während die Verantwortlichen sich Sorgen um verlorene Arbeitszeit machen.
3. Zu viele Informationen
Die Schulungsfolien vermitteln den Mitarbeitern zwar eine Fülle an Informationen, doch diese behalten nur Bruchstücke. Sich im entscheidenden Moment an das zu erinnern, was sie wirklich brauchen, ist eine ganz andere Sache.
4. Widerstand gegen neue Regeln
Manche Mitarbeiter, insbesondere langjährige, meinen, die neuen Regeln beträfen sie nicht. Sie sagen: „Wir sind bisher gut ohne ausgekommen!“ Die Personalabteilung muss sich dann mit Augenrollen und Widerstand auseinandersetzen.
5. Es ist für ihre Arbeit irrelevant.
Viele Mitarbeiter sitzen stundenlang in Schulungen, die gar nichts mit ihren täglichen Aufgaben zu tun haben. Sie schalten ab und sind am Ende frustriert und innerlich leer.
Wie viel kostet eine Sicherheitsschulung zur Einhaltung der Vorschriften?
Die Kosten für Compliance-Schulungen im Bereich IT-Sicherheit können je nach Schulungsart und Unternehmensgröße erheblich variieren. Im Allgemeinen liegen die Preise für Compliance-bezogene Sicherheitsschulungen zwischen 25 und 15,000 US-Dollar pro Schulungseinheit.
Zu den Faktoren, die diese Kosten beeinflussen, gehören die Anzahl der Mitarbeiter, die Komplexität der Schulungsinhalte und der Einsatz externer Anbieter im Vergleich zu internen Ressourcen.
Die Einhaltung der SOC-2-Standards erfordert beispielsweise häufig Sicherheitsschulungen für Mitarbeiter, die bis zu 15,000 US-Dollar pro Schulung kosten können. Hinzu kommen weitere Kosten im Zusammenhang mit der Einhaltung der Standards, wie etwa Auditgebühren und Kosten für Bereitschaftsanalysen.
Zukunftsperspektive: Compliance-Schulungen mit Automatisierung
Der Einsatz von Technologie für Compliance-Schulungen gestaltet den gesamten Prozess reibungsloser und schneller. Die Automatisierung hilft, manuelle Aufgaben wie Terminplanung, Erinnerungen und Nachverfolgung zu eliminieren und so die Personalabteilung zu entlasten. Zudem wird sichergestellt, dass Mitarbeitende ihre Schulungen fristgerecht absolvieren, und Unternehmen können die Einhaltung der Vorschriften mühelos nachweisen.
Sprinto geht noch einen Schritt weiter, indem Sicherheitsschulungen direkt in Ihre Compliance-Workflows integriert werden. Unternehmen können so Schulungsmodule an spezifische Rahmenwerke anpassen – wie beispielsweise SOC 2 oder … ISO 27001 —und Rollen, Automatisierung von Erinnerungen und Verfolgung des Fortschritts.
Alles wird protokolliert, sodass Audits stressfrei ablaufen und die Teilnahme und das Verständnis der Mitarbeiter klar nachgewiesen werden können. Die Integration mit Plattformen wie KnowBe4 erweitert die Möglichkeiten durch spezialisierte Schulungsoptionen, die alle innerhalb von [hier fehlende Information] erfasst werden. SprintoDie Plattform von für ein nahtloses Erlebnis.
Zusamenfassend, Sprinto wandelt Compliance-Schulungen in einen optimierten, automatisierten Prozess um, der sich an Ihre Geschäftsanforderungen anpasst und sicherstellt, dass niemand durchs Raster fällt.
Hol dir einen Partner für deine Trainingsaufgaben
Häufig gestellte Fragen

Autorin
Stiefmütterchen
Pansy ist eine ISC2-zertifizierte Content-Marketing-Expertin im Bereich Cybersicherheit mit einem Hintergrund in Informatik. In letzter Zeit hat sie die Welt des Marketings aus der Perspektive von GRC (Governance, Risk & Compliance) erkundet. SprintoWenn sie nicht arbeitet, vertieft sie sich entweder in politische Romane oder perfektioniert ihre Kochkünste. Manchmal trifft man sie auch beim Sonnenbaden am Strand oder beim Wandern durch dichte Wälder an.Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Mehr erfahren









Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


