




ISO 27001 ist der international anerkannte Standard für Informationssicherheitsmanagement und umfasst den Schutz von Informationen in jeder Form – digital, physisch und darüber hinaus. Er definiert die Anforderungen für die Einrichtung, Implementierung, Aufrechterhaltung und kontinuierliche Verbesserung eines Informationssicherheitsmanagementsystems (ISMS). Anhang A enthält eine Reihe von Referenzkontrollen, die Organisationen basierend auf ihren Risikobewertungs- und Behandlungsentscheidungen anwenden können.
Der ISO-27001-Bericht ist ein unverzichtbares Dokument für jede Organisation, die ein externes Audit anstrebt. Er behandelt Aspekte wie den Umfang des Audits, festgestellte Abweichungen, Schwachstellen und Probleme. Der ISO-27001-Bericht zeigt im Wesentlichen, wie gut Ihre Organisation auf das Audit vorbereitet ist.
Was ist ein ISO 27001-Bericht?
Ein ISO-27001-Bericht ist wie ein Zeugnis für das Informationssicherheits-Managementsystem (ISMS) einer Organisation. Er zeigt auf, wie die Organisation ihre Datenbestände handhabt und schützt und welche potenziellen Schwachstellen aktuell bestehen.
Der Bericht trägt dazu bei, einen klaren Überblick über die Einhaltung der ISO-27001-Anforderungen durch die Organisation zu gewinnen, sodass die Zuverlässigkeit und Ausfallsicherheit der ISMS-Systeme gewährleistet werden können. Er ist Bestandteil des internen ISO-27001-Auditprozesses und unterstützt die Organisation bei der Vorbereitung auf das externe Audit. Zudem gibt er den Stakeholdern die Gewissheit, dass ihre Daten sicher sind.
Warum ist der ISO 27001-Bericht erforderlich?
Der ISO 27001-Bericht ist ein zuverlässiges Instrument und ein wichtiges Dokument, mit dem Sie die Leistungsfähigkeit des ISMS einer Organisation gemäß den Anforderungen der ISO 27001 verfolgen und steuern können.
Hier sind einige weitere Gründe, warum ein ISO 27001-Bericht erforderlich ist.
- Der interne Auditbericht nach ISO 27001 trägt dazu bei, die Einhaltung der Norm ISO 27001 nachzuweisen, indem er die Ergebnisse des internen Auditprozesses dokumentiert.
- Der Bericht unterstützt die Organisationen bei der Behebung der im Rahmen der internen Prüfung festgestellten Abweichungen und Schwachstellen. Dies trägt dazu bei, Verbesserungspotenziale zu identifizieren und die Organisation zu stärken. Sicherheitshaltung.
- Der interne Auditbericht ist zwar üblicherweise ein internes Dokument und wird nicht extern weitergegeben, seine Ergebnisse fließen jedoch direkt in das externe Zertifizierungsaudit ein. Das daraus resultierende ISO 27001-Zertifikat und der Zertifizierungsbericht, ausgestellt von der akkreditierten Zertifizierungsstelle, dienen als externe Bestätigung für Kunden, Geschäftspartner und Stakeholder, dass Ihr Unternehmen die Anforderungen der Norm erfüllt.
Hier ist eine Vorlage für die interne Revision:
Laden Sie Ihre ISO 27001-Vorlage für interne Audits herunter
Was beinhaltet der ISO 27001-Konformitätsbericht?
Der ISO 27001-Konformitätsbericht enthält detaillierte Informationen über das interne Audit und dessen Ergebnisse, damit die Beteiligten und das ISMS-Team weitere Schritte einleiten können.
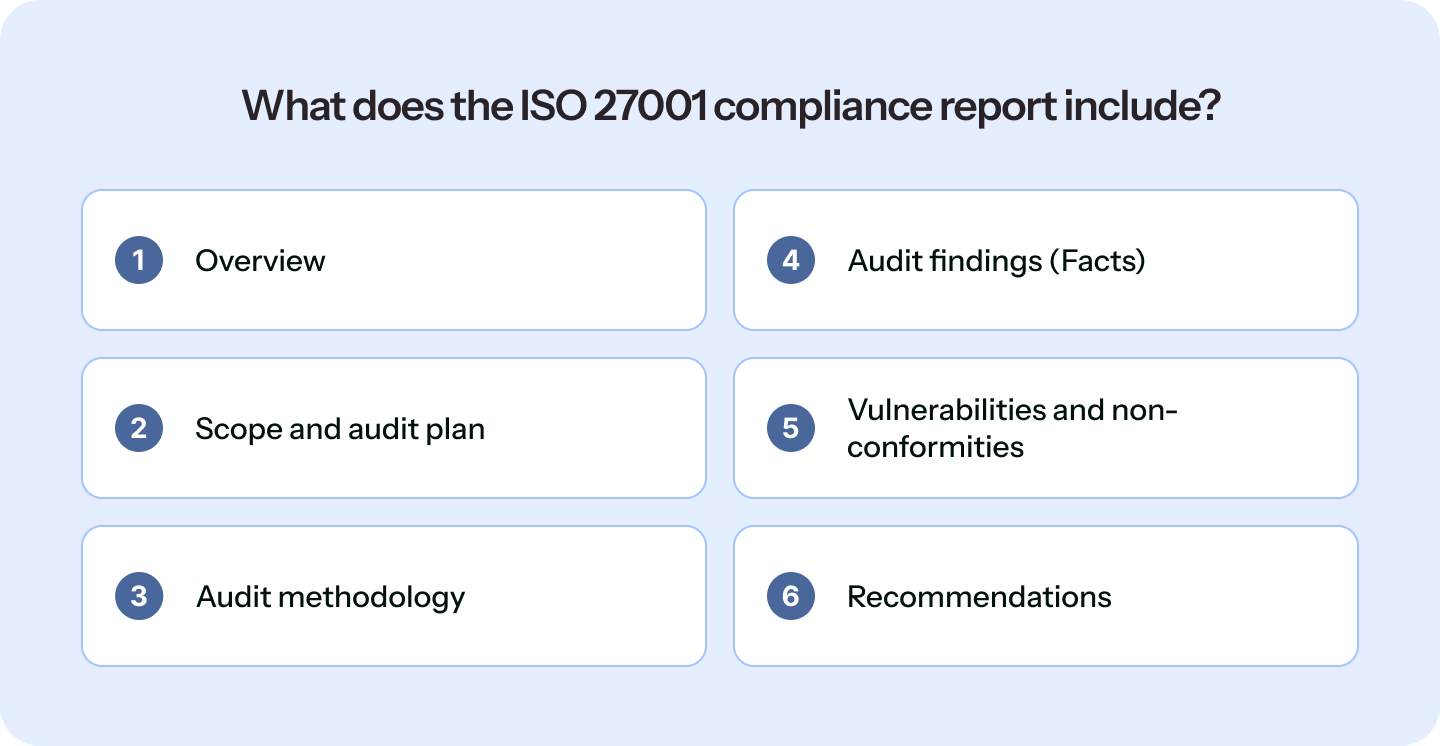
Werfen wir einen Blick auf die verschiedenen Abschnitte des ISO 27001-Berichts:
1. Überblick + Zusammenfassung
Dieser Abschnitt bietet einen Überblick über den ISO 27001-Bericht und enthält eine Managementzusammenfassung, die Stakeholder und das obere Management schnell heranziehen können, um die Ergebnisse des internen Audits zu verstehen.
2. Umfang und Prüfungsplan
Dieser Abschnitt enthält drei wichtige Aspekte des ISO 27001-Audits :
- Der Umfang der Prüfung (Bereiche, die in der Prüfung abgedeckt werden, Standorte, Personal, Geschäftsprozesse usw.)
- Name des/der Wirtschaftsprüfers/Wirtschaftsprüferin, der/die die Prüfung durchgeführt hat/haben.
- Datum, Uhrzeit und Ort der Prüfung.
3. Prüfungsmethodik
Dieser Abschnitt beschreibt die für das Audit verwendeten Techniken und Methoden, wie beispielsweise Stichprobenverfahren, Schwachstellenanalysen, Penetrationstests und mehr. Er trägt zum Verständnis des Ablaufs des Audits bei.
4. Prüfungsergebnisse (Fakten)
Dieser Abschnitt enthält die Ergebnisse der einzelnen Auditbereiche. Er beinhaltet (soweit möglich) Belege für die genannten Sachverhalte. Er umfasst ausschließlich Fakten, die für das ISMS und dessen Konformität mit der Norm ISO 27001 relevant sind, und sollte keine auf Trendanalysen basierenden Meinungen enthalten.
5. Schwachstellen und Abweichungen
Dieser Abschnitt dokumentiert die Ergebnisse des Audits hinsichtlich der Übereinstimmung der ISMS-Kontrollen und -Prozesse mit den Anforderungen der ISO 27001. Er umfasst typischerweise Folgendes:
- Wesentliche Abweichungen: Es bestehen erhebliche Lücken, bei denen eine Anforderung der Norm nicht erfüllt wurde und die vor der Zertifizierung behoben werden müssen.
- Geringfügige Abweichungen: Einzelne Lücken oder Schwächen, die die Zertifizierung nicht verhindern, aber innerhalb eines vereinbarten Zeitraums Korrekturmaßnahmen erfordern
- Gelegenheiten zur Verbesserung: Bereiche, in denen die Kontrollmechanismen funktionieren, aber noch verbessert werden könnten
- Beobachtungen: Frühe Anzeichen potenzieller Probleme, die noch keine Nichtkonformität darstellen, aber eine Überwachung erfordern.
6. Empfehlungen
Dieser Abschnitt enthält Empfehlungen, Rückmeldungen und Maßnahmen des/der Auditors/Auditorinnen. Im Allgemeinen schlägt der/die Auditor/Auditorin bewährte Verfahren und Maßnahmen vor, die das Unternehmen ergreifen kann, um sowohl kleinere als auch größere Abweichungen zu beheben und so die Voraussetzungen für ein ISO 27001-Audit zu erfüllen.
Empfehlung: Automatisierte Einhaltung der ISO 27001-Norm
Wie bereitet man sich auf einen ISO 27001-Bericht vor?
Bevor Sie den Prüfbericht erstellen und dokumentieren, müssen Sie zunächst die interne Prüfung durchführen, um die Ergebnisse im Bericht zu dokumentieren.
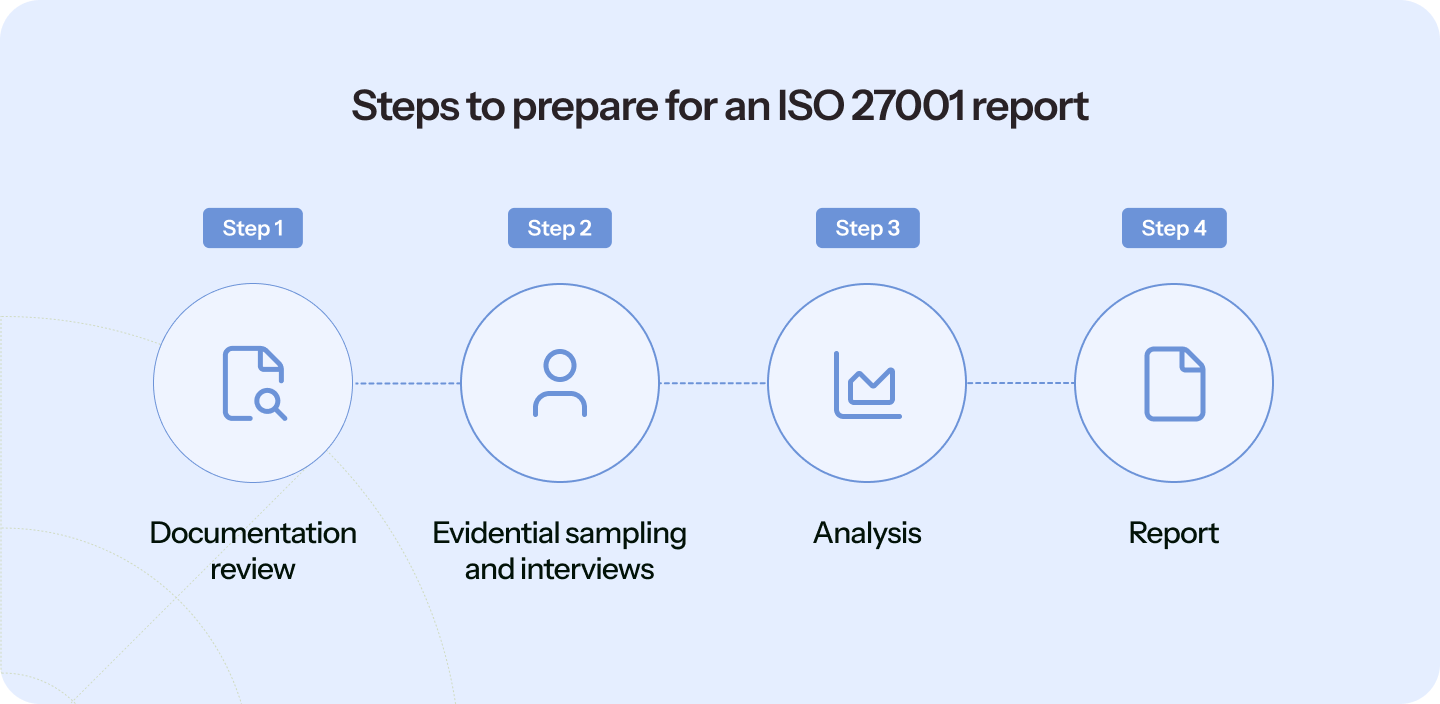
Lassen Sie uns kurz die einzelnen Schritte durchgehen, die Ihnen bei der Vorbereitung auf den ISO 27001-Bericht helfen.
1. Überprüfung der Dokumentation
Beginnen Sie mit der Dokumentation, z. B. mit der Geltungsbereichsbeschreibung nach ISO 27001 , der Anwendbarkeitserklärung, den Informationssicherheitsrichtlinien und -verfahren, den Risikobewertungs- und Behandlungsplänen usw. Erstellen Sie außerdem eine Liste der Personen, die das ISMS erstellt haben, und der internen Auditoren. So können Auditoren bei Fragen die Verantwortlichen für die Kontrollen kontaktieren.
2. Beweismittelerhebung und Interviews
Wie bereits erwähnt, enthält der Prüfbericht die Stichproben der Beweismittel. Dazu gehören auch Befragungen von Mitarbeitern, Verantwortlichen für die Kontrolle, Partnern und weiteren Beteiligten. Weitere Quellen für die Stichprobenziehung von Beweismitteln sind Richtliniendokumente, Arbeitsanweisungen, frühere Prüfberichte, Datenzusammenfassungen, externe Umfragen, Leistungsindikatoren, Datenbanken usw.
3. Analysen
Nach der Datenerhebung analysiert der Auditor die Ergebnisse, um Abweichungen und Verbesserungspotenziale zu identifizieren. Zur Vorbereitung sollten Sie die drei Kategorien von Feststellungen kennen: schwerwiegende Abweichungen, geringfügige Abweichungen und Verbesserungsmöglichkeiten.
Dazu gehören auch positive Aspekte, bei denen die Organisation gute Sicherheitspraktiken demonstriert hat, sowie Verbesserungsmöglichkeiten (Opportunities for Improvement, OFIs): Beobachtungen, die Bereiche hervorheben, in denen das ISMS gestärkt werden könnte, ohne dass dies zwangsläufig auf eine Nichteinhaltung hinweist.
4. Bericht
Sobald der Auditor die Ergebnisse analysiert hat, wird der interne Prüfbericht fertiggestellt und der Geschäftsleitung sowie den relevanten internen Teams – nicht externen Stakeholdern – zur Verfügung gestellt. Er fließt direkt in den Managementbewertungsprozess ein, in dem die Führungsebene die Leistung des ISMS bewertet und Entscheidungen über Ressourcen, Verbesserungen und Korrekturmaßnahmen trifft. Die Verantwortlichen für die Kontrollen und die relevanten Teams sollten darauf vorbereitet sein, festgestellte Abweichungen zu beheben und innerhalb der vereinbarten Fristen Korrekturmaßnahmen vor dem externen Zertifizierungsaudit umzusetzen.
Sehen Sie sich außerdem die Aufschlüsselung der Kosten für die ISO 27001-Zertifizierung an.
Fazit
Der ISO 27001-Bericht ist ein wichtiges Dokument für alle Beteiligten und hilft Ihnen bei der Vorbereitung auf das externe Zertifizierungsaudit. Wenn Sie nach Möglichkeiten suchen, Ihren ISO 27001-Prozess zu vereinfachen, sollten Sie eine Lösung zur Automatisierung der Compliance in Betracht ziehen, wie zum Beispiel Sprinto.
Sprinto Eine Plattform zur Automatisierung von Compliance-Prozessen unterstützt Sie dabei, die meisten Compliance-Prozesse zu automatisieren. Sie hilft Ihnen, wichtige Aufgaben wie die Nachweissammlung zu automatisieren und die Vorbereitung auf Audits zu beschleunigen. Zudem können Sie Kontrollen und Risiken in Echtzeit über ein zentrales Dashboard überwachen.
Sie möchten mehr erfahren? Sprechen Sie noch heute mit unseren Experten.
Häufig gestellte Fragen
Um einen aussagekräftigen ISO-27001-Bericht zu verfassen, sollten Sie sich auf die Grundlagen konzentrieren, wie z. B. Zusammenfassung, Auditplan, Auditprozess, Ergebnisse, Abweichungen und Korrekturmaßnahmen. Wenn Sie diese Struktur befolgen, können Sie einen guten und umfassenden ISO-Auditbericht erstellen.
ISO 27001 ist ein internationaler Standard für die Einrichtung und Aufrechterhaltung eines Informationssicherheitsmanagementsystems (ISMS). Er bietet einen strukturierten Ansatz für das Management von Informationssicherheitsrisiken in Bezug auf Menschen, Prozesse und Technologie. SOC 2 hingegen ist ein Zertifizierungsstandard, der auf den Trust Services Criteria des AICPA basiert. Dabei bewertet und dokumentiert eine unabhängige Wirtschaftsprüfungsgesellschaft die Wirksamkeit der Kontrollmaßnahmen einer Organisation hinsichtlich Sicherheit, Verfügbarkeit, Verarbeitungsintegrität, Vertraulichkeit und Datenschutz. Obwohl beide Standards die Informationssicherheit thematisieren, führt ISO 27001 zu einer Zertifizierung und SOC 2 zu einem Bestätigungsbericht. Sie richten sich an unterschiedliche Zielgruppen und verfolgen unterschiedliche Zwecke.
Obwohl ISO 27001 kein spezifisches Berichtsformat vorschreibt, verpflichtet Abschnitt 9.2 Organisationen zur Durchführung interner Audits und zur Aufbewahrung dokumentierter Informationen als Nachweis der Auditergebnisse. In der Praxis bedeutet dies, dass ein interner Auditbericht oder ein gleichwertiger dokumentierter Nachweis erforderlich ist, um die Konformität mit der Norm nachzuweisen. Das Format ist flexibel, jedoch müssen die Dokumentationen der Auditergebnisse, Abweichungen und Folgemaßnahmen vorhanden und während des externen Zertifizierungsaudits zur Einsichtnahme verfügbar sein.
Cybersicherheit ist Bestandteil der ISO 27001, da diese Norm Organisationen zu einem ganzheitlichen Ansatz für Informationssicherheit anleitet, indem sie Personen, Technologien und Richtlinien prüft. Das gemäß den Anforderungen der ISO 27001 implementierte Informationssicherheitsmanagementsystem (ISMS) ist ein effizientes Instrument für Cyberresilienz , Risikomanagement und vieles mehr.
Zu den häufig festgestellten Kontrolllücken bei ISO 27001-Audits gehören unvollständige Risikobewertungen, mangelhafte Zugriffskontrollen, veraltete Sicherheitsrichtlinien, unzureichende Nachweise über die Umsetzung von Kontrollmaßnahmen und schwache Notfallpläne.

Autorin
Sucheth
Sucheth ist Content-Marketer bei Sprinto Er ist CompTIA Security+-zertifiziert. Er unterstützt Sicherheits- und GRC-Teams bei der Bewältigung von Audits: Was die einzelnen Frameworks erfordern, was die Prüfer verlangen und welche Kosten für deren Aufrechterhaltung anfallen.
Kritiker
Swapnil Tripathi
Swapnil Tripathi ist ein erfahrener Experte für Governance, Risikomanagement und Compliance (GRC) mit umfassender Expertise in Informations- und Zahlungssicherheit. Er ist zertifizierter PCI-DSS Qualified Security Assessor (QSA), ISO 27001 Lead Auditor (LA) und Lead Implementer (LI) und spezialisiert auf Compliance-Rahmenwerke, die für einen sicheren Geschäftsbetrieb unerlässlich sind.Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Entdecken Sie weitere Artikel zu ISO 27001
ISO 27001 – Überblick & Anforderungen
ISO 27001 im Vergleich zu anderen Frameworks
ISO 27001 Audit- und Zertifizierungsprozess
ISO 27001 Management & Bewertung
ISO 27001 Implementierung & Automatisierung
ISO 27001 Branchenspezifische Anwendungen
Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


