




TL, DR:
| ISMS hilft bei der Verwaltung sensibler Daten durch Richtlinien, Kontrollen und wiederholbare Risikoprozesse. |
| Zu den Vorteilen gehören ein besserer Datenschutz, die Angleichung an regulatorische Vorgaben, das Vertrauen der Kunden und standardisierte interne Sicherheitsverfahren. |
| Der Artikel erläutert sieben Vorteile von ISMS und wie die Ausrichtung an ISO 27001 die Sicherheitsreife fördert. |
Bereitet Ihnen die Sicherung der Daten und Informationen Ihres Unternehmens angesichts der sich ständig weiterentwickelnden digitalen Bedrohungslandschaft schlaflose Nächte?
Ein effektiver Einstieg ist die Implementierung eines Informationssicherheits-Managementsystems (ISMS). ISMS sind globale Standards für den Umgang mit der Sicherheit gesammelter Daten und bieten einen strukturierten Ansatz für das Management von Aktivitäten im Zusammenhang mit der Gewährleistung der Sicherheit der Organisation.
Hier werden wir alles betrachten, was zu einer erfolgreichen ISMS-Implementierung beiträgt, vom Schutz von Kundendaten durch starke Cybersicherheitsmaßnahmen bis hin zur Gewährleistung reibungsloser Arbeitsabläufe.

Warum benötigen Unternehmen ISMS?
Ein gutes Informationssicherheitsmanagementsystem (ISMS) ist heutzutage für Unternehmen unerlässlich. Es bietet einen dringend benötigten Überblick über den aktuellen Stand der Informationssicherheit und die notwendigen Werkzeuge, um diese dauerhaft zu gewährleisten. Stellen Sie sich die Daten eines Unternehmens wie eine Burg vor, umgeben von dicken Mauern, die ihre wertvollen Inhalte vor unerwünschten Zugriffen schützen.
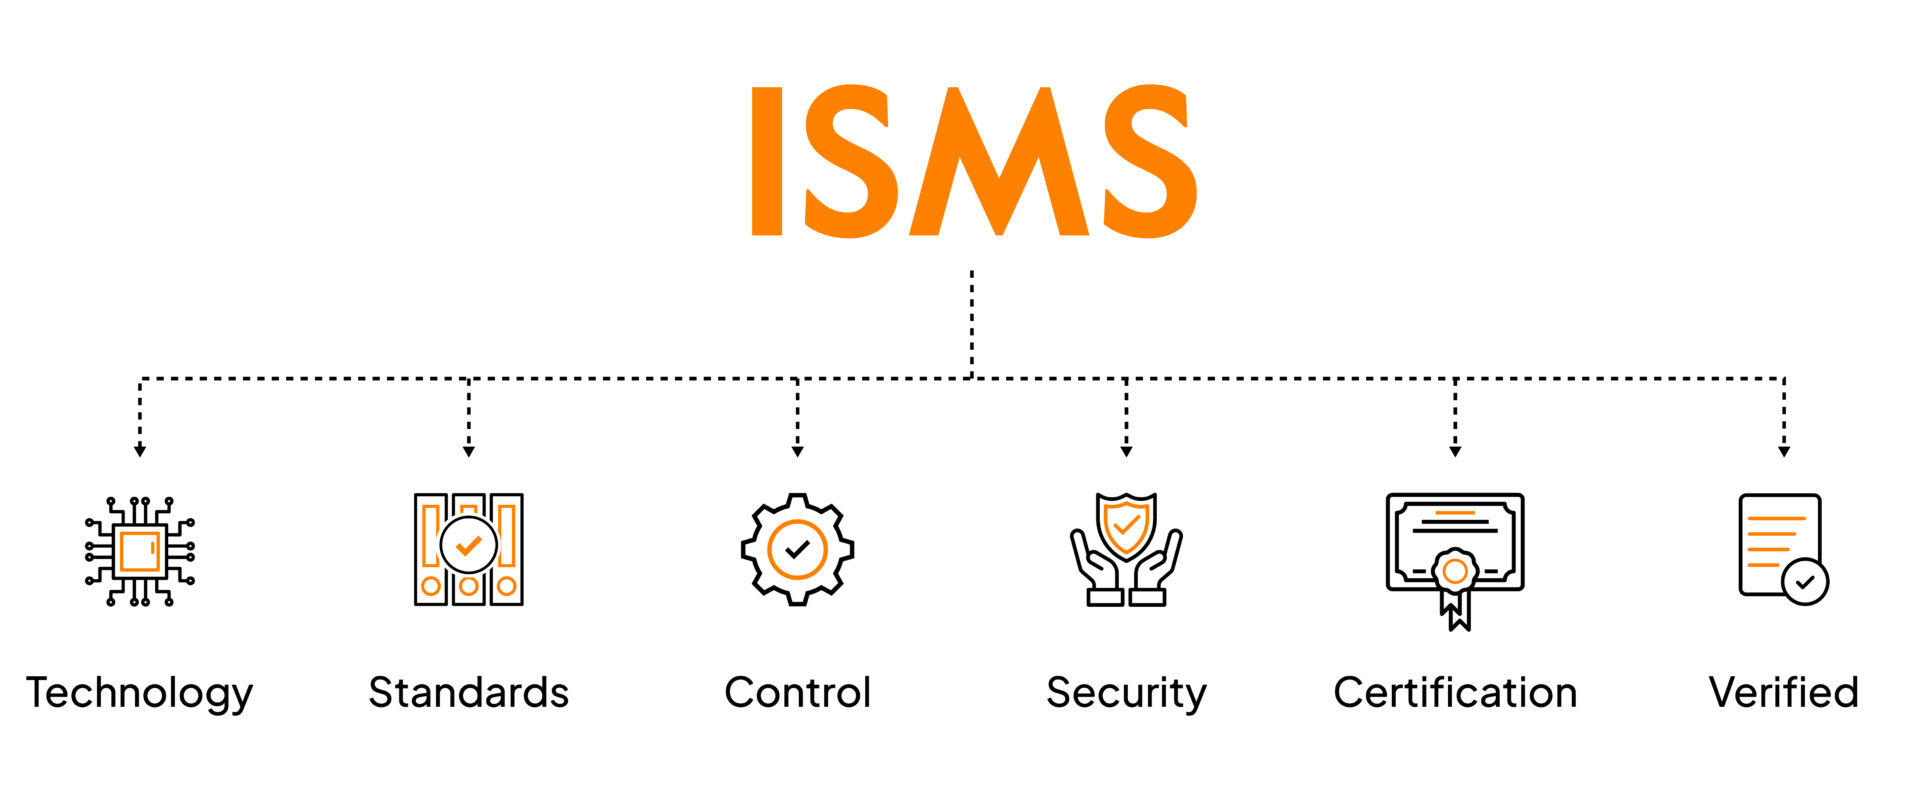
Mit einem ISMS werden diese Sicherheitsvorkehrungen verstärkt. Ein ISMS hilft bei der Durchführung regelmäßiger Kontrollen, um sicherzustellen, dass alles sicher und Ihren Sicherheitsmaßnahmen entsprechend auf dem neuesten Stand ist.
Die Tore lassen nur Personen passieren, die die strengen Kriterien erfüllen, und alarmieren Sie gleichzeitig bei verdächtigen Aktivitäten innerhalb Ihres Sicherheitsbereichs. So bleiben Ihre Daten jederzeit geschützt. Deshalb sollte die Bedeutung eines Informationssicherheitsmanagementsystems (ISMS) nicht unterschätzt werden. Die meisten Teams formalisieren ihr ISMS durch eine ISO 27001-Zertifizierung. Eine frühzeitige Kostenabschätzung für die ISO 27001-Zertifizierung hilft, die tatsächliche Investition von der oft als verwirrend empfundenen Komplexität zu trennen, die die Entscheidung häufig verzögert.
Nun wollen wir uns im Folgenden mit den Vorteilen dieses spannenden Frameworks auseinandersetzen.
7 Hauptvorteile eines ISMS (Informationssicherheitsmanagementsystems)
Der Vorteil eines ISMS besteht darin, dass es Ihr Unternehmen vor Cyberbedrohungen schützt, indem es Kontrollmechanismen etabliert, die das Angriffsrisiko minimieren. Sie sollten außerdem einen Notfallplan bereithalten.
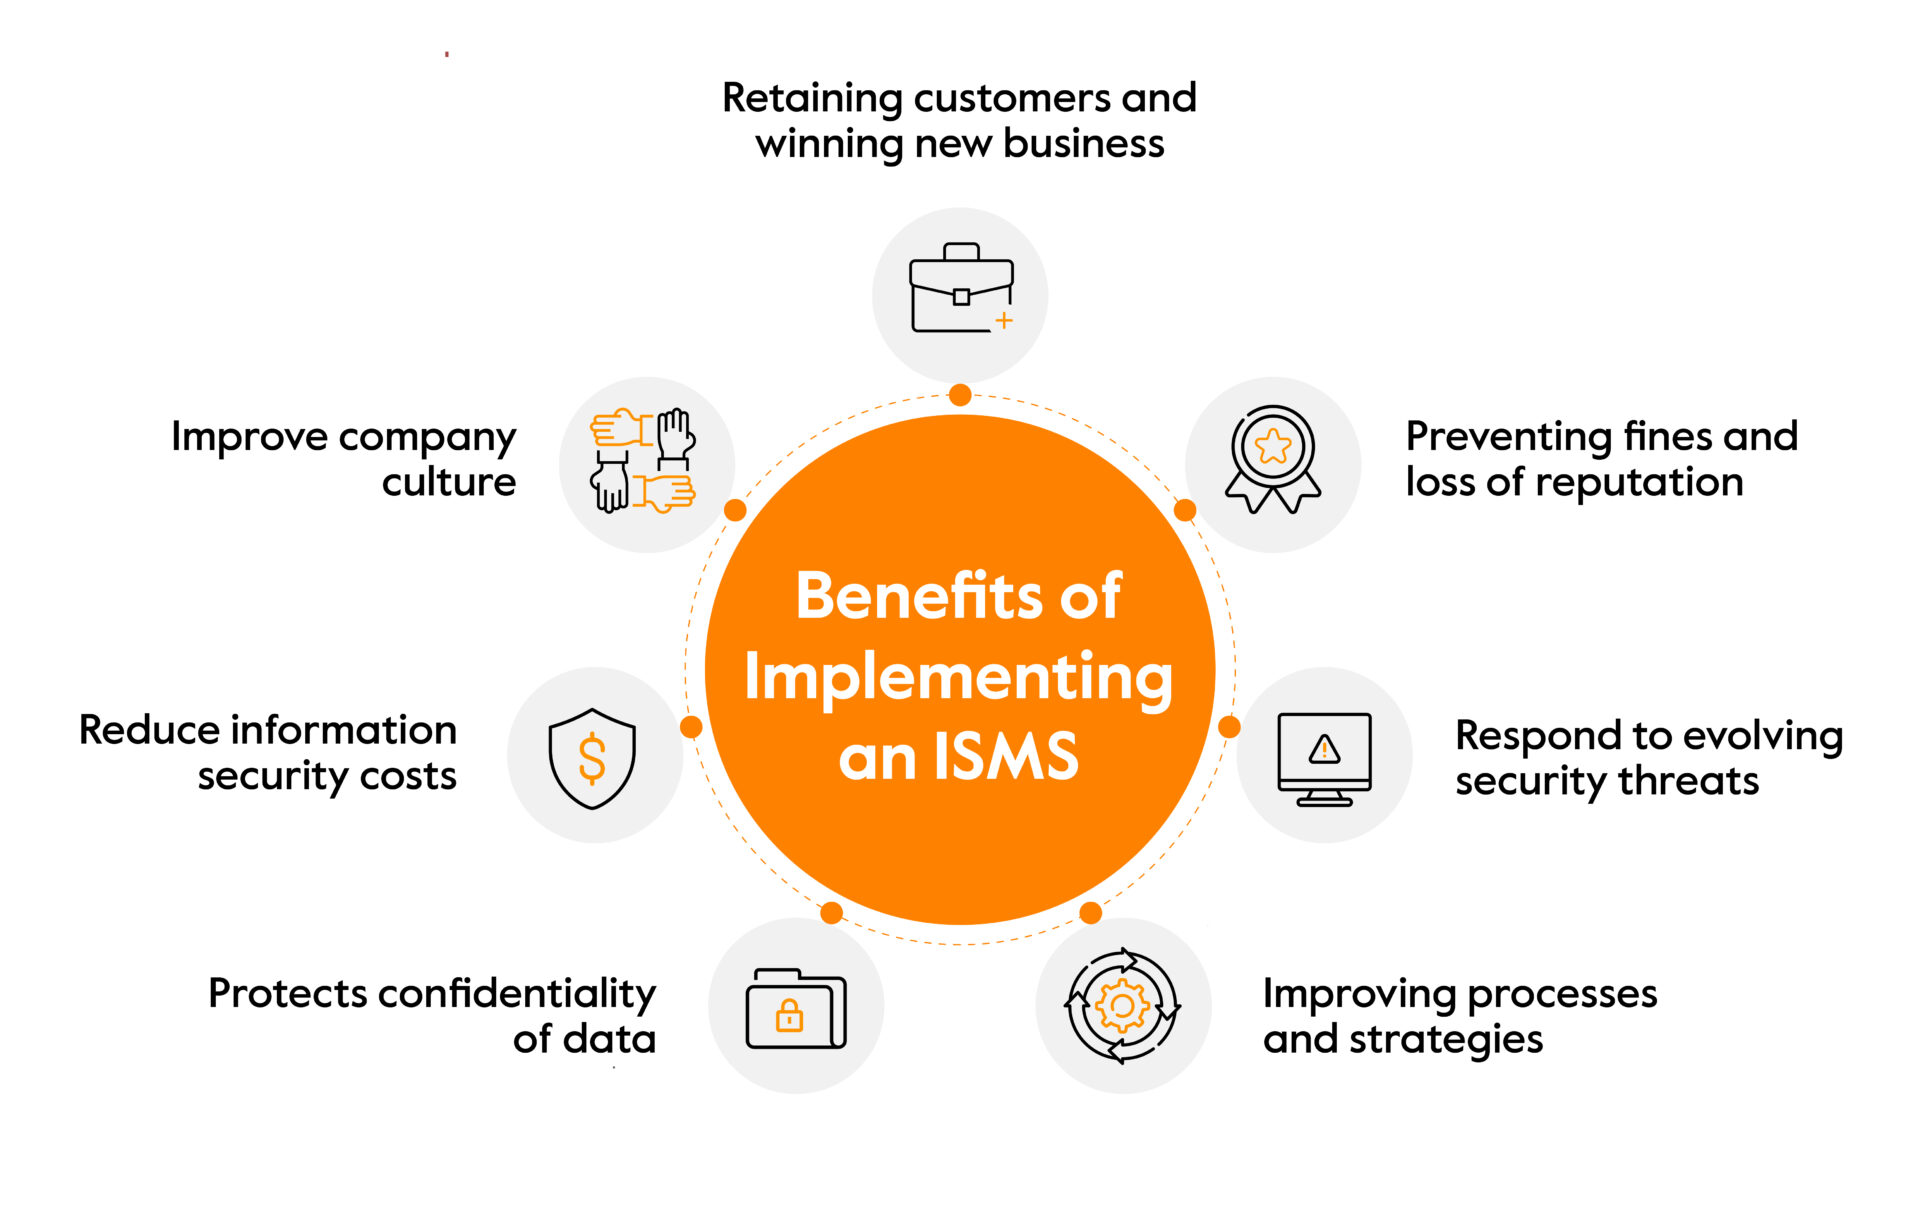
Hier sind einige der wichtigsten Vorteile eines ISMS, die Sie kennen sollten:
Kundenbindung und Neukundengewinnung
Die Implementierung eines ISMS kann bei Neukunden eine kluge Investition sein, da der Nachweis eines hohen Standards in Bezug auf Datenschutz und sichere Datenverarbeitungstechniken der entscheidende Faktor für die Gewinnung einflussreicher Stakeholder sein kann.
Laden Sie unser kostenloses ISMS-Handbuch herunter
Bis vor Kurzem galt es als selbstverständlich, dass Organisationen ihre Daten unbesorgt und mit höchster Sorgfalt hinsichtlich Datenschutz und Sicherheit verwalten würden, doch mittlerweile hegt jeder Zweifel daran.
Kunden suchen heutzutage beispielsweise nach Organisationen, die ihre Bedürfnisse in den Vordergrund stellen und die Einhaltung der ISO-Normen nachweisen.
Die Erlangung einer ISO 27001-Zertifizierung steigert den Wert Ihres Unternehmens. Sie signalisiert Ihr Engagement für robuste Sicherheitspraktiken, stärkt somit die Kundenbeziehungen und verschafft Ihnen Wettbewerbsvorteile.
For most of our customers in Sprinto, attaining ISO 27001 certification is necessary to meet their client needs and acquire new clients.
Lesen Sie die Kundengeschichte von Gift!
Vermeidung von Bußgeldern und Reputationsverlust
Angesichts knapper werdender Budgets und der zunehmenden Datenpannen und Cyberkriminalität benötigen Unternehmer weltweit eine Möglichkeit, sich vor Datenverlust zu schützen und hohe Geldstrafen wegen Nichteinhaltung (HIPAA und DSGVO) zu vermeiden.
ISMS legt Protokolle fest, die es Unternehmen ermöglichen, ihre interne Sicherheit weiterzuentwickeln – Eindringversuche zu reduzieren, Sicherheitsmaßnahmen bei Bedarf zu erhöhen und die potenziellen Auswirkungen zukünftiger Sicherheitsverletzungen zu minimieren.
Beispielsweise ermöglicht die Datenschutz-Grundverordnung ( DSGVO ) der EU dem Information Commissioner's Office (ICO) in Großbritannien, bei Verstößen gegen den Datenschutz strenge Maßnahmen zu ergreifen, indem Strafen von bis zu 20 Millionen Euro oder 4 % des Jahresumsatzes eines Unternehmens verhängt werden können, je nachdem, welcher Betrag höher ist.
Die Implementierung eines ISMS ist ein wichtiges Instrument, um sensible Kundendaten zu schützen und gleichzeitig potenziell katastrophale Geldstrafen zu vermeiden.
Schätzungen zufolge wurden seit Inkrafttreten der DSGVO in der EU über 60 Millionen Euro an Bußgeldern in Fällen von Datenschutzverletzungen verhängt. Zwar sind auch größere Unternehmen – wie beispielsweise British Airways und Marriott – nicht immun, doch selbst kleinere Betriebe müssen mit empfindlichen Strafen rechnen, wenn sie gegen die Vorschriften der Datenschutzbehörden verstoßen.
Unabhängig von der Höhe der gegen ein Unternehmen verhängten Geldstrafe kann diese dessen Glaubwürdigkeit und Reputation am Markt langfristig schädigen. Dies beschränkt sich nicht nur auf kurzfristige finanzielle Verluste; solche Makel in der Unternehmensbilanz können das Vertrauen der Kunden erheblich beeinträchtigen, selbst wenn diese nichts von den Gründen für die Ermittlungen wussten.
Die Fokussierung auf Informationssicherheitslösungen ist unabhängig von der Unternehmensgröße wichtig. Denn selbst kleinere Verstöße können später verheerende Folgen für den Geschäftsbetrieb haben. Solche Fehler werden oft in den Nachrichten und Online-Foren breitgetreten, daher müssen Sie alles Notwendige tun, um hohe Geldstrafen und Reputationsschäden zu vermeiden.
Reagieren Sie auf sich entwickelnde Sicherheitsbedrohungen
Die Gefahren für Unternehmen entwickeln sich ständig weiter und sind hochkomplex. Für Unternehmen kann es daher eine große Herausforderung sein, auf diese Bedrohungen so zu reagieren, dass die Maßnahmen langfristig wirksam bleiben.
Deshalb ist ein ISMS so wichtig. Es hilft Ihrem Unternehmen, zukünftige Bedürfnisse vorherzusehen, Strategien zur Abwehr externer und interner Sicherheitsbedrohungen zu entwickeln und sich mit dem sich verändernden Umfeld weiterzuentwickeln.
Durch seinen proaktiven Ansatz minimiert ein ISMS das Risiko von Sicherheitsvorfällen und schützt gleichzeitig wertvolle Daten und Systeme. Unternehmen müssen kontinuierlich für Sicherheit und Compliance sorgen, um sich gegen die heutigen komplexen Angriffsmethoden zu verteidigen und ihre Strategien an die Risiken von morgen anzupassen.
Ein effektives ISMS kann neuen Sicherheitsbedrohungen und Bedrohungen von innen entgegentreten, sodass Organisationen immer einen Schritt voraus sind und nie unvorbereitet getroffen werden.
Verbesserung von Prozessen und Strategien
Mit einem ISMS werden alltägliche Prozesse, interne Systeme und Strukturen deutlich reibungsloser und sicherer. Durch die Implementierung einer soliden ISMS-Struktur gemäß dem Rahmenwerk von Anhang A.12 werden Verfahren wie Änderungsmanagement, Kapazitätsmanagement, Entwicklung und Test standardisiert, was dazu beiträgt, Vertrauen innerhalb der Organisation und zu Partnern aufzubauen.
Und natürlich bieten diese Änderungen Ihrer Organisation auch eine solide DRM-Ebene (Digital Rights Management), die dazu beiträgt, Ihre Daten intern zu schützen.
Durch die Optimierung von Prozessen und Strategien kann Ihr Unternehmen seine Sicherheit erhöhen und sich besser vor potenziellen Angriffen schützen. Die Norm ISO 27001 bietet Organisationen einen Rahmen mit klaren Richtlinien, die alle Mitarbeiter befolgen sollten.
Diese Richtlinien umfassen alles von der sicheren Nutzung externer Festplatten und dem sicheren Surfen im Internet bis hin zur Verwendung sicherer Passwörter für Konten und Systeme. Durch die Implementierung entsprechender Prozesse erhöht sich die Wirksamkeit der Sicherheitsprotokolle, wodurch ein zuverlässigeres Sicherheitssystem aufgebaut wird.
Schützt die Vertraulichkeit von Daten
Der Schutz vertraulicher Daten ist eine große Verantwortung. Deshalb gibt es Informationssicherheitsmanagementsysteme (ISMS) – um einen umfassenden Rahmen für den Schutz von Daten und die Gewährleistung ihrer Vertraulichkeit zu bieten. Aktivitäten wie Verschlüsselung, Zugriffsverwaltung, Transparenz und Kontrolle sensibler Informationen sowie Richtlinien für Papierdokumente und andere physische Datenträger werden vom ISMS abgedeckt.
Dies trägt dazu bei, dass alle relevanten Mitarbeiter über die notwendigen Berechtigungen verfügen, um ihre Aufgaben zu erfüllen, ohne sensible Daten an Unbefugte weiterzugeben. Darüber hinaus werden im Laufe der Zeit verschiedene Richtlinien, Verfahren und technische/physische Kontrollen angepasst und verbessert, um vertrauliche Daten vor jeglichen Bedrohungen zu schützen.
Auf diese Weise bietet ein ISMS eine umfassende Lösung zum Schutz Ihrer Daten mit der größtmöglichen Gewissheit, dass die Vertraulichkeit während der gesamten Laufzeit gewahrt bleibt!
Reduzierung der Kosten für Informationssicherheit
Ein weiser Mann sagte einst, dass man Geld am besten in etwas Effektiveres investiert als ursprünglich geplant. Dieses Mantra lässt sich auch auf die Kosten der Informationssicherheit anwenden.
Durch die Implementierung eines ISMS können Sie Ausgaben für Sicherheitsmaßnahmen logisch und rational angehen. Anstatt zu versuchen, jedes Unbekannte durch Investitionen in kostspielige Technologien abzusichern, ermöglicht ein ISMS die Risikobewertung und -analyse, sodass nur die notwendigen Sicherheitsmaßnahmen zum Einsatz kommen.
Dadurch wird sichergestellt, dass sich die Kosten – sowohl finanziell als auch ressourcentechnisch – nicht anhäufen und gleichzeitig Schutz vor potenziellen Sicherheitslücken geboten wird.
Verbessern Sie die Unternehmenskultur
Die Schaffung und Pflege einer gesunden Unternehmenskultur ist für langfristigen Erfolg unerlässlich. Es mag wie eine große Belastung erscheinen, doch Maßnahmen zur Verbesserung des Arbeitsumfelds können den entscheidenden Unterschied ausmachen.
Der Ansatz des Standards trägt dazu bei, dass sich alle Mitarbeiter der potenziellen Risiken bewusst bleiben und gleichzeitig verstehen, warum Sicherheitsmaßnahmen notwendig sind. Dies erleichtert es den Mitarbeitern, diese im Rahmen ihrer laufenden Aufgaben umzusetzen.
Es gibt keine Universallösung, aber durch einen integrierten Ansatz, der alle Aspekte des Unternehmens umfasst, kann jeder in die Lage versetzt werden, seine Arbeit effektiver zu erledigen und gleichzeitig zu einem sicheren Arbeitsumfeld beizutragen.
Get Started With Your ISMS With Sprinto
Um messbare und wirksame Maßnahmen ergreifen zu können, ist es unerlässlich, die Risiken und Bedrohungen für Ihre Informationssysteme zu verstehen. Wie jedoch alle Unternehmen wissen, kann dieser Prozess enorm zeitaufwendig sein, da er traditionell manuell erfolgt – durch das Durchforsten von Dokumenten und das Auswerten von Daten.
That’s why, today, autonomous solutions like Sprinto sind von unschätzbarem Wert. Sprinto provides a comprehensive answer to your organization’s compliance requirements by streamlining the entire process – from policy creation to mapping security controls and analyzing potential security gaps without putting extra workload on your team.
Außerdem, Sprinto ensures everyone within the company stays safe with its in-built staff security training and tracking feature that educates people on the latest Best Practices im Bereich Cybersicherheit.
Die Dinge selbst ausprobieren? Buchen Sie eine Demo mit Sprinto heute – der erste Schritt zu einer intelligenteren Compliance!
Häufig gestellte Fragen

Autorin
Meeba Gracy
Meeba, eine ISC2-zertifizierte Cybersicherheitsspezialistin, analysiert und vermittelt mit Leidenschaft wirkungsvolle Inhalte zu Compliance und komplexen digitalen Sicherheitsthemen. Sie versteht es, komplizierte Konzepte verständlich zu erklären und ihre Leser zu inspirieren. In ihrer Freizeit liest sie gerne Thriller oder erkundet neue Orte in der Stadt.Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Entdecken Sie weitere Artikel zu ISO 27001
ISO 27001 – Überblick & Anforderungen
ISO 27001 im Vergleich zu anderen Frameworks
ISO 27001 Audit- und Zertifizierungsprozess
ISO 27001 Management & Bewertung
ISO 27001 Implementierung & Automatisierung
ISO 27001 Branchenspezifische Anwendungen
Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


