



Ein kurzer Überblick über SOC as a Service


TL, DR:
| SOC as a Service (SOCaaS) bietet ausgelagerte Sicherheitsdienstleistungen über ein cloudbasiertes Abonnementmodell für Bedrohungsüberwachung, -erkennung und -abwehr. Im Oktober 2023 wurden weltweit 114 Vorfälle verzeichnet, bei denen über 867 Millionen Datensätze kompromittiert wurden. |
| Zu den Kernfunktionen gehören die kontinuierliche Überwachung von Sicherheitsereignissen, die Echtzeit-Erkennung und -Warnung von Bedrohungen, die Untersuchung und Reaktion auf Vorfälle, die Protokollverwaltung und -korrelation, die Identifizierung von Schwachstellen sowie die Berichterstattung über den Sicherheitsstatus. |
| SOCaaS ist besonders vorteilhaft für junge und wachsende Unternehmen, die Sicherheit auf Enterprise-Niveau benötigen, aber nicht über die Ressourcen verfügen, um eigene Analysten einzustellen, in SIEM-Tools zu investieren oder eine Überwachungsinfrastruktur aufzubauen. |
Im Oktober 2023 meldete IT Governance 114 Sicherheitsvorfälle, bei denen 867,072,315 Datensätze kompromittiert wurden. Daraus wird deutlich, dass die Bedrohung durch Cyberangriffe für digitale Unternehmen größer ist denn je und ein verstärktes Sicherheitskonzept unerlässlich ist, um potenziellen Schäden und Verlusten vorzubeugen.
Ein wichtiger Bestandteil dieser Verteidigungsstrategie ist das Security Operations Center (SOC), ein Instrument, das für die Überwachung und Untersuchung von Sicherheitsereignissen als unverzichtbar gilt.
Angesichts der zunehmenden Herausforderungen könnten Sie beim Aufbau eines SOC-Teams von Grund auf mit Schwierigkeiten konfrontiert sein, da im Bereich der Cybersicherheit immer mehr Fachkräfte fehlen.
Deshalb wenden sich viele an SOC-as-a-Service-Anbieter (SOCaaS), um eine Lösung für diese Probleme zu finden.
SOCaaS ist ein externer Dienst, der die interne Sicherheit wie ein lokales SOC verwaltet. Er gewährleistet kontinuierlichen Schutz vor modernen Cyberbedrohungen und bietet Ihnen eine praktikable Option, um finanzielle Aspekte und Fachkräftemangel zu bewältigen.
Falls Ihnen SOCaaS noch ein neues Konzept ist, soll dieser Artikel die Funktionsweise dieser Dienste erläutern und Ihnen die Geheimnisse dahinter näherbringen.
Was ist SOC as a Service?
Security Operations Center as a Service (SOCaaS) ist ein cloudbasiertes Abonnementmodell, das Unternehmen ein sofort einsatzbereites Kommandozentrum bietet, um ihre Cybersicherheitslage zu verbessern oder etwaige Lücken in ihrer bestehenden Lage zu schließen, ohne ein Team von Sicherheitsexperten einstellen oder Tausende von Dollar für die Anschaffung von Tools ausgeben zu müssen.
SOCaaS eignet sich besonders für Unternehmen mit begrenzten Ressourcen (Fachkräfte, Kapital). Der Aufbau einer effizienten Cybersicherheitsarchitektur von Grund auf ist eine erhebliche Investition, die für junge Unternehmen oft schwer zu rechtfertigen ist.
Daher skalieren Unternehmen üblicherweise ihre Geschäftstätigkeit, bevor sie ihre Sicherheitsfunktion einrichten.
Gefragt war ein effizientes Sicherheitsmodell, das nicht die Welt kostete, und SOCaaS leistet genau das und noch viel mehr.
Es bietet eine Kombination aus dem Fachwissen erfahrener Cybersicherheitsexperten und erstklassigen Technologielösungen im Abonnementmodell. Dadurch werden die Anschaffungskosten um Tausende von Dollar gesenkt, während gleichzeitig Sicherheit auf Unternehmensniveau gewährleistet wird.
SOC as a Service fungiert als taktische Drehscheibe und ermöglicht es Unternehmen, Einblick in ihre Geschäftsumgebung zu gewinnen, Schwachstellen zu identifizieren, Bereiche zu verstärken, Sicherheitswarnungen kontinuierlich zu überwachen und ihre allgemeine Sicherheitslage zu verbessern.
Hier eine vereinfachte Darstellung der Funktionsweise von SOCaaS:
| Ausrüstung des Sicherheitsoperationszentrums | + | Das Fachwissen von Cybersicherheitsexperten | = | SOC als Service |
Welche Bedeutung hat SOCaaS für Ihr Unternehmen?
SOCaaS ist eine revolutionäre Lösung, die Ihre Ausgaben für sicherheitsrelevante Aktivitäten senkt und gleichzeitig die neuesten Sicherheitslösungen mit bestem Schutz bietet.
Einem aktuellen Forschungsbericht von Forbes zufolge ist weltweit alle 39 Sekunden mindestens ein Unternehmen von Cyberangriffen betroffen.
Das bedeutet, während Sie sich heute mit SOCaaS beschäftigt haben, ist mindestens ein Hacker erfolgreich in ein Unternehmenssystem eingedrungen und hat irgendwo auf der Welt auf geistiges Eigentum zugegriffen. Unternehmen müssen einen Weg finden, der Skalierbarkeit Vorrang vor der Sicherheit zu geben.

So funktioniert SOCaaS :
SOCaaS bietet einen umfassenden Technologie-Stack und ein Team von Sicherheitsexperten, die bei der Einrichtung von Sicherheitsprozessen, der Implementierung von Schutzmechanismen, der Automatisierung der Kontrollüberwachung, der Alarmmechanismen, der Eskalationsmatrix und vielem mehr helfen.
Nach der Integration der Technologieplattform und der Schulung Ihrer Mitarbeiter im Umgang mit der Lösung überwachen diese Sicherheitsexperten Ihre Sicherheitsabläufe aus der Ferne und stehen dabei in ständigem Kontakt mit Ihnen. Sie ermöglichen Ihnen außerdem die Überwachung Ihrer Infrastruktur, die Durchführung von Tests zur Messung der betrieblichen Effizienz und die Auswertung von Berichten zur Verbesserung Ihrer Sicherheitslage.
Dank SOCaaS können Unternehmensleiter nachts ruhig schlafen, da sie wissen, dass ihr Unternehmen sich nun gegen Sicherheitsvorfälle verteidigen kann.
Ace kontinuierliche Einhaltung von Sprinto
Welche Arten von Bedrohungen gibt es im Bereich SOCaaS?
Ein typischer SOCaaS-Ansatz nutzt verschiedene Technologien, um Schwachstellen in Echtzeit zu erkennen, mithilfe von KI Muster zu identifizieren und zukünftige Bedrohungen, Angriffsquellen und deren voraussichtliche Auswirkungen auf Ihr Unternehmen vorherzusagen. Neben diesen gängigsten Angeboten bietet SOCaaS auch Hunderte weiterer Zusatzleistungen.
Nur wenige SOCaaS-Anbieter gehen so weit, Compliance-Automatisierungsdienste anzubieten, um Ihre Sicherheits- und Compliance-Anforderungen zu zentralisieren.
Als SOCaaS-Nutzer bestimmen Sie den Umfang Ihres Abonnements (bis zu einem gewissen Grad, dazu später mehr). Je nach SOCaaS-Anbieter erhalten Sie mitunter auch eine maßgeschneiderte Sicherheitslösung.
Es ist wichtig zu wissen, dass auch SOCaaS seine Schwächen hat. Obwohl es auf kontinuierliche Verbesserung ausgelegt ist, ist es nicht unfehlbar. Es ist nicht immun gegen zukünftige Bedrohungen. Dennoch hat SOCaaS außergewöhnliche Abwehrfähigkeiten gegen verschiedene Angriffsvektoren bewiesen, von denen wir einige hier aufgelistet haben:

1. Malware
Seit ihren Anfängen in den 70er-Jahren haben sich Angriffsmuster und -methoden von Malware weiterentwickelt. Malware ist hochentwickelte Software, die Ihr System schädigt, indem sie den Datenverkehr abfängt. Sie infiziert Ihr System, um das Programm des Angreifers auszuführen und verursacht dabei erheblichen Schaden.
Wie hilft SOC?
Ein SOC schützt Ihr System vor Malware mithilfe von Erkennungstools wie IDPS (Intrusion Detection and Prevention Systems) oder Malware-Analysetools, um die drohende Bedrohung zu identifizieren.
2. Phishing
Phishing ist eine weitere Form des Cyberangriffs, die mit einer gefälschten E-Mail oder einem anderen Kommunikationsmittel beginnt. Ziel dieser Bedrohung ist es, Sie (das Opfer) dazu zu verleiten, auf einen schädlichen Link zu klicken. Sobald Sie dies tun, sind Ihre sensiblen Daten in den Händen von Angreifern, die sie nach Belieben verwenden können.
Wie hilft SOC?
Ein Security Operations Center (SOC) nutzt üblicherweise E-Mail-Filter oder andere Technologien, um riskante E-Mails zu erkennen und deren Eindringen in Ihr System zu verhindern. Dies ist hilfreich, bevor es zu einem größeren finanziellen Ausfall oder einem Reputationsschaden für Ihre Marke kommt.
3. Insider-Bedrohungen
Das ist zwar unerwartet, aber eine sehr häufige Bedrohung in Unternehmen. Manchmal befinden sich die Personen, die einem schaden wollen, direkt vor der eigenen Haustür. Insiderbedrohungen stellen ein erhebliches Sicherheitsrisiko dar, das von den eigenen Mitarbeitern ausgeht.
Wie hilft SOC?
Ein Security Operations Center (SOC) kann Ihnen dabei helfen, Ihre Mitarbeiter zu überwachen und unnötige Zugriffe mithilfe von Prozessen wie einem Zugriffskontrollsystem oder einer Compliance-Automatisierungsplattform zur Überwachung verdächtigen Verhaltens zu unterbinden.
Zum Beispiel, Sprinto ist eine Plattform zur Automatisierung von Compliance-Anforderungen, die Sie bei der Implementierung eines Security Operations Center (SOC) mit Funktionen zur kontinuierlichen Überwachung unterstützt. Dank Kontrollmechanismen wie Zugriffs- und Lieferantenmanagement erkennt die Plattform verdächtiges Verhalten und sendet Benachrichtigungen an den Administrator zur Behebung der Mängel.
4. Ransomware
Ransomware ist eine weitere Art von Schadsoftware, die hauptsächlich gegen Organisationen oder einzelne Benutzer eingesetzt wird, um den Zugriff auf Dateien auf deren Systemen zu verhindern. Das Interessante an diesen hochentwickelten Bedrohungen ist, dass Angreifer im Laufe der Jahre immer kreativer geworden sind und die Zahlung für den Zugriff nahezu unmöglich nachzuverfolgen ist.
Fusob wollte beispielsweise, dass die Opfer mit Apple iTunes-Geschenkkarten statt mit herkömmlichen Dollar oder Kryptowährungen bezahlen.
Wie hilft SOC?
Innerhalb des SOC wird ein Ransomware-Erkennungstool eingesetzt, um Angriffe zu identifizieren. Es hilft Ihnen außerdem beim Einrichten eines Basissystems zur sofortigen Datenwiederherstellung, wodurch Ransomware machtlos wird.
5. Verteilte Dienstverweigerung (DoS)
OpenAI gab kürzlich offen zu, gegen eine Reihe von DDoS-Angriffen anzukämpfen. Dies führte aufgrund unterschiedlicher Datenverkehrsmuster zu regelmäßigen Ausfällen. DDoS-Angriffe legen Ihr Netzwerk lahm und erschweren den Zugriff auf die Plattform für Ihre Nutzer. Letztendlich führen sie zum Systemabsturz.
Millionen von Nutzern konnten die App nicht wie vorgesehen nutzen, und die Behebung des Problems kostete das Unternehmen wahrscheinlich seinen Ruf und seine Ressourcen.
Wie hilft SOC?
Ein SOC verwendet üblicherweise ein Intrusion-Detection-System, um den Datenverkehr zu überwachen und Muster ungewöhnlichen Datenverkehrs zu erkennen, die einem DDoS-Angriff ähneln.
6. Länder, die Cyberkriminalität fördern
Manche Länder unterstützen Cyberkriminalität, wodurch illegale Online-Aktivitäten dort leichter gedeihen können.
Auch wenn nicht jede Verbindung zu einem solchen Land Cyberkriminalität impliziert, erhöht sie doch die Wahrscheinlichkeit für ein erhöhtes Bedrohungspotenzial.
Wie hilft SOC?
Das Security Operations Center (SOC) benachrichtigt Ihr IT-Team, wenn ein Benutzer mit einem Land interagiert, das Cyberkriminalität unterstützt. So können Ihre IT-Mitarbeiter Ihre kritischen Systeme untersuchen und entscheiden, ob die Verbindung getrennt werden soll.
Seien Sie Sicherheitslücken einen Schritt voraus
Wie funktioniert ein SOC as a Service?
SOC as a Service bietet eine der besten Lösungen auf dem Markt, oft auch auf Enterprise-Niveau. Sie erhalten außerdem die Beratung und Unterstützung erfahrener Sicherheitsexperten, die Ihnen helfen, Schwachstellen in Ihrem Sicherheitsnetzwerk zu identifizieren und zu beheben. SOCaaS bietet darüber hinaus zahlreiche weitere Funktionen, von denen wir einige hier aufgelistet haben:

1. SOCaaS plant und konfiguriert Ihre Systeme
Sie können einen Technologie-Stack planen, der üblicherweise Cloud-Infrastruktur, SaaS-Anwendungen und Endpunkte umfasst, um verdächtige Aktivitäten auszuschließen. Dadurch wird sichergestellt, dass Ihre Daten stets verbunden sind.
2. Überwachung und Analyse von Sicherheitsereignissen
Vereinfacht ausgedrückt: SOCaaS kann Ihre komplexen Bedrohungen in Echtzeit abwehren. Es überwacht Ihr System kontinuierlich und sammelt Protokolldaten, um ungewöhnliche Sicherheitsvorfälle zu identifizieren.
3. Erkennung und Behebung
Sobald die Probleme mithilfe von SOCaaS erkannt wurden, sollte im nächsten Schritt die Quelle untersucht werden, um festzustellen, ob es sich um eine tatsächliche Bedrohung oder einen Fehlalarm handelt. Besteht die Bedrohung tatsächlich, sind nach Bewertung des Risikos der fortgeschrittenen Bedrohungen geeignete Maßnahmen zu ergreifen.
Wie fügt sich SOCaaS in Ihre Sicherheitsarchitektur ein?
SOCaaS ist als Managed-Security-Modell konzipiert und integriert sich nahtlos in Ihre bestehende Sicherheitsinfrastruktur. Mit der Implementierung von SOCaaS in Ihrem Unternehmen erhalten Sie ein dediziertes Team und fortschrittliche Technologien zur kontinuierlichen Überwachung Ihres Sicherheitsstatus.
Dies wiederum trägt zur frühzeitigen Erkennung, Analyse und Reaktion auf potenzielle Bedrohungen bei. Da SOCaaS ein Managed-Security-Modell ist, teilen sich Dienstanbieter und Nutzer die Verantwortung. Ein Paradebeispiel für eine gelungene gemeinsame Verantwortung ist die Sicherheit von Cloud-Ressourcen.
Merken

Cloud-Service-Anbieter (wie AWS, GCP und Azure) verlassen sich darauf, dass ihre Nutzer für eine umfassende Sicherheit sorgen.
Wenn Sie der Nutzer wären, würde der Cloud-Service-Provider (CSP) die Cloud-Umgebung sichern (physische Maßnahmen (falls erforderlich), Infrastruktur, Firewall, Sicherheitsintegrationen usw.). Die Verantwortung für die Sicherheit Ihres Kontos liegt bei Ihnen.
Als Benutzer sollten Sie ein sicheres Passwort verwenden, Verbindungen zu unbekannten öffentlichen Netzwerken vermeiden, Ihre Geräte unbeaufsichtigt lassen usw. und weitere bewährte Verfahren befolgen, um das Risiko von Sicherheitsverletzungen zu minimieren.
Auch bei SOCaaS ist die Verantwortung für die Sicherheit geteilt. Damit SOCaaS sein Sicherheitspaket bereitstellen und seine Sicherheitslage verbessern kann, benötigt Ihr Unternehmen die entsprechende Infrastruktur für eine nahtlose Integration. Ihre derzeitigen Sicherheitstools sollten sich in den neuen Technologie-Stack integrieren lassen.
Welche Rollen und Verantwortlichkeiten gibt es bei SOCaaS?
SOCaaS erfüllt verschiedene Aufgaben und Verantwortlichkeiten, die dazu beitragen, Ihr Sicherheitsniveau trotz diverser Technologieinvestitionen aufrechtzuerhalten. Zu den Aufgaben und Verantwortlichkeiten dieses Dienstes gehören unter anderem:
- Die Befugnis erhalten, selbst zu entscheiden, welche Leistungen aus dem umfassenderen Sicherheitspaket für sie relevant sind.
- Analysieren und beheben Sie jegliche Cyberbedrohungen.
- Die Komplexität von Cyberbedrohungen oder -folgen in eine verständliche, jargonfreie Sprache übersetzen, die von Laien und allen Beteiligten verstanden werden kann.
Wenn es um die Rolle eines SOCaaS-Anbieters geht und Sie den Anbieter auswählen, müssen Sie wissen, wer zum Team gehören wird, das für die Sicherheitsbelange zuständig ist. Das sind:
| SOC-Manager | Diese Person wird die Leitung des Sicherheitsteams und die Überwachung des Sicherheitsüberwachungsprozesses übernehmen. |
| Sicherheitsanalyst Stufe 1 – Triage | Diese Person wird den Bereich der Warnmeldungen überwachen und die Untersuchung leiten, um Cybervorfälle zu ermitteln, bei denen Abhilfemaßnahmen erforderlich sind. |
| Sicherheitsanalyst Stufe 2 – Incident Responder | Wenn die besagte Warnung des Tier-1-Analysten bei den Incident-Respondern landet, ist die Warnung ernst und sollte priorisiert werden. |
| Sicherheitsanalyst Stufe 3 – Bedrohungsjäger | Das Spiel hat begonnen. Wenn die Reaktion auf den Vorfall die Reaktion auf die Warnung untersucht, müssen Bedrohungsanalysten mit fundierten Notfallplänen Beweise dafür finden, wie der Angreifer die bestehenden Sicherheitsvorkehrungen überwinden konnte. |
| Compliance-Auditor | Diese Person wird die Einhaltung der Compliance-Anforderungen und der Vorgaben der Aufsichtsbehörden durch Ihr Unternehmen überwachen. |
| Sicherheitsarchitekt | Wie der Name schon sagt, ist diese Person für die Erstellung von Sicherheitsarchitekturen oder die Entwicklung neuer Systeme zur Unterstützung der Reaktion auf Sicherheitsvorfälle verantwortlich. Darüber hinaus kümmert sie sich auch um die Implementierung dieser Systeme. |
| SOC-Koordinator | Diese Person fungiert als Bindeglied zwischen dem SOCaaS-Anbieter und den internen Sicherheitsteams Ihres Unternehmens. |
Vorteile und Herausforderungen von SOC als Dienstleistung
Nicht zu vergessen: SOCaaS bietet eines der höchsten Sicherheitsniveaus in der Cloud, die derzeit auf dem Markt erhältlich sind. Die Vorteile und Herausforderungen von SOC as a Service hängen von den Anforderungen und Integrationsmöglichkeiten Ihres Unternehmens ab. Daher sollten Sie alle Details sorgfältig prüfen, bevor Sie sich für diese Lösung entscheiden.
Die Vorteile von SOCaaS sind:
1. Verringert das Risiko von Sicherheitslücken
Das ist natürlich selbsterklärend. Der Hauptgrund für die Suche nach einem SOC-Anbieter ist die Reduzierung von Sicherheitsvorfällen, und SOCaaS erfüllt diesen Zweck hervorragend.
Denn im Gegensatz zu einem herkömmlichen SOC bietet SOCaaS Überwachungs- und Erkennungsfunktionen rund um die Uhr. So können Sie Bedrohungen schnell neutralisieren, bevor sie kritisch werden.
2. Wirtschaftlichkeit
Mit einem Managed Service fallen keine Vorabkosten für Cybersicherheit an. Das Abonnementmodell ist darauf ausgelegt, die Gemeinkosten zu senken.
3. Schnelle Erkennung und Behebung
Ein weiterer Vorteil ist natürlich die Geschwindigkeit. Da die Managed SOC Services eine Kombination aus Technologie und Automatisierung nutzen, kann das SOC-Team Cyberbedrohungen mit seinen gewohnten Aufgaben und Verantwortlichkeiten problemlos bewältigen.
Außerdem reduziert es den Zeitaufwand für die Untersuchung und Behebung eines Sicherheitsvorfalls.
4. Automatisierte Sicherheitsprozesse
Beim traditionellen SOC-Ansatz steht man üblicherweise vor der Herausforderung, nicht genügend Personal für alle Sicherheitsaufgaben zu haben. SOCaaS hingegen optimiert mithilfe von Automatisierung wiederkehrende Prozesse und ermöglicht es Ihnen, sich auf das Unternehmenswachstum zu konzentrieren.
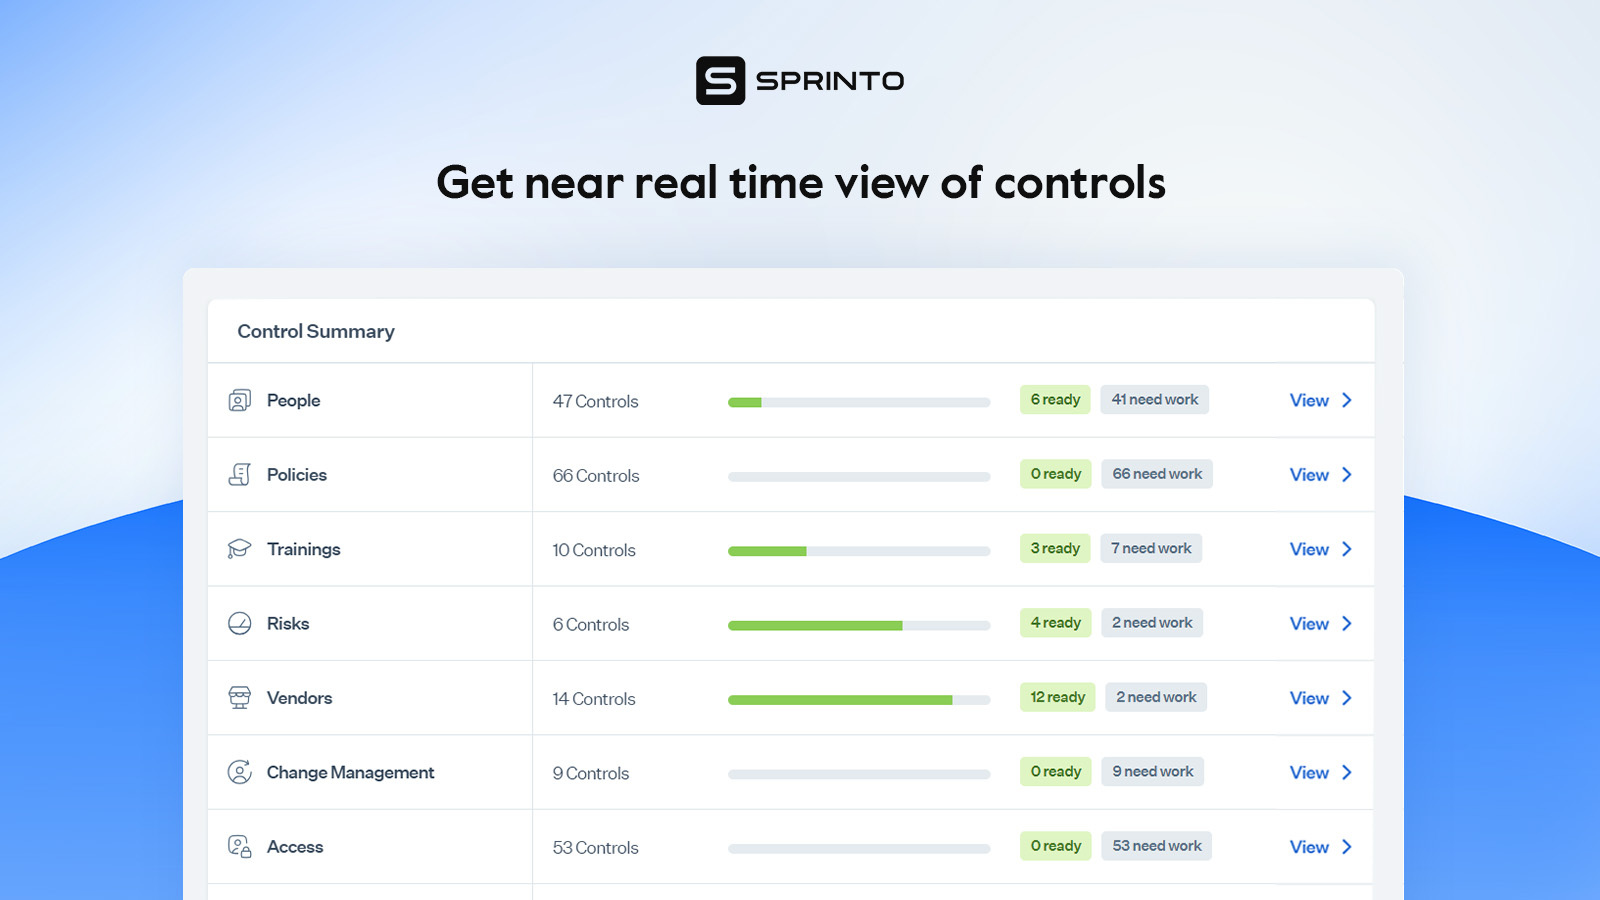
Zum Beispiel, Sprinto ist eine Plattform zur Automatisierung von Compliance-Vorgängen, die die Kontrollen Ihrer Systeme rund um die Uhr mit einer Funktion zur kontinuierlichen Überwachung überwacht. Sie führt täglich Millionen von Prüfungen durch und benachrichtigt Sie umgehend, sobald eine Anomalie erkannt wird.
5. Einheitliche und intelligente Lösung
Eine effiziente Sicherheitsarchitektur wird üblicherweise durch den Einsatz mehrerer sicherer Tools und deren abgestimmte Nutzung erreicht. Dies kann mitunter stressig sein.
SOCaaS reduziert den damit verbundenen Stress erheblich und bietet Ihrem Team die besten Integrations- und fortschrittlichen Sicherheitslösungen in einer einzigen Lösung.
Herausforderungen von SOC als Dienstleistung
Es besteht kein Zweifel, dass eine SOCaaS-Lösung Ihre Bedrohungen auf vielen Ebenen eindämmen kann. Um jedoch die passenden Lösungen zu finden, müssen Sie sich mit einigen Herausforderungen vertraut machen. Diese Herausforderungen hängen von verschiedenen Faktoren ab; sehen wir sie uns genauer an:
1. Anpassung an den neuen Prozess
Die Einführung von Managed Services wie SOCaaS wird unweigerlich neue Veränderungen an Prozessen und Protokollen mit sich bringen, da sie den Beginn einer neuen Phase markiert. Sie schlagen im Grunde ein neues Kapitel in der Geschichte Ihres Unternehmens auf.
Die technologische Infrastruktur des Anbieters zu verstehen und herauszufinden, wie sie zu Ihrer Umgebung passt, kann verwirrend sein. Außerdem müssen Sie bereit sein, den vom neuen Anbieter bereitgestellten Prozess zur kontinuierlichen Überwachung zu implementieren.
Diese Phase erfordert viele A/B-Tests und Bereitstellungszyklen, um sich an das System zu gewöhnen, und es ist eine Einarbeitungszeit notwendig.
2. Falsch positive und falsch negative Ergebnisse
Dies ist eine weitere Herausforderung, die üblicherweise mit automatisierten Systemen einhergeht. In manchen Fällen kann das System Fehlalarme auslösen, wodurch das Sicherheitsteam gegenüber Warnungen abstumpft.
Hier ist besondere Sorgfalt bei der Feinabstimmung des SOCaaS-Systems geboten, um die Anzahl der Fehlalarme zu reduzieren.
3. Regulatorische Anforderungen
Dies ist eine der größten Herausforderungen, denen Sie sich stellen müssen. Die Einhaltung regulatorischer Standards ist ein wesentlicher Bestandteil der Aufrechterhaltung Ihrer Sicherheitsmaßnahmen. Nicht jede SOCaaS-Lösung verfügt heutzutage über integrierte Module für Compliance-Aktivitäten (z. B. für DSGVO , HIPAA , ISO 27001 usw.), und die Integration von Drittanbietersystemen in eine solche SOCaaS-Lösung kann sich als komplex erweisen.
Das ist wo Sprinto scheint.
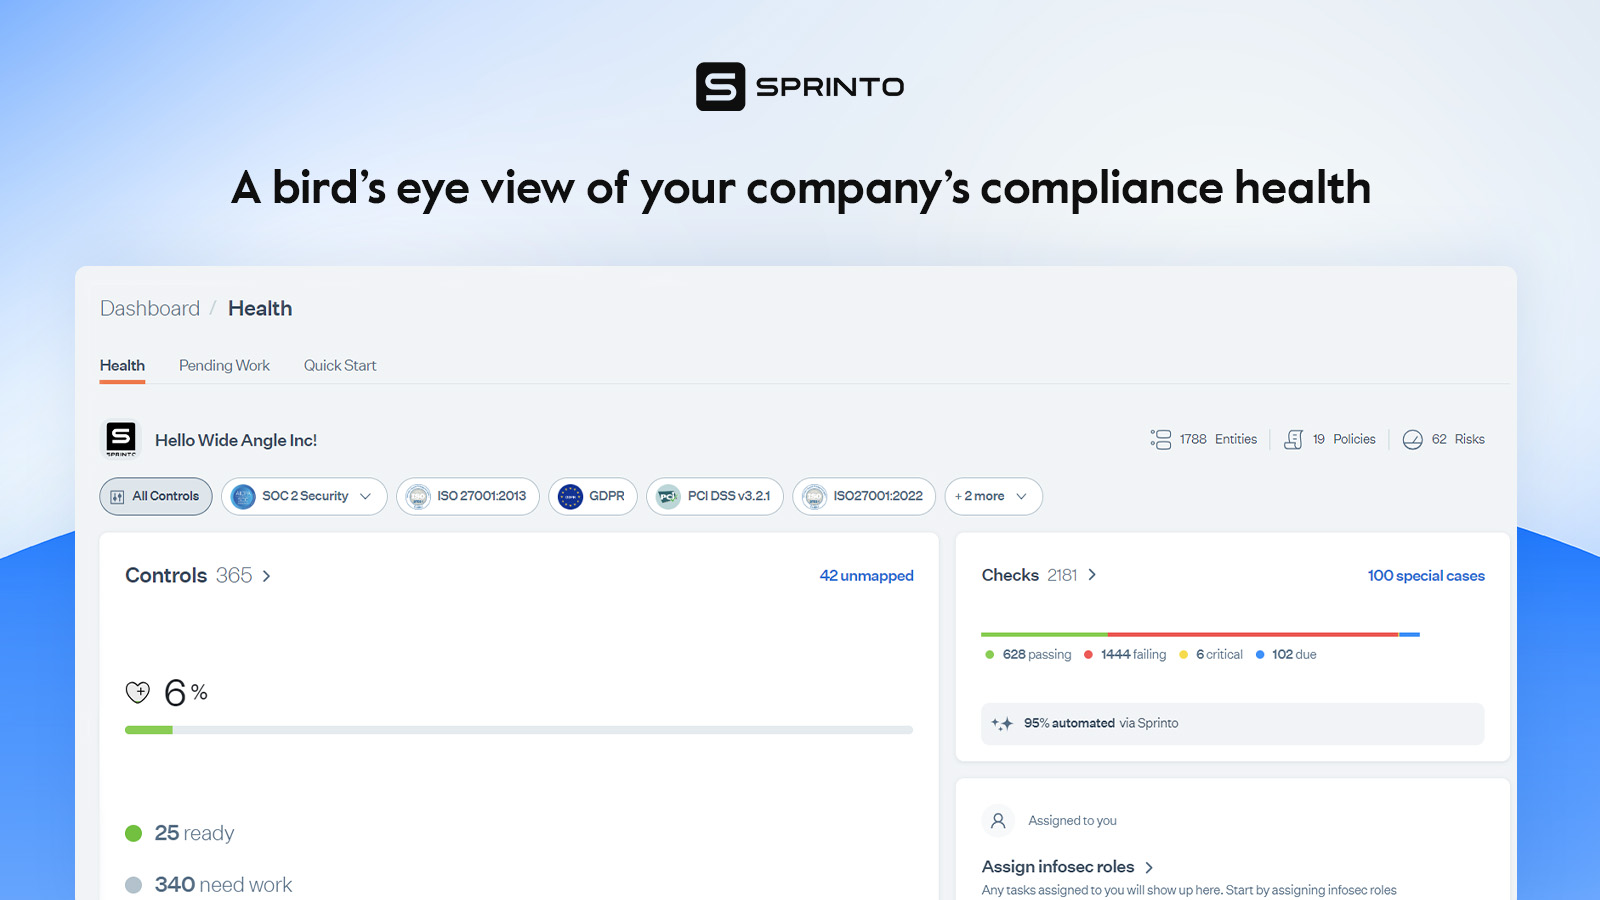
SprintoDie Automatisierungsplattform von [Name des Unternehmens] vereinfacht die Einhaltung von Vorschriften durch vorab genehmigte und vorkonfigurierte Compliance-Programme in Auditorenqualität. Sie bietet zudem Sicherheitslösungen wie die Zuordnung von Kontrollen auf Entitätsebene, kontinuierliche Überwachung, ein zentrales Dashboard zur Verfolgung fehlgeschlagener Prüfungen und Compliance-Bewertungen, automatisierte Beweiserfassung und vieles mehr.
Was kommt als Nächstes?
Insgesamt ist SOCaaS eine wichtige zentrale Steuerungsplattform für Ihr Unternehmen zur Abwehr von Cyberbedrohungen. Ihre Sicherheitslage verbessert sich deutlich, wenn Sie vollständige Transparenz über Ihre Geschäftsumgebung haben und auf leistungsstarke Sicherheitslösungen zurückgreifen können.
Sie können jetzt wiederkehrende Aufgaben automatisieren und Erkenntnisse gewinnen, die den Sicherheitsansatz Ihres Unternehmens von reaktiv zu proaktiv verändern.
SprintoEin Automatisierungstool mit Fokus auf Sicherheit, das Compliance-Prozesse automatisiert. Zu den Automatisierungsdiensten gehören die Erfassung von Nachweisen für Sicherheitskontrollen, die Überwachung von Kontrollen, die Durchführung von Risikobewertungen, die Risikobewertung, die Implementierung von Prüfungen auf Unternehmensebene und vieles mehr.
Sprinto hat es Hunderten von Organisationen nahtlos ermöglicht, ihre Sicherheitslage zu verbessern und gleichzeitig die für die Einhaltung der Vorschriften erforderlichen Prozesse und Systeme einzurichten.
Sprechen Sie mit unseren Sicherheitsexperten über wie Sprinto kann helfen Sie auf Ihrem Weg zu sicherheitsorientierter Compliance.
Häufig gestellte Fragen
Autorin
Meeba Gracy
Meeba, eine ISC2-zertifizierte Cybersicherheitsspezialistin, analysiert und vermittelt mit Leidenschaft wirkungsvolle Inhalte zu Compliance und komplexen digitalen Sicherheitsthemen. Sie versteht es, komplizierte Konzepte verständlich zu erklären und ihre Leser zu inspirieren. In ihrer Freizeit liest sie gerne Thriller oder erkundet neue Orte in der Stadt.Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Mehr erfahren









Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


