



Cybersicherheit für Unternehmen: Risikomanagement im großen Maßstab


TL, DR:
| Unternehmens-Cybersicherheit schützt digitale Assets, Netzwerke, Systeme und Daten in großem Umfang. |
| Die Architektur umfasst Governance, Risikomanagement, Compliance, Monitoring, Bedrohungsanalyse und Reaktion auf Sicherheitsvorfälle. |
| Der Artikel behandelt Risikobewertungen, mehrstufige Kontrollen, Schulungen und Sicherheitsmaßnahmen in Unternehmen. |
Mit dem Wachstum Ihres Unternehmens steigen auch die Risiken und die Bedrohungslandschaft. Herkömmliche Cybersicherheitspraktiken reichen angesichts des Reifegrads Ihrer Organisation möglicherweise nicht mehr aus.
Ein Cybersicherheitsprogramm für Unternehmen erfordert eine ausgefeiltere und integrierte Architektur mit erstklassigen Lösungen. Dieser Blogbeitrag beschreibt, wie sich Ihr Programm weiterentwickeln muss und welche Best Practices Sie dabei beachten sollten.
Was ist Unternehmenssicherheit?
Unternehmens-Cybersicherheit ist ein ganzheitlicher Ansatz zur Schaffung einer robusten Sicherheitsarchitektur, um Schwachstellen zu reduzieren und die Geschäftskontinuität auch in komplexen Bedrohungslandschaften zu gewährleisten. Sie schützt die digitalen Assets, Netzwerke, Systeme und Daten eines Unternehmens vor Cyberbedrohungen, unberechtigtem Zugriff und potenziellen Sicherheitslücken. Die spezifischen Herausforderungen der Cybersicherheit, denen sich große Unternehmen gegenübersehen, gehen weit über architektonische Fragen hinaus und umfassen unter anderem Fachkräftemangel, die Flut an Sicherheitswarnungen, die Gefährdung durch Drittanbieter und die Geschwindigkeit, mit der sich Angriffstechniken im Verhältnis zu den Abwehrmaßnahmen weiterentwickeln.
Bei der Cybersicherheit für Unternehmen geht es nicht darum, einfach so weiterzumachen wie bisher, wie es für mittelständische oder kleine Unternehmen üblich ist. Es geht vielmehr darum, eine ganzheitliche Strategie zu entwickeln, die Schutz, Compliance und Resilienz auf allen Ebenen der Geschäftstätigkeit eines Unternehmens vereint.
Unternehmen jonglieren beispielsweise häufig mit mehreren Rahmenwerken (SOC 2, ISO 27001, HITRUST) über verschiedene Regionen und Branchen hinweg, was den Bedarf an leistungsstarken Tools mit sich bringt, die sich in eine große Umgebung integrieren lassen.
Warum ist es entscheidend?
Die Cybersicherheit von Unternehmen beugt potenziellen finanziellen, reputationsbezogenen und betrieblichen Schäden durch Cyberangriffe und Datenpannen vor, indem sie geeignete Sicherheitsmaßnahmen implementiert.
Darüber hinaus werden Unternehmen häufig mit Sicherheitslücken konfrontiert . Doch die reine Bedrohungserkennung reicht nicht aus. Große Unternehmen benötigen automatisierte Reaktionsprozesse, um Risiken schnell und einheitlich in ihrer gesamten Infrastruktur zu minimieren.
Wie sieht die Architektur für Cybersicherheit in Unternehmen aus?
Die Architektur eines Cybersicherheitsprogramms für Unternehmen lässt sich in die folgenden sieben Kernkomponenten unterteilen, die eng mit GRC (Governance, Risiko und Compliance) verknüpft sind:
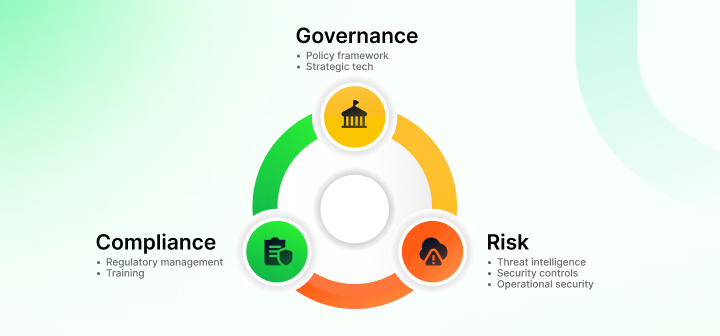
1. Governance- und Richtlinienrahmen : Von der Festlegung von Richtlinien, Prozessen und Dokumenten bis hin zur Definition Ihres Cybersicherheitsprogramms fällt alles unter den Begriff Governance. Er orientiert sich an regulatorischen Anforderungen, definiert klare Rollen und Verantwortlichkeiten und stellt die Rechenschaftspflicht des jeweiligen Personals sicher.
2. Risikomanagement und -bewertung : Sie müssen kontinuierlich nach potenziellen Schwachstellen suchen, Informationen über neu auftretende Bedrohungen sammeln und Risiken systematisch bewerten. Führen Sie sowohl detaillierte numerische Analysen als auch qualitative Bewertungen durch, um Cyberbedrohungen einen Schritt voraus zu sein.
3. Technische Sicherheitskontrollen : Diese Abwehrmechanismen schützen Netzwerke, Geräte und Daten vor unberechtigtem Zugriff und böswilligen Aktivitäten. Dazu gehören:
- Firewalls, die verdächtigen Datenverkehr blockieren
- Endpunktschutz, der einzelne Geräte abschirmt
- Cloud-Sicherheit zum Schutz entfernter Ressourcen
- Identitätsmanagement, das sicherstellt, dass nur autorisiertes Personal Zugriff auf kritische Systeme hat.
4. Operative Sicherheit: Dazu gehören ein gut vorbereiteter Notfallplan, die Führung detaillierter Protokolle aller Systemaktivitäten, die Durchführung von Bedrohungsanalysen zur Aufdeckung versteckter Risiken sowie die kontinuierliche Schulung der Mitarbeiter, um potenzielle Sicherheitslücken zu erkennen und zu verhindern.
5. Compliance- und Regulierungsmanagement: Sie müssen all Ihre Aktivitäten an den branchenüblichen Cybersicherheitsstandards und komplexen regulatorischen Anforderungen ausrichten. Diese Funktion überwacht die Einhaltung von Rahmenwerken wie NIST und ISO 27001, bereitet strenge Audits vor und pflegt eine detaillierte Dokumentation.
6. Strategische Technologieintegration : Unternehmensweite Cybersicherheit bedeutet auch, die reibungslose Zusammenarbeit verschiedener Sicherheitstools zu gewährleisten und gleichzeitig Lücken und Redundanzen zu beseitigen. Dadurch entsteht eine skalierbare und anpassungsfähige Sicherheitsinfrastruktur, die mit neuen Technologien Schritt hält.
7. Humankapital und Kompetenzentwicklung : Sie benötigen qualifizierte Mitarbeiter im Bereich Cybersicherheit durch gezielte Schulungen, kontinuierliches Lernen und Kompetenzerweiterung. Dazu gehört die Identifizierung von Kompetenzlücken, die Entwicklung von Programmen zur beruflichen Weiterentwicklung und die Schaffung einer Unternehmenskultur, in der jeder Mitarbeiter seine Rolle versteht.
Erfahren Sie, wie Sie Ihre Unternehmenssicherheitsarchitektur in ein Live-Risiko-Dashboard mit zugeordneten Kontrollen, standardmäßigen Nachweisen und vierteljährlichen Bereitschaftsüberprüfungen verwandeln.
So erstellen Sie Ihren Cybersicherheitslösungs-Stack für Ihr Unternehmen?
Unternehmens-Cybersicherheit ist ohne High-End-Software unvollständig. Diese fortschrittlichen Tools gehen über traditionelle Sicherheitsmaßnahmen hinaus und bieten intelligenten und adaptiven Schutz für Ihr gesamtes digitales Ökosystem.
Hier sind fünf Cybersicherheitslösungen, die ein Unternehmen benötigt:
1. Software für Governance, Risikomanagement und Compliance (GRC).
GRC-Lösungen integrieren Richtlinienmanagement, Risikobewertung und regulatorische Compliance in ein einheitliches Framework. Sie können die Compliance-Überwachung automatisieren, auf umfassende Risiko-Dashboards zugreifen, Richtlinien-Workflows verwalten und detaillierte Berichte erstellen.
Dies sind einige Funktionen, die auf Unternehmensebene unerlässlich sind:
- Zentrale Gefahrenregister und Bewertungs-Dashboards
- Automatisierte Compliance-Dokumentation
- Integration mit mehreren regulatorischen Cybersicherheitsrahmenwerken
- Echtzeit- RisikokontrolleBewertung und Priorisierung

Zwei weithin bekannte Beispiele für GRC-Software sind: Sprinto und Vanta. Diese Lösungen bieten Ihnen KI-gestützte Sicherheitskontroll-Mappings für Risiken und Richtlinien, um die Abläufe für große Organisationen noch weiter zu vereinfachen.
Automatisieren Sie 80 % Ihrer GRC-Aufgaben
2. Sicherheitsvorfall- und Ereignismanagement-Tools (SIEM)
SIEM-Plattformen erfassen, aggregieren und analysieren Protokolldaten aus Ihrer gesamten IT-Umgebung. Sie profitieren von Echtzeitüberwachung und fortschrittlicher Bedrohungserkennung. Rohdaten aus der IT-Sicherheit werden grundlegend in verwertbare Informationen umgewandelt.
SIEM-Tools sind besonders für Sicherheits- und GRC-Teams von Vorteil , um potenzielle Sicherheitsvorfälle schnell und effektiv zu erkennen, zu untersuchen und darauf zu reagieren. Anwendungsfälle für SIEM lassen sich beispielsweise durch folgende Funktionen beschreiben:
- Detaillierte Protokollverwaltung
- Bedrohungserkennung in Echtzeit
- Erweiterte Korrelations- und Analysefunktionen
- Automatisierte Arbeitsabläufe zur Reaktion auf Sicherheitsvorfälle
- Detaillierte forensische Untersuchungsinstrumente
Die beiden besten SIEM-Tools, die hier Erwähnung verdienen, sind SolarWinds Security Event Manager und Graylog. Sie decken alle oben genannten Funktionen ab und bieten darüber hinaus Datenvisualisierung und historische Analysen.
3. Intrusion-Detection-Systeme (IDS)
Es wird erwartet, dass der globale Markt für Einbruchserkennungssysteme bis 2031 auf 16.42 Milliarden US-Dollar ansteigen wird, was einer durchschnittlichen jährlichen Wachstumsrate (CAGR) von 12.7 % im Prognosezeitraum (2024–2031) entspricht.
Die Analyse unterstreicht die Bedeutung der kontinuierlichen Überwachung des Unternehmensnetzwerkverkehrs auf verdächtige Aktivitäten und potenzielle Sicherheitslücken mithilfe von Intrusion-Detection-Systemen (IDS). Diese Systeme können netzwerkbasiert sein und den gesamten Netzwerkverkehr untersuchen oder hostbasiert und sich auf die Aktivitäten einzelner Geräte konzentrieren.
IDS-Software liefert wichtige Erkenntnisse über potenzielle Bedrohungen und generiert sofortige Warnmeldungen, wenn ungewöhnliche oder bösartige Muster erkannt werden.
Zu den besten IDS-Tools auf dem Markt gehören AIDE, Cisco NGIPS, Palo Alto Networks und BluVector Cortex.
4. Tools für die Endpunktsicherheit
Endpoint-Security-Tools fungieren als Ihre erste Verteidigungslinie und schützen einzelne Geräte in Ihrem Unternehmensnetzwerk. Diese Tools überwachen Endgeräte Ihrer Mitarbeiter, Lieferanten, Auftragnehmer usw., darunter Laptops, Smartphones und Tablets, und schützen sie vor einer Vielzahl von Cyberbedrohungen.
Endpoint-Sicherheitslösungen umfassen unter anderem Virenschutz, Malware-Abwehr, Firewall-Management und erweiterte Bedrohungsabwehr. Zu den wichtigsten Merkmalen solcher Lösungen gehören:
- Schutz vor Bedrohungen in Echtzeit
- Maschinelles Lernen unterstützte Erkennung
- Remote-Geräteverwaltung
- Automatisierte Bedrohungsreaktion
- Umfassende Gerätesichtbarkeit
Laut Gartner zählen Sentinel One, Crowdstrike Falcon, Microsoft Defender, Trellix und Sophos zu den besten Endpoint-Security-Tools.
5. Software für Bedrohungsanalysen
Eine der häufigsten Herausforderungen für Unternehmen besteht darin, kontinuierlich Daten über potenzielle Cyberbedrohungen aus globalen Quellen zu sammeln und zu analysieren. Angesichts der schieren Menge an Datenquellen ist der Einsatz einer Threat-Intelligence-Software unerlässlich.
Threat Intelligence liefert Ihnen vorausschauende Erkenntnisse, die Ihnen helfen, neue Risiken zu verstehen, potenzielle Angriffe vorherzusehen und Ihre Sicherheitslage proaktiv zu stärken.
Bei der Bewertung von Tools sollten Sie auf folgende Merkmale achten:
- Aggregation globaler Bedrohungsdaten
- Kontextuelle Bedrohungsanalyse
- Prädiktive Risikobewertung
- Automatisierte Bedrohungskorrelation
- Strategische Bedrohungseinblicke
Unseren Recherchen zufolge sind die besten Cyber-Bedrohungsanalyse-Softwarelösungen auf dem Markt derzeit Anomali, Kaspersky, Cisco Umbrella und Threatconnect.
Cybersicherheitsstrategie für Unternehmen
Eine Cybersicherheitsstrategie ist keine einmalige Angelegenheit, sondern ein fortlaufendes Engagement, das die Anwendung bewährter Verfahren erfordert. Hier sind einige wesentliche Praktiken, die jedes Unternehmen umsetzen sollte:
1. Führen Sie regelmäßig Risikobewertungen durch.
In Unternehmen müssen Risikobewertungen eine deutlich größere Angriffsfläche berücksichtigen, darunter hybride Cloud-Umgebungen, global verteilte Teams und Drittanbieter. Häufig müssen sich überschneidende Compliance-Vorgaben (z. B. DSGVO, CCPA und HIPAA) erfüllt werden, was die Bewertungen zusätzlich erschwert.
Eine Lösung wäre die Verwendung von Rahmenwerken wie FAIR oder NIST CSF, die häufig eingesetzt werden, um Risiken in monetären Werten zu quantifizieren und die Zustimmung der Führungsebene zu gewinnen.
2. Implementieren Sie eine mehrschichtige Sicherheitsarchitektur.
In Unternehmen ist eine einschichtige Sicherheitsarchitektur nicht ausreichend; der Einsatz mehrerer Verteidigungsmechanismen ist unerlässlich. Ein mehrschichtiger Ansatz umfasst Firewalls, Intrusion-Detection-Systeme, Endpoint-Protection und weitere Komponenten. So wird sichergestellt, dass selbst bei Ausfall einer Schicht die anderen intakt bleiben, um Angriffe abzuwehren und Ihr Unternehmen zu schützen.
3. Multi-Faktor-Authentifizierung (MFA) vorschreiben
Im Mittelstand ist die Implementierung von MFA unkompliziert. Großunternehmen hingegen müssen MFA für verschiedene Entitäten wie Mitarbeiter, Auftragnehmer und privilegierte Konten durchsetzen. Dies gilt für verschiedene Standorte.
Wenn Sie adaptive MFA verwenden, sollten Sie außerdem die Implementierung KI-gestützter Risikobewertungen in Betracht ziehen, um die Benutzerfreundlichkeit zu gewährleisten, ohne die Sicherheit zu beeinträchtigen.
4. Skalieren Sie Ihr Programm zur Sensibilisierung für IT-Sicherheit und zu Schulungen.
Mitarbeiter gelten oft als das schwächste Glied in der Cybersicherheitskette eines Unternehmens. Regelmäßige Schulungen zu Sicherheitsbewusstsein und Compliance sind unerlässlich, um Ihre Mitarbeiter zu motivieren, potenzielle Bedrohungen wie Phishing-Versuche oder Social-Engineering-Angriffe zu erkennen.
Als Unternehmen sollten Sie spielerische Plattformen, mehrsprachige Inhalte und rollenbasierte Szenarien nutzen, um eine hohe Nutzerbindung zu erreichen. Zur Messung der Effektivität müssen Sie außerdem aussagekräftige KPIs wie Erfolgsquoten bei Phishing-Simulationen einsetzen.
5. Priorisieren Sie die Maßnahmen zur Reaktion auf Vorfälle und die Wiederherstellungspläne.
Ein Datenleck ist nicht das Schlimmste, was Ihrem Unternehmen passieren kann. Das Schlimmste ist, keinen Notfallplan zu haben.
Ihr Notfall- und Wiederherstellungsplan sollte die im Falle einer Sicherheitsverletzung zu ergreifenden Schritte von der Erkennung und Eindämmung bis hin zur Wiederherstellung und Kommunikation detailliert beschreiben. Berücksichtigen Sie außerdem externe Faktoren wie Meldepflichten gegenüber Aufsichtsbehörden und Strategien zur Öffentlichkeitsarbeit, um Reputationsschäden zu minimieren.
Zukunft Ihres Cybersicherheitsprogramms für Unternehmen
Wie in allen anderen Bereichen und sich entwickelnden Branchen liegt auch die Zukunft der Cybersicherheit in Unternehmen in den Möglichkeiten von KI und ML. Obwohl die meisten Unternehmen in diesem Bereich noch experimentieren, ist die Cybersicherheitsbranche ihrer Zeit weit voraus. So existieren beispielsweise bereits Frameworks und Standards wie ISO 42001, die Best Practices für den Umgang mit KI beschreiben. Dennoch bestehen Bedenken.
KI-Systeme bergen zwar großes Transformationspotenzial, können aber Risiken verstärken, wenn sie nicht sorgfältig eingesetzt werden. Unternehmen müssen klare Richtlinien für ethische KI, Datentransparenz und Verantwortlichkeit einführen. Fehler in diesem Bereich können zu voreingenommenen Entscheidungen, Verstößen gegen Compliance-Vorgaben oder sogar Reputationsschäden führen.
Ein umsichtiger Umgang mit KI beginnt mit der Implementierung von Governance-Rahmenwerken und deren Abstimmung mit Compliance- und Risikomanagementstrategien. Diese Grundlage reduziert nicht nur unmittelbare Risiken, sondern gewährleistet auch die verantwortungsvolle Weiterentwicklung Ihres Cybersicherheitsprogramms im Zuge der wachsenden KI-Fähigkeiten. Ein aktueller Überblick über KI-Cybersicherheitsunternehmen zeigt, wo der defensive Einsatz dieser Fähigkeiten heute am weitesten fortgeschritten ist. Die Anbieter differenzieren sich anhand der Qualität ihrer Erkennungsmodelle, der Fehlalarmrate und der Menge an Trainingsdaten, die sie unter Berücksichtigung der Anforderungen der ISO 42001 an die Eingangsdaten verantwortungsvoll nutzen können.
GRC-Programme für schnell wachsende Unternehmen
Häufig gestellte Fragen
Autorin
Stiefmütterchen
Pansy ist eine ISC2-zertifizierte Content-Marketing-Expertin im Bereich Cybersicherheit mit einem Hintergrund in Informatik. In letzter Zeit hat sie die Welt des Marketings aus der Perspektive von GRC (Governance, Risk & Compliance) erkundet. SprintoWenn sie nicht arbeitet, vertieft sie sich entweder in politische Romane oder perfektioniert ihre Kochkünste. Manchmal trifft man sie auch beim Sonnenbaden am Strand oder beim Wandern durch dichte Wälder an.Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Mehr erfahren













Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


