




Der Digital Operational Resilience Act (DORA) ist eine EU-Verordnung (2022/2554) zur Verbesserung der digitalen Sicherheit und zur Minderung der Cyberrisiken von Finanzinstituten. Er gilt für alle Finanzdienstleistungsunternehmen und Drittanbieter, die Informations- und Kommunikationstechnologie (IKT) unterstützen.
DORA ist in der EU-Region rechtsverbindlich und besteht aus neun Kapiteln mit 64 Artikeln! Der Schwerpunkt liegt auf dem ICT-Risikomanagement, der Verfolgung und Meldung von Sicherheitsvorfällen, Penetrationstests, Richtlinien und Verfahren sowie der allgemeinen Vereinheitlichung der Sicherheitsmaßnahmen.
Dieser Artikel erläutert die obligatorischen und nicht obligatorischen Anforderungen der DORA-Verordnung und geht darauf ein, wie Finanzunternehmen mit diesem neuen regulatorischen Rahmen umgehen müssen.
| TL; DR DORA ist eine EU-Verordnung, die darauf abzielt, die digitale Sicherheit zu verbessern und Cyberrisiken für Finanzinstitute und deren IKT-Anbieter zu mindern. DORA enthält vier obligatorische Anforderungen (IKT-Risikomanagement, Reaktion auf Vorfälle und Meldung, Tests der digitalen betrieblichen Resilienz und TPRM) und eine nicht obligatorische Anforderung (Informationsaustausch). Finanzinstitute müssen die Bestimmungen des DORA bis zum 17. Januar 2025 einhalten, andernfalls drohen ihnen erhebliche Strafen, darunter Geldbußen von bis zu 2 % ihres weltweiten Jahresumsatzes. |
Fallen Sie unter die DORA-Bestimmungen?
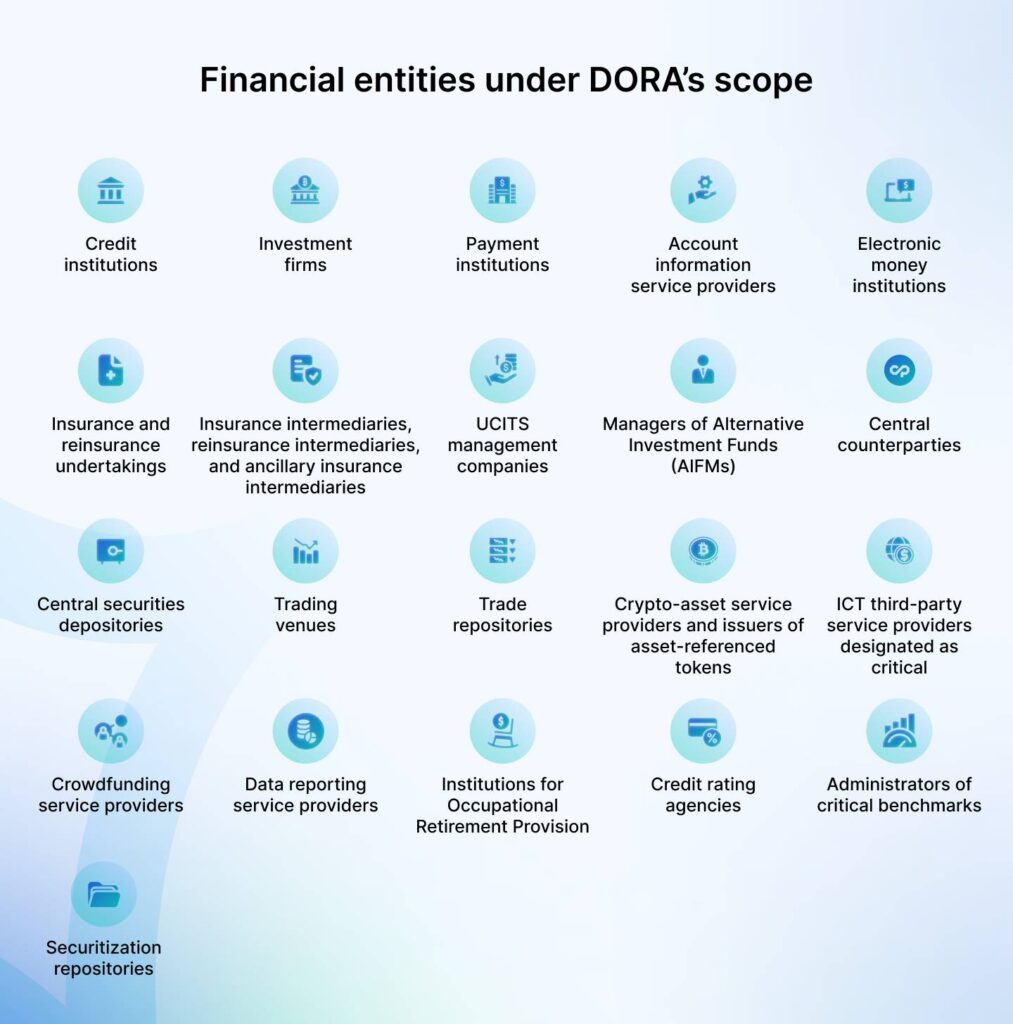
Zu den von der Europäischen Kommission unter den Anwendungsbereich des DORA (Digital Operational Resilience Act) fallenden Finanzinstituten gehören:
- Kreditinstitute (Banken)
- Wertpapierfirmen
- Zahlungsinstitute
- Kontoinformationsdienstleister
- Elektronische Geldinstitute (E-Geld-Institute)
- Versicherungs- und Rückversicherungsunternehmen
- Versicherungsvermittler, Rückversicherungsvermittler und Versicherungsvermittler in Nebentätigkeit
- UCITS-Verwaltungsgesellschaften
- Manager von alternativen Investmentfonds (AIFMs)
- Zentrale Gegenparteien
- Zentralverwahrer
- Handelsplätze
- Transaktionsregister
- Krypto-Asset-Dienstleister und Emittenten von Asset-bezogenen Token
- als kritisch eingestufte Drittanbieter von IKT-Dienstleistungen
- Crowdfunding-Dienstleister
- Datenmeldedienstleister
- Einrichtungen der betrieblichen Altersversorgung
- Ratingagenturen
- Administratoren kritischer Benchmarks
- Verbriefungsregister
Welche Frist gilt für die Einhaltung der DORA-Bestimmungen und welche Folgen hat die Nichteinhaltung?
Die Frist zur Einhaltung der DORA-Verordnung endet am 17. Januar 2025. Die Zeit drängt, und die Verordnung sieht drastische Strafen vor, um hohe Compliance-Standards bei Finanzinstituten und deren IT-Dienstleistern zu gewährleisten.
So sehen die Strafen aus:
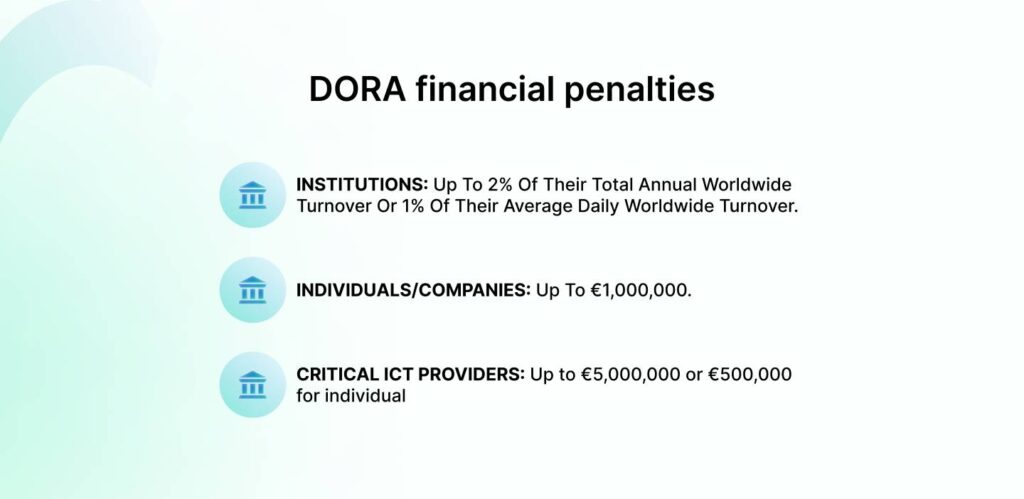
- Institutionen können mit einer Geldstrafe von bis zu 2% ihres gesamten jährlichen weltweiten Umsatzes oder 1 % ihres durchschnittlichen täglichen weltweiten Umsatzes.
- Einzelpersonen und Unternehmen können mit Geldstrafen von bis zu €1,000,000.
Allerdings drohen IKT-Dienstleistern, die als „kritisch“ eingestuft werden, noch strengere Strafen:
- Drittanbieter von IKT-Dienstleistungen könnten mit einer Geldstrafe von bis zu €5,000,000 wegen Nichteinhaltung.
- Personen, die mit diesen Anbietern in Verbindung stehen, könnten mit Strafen von bis zu €500,000.
Obligatorische und nicht obligatorische Anforderungen gemäß DORA
Die Richtlinien im Rahmen von DORA nennen vier obligatorische Komponenten oder Anforderungen:
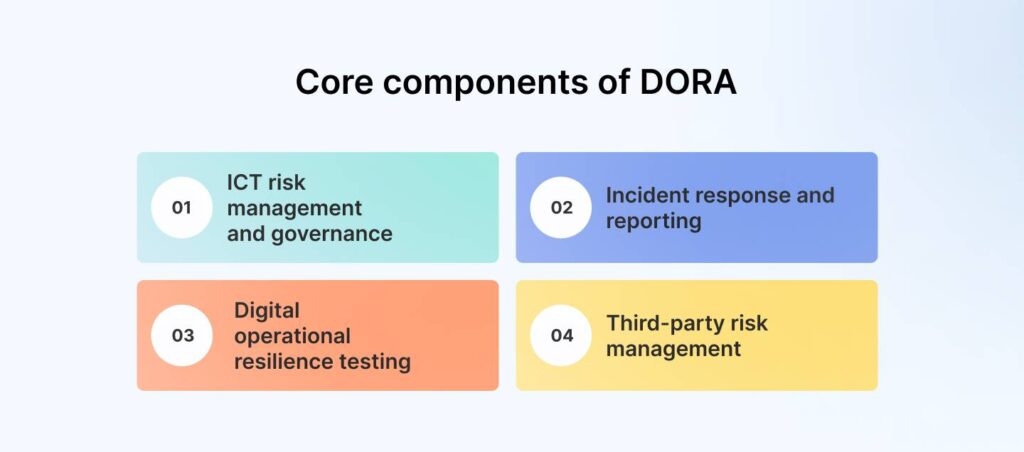
1. IKT-Risikomanagement und Governance
DORA schreibt vor, dass alle Finanzinstitute über ein solides IKT-Risikomanagement- und Governance-System (Informations- und Kommunikationstechnologie) verfügen müssen. Doch was bedeutet das konkret für Sie auf Ebene der Sicherheitskontrollen?
- Entwicklung von ICT-Sicherheitsrichtlinien, die Verschlüsselung, Netzwerksicherheit und Anlagenverwaltung abdecken.
- Führen Sie regelmäßig ICT-Risikobewertungen durch, um Schwachstellen, Bedrohungen und potenzielle Auswirkungen auf das Geschäft zu identifizieren.
- Weisen Sie klare Rollen und Verantwortlichkeiten für das ICT-Risikomanagement zu, um Rechenschaftspflicht zu gewährleisten.
- Implementieren Sie eine Governance-Struktur, die die Aufsicht durch das obere Management und regelmäßige Überprüfungen der IKT-Risiken umfasst.
Für ein noch robusteres System empfiehlt sich der Einsatz automatisierter Tools zur Erfassung und Dokumentation Ihrer Risiken und Gegenmaßnahmen. Dies schafft zudem Platz für ein zentrales Dashboard, das die Echtzeitüberwachung von Risiken und Resilienzkennzahlen ermöglicht.
Umfassende Risikoüberwachung und -minderung
2. Reaktion auf Vorfälle und Berichterstattung
Risikomanagement und Governance sind ohne eine Strategie für das Vorfallsmanagement, die die Erkennung, Reaktion und Meldung von IT-bezogenen Ereignissen und Vorfällen umfasst, unvollständig. Es bedarf klarer Verfahren für die Erkennung, Eskalation, Eindämmung und Wiederherstellung von Vorfällen.
Darüber hinaus gibt es Richtlinien für die Meldung von Vorfällen an die zuständigen Behörden innerhalb der vorgegebenen Fristen. Dies muss parallel zur Führung detaillierter Protokolle und Beweismittel erfolgen, die die Vorfälle für behördliche Meldungen und Untersuchungen dokumentieren.
Nützliche Hilfsmittel sind hierbei SIEM-Lösungen (Security Information and Event Management), die eine automatisierte Vorfallsmeldung implementieren, um zeitnahe und genaue Beweismittel zu übermitteln.
3. Prüfung der digitalen operativen Resilienz
Wenn Sie unter die DORA-Richtlinien fallen, müssen Sie die Bedeutung regelmäßiger Tests hervorheben, um die Widerstandsfähigkeit Ihrer Systeme gegenüber operativen und Cyber-Bedrohungen zu bestätigen. Führen Sie Penetrationstests, Schwachstellenanalysen und Red-Team-Übungen durch, beispielsweise realitätsnahe Angriffssimulationen.
Um die Datenintegrität zu gewährleisten, überprüfen Sie, ob Ihre Backup- und Wiederherstellungssysteme ordnungsgemäß funktionieren. Tools zur Simulation von Sicherheitsvorfällen und Angriffen (Breach and Attack Simulation Tools, BAS) wie Attack IQ, XM Cyber und Picus Security können solche Prozesse automatisieren.
4. Risikomanagement für Dritte
DORA erkennt die entscheidende Rolle von Drittanbietern im Bereich der Informations- und Kommunikationstechnologie (IKT) an und verpflichtet Finanzinstitute, die damit verbundenen Risiken proaktiv zu managen. Diese Risiken müssen gemäß vorgegebener technischer Standards bewertet und dokumentiert sowie in vertragliche Vereinbarungen aufgenommen werden (z. B. zeitnahe Fehlerbehebung und Berichterstattung).
Hinweis
Die Anforderung des „Informationsaustauschs“ ist keine zwingende Vorgabe der DORA, wird aber dringend empfohlen.
Nicht verpflichtend: Informationsaustausch
Der Informationsaustausch zwischen Finanzinstituten wird als wichtige Maßnahme zur Stärkung der allgemeinen Cybersicherheit im Finanzsektor gefördert. Wie beteiligen Sie sich daran?
- Schließen Sie sich Plattformen wie ISACs (Information Sharing and Analysis Centers) oder branchenspezifischen Cybersicherheitsnetzwerken an, um Bedrohungsinformationen und bewährte Verfahren auszutauschen.
- Informationen über neu identifizierte Bedrohungen, Schwachstellen und Gegenmaßnahmen sollten mit Kollegen und Aufsichtsbehörden geteilt werden.
- Nutzen Sie automatisierte Tools wie Threat Intelligence Platforms (TIPs) für einen strukturierten und sicheren Datenaustausch.
Umsetzung von DORA gemäß den regulatorischen technischen Standards (RTS)
Die erste Charge von RTS (Regulatory Technical Standards) wurde im Januar 2024 im Rahmen von DORA fertiggestellt, und zusammen mit der zweiten Charge wurde der endgültige Entwurf im Juli 2024 veröffentlicht.
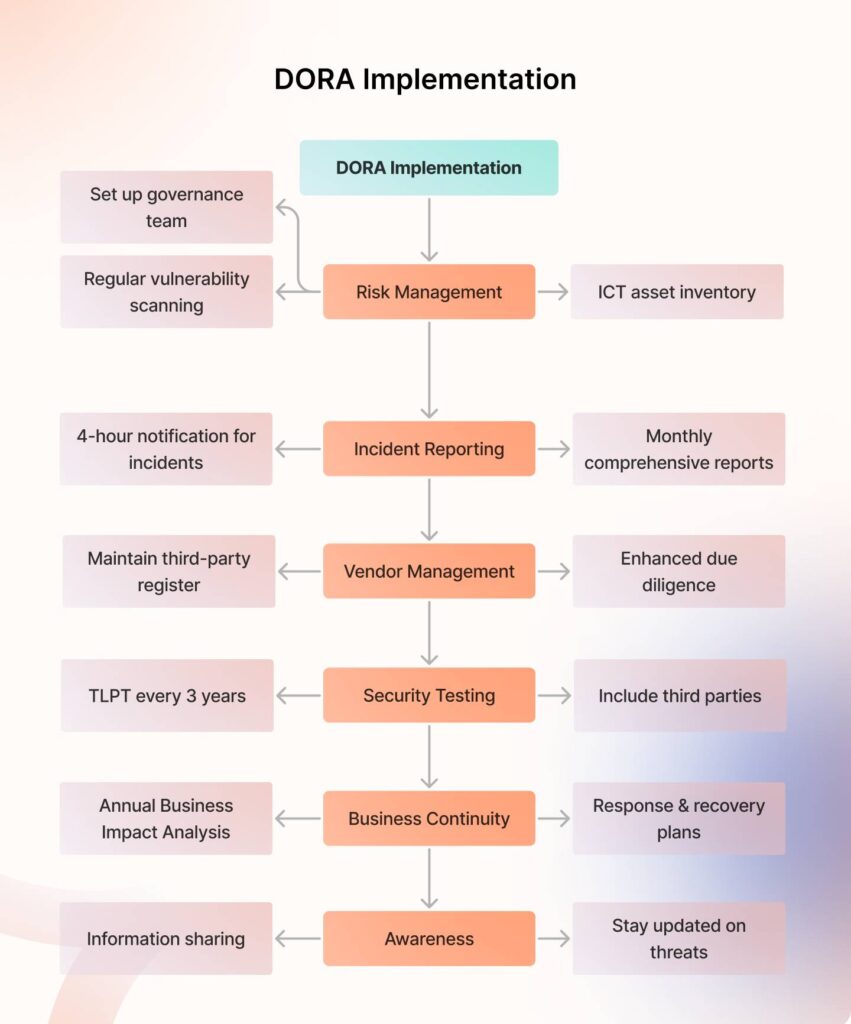
Von Juli 2024 bis Januar 2025 hatten Finanzinstitute in der EU sechs Monate Zeit, diese Standards umzusetzen und so die Einhaltung der regulatorischen Anforderungen sicherzustellen. Die beiden RTS-Pakete zusammengenommen, ergibt folgendes Bild einen Überblick über die Umsetzung von DORA.
1. Priorisieren Sie das Risikomanagement mit klaren Richtlinien.
Gemäß den technischen Standards von DORA sollte Governance bei Ihrem Risikomanagement-Rahmenwerk an erster Stelle stehen. Das bedeutet, dass jeder wissen muss, wer für die IT-Risiken verantwortlich ist. Weisen Sie Rollen zu und bilden Sie ein Team (oder sogar einen Ausschuss), um die Einhaltung der Vorschriften zu gewährleisten.
Beugen Sie Risiken vor, indem Sie Tools zur Schwachstellensuche einsetzen und alle sechs Monate Penetrationstests durchführen. Halten Sie ein aktuelles Inventar aller IT-Ressourcen bereit, bis hin zum Ende des Supports. Trennen Sie kritische Systeme, setzen Sie Firewall-Regeln durch und nutzen Sie Tools wie SIEM für die Echtzeitüberwachung.
2. Ein effektives System zur Meldung von Vorfällen einrichten.
Beginnen Sie damit, alle Vorfälle anhand der in Artikel 18 festgelegten klaren Regeln zu klassifizieren . Zum Beispiel: Wie viele Kunden waren betroffen? Wie kritisch war der Dienst? Wie lange dauerte der Vorfall? Welche geografischen Auswirkungen hatte er?
Benachrichtigen Sie die Aufsichtsbehörden innerhalb von 4 Stunden nach einem schwerwiegenden Vorfall und reichen Sie innerhalb eines Monats einen umfassenden Bericht ein. Verwenden Sie Vorlagen für eine einheitliche Vorfallsdokumentation und führen Sie detaillierte, manipulationssichere Protokolle.
3. Überwachen Sie Ihre Lieferanten ständig.
Drittanbieter sind ein wesentlicher Bestandteil Ihres Ökosystems. Führen Sie gemäß den Anforderungen ein Drittanbieterverzeichnis, um wichtige Details zu den Anbietern zu dokumentieren, darunter Leistungen, Vertragslaufzeit und Risikostufen. Aktualisieren Sie dieses Verzeichnis regelmäßig oder nach wesentlichen Änderungen.
Um Ihr Drittanbietermanagement weiter zu stärken :
- Die Anbieter sollten nach Kritikalität differenziert und bei Anbietern mit hohem Risiko eine verstärkte Sorgfaltsprüfung durchgeführt werden.
- Stellen Sie sicher, dass die Anbieter Notfallpläne einreichen und die Service-Level-Agreements (SLAs) für eine zeitnahe Meldung und Behebung von Vorfällen einhalten.
Hinweis
Die EU-Regulierungsbehörden (ESAs) werden kritische IKT-Drittanbieter direkt beaufsichtigen. Die Europäische Kommission finalisiert derzeit die Kriterien zur Identifizierung dieser „kritischen“ Anbieter. Nach ihrer Benennung wird eine federführende Aufsichtsbehörde die Einhaltung des DORA-Gesetzes überwachen und Anbieter daran hindern, Verträge mit nicht konformen Finanzunternehmen oder IKT-Anbietern abzuschließen.
4. Durchführung fortgeschrittener bedrohungsbasierter Penetrationstests (TLPT)
Mit Ausnahme von Kleinstunternehmen und anderen in Artikel 16(1) genannten Einrichtungen müssen alle Finanzinstitute alle drei Jahre einen Threat-Led Penetration Testing (TLPT) durchführen.
Sie müssen auch Ihre Drittanbieter in den TLPT einbeziehen und sicherstellen, dass diese die DORA-Richtlinien einhalten. DORA legt spezifische Richtlinien fest, je nachdem, ob Sie externe oder interne Tester für den TLPT einsetzen.
Für externe Tester:
- Die Tester müssen einen guten Ruf genießen und Fachkenntnisse in den Bereichen Bedrohungsanalyse, Penetrationstests und Red-Team-Operationen nachweisen.
- Sie müssen von einer anerkannten Stelle zertifiziert sein oder sich an ethische Rahmenbedingungen und formale Verhaltensregeln halten.
- Sie müssen unabhängige Bestätigungs- oder Prüfberichte vorlegen, die das Risikomanagement, den Schutz vertraulicher Informationen und die Minderung von Geschäftsrisiken abdecken.
- Die Verträge müssen einen ordnungsgemäßen Umgang mit TLPT-Daten gewährleisten, einschließlich deren Erzeugung, Speicherung, Berichterstattung und Vernichtung, um Risiken für das Finanzinstitut zu vermeiden.
Für interne Tester:
- Der Einsatz interner Tester muss von der zuständigen Behörde genehmigt werden.
- Die Behörden müssen sicherstellen, dass ausreichende Ressourcen vorhanden sind und Interessenkonflikte bei der Planung und Durchführung der Tests vermieden werden.
- Die Bedrohungsanalyse muss extern bezogen werden.
5. Schwerpunkt auf der Geschäftskontinuität im Bereich der Informations- und Kommunikationstechnologie (Reaktion und Wiederherstellung)
DORA betont, dass Finanzinstitute über ausreichende Richtlinien und Prozesse verfügen müssen, um die operative Kontinuität auch im Falle eines IT-bezogenen Vorfalls aufrechtzuerhalten. Dies erfordert eine umfassende Geschäftskontinuitätsrichtlinie , Reaktions- und Wiederherstellungsrichtlinien sowie eine Krisenmanagementfunktion.
Gemäß den in Artikel 11 genannten Richtlinien müssen Sie außerdem mindestens einmal jährlich eine Business Impact Analysis (BIA) durchführen.
Darüber hinaus sollten detaillierte Aufzeichnungen aller Aktivitäten während Störungsereignisse geführt werden. Teilen Sie die Testergebnisse den zuständigen Behörden mit und schätzen Sie auf Anfrage die Kosten und Verluste, die durch größere IT-bezogene Vorfälle verursacht wurden.
6. Sensibilisierung für Cyberbedrohungen
Ein Hauptgrund, warum DORA den Informationsaustausch fördert, ist die Sensibilisierung für Cyberbedrohungen im Finanzsektor und deren Eindämmung. Um jedoch die Zuverlässigkeit zu gewährleisten, sollte Wissen nur innerhalb vertrauenswürdiger Netzwerke von Finanzinstituten ausgetauscht werden.
Für die Teilnahme benötigen Sie das Team und die Werkzeuge, um Schwachstellen und Cyberbedrohungen zu identifizieren. Bleiben Sie über neue Technologien informiert und bewerten Sie deren Auswirkungen auf Ihre Cybersicherheit und operative Resilienz.
Denken Sie außerdem daran, dass für die Weitergabe strenge Protokolle eingehalten werden müssen, die Folgendes beinhalten:
- Schützen Sie sensible Geschäfts- und personenbezogene Daten (Einhaltung der DSGVO)
- Einhaltung der Geschäftsgeheimnis- und Wettbewerbsrichtlinien
- Definieren Sie klare Verhaltensregeln.
Wie funktioniert Sprinto Wie können Finanzinstitute die DORA-Vorschriften einhalten?
Sprinto arbeitet mit Implementierungspartnern zusammen, die die Infrastruktur, Prozesse und Richtlinien des Finanzinstituts analysieren, um die DORA-Anforderungen optimal zu erfüllen. Der Implementierungspartner entwickelt spezifische Kontrollen auf Basis der DORA-Kriterien und passt diese an die individuellen Gegebenheiten des Unternehmens an.
Die Plattform soll die empfohlenen, auf DORA abgestimmten Kontrollen in konkrete Maßnahmen umsetzen und Kontrollprüfungen automatisieren, um die Einhaltung der Vorschriften in Echtzeit zu überwachen und gleichzeitig den manuellen Aufwand zu reduzieren.
Wenn Sie bereits andere Cybersicherheitsstandards einhalten, Sprinto's CCF (gemeinsames Kontrollsystem) beseitigt Redundanzen, indem Überschneidungen zwischen den DORA-Kontrollen und bestehenden Rahmenwerken identifiziert werden.
Mit SprintoFinanzinstitute können die DORA-Konformität souverän implementieren und aufrechterhalten, ohne von deren Komplexität überfordert zu werden. Gewährleistung digitaler Betriebsstabilität bei gleichzeitiger Erfüllung regulatorischer Anforderungen: Weitere Informationen finden Sie auch in den Sprinto in Aktion.

Autorin
Stiefmütterchen
Pansy ist eine ISC2-zertifizierte Content-Marketing-Expertin im Bereich Cybersicherheit mit einem Hintergrund in Informatik. In letzter Zeit hat sie die Welt des Marketings aus der Perspektive von GRC (Governance, Risk & Compliance) erkundet. SprintoWenn sie nicht arbeitet, vertieft sie sich entweder in politische Romane oder perfektioniert ihre Kochkünste. Manchmal trifft man sie auch beim Sonnenbaden am Strand oder beim Wandern durch dichte Wälder an.Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Mehr erfahren









Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


