



Compliance vs. Risikomanagement: Wichtigste Unterschiede und Gemeinsamkeiten


TL, DR:
| Die Einhaltung von Vorschriften erfolgt gemäß festgelegten Gesetzen, Verordnungen und Normen; das Risikomanagement bereitet auf potenzielle Bedrohungen vor. |
| Die Einhaltung von Vorschriften ist enger gefasst und anforderungsorientiert, während das Risikomanagement ein breiteres Spektrum an Geschäftsrisiken abdeckt. |
| Der Artikel vergleicht Vorgehensweise, Ergebnisse, Zeitrahmen, Risikotoleranz, Krisenmanagement und Werkzeugkategorien. |
Einem Bericht von Bloomberg zufolge geben Unternehmen 6-10 % ihres Umsatzes allein für Compliance aus! Darüber hinaus sehen über 50 % der Führungskräfte Cyberkriminalität als eines der fünf größten Risiken – sowohl aktuell als auch in den nächsten drei Jahren – und die Besorgnis nimmt zu.
Die oben genannten Statistiken belegen, dass mangelnde Compliance zu finanziellen Einbußen und einem Vertrauensverlust bei Ihren Kunden führen kann. Reichen die Anforderungen der Aufsichtsbehörden aus? Nein. Sie müssen auch die potenziellen Risiken verstehen und wissen, wie Sie damit umgehen.
Dieser Artikel befasst sich daher eingehend mit Compliance und Risikomanagement, ihren Unterschieden und wie Sie beides mit einem ganzheitlichen Ansatz effektiv managen können.
Was versteht man unter Compliance?
Compliance ist der Prozess, durch den eine Organisation die für ihre Geschäftsprozesse geltenden Regeln, Gesetze und Standards konsequent einhält. Sie dient der Feststellung, ob ein Unternehmen die von nationalen und internationalen Gremien festgelegten Vorschriften befolgt.
Warum ist Compliance wichtig?
Die Einhaltung der Vorschriften ermöglicht es Unternehmen, ihre Reichweite auf größere Märkte auszudehnen und dort sicherheitsbewusste Kunden anzusprechen. Dadurch lässt sich auch mehr Vertrauen gewinnen und somit eine reifere Kundschaft anziehen.
Folglich kann eine Organisation durch die Einhaltung der Vorschriften finanzielle Strafen minimieren und den Ruf ihrer Marke schützen; dies sind nur einige der Folgen, die sich aus Datenschutzverletzungen oder Nichteinhaltung ergeben.
Was ist Risikomanagement?
Risikomanagement ist ein kontinuierlicher Prozess, der potenzielle Bedrohungen und Chancen für Ihr Unternehmen identifiziert, bewertet und prognostiziert. Es sucht nach Möglichkeiten, diese Risiken zu minimieren und vermittelt Wissen über deren Auswirkungen auf Ihre Organisation.
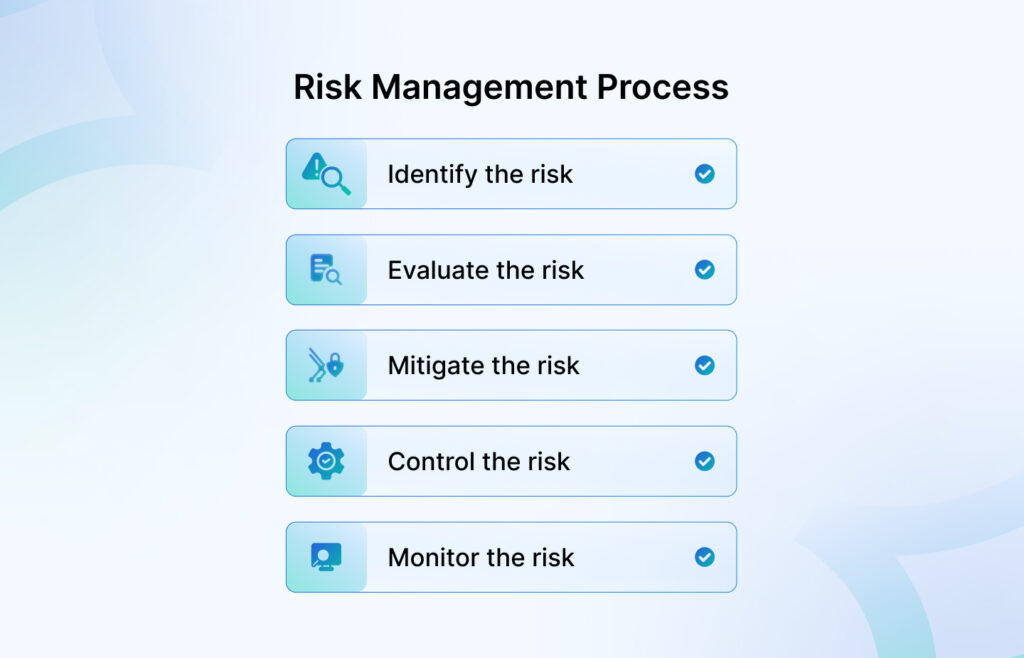
Der Risikomanagementprozess umfasst fünf wichtige Schritte:
- Identifizieren Sie das Risiko
- Bewerten Sie das Risiko
- Risiko mindern
- Kontrollieren Sie das Risiko
- Überwachen Sie das Risiko
Warum ist Risikomanagement wichtig?
Risikomanagement ist für jedes Unternehmen wichtig, da es Finanzen schützt, einen reibungslosen Geschäftsablauf gewährleistet und den Ruf wahrt. Es funktioniert durch die Vorhersage und Analyse zukünftiger Risiken und identifiziert Probleme, noch bevor sie auftreten.
Risikomanagement sollte während des gesamten Lebenszyklus jedes Projekts in einem Unternehmen durchgeführt werden, um Bedrohungen frühzeitig zu erkennen und zu minimieren. Die Compliance-Strategie des Unternehmens wirft dieselben Fragen hinsichtlich Reputation und Finanzen aus einem anderen Blickwinkel auf, da Aufsichtsbehörden und Kunden Unternehmen zunehmend anhand der nachgewiesenen Reife ihrer Kontrollmechanismen und nicht mehr anhand zugesagter zukünftiger Sicherheitsvorkehrungen bewerten.
Compliance vs. Risikomanagement: Wesentliche Unterschiede
Lassen Sie uns die grundlegenden Unterschiede zwischen Compliance und Risikomanagement anhand einer Tabelle verdeutlichen.
| Faktor | Compliance | Risikomanagement |
| Optik | Die festgelegten Standards sind einzuhalten. | Zukünftige Risiken identifizieren, analysieren und mindern |
| Ziel | Zeigen Sie Ihren Kunden Vertrauenswürdigkeit. | Die Auswirkungen künftiger Risiken mindern und minimieren. |
| Geltungsbereich | Besonderheit: Vordefinierte Vorschriften | Allgemein: Alle möglichen Risiken |
| Strategischer Ansatz | Reaktiv: Reaktion auf Aktualisierungen | Proaktiv: Vorbereitung auf zukünftige Ereignisse |
| Zeitrahmen | Vorgeschrieben | Prädiktive Prüfungen |
| Risikotoleranz | Risikoscheu | Bewertet das Risiko |
| Krisenmanagement | Eingeschränkt (nur rechtliche Aspekte) | Zentral (Auswirkungen minimieren) |
1. Compliance vs. Risikomanagement: Vorgehensweise
Während die Einhaltung von Vorschriften externen Vorgaben folgt und oft erst dann Maßnahmen auslöst, wenn die Anforderungen definiert sind, bereitet sich das Risikomanagement im Voraus vor – es entwirft Kontrollen und Schutzmaßnahmen, auch wenn keine Verordnung dies vorschreibt.
2. Compliance vs. Risikomanagement: Ergebnis
Compliance bedeutet, bestehende Kriterien abzuhaken, um Verpflichtungen zu erfüllen. Risikomanagement hingegen zielt darauf ab, strategische Widerstandsfähigkeit und Wettbewerbsvorteile durch die Kontrolle potenzieller Schwachstellen aufzubauen.
3. Compliance vs. Risikomanagement: Zeitrahmen
Die Frist, die ein Unternehmen zur Einhaltung eines bestimmten Rahmenwerks benötigt, ist in den jeweiligen Richtlinien üblicherweise im Voraus festgelegt. Dies gilt nicht für das Risikomanagement. Der Zeitrahmen eines Risikomanagementprozesses ist meist prognostiziert und liefert nur eine ungefähre Einschätzung.
4. Compliance vs. Risikomanagement: Risikotoleranz
Im Bereich Compliance werden Anforderungen oft als bestanden/nicht bestanden behandelt, während im Risikomanagement die Risikobereitschaft, das Restrisiko und die Behandlungsentscheidungen dokumentiert werden.
5. Compliance vs. Risikomanagement: Krisenmanagement
Während Compliance das Krisenmanagement aus rechtlicher Sicht unterstützen kann, umfasst das Risikomanagement den gesamten Umfang. Es koordiniert Menschen, Prozesse und Ressourcen, um Schäden zu minimieren und die Erholung zu beschleunigen.
Wann eine Compliance-Lücke zu einem Risikomanagement-Element werden sollte
Die meisten Compliance-Lücken sind reine Aufgaben: Eine Kontrollmaßnahme versagt, wird behoben, und die Aufgabe ist erledigt. Doch manche Lücken gehören nicht nur in den Compliance-Bereich. Der Test ist einfach: Wenn die Lücke die Sicherheit, den Betrieb, das Kundenvertrauen oder das Ergebnis Ihres Audits beeinträchtigen könnte und sich nicht einfach beheben und vergessen lässt, muss sie als Risiko und nicht nur als To-do-Liste verfolgt werden.
Der Unterschied liegt in der Entscheidungsfindung, nicht in der Schwere des Problems. Die Compliance-Prüfung zeigt auf, welche Anforderung nicht erfüllt wird. Das Risikomanagement entscheidet über die weiteren Schritte: Wer ist verantwortlich, wie gravierend ist das Problem tatsächlich, ob es abgemildert oder bewusst in Kauf genommen wird und wie oft es überprüft wird. Eine fehlerhafte Kontrolle, die sich noch am selben Tag beheben lässt, bleibt eine Compliance-Aufgabe. Eine fehlerhafte Kontrolle, die sich nicht vollständig beheben lässt oder mit der man vorerst leben möchte, stellt ein Risiko dar, da jemand die Verantwortung für diese Entscheidung übernehmen und im Rahmen eines Audits dafür einstehen muss.
In der Praxis sollte eine Lücke, sobald eine der folgenden Maßnahmen erforderlich ist, in das Risikoregister aufgenommen werden:
- Ein EigentümerEs geht nicht nur um jemanden, der mit der Behebung des Problems beauftragt ist, sondern um eine Person, die für die Entscheidung darüber verantwortlich ist. In Risikoteams ist der Risikoverantwortliche diejenige, die entscheiden kann, ob ein Risiko akzeptiert oder minimiert wird, und die die Leitung aller Projekte zur Risikoreduzierung übernimmt. Das ist eine andere Rolle als die der Person, die ein Jira-Ticket schließt.
- Wirkungsbewertung: Eine Einschätzung darüber, wie relevant dies tatsächlich ist. Es könnte darum gehen, welche Zugriffe oder Daten offengelegt werden und welche betrieblichen Auswirkungen ein Fehler hätte. Diese Bewertung ist naturgemäß subjektiv, weshalb sie erfasst und verwaltet werden muss, anstatt sie lediglich implizit im roten Status eines Compliance-Dashboards abzubilden.
- Eine Betrachtung des Restrisikos: Wenn eine Kontrollmaßnahme nur teilweise wirksam ist – beispielsweise zu 86 % statt vollständig –, ist die Diskrepanz nicht binär. Das Restrisiko, das nach der unvollständigen Wirksamkeit der Kontrollmaßnahme verbleibt, ist eine Frage des Risikomanagements und keine Frage der Einhaltung von Vorschriften (bestanden/nicht bestanden).
- Eine Behandlungsentscheidung: Risiko minimieren, akzeptieren oder eskalieren. Eine akzeptierte Lücke ist kein Verstoß gegen die Compliance-Vorgaben mehr, dem nachgegangen werden muss; sie ist ein akzeptiertes Risiko, das mit einer Begründung dokumentiert werden muss, damit der nächste Prüfer die Gründe versteht.
- Genehmigung durch das Management: Wenn eine Risikolücke außerhalb Ihrer Risikotoleranz liegt, obliegt die Entscheidung nicht mehr allein dem Finanzberater. Sie wird an den Portfolio- oder Unternehmensinhaber weitergeleitet, und diese Weiterleitung erfolgt nur, wenn die Risikolücke überhaupt im Risikoregister aufgeführt ist.
So sieht das in freier Wildbahn aus
Einige häufige Lücken, die von der Compliance-Aufgabe zum Risikofaktor übertragen werden sollten:
- Akzeptierte Ergebnisse des Penetrationstests oder VAPT: Ein festgestellter Mangel, den Sie nicht sofort beheben, ist nicht abgeschlossen; es handelt sich um ein akzeptiertes Risiko. Er bedarf einer dokumentierten Begründung und eines Überprüfungstermins, andernfalls wird er im nächsten Prüfzyklus stillschweigend als Problem beanstandet.
- Wiederkehrende Fehler bei der ZugriffsprüfungEine einmalige Zugriffsausnahme ist eine Aufgabe. gleich Wenn die Zugriffsprüfung jedes Quartal fehlschlägt, deutet dies auf ein größeres Risiko hin, wie z. B. fehlerhafte Bereitstellung und unklare Zuständigkeiten. Das wiederholte Auftreten ist das Signal, die Angelegenheit von der Aufgabenliste auf das Register zu verschieben.
- Unvollständige LieferantennachweiseWenn ein Dritter die benötigten Nachweise nicht erbringen kann, handelt es sich nicht nur um ein fehlendes Dokument. Das Risiko hängt davon ab, welche Zugriffsrechte der Anbieter hat und welche Daten Sie mit ihm teilen. Dies erfordert eine Risikobewertung und lässt sich nicht einfach abhaken.
- Neue KI und DatenschutzverpflichtungenNeue Vorschriften wie die EU-KI-Gesetz Risiken tauchen oft als Einträge im Risikoregister auf, bevor ein formelles Compliance-Programm existiert. Eine Art Kennzeichnung, die besagt: „Dieses System berührt die neue Regel“, während die Anforderungen noch in der Entwicklung sind. Im Risikomanagement werden die Compliance-Lücken von morgen schon heute erkannt.
- Alles, was die Genehmigung der Geschäftsleitung erfordertWenn das Schließen oder Akzeptieren der Lücke die Unterschrift einer Person über dem Leistungserbringer erfordert, handelt es sich definitionsgemäß um eine Risikoentscheidung, und das Register ist der Ort, an dem diese Entscheidung getroffen wird.
Eine Compliance-Lücke wird zum Risikomanagement-Thema, sobald sie eine Entscheidung erfordert und nicht nur eine Behebung . Die Compliance-Abteilung deckt die Lücke auf. Das Risikomanagement ist für die weiteren Schritte verantwortlich.
Die 3 besten Compliance-Management-Tools
Compliance-Management-Tools bestehen aus Software, die Organisationen dabei unterstützt, ihre Compliance-Anforderungen durch automatisierte Kontrollen und Dashboards zu erfüllen. Darüber hinaus helfen solche Tools Unternehmen, die Compliance durch effiziente Arbeitsabläufe aufrechtzuerhalten.
Hier sind die drei besten Compliance-Tools:
1. Sprinto
Sprinto ist eine GRC-Automatisierungstool Das System unterstützt Technologieunternehmen dabei, die Compliance-Anforderungen kontinuierlich zu erfüllen und Sicherheitsaudits schnell und erfolgreich abzuschließen. Dank seiner intelligenten, skalierbaren Architektur hilft es Unternehmen, in jeder Wachstumsphase die Compliance-Vorgaben einzuhalten. Einige der wichtigsten Funktionen: Sprinto sind:
- Spezielles, prüferfreundliches Dashboard
- Integriertes Vertrauenszentrum
- Sofort einsatzbereite Richtlinienvorlagen
- Integrierte Schulungsmodule für die Sicherheit
- Über 200 Integrationen
- Rollenbasiertes Compliance-Management
Kontinuierliche Einhaltung der Vorschriften für absolute Sicherheit rund um die Uhr
2. Prüfungsausschuss
AuditBoard ist eine Plattform zur Automatisierung von Compliance-Prozessen, die verschiedene Aspekte des Compliance-Managements optimiert und zentralisiert. Sie unterstützt Unternehmen durch automatisierte Arbeitsabläufe und die Erstellung von Berichten, um die Konsistenz im Compliance-Management sicherzustellen.
Die Plattform erleichtert die Kommunikation und Zusammenarbeit zwischen den an Compliance-Aktivitäten beteiligten Teams. Dies fördert Transparenz und ermöglicht die Echtzeitverfolgung des Fortschritts bei der Erreichung der Compliance-Ziele.
3. Libryo
Libryo ist eine Software für das Management der Einhaltung gesetzlicher Bestimmungen, die Unternehmen dabei unterstützt, die für einen bestimmten geografischen Standort erforderlichen Rahmenbedingungen zu verstehen. Sie gewährleistet die Einhaltung gesetzlicher Vorschriften und trägt zu schnelleren Managemententscheidungen bei.
Die Plattform bietet Compliance-Schulungsprogramme für die gesamte Organisation oder einzelne Abteilungen an. Sie unterstützt außerdem traditionelle Vor-Ort-Audits, Remote-Audits und bereichsspezifische Audits.
Die 3 wichtigsten Risikomanagement-Tools
Risikomanagement-Tools nutzen Automatisierung und Algorithmen, um Risiken zu identifizieren, sie und ihre Eintrittswahrscheinlichkeit zu verfolgen und ihr potenzielles Ausmaß für Ihr Unternehmen einzuschätzen. Da die Kosten, die durch das Vernachlässigen der Risikoverfolgung entstehen, sehr hoch sind, ist ein solches Tool eine sinnvolle Option.
Hier sind die drei besten Risikomanagement-Instrumente:
1. Sprinto
SprintoDie Software von [Name des Unternehmens] wurde entwickelt, um die Risikomanagementaktivitäten Ihres Unternehmens zu optimieren und zu stärken, insbesondere im Hinblick auf Informationssicherheitsrisiken.
Sprinto Es hilft Ihnen, Sicherheitsrisiken einen Schritt voraus zu sein, indem es Ihre Cloud-Umgebung und Branchentrends analysiert. Es priorisiert Bedrohungen, schlägt Lösungen vor und integriert Compliance-Anforderungen – alles für fundiertere Sicherheitsentscheidungen.
Es zeigt Ihnen nicht nur, dass ein Risiko besteht, sondern auch, wie Sie damit umgehen und ein erneutes Auftreten verhindern können. Außerdem ist es für Unternehmen jeder Größe geeignet!
Umfassende Risikoüberwachung und -minderung
2. lösen
Resolver bietet ein umfassendes Toolset für das Enterprise Risk Management . Es unterstützt die Identifizierung und Bewertung von Risiken und ermöglicht deren effektive Priorisierung. Darüber hinaus deckt es das Incident Management ab und hilft, etwaige Lücken in Ihrem Risikomanagement-Framework aufzudecken.
Als Bonus können Sie Vorfälle mithilfe unserer Musterrichtlinie für das Vorfallmanagement mühelos in den Griff bekommen.
Vereinfachen Sie die Reaktion auf Vorfälle mit unserer Musterrichtlinie für das Vorfallmanagement.
Resolver geht über das grundlegende Risikomanagement hinaus und bietet fortschrittliche Analysen. Es hilft Ihnen, die Zusammenhänge von Risiken zu verstehen und aufkommende Bedrohungen zu erkennen, bevor sie zu größeren Problemen werden.
3. nAufgabe
Für kleine Teams, die mit dem Konzept des Risikomanagements noch nicht vertraut sind, kann nTask eine gute Option sein, da es einen benutzerfreundlicheren Ansatz für Risikoaktivitäten bietet.
nTask macht Risikomanagement zu einer Teamleistung. Es ist wie eine zentrale Plattform, auf der man Risiken leicht erkennen, Risikoverantwortliche zuweisen und den Fortschritt bei der Lösungsfindung verfolgen kann.
Vereinheitlichung von Compliance und Risikomanagement
Compliance und Risikomanagement gehen Hand in Hand. Tatsächlich ist Compliance ein Teilbereich des Risikomanagements. Organisationen erzielen in der Regel bessere Ergebnisse, wenn sie diese beiden Aspekte ganzheitlich betrachten.
Compliance befasst sich mit spezifischen Regeln, die Sie befolgen müssen, während Risikomanagement das Gesamtbild betrachtet und alles einbezieht, was Ihrem Unternehmen schaden könnte. Compliance-Maßnahmen können einige bekannte Risiken reduzieren, wenn sie implementiert, überwacht und aktuell gehalten werden. Eine praktische IT-Compliance-Checkliste bietet diesem ganzheitlichen Ansatz einen konkreten Ausgangspunkt und listet die spezifischen Kontrollgruppen auf, die die meisten regulierten Organisationen nachweisen müssen, unabhängig davon, welches Rahmenwerk letztendlich Anwendung findet.
Eine einzige gemeinsame Plattform für beide
Eine zentrale Plattform für Compliance und Risikomanagement befreit Sie von Datensilos und ermöglicht einen stärker integrierten Ansatz. Das spart Ihrem Unternehmen Zeit und Aufwand.
Die Erstellung von Compliance- und Risikoberichten auf zwei verschiedenen Plattformen würde doppelt so viel Zeit in Anspruch nehmen. Durch die Zusammenführung dieser Daten könnte jedoch ein ganzheitlicher Überblick über Ihr Unternehmen entstehen, der Ihnen tiefere Einblicke ermöglicht.
Hier ist etwas Hilfe: Entlasten Sie Compliance- und Risikoteams von unnötigen Aufgaben mit SprintoHelfen Sie Ihrem Team, sich auf wichtigere Dinge zu konzentrieren, während Sprinto Übernimmt manuelle Aufgaben durch klare und gut strukturierte Beurteilungen.
Bleiben Sie mit automatisierter, kontinuierlicher Compliance immer einen Schritt voraus.
Schließung der Lücke
Compliance und Risikomanagement sind wie zwei Seiten derselben Medaille und beide entscheidend für eine gesunde Geschäftsstrategie. Obwohl sie zusammenwirken, unterscheiden sich ihre Ansätze deutlich.
Durch die Einhaltung von Vorschriften werden bestimmte Risiken automatisch angegangen. Ein umfassendes Risikomanagementprogramm geht jedoch weit über die bloße Erfüllung von Compliance-Anforderungen hinaus. Es analysiert die Situation genauer, um weitere potenzielle Bedrohungen zu identifizieren und zu bewältigen, die möglicherweise nicht explizit in den Vorschriften erfasst sind.
Der beste Ansatz kombiniert Compliance und Risikomanagement. Ein solides Compliance-Programm stellt sicher, dass Sie sich im Rahmen der gesetzlichen Bestimmungen bewegen. Eine zukunftsorientierte Risikomanagementstrategie geht jedoch noch einen Schritt weiter, indem sie Ihr Unternehmen proaktiv schützt und eine solidere Grundlage für zukünftigen Erfolg schafft.
Häufig gestellte Fragen
Durch Kontrollen. Jedes Risiko beginnt auf einem inhärenten Niveau und der Frage, wie gravierend es ohne jegliche Maßnahmen wäre. Eine Compliance-Kontrolle (z. B. die Durchsetzung von MFA, SOC 2 oder ISO 27001-Zugriffsüberprüfungen) setzt genau diesem Risiko an und reduziert es. Was nach der Wirkung der Kontrolle verbleibt, ist das Restrisiko. Wenn also im Artikel steht, dass Compliance bestimmte Risiken reduziert, ist der Mechanismus folgender: Eine einem Risiko zugeordnete Kontrolle, deren Wirksamkeit bewertet wird, senkt dieses Risiko von seinem inhärenten Niveau auf ein Restrisiko. Aus diesem Grund ist Compliance ein Teilbereich des Risikomanagements und nicht dasselbe: Kontrollen decken die Risiken ab, die ein Rahmenwerk behandelt, während die übrigen Risiken dem Risikomanagementprogramm überlassen bleiben.
Im Risikomanagement hat jedes Risiko einen Verantwortlichen, der entscheidet, ob er es mindert (Kontrollen oder Projekte zur Risikominderung implementiert) oder es akzeptiert (es anerkennt und bewusst damit lebt, in der Regel weil die Kosten für die Behebung das Risiko übersteigen). Organisationen definieren eine Risikotoleranz – eine Schwelle der Schwere, die sie zu tolerieren bereit sind – und nur Risiken, die diese Toleranz überschreiten, werden der Führungsebene zur Entscheidung vorgelegt. Compliance funktioniert anders: Man kann nicht einfach akzeptieren, eine Anforderung nicht zu erfüllen. Dieser Unterschied ist der Kern der unterschiedlichen Risikotoleranz beider Bereiche.
Nein, und die beiden zu verwechseln ist ein häufiger und kostspieliger Fehler. Compliance bestätigt lediglich, dass Sie zu einem bestimmten Zeitpunkt einen festgelegten Anforderungskatalog erfüllt haben; sie sagt aber nichts über die Bedrohungen aus, die diese Anforderungen nicht abdecken. Praktiker beschreiben Compliance-Arbeit oft als „Abhaken einer Checkliste“ – notwendig, aber nicht dasselbe wie die tatsächliche Reduzierung von Bedrohungen. Ein Unternehmen kann ein Audit bestehen, während reale Risiken ungelöst bleiben, weil kein Rahmenwerk zu deren Abdeckung vorhanden ist. Genau diese Lücke schließt das Risikomanagement: Es betrachtet das Gesamtbild potenzieller Gefahren für das Unternehmen, einschließlich Bedrohungen, die die Regulierung noch nicht erfasst hat. Compliance ist eine solide Basis, aber kein vollständiges Sicherheitsprogramm.
Nein. Geringfügige, einmalige Nachweislücken können in der Regel als Compliance-Aufgaben behandelt werden. Eine Lücke sollte dem Risikoregister hinzugefügt werden, wenn sie geschäftliche Auswirkungen hat, in mehreren Prüfzyklen wiederholt auftritt, eine formelle Genehmigung erfordert, die Nachverfolgung von Risikominderungsmaßnahmen notwendig macht oder sich auf Prüfungsergebnisse, Kundenvertrauen, Sicherheitslage oder regulatorische Risiken auswirken könnte.
Ja. Wenn Compliance und Risikomanagement in getrennten Systemen verwaltet werden, befinden sich die risikomindernden Kontrollen an einem Ort und die Risiken selbst an einem anderen. Die Verbindung zwischen ihnen muss daher manuell gepflegt werden. Eine gemeinsame Plattform ermöglicht es Ihnen, eine Compliance-Kontrolle direkt dem von ihr geminderten Risiko zuzuordnen und die Wirksamkeit dieser Kontrolle in Echtzeit zur automatischen Berechnung des Restrisikos zu nutzen.
Autorin
Stiefmütterchen
Pansy ist eine ISC2-zertifizierte Content-Marketing-Expertin im Bereich Cybersicherheit mit einem Hintergrund in Informatik. In letzter Zeit hat sie die Welt des Marketings aus der Perspektive von GRC (Governance, Risk & Compliance) erkundet. SprintoWenn sie nicht arbeitet, vertieft sie sich entweder in politische Romane oder perfektioniert ihre Kochkünste. Manchmal trifft man sie auch beim Sonnenbaden am Strand oder beim Wandern durch dichte Wälder an.Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Mehr erfahren









Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


