



Compliance-Operations: Schlüsselfunktionen, Rollen und Verantwortlichkeiten


TL, DR:
| Die Compliance-Operations wandeln Rahmenwerke wie SOC 2 und ISO 27001 in alltägliche Kontrollarbeit um. |
| Der Artikel behandelt die Bereiche Rahmenkonzeption, Risikomanagement, Vorfallverfolgung, Richtlinienüberwachung, Schulung und Audits. |
| Lesen Sie es, um Rollen, Arbeitsabläufe zur Beweissicherung, Zuständigkeiten für Abhilfemaßnahmen und Vorgehensweisen zur Auditvorbereitung zu definieren. |
Bußgelder, Klagen und womöglich massive Presseberichterstattung – das steht auf dem Spiel, wenn Compliance-Maßnahmen vernachlässigt werden. Ohne sie können Cyberangriffe ungehindert erfolgen, Daten werden offengelegt, Teams geraten außer Kontrolle und die Aufsichtsbehörden stehen vor der Tür.
Aber eines ist klar: Compliance muss kein Hindernis sein. Richtig umgesetzt, verschafft sie einen Wettbewerbsvorteil. Sie schafft Vertrauen, beschleunigt Geschäftsabschlüsse, beseitigt internes Chaos und sorgt dafür, dass Sie auf Kurs bleiben – selbst wenn sich die Regeln ständig ändern.
Lassen Sie uns die wichtigsten Funktionen, Rollen und bewährten Vorgehensweisen besprechen.
Was sind Compliance-Operationen?
Compliance-Operationen sind die strukturierten Prozesse zur Verwaltung und Durchsetzung der internen Kontrollen, Richtlinien und Verfahren eines Unternehmens, um die Einhaltung regulatorischer, rechtlicher und sicherheitsrelevanter Standards zu gewährleisten. Compliance-Management , dessen Begriffe mitunter synonym mit Compliance-Operationen verwendet werden, ist eine Ebene höher angesiedelt und umfasst die Richtlinien, Governance-Gremien und Eigentümermodelle, deren Einhaltung durch die operativen Maßnahmen sichergestellt werden muss.
Dies umfasst die Koordination der Einhaltung von Vorschriften über verschiedene Teams hinweg, die Pflege der Dokumentation, die Überwachung von Risiken, die Vorbereitung auf Audits und die Ausrichtung an Rahmenwerken wie SOC 2, ISO 27001, HIPAA, DSGVO usw.
Wir sprechen über alles, von der Einhaltung gesetzlicher Bestimmungen über die Sicherstellung, dass Ihre internen Richtlinien korrekt sind, bis hin zur Beobachtung neuer Gesetze. Es geht um Risikomanagement und darum, jederzeit auf der sicheren Seite zu sein.
Warum sind Compliance-Maßnahmen wichtig?
Die Einhaltung von Vorschriften gewährleistet, dass ein Unternehmen seinen rechtlichen, regulatorischen und sicherheitsrelevanten Verpflichtungen stets nachkommt, das Risiko reduziert und das Vertrauen der Kunden stärkt.
Ohne sie sind Unternehmen rechtlich, finanziell und reputationsmäßig angreifbar. Fehlende Kontrollmechanismen, veraltete Richtlinien oder fehlgeschlagene Audits können weit mehr als nur Bußgelder kosten; sie können Kundengeschäfte zum Scheitern bringen und das Vertrauen untergraben.
Ein medizinisches Zentrum verlor beispielsweise einmal 3.2 Millionen Dollar aufgrund des Verlusts von geschützten Gesundheitsdaten (PHI) infolge von Verstößen gegen HIPAA. Ja, Nichteinhaltung ist teuer.
Umfang der Compliance-Aktivitäten
Der Aufgabenbereich der Compliance-Aktivitäten umfasst die Entwicklung von Compliance-Richtlinien, die Überprüfung der Wirksamkeit von Kontrollen, das Management von Drittparteirisiken, die Vorbereitung auf Audits, die Schulung von Mitarbeitern und die kontinuierliche Überwachung der Einhaltung von Rahmenbedingungen.
Compliance-Maßnahmen durchdringen jeden Bereich Ihres Unternehmens. Es geht nicht nur darum, Ihre Finanzbuchhaltung im Griff zu behalten oder sicherzustellen, dass Ihre Datenschutzrichtlinien solide sind.
Es handelt sich um eine funktionsübergreifende Verantwortung, die alles von Onboarding-Prozessen bis hin zu Lieferantenverträgen betrifft. Dies ist nicht nur eine rechtliche Aufgabe, sondern geschäftskritisch. Die meisten Teams, die Compliance über so viele Funktionen hinweg gewährleisten, konsolidieren die verschiedenen Komponenten schließlich in einer Compliance-Management-Software, sodass Richtlinien, Nachweise und Ausnahmen in einem System statt in sieben Tabellenkalkulationen und einem gemeinsamen Posteingang gespeichert sind.
Schlüsselfunktionen und Aktivitäten im Bereich Compliance
Was geschieht also eigentlich hinter den Kulissen einer reibungslos funktionierenden Compliance-Maschinerie?
Hören wir auf, so zu tun, als ginge es bei Compliance-Maßnahmen nur um Dokumentation. Im Kern geht es darum, wie Ihr Unternehmen nachweist, dass es sicher, ethisch und gesetzeskonform handelt – und zwar auf Abruf. Das gelingt nicht mit ein paar Richtlinien-PDFs und einer Unterschrift. Es bedarf strukturierter, wiederkehrender und vielschichtiger Aktivitäten, die Governance in ein System verwandeln.
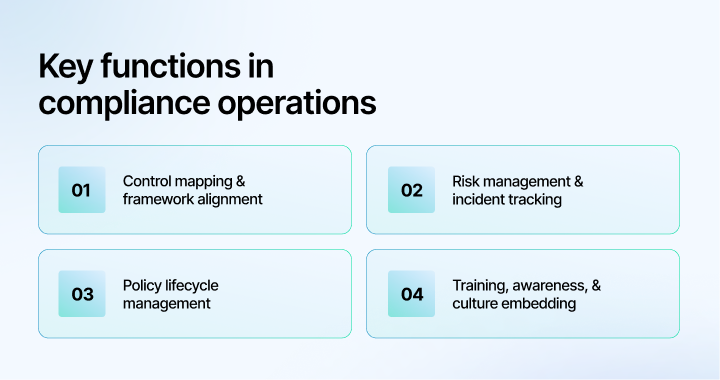
Hier die detaillierte Aufschlüsselung:
1. Steuerungszuordnung und Framework-Ausrichtung
Das ist der Ausgangspunkt. Man kann kein Ziel treffen, wenn man nicht weiß, worauf man zielt.
Die Kontrollmapping-Methode übersetzt regulatorische Anforderungen ( SOC 2 , ISO 27001 , HIPAA, DSGVO usw.) in Ihre betrieblichen Abläufe. Dabei werden abstrakte Kontrollvorgaben wie „Zugriff muss beschränkt sein“ konkretisiert: Wer? Wo? Welche Tools? Welche Nachweise belegen dies?
Das beinhaltet:
- Überprüfung Ihrer bestehenden Systeme
- Eine Gap-Analyse durchführen, um zu verstehen, was das Framework erwartet und was Sie aktuell tun.
- Zuständigkeiten und Zeitpläne zur Schließung dieser Lücken festlegen
Die meisten Unternehmen scheitern hier, weil sie Rahmenwerke als Checklisten statt als risikobasierte Übungen behandeln. Echtes Control Mapping passt das Rahmenwerk an Ihr Unternehmen an, nicht umgekehrt.
2. Risikomanagement und Vorfallverfolgung
Risikomanagement ist der Prozess der Identifizierung, Bewertung und Minderung potenzieller Bedrohungen, die Ihrem Unternehmen schaden könnten, wie z. B. behördliche Strafen, Cyberangriffe oder Systemausfälle.
Compliance bedeutet Risikomanagement, nicht Perfektion. Die Frage lautet nicht: „Wird etwas schiefgehen? Werden wir es erkennen, dokumentieren und beheben, bevor es zu einem Desaster kommt?“
Das beinhaltet:
- Regelmäßige Risikobewertungen durchführen (mindestens vierteljährlich).
- Protokollierung von Vorfällen – auch kleinere wie Zugriffsverletzungen oder verdächtige Anmeldungen
- Erstellung eines Sanierungsplans mit Fristen, Verantwortlichen und Nachverfolgung
- Zuordnung von Risiken zu spezifischen Rahmenkontrollen
Bonus
Hier kommen Echtzeit-Überwachungstools wie zum Einsatz. Sprinto Sie werden zu bahnbrechenden Innovationen. Sie verschaffen Ihnen Einblick in Ihre Risiken, sobald diese auftreten, und weisen proaktiv auf Verstöße gegen gängige Branchenstandards hin.
3. Richtlinienlebenszyklusmanagement
Richtlinien sind mehr als nur Checklisten. Sie sind lebendige Dokumente, die das Verhalten der Mitarbeiter, Produktentscheidungen und die Einbindung neuer Lieferanten steuern. Aber nur, wenn sie aktuell sind und angewendet werden.
Eine ausgereifte Compliance-Operations-Funktion:
- Erstellt Richtlinien, die mit den Kontrollen übereinstimmen und leicht verständlich sind (keine juristische Fachsprache).
- Versionskontrollsysteme aktualisieren und kommunizieren Änderungen
- Verknüpft Richtlinien mit Schulungen und deren Durchsetzung (z. B. Kündigungsklauseln, Einhaltung der Onboarding-Vorgaben)
- Kartenrichtlinien zur Kontrolle der Anforderungen an Konformitätsstandards
Wenn Ihre Mitarbeiter gegen eine Richtlinie verstoßen, die sie nie gelesen haben, ist das kein Problem der Mitarbeiter, sondern ein Versagen der Compliance-Abteilung.
4. Schulung, Sensibilisierung und kulturelle Verankerung
Compliance-Schulungen und Sensibilisierung bedeuten, die Mitarbeiter systematisch über regulatorische Anforderungen, bewährte Sicherheitspraktiken und Unternehmensrichtlinien aufzuklären und sicherzustellen, dass sie ihre Rolle beim Schutz des Unternehmens verstehen.
Es handelt sich nicht nur um eine einmalige Präsentation, sondern um die Integration von Compliance-Prinzipien in Ihre täglichen Arbeitsabläufe. Kontinuierliche Schulungen, praxisnahe Beispiele, Phishing-Simulationen und regelmäßige Auffrischungskurse helfen Ihnen, Ihr Team zu Ihrer ersten Verteidigungslinie und nicht zu Ihrem schwächsten Glied zu machen.
Zu den hier angebotenen Aktivitäten gehören:
- Rollenspezifische Schulung (Die Personalabteilung benötigt andere Richtlinien als die Ingenieurabteilung)
- Regelmäßige Sensibilisierungskampagnen (Phishing-Übungen, Quizze, Auffrischungskurse zu Richtlinien)
- Berichterstattung über Akzeptanz und Verständnis (nicht nur über Beteiligungsquoten)
Wenn die Unternehmenskultur die Strategie zum Frühstück verspeist, dann verspeist die Compliance-Kultur die Rahmenbedingungen zum Abendessen.
5. Auditvorbereitung und Nachweismanagement
Bei der Einhaltung von Vorschriften geht es nicht darum zu sagen „Wir tun X“. Es geht darum, es zu beweisen, mit zeitgestempelten Nachweisen, denen ein Prüfer vertrauen kann.
Die Funktion hier ist:
- Automatische Erfassung von Nachweisen (Zugriffsprotokolle, Screenshots, versionierte Richtlinien, Schulungsnachweise der Mitarbeiter).
- Sicher speichern mit Metadaten und Prüfprotokollen
- Organisieren Sie die Informationen nach Kontrollmechanismen, damit Sie beim Öffnen des Prüffensters nicht 67 Slack-Threads durchsuchen müssen.
Diese Funktion trennt reaktive von proaktiven Teams. Wer Audits nur dann berücksichtigt, wenn sie geplant sind, ist bereits im Rückstand.
Wer ist für die Compliance-Abläufe verantwortlich: Rollen und Verantwortlichkeiten
In many small to mid-sized companies, compliance operations might start with just one person, and that is perfectly fine, especially with the right tools like Sprinto handling the heavy lifting.
Entscheidend ist nicht die Größe Ihres Teams, sondern klare Systeme, Verantwortlichkeiten und Automatisierung, damit Compliance nicht zum Engpass wird. Ob Sie als Einzelkämpfer für Compliance zuständig sind oder Teil eines größeren Teams – ein strukturierter, wiederholbarer Ansatz sorgt für reibungslose Abläufe.
Lassen Sie uns die an Compliance-Prozessen beteiligten Rollen und ihre Verantwortlichkeiten genauer betrachten:
1. Compliance-Manager
Der Compliance Manager ist die zentrale Ansprechperson für die Koordination und das Management der Compliance-Aktivitäten des Unternehmens im Hinblick auf alle relevanten Rahmenbedingungen und Vorschriften. Er fungiert als Schnittstelle zwischen Auditoren, Führungskräften und operativen Teams, um ein einheitliches Vorgehen aller Beteiligten sicherzustellen.
Zu den Aufgaben eines Compliance-Managers gehören:
- Entwicklung und Pflege des Compliance-Fahrplans und -Zeitplans
- Vorbereitung und Organisation von Prüfungsnachweisen
- Durchführung interner Audits und Bewertungen
- Verfolgung der Maßnahmen zur Behebung festgestellter Mängel
- Die fortlaufende Einhaltung von Rahmenwerken wie SOC 2, ISO 27001, HIPAA oder DSGVO sicherstellen.
- Abstimmung mit den Teams aus den Bereichen Recht, IT, Sicherheit und Produktentwicklung
2. GRC-Leitung (Governance, Risiko und Compliance)
Der GRC-Leiter verantwortet die umfassende Governance-, Risiko- und Compliance-Strategie. Im Gegensatz zum Compliance-Manager, der sich häufig auf die operative Umsetzung konzentriert, agiert der GRC-Leiter strategisch und richtet die Compliance-Maßnahmen an den Geschäftszielen und der Risikobereitschaft aus.
Zu den Aufgaben eines GRC-Leiters gehören:
- Definieren und Implementieren Rahmenwerke für das Risikomanagement
- Leitung von Risikobewertungen in allen Abteilungen
- Sicherstellen, dass Governance-Praktiken in den täglichen Betrieb integriert werden
- Ausrichtung der Compliance-Aktivitäten an den Zielen des Enterprise Risk Management (ERM).
- Management von Drittparteirisiken und Programmen zur Einhaltung der Lieferantenrichtlinien
3. Chief Information Security Officer (CISO)
Der CISO (Chief Information Security Officer) ist der leitende Angestellte, der für die Entwicklung und Umsetzung der Informationssicherheitsstrategie des Unternehmens verantwortlich ist. Im Bereich Compliance stellt der CISO sicher, dass Sicherheitskontrollen vorhanden sind und sich nahtlos in die Compliance-Rahmenbedingungen integrieren lassen.
Zu den Aufgaben eines CISO gehören:
- Überwachung aller Initiativen und Programme zur Informationssicherheit.
- Sicherstellen, dass die technischen Kontrollen (Verschlüsselung, MFA, Endpunktschutz) den Compliance-Standards entsprechen
- Leitung der Einsatzplanung und Nachbereitung von Vorfällen
- Angleichung der Ziele von Cybersicherheit und Compliance
- Unterstützung von Audits durch Bereitstellung von Sicherheitsdokumentation und Nachweisen
4. Sicherheitsbeauftragter / Sicherheitsingenieur
Security Leads oder Security Engineers sind die technischen Experten, die die Sicherheitskontrollen des Unternehmens täglich implementieren und verwalten. Sie arbeiten unter oder mit dem CISO zusammen, um Best Practices in der Praxis durchzusetzen.
Zu den Aufgaben eines Sicherheitsbeauftragten gehören:
- Implementierung und Überwachung technischer Sicherheitsmaßnahmen
- Verwaltung von Identitäts- und Zugriffsmanagementsystemen (IAM)
- Durchführung von Schwachstellenscans und -behebungen
- Verwaltung des Endpunktschutzes und der Netzwerksicherheit
- Unterstützung der Erfassung von Kontrollnachweisen für Audits
5. Rechtsberater / Risikoberater
Rechtsberater oder Risikoberater stellen sicher, dass das Unternehmen Gesetze, Vorschriften und vertragliche Verpflichtungen einhält. Sie übersetzen komplexe regulatorische Anforderungen in praktische Richtlinien und Risikomanagementstrategien.
Zu den Aufgaben des Rechtsberaters gehören:
- Überwachung und Interpretation von Aktualisierungen von Gesetzen wie DSGVO, CCPA, HIPAA usw.
- Beratung zu rechtlichen Risiken im Zusammenhang mit Geschäftspraktiken
- Überprüfung und Aktualisierung der Datenschutzrichtlinien und Nutzungsbedingungen
- Sicherstellen, dass Lieferantenverträge den Compliance- und Sicherheitsanforderungen entsprechen
- Unterstützung der Reaktion auf Datenschutzverletzungen aus rechtlicher Sicht
6. Engineering-/IT-Team
Das Engineering- oder IT-Team ist für den Aufbau, die Wartung und die Sicherung der Systeme verantwortlich, die die Compliance-Kontrollen unterstützen. Ohne sie bleibt Compliance Theorie.
Zu den Aufgaben des Engineering-/IT-Teams gehören:
- Implementierung sicherer Systemkonfigurationen
- Überwachung von Systemprotokollen, Netzwerkaktivitäten und Benutzerzugriffen
- Pflege von Backup-Richtlinien, Notfallwiederherstellung und Vorfallprotokollen
- Ausführung von Aufgaben wie Schlüsselrotationen und dem Beheben von Sicherheitslücken
- Bereitstellung technischer Dokumentation und Nachweise während Audits
7. Geschäftsleitung (CEO, CFO, COO)
Führungskräfte sind die Verfechter einer Compliance-Kultur. Ihre sichtbare Unterstützung und die Bereitstellung von Ressourcen entscheiden darüber, ob Compliance als strategische Priorität oder als Nebensache betrachtet wird.
Zu den Aufgaben der Geschäftsleitung gehören:
- Zuweisung des notwendigen Budgets und Personals für Compliance-Initiativen
- Öffentliche Unterstützung von Sicherheits- und Compliance-Prioritäten
- Verankerung einer Kultur des Risikobewusstseins in den Unternehmenswerten
- Die Einhaltung der Vorschriften sollte als Geschäftsförderer und nicht als bürokratische Hürde betrachtet werden.
- Sich über wichtige Compliance-Risiken und Fortschritte auf dem Laufenden halten
Warum sich Compliance-Maßnahmen lohnen: Vorteile
Warum also überhaupt in Compliance-Maßnahmen investieren? Was bringt es einem eigentlich, „es richtig zu machen“?
Hier die wichtigsten Vorteile der Implementierung effektiver Compliance-Maßnahmen:
1. Auditbereitschaft im Autopilotmodus erreichen
Keine schlaflosen Nächte mehr vor Audits. Wenn die Compliance-Prozesse optimal eingestellt sind, profitieren Sie von folgenden Vorteilen:
- Ständiges Sammeln von Beweismaterial im Hintergrund
- Wir reagieren innerhalb von Stunden auf Prüfungsanfragen, nicht innerhalb von Wochen.
- Schnellere Zertifizierung und schmerzfreie Verlängerung
Das bedeutet schnellere Verkaufszyklen, insbesondere bei kleinen Startups, wo Sicherheitsüberprüfungen eine Herausforderung darstellen.
2. Kundenvertrauen (und Umsatz) gewinnen
Vertrauen ist die Währung des modernen Geschäftslebens, insbesondere in den Bereichen SaaS, Fintech und Gesundheitswesen.
Die Einhaltung der Zeichenkettenkonformität zeigt Kunden Folgendes an:
- Sie nehmen den Datenschutz ernst
- Sie sichern deren Investition für die Zukunft ab.
- Sie stellen in deren Risikoregister keine Haftung dar.
Sie wollen mehr Abschlüsse erzielen? Zeigen Sie von Anfang an, wie gut Sie die Einhaltung der Vorschriften handhaben.
3. Steigerung der Risikotoleranz in allen Bereichen
Eine höhere Risikotoleranz in Ihrem Unternehmen schafft intern und extern Vertrauen in die Fähigkeit Ihres Unternehmens, Unsicherheiten, behördliche Kontrollen und sich wandelnde Bedrohungen zu bewältigen, ohne zusammenzubrechen. Das bedeutet nicht, dass Sie immun gegen Risiken sind. Es bedeutet vielmehr, dass Sie über robuste Systeme verfügen, um Risiken zu erkennen, zu mindern und darauf zu reagieren – und zwar so, dass Schäden minimiert und die Stakeholder beruhigt werden.
Hier erfahren Sie, was Ihnen eine solide Compliance erspart:
- Regulatorische Strafen und Bußgelder werden selten, weil Ihre Richtlinien und Kontrollen aktiv gepflegt und regelmäßig überprüft werden.
- Dank proaktiver Überwachung und Notfallplänen werden Datenlecks und Datenschutzverletzungen minimiert oder schnell eingedämmt.
- Die Ausfallzeiten aufgrund ungeminderter Risiken sinken drastisch, weil Sie bereits Notfallwiederherstellungsverfahren ausgearbeitet und getestet haben.
4. Steigerung der operativen Klarheit und der teamübergreifenden Abstimmung
Eine gute Compliance-Strategie liefert klare Antworten auf folgende Fragen:
- Wem gehört was?
- Was passiert, wenn X schiefgeht?
- Sind wir abgesichert, falls ein neuer Mitarbeiter oder Lieferant ein Risiko darstellt?
Diese Klarheit reduziert interne Konflikte, verbessert das Onboarding und hilft Teams, schneller intelligentere Entscheidungen zu treffen.
Bewährte Verfahren für Compliance-Prozesse, die funktionieren
Und nun zum entscheidenden Punkt: Best Practices für die Einhaltung von Vorschriften. Selbst die besten Rahmenbedingungen der Welt sind nutzlos, wenn sie nicht in die Geschäftsprozesse integriert werden.
Hier sind die fünf besten Vorgehensweisen für Compliance-Prozesse:
1. Behandeln Sie Ihre Compliance-Kontrollen wie Produktmerkmale.
Genauso sollten Ihre Compliance-Kontrollen aussehen, wenn eine kundenorientierte Funktion definiert, dokumentiert, getestet und überwacht werden muss. Das bedeutet, für jede Kontrolle eine Spezifikation zu erstellen, ihre „Akzeptanzkriterien“ (wie Erfolg aussieht) festzulegen und einen Verantwortlichen zu benennen, der für die laufende Leistung zuständig ist.
Take it further and integrate control testing into sprint planning or OKR cycles. For example, if you commit to quarterly access reviews, they should live in the same system (e.g., Jira or Notion) as your engineering backlog.
2. Einen dynamischen Compliance-Arbeitsbereich erstellen, keinen statischen Ordner
Compliance-Richtlinien landen oft in einem unübersichtlichen Archiv: 37 Versionen desselben Richtliniendokuments, fehlende Zeitstempel, Dateien mit dem Namen „draft_final_FINAL.pdf“. Das verhindert eine reibungslose Auditvorbereitung. Nutzen Sie stattdessen ein Tool zur Compliance-Automatisierung mit einem dynamischen Dashboard, das Ihre Kontrollen, Risiken und Rahmenanforderungen in Echtzeit anzeigt.
Wählen Sie eine Plattform, die sich nahtlos mit Ihrer bestehenden Tool-Landschaft verbinden/integrieren lässt.
Sprinto, with its 200+ integrations and open API integration, does that while alerting you on non-compliance with remediation action items.

3. Aufbau einer Compliance-Automatisierungsschicht, die sich mit Ihrer Systemarchitektur verbindet.
Sie benötigen keine zwölf Tools für das Compliance-Management, sondern die richtigen, die miteinander kommunizieren. Compliance-Automatisierung funktioniert nur, wenn sie Live-Daten aus Ihren Systemen abruft und in Echtzeit synchronisiert, anstatt sich auf veraltete Screenshots zu verlassen.
Take offboarding, for example: connect your HRIS (like BambooHR) and your identity provider (like Okta) to a GRC tool like Sprinto, and the moment someone leaves, access logs and termination evidence are collected and stored automatically. If a control breaks anywhere along the way, your automation layer flags it right away.
„Verbinden Sie Ihre Systemarchitektur“ ist aber nur dann sinnvoll, wenn Sie wissen, welche Komponenten sich in dieser Architektur befinden. Im Folgenden wird ein typisches Setup für Compliance-Operationen und die Funktion der einzelnen Ebenen erläutert.
Der Technologie-Stack für Compliance-Operationen
- GRC-/Compliance-Automatisierungsplattform – die zentrale Anlaufstelle. Es ordnet Ihre Steuerelemente Frameworks zu, bezieht Daten aus allen anderen Quellen ein und bietet Ihnen eine Live-Übersicht über Ihren aktuellen Status. Darauf baut der Rest des Stacks auf.
- Identität und Zugriff (SSO/IAM): Tools wie Okta, die nachweisen, wer worauf Zugriff hat. Wesentlicher Nachweis für nahezu jedes Framework.
- HRIS: Ihr System zur Erfassung von Mitarbeiterdaten (BambooHR, Rippling). Steuert die Onboarding-, Offboarding- und Schulungsdokumentation.
- Cloud- und Infrastruktursicherheit: Konfigurations- und Sicherheitsüberprüfungen in AWS, GCP oder Azure, wo sich der Großteil Ihrer technischen Kontrollen tatsächlich befindet.
- Endpunkt- und Geräteverwaltung: MDM-Tools, die nachweisen, dass Laptops verschlüsselt, gepatcht und geschützt sind.
- Schwachstellenscans und Penetrationstests: Die Werkzeuge, die Sicherheitslücken aufdecken und im Laufe der Zeit verfolgen.
- Ticketing- und Projekttools: Jira, Notion oder Linear – dort, wo Korrekturmaßnahmen und wiederkehrende Aufgaben wie Zugriffsüberprüfungen tatsächlich erledigt werden.
- Überwachung und Protokollierung: Ihr SIEM- oder Log-Management-System liefert Echtzeitsignale.
Ziel ist es nicht, jedes Tool zu besitzen. Vielmehr geht es darum, sicherzustellen, dass die vorhandenen Tools miteinander kommunizieren, sodass Beweise automatisch fließen, anstatt in Screenshots und Tabellenkalkulationen zu existieren. Die Compliance-Plattform bildet dabei das Zentrum und sorgt für die Synchronisierung aller Daten.
4. Entwicklung rollenbasierter Schulungen mit direktem Bezug zu den Kontrollmechanismen
Allgemeine Compliance-Schulungen sind schlimmer als gar keine Schulung; sie erzeugen ein falsches Sicherheitsgefühl. Rollenbasierte Schulungen hingegen sorgen dafür, dass Entwickler sicheres Programmieren und Zugriffsmanagement verstehen, Vertriebsteams wissen, wie sie mit sensiblen Daten in E-Mails umgehen, und die Personalabteilung die Datenschutzbestimmungen bei der Einstellung kennt. Jeder erhält die für seine Aufgaben relevanten Informationen – keine standardisierte Präsentation.
Und hier kommt der Clou: Verknüpfen Sie Ihre Schulungsmodule direkt mit den zugehörigen Kontrollmechanismen. So können Sie, falls ein Prüfer fragt, wie Sie sicherstellen, dass Ihre Mitarbeiter Ihre Datenaufbewahrungsrichtlinie verstehen, einen zeitgestempelten Nachweis der exakten Schulung vorlegen, die mit dieser Richtlinie verknüpft ist, und angeben, wer sie absolviert hat.

Erhalten Sie Zugriff auf vorgefertigte Schulungsmodule
5. Kontinuierliche Überwachung in Ihre Maßnahmen zur Reaktion auf Vorfälle und Risikobewertungen integrieren
Die meisten Unternehmen betrachten Monitoring nicht als Compliance-Maßnahme, sondern als Dashboard eines Security Operations Center (SOC). In dieser zentralen Plattform verfolgen Sicherheitsteams Cyberbedrohungen, Schwachstellen und verdächtige Aktivitäten in Echtzeit.
Kontinuierliche Überwachung bedeutet jedoch, dass Sie benachrichtigt werden, wenn Kontrollen außer Kraft gesetzt werden, beispielsweise bei einer versäumten Quartalsprüfung, einer fehlgeschlagenen Backup-Verifizierung oder dem Einschleusen eines nicht genehmigten Tools in Ihre Systemlandschaft. Nutzen Sie Echtzeitwarnungen, um Abweichungen zu erkennen, bevor sie bei einem Audit auffallen.
Instead of reporting open risks during quarterly reviews, you should have real-time visibility into the performance of every control across your organization, and that is precisely where Sprinto ins Spiel.
Sprinto is a GRC (Governance, Risk, and Compliance) automation platform that takes the guesswork out of RisikoüberwachungEs verbindet sich nahtlos mit Ihrer bestehenden Technologieinfrastruktur durch mehr als 200 Integrationen, testet Ihre Systeme kontinuierlich anhand von risikobasierten Kontrollen und bietet Ihnen einen Echtzeit-Überblick über deren Leistungsfähigkeit.
Kennzahlen und KPIs für Compliance-Prozesse
Wenn Sie Ihr Compliance-Programm nicht messen können, lässt sich nicht feststellen, ob es sich verbessert oder stillschweigend zurückfällt. Diese Kennzahlen liefern Ihnen tatsächlich aussagekräftige Informationen – gruppiert nach ihrer Bedeutung.
Funktionieren Ihre Bedienelemente einwandfrei?
- Kontroll-DurchfallquoteDer Anteil der Kontrollen, die zu einem bestimmten Zeitpunkt passieren. Ein stetiger Rückgang ist ein frühes Warnsignal.
- Ergebnisse zu offenen vs. geschlossenen Fällen: wie groß Ihr Bearbeitungsrückstand ist und ob er wächst oder schrumpft.
Wie schnell beheben Sie Probleme?
- Mittlere Zeit bis zur Behebung (MTTR)Die durchschnittliche Zeitspanne zwischen dem Erkennen eines Kontrollfehlers und dessen Behebung. Je kürzer, desto besser.
- Zeit, sich auf die Wirtschaftsprüfung vorzubereitenWie lange es dauert, einen vollständigen und fehlerfreien Beweissatz zu erstellen, wenn ein Prüfungsfenster geöffnet wird. Wochen bedeuten, dass Sie reaktiv handeln; Stunden bedeuten, dass Sie proaktiv handeln.
Wie viel davon ist noch manuell?
- Automatisierungsrate der BeweiserhebungDas Verhältnis von automatisch gesammelten zu manuell gesammelten Beweismitteln ist der beste Indikator dafür, wie viele Beweismittel Ihr Team erfasst hat.
Sind Personal und Strategien auf dem neuesten Stand?
- Aktualität der Politik: der Anteil der planmäßig geprüften Policen im Vergleich zu den überfälligen Prüfungen.
- Abschluss und Verständnis der Schulung: nicht nur wer teilgenommen hat, sondern auch wer tatsächlich bestanden hat.
Verfolgen Sie diese Werte im Zeitverlauf, nicht als Momentaufnahmen. Die Trendlinie sagt mehr aus als jede einzelne Zahl.
Implement Compliance Operations Principles with Sprinto
Der wahre Wert von Compliance-Maßnahmen geht weit über das Bestehen von Audits oder das Abhaken von Checklisten hinaus. Eine gut strukturierte Compliance-Funktion schafft Kundenvertrauen, reduziert operative Risiken, stärkt die Sicherheit und beschleunigt letztendlich das Unternehmenswachstum.
Wenn Sie es mit der Skalierung ernst meinen, sollten Compliance-Prozesse nicht als Nebensache betrachtet werden – sie sollten sich wie ein integraler Bestandteil des Erfolgs Ihres Unternehmens anfühlen.
Und die gute Nachricht? Sie müssen das nicht manuell angehen oder das Rad neu erfinden.
Sprinto automatisiert die aufwendigen Arbeitsschritte, sorgt dafür, dass Sie das ganze Jahr über auditbereit sind, und bietet Ihnen einen tiefen Einblick in Ihre Risikosituation.
Nehmen Sie das Beispiel von MakeFormsherunter, eine Sprinto customer who achieved compliance Mit über 11 Rahmenwerken – darunter SOC 2, ISO 27001, HIPAA und DSGVO – senkte MakeForms die Compliance-Kosten um 50% und verringerten den Aufwand zur Schließung von Compliance-Lücken um 93%Dies ermöglichte es ihnen, ihre Compliance-Programme effizient zu skalieren, ohne die Teamgröße zu erhöhen, und gewährleistete so eine kontinuierliche Auditbereitschaft über mehrere Standards hinweg.

Automatisieren Sie 90 % der Compliance-Aufgaben
Häufig gestellte Fragen
Autorin
Stiefmütterchen
Pansy ist eine ISC2-zertifizierte Content-Marketing-Expertin im Bereich Cybersicherheit mit einem Hintergrund in Informatik. In letzter Zeit hat sie die Welt des Marketings aus der Perspektive von GRC (Governance, Risk & Compliance) erkundet. SprintoWenn sie nicht arbeitet, vertieft sie sich entweder in politische Romane oder perfektioniert ihre Kochkünste. Manchmal trifft man sie auch beim Sonnenbaden am Strand oder beim Wandern durch dichte Wälder an.Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Mehr erfahren









Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


