



Risikoexposition für Bewertung, Auswirkungen und Kontrolle


TL, DR:
| Das Risiko wird anhand der Formel Eintrittswahrscheinlichkeit x potenzieller Gesamtschaden quantifiziert. Beispielsweise entspricht ein Sicherheitsvorfall mit einer Eintrittswahrscheinlichkeit von 30 % und einem potenziellen Schaden von 500,000 US-Dollar einem berechneten Risiko von 150,000 US-Dollar. |
| Es gibt von Natur aus 7 Arten: operative (Prozessfehler), marktbezogene (wirtschaftliche Schwankungen), reputationsbezogene (Markenschädigung), geopolitische (politische Veränderungen), Compliance-bezogene (Verstöße gegen Vorschriften), strategische (schlechte Entscheidungen) und finanzielle (direkte Umsatzeinbußen). |
| Die Reduzierung des Risikos erfordert die Implementierung robuster Sicherheitskontrollen, die Durchführung regelmäßiger Risikobewertungen, den Abschluss einer Cyberversicherung, die Diversifizierung der Geschäftstätigkeit, die Erstellung von Notfallplänen und die kontinuierliche Überwachung von Bedrohungen. |
Organisationen, die defensiv agieren und Risiken möglichst vermeiden, können gerade so überleben. Wer hingegen die richtigen Risiken nutzt, um Innovationen voranzutreiben, kann florieren und sich einen Wettbewerbsvorteil verschaffen. Der Unterschied liegt in der Denkweise und dem Verständnis der Risikotoleranz der Organisation sowie ihrer Anfälligkeit für potenzielle Verluste – dem, was wir als Risikoexposition bezeichnen.
Die Risikoanalyse bietet einen Rahmen, um komplexe Sachverhalte zu bewältigen und die wirklich relevanten Risiken zu priorisieren. Sie versetzt Unternehmen in die Lage, fundierte Entscheidungen zu treffen, die ihre Interessen schützen, ihre Resilienz stärken und Compliance- und Prüfungsanforderungen effektiv erfüllen. Indem Unternehmen ihre Risikoexposition verstehen und angehen, können sie Unsicherheit in eine Chance für Wachstum und Stabilität verwandeln.
In diesem Blog helfen wir Ihnen zu verstehen, wie Sie das Risikoexpositionsrisiko berechnen und wie Sie es reduzieren können.
Was versteht man unter Risikoexposition?
Das Risikoexposure ist ein quantifiziertes Maß dafür, inwieweit eine Organisation durch Geschäftstätigkeiten oder unvorhergesehene Ereignisse Verluste erleiden kann. Es gibt an, wie stark sich ein Risiko auf die Organisation auswirken kann, wenn es eintritt.
Im Bereich der Cybersicherheit bezeichnet der Begriff Risikoexposition das Ausmaß, in dem eine Organisation Bedrohungen und Angriffen ausgesetzt ist, die sich auf Daten, Netzwerke, Systeme oder den Geschäftsbetrieb auswirken könnten.
Arten der Risikoexposition
Das Risikoexposure lässt sich anhand der Art des Risikos oder der Art der Folgen sowie der Kontrollierbarkeit des Risikos klassifizieren. Das Verständnis dieser Klassifizierung hilft Ihnen, Risiken besser zu priorisieren, maßgeschneiderte Risikominderungspläne zu erstellen und Ressourcen entsprechend zuzuweisen.
Werfen wir einen Blick auf beide Kategorien:
Basierend auf der Art der Risikoexposition:
1. operationelles Risiko
Operative Risiken entstehen durch Fehler in internen Prozessen, Systemprobleme oder menschliches Versagen. Beispiele hierfür sind IT-Systemausfälle oder Mitarbeiterbetrug. Ein dediziertes operatives Risikomanagementprogramm weist solchen Fehlern einen Verantwortlichen zu, wobei Erkennungs- und Wiederherstellungsmaßnahmen vor dem Ausfall dokumentiert und nicht erst währenddessen improvisiert werden.
2. Marktrisiko
Marktrisiken entstehen durch Marktschwankungen, die außerhalb des Einflussbereichs des Unternehmens liegen. Beispiele hierfür sind Konjunkturabschwünge oder Währungskursschwankungen.
3. Reputationsrisiko
Das Reputationsrisiko entsteht durch Schäden an der öffentlichen Wahrnehmung der Marke – beispielsweise durch eine feindselige Pressemitteilung aufgrund eines Datenlecks bei Kunden.
4. Exposition gegenüber geopolitischen Risiken
Geopolitische Risiken entstehen durch Veränderungen im politischen Umfeld, in der Regierungspolitik oder in den internationalen Beziehungen. So erklärte beispielsweise der Gerichtshof der Europäischen Union (EuGH) das EU-US-Datenschutzschild-Abkommen aufgrund der Überwachungspraktiken der USA für ungültig.
5. Compliance-Risiko
Das Risiko von Compliance-Verstößen ist mit der Nichteinhaltung von Gesetzen, Vorschriften und Normen verbunden. Beispielsweise reichen die zivilrechtlichen Strafen nach HIPAA von 100 US-Dollar pro Verstoß bis zu 25,000 US-Dollar pro Person und Jahr.
6. Cybersicherheitsrisiko
Cybersicherheitsrisiken entstehen durch Bedrohungen und Schwachstellen, die Daten, Netzwerke und Systeme gefährden können. Diese Bedrohungen und Schwachstellen können durch verschiedene Faktoren verursacht werden, wie beispielsweise eine sich ständig verändernde IT-Landschaft, unzureichende Sicherheitsvorkehrungen, regulatorische Änderungen usw.
Abhängig von der Art der Ergebnisse und dem Grad der Risikokontrolle:
1. Reines Risiko
Reines Risiko bezeichnet Situationen, in denen das Risiko durch unkontrollierbare externe Ereignisse entsteht und keine Gewinnmöglichkeit besteht – es kann ausschließlich zu Verlusten oder gar keinem Verlust kommen. Naturkatastrophen oder Unfälle sind Beispiele für reine Risiken. Diese Risiken sind in der Regel versicherbar, wodurch die Risikolast geteilt bzw. übertragen werden kann.
2. Spekulatives Risiko
Spekulative Risiken bezeichnen das Potenzial für Verluste oder Gewinne, das aus freiwilligen Entscheidungen resultiert. Im Gegensatz zu reinen Risiken zeichnen sich spekulative Risiken durch kontrollierbare Ereignisse und die Möglichkeit von Gewinnen aus. Aufgrund des Gewinnpotenzials sind spekulative Risiken jedoch nicht versicherbar . Beispielsweise birgt die Expansion in neue Märkte ein spekulatives Risiko, das zu Geschäftswachstum oder finanziellen Verlusten führen kann.
Managen Sie die individuellen Risiken Ihres Unternehmens mit Sprinto.
Wie lässt sich das Expositionsrisiko beurteilen?
Das Risikoexposure wird durch die Eintrittswahrscheinlichkeit eines Risikos und seine potenziellen Auswirkungen bestimmt. Um Risiken effektiv zu managen, müssen diese regelmäßig überprüft und an das sich verändernde Geschäftsumfeld angepasst werden.
Hier sind vier Schritte zur Beurteilung des Risikos der Organisation sowie die entsprechenden Berechnungen:
1. Risiken identifizieren und klassifizieren
Beginnen Sie mit der Identifizierung interner und externer Risiken wie betrieblicher Ineffizienzen, Compliance-Lücken, Cybersicherheitslücken und regulatorischer Änderungen. Nutzen Sie hierfür verschiedene Methoden und Tools wie SWOT-Analyse, Dokumentenprüfung, Stakeholder-Interviews, Vorfallprotokolle, Prüfberichte und Brainstorming. Klassifizieren Sie die identifizierten Risiken in finanzielle, betriebliche, Compliance- und sonstige Risiken und erstellen Sie ein Risikoregister zur späteren Verwendung.
2. Ermitteln Sie die Wahrscheinlichkeit jedes Risikos
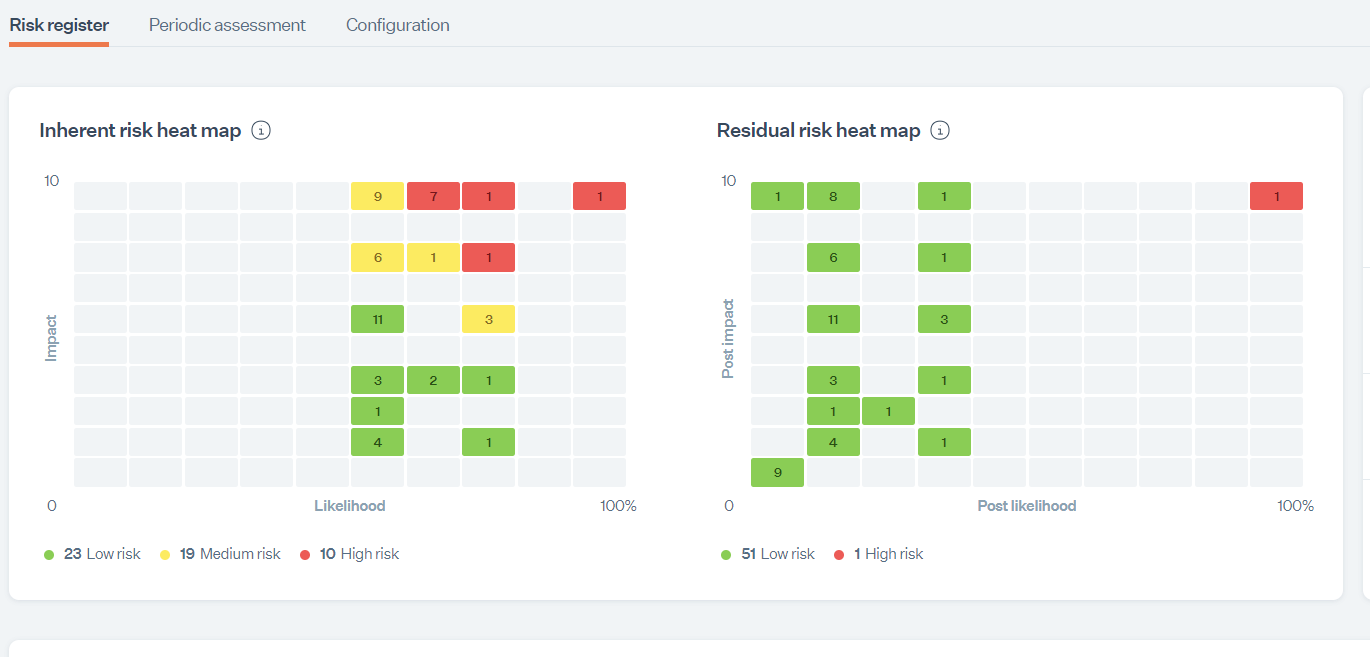
Die Wahrscheinlichkeit ist die Wahrscheinlichkeit, dass sich das Risiko realisiert, und sie kann mithilfe qualitativer und quantitativer Methoden bestimmt werden.
- Die Wahrscheinlichkeit eines Risikos wird qualitativ als hoch, mittel oder niedrig ausgedrückt, und Expertenurteile, Umfragen und Fragebögen liefern in der Regel fundierte Schätzungen.
- Quantitativ wird Risiko als Zahl (Wahrscheinlichkeit) oder Prozentsatz ausgedrückt. Beispielsweise kann die Analyse historischer Daten ein Risiko von 37 % in den letzten drei Jahren schätzen. Ebenso können statistische Methoden wie Monte-Carlo-Simulationen verwendet werden, um Risikowahrscheinlichkeiten zu ermitteln.
3. Bewerten Sie die Auswirkungen
Die Auswirkungen eines Risikos werden in der Regel anhand der Kosten ausgedrückt, da dies den Beteiligten hilft, den potenziellen Verlust bzw. Gewinn zu verstehen. Qualitative Bewertungssysteme können die Auswirkungen jedoch auch als hoch, mittel oder niedrig einstufen.
Hier ein Beispiel für eine Wirkungsanalyse:
Ein Verstoß gegen HIPAA kostet ein Unternehmen 100000 US-Dollar an Bußgeldern und Anwaltskosten – dies stellt die finanziellen Auswirkungen dar. Aufgrund des Verstoßes rechnet das Unternehmen mit einem Reputationsverlust von 10 % seiner Patienten. Diesen Schaden können wir jedoch auch monetär beziffern und als Kosten ausdrücken. Ebenso kann es aufgrund des Vorfalls zu einem 18-stündigen Ausfall kommen, was die betrieblichen Auswirkungen darstellt. Auch der Umsatzverlust durch den Ausfall lässt sich berechnen.
Die Gesamtauswirkung kann daher als hoch (Auswirkungsbewertung 7) ausgedrückt werden.
Erfahren Sie, wie Sprinto Ihnen helfen kann, die Risikowahrscheinlichkeit und die Auswirkungen zu visualisieren:
4. Berechnen Sie die Risikoexposition
Nun berechnen wir das Risikoexpositionsrisiko anhand der folgenden Formel:
Risikoexposition = Wahrscheinlichkeit x Auswirkung
Wenn die Wahrscheinlichkeit eines HIPAA-Datenschutzverstoßes 25 % (0.25) beträgt und die Auswirkungen 2 Millionen US-Dollar sind, ergibt sich folgendes Risiko:
0.25 x 200000 = 500000 $
Dies ist der zu erwartende Verlust aus dem Risiko. Anhand dieser Zahl können Sie Risikominderungsstrategien priorisieren und das Risiko entsprechend angehen.
Risikomanagement: Wie man das Risiko reduziert und mindert
Sobald Sie das Risiko identifiziert haben, müssen Sie aus verschiedenen Risikominderungsstrategien wählen – akzeptieren, vermeiden, übertragen oder reduzieren – und auf den Aufbau einer Kultur des kontinuierlichen Risikomanagements hinarbeiten.
Hier sind 5 Möglichkeiten, das Risiko zu minimieren und die Kontrolle zu übernehmen:
1. Verstärken Sie Ihre Sicherheitsvorkehrungen.
Implementieren Sie Maßnahmen und Kontrollen, die dazu beitragen, die Wahrscheinlichkeit und die Auswirkungen des Risikos zu verringern. Beispiele für Kontrollen, die die Wahrscheinlichkeit des Eintritts eines Risikos verringern können, sind Schulungen und Sensibilisierungsmaßnahmen, Prozessverbesserungen sowie technische Kontrollen wie Verschlüsselung und Zugriffskontrollen.
Um die Folgen des Risikoeintritts zu minimieren, benötigen Sie ebenso solide Notfallpläne, Pläne zur Wiederherstellung nach Katastrophen und zur Aufrechterhaltung des Geschäftsbetriebs sowie Backup- und Redundanzmaßnahmen.

2. Vermeiden Sie unnötige Risiken
Kann das Unternehmen risikoreiche Produkte oder Dienstleistungen nicht tolerieren, sollten einige Pläne oder Abläufe, die unnötige Belastungen verursachen, eingestellt werden. Beispielsweise kann eine volatile Produktlinie eingestellt oder ein risikoreicher Markt gemieden werden.
3. Unvermeidbare Risiken akzeptieren
Manche Risiken sind in jedem Unternehmen unvermeidbar und müssen akzeptiert werden, insbesondere wenn die Eintrittswahrscheinlichkeit und die Auswirkungen gering sind und die Kosten für die Risikominderung zu hoch wären. Beispielsweise können Unternehmen Ausfallzeiten von wenigen Minuten oder einer Stunde für Systeme akzeptieren, die keine kritischen Funktionen beeinträchtigen.
4. Risikotransfer berücksichtigen
Risikotransfer bedeutet, das Risiko auf einen Dritten zu übertragen, um die Verlustlast zu reduzieren. Dies kann durch Outsourcing erfolgen, bei dem risikoreiche Vorgänge an spezialisierte Dienstleister vergeben werden, durch Versicherungen zum Ausgleich finanzieller Schäden im Falle eines Verstoßes und durch Haftungsfreistellungsverträge zur Übertragung der Haftung auf Partner.
5. Kontinuierlich überwachen
Um Risiken zu vermeiden, ist es ebenso wichtig, proaktiv und flexibel zu bleiben. Etablieren Sie einen kontinuierlichen Überwachungsmechanismus , um Risiken fortlaufend zu beobachten und automatische Warnmeldungen und Benachrichtigungen einzurichten, damit Sie bei Bedarf umgehend handeln können. Nutzen Sie Tools mit Risikodashboards, um die Geschäftsleitung bei der Auswertung der Risikoberichte zu unterstützen und fundierte Entscheidungen für die Zukunft zu ermöglichen.
Schauen Sie sich dieses Video an, um zu erfahren, wie Sprinto Ihnen helfen kann:
Risikoexposition in verschiedenen Branchen
Das Risiko variiert je nach Art des Geschäfts und der Branche, in der man tätig ist.
Hier einige Beispiele und Abhilfemaßnahmen für verschiedene Branchen:
| Branche | Beispiele für Risikoexposition | Linderungsmaßnahmen |
| Gesundheitswesen | Cybersicherheitsverletzungen gefährden Gesundheitsdaten Nichteinhaltung von Vorschriften wie HIPAA | Implementierung von Datenverschlüsselung und Zugriffskontrollen Organisation von HIPAA-Schulungen |
| Finanzdienstleistungen | Risiken von Phishing, Betrug und anderen Angriffen Exposure gegenüber Marktrückgängen | Betrugserkennungssysteme automatisieren Diversifizieren Sie Ihr Portfolio für ein besseres Marktrisikomanagement |
| schaffen | Nichteinhaltung von Datenschutzgesetzen wie der DSGVO Softwarefehler und Systemausfälle | Die Investition in Tools zur Überwachung der Einhaltung von Vorschriften Durchführung regelmäßiger Sicherheitsaudits |
| Industrie | Risiken für die Sicherheit der Mitarbeiter aufgrund von Verletzungen Unterbrechungen der Lieferkette | Gesundheits- und Sicherheitsmaßnahmen durchsetzen Investieren Sie in redundante Lieferkettenprozesse. |
| Einzelhandel | Risiko für die Karteninformationen und Zahlungsdaten des Kunden Negative Publicity aufgrund einer schlechten Kritik | Verwenden Sie Tokenisierung zum Schutz von Anmeldeinformationen Investieren Sie in Reputationsmanagement. |
Risikoexposition vs. Risikobereitschaft
Die Risikobereitschaft beschreibt Art und Umfang des Risikos, das eine Organisation bereit ist einzugehen, da dies für die Erreichung ihrer strategischen Ziele unerlässlich ist. Im Gegensatz dazu bezeichnet das Risikoexposure das Risiko, dem sie im Rahmen ihrer laufenden Geschäftstätigkeit ausgesetzt ist.
Risikobereitschaft und Risikoexposition hängen insofern zusammen, als dass die Organisation, wenn die Risikoexposition die Risikobereitschaft übersteigt, sofort zu Minderungsmaßnahmen greifen muss, um das Risiko in akzeptable Grenzen zu bringen.
Die Begriffe werden oft missverstanden, daher hier der Unterschied zwischen Risikoappetit und Risikoexposition:
| Verpflegung | Risikoappetit | Risikoexposition |
| Definition | Angestrebte Risikoniveaus bei der Verfolgung von Zielen | Tatsächliche Anfälligkeit gegenüber Risiken, denen die Organisation ausgesetzt ist |
| Kontrolle | Vollständig von der Organisation bestimmt | Nicht vollständig von der Organisation kontrolliert |
| Messung | Die Messung ist subjektiv und basiert auf strategischen Einschätzungen und den Präferenzen der Interessengruppen. | Messungen sind objektiver, da sie messbare Daten für Berechnungen verwenden. |
| Natur | Es ist zukunftsorientiert und legt im Voraus Risikogrenzen fest, um Entscheidungen zu steuern. | Die Risikoexposition ist gegenwartsbezogen und stellt die bestehende Risikolandschaft dar. |
| Beispiel | Eine Organisation kann einen Cybersicherheitsverlust von bis zu 500000 US-Dollar pro Jahr verkraften. | Aufgrund der derzeitigen Sicherheitslücken beträgt das Risiko für eine Organisation, Opfer von Ransomware-Angriffen zu werden, 300,000 US-Dollar. |
Risiken mit Sprinto besser zentralisieren, priorisieren und überwachen.
Wir haben bereits die Bedeutung des Risikomanagements erläutert. Der Prozess birgt jedoch aufgrund der Vernetzung der Risiken, der sich ständig verändernden Rahmenbedingungen und unzureichender Daten und Analysen zahlreiche Herausforderungen. Der Umgang mit Risiken in der modernen Welt ist chaotisch, geprägt von komplexen Organisationsstrukturen und mitunter veralteten Methoden. Deshalb setzen zukunftsorientierte Unternehmen auf Plattformen mit modernsten Funktionen, um Risiken zu erkennen, die Wirksamkeit von Kontrollmaßnahmen zu bestimmen und eine bessere Risikoposition zu erreichen. Und genau hier setzt Sprinto an!
Sprinto rückt die relevanten Risiken durch empirische Genauigkeit in den Fokus. Mit Sprinto erfassen und visualisieren Sie das gesamte Spektrum der Sicherheitsrisiken Ihres Unternehmens, priorisieren diese effektiv und bewerten systematisch deren Auswirkungen. So vermeiden Sie, kritische Risiken zu übersehen oder unnötige Haftungsrisiken einzugehen. Das Risikomanagement von Sprinto entspricht den Compliance-Anforderungen und den Standards für die Implementierung von Kontrollen gemäß ISO 270005 und bietet die nötige Flexibilität, um die Anforderungen der Auditoren zu erfüllen.
- Erstellen Sie ein Risikoregister mithilfe einer vorgefertigten Risikobibliothek und bewerten Sie Risiken anhand von Branchenstandards für absolut zuverlässige und tiefgreifende Risikoanalysen.
- Bewerten Sie Risiken detailliert und präzise. Behandeln und mindern Sie sie anschließend entsprechend ihrer Bedeutung..
- Die Risikolage wird durch Automatisierung und Arbeitsabläufe kontinuierlich überwacht.
- Zentralisieren Sie wichtige Informationen wie Risikobewertungen, Wahrscheinlichkeit von Auswirkungen und Behandlungspläne an einem Ort.

Mit Sprinto haben Sie die Wahl zwischen anlagenbasiertem und prozessbasiertem Risikomanagement. Machen Sie eine Plattform-Tour, um mehr zu erfahren und Ihre Risikomanagement-Reise zu starten.
Häufig gestellte Fragen
Autorin
Payal Wadhwa
Payal ist Ihre freundliche Compliance-Expertin von nebenan und zudem ISC2-zertifiziert! Sie übersetzt komplizierte Compliance-Fachbegriffe in praktische Tipps für ein sicheres und zukunftsorientiertes Online-Business. Wenn sie nicht gerade virtuelle Welten rettet, schreibt sie poetische Texte oder begeistert mit ihren Auftritten bei lokalen Open-Mic-Veranstaltungen. Tagsüber Cyber-Expertin, nachts Dichterin!Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Mehr erfahren


Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


