



Ein kurzer Überblick zur Multi-Cloud-Sicherheit


TL, DR:
| Multi-Cloud-Sicherheit schützt Daten, Workloads und Anwendungen über verschiedene Cloud-Umgebungen hinweg. |
| Zu den wichtigsten Risiken zählen Fehlkonfigurationen, uneinheitliche Richtlinien, Identitätslücken und eingeschränkte Transparenz. |
| Zentralisierte Überwachung, IAM-Kontrollen, Verschlüsselung, Compliance-Automatisierung und Schwachstellenmanagement verbessern den Schutz in Multi-Cloud-Umgebungen. |
Laut dem „State of the Cloud Report“ von Flexera verfolgen mittlerweile 89 % der Unternehmen eine Multi-Cloud-Strategie.
Allerdings sind nur 58 % von ihren aktuellen Sicherheitsmaßnahmen wirklich überzeugt.
Dies erinnert uns daran, dass Multi-Cloud zwar großes Potenzial bietet, aber auch einige Herausforderungen mit sich bringt.
Hier kommt die Multi-Cloud-Sicherheit ins Spiel, um Ihre Cloud-Infrastruktur zu schützen. Es handelt sich dabei nicht nur um einen Modewort, sondern um ein konkretes Ziel: die Absicherung Ihrer über verschiedene Cloud-Umgebungen verteilten Daten.
In diesem Artikel erfahren Sie, was Multi-Cloud-Sicherheit umfasst und welche potenziellen Risiken sie mindert.
Was ist Multi-Cloud-Sicherheit?
Die Sicherheit in Multi-Cloud-Umgebungen erfordert die kontinuierliche Überwachung der Einhaltung von Vorschriften, um Daten, Anwendungen und Ressourcen über verschiedene Cloud-Computing-Plattformen hinweg zu schützen. Sie gewährleistet konsistente Sicherheitsmaßnahmen zum Schutz vor Cyberbedrohungen, zum Schutz sensibler Informationen und zur Aufrechterhaltung der Compliance in unterschiedlichen Cloud-Umgebungen.
Jeder Cloud-Anbieter implementiert seine eigenen Sicherheitsrichtlinien, Regeln und Schutzmaßnahmen. Um in einer Multi-Cloud-Umgebung maximale Sicherheit zu gewährleisten, ist daher ein ganzheitlicher Ansatz erforderlich. Das bedeutet, die Sicherheit jedes einzelnen Cloud-Anbieters und deren Interaktionen zu berücksichtigen.
Warum benötigen Unternehmen Multi-Cloud-Sicherheit?
Multi-Cloud-Sicherheit ist für Unternehmen notwendig, da sich mit der Anzahl der Cloud-Anwendungen die Angriffsfläche naturgemäß vergrößert und somit eine erhebliche Herausforderung für Unternehmen darstellt, die ihre Assets umfassend schützen wollen.
Ein Sicherheitsvorfall in einer Cloud kann sich auf mehrere Umgebungen ausbreiten. Die Durchführung automatisierter Schwachstellenanalysen über alle Cloud-Anbieter hinweg hilft, Schwachstellen zu erkennen und einzudämmen, bevor sie zu cloudübergreifenden Vorfällen führen.
Dies bedeutet, dass Schwachstellen, die in einer Cloud aufgedeckt werden, potenziell auch andere miteinander verbundene Cloud-Umgebungen gefährden können.
Mit einem Multi-Cloud-Sicherheitsprotokoll lässt sich ein Sicherheitsvorfall auf eine einzige Quelle beschränken. Gleichzeitig arbeiten die Sicherheitsteams daran, die vollständige Kontrolle wiederzuerlangen und Zugriffspunkte oder Sicherheitslücken zu beseitigen, die zum Eindringen in das Netzwerk genutzt wurden.
Durch eine geeignete Segmentierung beschränkt sich der Fokus der Maßnahmen nach einem Sicherheitsvorfall auf eine einzige Quelle anstatt auf Tausende, und die Sicherheitsherausforderungen in Multi-Cloud-Umgebungen werden besser beherrschbar. Aufbauend auf der Segmentierung ergänzen Best Practices für Cloud-DLP die Datenverarbeitung um eine inhaltsbasierte Steuerungsebene, die Daten auf ihrem gesamten Weg verfolgt, sodass sensible Datensätze auch beim Transfer zwischen verschiedenen Anbietern geschützt bleiben.
Ace kontinuierliche Einhaltung von Sprinto
Vorteile der Multi-Cloud-Sicherheit
Die Vorteile von Multi-Cloud-Sicherheit sind vielfältig; der wichtigste ist die Absicherung unterschiedlicher Cloud-Ressourcen. Aus diesem Grund entscheiden sich weltweit viele Unternehmen dafür. Schauen wir uns nun die weiteren wichtigen Vorteile an:

1. Schutzmaßnahmen gegen Datenschutzverletzungen
Schon ein einzelner Cyberangriff kann Ihrem Unternehmen schwerwiegende Folgen haben. Er kann kostspielige Reparaturen und Wiederherstellungsmaßnahmen nach sich ziehen. Durch die Absicherung Ihrer Multi-Cloud-Umgebung schützen Sie Ihr Unternehmen vor den teuren Folgen von Cyberbedrohungen.
2. Kontinuierliche Überwachung
Eine Lösung für kontinuierliche Compliance gewährleistet durchgängige Sicherheit in Ihrer Multi-Cloud-Umgebung, indem sie Kontrollen überwacht und Abweichungen in Echtzeit meldet. So wird Ihr Unternehmen rund um die Uhr auf Cyberangriffe und Risiken geschützt. Zudem erhalten Sie Erinnerungen für wichtige Sicherheitsupdates.
3. Erfüllen Sie Ihre Compliance-Anforderungen
Strenge Datenschutzgesetze für Multi-Cloud-Umgebungen, wie CCPA und DSGVO , schreiben vor, dass Kundendaten an bestimmten Orten gespeichert werden müssen. Mit Multi-Cloud lässt sich dies realisieren, ohne eigene Rechenzentren aufbauen und betreiben zu müssen.
Bewährte Verfahren für die Sicherheit in Multi-Cloud-Umgebungen
Multi-Cloud klingt mit ihrer Flexibilität verlockend, birgt aber auch Risiken. Sie kann recht komplex werden und zusätzliche Sicherheitsrisiken mit sich bringen. Daher finden Sie hier einige Best Practices für die Einrichtung Ihrer Multi-Cloud-Sicherheit.
1. Vereinfachen Sie es mit einem Compliance-Tool.
Suchen Sie nach Software, die Ihnen hilft, die Regeln einzuhalten – egal ob unternehmensintern, gesetzlich oder branchenüblich. So sparen Sie sich den manuellen Aufwand, alles im Blick zu behalten.
Die Wahl des richtigen Tools ist jedoch entscheidend, da es maßgeblich für Ihre Systemverfügbarkeit verantwortlich ist – also dafür, dass alles reibungslos läuft. Was kann ein solches Tool zur Compliance-Automatisierung für Sie leisten?
- Erledigt Compliance-Aufgaben automatisch
- Dokumente, Richtlinien und Protokolle erstellen und verwalten
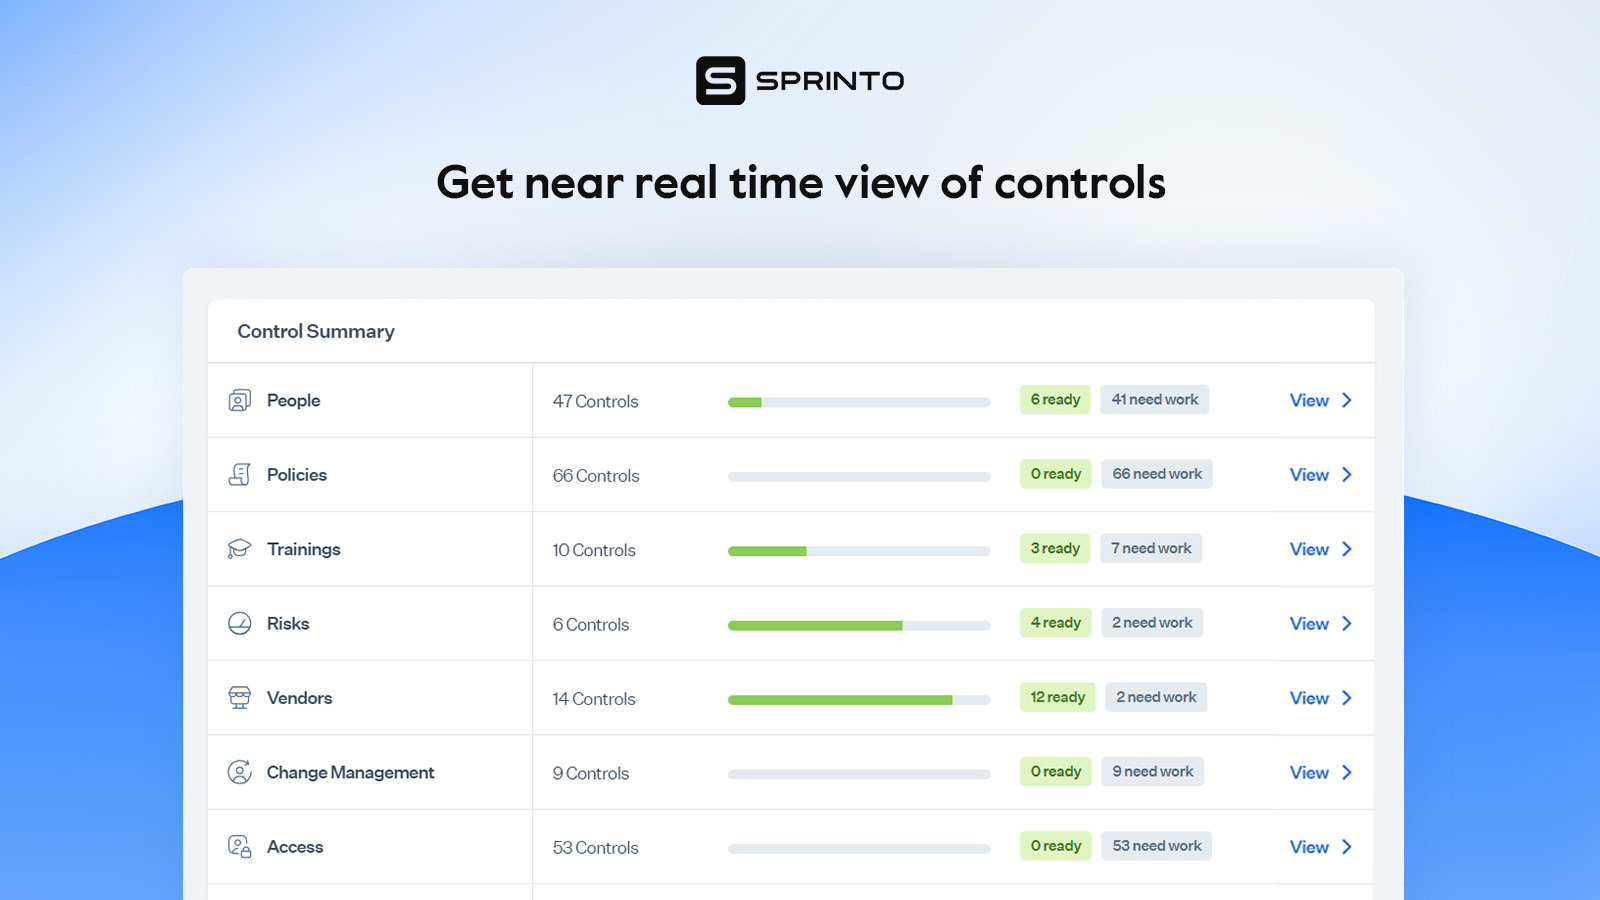
- Es vereint all Ihre Public-Cloud-Anwendungen in einem Dashboard, sodass Sie den Fortschritt auf einen Blick sehen können.
- Sendet Ihnen Benachrichtigungen, wenn in Ihren Cloud-Apps etwas Ungewöhnliches passiert.
Darüber hinaus bieten diese Tools oft weitere Funktionen wie Risikobewertung, Richtlinienmanagement, Durchführung von Schulungen, Nachverfolgung der durchgeführten Maßnahmen und Unterstützung bei Audits.
Nehmen SprintoBeispielsweise handelt es sich um ein Echtzeit-Compliance-Tool, das Ihre Compliance-Aktivitäten im Zusammenhang mit Cloud-Diensten genau überwacht. Es benachrichtigt Sie sogar, wenn etwas schiefgeht, sodass Sie stets den Überblick über die Compliance behalten.
2. Vereinfachen Sie Ihre Richtlinienkonfiguration.
Cloud-Service-Provider (CSPs) bieten Möglichkeiten, Regeln für Dinge wie Verschlüsselung und Datennutzung festzulegen, aber die Schwierigkeit besteht darin, dass jede Cloud ihr eigenes System und ihre eigenen Tools dafür verwendet.
Wenn sich Ihre Daten in verschiedenen Clouds befinden, ist die Einhaltung all dieser Compliance-Anforderungen schwierig und muss manuell erfolgen.
Nehmen wir beispielsweise das Gesundheitswesen mit seinen strengen Datenschutzbestimmungen wie HIPAA.
Die Lösung besteht also in der Nutzung einer Compliance-Automatisierungsplattform, die einheitliche Sicherheitsrichtlinien unterstützt. Sie hilft Ihnen bei der Arbeit mit all diesen verschiedenen Systemen und sorgt für volle Kontrolle.
3. Synchronisieren Sie Ihre Richtlinien
Es ist wichtig, die Sicherheit in all Ihren Cloud-Umgebungen zu vereinheitlichen. Wenn Sie also verschiedene Cloud-Dienste oder Cybersicherheitstools verwenden , stellen Sie sicher, dass diese dieselben Sicherheitseinstellungen haben. Dies lässt sich durch spezielle Tools erreichen, die dies automatisch erledigen, anstatt mangelnde Transparenz in Kauf nehmen zu müssen.
Wie funktioniert Sprinto Kann mir hier jemand helfen?
Sprinto can make security settings work for all your cloud providers using basic definitions that apply everywhere. This way, you will be able to keep your systems safe and consistent.

Gestalten Sie die Zukunft der Compliance mit Sprinto
4. Verwenden Sie ein einziges Dashboard
Alles an einem Ort zu haben, ist ungemein hilfreich. Ohne diese Transparenz könnte die Verwaltung des Setups deutlich schwieriger werden. Stellen Sie sich vor, Sie hätten ein einziges Dashboard, mit dem Sie Ihre gesamte Multi-Cloud-Umgebung im Blick behalten. So können Sie überwachen, wer von verschiedenen Standorten auf Ihre Daten zugreift und wie sich das auf Ihr Unternehmen auswirkt.
Außerdem können Sie nachverfolgen, was jeder in Ihrem Netzwerk tut, Benachrichtigungen erhalten, Sicherheitsprobleme beheben und Ihre Sicherheitslage verbessern.
Mit einem Werkzeug wie Sprinto that offers compliance automation across multi-cloud environments, you can easily see if your encryption works for all your devices and virtual machines, no matter which cloud they’re in. And if something’s wrong, you’ll get a heads-up with timely alerts.
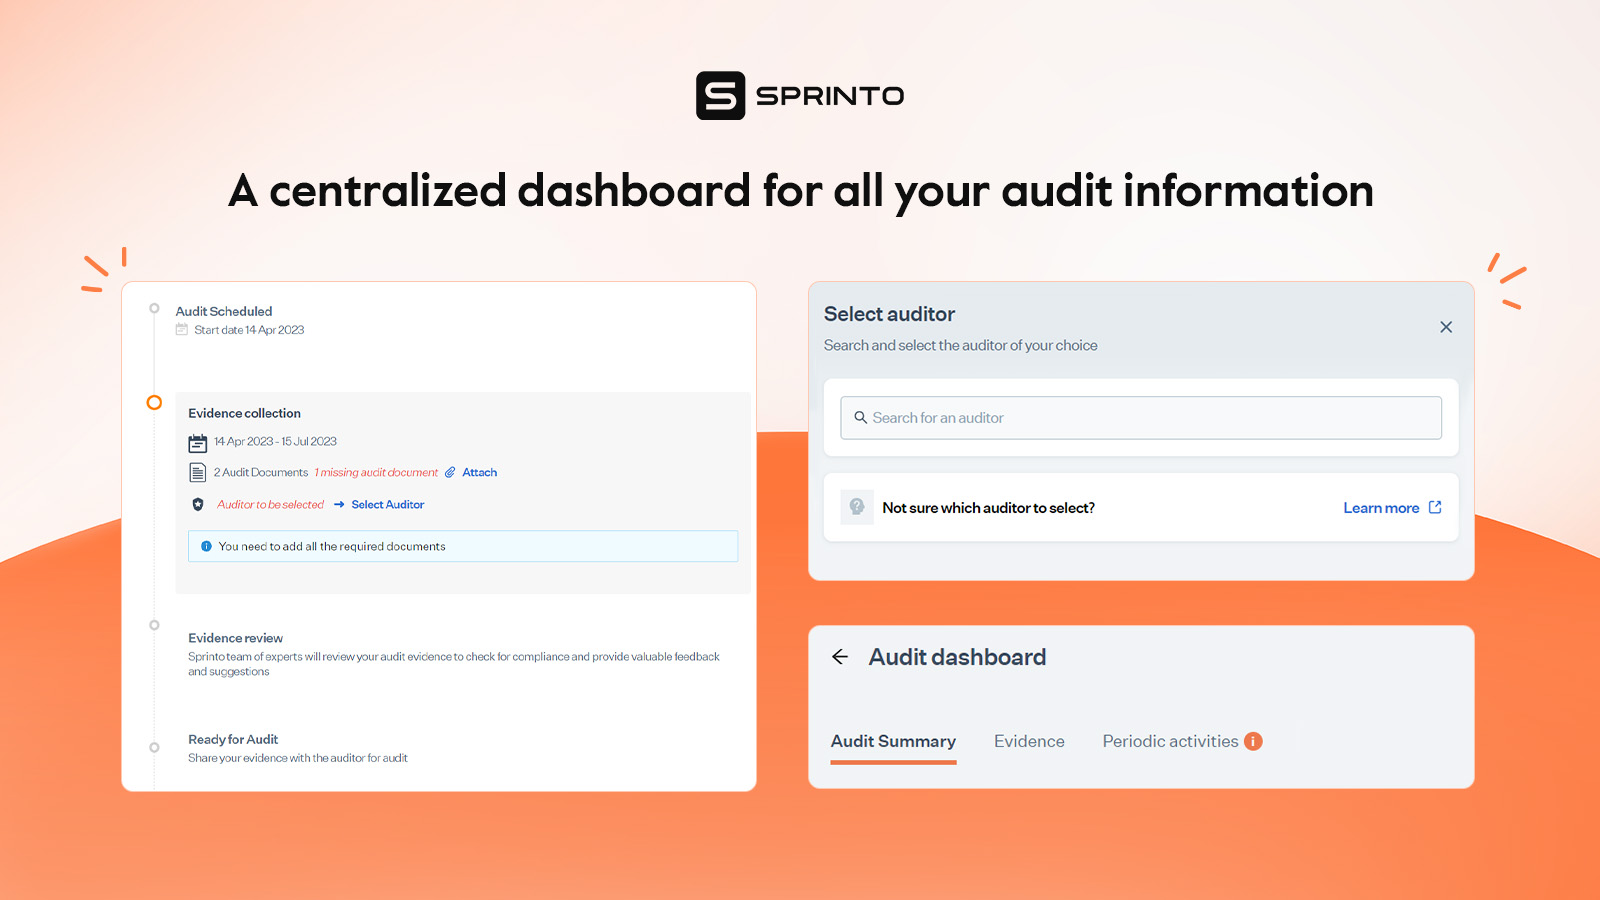
Das Beste daran? Sie müssen nicht mehr unzählige Stunden damit verbringen, komplizierte Daten aus verschiedenen Bereichen Ihrer Multi-Cloud-Sicherheit zu analysieren. Dieses zentrale Dashboard spart Ihnen Zeit und senkt Ihre Betriebskosten, indem es Sie vor potenziellen Bedrohungen schützt.
5. Überwachung konsolidieren
Sie möchten alle Protokolle, Warnmeldungen und Ereignisse Ihrer Cloud-Anbieter zentral in einem Sicherheitsüberwachungsplan erfassen. Anschließend richten Sie Automatisierungen ein, die bei Warnmeldungen aufgrund fehlerhafter Sicherheitskontrollen automatisch Maßnahmen ergreifen, ohne dass ein menschliches Eingreifen erforderlich ist.
Shift to a system that’s always keeping an eye on your compliance. For example, Sprinto works with your other tools to gather solid proof that you follow the rules.

Es überwacht kontinuierlich Ihre Geschäftsumgebung, um sicherzustellen, dass Sie alle Vorschriften einhalten, und benachrichtigt Sie bei Bedarf über etwaige Probleme und die Bearbeitung von Compliance-Aufgaben. So behalten Sie stets den Überblick über Ihre Compliance-Anforderungen und verpassen keine Gelegenheit.
6. Nutzen Sie vertrauliche Datenverarbeitung.
Normalerweise verschlüsseln Unternehmen ihre Daten, wenn diese stillstehen oder übertragen werden, vergessen aber oft, sie zu schützen, wenn Anwendungen sie verwenden.
Hier kommt Confidential Computing ins Spiel. Es nutzt spezielle Hardware, sogenannte Trusted Execution Environments (TEEs), auch Enklaven genannt.
Diese Enklaven schaffen einen sicheren und separaten Bereich für Ihren Code und Ihre Daten. Sie schützen diese vor potenziell kompromittierter oder unsicherer Software oder Systemen, selbst wenn diese sich auf demselben Server befinden. So sind Ihre Daten sicher, egal ob sie stillstehen oder übertragen werden.
7. Zugriffskontrolle implementieren
Statt einfach nur zu vertrauen, müssen Sie überprüfen. Zugriffsmanagement stellt sicher, dass nur die berechtigten Personen auf bestimmte Daten zugreifen können. Sie können die Berechtigungen sogar in kleinste Segmente unterteilen.
Nehmen wir an, jemand möchte Zugriff erhalten. Mit Zugriffsverwaltungssystemen muss er sich durch mehrere Prüfungen authentifizieren, z. B. durch Bestätigung seines Namens, Passworts, biometrischer Daten (wie Fingerabdrücke), des Gerätetyps, der verwendeten Software, seines Standorts und der Uhrzeit.
Sobald sie angemeldet sind, müssen sie ihre Zugangsdaten immer noch bestätigen, wenn sie etwas mit den Daten tun wollen – wie sie diese herunterladen, bearbeiten oder verschieben.
Nur die von Ihnen autorisierten Personen sollten Zugriff darauf haben.
Verbessern Sie die Sicherheit durch die Automatisierung von Bedrohungserkennung und -behebung.
8. Regelmäßige Sicherheitsüberprüfungen und -bewertungen
Führen Sie regelmäßig Sicherheitsaudits und -bewertungen durch. Warum? Weil dies eine hervorragende Methode ist, die Sicherheit in Multi-Cloud-Umgebungen zu gewährleisten. So kann Ihr Unternehmen Sicherheitslücken sofort erkennen. Durch die systematische Überprüfung Ihrer Systeme, Netzwerke und Prozesse decken Sie potenzielle Schwachstellen auf, bevor Angreifer diese ausnutzen können.
Darüber hinaus ermöglichen Sicherheitsaudits das rechtzeitige Ergreifen von Korrekturmaßnahmen. Sobald Schwachstellen entdeckt werden, können notwendige Sicherheitsmaßnahmen und Patches schnell implementiert werden, wodurch das Zeitfenster für Cyberangriffe verringert wird.
Herausforderungen der Multi-Cloud-Sicherheit
Bei Multi-Cloud-Umgebungen gestaltet sich die Sache komplexer. Sie benötigen mehr als nur die gleichen Tools und Strategien wie für On-Premise- oder Hybridsysteme. Im Folgenden finden Sie die wichtigsten Herausforderungen bei Multi-Cloud-Sicherheitslösungen sowie Tipps, wie Sie diese bewältigen und Ihre Geschäftsanforderungen erfüllen können.
1. Schwierigkeiten bei der Verwaltung der Benutzerzugriffskontrollen
Die Kontrolle des Cloud-Zugriffs wird in Multi-Cloud-Umgebungen komplexer. Jeder Cloud-Anbieter regelt die Zugriffsrechte auf seine eigene Weise. Bei der Nutzung mehrerer Clouds müssen daher viele verschiedene Benutzerzugriffssysteme gleichzeitig verwaltet werden.
Es kann eine Herausforderung sein, ohne ein zentrales Kontrollsystem dafür zu sorgen, dass die Regeln überall gleich sind.
Um Sicherheit und Einfachheit zu gewährleisten, benötigen Sie ein zentrales System, das mit all Ihren Cloud-Umgebungen kompatibel ist. So können Sie Ihre Multi-Cloud-Sicherheitslösungen und Zugriffsberechtigungen einheitlich konfigurieren und sicherstellen, dass niemand unbefugten Zugriff erhält.
2. Mehr Wolken = Mehr Komplexität
Die Einbindung weiterer Cloud-Anbieter bedeutet mehr Komplexität. Schon die sichere und übersichtliche Verwaltung aller Daten auf nur einer Cloud-Plattform kann zeitaufwendig und mühsam sein. Bei zwei oder drei Anbietern wird die Situation noch komplizierter.
3. Datenverwaltung
Die Verwaltung von Daten stellt Unternehmen angesichts der enormen Datenmengen, die sie verarbeiten, bereits heute vor große Herausforderungen. Mit einer Multi-Cloud-Strategie verschärft sich diese Herausforderung noch. Es gilt sicherzustellen, dass die Daten den richtigen Anwendungen, Prozessen und Personen zur Verfügung stehen und gleichzeitig höchste Sicherheit gewährleistet ist. Hier kommt eine starke Cloud-Daten-Governance mit entsprechenden Sicherheitsrichtlinien ins Spiel.
To tackle this, you can use multi-cloud data monitoring and governance tools like Sprinto. They help you keep tabs on where your data is, who’s accessing it, and who’s making changes, no matter which cloud you’re using, and any unauthorized access attempts are flagged and reported to the assigned owners.
4. Sichtweite
Den Überblick über die Vorgänge in Ihren Multi-Cloud-Umgebungen zu behalten, kann eine echte Herausforderung sein.
Das bedeutet, dass Sie möglicherweise Sicherheitsprobleme oder Schwachstellen übersehen, selbst wenn Sie einen eigenen Teil Ihres Sicherheitsteams damit beauftragt haben.
Cloud-Anbieter stellen zwar einige grundlegende Überwachungstools zur Verfügung, zeigen aber möglicherweise nur einen Teil der Informationen an. Zudem ist die gleichzeitige Verwaltung all dieser verschiedenen Überwachungstools bei der Nutzung mehrerer Clouds mühsam.
To really see what’s happening in your multi-cloud setup, you need one central tool that works with all your clouds. And Sprinto will help you with that with an intuitive dashboard where you can see all your integrations in one place. That way, you can get a complete picture of what’s happening and keep things secure.
Wie wählt man die beste Multi-Cloud-Sicherheitslösung aus?
Die Wahl der richtigen Multi-Cloud-Sicherheitslösung mag zunächst überwältigend erscheinen, aber einige wichtige Überlegungen können Ihnen helfen, die beste Wahl zu treffen:
1. Prüfen Sie Ihre allgemeinen Anforderungen.
Beginnen Sie mit einer Analyse des Anbieters. Prüfen Sie die Anzahl seiner Kunden, seine finanzielle Stabilität, seine Produktvision, seinen Marktanteil und sein Partnernetzwerk. So finden Sie einen Anbieter, der die Werte und langfristigen Ziele Ihres Unternehmens teilt.
2. Überlegen Sie, welche spezifischen Funktionen Sie benötigen.
Dies kann die unterstützten Cloud-Umgebungen, Funktionen für das Finanzmanagement, Ressourcennutzung, Automatisierung, Governance, Sicherheitsfunktionen und API-Funktionalität umfassen. Stellen Sie sicher, dass das Tool zu den individuellen Bedürfnissen und Strategien Ihres Unternehmens passt.
3. Service- und Supportunterstützung
Überlegen Sie, welchen Support Sie vom Anbieter benötigen. Manche Organisationen benötigen möglicherweise strenge Service-Level-Agreements (SLAs) oder dediziertes Personal für Implementierung und Schulung.
Guter Service und Support können Ihre Erfahrungen mit einer Sicherheitsplattform für private Multicloud-Sicherheitslösungen maßgeblich beeinflussen.
4. Bewerten Sie die Sicherheitsanforderungen
Stellen Sie sicher, dass Produkt und Anbieter Ihre Anforderungen an Multicloud-Sicherheitslösungen erfüllen. Fragen Sie nach deren Notfallplänen, Disaster-Recovery-Maßnahmen, Datenverschlüsselung, Datenfluss, Compliance mit Drittanbietern (z. B. SOC2 ) und Zugriffskontrollmaßnahmen.
Dies ist wichtig für den Schutz Ihrer Daten und die Schaffung einer sicheren privaten Cloud-Umgebung.
5. Preisstruktur
Machen Sie sich mit dem Preismodell vertraut. Es kann recht komplex sein und variiert je nach Multi-Cloud-Architekturplattform. Die Preisgestaltung kann modulbasiert, pauschal oder prozentual auf Ihren Cloud-Ausgaben beruhen. Achten Sie darauf, dass alle Funktionen im Preisvertrag enthalten sind, um Überraschungen oder Sicherheitsvorfälle zu vermeiden.
Hinweis
Sind Sie neugierig auf die neuesten Entwicklungen im Bereich der regulatorischen Compliance? Klicken Sie hier. Hier können Sie unseren Newsletter entdecken.Hier finden Sie handverlesene GRC-Inhalte mit praktischen Einblicken für Ihren Alltag.
Das Sprinto approach to multi-cloud security
Wie wir im Laufe des Beitrags erörtert haben, ist es ziemlich klar, dass die Sicherheit in Multi-Cloud-Umgebungen für Unternehmen von großer Bedeutung ist und sowohl Chancen als auch Herausforderungen mit sich bringt.
Daher ist es heutzutage unerlässlich, diese Herausforderungen effektiv zu bewältigen, um einen reibungslosen Ablauf Ihrer IT-Strategie zu gewährleisten und Chaos sowie dessen Folgeerscheinungen zu vermeiden.
Enter Sprinto, one of the best multi-cloud security services. Sprinto is globally known for its expertise in compliance automation and continuous threat monitoring, but its capabilities go beyond compliance.
Sprinto believes that continuous compliance is an arch shared with security, and its multi-cloud security capability is a testament to that. It works behind the scenes and monitors your tech stacks against cyber threats 24/7, whether you have an entire cloud environment or a single cloud environment.
Was macht Sprinto special is how easily it works with your cloud setup. It helps you bring all the risks under control, automates checks, and keeps your security risks in check in real time.
Mit Sprinto, you’re the one calling the shots regarding Sicherheitskonformität sich von potenziellen Bedrohungen fernhalten, ohne dabei stark auf menschliches Eingreifen angewiesen zu sein.
Neugierig geworden? Kontaktieren Sie unsere Experten für ein unverbindliches Gespräch!
Häufig gestellte Fragen
Autorin
Meeba Gracy
Meeba, eine ISC2-zertifizierte Cybersicherheitsspezialistin, analysiert und vermittelt mit Leidenschaft wirkungsvolle Inhalte zu Compliance und komplexen digitalen Sicherheitsthemen. Sie versteht es, komplizierte Konzepte verständlich zu erklären und ihre Leser zu inspirieren. In ihrer Freizeit liest sie gerne Thriller oder erkundet neue Orte in der Stadt.Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Mehr erfahren













Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


