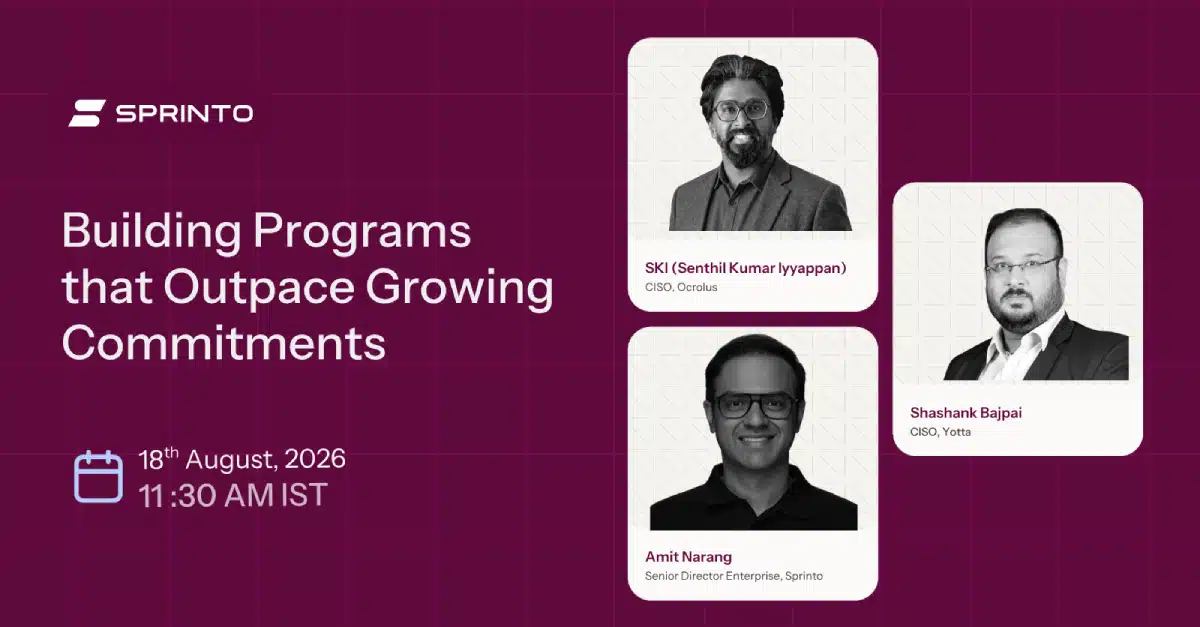
Desarrollar programas que superen los compromisos.
18 de agosto de 2026
Online
SKI (Senthil Kumar Iyyappan)Director de Seguridad de la Información y CTSO,Ocrolo
Amit NarangDirector sénior de empresas para APAC y EMEA,pique
Shashank BajpaiCISOYotta
Los compromisos se acumulan debido a regulaciones, contratos con clientes, acuerdos con proveedores, políticas de IA y seguros. Cada uno tiene un responsable y un cronograma diferentes, y rara vez existe un lugar común para su seguimiento. La mayoría de los equipos gestionan esto mediante auditorías periódicas y ciclos de cumplimiento, lo cual funciona hasta que surge algún problema. Shashank Bajpai (CISO de Yotta) y Senthil Kumar Iyyappan (CISO y director de TI de Oculus) comparten cómo gestionan programas que les permiten anticiparse a esta complejidad.
Te irás sabiendo
Cómo diseñar un marco de control que cumpla con múltiples marcos y requisitos específicos del cliente a partir de una única base.
Cómo debería repartirse la responsabilidad entre los departamentos legal, de ingeniería y de seguridad, para que no recaiga por defecto toda la responsabilidad en la seguridad.
Por qué el retraso en la detección es el verdadero coste de una brecha de cumplimiento, y cómo se ve la monitorización continua en la práctica.
Eventos y seminarios web relacionados
WEBINAR
Convertir la presión del SOC 2 en una ventaja competitiva
Ver ahora
WEBINAR
Desarrollar programas que superen los compromisos.
Ver ahora
WEBINAR
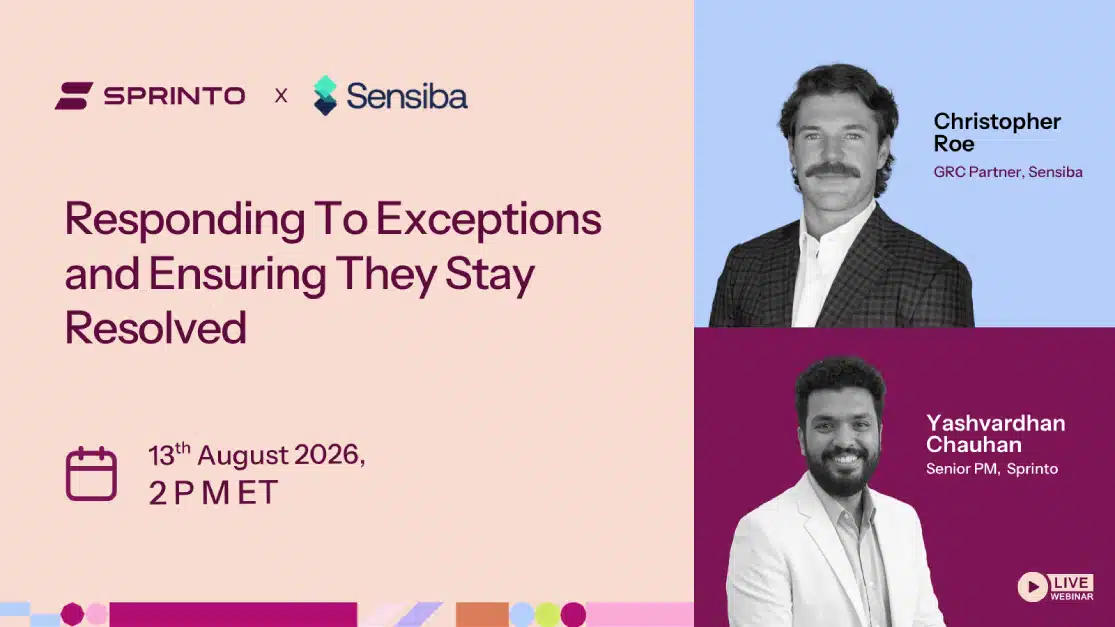
Cómo responder a las excepciones y garantizar que se resuelvan
Ver ahora
Sprinto: Su aliado en todo lo relacionado con el cumplimiento normativo, el riesgo y la gobernanza.