




TL, DR:
| IT GRC bringt Cybersicherheits-Governance, Risikomanagement und Compliance mit den Geschäftszielen in Einklang. |
| Es hilft wachsenden Teams, Schwachstellen zu reduzieren, Vorfälle zu bewältigen und regulatorische Verpflichtungen zu erfüllen. |
| Der Artikel behandelt Sicherheitsstatusanalysen, Risikoregister, Mitarbeiterschulungen und die Automatisierung von GRC-Prozessen. |
Mit dem Wachstum von Unternehmen steigen auch deren Investitionen in die IT. Bereiche wie Datenanalyse, Cloud-Infrastruktur und Cybersicherheit müssen daher schnell ausgebaut werden, um der steigenden Nachfrage gerecht zu werden. Gleichzeitig erfordert dieses Wachstum jedoch ein solides Rahmenwerk, um Sicherheit und Compliance zu gewährleisten.
Hier kommt Governance, Risk & Compliance (GRC) ins Spiel. Es hilft, das Unternehmen vor Risiken wie Datenschutzverletzungen, Compliance-Verstößen und finanziellen Verlusten zu schützen und so ein nachhaltiges und sicheres Wachstum zu gewährleisten.
In diesem Blogbeitrag erklären wir IT GRC – was es ist, seine wichtigsten Komponenten und wie es Unternehmen dabei hilft, reibungslos zu wachsen.
Was ist IT GRC?
GRC ist ein Oberbegriff für Governance, Risiko und Compliance. Es handelt sich um einen strukturierten Ansatz, mit dem Unternehmen Cybersicherheit, Governance und Risikomanagement unter Einhaltung von Branchenstandards steuern. IT-GRC befasst sich insbesondere mit der Anwendung der unternehmensweiten GRC-Strategie auf die IT-Abteilung einer Organisation.
Es hilft dabei, IT-Schwachstellen zu erkennen und zu beheben und so das Risiko von Cyberangriffen und Datenlecks zu verringern.
Peter Hoffman, ein zertifizierter GRC-Experte und CIPM (Certified Information Privacy Manager), definiert GRC als
„ Ein Managementmodell, das die Vereinheitlichung der Kriterien sowie die Kommunikation und Zusammenarbeit zwischen verschiedenen Interessengruppen bei der Führung und Kontrolle einer Organisation fördert .“
Was gewährleistet IT GRC?
IT GRC (Governance, Risk, and Compliance) stellt sicher, dass die IT-Infrastruktur und -Prozesse einer Organisation vor Cybersicherheitsrisiken und -schwachstellen geschützt sind und gleichzeitig mit den Geschäftszielen in Einklang gebracht werden.
GRC optimiert Prozesse und reduziert Redundanzen im IT-Management, wodurch eine bessere Ressourcennutzung gewährleistet wird. Es definiert klare Rollen, Verantwortlichkeiten und Berichtsstrukturen für IT-Governance und Risikomanagement. Ein Vergleich von IT-GRC-Tools zeigt, wo sich die einzelnen Anbieter hinsichtlich der durch diese Definition abgedeckten Infrastruktur und Prozesse unterscheiden. Dabei bestehen erhebliche Unterschiede in der Handhabung der IT-spezifischen Risikoklassifizierung, die in allgemeinen GRC-Suiten oft vernachlässigt wird.
Schlüsselelemente der IT-GRC
IT-GRC umfasst einen dreigliedrigen Ansatz zur Aufrechterhaltung der Cybersicherheit eines Unternehmens. Die Schlüsselelemente greifen ineinander, um die Unternehmensziele aufeinander abzustimmen, Risiken und Schwachstellen zu managen und zu kontrollieren, Vorfälle zu bewältigen und gleichzeitig regulatorische Anforderungen zu erfüllen.
Lassen Sie uns die drei oben genannten Elemente des IT-GRC im Detail betrachten:

IT-Governance
IT-Governance stellt sicher, dass die gesamten IT-Aktivitäten eines Unternehmens mit den Geschäftszielen und -vorgaben übereinstimmen. Sie überwacht Entscheidungsprozesse, Projektmanagement und Arbeitsabläufe in der IT und priorisiert dabei die Sicherheit.
IT-Governance wird hauptsächlich in Form von Sicherheitsrichtlinien und -dokumenten oder anderen Regeln umgesetzt, die dem Unternehmen vorgeben, wie die IT-Aktivitäten ablaufen sollen. Schauen wir uns an, welche Prinzipien internationale Rahmenwerke für IT-Governance definiert haben.
ISO / IEC 38500
Das ISO/IEC 38500-Rahmenwerk ist ein internationaler Standard für IT-Governance. Es dient Entscheidungsträgern als Leitfaden für die Umsetzung von IT-Governance im gesamten Unternehmen. Es umfasst sechs Hauptprinzipien:
- Verantwortlichkeiten klar definieren
- Entwickeln Sie einen strategischen Plan, um die Organisation effektiv zu unterstützen.
- Erwerbungen sollten nur aus gerechtfertigten Gründen erfolgen.
- Erforderliche Leistungsniveaus aufrechterhalten
- Stellen Sie sicher, dass die Vorschriften eingehalten werden
- Menschliche Faktoren respektieren und berücksichtigen
COBIT5
COBIT 5 ist ein Rahmenwerk für die Steuerung und das Management der IT-Infrastruktur von Unternehmen. Zu seinen fünf Kernprinzipien gehören:
- Befriedigung der Bedürfnisse der Interessengruppen
- Das Unternehmen umfassend ansprechen
- Verwendung eines einheitlichen, integrierten Rahmens
- einen ganzheitlichen Ansatz verfolgen
- Unterscheidung zwischen Governance und Management
Die IT-Governance umfasst weitere Unterelemente wie:
Richtlinienverwaltung
Richtlinienmanagement umfasst die Erstellung, Implementierung und Durchsetzung von Sicherheitsrichtlinien und Betriebsanweisungen, die die Funktionsweise der IT-Systeme Ihres Unternehmens regeln. Es stellt sicher, dass innerhalb der Organisation ein gewisses Maß an Konsistenz gewahrt bleibt und alle Teams die Best Practices einhalten.
Ethik und Transparenz
Angesichts des zunehmenden Einsatzes von KI- und ML-Algorithmen in Werkzeugen und Systemen sind Ethik und Transparenz unerlässlich für die Wahrung der Integrität. Sie gewährleisten, dass Entscheidungsprozesse nachvollziehbar, fair und mit den Unternehmenswerten im Einklang stehen.
IT-Risikomanagement
IT-Risikomanagement beschreibt, wie ein Unternehmen Risiken im Zusammenhang mit IT-Infrastruktur, Geräten, Daten, Software und anderen Assets identifiziert, bewertet und minimiert. Es umfasst auch die Erkennung von Bedrohungen und die Behebung von Sicherheitslücken.
Zu den gängigen IT-Bedrohungen, gegen die der Risikomanagementprozess vorgeht, gehören Malware, Phishing, DDoS (Distributed Denial of Service), fehlerhafte Zugriffskontrolle, Datenverlust, Datenlecks usw. Er arbeitet mit Hilfe von Sicherheitskontrollen, die sicherstellen, dass geeignete Maßnahmen zur Erkennung und Minderung von Risiken durch solche Bedrohungen vorhanden sind.
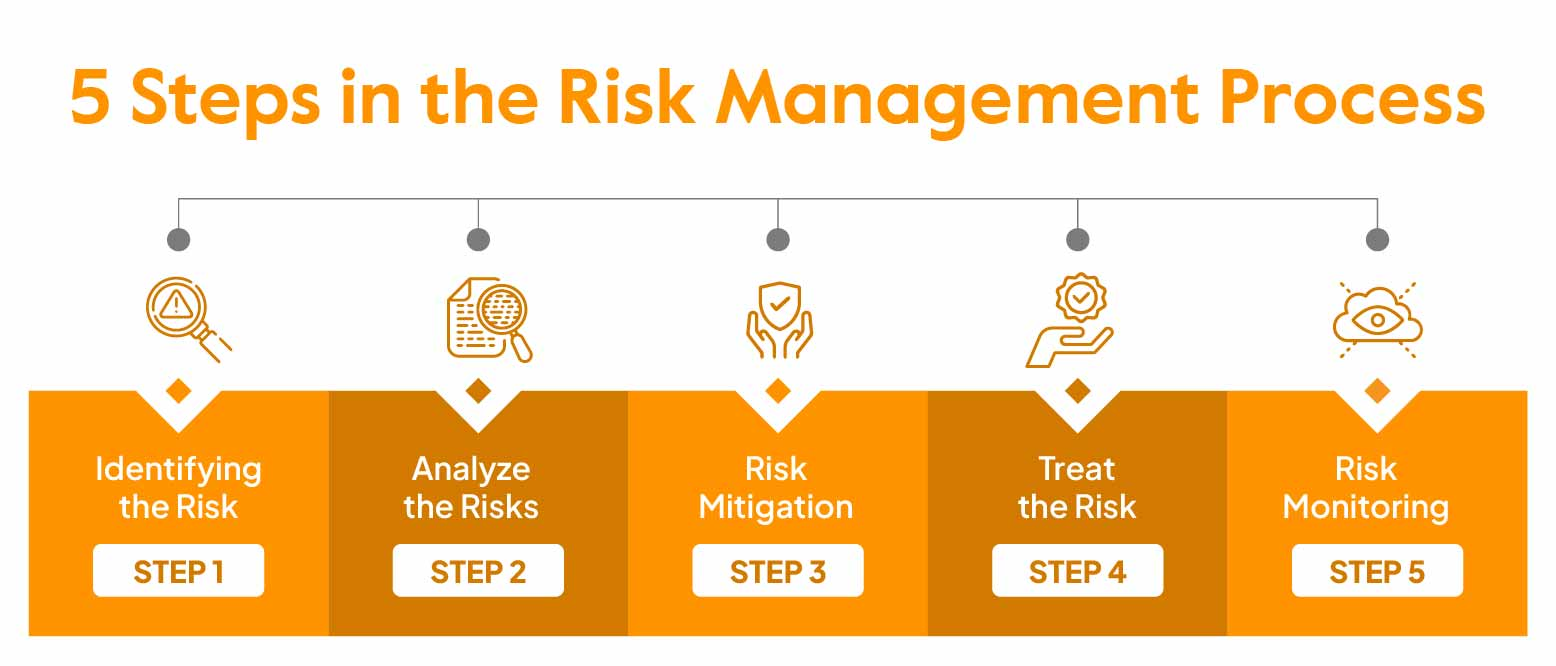
Lernen Sie den Risikomanagementprozess im Detail kennen.
Risikomanagement Dritter
Das Management von Drittparteirisiken umfasst die Bewertung aller Ihrer Lieferanten, Auftragnehmer, Partner usw., um sicherzustellen, dass diese die Compliance-Standards Ihres Unternehmens erfüllen. Dieser Prozess beugt Sicherheitslücken durch externe Quellen vor und gewährleistet gleichzeitig den reibungslosen Geschäftsbetrieb.
IT-Compliance
IT-Compliance gewährleistet, dass Ihre Organisation die regulatorischen Anforderungen und Sicherheitsstandards nationaler und internationaler Organisationen wie ISO 27001, SOC 2, HIPAA, DSGVO, NIST usw. einhält.
Diese Rahmenwerke legen die Anforderungen an IT-Sicherheit, Datenschutz, Datenverfügbarkeit und Datenintegrität fest, die ein Unternehmen erfüllen muss, um die relevanten Standards einzuhalten. Verstöße können erhebliche Konsequenzen haben, darunter hohe Geldstrafen und in manchen Fällen, je nach Schwere des Verstoßes, sogar Freiheitsstrafen.
Der Prozess der Erreichung der Konformität umfasst im Wesentlichen Folgendes:
- Relevante Vorschriften ermitteln.
- Bewertung der aktuellen Sicherheitspraktiken.
- Durchführung einer Gap-Analyse.
- Die notwendigen Kontrollmaßnahmen implementieren.
- Mitarbeiter schulen.
- Einen Wirtschaftsprüfer beauftragen.
- Dokumentieren Sie Ihre Prozesse.
- Regelmäßige Überprüfung und Überwachung.
Die Realität ist jedoch weitaus komplexer und die Anforderungen sind je nach der zu erfüllenden Verordnung sehr spezifisch. In der Regel wird dieser Prozess durch Compliance- oder GRC-Automatisierungstools wie beispielsweise vereinfacht. Sprinto.
Revisionsmanagement
Die Einhaltung der Vorschriften endet nicht mit der Zertifizierung – sie ist ein fortlaufender Prozess. Zwar kann ein externes Audit die Zertifizierung abschließen, doch regelmäßige interne Audits sind unerlässlich, um die dauerhafte Einhaltung der Vorschriften zu gewährleisten.
Dazu gehört das Erfassen und Dokumentieren von Sicherheitsmaßnahmen sowie das Identifizieren von Verbesserungspotenzialen durch umsetzbare Erkenntnisse. Darüber hinaus müssen Sie externe Veränderungen im Blick behalten und regulatorische Änderungen überwachen.
Training und Bewusstsein
Schulungs- und Sensibilisierungsprogramme statten Ihre Mitarbeiter mit dem Wissen und den Fähigkeiten aus, IT-Bedrohungen zu erkennen und darauf zu reagieren. Dies reduziert menschliche Fehler, die häufig eine Hauptursache für Sicherheitslücken sind, und stärkt die allgemeine Sicherheitslage des Unternehmens.
IT-GRC-Best Practices für die Skalierung von Unternehmen

Ihr IT-GRC-Rahmenwerk hängt von den Geschäftszielen Ihres gesamten Unternehmens ab. Es sollte ein strukturierter Ansatz mit unternehmensweiten Risikomanagementsystemen , Corporate Governance und nachhaltigen Compliance-Programmen sein.
Devika Anil, ISC 2-zertifizierte Compliance-Expertin und ISO 27001-Leadauditorin bei Sprinto schlägt die folgenden fünf Best Practices für IT-GRC zur Stärkung Ihrer Unternehmensleistung vor:
1. Ein Mitarbeiterhandbuch bereithalten
Mitarbeiterschulungen sind eine Grundlage für GRC-Praktiken. Ein Handbuch oder ein Verhaltenskodex ermöglicht es den Mitarbeitern, jederzeit schnell auf Unternehmensstrategien und -ziele zuzugreifen. Es dient den Compliance-Teams als Kommunikationsmittel und stellt sicher, dass alle Mitarbeiter eines Unternehmens die Geschäftsprozesse einheitlich betrachten.
Das Handbuch sollte Folgendes enthalten:
- Einfache Anwendung: Stellen Sie sicher, dass das Handbuch den Mitarbeitern jederzeit als Nachschlagewerk und Leitfaden zur Verfügung steht.
- Sicherheitsrichtlinien: Beschreiben Sie den Ansatz Ihres Unternehmens zum Schutz von Systemen, Daten und Infrastruktur.
- Compliance-Anforderungen: Fügen Sie alle Branchenstandards oder Vorschriften hinzu, die Ihr Unternehmen einhalten muss (z. B. SOC 2, DSGVO).
- Meldepflichten: Beschreiben Sie detailliert, welche Vorfälle oder Risiken gemeldet werden müssen, von wem und wie.
- Mögliche operationelle Risiken: Heben Sie häufige oder schwerwiegende Risiken hervor, die den Geschäftsbetrieb stören könnten.
- Governance-Ansatz: Erläutern Sie, wie Ihr Unternehmen Sicherheit und Risiken handhabt, einschließlich Verantwortlichkeiten und Aufsicht.
2. Sicherheitsstatusprüfungen durchführen
Eine interne Prüfung informiert Sie über den aktuellen Stand der Cybersicherheit Ihres Unternehmens und dessen Reifegrad im Umgang mit Sicherheitsrisiken. Sie deckt Schwachstellen auf, überprüft die Effektivität Ihrer Arbeitsabläufe und ermittelt neue Sicherheitsanforderungen.
Die Bewertung Ihrer Sicherheitslage umfasst die Vorbereitung durch die Festlegung von Zielen und die Bestimmung derjenigen, die das Audit durchführen, sowie der Vorgehensweise. Darüber hinaus beinhaltet sie die Bewertung des Sicherheitsbewusstseins der Mitarbeiter, die Prüfung und Verifizierung von Sicherheitsmaßnahmen und die Durchführung von Risikoanalysen.
Am Ende erhalten Sie einen Bericht über Ihre Bewertung, der die Entscheidungsfindung des oberen Managements unter Berücksichtigung der Unternehmensziele unterstützt.
Lesen Sie mehr über die Bewertung der Sicherheitslage.
3. Führen Sie ein Risikoregister
Ein Risikoregister ermöglicht es Ihnen, Ihre IT-bezogenen Risiken effektiv zu interpretieren und deren Auswirkungen zu bewerten. Es nutzt eine umfassende Datenbank, um Sicherheitsrisiken in den Assets und Prozessen eines Unternehmens zu identifizieren. Es unterstützt die Erstellung von Risikominderungsplänen und fasst die Zusammenhänge zwischen den Risiken zusammen.
Die Pflege eines Risikoregisters sollte das Hinzufügen benutzerdefinierter Risiken und die Vergabe von Auswirkungswerten umfassen, um die Übersichtlichkeit zu verbessern. Es sollte kontinuierlich aktualisiert werden, um mit dem Unternehmenswachstum Schritt zu halten und handlungsrelevante Risikodaten zu ermöglichen. So sollte ein Risikoregister aussehen:
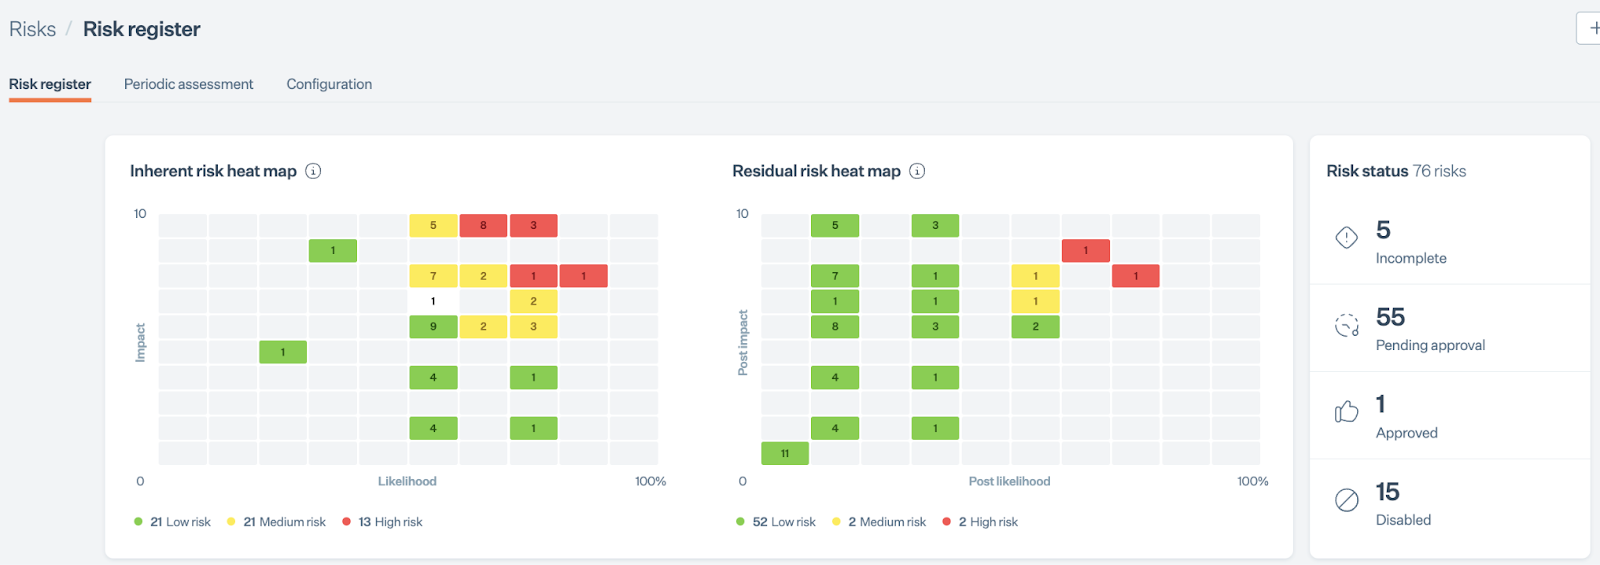
Die Pflege eines Risikoregisters wie oben beschrieben lässt sich durch ein GRC-Automatisierungstool vereinfachen, mit dem Sie Risiken für die verschiedenen Assets Ihres Unternehmens hinzufügen können. Das Tool bietet Ihnen außerdem einen umfassenden Überblick über alle Risiken und deren Status im Risiko-Dashboard. Sprinto Damit erreichen Sie all dies und noch vieles mehr.
4. Management der Reaktion auf Vorfälle
Ein Notfallplan legt das Vorgehen und die Strategien zur Risikominderung bei einem Cybersicherheitsvorfall fest. Er sollte regeln, wer verantwortlich ist, wie das Problem behoben wird und wie zukünftige Vorfälle verhindert werden können.
Dazu gehören Maßnahmen wie Eindämmung, Beseitigung und Wiederherstellung sowie die Kommunikation des Vorfalls an Stakeholder und Betroffene. Eine effektive Reaktion auf Sicherheitsvorfälle ist entscheidend für die Geschäftskontinuität und daher integraler Bestandteil des IT-Governance-, Risiko- und Compliance-Rahmenwerks.
5. Nutzen Sie die GRC-Automatisierung.
Die Automatisierung von IT- und Cybersicherheitsfunktionen vereinfacht Governance, Risikomanagement und Compliance. Die meisten GRC-Automatisierungstools nutzen Sicherheitskontrollen, die Risiken zugeordnet sind, um die Angriffsfläche zu verringern.
Der entscheidende Schritt ist die Wahl der richtigen GRC-Plattform. Zunächst sollten Sie jedoch Ihre Anforderungen klar definieren, um die verschiedenen Optionen anhand ihrer Funktionen vergleichen zu können. Wählen Sie Plattformen mit kostenlosen Testversionen und Demos, um eine individuellere Lösung zu finden.
Die besten IT-GRC-Tools
Bei der Festlegung Ihrer IT-GRC-Strategie gibt es einige nützliche Tools wie Richtlinienmanagement, Workflow-Management, Compliance-Dashboards, Governance-Reporting usw. Sie sollten jedoch nicht auf einige Funktionen verzichten, die Ihre Cybersicherheitsstrategie mühelos und hochgradig reaktionsschnell gestalten.
Hier sind die unverzichtbaren IT-GRC-Tools, die ein robustes Cybersicherheitsprogramm gewährleisten:

1. Compliance-Automatisierungstool
Die dritte Ebene des GRC-Managements, also die Einhaltung von Vorschriften, ist kein einmaliger Prozess. Es handelt sich um einen kontinuierlichen Prozess der Erfassung und Überwachung von Kontrollen sowie der Sammlung von Nachweisen aus dem gesamten Unternehmen, um IT-Branchenstandards wie ISO 27001, SOC 2 usw. zu erfüllen.
Ein Tool zur Automatisierung der Compliance erkennt Anomalien und leitet automatisch Korrekturmaßnahmen ein, sodass die Compliance rund um die Uhr gewährleistet ist. Es bietet außerdem Funktionen wie die automatisierte Beweiserfassung , die Zuordnung von Kontrollen zu entsprechenden Rahmenwerken, die Durchführung regelmäßiger Prüfungen und einen Kommunikationskanal zwischen dem Unternehmen und dem Auditor.
Dies ist jedoch ohne eine umfassende Integrationssuite nicht möglich. Prüfen Sie daher unbedingt die angebotenen Integrationen bei der Bewertung der Plattform.
Sehen Sie sich das folgende Video an, um zu erfahren, wie Steve (der CTO) die Einhaltung der Vorschriften mühelos erreicht:
2. Risikobewertungsinstrument
Ein Risikobewertungstool sollte potenzielle Risiken und Bedrohungen – interne wie externe – erfassen und beheben können. Sie sollten Ihre Risiken in Echtzeit überwachen können, um die Stabilität Ihrer IT-Umgebung zu gewährleisten.
Dieses Tool sollte zudem die jeweiligen Risiken den entsprechenden Sicherheitskontrollen zuordnen, die Sie umgehend über Sicherheitsvorfälle oder Ausfälle informieren. IT-Governance ist ohne Risikomanagement nicht möglich; wählen Sie daher ein Tool mit einem soliden Risikomanagement-Ansatz.
Hier sind die 9 besten Risikobewertungsinstrumente für GRC.
3. Schwachstellenscanner
Ein Schwachstellenscanner erkennt Schwächen und Sicherheitslücken in Ihrem Cybersicherheitssystem und IT-Netzwerk. Er führt Tests durch, um sowohl bekannte als auch unbekannte Sicherheitsprobleme aufzudecken, wie beispielsweise Fehlkonfigurationen, schwache Passwörter oder unzureichende Zugriffsverwaltung.
Als Bestandteil eines integrierten IT-GRC-Konzepts sollten Schwachstellenanalysen regelmäßig durchgeführt werden. Ein gutes GRC-Tool liefert Ihnen Echtzeit-Einblicke in Schwachstellen und zeigt Ihnen, wie Sie diese schnell beheben können.
Sprinto Es vereinfacht die Planung von Schwachstellenanalysen und bietet Ihnen einen schnellen Überblick über alle Ihre Schwachstellen. Es basiert auf verschiedenen Integrationen und arbeitet nahtlos mit Ihren bestehenden Systemen zusammen.

4. IT-Governance-Management-Tool
IT-Governance-Tools bringen Ihre Geschäftsziele mit Ihrem IT-Sicherheitsprogramm in Einklang. Sie fördern Verantwortlichkeit und Transparenz in Ihren Cybersicherheitspraktiken und helfen bei der Entwicklung von Informationssicherheitsrichtlinien und -verfahren.
Zu den wichtigsten Merkmalen des IT-Governance-Managements gehören:
- Dokumentationsmanagement
- Zentralisierte Richtlinienverwaltung
- Integrierte Schulungsmodule
- Kontrollüberwachung
- Incident Management
5. SIEM-Tool (Security Information and Event Management).
Ein SIEM-Tool analysiert alle Cybervorfälle in Ihrem System. Es liefert Ihnen Echtzeit-Erkennungsdaten und gut dokumentierte, vorausschauende Reaktionspläne. Jeff Crume, Distinguished Engineer und CTO von IBM Security, betont, dass es ein Schlüsselwerkzeug im IT-GRC ist.
Es kann beispielsweise folgende Merkmale umfassen:
- Antwort der Endpunkterkennung: Zur Bewertung von Vermögenswerten und zur Bereitstellung von Informationen über Sicherheitslücken und böswilliges Verhalten.
- NetzwerkerkennungsreaktionInformationen zu Netzwerkanomalien.
- BedrohungsinformationenInformationen über die Bedrohungsarten in Ihrer Branche und ihrem externen Umfeld.
- AngriffsflächenmanagementInformationen zu Ihrem Gefährdungsgrad und zu Techniken zur Reduzierung dieser Gefährdung.
Ein ganzheitlicher Ansatz für IT-GRC: Sprinto
Internationale Organisationen wie ISO, AICPA und NIST haben ihre Definitionen und Prinzipien für Governance, Risikomanagement und Compliance (GRC) festgelegt. Unternehmen, die ihren Kundenstamm erweitern möchten, müssen die von diesen Organisationen entwickelten Rahmenwerke einhalten. Die Automatisierung von GRC-Prozessen ist dabei ein entscheidender Faktor. Ein übersichtlicher Katalog der GRC-Anforderungen dieser Organisationen hilft bei der Priorisierung der Rahmenwerke, da ISO 27001, SOC 2 und NIST CSF zwar teilweise überlappende, aber dennoch unterschiedliche Nachweis- und Kontrollanforderungen stellen, die häufig durch Kundenverpflichtungen bedingt sind.
Unternehmen setzen Praktiken wie Mitarbeiterschulungen, Risikobewertungen, Bedrohungserkennung, Reaktion auf Sicherheitsvorfälle und Automatisierung ein, um ihre Bemühungen im Bereich Governance, Risk & Compliance (GRC) zu demonstrieren. Obwohl der Markt zahlreiche Tools zur Unterstützung dieser Prozesse bietet, verfügen nur wenige über die oben genannten optimalen Funktionen.
Sprinto ist eine GRC-Automatisierungsplattform, die alle oben genannten Tools bereitstellt, sich problemlos in Ihre bestehende Cloud-Umgebung integrieren lässt und den manuellen Aufwand um 90 % reduziert. Sie macht GRC-Praktiken für Sie nachhaltig, indem sie Folgendes ermöglicht:
- Kontinuierliche Compliance-Überwachung
- Über 20 wichtige Integrationen + Offene API
- Gemeinsame Steuerungselemente zwischen Frameworks abbilden
- Gemeinsam nutzbarer Sicherheitsstatus (Trust Center)
- Risikomanagement Dritter
- Incident Management
- Zero-Touch-Auditmanagement
…und so viel mehr.
Hol dir einen Wingman für deine GRC-Aufgaben
Häufig gestellte Fragen

Autorin
Stiefmütterchen
Pansy ist eine ISC2-zertifizierte Content-Marketing-Expertin im Bereich Cybersicherheit mit einem Hintergrund in Informatik. In letzter Zeit hat sie die Welt des Marketings aus der Perspektive von GRC (Governance, Risk & Compliance) erkundet. SprintoWenn sie nicht arbeitet, vertieft sie sich entweder in politische Romane oder perfektioniert ihre Kochkünste. Manchmal trifft man sie auch beim Sonnenbaden am Strand oder beim Wandern durch dichte Wälder an.Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Mehr erfahren









Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


