



Auditrisikomodell: Risikoarten, Formel, Berechnung, Bewertung


TL; DR
| Das Auditrisikomodell (ARM) hilft Prüfern, die Wahrscheinlichkeit von Fehlern bei Prüfungen anhand von drei Komponenten zu beurteilen: Inhärentes Risiko (IR), Kontrollrisiko (CR) und Entdeckungsrisiko (DR). |
| Die Kernformel ist Prüfungsrisiko = IR × CR × DR, wird verwendet, um die Wahrscheinlichkeit abzuschätzen, dass wesentliche Falschdarstellungen unentdeckt bleiben. |
| Höhere inhärente oder Kontrollrisiken erfordern von den Wirtschaftsprüfern Folgendes: Senkung des Entdeckungsrisikos durch eingehendere Tests und Beweisprüfung. |
| Die Prüfungssicherheit wird wie folgt berechnet: 100 % – Prüfungsrisiko, was das Vertrauen des Wirtschaftsprüfers in die Kontrollmechanismen der Organisation widerspiegelt. |
Das Auditrisikomodell verdeutlicht die mathematischen Grundlagen für den Ermessensspielraum eines Auditors hinsichtlich Ihrer Sicherheitskontrollen und das Vertrauen, das er in Ihre Cybersicherheitslage hat.
Das Modell basiert auf der Unsicherheit, die jeder Geschäftstransaktion, jedem Jahresabschluss, jeder Sicherheitsmaßnahme und jeder Unternehmensentscheidung innewohnt. Dennoch handelt es sich nicht um ein starres Regelwerk.
Dieser Artikel erläutert die Kernbedeutung von ARM, die darin enthaltenen Risikoarten, die Berechnungsformel, ein Beispiel aus der Cybersicherheitsprüfung und die Unterschiede zur Prüfungszusicherung. Los geht’s!
Was ist ein Auditrisikomodell (ARM)?
Ein Auditrisikomodell (ARM) ist ein klassisches Instrument, das von externen Prüfern eingesetzt wird , um potenzielle Risiken, die während einer Prüfung auftreten können, zu bewerten und zu steuern. Das ARM unterteilt die Prüfung in inhärente Risiken, Kontrollrisiken und Entdeckungsrisiken.
Ein Prüfungsrisikomodell hilft Prüfern zu entscheiden, welche und wie viele Nachweise für verschiedene Risikoarten erforderlich sind. Es ist Bestandteil des strategischen Entscheidungsprozesses vor der Durchführung einer Prüfung.
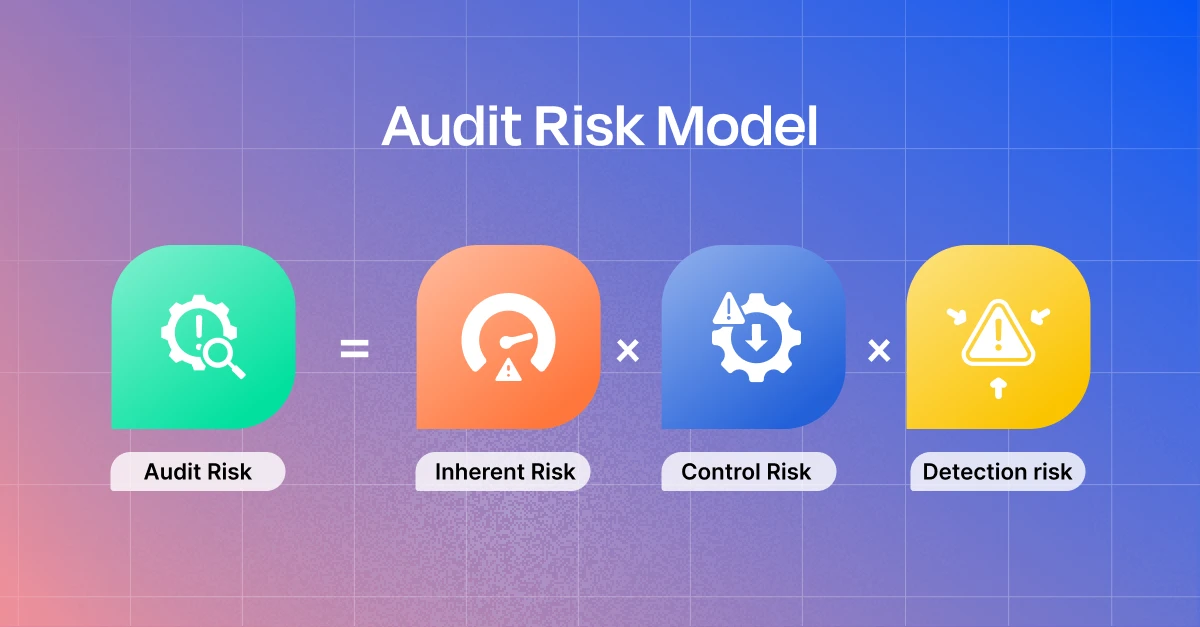
Aufteilung eines Audits in 3 Risiken
Die Aufgabe der Abschlussprüfer besteht darin, Prüfungen zu planen und durchzuführen, um sicherzustellen, dass die Prüfungsberichte keine wesentlichen Fehler oder Betrugsfälle (auch wesentliche Falschdarstellungen genannt) enthalten. Zu diesem Zweck konzentrieren sie sich auf drei Arten von Prüfungsrisiken: inhärente Risiken, Kontrollrisiken und Entdeckungsrisiken.
1. Inhärentes Risiko
Systembedingte Risiken sind Fehler, die aufgrund der Komplexität des Geschäfts, der Branche oder der Transaktionen naturgemäß auftreten können.
Im Bereich der Cybersicherheit kann ein inhärentes Risiko auf die Wahrscheinlichkeit einer wesentlichen Falschdarstellung oder der Nichteinhaltung regulatorischer Rahmenbedingungen hinweisen. Dies geschieht noch bevor der Abschlussprüfer interne Kontrollen berücksichtigt.
Die Einhaltung von Compliance-Standards wie HIPAA oder DSGVO birgt beispielsweise aufgrund ihrer strengen Anforderungen und komplexen Maßnahmen höhere inhärente Risiken. Ein höheres inhärentes Risiko bedeutet eine größere Wahrscheinlichkeit, die Compliance-Verpflichtungen nicht zu erfüllen.
2. Risikokontrolle
Die zweite Art von Prüfungsrisiko ist das Kontrollrisiko. Dies sind die häufigsten Arten und beziehen sich auf die Wahrscheinlichkeit, dass die internen Kontrollen einer Organisation Verstöße nicht aufdecken oder verhindern.
Wirtschaftsprüfer beurteilen dieses Risiko üblicherweise sowohl auf der Ebene der allgemeinen Einhaltung der Vorschriften als auch hinsichtlich spezifischer Aussagen. Dies ist jedoch nur möglich, wenn sie die internen Kontrollsysteme des Unternehmens eingehend verstehen.
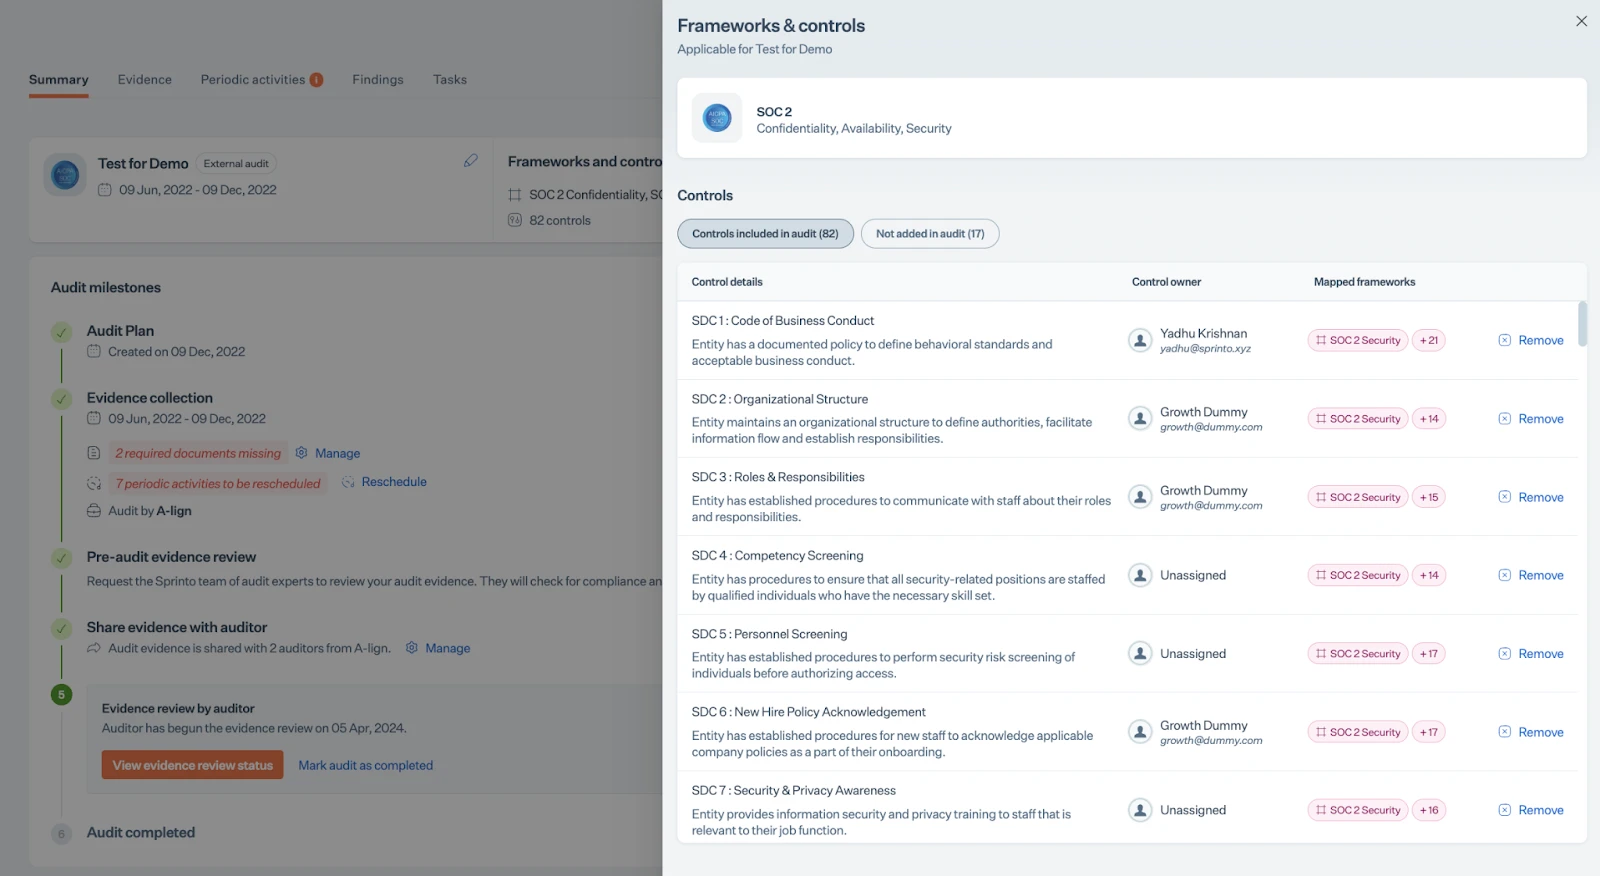
Sie benötigen also einen ganzheitlichen Blick auf die Kontrollarchitektur der Organisation. Hier ein Beispiel:
3. Entdeckungsrisiko
Die dritte und letzte Art von Prüfungsrisiko ist das Entdeckungsrisiko. Es tritt auf, wenn die Prüfungen und Verfahren des Prüfers wesentliche Verstöße nicht aufdecken. Ein hohes Entdeckungsrisiko bedeutet, dass Fehler mit höherer Wahrscheinlichkeit während einer Prüfung gefunden werden, weshalb der Prüfer weniger strenge Kontrollprüfungen vorschlägt.
Umgekehrt deutet ein niedriger Entdeckungsrisikowert auf eine geringere Wahrscheinlichkeit hin, Fehler zu entdecken. Daher forderte der Prüfer gründlichere Kontrollprüfungen.
Die Prüfer können das Entdeckungsrisiko minimieren, indem sie Umfang, Zeitpunkt und Tiefe ihrer Prozesse und der Beweiserhebung sorgfältig planen, sodass wesentliche Fehldarstellungen frühzeitig erkannt und behoben werden können.
Die in einem Prüfungsrisikomodell verwendete Formel
Die in diesem Modell verwendete Hauptformel für das Prüfungsrisiko lautet:
Prüfungsrisiko = Inhärentes Risiko * Kontrollrisiko * Entdeckungsrisiko
Dies führt uns zu der Frage, wie die oben genannten Risiken tatsächlich quantifiziert werden, damit ein Unternehmen oder ein Wirtschaftsprüfer das Gesamtrisiko der Abschlussprüfung berechnen kann.
Berechnung und Beispiel eines Auditrisikomodells
Obwohl das Auditrisikomodell im Allgemeinen für Finanzunternehmen verwendet wird, kann es auch für die Bewertung von Compliance-Audits von Nutzen sein.
Stellen wir uns ein Szenario vor, in dem eine in den USA ansässige Einrichtung des Gesundheitswesens einen externen Prüfer oder eine Wirtschaftsprüfungsgesellschaft beauftragt hat, ein Cybersicherheitsaudit auf der Grundlage der SOC-2-Sicherheitsvertrauenswürdigkeitskriterien durchzuführen.
1. Berechnung des inhärenten Risikos:
Das Unternehmen nutzt Cloud -Technologien und ist dadurch einer Vielzahl von Cyberangriffen und Sicherheitslücken ausgesetzt. Zudem verarbeitet es sensible Kundendaten wie personenbezogene Daten (PII), was die Einhaltung der regulatorischen Anforderungen (HIPAA) zusätzlich erschwert.
Der Wirtschaftsprüfer kommt daher zu dem Schluss, dass das inhärente Risiko unter Berücksichtigung der Komplexität und der Branche 70 % beträgt.
2. Kontrollrisikobewertung:
Das Unternehmen hat zwar grundlegende Sicherheitsmaßnahmen wie Firewalls und Zugriffsmanagement implementiert, es fehlte jedoch an einem eigenen SOC-Team, und es gibt keinen festgelegten Arbeitsablauf für die Protokollierung und Überprüfung von Sicherheitsvorfällen.
Nach der Risikobewertung erreicht der Kontrollrisiko- Score aufgrund von Lücken in der Durchführung und Steuerung der Kontrollen 60 %.
3. Bewertung des Entdeckungsrisikos:
In den meisten Fällen verwendet ein Wirtschaftsprüfer ein Tool, um die vom Unternehmen vorgelegten Nachweise zu prüfen. Selbst bei einem gründlichen Prüfprozess können Komplexität und eingeschränkter Zugriff auf Protokolldaten dazu führen, dass wichtige Informationen nicht erfasst werden.
Angenommen, das Entdeckungsrisiko wird auf 24 % festgelegt , was unter Berücksichtigung der System- und Verfahrensbeschränkungen als moderat einzustufen ist.
Gemäß der Formel des Auditrisikomodells
Prüfungsrisiko = Inhärentes Risiko × Kontrollrisiko × Entdeckungsrisiko
= 0.70×0.60×0.24
= 0.1008 (10.08%)
Akzeptables Prüfungsrisiko vs. Prüfungssicherheit
Das akzeptable Prüfungsrisiko ist das Risiko, das ein Abschlussprüfer bei der Erteilung eines uneingeschränkten Bestätigungsvermerks eingeht. Ein uneingeschränkter Bestätigungsvermerk bedeutet, dass der Abschlussprüfer die Kontrollen für korrekt und frei von wesentlichen Fehlern hält.
Auch dann akzeptiert der Prüfer ein gewisses Risiko, dass es noch einige unentdeckte Fehler geben könnte, glaubt aber, dass dieses Risiko so gering ist, dass es die Gesamtgenauigkeit des Berichts nicht beeinträchtigt.
Im Gegensatz dazu stellt der Audit-Assurance-Score das Vertrauen eines Prüfers in die vom Unternehmen implementierten Sicherheitskontrollen und das gesamte Prüfungsrisiko dar. Er wird einfach berechnet, indem das Prüfungsrisiko von 100 % abgezogen wird.
Nehmen wir beispielsweise an, der Abschlussprüfer habe beschlossen, das endgültige Prüfungsrisiko mit 10.08 % zu akzeptieren. Dann beträgt die Prüfungssicherheit 100 % – 10.08 % = 89.92 %.
Verbessern Sie Ihre Audits – Ein dediziertes Auditor-Dashboard
Audits bringen zahlreiche Probleme mit sich, wie endlose manuelle Prüfungen, eine überwältigende Anzahl von Excel-Tabellen, langsame und fehleranfällige Arbeitsabläufe usw. Selbst mit Methoden wie einem Audit-Risikomodell ist die Wahrscheinlichkeit eines Fehlers aufgrund der schieren Menge an Informationen, die leicht übersehen oder falsch interpretiert werden können, hoch.
Und jetzt kommt noch der Druck hinzu, geschäftliche Compliance-Fristen einzuhalten und gleichzeitig mehrere Interessengruppen zu betreuen. (Tief durchatmen.)
Die Lösung? A GRC Automatisierungstool für Governance, Risiko und Compliance wie Sprinto, mit seinem eigens dafür eingerichteten Audit-Dashboard, erleichtert es sowohl dem Unternehmen als auch dem Prüfer die Arbeit.
Mit Funktionen wie diesen können Sie eine höhere Genauigkeit und schnellere Ausführung erwarten.
- Status der Auditprüfung: Den Fortschritt in Echtzeit verfolgen und so Effizienz und Transparenz gewährleisten.
- Bericht über Compliance-LückenBereiche, die Aufmerksamkeit erfordern, werden hervorgehoben, um zu verhindern, dass Probleme übersehen werden.
- Risikoberichte: Liefert ein klares Bild der Schwachstellen und hilft so bei der Priorisierung von Maßnahmen.
- Lieferantenanalyse: Bewertet Drittrisiken effizient.
Sprinto vereinfacht nicht nur den Prozess; es versetzt die Prüfer in die Lage, intelligenter und selbstbewusster zu arbeiten und verringert so die Belastung durch das Übersehen wichtiger Details.
Mit einem leistungsstarken Tool wie dem Auditrisikomodell und einem dedizierten Auditor-Dashboard können Sie die Durchführung von Audits grundlegend verändern. Nutzen Sie die Vorteile der Automatisierung und erreichen Sie ein neues Niveau an Präzision und Benutzerfreundlichkeit bei Ihren Audits.
Häufig gestellte Fragen
Prüfungsrisiken sind potenzielle Probleme, die zu falschen Prüfungsergebnissen führen können. Zu den häufigsten Arten gehören:
- Inhärentes RisikoDie Anfälligkeit einer Aussage für eine wesentliche Falschdarstellung vor Berücksichtigung etwaiger damit verbundener Kontrollen.
- KontrollrisikoDas Risiko, dass eine wesentliche Falschdarstellung in einer Aussage auftritt und durch die internen Kontrollmechanismen des Unternehmens nicht rechtzeitig verhindert oder aufgedeckt wird.
- EntdeckungsrisikoDas Risiko, dass die Prüfungshandlungen des Abschlussprüfers einen wesentlichen Fehler in einer Aussage nicht aufdecken.
Ein risikobasiertes Prüfungsmodell priorisiert die Prüfungsaktivitäten auf Bereiche mit dem höchsten Risiko wesentlicher Falschdarstellungen. Der Prüfer beurteilt die internen Kontrollen und die inhärenten Risiken des Unternehmens, um die Ressourcen auf Bereiche zu konzentrieren, in denen mit hoher Wahrscheinlichkeit signifikante Fehler auftreten. Dadurch werden die Effektivität und Effizienz der Prüfung gesteigert.
Die Wesentlichkeitsschwelle ist der Schwellenwert, ab dem ein Fehler als wesentlich gilt. Der Abschlussprüfer passt das Entdeckungsrisiko auf Grundlage der ermittelten inhärenten und Kontrollrisiken an, wobei die Wesentlichkeit die Schwelle für einen wesentlichen Fehler bestimmt. Höhere Wesentlichkeitsschwellen ermöglichen ein höheres Entdeckungsrisiko, während niedrigere Wesentlichkeitsschwellen ein geringeres Entdeckungsrisiko erfordern, um das Gesamtrisiko der Abschlussprüfung in akzeptablen Grenzen zu halten.
Das Prüfungsrisiko wird durch die Beurteilung seiner Komponenten – inhärentes Risiko, Kontrollrisiko und Entdeckungsrisiko – gemessen. Der Prüfer kombiniert diese Beurteilungen, um das Gesamtrisiko der Prüfung zu ermitteln und passt seinen Prüfungsansatz entsprechend an, um sicherzustellen, dass das Risiko in einem akzeptablen Rahmen bleibt.
Das Prüfungsrisikomodell wird üblicherweise als Prüfungsformel ausgedrückt, die zeigt, wie die drei Risikoarten miteinander multipliziert werden, um das Gesamtprüfungsrisiko zu bestimmen.
Prüfungsrisiko (AR) = Inhärentes Risiko (IR) × Kontrollrisiko (CR) × Entdeckungsrisiko (DR)
Jede Komponente spiegelt eine bestimmte Dimension der Prüfungsunsicherheit wider und hilft den Prüfern bei der Strukturierung ihrer Teststrategien.
Zur Berechnung des Prüfungsrisikos:
– Beurteilung des inhärenten Risikos (IR): Wahrscheinlichkeit einer Fehldarstellung vor Anwendung der Kontrollmaßnahmen.
– Beurteilung des Kontrollrisikos (CR): Wahrscheinlichkeit, dass interne Kontrollen Fehldarstellungen nicht aufdecken/verhindern.
– Risiko der Aufdeckung (DR): Wahrscheinlichkeit, dass die Prüfungsverfahren Fehldarstellungen nicht aufdecken.
– Durch Multiplikation dieser Faktoren ergibt sich das Gesamtprüfungsrisiko (AR).
Das Prüfungsrisikomodell unterstreicht die Bedeutung interner Kontrollen für die Risikominderung. Starke interne Kontrollen reduzieren das Kontrollrisiko und ermöglichen es den Prüfern, das Entdeckungsrisiko nach oben anzupassen (wodurch der Umfang detaillierter Prüfungsmaßnahmen reduziert wird). Umgekehrt erhöhen schwache interne Kontrollen den Prüfungsaufwand für die Prüfer.
Die Abschlussprüfer wenden das Prüfungsrisikomodell während der Prüfungsplanung an, um:
– Bereiche mit hohem Risiko identifizieren, die einer stärkeren Fokussierung bedürfen.
– Umfang, Zeitpunkt und Art der Prüfungsmaßnahmen festlegen.
– Ausgewogenes Verhältnis zwischen inhaltlichen Prüfungshandlungen und dem Vertrauen auf Kontrollen.
– Die Prüfungsressourcen sollten auf die Bereiche ausgerichtet werden, die am ehesten Auswirkungen auf die Zuverlässigkeit der Finanzberichte haben.
Autorin
Stiefmütterchen
Pansy ist eine ISC2-zertifizierte Content-Marketing-Expertin im Bereich Cybersicherheit mit einem Hintergrund in Informatik. In letzter Zeit hat sie die Welt des Marketings aus der Perspektive von GRC (Governance, Risk & Compliance) erkundet. SprintoWenn sie nicht arbeitet, vertieft sie sich entweder in politische Romane oder perfektioniert ihre Kochkünste. Manchmal trifft man sie auch beim Sonnenbaden am Strand oder beim Wandern durch dichte Wälder an.Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Mehr erfahren









Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


