



Was ist StateRAMP-Konformität? Ein vollständiger Überblick


TL, DR:
| StateRAMP standardisiert die Cloud-Sicherheit für Anbieter, die staatliche und lokale Behörden bedienen. |
| Es nutzt Bewertungen und Sicherheitsstatus von Drittanbietern, wie zum Beispiel Bereit, Vorläufig und Autorisiert. |
| Der Artikel erläutert die Mitgliedschaft, die Ausrichtung an NIST 800-53, die 3PAO-Prüfungen, die Einreichungen und die kontinuierliche Überwachung. |
Wie alle Organisationen nutzen auch Regierungsbehörden Cloud-Lösungen. StateRamp bietet diesen Behörden ein „Einmal verifizieren, vielen Nutzern dienen“-Modell, um ihren Drittanbietern vertrauen zu können.
In diesem Artikel erfahren Sie alles über StateRAMP, einschließlich der Frage, wer es benötigt, wer seine Mitglieder sind, des Compliance-Prozesses, seiner Sicherheitsstatus sowie seiner Vorteile und Herausforderungen.
Was ist StateRAMP?
StateRAMP ist ein Cybersicherheitsrahmen und eine gemeinnützige Organisation, die die Sicherheit von Cloud-Service-Providern (CSPs) standardisiert, die mit staatlichen und lokalen Behörden zusammenarbeiten. Es bietet einen zentralisierten, vertrauenswürdigen Ansatz zur Validierung und Autorisierung von Cloud-Lösungen durch kontinuierliche Überwachung und externe Audits und stellt so sicher, dass diese die strengen Anforderungen der NIST 800-53 Rev. 4 erfüllen – dieselbe Grundlage wie FedRAMP, das entsprechende Bundesstandard.
Durch die Vereinfachung der Compliance-Prozesse für US-amerikanische Bundesstaaten und Kommunen trägt StateRAMP zum Schutz öffentlicher Daten bei, reduziert den Aufwand bei der Beschaffung und beschleunigt die sichere Einführung von Cloud-Lösungen. Es dient als zentrale Informationsquelle für Anbieter und Behörden gleichermaßen und ermöglicht schnellere, wiederholbare Sicherheitsbewertungen bei gleichzeitiger Förderung von Transparenz, Kosteneffizienz und bewährten Sicherheitsverfahren.
Benötigen Sie StateRAMP-Konformität und warum?
Ihre Organisation benötigt StateRAMP-Konformität, wenn sie Cloud-Dienste für staatliche und lokale Behörden, öffentliche Bildungseinrichtungen oder Sonderbezirke anbietet.
Somit würden Ihre Dienste standardisierte Sicherheitsanforderungen für den Umgang mit bzw. die Verarbeitung von sensiblen Regierungsdaten wie PII, PHI und Zahlungskarteninformationen oder PCI erhalten.
Die Einhaltung der StateRAMP-Richtlinien schützt Bürgerdaten und vereinfacht die Geschäftsabwicklung mit verschiedenen Regierungsbehörden durch die Überprüfung Ihres Sicherheitsstatus.
Wie funktioniert StateRAMP? Mitglieder und Sicherheitsstatus
StateRAMP folgt den Kontrollen des NIST 800-53 Rev. 4 und verlangt von CSPs (Cloud-Service-Providern), sich Bewertungen durch Dritte unterziehen zu lassen , um den Status „Bereit“, „Vorläufig“ oder „Autorisiert“ zu erreichen.
Laut der offiziellen Website gehören folgende Staaten zum StateRAMP-Programm:
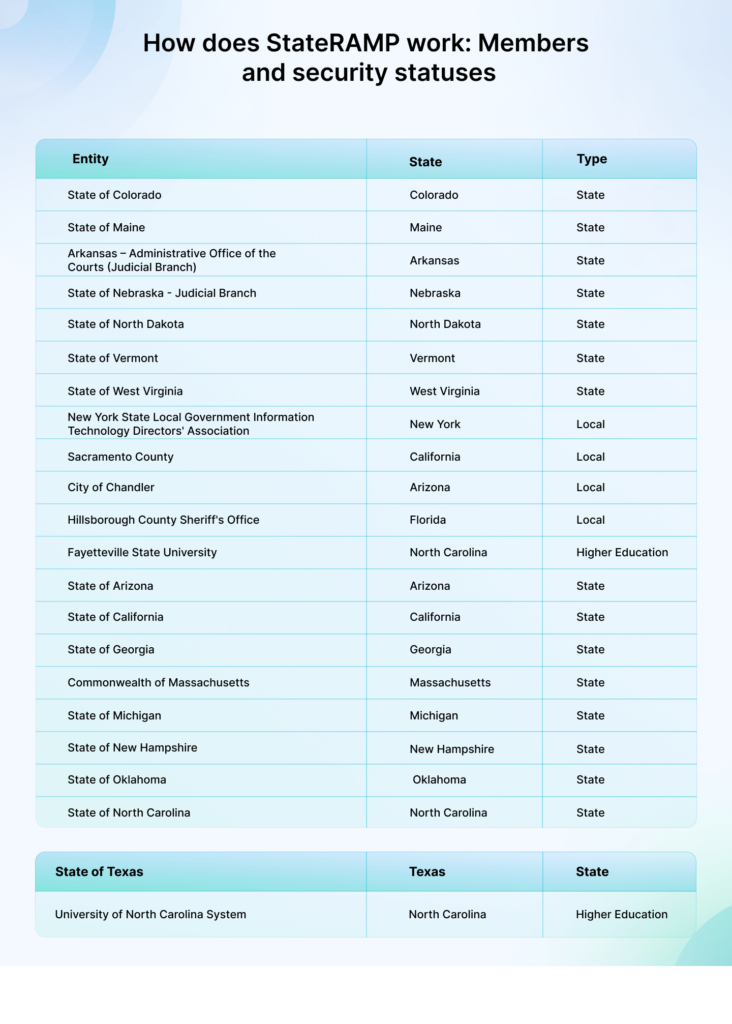
Sicherheitsstatus im Rahmen von StateRAMP
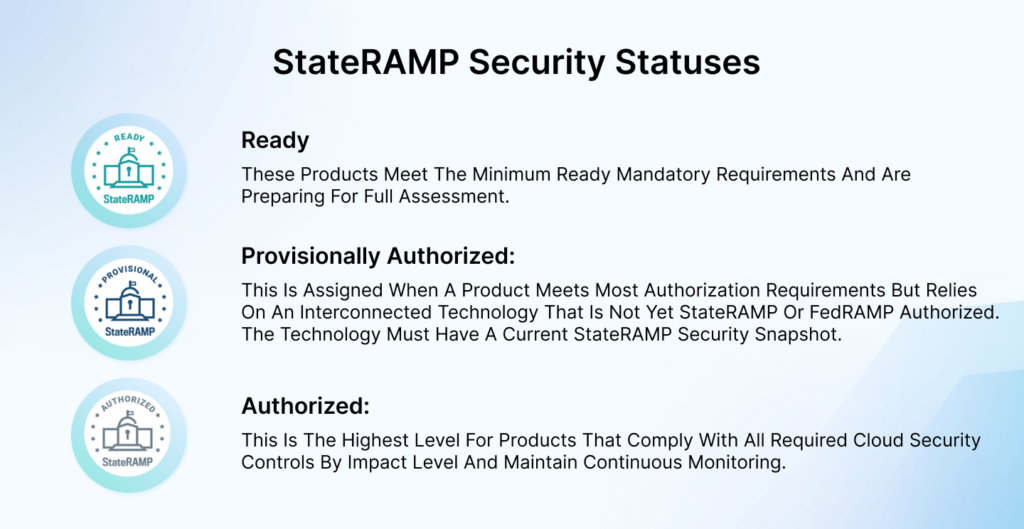
StateRAMP aktualisiert seine Website regelmäßig mit der Liste der autorisierten Produkte basierend auf deren Sicherheitsstatus. Diese Liste ist in drei Kategorien unterteilt:
- BereitDiese Produkte erfüllen die obligatorischen Mindestanforderungen und werden für die vollständige Bewertung vorbereitet.
- Vorläufig genehmigtDiese Kennzeichnung wird vergeben, wenn ein Produkt die meisten Autorisierungsanforderungen erfüllt, aber auf einer vernetzten Technologie basiert, die noch nicht StateRAMP- oder FedRAMP-autorisiert ist. Für diese Technologie muss ein aktueller StateRAMP-Sicherheits-Snapshot vorliegen.
- ZugelassenDies ist die höchste Stufe für Produkte, die alle erforderlichen Kriterien erfüllen. Cloud-Sicherheitskontrollen nach Auswirkungsgrad und kontinuierliche Überwachung.
Produkte können auch den Status „Authorised, Federal JAB“ erhalten , wenn sowohl StateRAMP als auch das FedRAMP Joint Authorization Board (JAB) die Genehmigung erhalten. Dies bedeutet, dass sie strenge Konformitäts- und Sicherheitsprüfungen erfüllen.
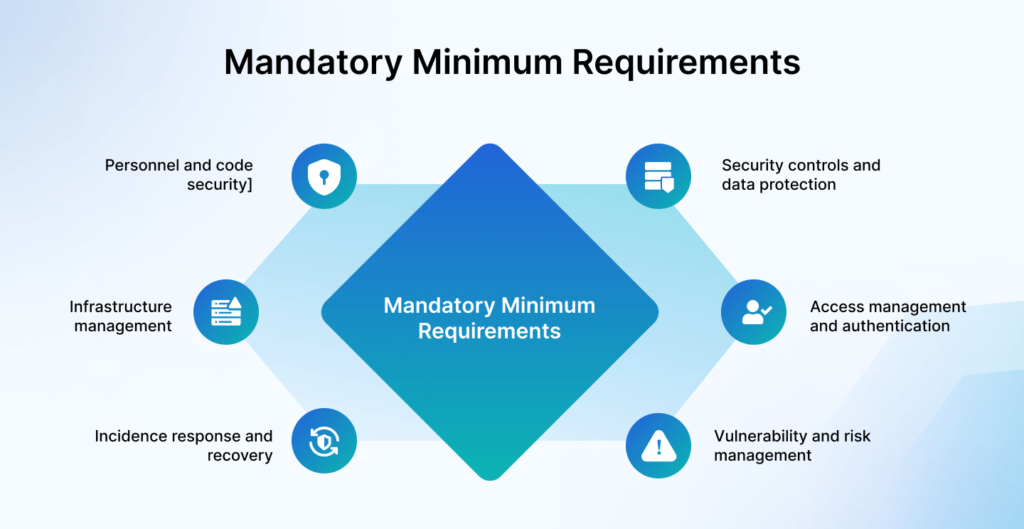
Mindestanforderungen gemäß den StateRAMP-Sicherheitsstandards
Die Mindestanforderungen helfen Ihrem Unternehmen dabei, solide Sicherheitspraktiken für CSPs zu gewährleisten, die die StateRAMP-Standards erfüllen wollen.
Hier finden Sie eine Übersicht der Anforderungen gemäß StateRAMP für die Erreichung des Status „Bereit“ bei mittleren und hohen Auswirkungsstufen:
1. Sicherheitsmaßnahmen und Datenschutz
Die StateRAMP-Anforderungen priorisieren kryptografische Sicherheit und externe DNS-Sicherheit . Beispielsweise müssen Sie die AES-256-Verschlüsselung zum Schutz von Daten implementieren und TLS (Transport Layer Security) 1.2 oder 1.3 für eine sichere Kommunikation gewährleisten. Aktivieren Sie außerdem die DNSSEC-Unterstützung in externen DNS-Lösungen.
Darüber hinaus müssen Unternehmen die Trennung von Kundendaten gewährleisten und Prüfinformationen vor unberechtigtem Zugriff oder unbefugter Änderung schützen.
2. Zugriffsverwaltung und Authentifizierung
Bei der Vorbereitung auf StateRAMP müssen Sie logische Zugriffskontrollrichtlinien durchsetzen, um den Systemzugriff auf autorisiertes Personal zu beschränken. Begrenzen Sie ungültige Anmeldeversuche und fordern Sie eine Multi-Faktor-Authentifizierung (MFA) für Administratorkonten an.
3. Schwachstellen- und Risikomanagement
Verwenden Sie aktuelle Schwachstellenscanner und beheben Sie Schwachstellen umgehend gemäß den folgenden Richtlinien:
- Hohe Risiken müssen innerhalb von 30 Tagen behoben werden.
- Mittlere Risiken, die innerhalb von 90 Tagen behoben werden.
- Geringes Risiko innerhalb von 180 Tagen
Falls Ihr System nicht benötigte Dienste, Ports und Funktionen enthält, deaktivieren Sie diese und überprüfen Sie andere Systeme auf korrekte Konfigurationseinstellungen. Führen Sie anschließend einen formalen Änderungskontrollprozess durch, der Sicherheitsfolgenabschätzungen für jede Änderung umfasst.
4. Inzidenz, Reaktion und Genesung
Das Management von Sicherheitsvorfällen ist ein wichtiger Bestandteil eines sicheren Cybersicherheitsprogramms. Erwägen Sie, regelmäßig Penetrationstests durchzuführen, um potenzielle Sicherheitslücken aufzudecken, und einen umfassenden Notfallplan zu pflegen.
Implementieren Sie Lösungen zur Erkennung, Eindämmung und Beseitigung von Schadsoftware. Vergessen Sie dabei nicht, sich auf Lösungen zur Geschäftskontinuität zu konzentrieren. Stellen Sie regelmäßige Datensicherungen sicher, erhalten Sie Wiederherstellungsfunktionen aufrecht und richten Sie alternative Telekommunikations- und Stromversorgungssysteme ein.
5. Infrastrukturmanagement
StateRAMP schreibt vor, dass Sie ein aktuelles Inventar aller Systemkomponenten führen müssen. Außerdem ist eine regelmäßige Systemwartung erforderlich, um potenzielle Schwachstellen zu identifizieren und die optimale Funktion der Systeme sicherzustellen.
Im Hinblick auf die physische Sicherheit müssen Sie den Zugang zu den Systemen auf autorisiertes Personal beschränken und gleichzeitig Einbruchsalarme aktiv überwachen und darauf reagieren.
6. Personal- und Codesicherheit
Führen Sie mit allen ausscheidenden Mitarbeitern Austrittsgespräche, um die Personalsicherheit proaktiv zu gewährleisten. Sämtliche sicherheitsrelevanten Gegenstände wie Zugangskarten und Schlüssel müssen sichergestellt werden, um sensible Informationen zu schützen.
Neben der effektiven Personensicherheit legt StateRAMP auch Wert auf Codesicherheit. Hier einige Vorschläge:
- Statische Analyse: Verwenden Sie automatisierte Tools, um den Code auf Schwachstellen zu überprüfen.
- Peer-Reviews: Führen Sie Code-Reviews durch, um Sicherheitsrisiken aufzudecken
- Abhängigkeiten aktualisierenDrittanbieterbibliotheken regelmäßig patchen
- ZugriffskontrolleBeschränken Sie den Zugriff auf das Code-Repository auf autorisierte Benutzer.
- Sichere Codierung: Befolgen Sie Standards wie OWASP Top 10, um häufige Sicherheitslücken zu vermeiden.
- TestsFühren Sie regelmäßig Penetrationstests durch, um Probleme zu finden und zu beheben.
- Versionskontrolle: Codeänderungen verfolgen und Sicherheitsauswirkungen bewerten
Wie können CSPs eine StateRAMP-Autorisierung erhalten?
Sobald Sie die oben genannten Mindestanforderungen erfüllt haben, können Sie mit dem eigentlichen Prozess der Aufnahme in die Liste der autorisierten Produkte im Rahmen von StateRAMP fortfahren.
Wir haben den CSP StateRAMP-Leitfaden für Einsteiger gelesen und daraus umsetzbare und leicht verständliche Schritte zur Erreichung der StateRAMP-Konformität zusammengestellt:
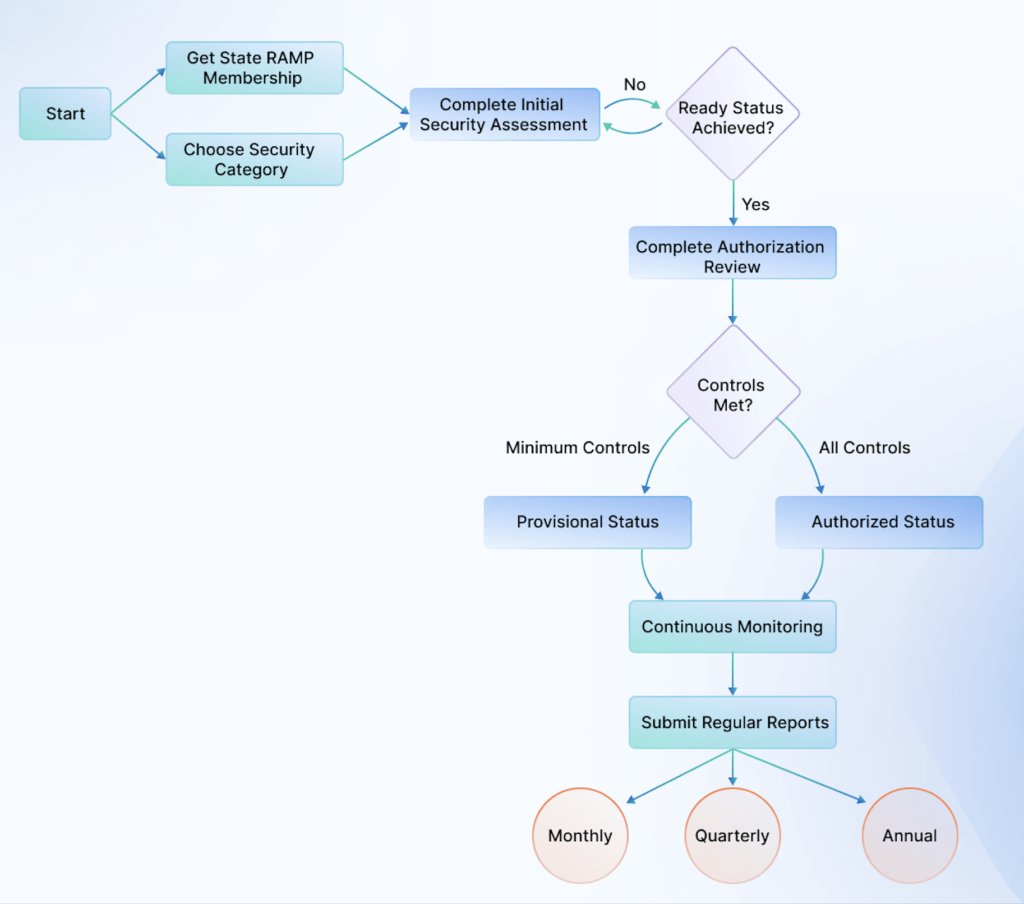
1. Werden Sie StateRAMP-Mitglied.
Bevor Sie irgendetwas unternehmen, sollten Sie zunächst Mitglied bei StateRAMP werden. Dienstleister können eine Mitgliedschaft für die gesamte Organisation erwerben, ohne Begrenzung der Anzahl der gelisteten Produkte.
Auf der offiziellen Website stehen vier Arten der Mitgliedschaftsregistrierung zur Auswahl:
- Grundpreis (1,500 US-Dollar/Jahr): Dieser Plan bietet einen standardisierten Ansatz für Cloud-Sicherheit, eine geführte Teilnahme am StateRAMP Security Snapshot Program, eine Produktlistung in der Liste der autorisierten Produkte, übertragbare Zugangsdaten, Zugriff auf das vollständige Mitgliederverzeichnis und einen Mitgliedstarif für den jährlichen Gipfel.
- Prime (2,500 US-Dollar/Jahr): Sie beinhaltet alle Basic-Leistungen sowie zwei Mitgliedstarife für den jährlichen Gipfel, kostenlosen Zugang zu RAMPxchange und halbjährliche Telefonate mit der Geschäftsleitung von StateRAMP.
- Premier (10,000 $/Jahr): Alle Prime-Vorteile sowie zusätzliche Vergünstigungen wie vier Mitgliedstarife für den Jahresgipfel, Hervorhebung in den sozialen Medien oder als Blog-Panelist, Einladung zu speziellen Gesprächsrunden mit Regierungsmitgliedern, Vorkaufsrecht für Veranstaltungssponsoring, besonderer Eintrag auf der Website und ist auf 25 aktive Mitgliedschaften pro Jahr begrenzt.
- Champion (begrenzte Verfügbarkeit): Alle Vorteile der Premier-Mitgliedschaft, zusätzlich sechs vergünstigte Mitgliedspreise für den jährlichen Gipfel, die Möglichkeit, als Gastredner an einer halbjährlichen virtuellen Bildungsreihe teilzunehmen, und monatliche Einzelgespräche mit dem Geschäftsführer von StateRAMP.
Sobald dies abgeschlossen ist, wird Ihre Organisation in das Mitgliederverzeichnis aufgenommen.
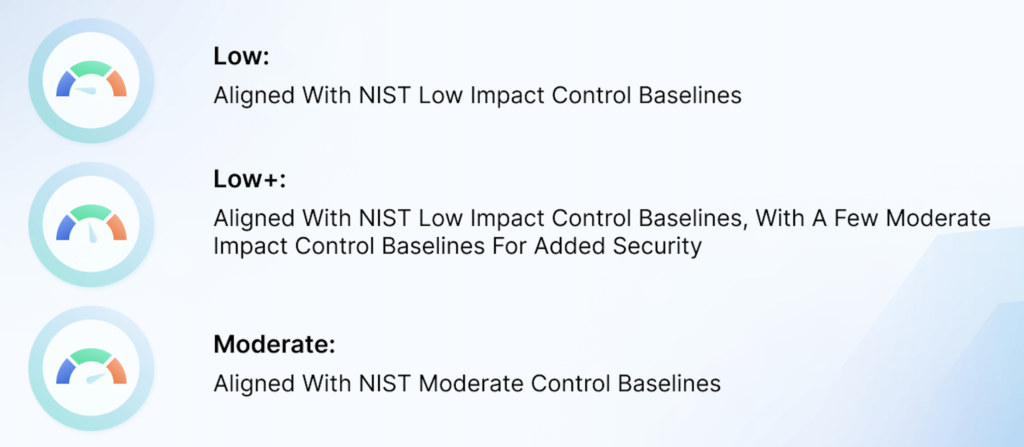
2. Wählen Sie eine Sicherheitskategorie.
Ermitteln Sie mithilfe des Datenklassifizierungstools oder gemäß den behördlichen Vorgaben die erforderliche Sicherheitskategorie für die verarbeiteten Daten. Falls Sie bereits über eine FedRAMP-Zertifizierung verfügen, können Sie diese nutzen, um den Prozess zu vereinfachen.
Hinweis
Verfügt die IaaS-, PaaS- oder SaaS-Lösung eines Serviceanbieters über den FedRAMP-Ready-, P-ATO- oder ATO-Status, kann sie im Rahmen des StateRAMP-Fast-Track- Verfahrens ohne zusätzliche Sicherheitsbewertungen geprüft werden. Der CSP muss zunächst StateRAMP-Mitglied werden und das entsprechende Prüfungsantragsformular einreichen, das auf seiner Zusammenarbeit mit Regierungs- oder Bildungseinrichtungen basiert.
3. Führen Sie die erste Sicherheitsbewertung durch (Ready-Review).
Für Ihre „Ready-Prüfung“ müssen Sie eine von StateRAMP zugelassene 3PAO (Third Party Assessment Organization) beauftragen. Beispiele hierfür sind 360 Advanced, Coalfire, ControlCase usw. Die vollständige Liste finden Sie auf der StateRAMP-Website.
Als Nächstes müssen Sie den StateRAMP-Systemsicherheitsplan (SR-SSP) und weitere von Ihrem gewählten 3PAO angeforderte Dokumente vorbereiten. Füllen Sie das Antragsformular auf der Website aus und reichen Sie es zusammen mit der Prüfgebühr ein. Anschließend erhalten Sie den Status „ Bereit zum Einreichen “.
Wenn Ihr 3PAO die Einsatzbereitschaft bestätigt und das StateRAMP PMO (Program Management Office) alle Probleme überprüft und behebt, wird Ihr Status auf der AVL (Authorized Vendor List) auf „Aktiv“ aktualisiert.
4. Schließen Sie die Autorisierungsprüfung ab.
Als Nächstes folgt die „Autorisierungsprüfung“. In diesem Schritt müssen Sie erneut einen 3PAO auswählen. Sie können entweder denselben oder für die abschließende Bewertung einen anderen auswählen.
Bereiten Sie zusätzliche Dokumente wie den StateRAMP-Sicherheitskontrollplan (SR-SCT), den Aktions- und Meilensteinplan (POA&M) sowie alle weiteren vom 3PAO angeforderten Unterlagen vor. Reichen Sie anschließend das Antragsformular für die Autorisierungsprüfung ein und entrichten Sie die Gebühren für Ihre umfassende Prüfung.
Wenn alle Ihre Kontrollen erfüllt sind, erhalten Sie den Status „Autorisiert“ in der AVL; wenn die Mindestkontrollen als ausreichend erachtet werden, erhalten Sie den Status „Vorläufig“.
5. Sicherheitsaktivitäten kontinuierlich überwachen
Der StateRAMP-Konformitätsprozess endet nicht mit der Autorisierung. Um Ihren Sicherheitsstatus aufrechtzuerhalten, müssen Sie monatliche, vierteljährliche und jährliche Berichte einreichen. Diese Berichte konzentrieren sich hauptsächlich auf die kontinuierliche Überwachung Ihrer Kontrollen.
Sie müssen außerdem vierteljährlich, beginnend mit dem Quartalsbeginn, eine laufende Überwachungsgebühr ganz oder teilweise entrichten.
Was ist der Unterschied zwischen StateRAMP und FedRAMP?
StateRAMP und FedRAMP (Federal Risk and Authorization Management Program) sind Rahmenwerke, die sicherstellen sollen, dass Cloud-Service-Provider (CSPs) strenge Sicherheitsstandards für den Umgang mit Regierungsdaten einhalten, sie dienen jedoch unterschiedlichen Regierungsebenen.
FedRAMP standardisiert Sicherheitsbewertungen für CSPs, die mit Bundesbehörden zusammenarbeiten, auf der Grundlage von NIST 800-53-Kontrollen, während StateRAMP auf die Bedürfnisse von Landes- und Kommunalverwaltungen zugeschnitten ist.
Welche Vorteile bietet die StateRAMP-Zulassung?
Zu den wichtigsten Vorteilen einer StateRAMP-Zulassung gehören:
1. Verbesserter Marktzugang : Die StateRAMP-Zulassung eröffnet Cloud-Service-Anbietern mehr Vertragsmöglichkeiten und Partnerschaften mit staatlichen und lokalen Regierungen.
2. Kompatibilität mit anderen Bundesstandards : Die Angleichung von StateRAMP an NIST 800-53 erleichtert die Kompatibilität mit bundesweiten Sicherheitsrahmenwerken wie FedRAMP. Dies ist vorteilhaft für Kommunikationsdienstleister, die sowohl staatliche als auch bundesweite Kunden bedienen möchten.
3. Bietet fortlaufende Unterstützung : StateRAMP bietet kontinuierliche Überwachung und Unterstützung und hilft CSPs so, ihren Sicherheitsstatus aufrechtzuerhalten und auftretende Probleme schnell zu beheben.
4. Stärkt Vertrauen und Glaubwürdigkeit : Die StateRAMP-Autorisierung verpflichtet sich zu hohen Sicherheitsstandards. Sie verbessert den Ruf des CSP und schafft Vertrauen bei staatlichen Kunden.
Herausforderungen bei der Vorbereitung auf StateRAMP
StateRAMP ist ein strenges Autorisierungsverfahren, das umfangreiche Dokumentation und einen regen Austausch mit Drittversicherern erfordert. Es birgt mehrere zentrale Herausforderungen, die Organisationen bewältigen müssen:
1. Zeitaufwändig : Die Durchführung einer gründlichen Gap-Analyse zwischen den aktuellen Sicherheitspraktiken und den von StateRAMP geforderten Kontrollen kann zeitaufwändig sein. Der Prozess umfasst zwei Arten von Überprüfungen, was den Zeitaufwand zusätzlich erhöht.
2. Hohe Kosten : Die Vorbereitung auf und der Erhalt der StateRAMP-Zertifizierung können teuer sein, insbesondere wenn man die Kosten für Audits, Beratungsleistungen, Personalaufwand und mögliche Technologie-Upgrades berücksichtigt.
3. Sammlung vielfältiger Dokumentationen und Nachweise : Dies umfasst die Erstellung von Sicherheitsrichtlinien, -verfahren und -protokollen sowie den Nachweis der Einhaltung der Kontrollen durch Audits, Bewertungen und andere Nachweise.
4. Laufende Wartung : Die monatlichen, vierteljährlichen und jährlichen Überwachungsberichte können eine Herausforderung darstellen, insbesondere da sich die Sicherheitslandschaft ständig weiterentwickelt.
Integration der StateRAMP-Konformität in bestehende Systeme
Viele Organisationen haben Schwierigkeiten, die StateRAMP-Anforderungen in ihre Risikomanagement- und Compliance-Systeme zu integrieren. Die Angleichung von StateRAMP an andere Zertifizierungen oder Rahmenwerke (wie SOC 2, ISO 27001 oder FedRAMP) kann komplexe Arbeitsabläufe zur Folge haben.
Eine intelligentere Lösung wäre die Einführung eines standardisierten Kontrollrahmens. Compliance-Automatisierungslösungen (wie z. B. Sprinto) wird dies in der Regel ermöglicht, um redundante Arbeitsschritte bei der Steuerungszuordnung zu vermeiden.
Sprinto Identifiziert sich überschneidende Kontrollen in verschiedenen Zertifizierungen und bietet einen direkteren Weg zur Auditvorbereitung. Die Automatisierung reduziert den manuellen Aufwand bei der Nachverfolgung der Einhaltung von Kontrollen, der Einreichung von Nachweisen und der Auditvorbereitung.
Durch die Nutzung solcher Lösungen können CSPs den Zertifizierungsprozess beschleunigen und die laufende Einhaltung der Vorschriften mit minimalem Aufwand gewährleisten.

Bringen Sie Ihr eigenes Framework mit.
Häufig gestellte Fragen
Autorin
Stiefmütterchen
Pansy ist eine ISC2-zertifizierte Content-Marketing-Expertin im Bereich Cybersicherheit mit einem Hintergrund in Informatik. In letzter Zeit hat sie die Welt des Marketings aus der Perspektive von GRC (Governance, Risk & Compliance) erkundet. SprintoWenn sie nicht arbeitet, vertieft sie sich entweder in politische Romane oder perfektioniert ihre Kochkünste. Manchmal trifft man sie auch beim Sonnenbaden am Strand oder beim Wandern durch dichte Wälder an.Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Mehr erfahren









Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


