




Die Bedeutung der Cybersicherheit nimmt stetig zu. Die Welt ist heute mehr denn je von Technologie abhängig, und es gibt keine Anzeichen für eine mögliche Umkehr dieses Trends.
Unternehmen können sich nicht länger ausschließlich auf Standardlösungen für Cybersicherheit wie Firewalls und Antivirensoftware verlassen. Hacker entwickeln ihre Strategien stetig weiter und können traditionelle Cyberabwehrsysteme mittlerweile problemlos überwinden. Um kontinuierliche Sicherheit zu gewährleisten, benötigen Unternehmen eine bessere Planung und Vorbereitung. Ein Notfallplan für Cybersicherheitsvorfälle ist in diesem Zusammenhang unerlässlich. Er bietet einen strukturierten Ansatz für den Umgang mit Sicherheitsverletzungen und sichert die Geschäftskontinuität.
Dieser Blog dient Ihnen als Kurzanleitung zur Erstellung eines Notfallplans und zum Verständnis des Notfallreaktionsprozesses.
TL;DR
- Das CIRP ist ein dokumentierter Satz von Verfahren zur Bewältigung von Sicherheitsvorfällen.
- Organisationen benötigen einen Krisenreaktionsplan (CIRP), um proaktiv reagieren zu können, Schäden zu minimieren, ihren Ruf zu wahren und die Compliance sicherzustellen.
- Die Planung der Reaktion auf Zwischenfälle erfordert, dass Sie Ziele festlegen, ein Team benennen, Standardarbeitsanweisungen (SOPs) und Kommunikationspläne erstellen und den Plan nach dem Test verteilen.
- Der Prozess zur Reaktion auf Cybersicherheitsvorfälle erfordert Vorbereitung, Erkennung, Eindämmung, Beseitigung, Wiederherstellung und Nachbereitungsanalyse.
Was ist ein Cybersicherheits-Reaktionsplan?
Ein Cybersicherheits-Notfallplan ist ein dokumentiertes Regelwerk, das Organisationen bei der Vorbereitung auf Vorfälle, deren Untersuchung während des Vorfalls und den anschließenden Maßnahmen unterstützt. Ziel der Reaktion auf Vorfälle ist es, Cyberangriffe zu verhindern und die Kosten und Beeinträchtigungen für eine Organisation im Falle eines Angriffs zu minimieren.
Idealerweise legt eine Organisation Methoden und Technologien zur Reaktion auf Sicherheitsvorfälle in einem formalen Incident Response Plan (IRP) fest, der beschreibt, wie verschiedene Arten von Cyberangriffen entdeckt, eingedämmt und bewältigt werden sollen.
Eine effiziente Strategie zur Reaktion auf Sicherheitsvorfälle kann Cybersicherheitsteams dabei unterstützen, Cyberbedrohungen zu erkennen und einzudämmen, die Wiederherstellung kompromittierter Systeme zu beschleunigen und andere damit verbundene Kosten wie entgangene Gewinne und behördliche Strafen zu senken.
Warum benötigen Organisationen einen Cybersicherheits-Notfallplan?
Organisationen benötigen einen Plan zur Reaktion auf Cybersicherheitsvorfälle, um eine zeitnahe und gut koordinierte Reaktion zu gewährleisten und deren Auswirkungen zu minimieren. Dieser Plan ist zudem aus regulatorischen Gründen erforderlich und ein wichtiger Bestandteil der gesamten Risikomanagementstrategie.
Hier einige Gründe, warum CSIRP für Organisationen unerlässlich ist:
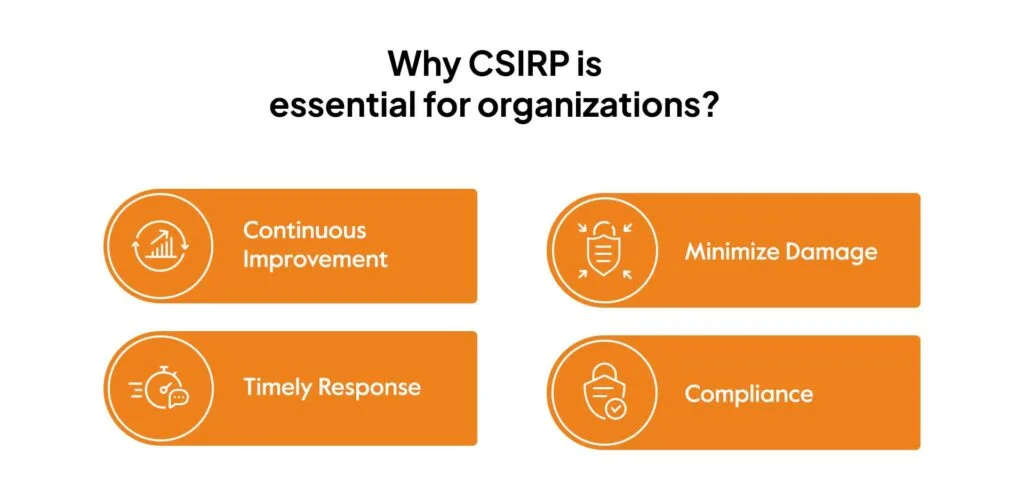
Rechtzeitige Reaktion
Ein Notfallplan für Cybersicherheitsvorfälle hilft Unternehmen, schnell und effizient auf Cyberangriffe zu reagieren. Der Plan legt die Rollen und Verantwortlichkeiten verschiedener Beteiligter fest, wie z. B. IT-Mitarbeiter, Incident-Response-Team und Management, um eine koordinierte und effektive Reaktion zu gewährleisten.
Durch einen klaren und strukturierten Plan können Unternehmen die Auswirkungen eines Cyberangriffs minimieren und Ausfallzeiten reduzieren.
Schaden minimieren
Ein Cyberangriff kann einem Unternehmen erheblichen Schaden zufügen, beispielsweise Datenverlust, Reputationsschäden und finanzielle Einbußen. Ein Cybersicherheits- und Notfallplan (CSIRP) bietet einen Rahmen, um den Vorfall zu bewältigen und den Schaden zu minimieren. Er umfasst Verfahren zur Eindämmung des Angriffs, zur Identifizierung der Quelle und zur Behebung des Problems. Mit einem implementierten CSIRP können sich Unternehmen schnell von einem Vorfall erholen und den Normalbetrieb wiederaufnehmen.
Compliance
Viele Aufsichtsbehörden und Branchenstandards fordern von Unternehmen die Einrichtung eines Cybersecurity and Infrastructure Security Response Plans (CSIRP). Beispielsweise verpflichtet die Datenschutz-Grundverordnung (DSGVO) Unternehmen, Datenschutzverletzungen innerhalb von 72 Stunden zu melden. Verstöße gegen diese Vorschriften können zu empfindlichen Strafen und Bußgeldern führen. Ein CSIRP unterstützt Unternehmen dabei, diese Compliance-Anforderungen zu erfüllen und ihr Engagement für Cybersicherheit zu demonstrieren.
Sprintos Die Compliance-Automatisierungsplattform Sprinto bietet vorgefertigte Vorlagen für die Reaktion auf Cybersicherheitsvorfälle, sodass Sie nicht bei null anfangen müssen. Sprinto verfügt außerdem über ein integriertes Incident-Management-System und lässt sich mit vielen ähnlichen Diensten integrieren, um eine schnellere Bedrohungserkennung und proaktive Bearbeitung aller Arten von Sicherheitsvorfällen zu gewährleisten. Sprinto in Aktion erleben.
Schnelle Implementierung
Ein Notfallplan für Cyberangriffe ist keine einmalige Angelegenheit. Er erfordert regelmäßige Tests, Aktualisierungen und Optimierungen, um seine Wirksamkeit zu gewährleisten. Durch die regelmäßige Überprüfung und Verbesserung des Plans können Organisationen Schwachstellen und Lücken identifizieren und Maßnahmen zur Stärkung ihrer Cybersicherheit umsetzen.
Werfen wir nun einen Blick darauf, was bei der Erstellung eines Cybersecurity Incident Response Plans (CSR-Plan) zu beachten ist.
Wie erstellt man einen Cybersicherheits-Reaktionsplan?
Die Bedürfnisse Ihres Unternehmens bestimmen jeden Schritt bei der Erstellung Ihres Notfallplans, einschließlich der Unternehmensgröße, der Mitarbeiterzahl, der Menge an sensiblen Daten, die Sie speichern usw. Wir werden Ihnen jedoch einige allgemeine Ratschläge geben, die für nahezu jede Art von Organisation bei der Entwicklung einer Strategie zur Reaktion auf Cybervorfälle hilfreich sein dürften.
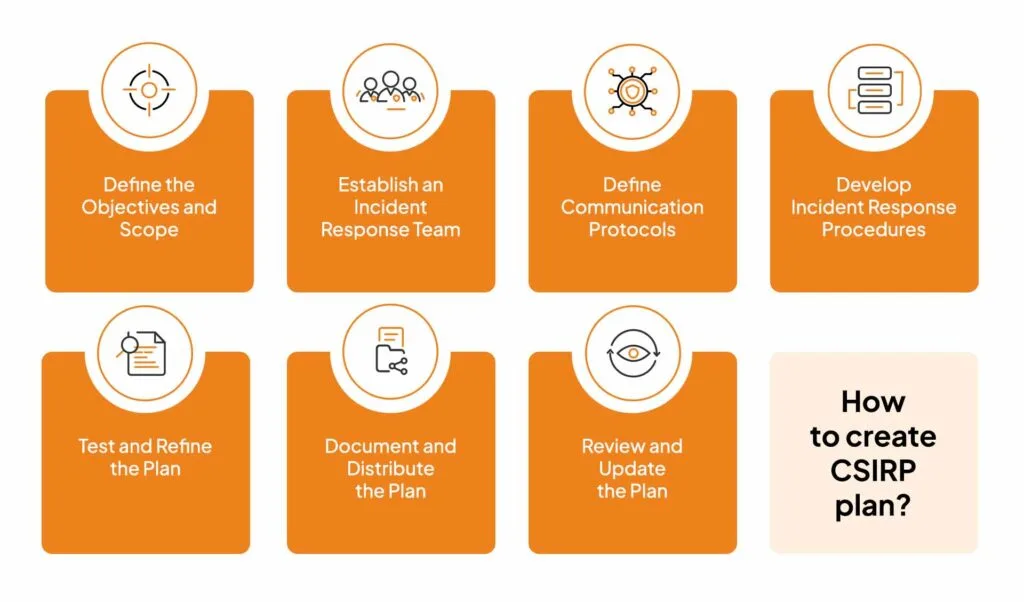
Hier sind die 7 Schritte des Cybersicherheits-Reaktionsplans:
1. Ziele und Umfang definieren
Definieren Sie zunächst die Ziele und den Umfang des CSIRP. Identifizieren Sie die zu schützenden Systeme, Assets und Daten sowie die Arten von Vorfällen, die der Plan abdecken soll. Dies hilft Ihnen, sich auf die kritischsten Bereiche zu konzentrieren und einen zielgerichteten Plan zu erstellen.
2. Ein Krisenreaktionsteam einrichten
Stellen Sie ein Incident-Response-Team zusammen, das sich aus Mitarbeitern verschiedener Abteilungen wie IT, Rechtsabteilung, Kommunikation und Management zusammensetzt. Definieren Sie deren Rollen und Verantwortlichkeiten und stellen Sie ihnen die notwendigen Schulungen und Ressourcen zur Verfügung, damit sie ihre Aufgaben effektiv erfüllen können.
3. Verfahren zur Reaktion auf Zwischenfälle entwickeln
Entwickeln Sie Verfahren für die Reaktion auf verschiedene Arten von Vorfällen, wie z. B. Malware-Angriffe, Phishing-Betrug und Datenschutzverletzungen. Diese Verfahren sollten Schritte zur Identifizierung und Eindämmung des Vorfalls, zur Benachrichtigung der relevanten Beteiligten und zur Wiederherstellung von Systemen und Daten umfassen.
4. Kommunikationsprotokolle definieren
Erstellen Sie Kommunikationsprotokolle für verschiedene Szenarien, z. B. zur Benachrichtigung interner Teams, externer Stakeholder und Aufsichtsbehörden. Definieren Sie die Kommunikationskanäle und den Umfang der auszutauschenden Informationen.
5. Den Plan testen und verfeinern
Testen Sie das CSIRP regelmäßig mit verschiedenen Methoden, wie zum Beispiel:
- Simulationen: Diese Übungen simulieren Angriffe aus der realen Welt und testen die Reaktionsfähigkeit des Teams in komplexen Situationen.
- Planübungen: Planspielübungen sind diskussionsbasierte Übungen, in denen die Teilnehmer ihre Verantwortlichkeiten während eines hypothetischen Vorfallszenarios besprechen.
- Red-Team-Übungen: Red-Team-Übungen werden von externen Experten durchgeführt, die mit einer breiten Palette von Taktiken die Verteidigungsfähigkeiten der Organisation herausfordern und deren Reaktion testen.
Nutzen Sie die Erkenntnisse und Rückmeldungen aus diesen Übungen, um zu verstehen, was funktioniert und wo es Lücken in der Reaktion gibt. Der Notfallplan muss entsprechend aktualisiert werden, um zukünftige Verbesserungen zu gewährleisten.
6. Plan dokumentieren und verteilen
Dokumentieren Sie den CSIRP und verteilen Sie ihn an alle relevanten Beteiligten. Stellen Sie sicher, dass jeder seine Rolle und Verantwortlichkeiten kennt und die Verfahren und Kommunikationsprotokolle versteht.
7. Plan überprüfen und aktualisieren
Überprüfen Sie den CSIRP regelmäßig und aktualisieren Sie ihn bei Bedarf, um Änderungen in Technologie, Systemen und Bedrohungen Rechnung zu tragen. Stellen Sie sicher, dass die Strategie aktuell und effizient ist.
Darüber hinaus ist es unerlässlich zu wissen, wie ein Cybersicherheits-Notfallplan funktioniert. Schauen wir uns das im nächsten Abschnitt genauer an.
Mit Sprinto gewährleisten Sie eine schnellere Bedrohungserkennung und proaktive Abwehr.
Der Prozess zur Reaktion auf Cybersicherheitsvorfälle
Auf der Grundlage von Incident-Response-Modellen, die vom SANS Institute, dem National Institute of Standards and Technology (NIST) und der Cybersecurity and Infrastructure Agency (CISA) entwickelt wurden, halten sich die meisten IRPs ebenfalls an denselben allgemeinen Rahmen für die Reaktion auf Sicherheitsvorfälle.
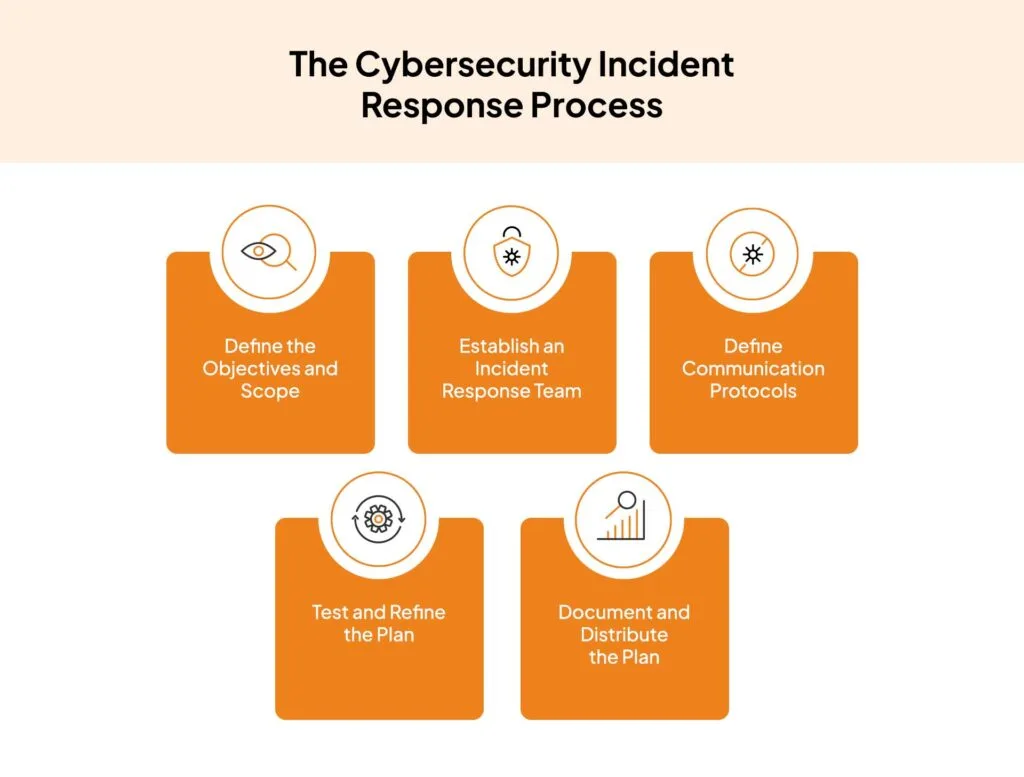
Vorbereitung
Diese erste Phase der Reaktion auf Vorfälle ist noch nicht abgeschlossen, um sicherzustellen, dass dem CSIRT stets die besten Richtlinien und Ressourcen zur Verfügung stehen, um schnellstmöglich und mit minimalen Betriebsunterbrechungen auf Vorfälle zu reagieren.
Das Cyber Incident Response Team (CSIRT) muss regelmäßig Sicherheitsrisiken bewerten, um Netzwerkschwachstellen zu identifizieren, die verschiedenen Sicherheitsvorfälle, die das Netzwerk gefährden könnten, zu kategorisieren und jeder Kategorie eine Priorität zuzuweisen, basierend auf der Wahrscheinlichkeit negativer Auswirkungen auf das Unternehmen. Das CSIRT kann bestehende Notfallpläne überarbeiten oder neue auf Grundlage dieser Risikobewertung erstellen. Sprinto kann die Arbeitsbelastung des CSIRT-Teams durch quantitative Risikobewertungen vereinfachen, sodass es unternehmensspezifische Risiken identifizieren, besser priorisieren und systematisch managen kann.
Erkennung und Analyse
Die Mitglieder des Sicherheitsteams überwachen das Netzwerk während dieser Phase kontinuierlich auf ungewöhnliche Aktivitäten oder potenzielle Bedrohungen. Sie werten Informationen, Benachrichtigungen und Warnmeldungen aus Geräteprotokollen und von verschiedenen Sicherheitstechnologien (Firewalls, Antivirensoftware) aus, die im Netzwerk eingesetzt werden. Fehlalarme werden herausgefiltert und die verbleibenden Warnmeldungen nach ihrer Dringlichkeit priorisiert.
Wenn das CSIRT-Team verdächtige Aktivitäten wie unberechtigten Zugriff oder Schadsoftware feststellt, benachrichtigt es den zuständigen Ansprechpartner, damit weitere Maßnahmen ergriffen werden können.
Eindämmung
Das Incident-Response-Team ergreift Maßnahmen, um zu verhindern, dass der Sicherheitsvorfall dem Netzwerk weiteren Schaden zufügt. In der Eindämmungsphase gibt es zwei Arten von Aktivitäten:
- Kurzfristige Eindämmungsstrategien konzentrieren sich auf die Isolierung der betroffenen Systeme, um die Ausbreitung der aktuellen Bedrohung zu stoppen, beispielsweise durch die Offline-Schaltung infizierter Geräte.
- Langfristige Eindämmungsmethoden schützen nicht betroffene Systeme durch zusätzliche Sicherheitsvorkehrungen, beispielsweise durch die Trennung sensibler Datenbanken vom Rest des Netzwerks.
Um weiteren Datenverlust zu minimieren und forensische Beweise für den Vorfall zur weiteren Untersuchung zu sammeln, kann das CSIRT zu diesem Zeitpunkt auch Sicherungskopien sowohl betroffener als auch nicht betroffener Systeme erstellen.
Ausrottung
Sobald die Bedrohung eingedämmt ist, kümmert sich das Team um die vollständige Bereinigung und Entfernung aus dem System. Dazu muss die Bedrohung aktiv beseitigt werden (z. B. durch Zerstörung von Schadsoftware oder durch den Ausschluss unautorisierter oder betrügerischer Benutzer aus dem Netzwerk). Betroffene und nicht betroffene Systeme werden zudem untersucht, um sicherzustellen, dass keine Spuren des Sicherheitsvorfalls mehr vorhanden sind.
Erholung
Die betroffenen Systeme werden wieder in den regulären Betrieb genommen, sobald das Incident-Response-Team sichergestellt hat, dass die Bedrohung vollständig beseitigt wurde. Die Wiederherstellungsphase kann die Installation von Updates, die Rekonstruktion von Systemen aus Backups und die Reaktivierung reparierter Systeme und Geräte umfassen.
Analyse nach dem Vorfall
Das CSIRT sammelt Beweise für den Sicherheitsvorfall und dokumentiert die Maßnahmen, die es in jeder Phase des Reaktionsprozesses ergreift, um die Bedrohung einzudämmen und zu beseitigen. Anschließend wertet das CSIRT diese Daten aus, um die Situation umfassender zu verstehen.
Um ähnliche Vorfälle in Zukunft zu verhindern, hat sich das CSIRT zum Ziel gesetzt, die Hauptursache des Angriffs zu ermitteln, genau festzustellen, wie er erfolgreich in das Netzwerk eingedrungen ist, und etwaige Schwachstellen zu beheben.
Um die Maßnahmen zur Reaktion auf Sicherheitsvorfälle gegen zukünftige Angriffe zu verstärken, evaluiert das CSIRT auch, was gut lief und sucht nach Verbesserungsmöglichkeiten für Systeme, Tools und Prozesse. Je nach Art des Vorfalls können auch Strafverfolgungsbehörden in die Untersuchung einbezogen werden.
Vorfälle während ihres gesamten Lebenszyklus über eine einzige Benutzeroberfläche verwalten und verfolgen.
Sprintos Einschätzung zu CSIRP
Angesichts der zunehmenden Technologieabhängigkeit ist Cybersicherheit für Unternehmen unerlässlich geworden, da Cyberangriffe immer häufiger auftreten. Ein Cybersecurity and Infrastructure Security Response Program (CSIRP) unterstützt Unternehmen dabei, schnell und effizient auf Cyberangriffe zu reagieren, den entstandenen Schaden zu minimieren, Vorschriften einzuhalten und ihre Cybersicherheit kontinuierlich zu verbessern.
Die Entwicklung eines Cybersecurity Incident Response Plans umfasst die Definition der Ziele und des Umfangs, die Einrichtung eines Incident-Response-Teams, die Entwicklung von Verfahren, die Definition von Kommunikationsprotokollen, das Testen und Verfeinern des Plans, die Dokumentation und Verteilung des Plans sowie dessen regelmäßige Überprüfung und Aktualisierung.
Mit dem richtigen CSIRP-System sind Unternehmen besser auf Cybersicherheitsvorfälle vorbereitet und können die Auswirkungen von Cyberangriffen minimieren. Kontaktieren Sie unsere branchenführenden Experten – sie können Ihre Compliance-Zeit je nach Ihrem Rahmenwerk um 70–90 % verkürzen.
Häufig gestellte Fragen
Was sind die 8 grundlegenden Elemente eines Notfallplans?
Die acht grundlegenden Elemente eines Notfallplans sind Vorbereitung, Identifizierung, Eindämmung, Beseitigung, Wiederherstellung, Untersuchung, Benachrichtigung und Nachbereitung des Vorfalls. Sind all diese Elemente vorhanden, können Unternehmen Cybersicherheitsvorfälle effektiv bewältigen.
Was ist ein guter Notfallplan?
Ein guter Notfallplan ist ein umfassendes und erprobtes Verfahren, das es einer Organisation ermöglicht, schnell und effektiv auf Sicherheitsvorfälle und andere Störungen zu reagieren und sich davon zu erholen. Er sollte klare Protokolle zur Identifizierung und Meldung von Vorfällen, deren Eindämmung und Beseitigung sowie zur Wiederherstellung des Normalbetriebs enthalten. Regelmäßige Schulungen und Tests gewährleisten seine Wirksamkeit. Darüber hinaus sollte er regelmäßig überprüft und auf Grundlage der Erkenntnisse aus vergangenen Vorfällen aktualisiert werden.
Wie sieht die Reaktion auf Sicherheitsvorfälle im SOC aus?
Die Reaktion auf Sicherheitsvorfälle bezeichnet den Prozess der schnellen Identifizierung, Analyse und Behebung von Sicherheitsvorfällen im Netzwerk oder in den Systemen einer Organisation. Dies beinhaltet das Befolgen vordefinierter Verfahren, um den Vorfall einzudämmen und zu beseitigen sowie den Normalbetrieb schnellstmöglich wiederherzustellen.

Autorin
Shivam Jha
Shivam ist unser hauseigener Cybersicherheitsexperte mit über sechs Jahren Erfahrung in diesem Bereich. Er setzt sich leidenschaftlich dafür ein, die digitale Welt für alle sicherer zu machen und zaubert am Wochenende gerne indische Köstlichkeiten.Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Mehr erfahren









Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


