



Interessensabstimmung in der Cybersicherheit: Konflikte, Verwirrungen und Auswirkungen


TL, DR:
| Die Abstimmung mit den Stakeholdern macht Cybersicherheit zu einer gemeinsamen Disziplin im Bereich des Geschäftsrisikomanagements und verknüpft technische Kontrollen mit Budgets, Prioritäten und Verantwortlichkeiten. |
| Sicherheitsmaßnahmen in operative und finanzielle Ergebnisse umsetzen und Risikomanager in die Planung und Finanzierung einbeziehen. |
| Investieren Sie entsprechend Ihrem eigenen Risikoprofil; eine unausgewogene Anlagestrategie führt zu unnötigen Ausgaben, langsameren Reaktionszeiten und einem höheren Risiko. |
Cybersicherheit braucht nicht nur mehr Geld, sondern auch eine bessere Strategie. Falsche Prioritäten verursachen deutlich höhere Kosten als knappe Budgets.
Trotz verstärkter Einbindung von Führungskräften und Aufsichtsräten fällt es vielen Cybersicherheitsteams weiterhin schwer, Risiken in verständlicher Geschäftssprache zu kommunizieren. Es besteht nach wie vor eine Diskrepanz zwischen CISOs und CFOs hinsichtlich Compliance und Strategie sowie zwischen der Realität der Marktbedrohungen und den Budgetentscheidungen zu deren Abwehr.
Kürzlich sprachen wir mit Alex Sharpe, einer führenden Stimme im Bereich GRC und Mitglied des Business Resilience Council der Global Resilience Federation, um die wichtigsten Einflussfaktoren zu analysieren und zu erklären, warum die Abstimmung mit den Interessengruppen heute der wichtigste Aspekt der regulatorischen Landschaft ist.
Was versteht man unter Stakeholder-Ausrichtung in der Cybersicherheit?
Die Abstimmung der Interessen aller Beteiligten im Bereich Cybersicherheit bedeutet, dass alle wichtigen Akteure – wie IT-Abteilung, Sicherheitsteams, Führungskräfte, Vorstandsmitglieder und Gründer – ein gemeinsames Verständnis der Ziele, Risiken und Prioritäten der Cybersicherheit haben. Diese Abstimmung trägt dazu bei, koordinierte Entscheidungen zu treffen, die notwendigen Ressourcen zu sichern und eine einheitliche Reaktion auf Bedrohungen zu gewährleisten.
Was verursacht die mangelnde Abstimmung zwischen IT-Teammitgliedern (auch Cybersicherheitsexperten genannt) und Führungskräften?
Die hier erwähnte Diskrepanz rührt hauptsächlich von der Herausforderung her, dass IT- und Sicherheitsteams eine andere Sprache sprechen als Vorstandsmitglieder und Führungskräfte. Alex Sharpe hat dies anschaulich dargestellt:
„Die Cybersicherheitsexperten – diejenigen, die sich normalerweise mit diesen Cybersicherheitsproblemen befassen – haben keine Ahnung von der anderen Welt. Sie verstehen weder betriebswirtschaftliche Konzepte noch Fachbegriffe. Sie verstehen kein Risikomanagement.“
Historisch gesehen konzentrierten sie sich auf Investitionen in technische Abwehrmaßnahmen, während wir uns heute nicht nur mit der Abwehr selbst, sondern auch mit der Erkennungs- und Reaktionsphase befassen müssen. Wir müssen auch die Menschen, die Prozesse und die organisatorischen Abwehrmechanismen betrachten – nicht nur die Technologie.“
Im Wesentlichen stehen wir einerseits vor technischen Problemen und deren schnellen Behebung, andererseits vor geschäftlichen Abwehrmaßnahmen und der Unternehmensstrategie. Beide Bereiche verfolgen ähnliche Ziele, agieren jedoch auf unterschiedlichen Zeitebenen und sind oft nicht miteinander verbunden. Dies führt zu falschen Prioritäten und verpassten Chancen für ein effektives Risikomanagement.
Wo findet der Konflikt statt? Was sind die Schwerpunkte?
Im Laufe unseres Gesprächs mit Alex haben wir fünf Schwerpunkte identifiziert, an denen der Konflikt um die Abstimmung der Interessen der Beteiligten entsteht:
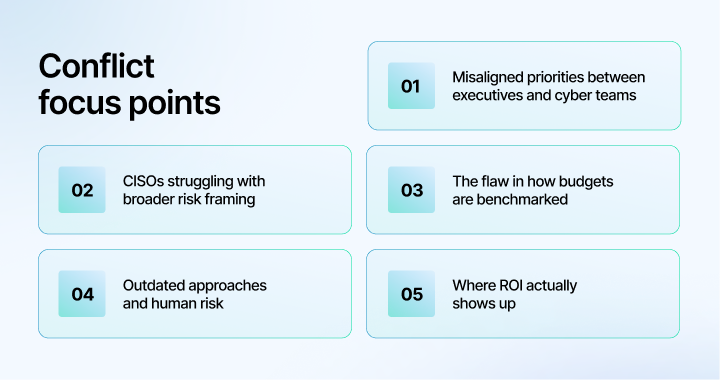
1. Unterschiedliche Prioritäten zwischen Führungskräften und Cyber-Teams
„Führungskräfte möchten die richtigen Ressourcen in den richtigen Bereichen einsetzen, um das gewünschte Ergebnis zu erzielen. Doch es fällt ihnen schwer, dieses Thema mit ihren Mitarbeitern zu besprechen, weil diese die nötige Disziplin nicht verstehen. So haben wir zwei Gruppen, die einander einfach nicht erreichen.“
2. CISOs haben Schwierigkeiten mit einer umfassenderen Risikobewertung
„Die Leute in der CISO-Organisation sind gute Leute. Sie tun sich schwer damit, diese traditionellen GRC-Praktiken zu erlernen. Und in manchen Fällen wissen sie einfach nicht, was sie nicht wissen.“
3. Der Fehler bei der Budgetbewertung
„Die einzigen Kennzahlen, die sie haben, sind: ‚Wie viel geben die anderen aus?‘ Nun, deren Budget ist um 15 % gestiegen, unser Budget sollte also auch um 15 % steigen… Das ist ein guter Anfang. Aber mit der Zeit muss man es selbst herausfinden.“
4. Veraltete Ansätze und menschliches Risiko
„Wenn man die letzten zwei Jahrzehnte damit verbracht hat, Produkte zu kaufen und technische Schutzmaßnahmen zu implementieren, und es funktioniert hat, dann wird man das auch weiterhin tun. Das liegt in der Natur des Menschen. Social Engineering nutzt genau diese menschliche Natur aus… Man kann mit Technologie alles Mögliche anstellen, aber die Menschen werden so schnell nicht aufhören zu klicken.“
5. Wo sich der ROI tatsächlich zeigt
„Den größten Nutzen für Ihr Geld bei Sicherheitsmaßnahmen erzielen Sie durch Schulung und Sensibilisierung Ihrer Mitarbeiter. Wenn Sie einen einzigen Klick verhindern, der zu Ransomware geführt hätte, sparen Sie Millionen von Dollar.“
Compliance-Müdigkeit und regulatorische Verwirrung
IT-Sicherheitsexperten und die Führungsebene bzw. die Vorstandsmitglieder haben eine gemeinsame Priorität: die Einhaltung gesetzlicher Vorschriften . Allerdings kann der Zweck der Einhaltung regulatorischer Standards für beide Seiten unterschiedliche Bedeutungen haben.
Allzu oft wird die Einhaltung von Vorschriften zu einer bloßen Pflichterfüllung verkommen und verliert so ihren strategischen Zweck: Vertrauen aufzubauen, die Cybersicherheit branchenweit zu verbessern und vernetzte Risiken zu managen. Alex beschreibt die Bedeutung von Compliance wie folgt: „ Diese Vorschriften sind nicht nur eine Belastung für uns, sondern stärken auch unser Vertrauen in die anderen Akteure der Lieferkette.“
Wenn es um die regulatorischen Rahmenbedingungen geht, wer hat in der Regel das Sagen?
„Vorstände und leitende Angestellte verstehen Gesetze, Verordnungen und Compliance weitaus besser als die Cybersicherheitsexperten. Sie wissen, in welche Schwierigkeiten sie geraten können und welche Auswirkungen die Nichteinhaltung auf das Geschäft hat.“
„Die Leute im Bereich Cybersicherheit arbeiten im Grunde eine Checkliste ab. Sie verstehen den Compliance-Prozess nicht. Sie wissen nicht, wie man Beweise erbringt. Sie wissen nicht, wie man ein Audit durchführt.“
„Ich habe täglich mit Leuten aus dem Finanzwesen zu tun, die wissen, wie man eine Wirtschaftsprüfung durchführt. Ich habe ständig mit Leuten aus dem Bereich Cybersicherheit zu tun, und die wissen das in den meisten Fällen nicht.“
Was passiert, wenn Sicherheit und Geschäftsinteressen nicht aufeinander abgestimmt sind?
Die Kosten mangelnder Abstimmung zwischen Interessengruppen können sich auf vielfältige Weise äußern, beispielsweise durch langsame Reaktion auf Vorfälle , erhöhtes Risiko, Abwanderung von Fachkräften, ineffiziente Ausgaben usw. Ein gutes Beispiel hierfür ist, wenn Organisationen unter externem Druck stehen, aber intern keine Klarheit herrscht. Dies wird in Zeiten allgemeiner Instabilität besonders gefährlich.
Um dies besser zu verstehen, betrachten wir ein sehr anschauliches Beispiel.
Externe Faktoren wie Marktvolatilität und deren Auswirkungen auf Cyberangriffe auf Unternehmen
Wie Alex Sharpe warnt, haben steigende Zölle und geopolitische Spannungen in der Vergangenheit stets zu einem Anstieg von Cyberangriffen geführt, und die heutige, zunehmend digitalisierte Welt verstärkt diesen Trend nur noch. „ Wenn ein Land die Zölle erhöht, führt das auch zu einem Anstieg von Cyberangriffen. Da die Welt heute so viel digitaler ist, erwarte ich, dass sich dieser Trend noch verstärkt .“
Und wir haben Zahlen, die dies belegen:
- 42% mittelständische Unternehmen verzögerten Sicherheitsmodernisierungen aufgrund von Zöllen (MärkteundMärkte)
- 23% von führenden Unternehmen im Fertigungssektor nennen Cybersicherheit als größte Sorge in der Lieferkette (1. Quartal 2025)WestMonroe)
- Dokumentierte Energie bei Cyberangriffen von Nationalstaaten während Handelskriegen (Secureworld)
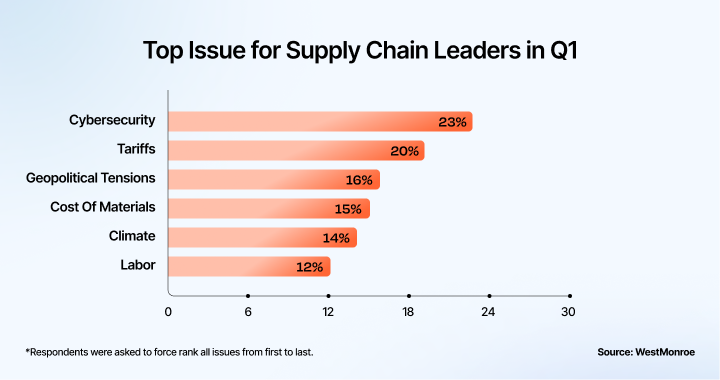
Hinzu kommt die zunehmende Wahrnehmung, dass die Cyber-Vergeltungsfähigkeiten der USA geschwächt sind, und so entsteht „ein wahrer perfekter Sturm “, in dem sich böswillige Akteure ermutigt fühlen, zuzuschlagen.
Unternehmen sehen sich mit sinkenden Gewinnmargen, schrumpfenden Budgets für Cybersicherheit und einem Fachkräftenachwuchs konfrontiert, der den realen Bedürfnissen einfach nicht gerecht wird.
„Uns fehlen schätzungsweise eine halbe bis 1.5 Millionen Stellen im Bereich Cybersicherheit, und die verfügbaren Ressourcen reichen dafür nicht aus.“
Stellen Sie sich solche böswilligen externen Akteure vor: Ihr Unternehmen reagiert aufgrund mangelnder Abstimmung zwischen den Beteiligten nur noch, anstatt sich vorzubereiten. Das führt zu verpassten Signalen, verzögerten Reaktionen und verschwendeten Ressourcen, wodurch Ihre Organisation nicht nur angreifbar, sondern im Falle eines Angriffs auch unkoordiniert agiert.
Wie man die Interessen aller Beteiligten in Einklang bringt
Bei Risikomanagement-Investitionen geht es im Kern um Prävention. Es ist schwer zu beweisen, dass nichts Schlimmes passiert ist. „ Man kann nicht gegen den Fall argumentieren , dass etwas nicht passiert ist“, sagte Alex. Selbst wenn Investitionen wie geplant funktionieren, ist es daher nicht offensichtlich, wie sie mit den Ergebnissen verknüpft werden können, die für Vorstand und Unternehmen relevant sind.
Eine Lösung? Sharpe ist der Ansicht, dass Cybersicherheit nicht länger als isoliertes technisches Problem, sondern wie jedes andere Risiko behandelt werden darf. Das bedeutet für Unternehmen:
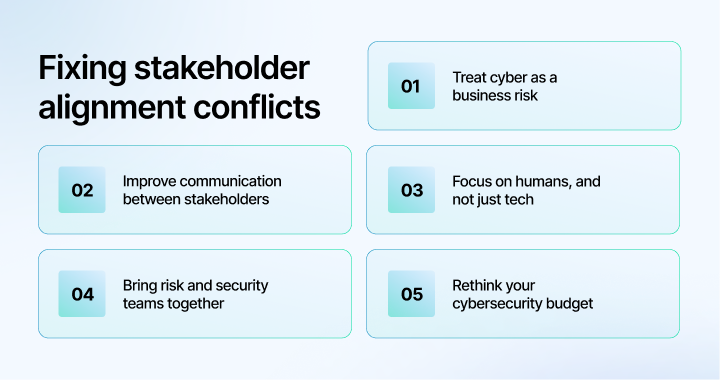
1. Cybersicherheit als Geschäftsrisiko behandeln : Cybersicherheit muss in die Gesamtstrategie und das Risikomanagement eines Unternehmens integriert werden . Dadurch werden Cybersicherheit und Geschäftswert sowie Prioritäten in Einklang gebracht.
2. Die Kommunikation zwischen den Beteiligten verbessern: Cybersicherheits- oder IT-Teams müssen technische Kontrollen in konkrete Geschäftsergebnisse übersetzen. Beispielsweise ist die Multi-Faktor-Authentifizierung (MFA) nicht nur eine technische Maßnahme – sie beugt auch Rechnungsbetrug vor.
3. Den Menschen in den Mittelpunkt stellen, nicht nur die Technologie : Unternehmen investieren viel in ihre IT-Ausrüstung und weniger in Personal, während Cyberkriminelle es hauptsächlich auf Menschen abgesehen haben. Schulungen und Sensibilisierungsmaßnahmen sind Investitionen mit hohem ROI. Sie sind einfach und kostengünstig, werden aber oft vernachlässigt.
4. Risiko- und Sicherheitsteams zusammenführen : Risikomanager haben in der Regel ein besseres Verständnis für Priorisierung und Ressourcenausrichtung. Sie müssen in die Cybersicherheitsplanung und Budgetierung einbezogen werden.
5. Überdenken Sie Ihr Budget für Cybersicherheit.: Sicherheitsbudgets Oftmals orientieren sie sich an den Ausgaben anderer. Stattdessen sollten sie sich auf Ihr eigenes Risikoprofil und Ihre Geschäftsprioritäten sowie die angestrebten Ergebnisse konzentrieren, nicht nur auf Vergleichswerte vergleichbarer Unternehmen.
Abschließend lässt sich festhalten, dass eine gute Cybersicherheitsstrategie auf Klarheit, Abstimmung und Verantwortlichkeit beruht. Sie sollten aufhören, ständig den neuesten Tools hinterherzujagen, und sich stattdessen darauf konzentrieren, die Risikobereitschaft zu definieren, Prioritäten aller Beteiligten abzustimmen und Führungskräfte für die Ergebnisse verantwortlich zu machen.
Wenn Cybersicherheit zu einem strategischen Wegbereiter wird und nicht nur ein Anliegen der IT ist, können Unternehmen intelligentere Entscheidungen treffen, ihre Ressourcen sinnvoller einsetzen und echte Widerstandsfähigkeit aufbauen.

Autorin
Stiefmütterchen
Pansy ist eine ISC2-zertifizierte Content-Marketing-Expertin im Bereich Cybersicherheit mit einem Hintergrund in Informatik. In letzter Zeit hat sie die Welt des Marketings aus der Perspektive von GRC (Governance, Risk & Compliance) erkundet. SprintoWenn sie nicht arbeitet, vertieft sie sich entweder in politische Romane oder perfektioniert ihre Kochkünste. Manchmal trifft man sie auch beim Sonnenbaden am Strand oder beim Wandern durch dichte Wälder an.Gehen Sie über die Oberfläche hinaus und entdecken Sie die Erkenntnisse zu Governance, Risikomanagement und Compliance, die wirklich wichtig sind.


Sichern Sie sich digitale Vorteile für Ihren Erfolg im Vorstand.



Mehr erfahren













Recherchen und Erkenntnisse, die Ihnen helfen sollen, sich einen Platz am Tisch zu sichern.


